
মাল্টি-টেন্যান্ট নিরাপত্তার জন্য ডায়নামিক প্রি-শেয়ার্ড কী (DPSK)
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটিতে মাল্টি-টেন্যান্ট WiFi পরিবেশের জন্য 802.1X-এর উচ্চ-নিরাপত্তা এবং সহজ বিকল্প হিসেবে ডায়নামিক প্রি-শেয়ার্ড কী (DPSK) আলোচনা করা হয়েছে। এতে অন্তর্নিহিত আর্কিটেকচার, ভেন্ডর ইমপ্লিমেন্টেশন, ডায়নামিক VLAN স্টিয়ারিং এবং API-চালিত লাইফসাইকেল অটোমেশন বিস্তারিতভাবে ব্যাখ্যা করা হয়েছে। IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টরা শক্তিশালী টেন্যান্ট আইসোলেশন, নিয়ন্ত্রক কমপ্লায়েন্স এবং নির্বিঘ্ন ডিভাইস অনবোর্ডিং অর্জনের জন্য DPSK মোতায়েন করার কার্যকর নির্দেশনা পাবেন।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: মাল্টি-টেন্যান্ট WiFi গাইড →
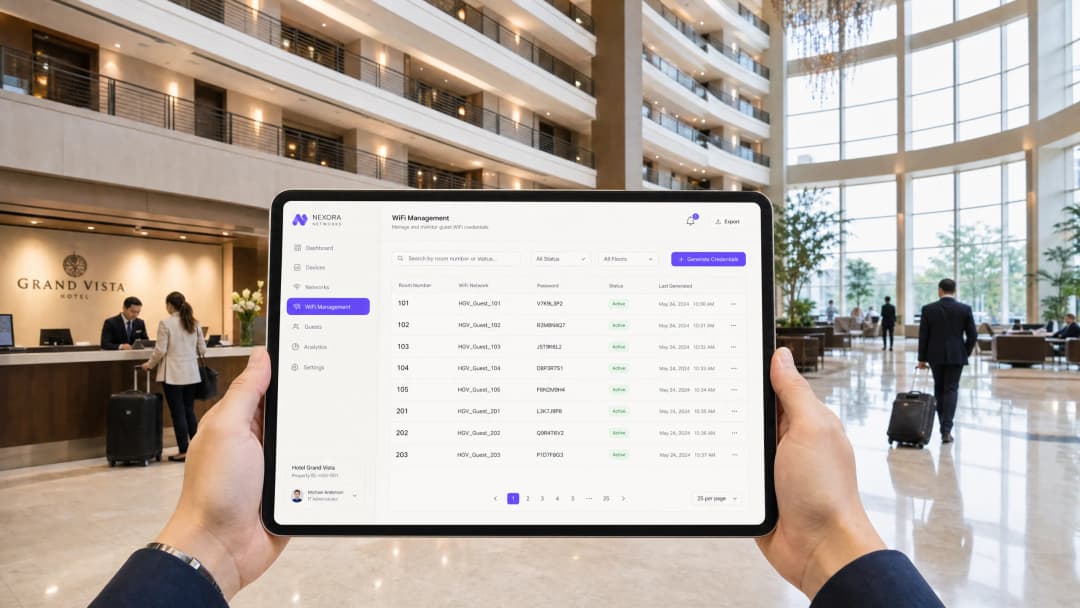
মাল্টি-টেন্যান্ট পরিবেশ - যেমন বিল্ড-টু-রেন্ট আবাসন, শিক্ষার্থীদের আবাসন, সার্ভিসড অফিস এবং বুটিক হোটেল - এগুলির মধ্যে ওয়্যারলেস সিকিউরিটি পরিচালনা করার জন্য কঠোর ক্রিপ্টোগ্রাফিক আইসোলেশনের সাথে গ্রাহক-বান্ধব অনবোর্ডিংয়ের ভারসাম্য বজায় রাখা প্রয়োজন।
ঐতিহ্যগত WPA2/WPA3-Personal নেটওয়ার্কগুলি সমস্ত ব্যবহারকারীর জন্য একটি একক শেয়ার্ড পাসফ্রেজের উপর নির্ভর করে, যা নেটওয়ার্কটিকে ক্রেডেনশিয়াল ফাঁস এবং প্যাকেট স্নিফিংয়ের ঝুঁকির মুখে ফেলে দেয়। বিপরীতভাবে, এন্টারপ্রাইজ 802.1X (WPA2/WPA3-Enterprise) এর জন্য 802.1X সাপ্লিক্যান্ট বা ডিজিটাল সার্টিফিকেট প্রয়োজন যা অনেক হেডলেস কনজিউমার ইন্টারনেট অফ থিংস (IoT) ডিভাইস - যেমন স্মার্ট টিভি, গেমিং কনসোল, স্মার্ট প্লাগ এবং প্রিন্টার - সমর্থন করতে পারে না।
Dynamic Pre-Shared Keys (DPSK), যা Identity Pre-Shared Keys (iPSK) নামেও পরিচিত, একটি একক ব্রডকাস্ট SSID-এর সাথে অনন্য, প্রতি-ব্যবহারকারী বা প্রতি-ডিভাইস পাসফ্রেজ যুক্ত করার মাধ্যমে এই দ্বন্দ্বের সমাধান করে এবং প্রতিটি ডিভাইসকে গতিশীলভাবে তার নিজস্ব আইসোলেটেড VLAN-এ ম্যাপ করে।
মাল্টি-টেন্যান্ট ভেন্যুতে শেয়ার্ড WPA2-Personal কেন ব্যর্থ হয়
একটি একক প্রি-শেয়ার্ড কী (PSK) ব্যবহার করে একটি স্ট্যান্ডার্ড আবাসিক WiFi নেটওয়ার্কে: ১. শূন্য ক্রিপ্টোগ্রাফিক সেগ্রিগেশন: যেহেতু সমস্ত ডিভাইস একই পেয়ারওয়াইজ মাস্টার কী ডেরিভেশন শেয়ার করে, তাই নেটওয়ার্কের যেকোনো ব্যবহারকারী Wireshark-এর মতো স্ট্যান্ডার্ড প্যাকেট ক্যাপচার টুল ব্যবহার করে প্রতিবেশী ডিভাইসগুলি থেকে ওভার-দ্য-এয়ার ইউনিকাস্ট ট্রাফিক ডিক্রিপ্ট করতে পারে। ২. চurn-এ সার্বজনীন আপস: যখন একজন টেন্যান্ট একটি ইউনিট খালি করেন বা একজন কর্মচারী চলে যান, তখন প্রোপার্টি ম্যানেজমেন্টকে হয় প্রতিটি অবশিষ্ট টেন্যান্ট ডিভাইসের পাসফ্রেজ পরিবর্তন করতে হবে অথবা ক্রমাগত অননুমোদিত নেটওয়ার্ক অ্যাক্সেস মেনে নিতে হবে। ৩. কোনো দানাদার ব্যান্ডউইথ পলিসি নেই: নেটওয়ার্ক কন্ট্রোলাররা একই প্রি-শেয়ার্ড কী ব্যবহার করা একজন টেন্যান্টের উচ্চ-অগ্রাধিকার কাজের ল্যাপটপ এবং একটি উচ্চ-ব্যান্ডউইথ মিডিয়া সার্ভারের মধ্যে পার্থক্য করতে পারে না।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
DPSK এবং iPSK এর টেকনিক্যাল আর্কিটেকচার
Dynamic PSK 802.11 4-ওয়ে হ্যান্ডশেকের সময় কন্ট্রোলার-লেভেল অথেন্টিকেশন লুকআপের মাধ্যমে গ্রাহক সহজতা এবং এন্টারপ্রাইজ সিকিউরিটির মধ্যে সেতু বন্ধন তৈরি করে:
+------------------+         +--------------------+         +-------------------+
|  Tenant Device   |         | Access Point (AP)  |         | Network Controller|
+------------------+         +--------------------+         +-------------------+
         |                             |                              |
         | 1. Probe & Auth Request     |                              |
         |---------------------------->|                              |
         |                             | 2. RADIUS Access-Request     |
         |                             |    (Client MAC + Entered PSK)|
         |                             |----------------------------->|
         |                             |                              |
         |                             | 3. RADIUS Access-Accept      |
         |                             |    (Tunnel-Private-Group-ID) |
         |                             |<-----------------------------|
         | ৪. 802.11 ৪-ওয়ে হ্যান্ডশেক  |                              |
         |    (ইউনিক PTK ডিরাইভড)      |                              |
         |<===========================>|                              |
         |                             |                              |
         | ৫. ট্রাফিক ইউনিট VLAN / প্রাইভেট এরিয়া নেটওয়ার্ক (PAN)-এ আইসোলেটেড
মূল অপারেশনাল উপাদানসমূহ
১. ইউনিক পেয়ারওয়াইজ ট্রানজিয়েন্ট কি (PTK): যেহেতু প্রতিটি টেন্যান্ট অথেন্টিকেশনের সময় একটি ইউনিক পাসফ্রেজ ইনপুট করে, তাই AP সেই নির্দিষ্ট ক্লায়েন্ট সেশনের জন্য একটি আলাদা এনক্রিপশন কি তৈরি করে। একই SSID নামের সাথে উভয়ই সংযুক্ত থাকা সত্ত্বেও, এয়ারের মাধ্যমে স্থানান্তরিত ট্রাফিক অন্য কোনো টেন্যান্ট দ্বারা ডিক্রিপ্ট করা সম্ভব নয়।
২. ডায়নামিক VLAN অ্যাসাইনমেন্ট: RADIUS অথেন্টিকেশন এক্সচেঞ্জের সময়, নেটওয়ার্ক কন্ট্রোলার স্ট্যান্ডার্ড RFC 2868 অ্যাট্রিবিউট যেমন Tunnel-Type = VLAN এবং Tunnel-Private-Group-ID = <VLAN_ID> রিটার্ন করে। অ্যাক্সেস পয়েন্ট স্বয়ংক্রিয়ভাবে ক্লায়েন্ট ডিভাইসটিকে সেই টেন্যান্টের ডেডিকেটেড প্রাইভেট সাবনেটে অ্যাসাইন করে।
৩. পার্সোনাল এরিয়া নেটওয়ার্ক (PAN) আইসোলেশন: এন্টারপ্রাইজ অ্যাক্সেস পয়েন্টগুলো বিভিন্ন VLAN-এর মধ্যে লেয়ার ২ আইসোলেশন (ক্লায়েন্ট আইসোলেশন) প্রয়োগ করে, যেখানে টেন্যান্টের প্রাইভেট VLAN-এর মধ্যে নির্বিঘ্ন mDNS এবং UPnP ডিসকভারির অনুমতি দেয়। একজন বাসিন্দা তার ফোন থেকে লিভিং রুমের স্মার্ট টিভিতে YouTube কাস্ট করতে পারেন, যেখানে তাদের প্রতিবেশীরা সেই কাস্টিং প্রম্পট দেখতে পাবে না।
মাল্টি-ফ্যামিলি হাউজিংয়ের জন্য DPSK ইমপ্লিমেন্টেশনের সেরা অনুশীলনসমূহ
- API-এর মাধ্যমে কি লাইফসাইকেল অটোমেট করুন: আপনার প্রপার্টি ম্যানেজমেন্ট সফটওয়্যারের সাথে কি জেনারেশন ইন্টিগ্রেট করুন। লিজ বা চুক্তি সম্পাদনের সময় কি জেনারেট করা উচিত এবং চেকআউটের সময় স্বয়ংক্রিয়ভাবে রিভোক করা উচিত।
- প্রতি টেন্যান্টের ডিভাইস ক্যাপ সেট করুন: অবাসিন্দাদের সাথে অননুমোদিত পাসফ্রেজ শেয়ারিং প্রতিরোধ করতে প্রতি কি-তে অনুমোদিত একই সময়ের সক্রিয় MAC অ্যাড্রেসের সংখ্যা সীমিত করুন (যেমন প্রতিটি অ্যাপার্টমেন্টের জন্য ১০ থেকে ১৫টি ডিভাইস)।
- বাসিন্দাদের জন্য ডিভাইস ম্যানেজমেন্ট পোর্টাল সরবরাহ করুন: বাসিন্দাদের একটি সেলফ-সার্ভিস পোর্টালে লগ ইন করার সুবিধা দিন যাতে তারা বিল্ডিংয়ের IT কর্মীদের সাথে যোগাযোগ না করেই হেডলেস ডিভাইস বা অতিথি দর্শকদের জন্য ডেডিকেটেড DPSK কি তৈরি করতে পারেন।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
DPSK এবং iPSK-এর মধ্যে পার্থক্য কী?
DPSK (Dynamic Pre-Shared Key) এবং iPSK (Identity Pre-Shared Key) একই অন্তর্নিহিত আর্কিটেকচারাল মেকানিজমকে নির্দেশ করে। DPSK হলো Ruckus Wireless (CommScope) দ্বারা প্রবর্তিত পরিভাষা, অন্যদিকে iPSK হলো Cisco Systems দ্বারা ব্যবহৃত পরিভাষা। উভয়ই প্রতি ডিভাইসের জন্য ইউনিক কি এবং ডায়নামিক VLAN স্টিয়ারিং সম্পন্ন করে।
DPSK কি WPA3-এর সাথে কাজ করে?
হ্যাঁ। আধুনিক এন্টারপ্রাইজ কন্ট্রোলারগুলো ভেন্ডর-নির্দিষ্ট এক্সটেনশনের মাধ্যমে WPA3-Personal (SAE)-এর সাথে DPSK সমর্থন করে, যা প্রতি ডিভাইসের কি সেগ্রিগেশনের পাশাপাশি অফলাইন ডিকশনারি অ্যাটাকের বিরুদ্ধে শক্তিশালী সুরক্ষা প্রদান করে।
IoT ডিভাইসগুলো কি DPSK ব্যবহার করে সংযুক্ত হতে পারে?
হ্যাঁ। কারণ DPSK ক্লায়েন্টের দৃষ্টিকোণ থেকে স্ট্যান্ডার্ড WPA2/WPA3 প্রি-শেয়ার্ড কি প্রোটোকলের উপর নির্ভর করে, তাই সমস্ত IoT ডিভাইস, প্রিন্টার এবং লিগ্যাসি ইলেকট্রনিক্স কোনো বিশেষ ক্লায়েন্ট সার্টিফিকেট বা সফটওয়্যার এজেন্ট ছাড়াই সংযুক্ত হতে পারে।
মূল সংজ্ঞাসমূহ
Dynamic Pre-Shared Key (DPSK)
একটি ওয়ারলেস সিকিউরিটি প্রযুক্তি যা একটি একক SSID-কে একাধিক, অনন্য প্রি-শেয়ারড কী সমর্থন করতে দেয়। প্রতিটি কী একটি নির্দিষ্ট ব্যবহারকারী, ডিভাইস বা গ্রুপের সাথে যুক্ত থাকে, যা 802.1X-এর জটিলতা ছাড়াই ব্যক্তিগত এনক্রিপশন এবং পলিসি প্রয়োগ করতে সক্ষম করে।
মাল্টি-টেন্যান্ট বা হসপিটালিটি পরিবেশে ব্যক্তিগত জবাবদিহিতা এবং নিরাপত্তা প্রতিষ্ঠার জন্য পুরো বিল্ডিং জুড়ে ব্যবহৃত শেয়ারড পাসওয়ার্ড প্রতিস্থাপন করার সময় এটি ব্যবহৃত হয়।
Identity PSK (iPSK)
Dynamic Pre-Shared Key প্রযুক্তির Cisco-র নিজস্ব বাস্তবায়ন। এটি MAC অথেনটিকেশন বাইপাস ধাপের সময় Wireless LAN কন্ট্রোলারে অনন্য পাসফ্রেজ এবং নেটওয়ার্ক পলিসি পাঠাতে RADIUS ভেন্ডর-নির্দিষ্ট অ্যাট্রিবিউট (VSAs) ব্যবহার করে।
Cisco Catalyst বা Cisco Meraki ওয়ারলেস প্ল্যাটফর্মে মাল্টি-টেন্যান্ট নিরাপত্তা ডিজাইন করার সময় নেটওয়ার্ক আর্কিটেক্টদের দ্বারা ব্যবহৃত হয়।
Multi-Pre-Shared Key (MPSK)
প্রতিটি ডিভাইসের জন্য অনন্য প্রি-শেয়ারড কী-র Aruba-র নিজস্ব ব্র্যান্ডিং এবং বাস্তবায়ন। রোল-ভিত্তিক অ্যাক্সেস কন্ট্রোল এবং ডাইনামিক VLAN স্টিয়ারিং কার্যকর করতে এটি সাধারণত Aruba ClearPass পলিসি ম্যানেজারের মাধ্যমে পরিচালনা করা হয়।
Aruba ওয়ারলেস অবকাঠামো চালিত এন্টারপ্রাইজ পরিবেশে যেখানে হেডলেস IoT ডিভাইসগুলোকে নিরাপদে সেগমেন্ট করতে হবে সেখানে এটি ব্যবহৃত হয়।
Dynamic VLAN Steering
এমন একটি নেটওয়ার্ক প্রক্রিয়া যেখানে SSID-কে একটি একক VLAN-এ স্ট্যাটিকভাবে ম্যাপ করার পরিবর্তে, অথেনটিকেশনের সময় RADIUS সার্ভার দ্বারা পাঠানো অ্যাট্রিবিউটের উপর ভিত্তি করে একটি ওয়ারলেস কন্ট্রোলার ডাইনামিক্যালি একটি সংযোগকারী ক্লায়েন্ট ডিভাইসকে একটি নির্দিষ্ট Virtual LAN (VLAN)-এ অ্যাসাইন করে।
একটি একক শেয়ারড SSID-তে বিভিন্ন ধরণের টেন্যান্ট (গেস্ট, স্টাফ, IoT, পেমেন্ট সিস্টেম) আলাদা করার জন্য অত্যন্ত গুরুত্বপূর্ণ।
Private Area Network (PAN)
একটি লজিক্যাল নেটওয়ার্ক সেগমেন্ট যা একজন নির্দিষ্ট ব্যবহারকারীর ডিভাইসের চারপাশে ডাইনামিক্যালি তৈরি হয়। এটি একটি টেন্যান্টের ডিভাইসগুলোকে একে অপরের সাথে যোগাযোগ ও আবিষ্কার করতে দেয় (যেমন, একটি Chromecast-এ কাস্ট করা) এবং একই সাবনেটে থাকা অন্যান্য সমস্ত টেন্যান্ট থেকে সম্পূর্ণ আলাদা রাখে।
হোটেল, স্টুডেন্ট হাউজিং এবং মাল্টি-ডুয়েলিং ইউনিটগুলোতে একটি নিরাপদ, বাড়ির মতো WiFi অভিজ্ঞতা প্রদান করতে ব্যবহৃত প্রাথমিক প্রযুক্তি।
MAC Authentication Bypass (MAB)
একটি প্রমাণীকরণ প্রক্রিয়া যেখানে একটি নেটওয়ার্ক সুইচ বা ওয়্যারলেস কন্ট্রোলার স্ট্যান্ডার্ড ইন্টারেক্টিভ লগইন প্রম্পট এড়িয়ে একটি RADIUS সার্ভারে কোয়েরি করতে ক্লায়েন্ট ডিভাইসের MAC অ্যাড্রেসকে তার শংসাপত্র হিসাবে ব্যবহার করে।
সংযোগের প্রচেষ্টা আটকাতে এবং ডিভাইসের অনন্য প্রি-শেয়ার্ড কী-এর জন্য RADIUS সার্ভারে কোয়েরি করতে DPSK দ্বারা ব্যবহৃত অন্তর্নিহিত প্রক্রিয়া।
Simultaneous Authentication of Equals (SAE)
WPA3-এ প্রবর্তিত নিরাপদ কী এক্সচেঞ্জ প্রোটোকল যা ঐতিহ্যগত WPA2 প্রি-শেয়ার্ড কী 4-ওয়ে হ্যান্ডশেক প্রতিস্থাপন করে। এটি অফলাইন ডিকশনারি অ্যাটাক থেকে রক্ষা করে এবং ফরোয়ার্ড সিক্রেসি প্রদান করে।
হাওয়ায় সর্বাধিক ক্রিপ্টোগ্রাফিক নিরাপত্তা নিশ্চিত করতে WPA3 (DPSK3/iPSK3)-এ DPSK স্থাপনা আপগ্রেড করার সময় সম্মুখীন হয়।
Vendor-Specific Attributes (VSAs)
নেটওয়ার্ক হার্ডওয়্যার ভেন্ডরদের (যেমন Cisco, Aruba, Ruckus) দ্বারা সংজ্ঞায়িত কাস্টম বৈশিষ্ট্য যা স্ট্যান্ডার্ড RADIUS প্রোটোকলকে প্রসারিত করে। এগুলি RADIUS সার্ভার এবং ওয়্যারলেস কন্ট্রোলারের মধ্যে অনন্য PSK-এর মতো মালিকানাধীন কনফিগারেশন ডেটা পাস করতে ব্যবহৃত হয়।
উন্নত DPSK সক্ষমতা এবং নীতি প্রয়োগ সক্ষম করতে RADIUS পলিসি ইঞ্জিনের মধ্যে নেটওয়ার্ক ইঞ্জিনিয়ারদের দ্বারা কনফিগার করা হয়েছে।
সমাধানকৃত উদাহরণসমূহ
একটি ২৫০ কক্ষের লাক্সারি হোটেল তাদের বিরক্তিকর Captive Portal গেস্ট WiFi বাদ দিতে চায়। তাদের প্রতিটি কক্ষে গেস্টদের নিজস্ব Chromecast ব্যবহারের সুবিধা দিতে হবে যাতে গেস্টরা তাদের ফোন থেকে রুমের স্মার্ট TV-তে নিরাপদে Netflix কাস্ট করতে পারেন, এবং পাশের রুমের TV দেখতে বা তাতে কাস্ট করতে না পারেন। তারা Cisco Meraki ওয়্যারলেস ইনফ্রাস্ট্রাকচার এবং একটি ক্লাউড-ভিত্তিক প্রোপার্টি ম্যানেজমেন্ট সিস্টেম (PMS) ব্যবহার করে। এটি কীভাবে ডিজাইন এবং বাস্তবায়ন করা উচিত?
১. SSID আর্কিটেকচার: গেস্ট WiFi-কে 'Hotel-Guest' নামের একটি একক SSID-তে একত্রিত করুন যা WPA2-Personal এবং Identity PSK (iPSK) সক্রিয় রেখে কনফিগার করা হয়েছে।
২. VLAN সেগমেন্টেশন: গেস্ট ডিভাইসের জন্য VLAN 100-এ একটি /20 সাবনেট নির্ধারণ করুন। এই VLAN-এ গ্লোবালি লেয়ার ২ আইসোলেশন সক্রিয় করতে Meraki গ্রুপ পলিসি কনফিগার করুন, যা ডিফল্টরূপে সমস্ত ক্লায়েন্ট-টু-ক্লায়েন্ট যোগাযোগ ব্লক করে।
৩. প্রাইভেট এরিয়া নেটওয়ার্ক (PAN) গ্রুপিং: রুম নম্বর অনুযায়ী কী গ্রুপ করতে RADIUS সার্ভার (যেমন, Cisco ISE) কনফিগার করুন। যখন কোনো গেস্ট চেক-ইন করেন, PMS তখন Cisco ISE-তে একটি API কল ট্রিগার করে ওই রুমের জন্য (যেমন, রুম ২০৪) একটি অনন্য ২০-অক্ষরের iPSK তৈরি করে।
৪. mDNS গেটওয়ে কনফিগারেশন: VLAN 100-এ Meraki mDNS গেটওয়ে (Bonjour ফরওয়ার্ডিং) সক্রিয় করুন। একটি কাস্টম পলিসি কনফিগার করুন: শুধুমাত্র সেই ডিভাইসগুলোর মধ্যে mDNS রিফ্লেকশন এবং লেয়ার ২ ট্রাফিকের অনুমতি দিন যা হুবহু একই iPSK ক্রেডেনশিয়াল ব্যবহার করে প্রমাণীকরণ করে।
৫. অনবোর্ডিং: গেস্ট তার ফোনে এবং তার Chromecast-এ অনন্য রুম পাসওয়ার্ডটি প্রবেশ করান। যেহেতু তারা একই কী শেয়ার করছে, mDNS গেটওয়ে ফোনটিকে Chromecast শনাক্ত করার অনুমতি দেয়, যা নিরাপদ কাস্টিং সক্ষম করে। যেহেতু বিভিন্ন কী-এর মধ্যে লেয়ার ২ আইসোলেশন সক্রিয় থাকে, তাই পাশের রুমের গেস্টরা Chromecast দেখতে বা অ্যাক্সেস করতে পারেন না।
৪৫০টি স্টোর সহ একটি জাতীয় রিটেইল চেইন তাদের ইন-স্টোর ওয়্যারলেস ইনফ্রাস্ট্রাকচার একত্রিত করতে চায়। প্রতিটি স্টোরে বর্তমানে চারটি আলাদা SSID (Guest, Corporate, POS/Payment, এবং Handheld Scanners) চলছে, যা গুরুতর RF কনজেশন এবং পারফরম্যান্সের ক্ষতি করছে। POS টার্মিনাল এবং হ্যান্ডহেল্ড স্ক্যানারগুলোকে অবশ্যই কঠোর PCI DSS আইসোলেশন প্রয়োজনীয়তা মেনে চলতে হবে। তারা Aruba AP এবং Aruba Central ব্যবহার করে। তাদের SSID-গুলো একত্রিত করতে তারা কীভাবে DPSK-এর সুবিধা নিতে পারে?
- SSID একত্রীকরণ: তিনটি SSID বাদ দিয়ে Aruba Multi-Pre-Shared Key (MPSK) সহ কনফিগার করা 'Store-Connect' নামের একটিমাত্র ব্রডকাস্ট SSID রাখা হয়েছে।
- RADIUS পলিসি ম্যাপিং: খুচরা বিক্রেতার অ্যাক্টিভ ডিরেক্টরি এবং ইনভেন্টরি ডাটাবেসের সাথে সংযুক্ত করে Aruba ClearPass-কে RADIUS ইঞ্জিন হিসেবে কনফিগার করা হয়েছে।
- MPSK কী অ্যাসাইনমেন্ট এবং VLAN স্টিয়ারিং: ডিভাইসের প্রোফাইলের উপর ভিত্তি করে অনন্য MPSK কী তৈরি ও অ্যাসাইন করা হয়েছে:
- POS টার্মিনাল: একটি অত্যন্ত জটিল, ৩২-অক্ষরের স্ট্যাটিক MPSK প্রদান করা হয়েছে। ClearPass পলিসি এই কী-টিকে VLAN 40-এর সাথে ম্যাপ করে (যা অন্য সব সাবনেট থেকে ফায়ারওয়াল দ্বারা সুরক্ষিত অত্যন্ত আলাদা করা একটি পেমেন্ট VLAN)।
- হ্যান্ডহেল্ড স্ক্যানার: একটি পৃথক MPSK প্রদান করা হয়েছে। ClearPass এই কী-টিকে VLAN 30 (অপারেশনাল ইনভেন্টরি VLAN)-এর সাথে ম্যাপ করে।
- স্টাফ ট্যাবলেট: একই SSID-তে স্ট্যান্ডার্ড 802.1X সার্টিফিকেটের মাধ্যমে অথেনটিকেট করা হয় (Aruba একটি একক SSID-তে মিশ্র MPSK এবং 802.1X সমর্থন করে) এবং এদের VLAN 20 (কর্পোরেট)-এ নিয়ে যাওয়া হয়।
- গ্রাহক: একটি সেলফ-সার্ভিস পোর্টালের মাধ্যমে তৈরি হওয়া একটি অস্থায়ী DPSK ব্যবহার করে অনবোর্ড করা হয়, যা VLAN 10 (গেস্ট, শুধুমাত্র ইন্টারনেট অ্যাক্সেস)-এর সাথে ম্যাপ করা থাকে।
- RF অপ্টিমাইজেশন: অতিরিক্ত তিনটি SSID নিষ্ক্রিয় করার ফলে রিডান্ড্যান্ট বীকন ফ্রেম দূর হয় এবং সাথে সাথেই মোট এয়ারটাইম ক্ষমতার ৯% পর্যন্ত পুনরুদ্ধার করা সম্ভব হয়। এটি গুরুত্বপূর্ণ POS এবং স্ক্যানার ডিভাইসগুলোর জন্য থ্রুপুট এবং সংযোগের নির্ভরযোগ্যতা নাটকীয়ভাবে উন্নত করে।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি স্টেডিয়াম অপারেশন ডিরেক্টর অতিথি পাবলিক WiFi এবং টার্নস্টাইল কর্মীদের দ্বারা ব্যবহৃত হ্যান্ডহেল্ড টিকিট-স্ক্যানিং ডিভাইস উভয়কে সমর্থন করার জন্য সমগ্র ভেন্যুতে (ক্ষমতা ৫৫,০০০) একটি একক SSID স্থাপন করতে চান। টিকিট স্ক্যানারগুলির কঠোর নেটওয়ার্ক আইসোলেশন প্রয়োজন এবং অতিথি ট্রাফিকের কারণে কখনই ব্যাহত হওয়া উচিত নয়। এই প্রয়োজনীয়তাগুলি মেটাতে আইটি টিমের কীভাবে DPSK প্রয়োগ করা উচিত?
ইঙ্গিত: উচ্চ-ঘনত্বের RADIUS কার্যক্ষমতা, SSID বীকন ওভারহেড এবং কী প্রোফাইলের উপর ভিত্তি করে ডাইনামিক VLAN স্টিয়ারিং বিবেচনা করুন।
মডেল উত্তর দেখুন
১. SSID আর্কিটেকচার: পুরো ভেন্যু জুড়ে 'Stadium-Connect' নামে একটি একক SSID স্থাপন করুন। ২. DPSK কী প্রোফাইল: RADIUS সার্ভারে (যেমন Aruba ClearPass বা Cisco ISE) দুটি পৃথক DPSK কী পুল তৈরি করুন:
- স্টাফ টিকিট স্ক্যানার: একটি অত্যন্ত জটিল, ৩২-অক্ষরের স্ট্যাটিক DPSK জারি করা হয়েছে। RADIUS পলিসি এই কী প্রোফাইলটিকে VLAN 300 (টিকিট স্ক্যানিং VLAN) এ ম্যাপ করে, যার কঠোর কোয়ালিটি অফ সার্ভিস (QoS) অগ্রাধিকার রয়েছে এবং এটি অন্যান্য সমস্ত সাবনেট থেকে ফায়ারওয়াল করা।
- পাবলিক গেস্ট: একটি অস্থায়ী ওপেন VLAN-এ স্ব-পরিষেবা captive portal-এর মাধ্যমে অনবোর্ড করা হয়েছে, যা তাদের MAC অ্যাড্রেস রেজিস্টার করে এবং VLAN 100 (গেস্ট, শুধুমাত্র ইন্টারনেট, ৫ Mbps পর্যন্ত গতি সীমাবদ্ধ) এ ম্যাপ করা একটি ক্ষণস্থায়ী, কম অগ্রাধিকারের গেস্ট DPSK জারি করে। ৩. RADIUS অপ্টিমাইজেশান: ৫৫,০০০ ব্যবহারকারীর একটি উচ্চ-ঘনত্বের পরিবেশে, প্রতিটি গেস্ট সংযোগের জন্য RADIUS সার্ভারে কোয়েরি করা সার্ভার স্যাচুরেশনের কারণ হতে পারে। এটি প্রশমিত করতে, গেস্ট সেশনের জন্য অ্যাক্সেস পয়েন্টগুলিতে স্থানীয় RADIUS ক্যাশিং সক্ষম করুন। গুরুত্বপূর্ণ টিকিট স্ক্যানারগুলির জন্য, সাব-মিলিসেকেন্ড প্রমাণীকরণ প্রতিক্রিয়া নিশ্চিত করতে একটি লোড ব্যালেন্সারের সাথে স্ট্যাটিক MAC প্রাক-নিবন্ধন এবং ডেডিকেটেড প্রাথমিক/মাধ্যমিক RADIUS সার্ভার নোড ব্যবহার করুন। ৪. ফলাফল: একটি একক SSID-এ একীভূত করা অপ্রয়োজনীয় বীকন ফ্রেমগুলি দূর করে এয়ারটাইম ক্ষমতার ১৫% পর্যন্ত সাশ্রয় করে। টিকিট স্ক্যানারগুলি সম্পূর্ণ বিচ্ছিন্ন এবং সরাসরি AP-তে লেয়ার ২-এ অগ্রাধিকার দেওয়া হয়, স্টেডিয়াম সম্পূর্ণ ক্ষমতায় থাকলেও সেগুলি সচল থাকা নিশ্চিত করে।
Q2. ৬০০ শয্যার উন্নয়ন পরিচালনাকারী একজন ছাত্র আবাসন অপারেটর মারাত্মক নেটওয়ার্ক কর্মক্ষমতা সমস্যার সম্মুখীন হচ্ছেন। বাসিন্দারা অভিযোগ করছেন যে তারা তাদের স্মার্ট স্পিকার, স্মার্ট টিভি এবং গেমিং কনসোল সংযুক্ত করতে পারছেন না কারণ নেটওয়ার্কের জন্য 802.1X সার্টিফিকেট প্রমাণীকরণ প্রয়োজন। অতিরিক্তভাবে, শিক্ষার্থীরা প্রায়শই পার্শ্ববর্তী কক্ষের বন্ধুদের সাথে তাদের ব্যক্তিগত WiFi পাসওয়ার্ড শেয়ার করছে, যার ফলে ব্যান্ডউইথ স্যাচুরেশন ঘটছে। DPSK কীভাবে এই সমস্যাগুলি সমাধান করতে পারে?
ইঙ্গিত: প্রাইভেট এরিয়া নেটওয়ার্ক (PAN), সমবর্তী ডিভাইসের সীমা এবং স্বয়ংক্রিয় PMS ইন্টিগ্রেশন সম্পর্কে চিন্তা করুন।
মডেল উত্তর দেখুন
১. 802.1X কে DPSK দিয়ে প্রতিস্থাপন করুন: আবাসিক নেটওয়ার্কটিকে 802.1X থেকে 'Student-Home' নামের একটি একক SSID-এ রূপান্তর করুন যা Dynamic PSK (DPSK) দ্বারা কনফিগার করা হয়েছে। ২. Private Area Network (PAN) ডেপ্লয়মেন্ট: Private Area Network সক্রিয় করতে ওয়্যারলেস কন্ট্রোলারটি কনফিগার করুন। প্রতিটি শিক্ষার্থীকে একটি অনন্য DPSK কী ইস্যু করুন (যেমন, তাদের ভাড়াটিয়া রেকর্ডের সাথে লিঙ্কযুক্ত)। যখন একজন শিক্ষার্থী তাদের স্মার্টফোন, ল্যাপটপ, গেমিং কনসোল এবং স্মার্ট টিভিতে এই কীটি প্রবেশ করাবে, তখন নেটওয়ার্কটি এই ডিভাইসগুলোকে গতিশীলভাবে একটি প্রাইভেট ক্রিপ্টোগ্রাফিক বাবলের মধ্যে গ্রুপ করবে। এটি ডিভাইসগুলোকে একে অপরের সাথে যোগাযোগ করার অনুমতি দেয় (স্মার্ট স্পিকার নিয়ন্ত্রণ এবং Chromecast কাস্টিং সক্রিয় করে) এবং একই সাথে অন্যান্য শিক্ষার্থীদের ডিভাইসগুলোর সাথে সমস্ত ট্র্যাফিক ব্লক করে। ৩. একই সাথে ব্যবহারের ডিভাইস লিমিট প্রয়োগ করুন: প্রতি DPSK কী-তে সর্বোচ্চ ৬টি ডিভাইসের একটি কঠোর সীমা নির্ধারণ করুন। কোনো শিক্ষার্থী যদি বন্ধুদের সাথে তাদের কী শেয়ার করার চেষ্টা করে, তবে তারা দ্রুত ডিভাইস সীমায় পৌঁছে যাবে, যা অননুমোদিত শেয়ারিং প্রতিরোধ করবে এবং ব্যান্ডউইথ রক্ষা করবে। ৪. কী লাইফসাইকেল স্বয়ংক্রিয় করুন: ওয়্যারলেস অর্কেস্ট্রেটর (যেমন Purple)-এর সাথে প্রোপার্টি ম্যানেজমেন্ট সিস্টেম (PMS) যুক্ত করুন। চেক-ইনের সময় ইমেল/SMS-এর মাধ্যমে শিক্ষার্থীদের কাছে কীগুলো স্বয়ংক্রিয়ভাবে তৈরি এবং পাঠানো হবে এবং চেক-আউটের সময় তাত্ক্ষণিকভাবে বাতিল করা হবে, যা ম্যানুয়াল ম্যানেজমেন্টের ঝামেলা দূর করবে। ৫. ব্যান্ডউইথ বরাদ্দ: প্রতিটি কী-এর জন্য একটি ডাইনামিক ব্যান্ডউইথ চুক্তি প্রয়োগ করুন (যেমন, প্রতি বাসিন্দার জন্য 100 Mbps ডাউনলোড / 20 Mbps আপলোড), যা WAN ক্ষমতার ন্যায্য বণ্টন নিশ্চিত করে এবং কোনো একক ব্যবহারকারীকে সম্পূর্ণ লিঙ্কটি দখল করা থেকে বিরত রাখে।
Q3. একটি স্বাস্থ্যসেবা প্রদানকারী প্রতিষ্ঠান একটি মাল্টি-টেন্যান্ট ক্লিনিক ভবন পরিচালনা করে যেখানে বিভিন্ন চিকিৎসা প্রতিষ্ঠান একই ফিজিক্যাল ওয়্যারলেস পরিকাঠামো শেয়ার করে। ক্লিনিকগুলো সংবেদনশীল Patient Health Information (PHI) পরিচালনা করে এবং তাদের অবশ্যই কঠোর HIPAA নিরাপত্তা মান মেনে চলতে হবে। একজন নেটওয়ার্ক ইঞ্জিনিয়ার একটি শেয়ার্ড SSID-তে প্রতিটি ক্লিনিকের ডিভাইসগুলোকে আলাদা করতে DPSK ব্যবহার করার পরামর্শ দিয়েছেন। এটি কি একটি কমপ্লায়েন্ট পদ্ধতি, এবং এর আর্কিটেকচারাল সীমাবদ্ধতাগুলো কী কী?
ইঙ্গিত: 802.1X-এর তুলনায় PSK-ভিত্তিক নেটওয়ার্কগুলোর ক্রিপ্টোগ্রাফিক সীমাবদ্ধতা এবং কীভাবে VLAN স্টিয়ারিং ও ফায়ারওয়ালগুলো সাজানো উচিত তা বিশ্লেষণ করুন।
মডেল উত্তর দেখুন
১. কমপ্লায়েন্সের উপযুক্ততা: হ্যাঁ, DPSK কঠোর নেটওয়ার্ক সেগমেন্টেশন এবং ব্যক্তিগত এনক্রিপশন প্রয়োগ করে HIPAA কমপ্লায়েন্স সমর্থন করতে পারে, তবে এটি অবশ্যই নির্দিষ্ট আর্কিটেকচারাল সীমাবদ্ধতার সাথে কার্যকর করতে হবে। ২. ক্রিপ্টোগ্রাফিক আইসোলেশন: স্ট্যান্ডার্ড শেয়ার্ড PSK-এর মতো নয় যেখানে যেকোনো ব্যবহারকারী অন্যদের ওভার-দ্য-এয়ার ট্র্যাফিক দেখতে পারে, DPSK প্রতিটি ক্লায়েন্টের সেশনকে একটি অনন্য কী দিয়ে এনক্রিপ্ট করে। তবে, এটি এখনও WPA2-Personal/WPA3-SAE ফ্রেমওয়ার্কের উপর ভিত্তি করে তৈরি হওয়ায় এটি WPA3-Enterprise (802.1X)-এর মতো কেন্দ্রীভূত আইডেন্টিটি ভ্যালিডেশন এবং সার্টিফিকেট-ভিত্তিক নিরাপত্তা প্রদান করে না। ক্লিনিক স্টাফদের ল্যাপটপ যা ইলেকট্রনিক PHI (ePHI) পরিচালনা করে, সেগুলোর জন্য 802.1X অথেনটিকেশন (EAP-TLS) ব্যবহার করাই সুপারিশকৃত পদ্ধতি। ৩. হেডলেস মেডিকেল ডিভাইসের জন্য DPSK: যেসব মেডিকেল ডিভাইস 802.1X সমর্থন করে না (যেমন, ওয়্যারলেস ভাইটাল মনিটর, লেগ্যাসি ইমেজিং মেশিন), সেগুলোর জন্য DPSK একটি চমৎকার এবং কমপ্লায়েন্ট সমাধান। প্রতিটি ক্লিনিকের ডিভাইস গ্রুপের জন্য একটি অনন্য, জটিল ৩২-অক্ষরের DPSK বরাদ্দ করুন। ৪. ডাইনামিক VLAN এবং ফায়ারওয়াল স্টিয়ারিং: RADIUS সার্ভারকে অবশ্যই প্রতিটি ক্লিনিকের ডিভাইসগুলোকে তাদের নিজস্ব ডেডিকেটেড VLAN-এ চালিত করতে হবে (যেমন, VLAN 50-এ ক্লিনিক A, VLAN 60-এ ক্লিনিক B)। কোর ফায়ারওয়ালে কঠোর অ্যাক্সেস কন্ট্রোল লিস্ট (ACL) প্রয়োগ করুন যা ক্লিনিকগুলোর মধ্যে সমস্ত ইন্টার-VLAN ট্র্যাফিক ব্লক করে। ক্লিনিক সাবনেট থেকে বের হওয়া সমস্ত ট্র্যাফিকের স্টেটফুল ইন্সপেকশন এবং লগিং সক্রিয় করুন। ৫. কী লাইফসাইকেল ম্যানেজমেন্ট: একটি নথিবদ্ধ কী রোটেশন পলিসি তৈরি করুন (যেমন, প্রতি ৯০ দিন পর পর বা কোনো কর্মী চলে যাওয়ার সাথে সাথে কী পরিবর্তন করা)। মানুষের ভুল এড়াতে ক্লিনিকের আইডেন্টিটি ম্যানেজমেন্ট সিস্টেমের সাথে ইন্টিগ্রেশনের মাধ্যমে এটি স্বয়ংক্রিয় করতে হবে। ৬. উপসংহার: একটি শেয়ার্ড পরিকাঠামোতে নন-802.1X-সক্ষম মেডিকেল ডিভাইসগুলোকে আলাদা করার জন্য DPSK অত্যন্ত কার্যকর, তবে PHI পরিচালনাকারী কর্পোরেট ওয়ার্কস্টেশনগুলোকে একটি ডিফেন্স-ইন-ডেপথ সিকিউরিটি বজায় রাখার জন্য একটি পৃথক 802.1X-সুরক্ষিত SSID-তে রাখা উচিত।
এই সিরিজে পড়া চালিয়ে যান
আবাসিক ভবনে কেন হোটেল-স্টাইলের গেস্ট WiFi ব্যর্থ হয়
আপনি বুঝতে পারবেন কেন BTR ব্লক, স্টুডেন্ট হল এবং MDU-তে বসবাসকারীরা ক্রমাগত WiFi ত্রুটির অভিযোগ করে থাকেন এবং এমন একটি প্রমাণীকরণ মডেল বেছে নিতে পারবেন যা এই সমস্যা সমাধান করে। এর উত্তর হলো আপনার বিদ্যমান অ্যাক্সেস পয়েন্টে প্রতিটি পরিবারের জন্য একটি করে iPSK কী ব্যবহার করা এবং একই সাথে দর্শনার্থীদের জন্য একটি পৃথক captive portal নেটওয়ার্ক রাখা।
Multi-Tenant অফিস বিল্ডিংয়ের জন্য WiFi নেটওয়ার্ক ডিজাইন করা
এই নির্দেশিকাটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের মাল্টি-টেন্যান্ট অফিস বিল্ডিং জুড়ে স্কেলযোগ্য, নিরাপদ এবং বিচ্ছিন্ন WiFi নেটওয়ার্ক ডিজাইন করার জন্য একটি ভেন্ডর-নিরপেক্ষ ব্লুপ্রিন্ট প্রদান করে। এতে IEEE 802.1Q-এর অধীনে VLAN সেগমেন্টেশন, 802.1X এবং RADIUS-এর মাধ্যমে ডাইনামিক VLAN অ্যাসাইনমেন্ট, উচ্চ-ঘনত্বের পরিবেশের জন্য RF প্ল্যানিং এবং GDPR ও PCI-DSS-এর অধীনে কমপ্লায়েন্স সংক্রান্ত বিষয়গুলো কভার করা হয়েছে। ভেন্যু অপারেটর এবং বিল্ডিং ম্যানেজাররা এখানে কার্যকর আর্কিটেকচারাল নির্দেশিকা, বাস্তব-জগতের কেস স্টাডি এবং ডেপ্লয়মেন্টের আগে এড়ানোর মতো কনফিগারেশন ত্রুটিগুলো খুঁজে পাবেন।
Mean time to innocence: কীভাবে প্রমাণ করবেন যে এটি WiFi এর সমস্যা নয়
Mean time to innocence (MTTI) হলো একটি গুরুত্বপূর্ণ মেট্রিক যা নির্ধারণ করে যে IT টিমগুলো একটি নেটওয়ার্ক সমস্যা তাদের কারণে ঘটেনি তা প্রমাণ করতে কতটা সময় ব্যয় করে। এই নির্দেশিকাটি মাল্টি-টেন্যান্ট পরিবেশে দোষারোপের খেলা বন্ধ করতে এবং পারস্পরিক প্রমাণের মাধ্যমে সমাধান করার গড় সময় (MTTR) কমিয়ে আনতে একটি পাঁচ ধাপের অবজারভেবিলিটি পদ্ধতি বিস্তারিতভাবে আলোচনা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।