यूज़र प्रोविज़निंग किसी व्यक्ति की भूमिका बदलने के साथ-साथ खातों, एप्लिकेशन, नेटवर्क और डेटा तक उसकी पहुँच का नियंत्रित निर्माण, परिवर्तन और उसे हटाना है। यदि आपकी टीम कोई खाता बना सकती है, लेकिन यह साबित नहीं कर सकती कि उसकी अनुमतियाँ कब समाप्त होनी चाहिए, तो क्या उसने वास्तव में प्रोविज़निंग पूरी कर ली है?
एक्सेस से जुड़ी कई समस्याओं के पीछे यही अंतर है। एक सफल पहला लॉगिन केवल यह साबित करता है कि कोई व्यक्ति प्रवेश कर सकता है, यह नहीं कि उसे वह एक्सेस अनिश्चित काल तक बनाए रखना चाहिए। IT प्रशासकों, नेटवर्क टीमों और परिचालन प्रबंधकों के लिए, महत्वपूर्ण प्रश्न यह है कि क्या प्रत्येक अनुमति के अस्तित्व का अभी भी कोई वैध कारण है।
सरल शब्दों में यूज़र प्रोविज़निंग का क्या अर्थ है
कल्पना करें कि होटल का कोई रिसेप्शनिस्ट किसी अतिथि को की-कार्ड जारी कर रहा है। वह कार्ड केवल निर्धारित कमरे को खोलता है, प्रवास की तारीखों के दौरान ही काम करता है और हाउसकीपिंग कार्यालय तक पहुँच प्रदान नहीं करता है। चेकआउट के समय, होटल इसे रद्द कर देता है।
डिजिटल प्रोविज़निंग भी इसी तर्क का पालन करती है। एक व्यवस्थापक किसी व्यक्ति को खाता प्रदान करता है, उचित अनुमतियाँ सौंपता है, और जब एक्सेस का कारण बदल जाता है तो उन अनुमतियों को बदल देता है या हटा देता है।
खाता केवल एक शुरुआती बिंदु है
एक अकाउंट किसी पहचान का सिस्टम रिकॉर्ड होता है। एंटाइटेलमेंट्स वे कार्य हैं जो वह अकाउंट कर सकता है, जैसे कि बुकिंग देखना, इनवॉइस मंज़ूर करना या स्टाफ नेटवर्क से कनेक्ट होना। एक स्वीकृत भूमिका यह तय करती है कि किसी व्यक्ति को उसकी ज़िम्मेदारियों के लिए किन एंटाइटेलमेंट्स की आवश्यकता है।
मान लीजिए कि कोई होटल एक रिसेप्शनिस्ट की भर्ती करता है। उन्हें बुकिंग-सिस्टम एक्सेस की आवश्यकता है, लेकिन पेरोल विवरण बदलने की अनुमति की नहीं। किसी अन्य रिसेप्शनिस्ट के खाते की प्रतिलिपि बनाना जोखिम भरा है क्योंकि उस सहयोगी के पास अतिरिक्त ज़िम्मेदारियाँ या पुरानी अनुमतियाँ हो सकती हैं जिन्हें किसी ने हटाया नहीं था।
National Cyber Security Centre का पहचान और एक्सेस प्रबंधन का परिचय सत्यापित व्यक्तियों या प्रणालियों को परिभाषित अनुमतियों से जोड़ता है, जो भूमिका परिभाषाओं, सुदृढ़ प्रमाणीकरण और सुरक्षित क्रेडेंशियल प्रोविज़निंग द्वारा समर्थित है। व्यावहारिक सिद्धांत न्यूनतम विशेषाधिकार (लीस्ट प्रिविलेज) का है: केवल वही प्रदान करें जो भूमिका के लिए आवश्यक हो, न कि वह सब कुछ जो सुविधाजनक हो सकता है।
सत्यापन, प्रमाणीकरण और प्रोविज़निंग एक-दूसरे के स्थान पर उपयोग नहीं किए जा सकते
ये शब्द अलग-अलग प्रश्नों के उत्तर देते हैं:
- पहचान सत्यापन (Identity verification) यह स्थापित करता है कि कोई व्यक्ति कौन है या किसी प्रासंगिक विशेषता की पुष्टि करता है।
- प्रमाणीकरण (Authentication) यह जांचता है कि जो भी साइन इन कर रहा है, उस पहचान से जुड़े क्रेडेंशियल्स पर उसका नियंत्रण है।
- प्राधिकरण (Authorisation) यह निर्धारित करता है कि प्रमाणित पहचान क्या कर सकती है।
- प्रोविज़निंग (Provisioning) स्वीकृत खाते और अनुमतियों को लागू करता है और उन्हें बनाए रखता है।
कोई व्यक्ति सफलतापूर्वक प्रमाणीकरण कर सकता है और फिर भी उसके पास अनुचित एक्सेस हो सकता है। एक मान्य पासवर्ड पेरोल फ़ाइल डाउनलोड करने की अनुमति का औचित्य साबित नहीं करता।
यही अंतर ठेकेदारों और गैर-मानवीय पहचानों (non-human identities) पर भी लागू होता है, जैसे कि सॉफ़्टवेयर इंटीग्रेशन द्वारा उपयोग किए जाने वाले सर्विस खाते। उन खातों के लिए एक स्वीकृत उद्देश्य और जवाबदेह ओनर की आवश्यकता होती है, भले ही कोई भी उन्हें सामान्य कर्मचारी लॉगिन के रूप में उपयोग न करता हो।
तो, परिचालन के संदर्भ में यूज़र प्रोविज़निंग क्या है? यह एक मान्यता प्राप्त पहचान और उपयोग योग्य एक्सेस के बीच का माध्यम है, जिसे पहले लॉगिन के बाद भी बनाए रखा जाता है।
जॉइनर, मूवर और लीवर इवेंट किस तरह एक्सेस को संचालित करते हैं
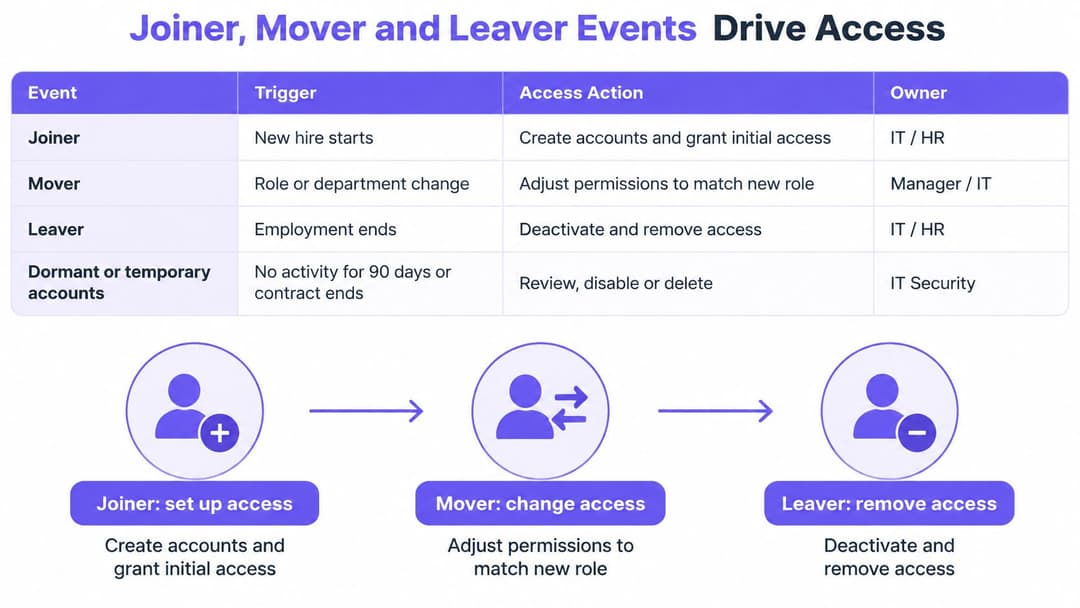
एक ऐसा बैज जो अब भी पिछले साल के कार्यालय को खोलता है, कोई छोटी प्रशासनिक चूक नहीं है। यह ऐसा एक्सेस है जो उचित नहीं रहा और जिसे कभी वापस नहीं लिया गया। जॉइनर, मूवर और लीवर कार्यक्रम ऐसे क्षण होते हैं जब वह औचित्य निर्मित होता है, बदलता है या वापस लिया जाता है। प्रोविज़निंग केवल तभी काम करती है जब इनमें से प्रत्येक क्षण उस व्यक्ति द्वारा उपयोग की जा सकने वाली हर प्रणाली को अपडेट करे, और यदि परिवर्तन की बाद में जांच की जाए।
| इवेंट | ट्रिगर | एक्सेस कार्रवाई | विशिष्ट ओनर |
|---|---|---|---|
| जॉइनर | सत्यापित प्रारंभ तिथि और स्वीकृत भूमिका | खाता बनाएं और केवल भूमिका-आधारित अनुमतियां दें | HR रिकॉर्ड और लाइन मैनेजर |
| मूवर | HR रिकॉर्ड में विभाग या भूमिका परिवर्तन | पात्रताओं की पुनर्गणना करें और पुरानी भूमिका का एक्सेस हटाएं | लाइन मैनेजर नए एक्सेस को स्वीकृत करता है |
| लीवर | रोज़गार की समाप्ति या अनुबंध की समयसीमा समाप्त होना | खाता अक्षम करें, सत्र और टोकन निरस्त करें, और डिवाइस एक्सेस हटाएं | HR और पहचान टीम |
| निष्क्रिय खाता | सहमति अवधि तक कोई साइन-इन न होना | पुनः सक्रिय करने से पहले निलंबित करें और समीक्षा करें | एप्लिकेशन ओनर |
| अस्थायी या गैर-मानवीय खाता | अनुबंध समाप्त होना या सेवा का उद्देश्य समाप्त होना | समाप्ति तिथि के साथ समयबद्ध एक्सेस | प्रायोजक मैनेजर |
यह तालिका अलग करती है कि एक्सेस कौन स्वीकृत करता है और इसे कौन लागू करता है। HR रोज़गार की स्थिति की पुष्टि करता है, एक प्रबंधक व्यावसायिक आवश्यकता की व्याख्या करता है, और पहचान टीम उस निर्णय को सिस्टम परिवर्तनों में बदल देती है। सामान्य विफलता एक साझा धारणा होती है: प्रत्येक टीम सोचती है कि ट्रिगर दूसरी टीम के पास है, इसलिए परिवर्तन कभी शुरू ही नहीं होता।
जॉइनिंग की शुरुआत एक स्वीकृत रिकॉर्ड से होनी चाहिए
अनुमतियां सौंपे जाने से पहले एक जॉइनर के पास एक पुष्ट प्रारंभ तिथि, प्रबंधक और भूमिका होनी चाहिए। आप पहले से एक खाता तैयार कर सकते हैं, लेकिन तैयारी लाइव सिस्टम के लिए समय से पूर्व का एक्सेस नहीं बननी चाहिए। इसे एक चाबी बनाने और प्रारंभ तिथि तक उसे ताला बनाने वाले (तालासाज़) की दराज में रखने जैसा समझें, न कि प्रस्ताव स्वीकार होने के दिन ही उसे सौंपने जैसा।
नए कर्मचारी का एक्सेस पैकेज स्पष्ट रखें। उदाहरण के लिए, एक रिसेप्शनिस्ट को बुकिंग टूल्स और स्टाफ WiFi मिल सकता है, जबकि वित्त विभाग के किसी सहकर्मी को अकाउंटिंग एप्लिकेशन प्राप्त होते हैं। किसी सहकर्मी की प्रोफ़ाइल कॉपी करना त्वरित लग सकता है, लेकिन यह उन अपवादों को छिपा देता है जिन्हें किसी ने अनुमोदित नहीं किया था। प्रत्येक अपवाद को अपनी अलग मंज़ूरी की आवश्यकता होती है।
प्रशिक्षण एक्सेस के लिए अधिकार बने बिना तत्परता का समर्थन कर सकता है। जहाँ सतत शिक्षा ऑनबोर्डिंग का हिस्सा बनती है, Premiere Education का कर्मचारियों के लिए समूह CE प्रशिक्षण इंडक्शन प्रक्रिया के साथ-साथ चल सकता है; प्रबंधक को अभी भी व्यक्ति की वास्तविक ज़िम्मेदारियों को स्वीकृत करना होगा।
ट्रांसफ़र होने का मतलब है जोड़ने के साथ-साथ एक्सेस हटाना भी
विभाग स्थानांतरण को गलत तरीके से संभालना आसान होता है। IT नई टीम के ऐप्लिकेशन्स जोड़ देता है, और कोई यह नहीं पूछता कि क्या कर्मचारी को अभी भी पुराने ऐप्लिकेशन्स की आवश्यकता है। व्यक्ति के पास अब दो नौकरियों के बराबर एक्सेस होता है, और पुराने एक्सेस का कोई वर्तमान व्यावसायिक औचित्य नहीं होता।
स्वीकृत नई भूमिका की तुलना मौजूदा एंटाइटेलमेंट्स से करें। उस एक्सेस को हटा दें जिसकी अब आवश्यकता नहीं है, और हैंडओवर से जुड़े किसी भी अपवाद के लिए एक नामित अनुमोदक और समाप्ति तिथि निर्धारित करें। सुगम हैंडओवर के लिए दो सप्ताह का ओवरलैप उचित है। उस ओवरलैप को एक वर्ष तक बनाए रखना ही अस्थायी एक्सेस को स्थायी बनाने का कारण बनता है।
व्यावहारिक नियम: भूमिका में बदलाव से केवल अतिरिक्त एक्सेस का अनुरोध ही नहीं, बल्कि एक्सेस हटाने का निर्णय भी होना चाहिए।
संस्थान छोड़ने पर एक्सेस की पूर्ण सीमा तय होना आवश्यक है
संस्थान छोड़ने वाले कर्मचारी (लीवर) का इवेंट मुख्य डायरेक्टरी लॉगिन से आगे तक पहुँचना चाहिए। एप्लिकेशन सेशन, रीफ़्रेश टोकन, अलग एडमिनिस्ट्रेटर खाते, और डिवाइस प्रमाणपत्रों या पंजीकरणों की जांच करें जो अभी भी एक्सेस की अनुमति देते हैं। कार्यालय की चाबी ले लेने से वह सेशन लॉक नहीं होता जो घर पर लैपटॉप पर पहले से खुला हुआ है।
कनेक्टिविटी को भी उसी रोजगार घटना (employment event) द्वारा नियंत्रित किया जाना चाहिए, जैसा कि स्टाफ़ WiFi लाइफ़साइकिल प्रबंधन द्वारा दर्शाया गया है। नेटवर्क क्रेडेंशियल को ऑफ़बोर्डिंग से बाहर न छोड़ें क्योंकि एक अलग टीम एक्सेस पॉइंट का प्रबंधन करती है।
प्रत्येक इवेंट का एक ऑडिट रिकॉर्ड होना चाहिए जो ट्रिगर, मंज़ूरी, अनुरोधित परिवर्तन और पुष्ट परिणाम को दर्शाता हो। अपने संगठन के किसी भी व्यक्ति के लिए, क्या आप बता सकते हैं कि किस इवेंट ने उनके एक्सेस को आखिरी बार बदला था, यह कब हुआ था, और क्या प्रत्येक लक्षित सिस्टम ने इसे लागू किया था?
प्रोविज़निंग पहचान प्रणालियों को कैसे जोड़ती है
स्वचालित प्रोविज़निंग समन्वित परिवर्तनों की एक श्रृंखला है, कोई एकल स्विच नहीं। इसके महत्वपूर्ण घटक आधिकारिक रिकॉर्ड, पहचान प्रदाता, कनेक्टर और लक्षित प्रणाली (target system) हैं।
एक आधिकारिक रिकॉर्ड (authoritative record) किसी कर्मचारी के लिए एक HR प्रविष्टि या एक स्वीकृत ठेकेदार रजिस्टर हो सकता है। पहचान प्रदाता कनेक्टेड सेवाओं के लिए उस पहचान का प्रतिनिधित्व करता है, जबकि प्रोविज़निंग कनेक्टर्स स्वीकृत परिवर्तनों को उन कार्रवाइयों में बदलते हैं जिन्हें वे सेवाएँ समझती हैं।
स्रोत से लक्ष्य तक बदलाव का पालन करें
- स्रोत रिकॉर्ड बदलता है। HR विभाग परिवर्तन, प्रारंभ तिथि या रोज़गार समाप्ति दर्ज करता है। कॉन्ट्रैक्टर्स के लिए, एक स्वीकृत प्रायोजक अनुबंध रिकॉर्ड को अपडेट करता है।
- पहचान प्लेटफ़ॉर्म परिवर्तन का मूल्यांकन करता है। नियम व्यक्ति की विशेषताओं को समूहों या भूमिकाओं से मैप करते हैं। मैनेजर या विभाग के फ़ील्ड अनुपलब्ध होने पर कोई अनुमान लगाने के बजाय अपवाद (exception) उत्पन्न होना चाहिए।
- एक कनेक्टर आवश्यक अपडेट भेजता है। SCIM, जो कि System for Cross-domain Identity Management मानक है, या कोई एप्लिकेशन-विशिष्ट API डाउनस्ट्रीम खाते को बनाता, अपडेट करता या अक्षम करता है।
- लक्ष्य परिणाम की पुष्टि करता है। रिकॉर्ड करें कि क्या एप्लिकेशन ने परिवर्तन स्वीकार किया है। सफलतापूर्वक भेजा गया अनुरोध इस बात का प्रमाण नहीं है कि अनुमति बदल दी गई है।
- समाप्ति इवेंट भी उसी मार्ग का अनुसरण करता है। जब आधिकारिक रिकॉर्ड समाप्त हो जाता है, तो वर्कफ़्लो हटाने के निर्देश भेजता है और परिणाम की जांच करता है।
रिकॉर्ड्स का मिलान करने के लिए किसी स्थिर पहचानकर्ता (आइडेंटिफ़ायर) का उपयोग करें। नाम और ईमेल पते बदल सकते हैं, इसलिए केवल किसी एक के आधार पर मिलान करने से डुप्लिकेट खाते बन सकते हैं या गलत रिकॉर्ड अपडेट हो सकता है।
साइन इन करना एक अलग कनेक्शन है
Federation किसी एप्लिकेशन को प्रत्येक उपयोगकर्ता के लिए एक अलग पासवर्ड बनाए रखने के बजाय किसी पहचान प्रदाता (identity provider) पर निर्भर रहने की अनुमति देता है। SAML और OpenID Connect फ़ेडरेटेड साइन-इन का समर्थन करते हैं; OAuth प्रत्यायोजित प्राधिकरण (delegated authorisation) का समर्थन करता है और इसे अपने आप में लॉगिन प्रोटोकॉल के रूप में नहीं माना जाना चाहिए।
फ़ेडरेशन स्वचालित रूप से जीवनचक्र प्रबंधन (लाइफ़साइकल मैनेजमेंट) प्रदान नहीं करता है। कोई ऐप्लिकेशन स्थानीय खातों, अनुमतियों या सक्रिय सत्रों को बनाए रखते हुए केंद्रीय साइन-इन स्वीकार कर सकता है। TekRecruiter की सत्र विश्वास बनाम बार-बार एक्सेस की जाँच से जुड़ी चर्चा यह तय करते समय उपयोगी संदर्भ है कि लॉगिन के बाद किसी ऐप्लिकेशन को किस चीज़ का पुनर्मूल्यांकन करना चाहिए।
प्रमाणीकरण (Authentication) की मजबूती भी मायने रखती है। Bitwarden के World Password Day सर्वेक्षण में UK के 400 उत्तरदाताओं में से, Intelligent CISO की रिपोर्ट के अनुसार, 74% ने कहा कि उन्होंने 2024 में अधिकांश कार्यस्थल खातों या केवल महत्वपूर्ण कार्यस्थल खातों के लिए टू-फैक्टर प्रमाणीकरण का उपयोग किया। यह प्रमाणीकरण प्रथाओं को मापता है, न कि यह कि उन खातों के पास उचित अनुमतियाँ (permissions) थीं या नहीं।
MFA या उपयुक्त पासवर्ड रहित विधियों का उपयोग करें, और प्रारंभिक क्रेडेंशियल वितरण को सुरक्षित रखें। गलत प्राप्तकर्ता को भेजा गया खाता आमंत्रण एक पूरी तरह से सुदृढ़ वर्कफ़्लो को भी निष्प्रभावी कर सकता है।
जहाँ व्यावहारिक हो, पहचान डेटा को केंद्रीकृत करें और बाहरी रूप से प्रदर्शित एक्सेस घटकों को आंतरिक प्रणालियों से अलग रखें। नेटवर्क प्रमाणीकरण के लिए, RADIUS-as-a-Service एक अन्य आर्किटेक्चरल विचार है, न कि लाइफ़साइकल निर्णयों का कोई विकल्प।
मार्गदर्शक सिद्धांत है एक प्रामाणिक रिकॉर्ड, जिसके विरुद्ध डाउनस्ट्रीम प्रतियों का मिलान किया जाता है। ऑटोमेशन तभी विश्वसनीय होता है जब स्रोत एट्रिब्यूट्स, मैपिंग्स और पुष्टियाँ भी विश्वसनीय हों।
होटलों, अस्पतालों और साझा आवासों में प्रोविज़निंग
सुरक्षित एक्सेस तेज़ी से उपलब्ध होना चाहिए, बिना इसके कि वह गलती से स्थायी बन जाए। इसका समाधान यह है कि केवल सीमित रूप से परिभाषित एक्सेस पैकेज को मंज़ूरी दी जाए, एक समय-सीमा तय की जाए और एक्सेस हटाने की प्रक्रिया को मूल अनुरोध का ही हिस्सा बनाया जाए।
UK सरकार का डिजिटल पहचान सार्वजनिक-सेवा प्रकाशन (digital identity public-services publication) इसके पूरे जीवनचक्र में सटीक पहचान जानकारी के प्रबंधन पर जोर देता है। परिचालन परिवेश में, इसका मतलब यह जांचना है कि व्यक्ति का वर्तमान कार्य अभी भी उस एक्सेस को सही ठहराता है या नहीं, न कि केवल यह कि ऑनबोर्डिंग के समय उनकी पहचान की जांच की गई थी।
| क्षेत्र | एक्सेस का निर्णय | समय सीमा | लीवर चरण विफल होने पर जोखिम |
|---|---|---|---|
| मौसमी कर्मचारियों वाला होटल समूह | भूमिका के अनुसार, पहले दिन से बुकिंग और हाउसकीपिंग का एक्सेस | सीज़न समाप्त होने पर समाप्त होता है | पूर्व कर्मचारियों के पास बुकिंग और रूम सिस्टम का एक्सेस बना रहता है |
| ठेकेदारों और क्लिनिकल रोटेशन वाला अस्पताल | रोटेशन की तारीखों से मेल खाता हुआ एक्सेस, जिसमें प्रत्येक खाते पर एक प्रायोजक का नाम होता है | रोटेशन समाप्त होने पर स्वचालित रूप से समाप्त हो जाता है | पूर्व-ठेकेदारों के पास क्लिनिकल रिकॉर्ड का एक्सेस बना रहता है |
| कई किरायेदारों वाला आवासीय मकान मालिक | साझा WiFi और बिल्डिंग सिस्टम के लिए प्रति किरायेदार विशिष्ट क्रेडेंशियल | किरायेदारी समाप्त होने पर निरस्त कर दिया जाता है | पूर्व किरायेदारों के पास नेटवर्क और बिल्डिंग का एक्सेस बना रहता है |
होटल अपनी मौसमी टीम के लिए तैयारी कर रहा है
मान लीजिए कि कोई होटल समूह अपने व्यस्त सीज़न के लिए रिसेप्शनिस्ट और हाउसकीपिंग स्टाफ की भर्ती करता है। हायरिंग मैनेजर टीम के आने से पहले ही उपयुक्त रोल पैकेज चुनता है और रोज़गार की तारीखों की पुष्टि करता है।
रिसेप्शन स्टाफ को बुकिंग एक्सेस मिलता है; हाउसकीपिंग स्टाफ को रूम असाइनमेंट के लिए आवश्यक टूल्स मिलते हैं। किसी भी समूह को स्वचालित रूप से दूसरे की अनुमतियाँ प्राप्त नहीं होती हैं, और न ही केवल सपोर्ट टिकट से बचने के लिए किसी को प्रशासनिक एक्सेस दिया जाता है।
अनुमोदित ऑनबोर्डिंग कार्य होटल मैनेजर को सौंपें, लेकिन उस मैनेजर को अप्रतिबंधित भूमिकाएँ बनाने की अनुमति न दें। मौसमी रोजगार के विस्तार के लिए एक रिकॉर्ड की गई तिथि परिवर्तन की आवश्यकता होनी चाहिए, न कि केवल असुविधाजनक महसूस होने के कारण समाप्ति को अक्षम कर दिया जाए।
अस्पताल द्वारा बदलते दायित्वों का प्रबंधन
क्लिनिकल रोटेशन के बीच स्थानांतरित होने वाले किसी कांट्रैक्टर पर विचार करें। प्रायोजक प्रबंधक उस असाइनमेंट के लिए एक्सेस को मंज़ूरी देता है, जिसमें प्रासंगिक सेवा या विभाग शामिल है, और वह असाइनमेंट समाप्त होने पर खाता समाप्त हो जाता है।
क्लिनिकल और प्रशासनिक कार्यों के लिए अलग-अलग अनुमतियों की आवश्यकता होती है। उदाहरण के लिए, यदि कोई प्रैक्टिस MedicalVirtual के मेडिकल वर्चुअल असिस्टेंट्स का उपयोग करती है, तो एक्सेस निर्णय सौंपे गए प्रशासनिक कार्यों को प्रतिबिंबित करना चाहिए, न कि किसी चिकित्सक के खाते की कॉपी होना चाहिए।
तत्काल देखभाल आवश्यकताओं के लिए भी एक नियंत्रित अपवाद मार्ग की आवश्यकता होती है। जहाँ आपातकालीन एक्सेस आवश्यक हो, उसे जवाबदेह, सीमित और समीक्षा योग्य बनाएं। तात्कालिकता का समाधान ऐसा साझा स्थायी लॉगिन जारी करके न करें जिसे कोई भी विश्वास के साथ निरस्त न कर सके।
साझा आवास में व्यक्तिगत जवाबदेही की आवश्यकता होती है
एक प्रॉपर्टी मैनेजर को इमारत में रह रहे अन्य लोगों को बाधित किए बिना किसी पूर्व किरायेदार की कनेक्टिविटी समाप्त करने में सक्षम होना चाहिए। विशिष्ट क्रेडेंशियल इसे संभव बनाते हैं; पूरे भवन के लिए साझा पासवर्ड व्यक्तिगत रूप से हटाने को कठिन बना देता है।
नेटवर्क एक्सेस और भौतिक प्रवेश को अलग-अलग लक्ष्यों के रूप में देखें। टेनेंसी समाप्त होने पर दोनों में प्रासंगिक परिवर्तन ट्रिगर होने चाहिए, साथ ही यह मानने के बजाय कि एक ही अपडेट सब कुछ कवर कर लेता है, प्रत्येक सिस्टम से पुष्टि प्राप्त होनी चाहिए।
त्वरित एक्सेस सावधानीपूर्वक नियंत्रण के साथ संगत है, जब क्रेडेंशियल जारी करने से पहले ही अनुमोदक, दायरा और समाप्ति की शर्त तय कर ली जाती है।
इन सभी परिवेशों में, प्रत्यायोजित प्रशासन (डेलिगेटेड एडमिनिस्ट्रेशन), समय-बद्ध एक्सेस और न्यूनतम विशेषाधिकार परिचालन टीमों को अप्रतिबंधित नियंत्रण दिए बिना कार्य करने की अनुमति देते हैं। पासवर्ड रहित प्रमाणीकरण पासवर्ड प्रबंधन को कम कर सकता है, लेकिन यह तय करने की आवश्यकता को समाप्त नहीं करता है कि एक्सेस के लिए कौन योग्य है।
स्वचालित डिप्रोविज़निंग को विफलता अलर्ट और एक अपवाद स्वामी द्वारा समर्थित होना चाहिए। इसका परिचालन लाभ यह है कि टाले जा सकने वाले हेल्प-डेस्क हस्तक्षेपों में कमी आती है और एक्सेस मौजूद होने के कारणों का अधिक स्पष्ट रिकॉर्ड रहता है। साझा पैटर्न तेज़ी से वितरित किए जाने वाले स्थायी क्रेडेंशियल्स नहीं हैं, बल्कि एक परखे हुए निष्कासन पथ के साथ उचित रूप से सीमित एक्सेस है।
प्रोविज़निंग में कहाँ गलतियाँ होती हैं और उन्हें कैसे रोका जाए
एक्सेस प्रदान करना प्रोविज़निंग का केवल आधा हिस्सा है। National Technology के अध्ययन विवरण के अनुसार, 333 UK IT निर्णय निर्माताओं के 2026 के एक सर्वेक्षण में, 77% व्यवसायों ने कर्मचारियों के जाने के बाद उनके स्टाफ़ लॉगिन तुरंत निष्क्रिय नहीं किए, जबकि 28% संगठनों ने पूर्व कर्मचारियों के खातों को सत्यापित करने के लिए अभी भी स्प्रेडशीट या कागजी कार्रवाई का उपयोग किया।
कमज़ोरी ज़रूरी नहीं कि खाता निर्माण में हो। यह किसी व्यक्ति की परिस्थितियों में बदलाव और उन सभी सिस्टमों में पुष्टि किए गए बदलाव के बीच छूटे हुए संपर्क में होती है जिनका वे अभी भी उपयोग कर सकते हैं।
सामान्य कर्मचारी खातों से आगे देखें
जब कोई उम्मीदवार कभी जॉइन नहीं करता, तो प्री-स्टार्ट खाते सक्रिय रह सकते हैं। अस्थायी कर्मचारी अपने दर्ज किए गए असाइनमेंट से अधिक समय तक बने रह सकते हैं क्योंकि कोई प्रबंधक अनौपचारिक रूप से काम की अवधि बढ़ा देता है। टेस्ट और सर्विस खाते उस प्रोजेक्ट या इंटीग्रेशन के समाप्त होने के बाद भी बने रह सकते हैं, जिसके लिए उन्हें बनाया गया था।
केवल इसलिए प्रत्येक निष्क्रिय सर्विस खाते को अक्षम न करें क्योंकि उसमें कोई इंटरैक्टिव साइन-इन नहीं है। पहले उसकी वर्कलोड गतिविधि, निर्भरताओं और ओनर की जाँच करें, फिर उसे एक नियंत्रित प्रक्रिया के माध्यम से हटाएँ। अन्यथा, एक्सेस की सफ़ाई किसी लाइव सेवा को बाधित कर सकती है।
| लक्षण | संभावित कारण | नियंत्रण |
|---|---|---|
| पूर्व कर्मचारी अभी भी साइन इन करते हैं | लीवर चरण एक मैनुअल रिपोर्ट पर निर्भर करता है | आधिकारिक रिकॉर्ड से अक्षम करें और विफलताओं पर अलर्ट दें |
| बिना किसी ओनर वाले खाते | प्रक्रिया से बाहर बनाए गए टेस्ट या सर्विस खाते | प्रत्येक खाते के लिए एक ओनर और समाप्ति तिथि असाइन करें |
| प्रत्येक ट्रांसफर के बाद अनुमतियां बढ़ती जाती हैं | भूमिका परिवर्तन एक्सेस जोड़ते हैं लेकिन इसे कभी हटाते नहीं हैं | प्रत्येक मूवर इवेंट पर पात्रताओं की पुनर्गणना करें |
| सक्रिय खातों पर पुराने कमज़ोर पासवर्ड | निष्क्रिय खातों की कभी समीक्षा नहीं की गई | निष्क्रिय खातों को निलंबित करें और सशक्त प्रमाणीकरण की आवश्यकता लागू करें |
| बिना सूचना के परिवर्तन विफल हो जाते हैं | विफल प्रोविज़निंग इवेंट्स की कोई निगरानी नहीं | प्रत्येक परिवर्तन को लॉग करें और विफल इवेंट्स पर अलर्ट दें |
कार्य पूरा होने के प्रमाण की मांग करें
यदि कोई अलग एप्लिकेशन अभी भी स्थानीय पासवर्ड स्वीकार करता है, तो एक अक्षम की गई निर्देशिका प्रविष्टि (disabled directory entry) पर्याप्त प्रमाण नहीं है। इसी तरह, एक सफल कनेक्टर रन बहिष्करणों (exclusions), अनमैप किए गए समूहों या उन खातों को छिपा सकता है जिन्हें कनेक्टर ने कभी प्रबंधित नहीं किया था।
लक्षित खातों का स्वीकृत पहचानों से मिलान करें और विसंगतियों की जाँच करें। वैध अपवादों के कारण, उन्हें मंज़ूरी देने वाले व्यक्ति और उनकी समीक्षा कब की जाएगी, इसका रिकॉर्ड रखें।
नेटवर्क नियंत्रणों को भी समान जवाबदेही की आवश्यकता होती है। पहचान-आधारित नेटवर्किंग के साथ, उपयोगी ऑडिट प्रश्न यह है कि किस पहचान ने कनेक्शन को उचित ठहराया, न कि कौन सा साझा पासवर्ड प्रस्तुत किया गया था।
ऑडिट प्रश्न: क्या आप दिखा सकते हैं कि प्रत्येक सक्रिय खाते और अनुमति का अभी भी कोई मान्य स्वामी, उद्देश्य और स्वीकृति मौजूद है?
यह सवाल उन चूकों को पकड़ लेता है जिन्हें एक सफल ऑनबोर्डिंग चेकलिस्ट नहीं पकड़ पाती। यह समय-समय पर होने वाली समीक्षाओं को केवल प्रबंधकों द्वारा यूज़रनेम की किसी अस्पष्ट सूची को मंज़ूरी देने के अनुरोध के बजाय, व्यावसायिक औचित्य के परीक्षण में भी बदल देता है।
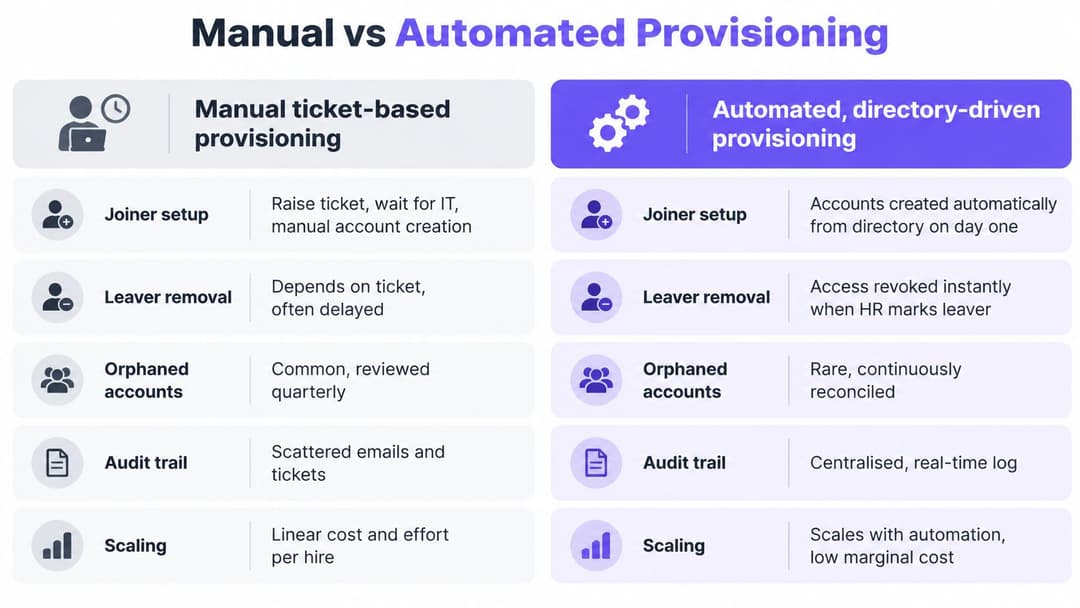
मैन्युअल और स्वचालित प्रोविज़निंग की तुलना करें और फिर अपनी प्रणाली का ऑडिट करें
| मापदंड | मैन्युअल टिकट-आधारित | स्वचालित, डायरेक्टरी-संचालित |
|---|---|---|
| नए कर्मचारियों (जॉइनर) का सेटअप | टिकट कतार और स्वीकृतियों पर निर्भर करता है | स्वीकृत HR रिकॉर्ड उपलब्ध होते ही शुरू हो जाता है |
| छोड़ने वालों (लीवर) को हटाना | मैनेजर द्वारा प्रस्थान की सूचना देने पर निर्भर करता है | प्राधिकृत रिकॉर्ड समाप्त होने पर ट्रिगर होता है |
| अनाथ (ऑर्फ़न्ड) खाते | टिकट छूट जाने पर नज़रअंदाज होना आसान | स्रोत में बदलाव और लक्ष्य समाधान द्वारा खाते को कवर करने पर कम होता है |
| ऑडिट ट्रेल | टिकटों, ईमेल और स्प्रेडशीट में बिखरा हुआ | प्रोविज़निंग सिस्टम में प्रत्येक बदलाव के लिए लॉग किया गया |
| कर्मचारियों की संख्या के साथ स्केलिंग | प्रत्येक नई भर्ती के साथ सर्विस-डेस्क का काम बढ़ाता है | स्थापित नियमों का पुन: उपयोग करता है, जिसमें अपवाद प्रबंधन की आवश्यकता अभी भी होती है |
मैन्युअल प्रोविज़निंग इसलिए जारी रहती है क्योंकि टिकट दृश्यमान और नियंत्रण योग्य लगते हैं। एक छोटा संगठन वर्षों तक इस तरह से काम कर सकता है, विशेष रूप से वहाँ जहाँ एप्लिकेशन उपयोगी कनेक्टर्स प्रदान नहीं करते हैं।
यह विफलता तब सामने आती है जब अंतर्निहित इवेंट कभी कतार तक पहुँच ही नहीं पाता। यदि कोई प्रबंधक किसी के पद छोड़ने की सूचना देना भूल जाता है, तो प्रशासक के पास पूरा करने के लिए कोई टिकट ही नहीं होता, भले ही वे प्राप्त टिकटों को कितनी भी सावधानी से संभालते हों।
सबसे अधिक जोखिम वाले पाथ को पहले ऑटोमेट करें
UK सरकार की पहचान और एक्सेस नियंत्रण नीति के तहत एक्सेस नियंत्रणों को जॉइनर, मूवर और लीव प्रक्रिया के साथ मिलकर काम करने की आवश्यकता होती है। एक व्यावहारिक कार्यान्वयन डायरेक्ट्री-संचालित परिवर्तनों और SCIM जैसे जीवनचक्र टूलिंग को मैन्युअल अपवादों और आवधिक समीक्षाओं के साथ जोड़ता है जहाँ एकीकरण उपलब्ध नहीं है।
मान लीजिए कि कोई फाइनेंस एनालिस्ट HR में स्थानांतरित होता है। अनुमोदित तिथि पर, वर्कफ़्लो को फाइनेंस भूमिका हटा देनी चाहिए और अनुमोदित HR भूमिका लागू करनी चाहिए। यदि पेरोल ऐप्लिकेशन अपडेट को अस्वीकार कर देता है, तो एक अलर्ट उस व्यक्ति तक पहुँचना चाहिए जो इसे हल करने के लिए ज़िम्मेदार है।
उन ऐप्लिकेशन्स को प्राथमिकता दें जिनमें सबसे संवेदनशील डेटा है या जो सबसे अधिक संख्या में कर्मचारियों के प्रस्थान को संभालते हैं। केवल स्वचालित ऐप्लिकेशन्स की संख्या बढ़ाने के लिए किसी आसान, कम जोखिम वाले एकीकरण से शुरुआत न करें।
ऑटोमेशन के लिए भी परीक्षण की आवश्यकता होती है। कनेक्टर शेड्यूल, API विफलताएं और एप्लिकेशन-विशिष्ट सत्र व्यवहार का अर्थ है कि डायरेक्टरी में बदलाव हर जगह तत्काल एक्सेस हटने की गारंटी नहीं देता है।
इस सप्ताह के ऑडिट को ठोस बनाएं
- संवेदनशील ऐप्लिकेशन्स की इन्वेंट्री तैयार करें। व्यक्तिगत या संवेदनशील डेटा रखने वाले सिस्टम की सूची बनाएं, जिसमें स्थानीय लॉगिन और अलग एडमिनिस्ट्रेटर खाते शामिल हैं।
- प्राधिकार की पुष्टि करें। उस रिकॉर्ड का नाम निर्दिष्ट करें जो प्रत्येक जॉइनर, मूवर और लीवर इवेंट को नियंत्रित करता है, और जो इसे बनाए रखता है।
- हटाए जाने की प्रक्रिया का परीक्षण करें। यह मापने के लिए एक नियंत्रित परीक्षण पहचान का उपयोग करें कि स्रोत रिकॉर्ड समाप्त होने के बाद प्रत्येक ऐप्लिकेशन कितने समय तक एक्सेस स्वीकार करना जारी रखता है।
- अस्पष्ट खाते खोजें। लापता स्वामियों, अनुपस्थित समाप्ति तिथियों और अपनी सहमत समीक्षा अवधि से अधिक की निष्क्रियता की जाँच करें।
- सबसे जोखिम भरी स्प्रेडशीट निर्भरता को बदलें। सर्वोच्च प्राथमिकता वाले ऐप्लिकेशन के लिए एक स्वचालित ट्रिगर, पुष्ट लक्षित अपडेट और विफलता चेतावनी पेश करें।
डायरेक्ट्री परिवर्तन से लेकर एक्सेस अपडेट तक के समय, स्वचालित जीवनचक्र वर्कफ़्लो द्वारा कवर किए गए एप्लिकेशन के हिस्से, अनाथ खातों (orphaned accounts) की संख्या, विफल प्रोविज़निंग इवेंट और विशेषाधिकार प्राप्त एक्सेस को रद्द करने के समय को ट्रैक करें। प्रत्येक माप की शुरुआत और अंत को परिभाषित करें ताकि परिणाम वास्तविक एक्सेस को दर्शाएँ, न कि केवल टिकट के बंद होने को।
कर्मचारियों की कनेक्टिविटी भी उस ऑडिट का हिस्सा है। हमारा Staff WiFi प्रबंधित EAP-TLS प्रमाणपत्रों के साथ कर्मचारी डिवाइसों को ऑनबोर्ड करता है, इसलिए रोटेट करने के लिए कोई साझा पासफ़्रेज़ नहीं होता है। प्रत्येक स्टाफ WiFi प्रमाणीकरण उपयोगकर्ता, डिवाइस, समय और स्थान के साथ लॉग किया जाता है।
इस महीने किसी एक एप्लिकेशन को चुनें और संस्था छोड़ने वालों के लिए उससे एक्सेस हटाने की प्रक्रिया को स्वचालित बनाएं। पूरे पाथ का परीक्षण करें, एक्सेस समाप्त होने के साक्ष्य जुटाएं और रोलआउट का विस्तार करने से पहले विफलताओं को संभालने के लिए किसी व्यक्ति को नियुक्त करें।
Purple कर्मचारियों, अतिथियों और बहु-किरायेदार (मल्टी-टेनेंट) परिवेशों के लिए पहचान-आधारित WiFi एक्सेस प्रदान करता है, जिससे आपको कनेक्टिविटी के साथ-साथ अनुप्रयोगों पर भी एक्सेस-लाइफसाइकिल संबंधी निर्णय लागू करने में मदद मिलती है। कर्मचारियों के नेटवर्क एक्सेस को अपने पहचान प्रदाता से जोड़ने और साझा पासवर्ड को व्यक्तिगत रूप से प्रबंधित एक्सेस से बदलने पर चर्चा करने के लिए Purple पर जाएं।