User provisioning म्हणजे एखाद्या व्यक्तीची भूमिका बदलल्यानुसार खाती, अॅप्लिकेशन्स, नेटवर्क्स आणि डेटा यांवरील तिच्या अॅक्सेसची नियंत्रित निर्मिती, बदल आणि काढण्याची प्रक्रिया होय. तुमची टीम खाते तयार करू शकत असेल पण त्याच्या परवानग्या कधी संपल्या पाहिजेत हे सिद्ध करू शकत नसेल, तर तिने खरोखरच प्रोव्हिजनिंग पूर्ण केले आहे का?
अनेक ॲक्सेस समस्यांमागील हीच तफावत आहे. यशस्वी पहिले लॉगिन हे सिद्ध करते की एखादी व्यक्ती सिस्टीममध्ये प्रवेश करू शकते, याचा अर्थ असा नाही की त्यांच्याकडे तो ॲक्सेस अनिश्चित काळासाठी असावा. IT ॲडमिनिस्ट्रेटर, नेटवर्क टीम्स आणि ऑपरेशनल मॅनेजर्ससाठी, महत्त्वाचा प्रश्न हा आहे की प्रत्येक परवानगी अस्तित्वात राहण्यासाठी अजूनही वैध कारण आहे का.
सोप्या शब्दांत युझर प्रोव्हिजनिंगचा अर्थ काय आहे
एखाद्या हॉटेल रिसेप्शनिस्टने पाहुण्याला की-कार्ड देण्याचा विचार करा. ते कार्ड नियुक्त केलेली खोली उघडते, केवळ मुक्कामाच्या तारखांपुरते काम करते आणि हाउसकीपिंग ऑफिसचा ॲक्सेस देत नाही. चेकआउटच्या वेळी, हॉटेल ते रद्द करते.
डिजिटल प्रोव्हिजनिंग देखील याच नियमांचे पालन करते. एक ॲडमिनिस्ट्रेटर एखाद्याला खाते देतो, योग्य परवानग्या नियुक्त करतो आणि ॲक्सेसचे कारण बदलल्यावर त्या परवानग्या बदलतो किंवा काढून टाकतो.
खाते हा केवळ सुरुवातीचा टप्पा आहे
अकाउंट ही एखाद्या आयडेंटिटीची सिस्टीममधील नोंद असते. एन्टायटलमेंट्स या त्या गोष्टी आहेत ज्या ते अकाउंट करू शकते, जसे की बुकिंग वाचणे, इनव्हॉइस मंजूर करणे किंवा स्टाफ नेटवर्कशी कनेक्ट करणे. एखाद्या व्यक्तीला त्याच्या जबाबदाऱ्यांसाठी कोणत्या एन्टायटलमेंट्सची आवश्यकता आहे हे मंजूर केलेली भूमिका ठरवते.
समजा एखाद्या हॉटेलने रिसेप्शनिस्टची नियुक्ती केली. त्यांना बुकिंग-सिस्टीमचा ॲक्सेस आवश्यक आहे, परंतु पेरोल तपशील बदलण्याची परवानगी नाही. दुसऱ्या रिसेप्शनिस्टच्या खात्याची कॉपी करणे जोखमीचे असते, कारण त्या सहकाऱ्याकडे अतिरिक्त कर्तव्ये किंवा कोणीही काढून न घेतलेल्या जुन्या परवानग्या असू शकतात.
National Cyber Security Centre ची आयडेंटिटी आणि ॲक्सेस मॅनेजमेंटची ओळख पडताळणी केलेल्या व्यक्तींना किंवा सिस्टीम्सना परिभाषित परवानग्यांसह जोडते, ज्याला भूमिका व्याख्या, मजबूत प्रमाणीकरण आणि सुरक्षित क्रेडेंशियल प्रोव्हिजनिंगचा पाठिंबा असतो. व्यावहारिक तत्त्व म्हणजे किमान विशेषाधिकार (least privilege): सोयीस्कर वाटेल ते सर्व देण्याऐवजी भूमिकेसाठी जे आवश्यक आहे तेच प्रदान करणे.
पडताळणी, प्रमाणीकरण आणि प्रोव्हिजनिंग हे एकमेकांना पर्याय नाहीत
या संज्ञा वेगवेगळ्या प्रश्नांची उत्तरे देतात:
- आयडेंटिटी व्हेरिफिकेशन व्यक्ती कोण आहे हे निश्चित करते किंवा संबंधित वैशिष्ट्याची पुष्टी करते.
- ऑथेंटिकेशन हे तपासते की जो कोणी साइन इन करत आहे त्याचे त्या ओळखीशी संबंधित क्रेडेंशियल्सवर नियंत्रण आहे.
- ऑथोरायझेशन हे ठरवते की ऑथेंटिकेट झालेली ओळख काय करू शकते.
- प्रोव्हिजनिंग हे मंजूर केलेले खाते आणि परवानग्या कार्यान्वित करते आणि त्या कायम ठेवते.
एखादी व्यक्ती यशस्वीपणे प्रमाणीकरण करू शकते आणि तरीही तिच्याकडे अयोग्य ॲक्सेस असू शकतो. वैध पासवर्ड पेरोल फाइल डाउनलोड करण्याची परवानगी योग्य ठरवत नाही.
हाच फरक कंत्राटदार आणि सॉफ्टवेअर इंटिग्रेशन्सद्वारे वापरल्या जाणाऱ्या सर्व्हिस खात्यांसारख्या अमानवी आयडेंटिटीजवर लागू होतो. कोणीही सामान्य कर्मचारी लॉगिन म्हणून ती वापरत नसले तरी, त्या खात्यांना एक मंजूर उद्देश आणि जबाबदार मालक असणे आवश्यक आहे.
तर, ऑपरेशनल दृष्टीने युझर प्रोव्हिजनिंग म्हणजे काय? हा एका मान्यताप्राप्त ओळखीमधील आणि वापरण्यायोग्य ॲक्सेसमधील पूल आहे, जो पहिल्या लॉगिननंतरही कायम राखला जातो.
जॉइनर, मूव्हर आणि लिव्हर इव्हेंट्स ॲक्सेस कसा नियंत्रित करतात
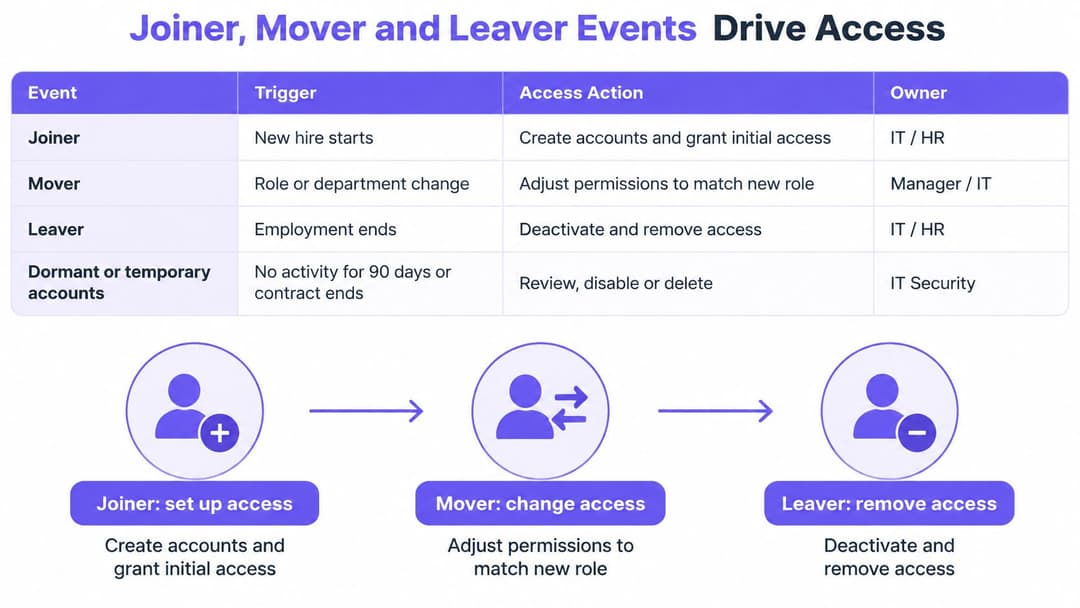
मागील वर्षाचे ऑफिस अजूनही उघडणारा बॅज ही केवळ एक छोटी ॲडमिन चूक नाही. तो असा ॲक्सेस आहे ज्याचे औचित्य संपले आहे आणि तो कधीही परत काढून घेतला गेला नाही. जॉइनर, मूव्हर आणि लीव्हरच्या घडामोडी हे असे प्रसंग आहेत जेव्हा ते औचित्य तयार केले जाते, बदलले जाते किंवा मागे घेतले जाते. प्रोव्हिजनिंग तेव्हाच काम करते जेव्हा या प्रत्येक प्रसंगी ती व्यक्ती वापरू शकत असलेल्या प्रत्येक सिस्टीममध्ये अपडेट केले जाते आणि नंतर तो बदल तपासला जातो.
| इव्हेंट | ट्रिगर | अॅक्सेस अॅक्शन | विशिष्ट ओनर |
|---|---|---|---|
| जॉइनर | पडताळणी केलेली सुरू होण्याची तारीख आणि मंजूर भूमिका | अकाउंट तयार करा आणि केवळ भूमिकेवर आधारित परवानग्या द्या | HR रेकॉर्ड आणि लाइन मॅनेजर |
| मूव्हर | HR रेकॉर्डमध्ये विभाग किंवा भूमिकेतील बदल | पात्रतेची पुन्हा गणना करा आणि जुन्या भूमिकेचा अॅक्सेस काढून टाका | लाइन मॅनेजर नवीन अॅक्सेस मंजूर करतात |
| लिव्हर | रोजगार समाप्ती किंवा कराराची मुदत संपणे | अकाउंट डिसेबल करा, सेशन्स आणि टोकन्स रिव्होक करा, आणि डिव्हाइस अॅक्सेस काढून टाका | HR आणि आयडेंटिटी टीम |
| डॉर्मंट अकाउंट | ठरलेल्या कालावधीसाठी कोणतेही साइन-इन नाही | निलंबित करा आणि कोणत्याही पुनर्सक्रियीकरणापूर्वी पुनरावलोकन करा | अॅप्लिकेशन ओनर |
| तात्पुरते किंवा नॉन-ह्युमन अकाउंट | कराराची मुदत समाप्त किंवा सेवेचा उद्देश समाप्त | मुदत समाप्ती तारखेसह वेळेचे बंधन असलेला अॅक्सेस | प्रायोजक व्यवस्थापक (स्पॉन्सरिंग मॅनेजर) |
हा तक्ता ॲक्सेस कोण मंजूर करते आणि तो कोण लागू करते हे वेगळे करतो. HR रोजगाराच्या स्थितीची पुष्टी करते, मॅनेजर व्यावसायिक गरज स्पष्ट करतो आणि आयडेंटिटी टीम त्या निर्णयाचे रूपांतर सिस्टीममधील बदलांमध्ये करते. नेहमीचे अपयश हे एका सामायिक गृहीतकामुळे होते: प्रत्येक टीमला वाटते की दुसरी टीम ही प्रक्रिया सुरू करेल, त्यामुळे बदल कधीच सुरू होत नाही.
कंपनीमध्ये रुजू होण्याची प्रक्रिया मंजूर रेकॉर्डसह सुरू झाली पाहिजे
जॉइनरसाठी परवानग्या नियुक्त करण्यापूर्वी निश्चित केलेली रुजू होण्याची तारीख, मॅनेजर आणि भूमिका असणे आवश्यक आहे. तुम्ही आधीच अकाउंट तयार करू शकता, परंतु ही तयारी म्हणजे थेट सिस्टीमचा अकाली ॲक्सेस ठरू नये. ऑफर स्वीकारल्याच्या दिवशीच चावी देण्यापेक्षा, एक चावी बनवून ती रुजू होण्याच्या तारखेपर्यंत कुलूप-किल्ली बनवणाऱ्याच्या ड्रॉवरमध्ये ठेवण्यासारखा हा विचार करा.
नवीन कर्मचाऱ्याचे ॲक्सेस पॅकेज स्पष्ट ठेवा. रिसेप्शनिस्टला बुकिंग टूल्स आणि कर्मचाऱ्यांचे WiFi मिळू शकतात, तर वित्त विभागातील सहकाऱ्याला अकाउंटिंग ॲप्लिकेशन्स मिळतात. सहकाऱ्याच्या प्रोफाइलची कॉपी करणे वरवर पाहता जलद वाटते आणि त्यातून कोणाचीही मंजुरी नसलेले अपवाद लपून राहतात. प्रत्येक अपवादासाठी स्वतःच्या स्वतंत्र मंजुरीची आवश्यकता असते.
प्रशिक्षण हे ॲक्सेसचे अंतिम अधिकार न बनता पूर्वतयारीस मदत करू शकते. जेथे सततचे शिक्षण हे ऑनबोर्डिंगचा भाग असते, तेथे प्रीमियर एज्युकेशनचे कर्मचाऱ्यांसाठी ग्रुप CE ट्रेनिंग इंडक्शन प्रक्रियेसोबत समाविष्ट केले जाऊ शकते; तरीही मॅनेजरने त्या व्यक्तीच्या वास्तविक जबाबदाऱ्यांना मंजुरी दिलीच पाहिजे.
बदल करणे म्हणजे जोडण्यासोबतच काढून टाकणेही होय
विभागातील बदलीदरम्यान चुका होण्याची शक्यता जास्त असते. IT नवीन टीमचे ॲप्लिकेशन्स जोडते आणि कर्मचाऱ्याला जुन्या ॲप्लिकेशन्सची अजूनही गरज आहे का हे कोणीही विचारत नाही. त्या व्यक्तीकडे आता दोन पदांइतका ॲक्सेस असतो आणि जुन्या ॲक्सेससाठी सध्या कोणतेही व्यावसायिक कारण नसते.
मंजूर केलेल्या नवीन भूमिकेची विद्यमान एन्टायटलमेंट्सशी तुलना करा. यापुढे आवश्यक नसलेला ॲक्सेस काढून टाका, आणि कोणत्याही हँडओव्हर अपवादाला एक नियुक्त मंजुरी देणारी व्यक्ती आणि एक्स्पायरी द्या. सुरळीत हँडओव्हरसाठी दोन आठवड्यांचा ओव्हरलॅप वाजवी आहे. हा ओव्हरलॅप एका वर्षासाठी तसाच ठेवल्याने तात्पुरता ॲक्सेस कायमस्वरूपी बनतो.
व्यावहारिक नियम: भूमिकेतील बदलामुळे केवळ अतिरिक्त ॲक्सेसची विनंतीच नाही, तर ॲक्सेस काढून घेण्याचा निर्णयही झाला पाहिजे.
कंपनी सोडताना ॲक्सेसची पूर्ण मर्यादा असणे आवश्यक आहे
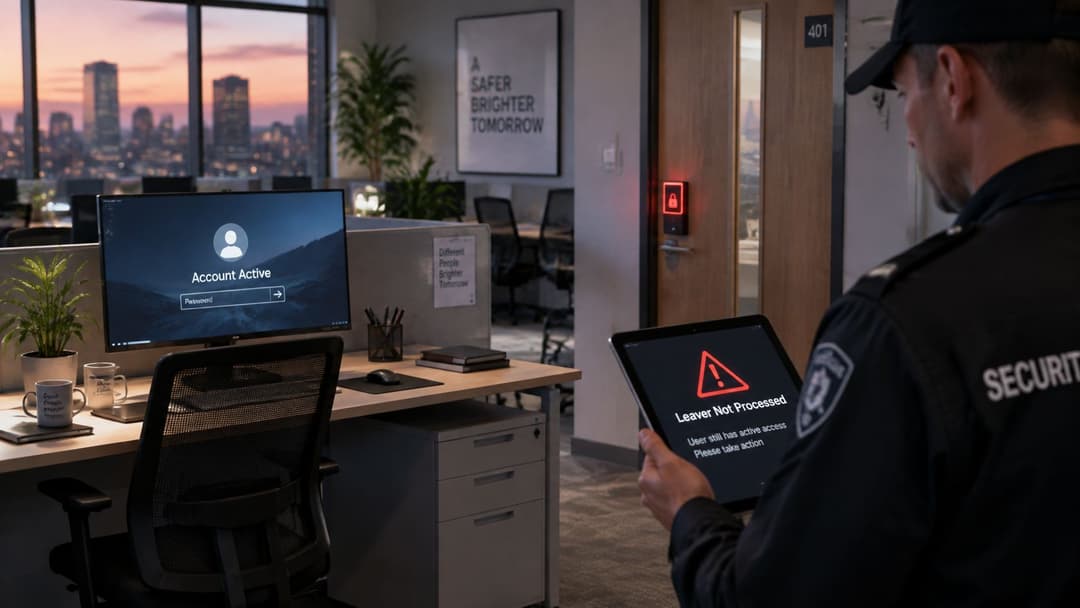
कर्मचारी संस्था सोडत असतानाची प्रक्रिया केवळ मुख्य डिरेक्टरी लॉगिनपुरती मर्यादित न राहता सर्व घटकांपर्यंत पोहोचली पाहिजे. ॲप्लिकेशन सेशन्स, रीफ्रेश टोकन्स, स्वतंत्र ॲडमिनिस्ट्रेटर अकाउंट्स आणि अजूनही ॲक्सेसची अनुमती देणारी डिव्हाइस सर्टिफिकेट्स किंवा नोंदणी तपासा. ऑफिसची चावी काढून घेतल्याने घरच्या लॅपटॉपवर आधीच उघडे असलेले सेशन लॉक होत नाही.
कर्मचारी WiFi जीवनचक्र व्यवस्थापनामध्ये दर्शविल्याप्रमाणे, एकाच रोजगारविषयक इव्हेंटने कनेक्टिव्हिटी नियंत्रित केली पाहिजे. एक वेगळी टीम अॅक्सेस पॉईंट्स व्यवस्थापित करते म्हणून नेटवर्क क्रेडेंशियल्स ऑफबोर्डिंग प्रक्रियेच्या बाहेर सोडू नका.
प्रत्येक घटनेचा एक ऑडिट रेकॉर्ड असला पाहिजे ज्यामध्ये ट्रिगर, मंजुरी, विनंती केलेला बदल आणि पुष्टी केलेला निकाल दर्शविला जाईल. तुमच्या संस्थेतील कोणत्याही व्यक्तीसाठी, तुम्ही सांगू शकता का की कोणत्या घटनेने शेवटी त्यांचा ॲक्सेस बदलला, ते कधी घडले आणि प्रत्येक टार्गेट सिस्टीमने ते लागू केले का?
प्रोव्हिजनिंग आयडेंटिटी सिस्टीम्स कशा कनेक्ट करते
ऑटोमेटेड प्रोव्हिजनिंग ही एकाच स्विचची क्रिया नसून समन्वित बदलांची एक साखळी आहे. महत्त्वाचे घटक म्हणजे अधिकृत रेकॉर्ड, आयडेंटिटी प्रोव्हायडर, कनेक्टर आणि टार्गेट सिस्टीम.
अधिकृत रेकॉर्ड म्हणजे एखाद्या कर्मचाऱ्याची HR नोंद किंवा मंजूर कंत्राटदार नोंदवही असू शकते. आयडेंटिटी प्रोव्हायडर त्या आयडेंटिटीचे कनेक्ट केलेल्या सर्व्हिसेसकडे प्रतिनिधित्व करतो, तर प्रोव्हिजनिंग कनेक्टर्स मंजूर बदलांचे अशा कृतींमध्ये रूपांतर करतात ज्या त्या सर्व्हिसेस समजू शकतात.
स्रोतापासून ते लक्ष्यापर्यंतच्या बदलाचा मागोवा घ्या
- सोर्स रेकॉर्ड बदलते. HR विभाग बदल, सुरू होण्याची तारीख किंवा रोजगार समाप्ती नोंदवते. कंत्राटदारांसाठी, मंजूर स्पॉन्सर कॉन्ट्रॅक्ट रेकॉर्ड अपडेट करतो.
- आयडेंटिटी प्लॅटफॉर्म बदलाचे मूल्यांकन करतो. नियम त्या व्यक्तीचे अॅट्रिब्युट्स ग्रुप्स किंवा भूमिकांशी मॅप करतात. मॅनेजर किंवा विभागाचे फील्ड्स गहाळ असल्यास अपवाद (एक्सेप्शन) निर्माण व्हायला हवा, कोणताही अंदाज नाही.
- कनेक्टर आवश्यक अपडेट पाठवतो. SCIM, म्हणजेच System for Cross-domain Identity Management मानक किंवा अॅप्लिकेशन-विशिष्ट API डाउनस्ट्रीम अकाउंट तयार करते, अपडेट करते किंवा डिसेबल करते.
- टार्गेट निकालाची पुष्टी करते. अॅप्लिकेशनने बदल स्वीकारला आहे की नाही याची नोंद करा. विनंती यशस्वीपणे पाठवली गेली याचा अर्थ परवानगी बदलली गेली असा पुरावा नाही.
- एंड इव्हेंट याच मार्गाचा अवलंब करतो. जेव्हा अधिकृत रेकॉर्ड समाप्त होते, तेव्हा वर्कफ्लो काढून टाकण्याच्या सूचना पाठवतो आणि निकालाची पडताळणी करतो.
रेकॉर्ड्स जुळवण्यासाठी स्थिर आयडेंटिफायर वापरा. नावे आणि ईमेल पत्ते बदलू शकतात, त्यामुळे केवळ यांपैकी एकावर जुळवणी केल्यास डुप्लिकेट खाती तयार होऊ शकतात किंवा चुकीचे रेकॉर्ड अपडेट होऊ शकते.
साइन इन करणे हे एक वेगळे कनेक्शन आहे
Federation मुळे अॅप्लिकेशनला प्रत्येक वापरकर्त्यासाठी स्वतंत्र पासवर्ड ठेवण्याऐवजी आयडेंटिटी प्रोव्हायडरवर अवलंबून राहता येते. SAML आणि OpenID Connect हे federated साइन-इनला सपोर्ट करतात; OAuth डेलिगेटेड ऑथोरायझेशनला सपोर्ट करते आणि त्याला स्वतःहून लॉगिन प्रोटोकॉल मानले जाऊ नये.
फेडरेशन आपोआप लाइफसायकल मॅनेजमेंट पुरवत नाही. एखादे अॅप्लिकेशन स्थानिक खाती, परवानग्या किंवा सक्रिय सेशन्स राखून ठेवत असताना केंद्रीय साइन-इन स्वीकारू शकते. लॉगिननंतर अॅप्लिकेशनने कशाचे पुनर्मूल्यांकन केले पाहिजे हे ठरवताना TekRecruiter ची सेशन ट्रस्ट विरुद्ध पुनरावृत्ती ॲक्सेस तपासणी वरील चर्चा उपयुक्त संदर्भ ठरते.
ऑथेंटिकेशनची क्षमता (स्ट्रेंथ) देखील महत्त्वाची आहे. Intelligent CISO च्या वृत्तानुसार, Bitwarden च्या वर्ल्ड पासवर्ड डे च्या 400 UK प्रतिसादकर्त्यांच्या सर्वेक्षणात, 74% लोकांनी सांगितले की त्यांनी 2024 मध्ये बहुतांश वर्कप्लेस खात्यांसाठी किंवा केवळ महत्त्वाच्या वर्कप्लेस खात्यांसाठी टू-फॅक्टर ऑथेंटिकेशन वापरले. हे ऑथेंटिकेशनच्या पद्धती मोजते, त्या खात्यांना योग्य परवानग्या (permissions) होत्या की नाही हे नाही.
MFA किंवा योग्य पासवर्डलेस पद्धती वापरा आणि सुरुवातीच्या क्रेडेंशियल वितरणाचे संरक्षण करा. चुकीच्या प्राप्तकर्त्याला पाठवलेले खाते आमंत्रण अन्यथा चांगल्या असलेल्या वर्कफ्लोला बाधित करू शकते.
शक्य असेल तिथे आयडेंटिटी डेटाचे केंद्रीकरण करा आणि बाहेरून एक्सपोज केलेले ॲक्सेस घटक अंतर्गत सिस्टीमपासून वेगळे ठेवा. नेटवर्क ऑथेंटिकेशनसाठी, RADIUS-as-a-Service हा आणखी एक आर्किटेक्चरल विचार आहे, लाइफसायकलच्या निर्णयांसाठी तो पर्याय नाही.
मुख्य तत्त्व म्हणजे एक अधिकृत रेकॉर्ड, ज्याच्याशी डाउनस्ट्रीम प्रती जुळवून घेतल्या जातात. ऑटोमेशन केवळ तेव्हाच विश्वासार्ह असते जेव्हा स्त्रोत ॲट्रिब्युट्स, मॅपिंग्ज आणि पुष्टीकरणे देखील विश्वासार्ह असतात.
हॉटेल्स, हॉस्पिटल्स आणि शेअर्ड हाउसिंगमध्ये प्रोव्हिजनिंग
सुरक्षित ॲक्सेस जलदपणे मिळणे आवश्यक आहे, पण तो अपघाताने कायमस्वरूपी होता कामा नये. मर्यादित स्वरूपातील ॲक्सेस पॅकेज मंजूर करणे, त्याला वेळ मर्यादा जोडणे आणि ॲक्सेस रद्द करणे हा मूळ विनंतीचाच भाग बनवणे हा यावरचा उपाय आहे.
UK सरकारचे डिजिटल आयडेंटिटी पब्लिक-सर्व्हिसेस प्रकाशन त्याच्या संपूर्ण जीवनचक्रात अचूक ओळख माहिती व्यवस्थापित करण्यावर भर देते. ऑपरेशनल वातावरणात, याचा अर्थ केवळ ऑनबोर्डिंगच्या वेळी त्यांची ओळख तपासली गेली होती की नाही हे पाहणे नव्हे, तर त्या व्यक्तीचे सध्याचे काम अजूनही त्या अॅक्सेसचे समर्थन करते की नाही हे तपासणे आहे.
| क्षेत्र | प्रवेश निर्णय | वेळ मर्यादा | लीव्हर पायरी अयशस्वी झाल्यास धोका |
|---|---|---|---|
| हंगामी कर्मचारी असलेला हॉटेल गट | पहिल्या दिवशी बुकिंग आणि हाउसकीपिंग प्रवेश, भूमिकेनुसार | हंगाम संपल्यावर समाप्त होते | माजी कर्मचाऱ्यांचा बुकिंग आणि रूम सिस्टम्समध्ये प्रवेश कायम राहतो |
| कंत्राटदार आणि क्लिनिकल रोटेशन्स असलेले रुग्णालय | प्रत्येक खात्यावर नामनिर्देशित प्रायोजकासह, रोटेशन तारखांशी जुळणारा प्रवेश | रोटेशन संपल्यावर आपोआप कालबाह्य होते | माजी कंत्राटदारांचा क्लिनिकल-रेकॉर्ड प्रवेश कायम राहतो |
| अनेक भाडेकरू असलेला निवासी घरमालक | शेअर केलेल्या WiFi आणि बिल्डिंग सिस्टम्ससाठी प्रत्येक भाडेकरूसाठी अनन्य क्रेडेन्शियल | भाडेकरार संपल्यावर रद्द केले जाते | माजी भाडेकरूंचा नेटवर्क आणि बिल्डिंग प्रवेश कायम राहतो |
हंगामी टीमसाठी तयारी करणारे हॉटेल
समजा एखादा हॉटेल समूह त्यांच्या गर्दीच्या हंगामासाठी रिसेप्शनिस्ट आणि हाउसकीपिंग कर्मचाऱ्यांची भरती करतो. हायरिंग मॅनेजर टीम येण्यापूर्वी योग्य रोल पॅकेज निवडतो आणि रोजगाराच्या तारखा कन्फर्म करतो.
रिसेप्शन कर्मचाऱ्यांना बुकिंग ॲक्सेस मिळतो; हाउसकीपिंग कर्मचाऱ्यांना खोल्यांच्या वाटपासाठी आवश्यक असलेली टूल्स मिळतात. कोणत्याही गटाला आपोआप दुसऱ्याच्या परवानग्या मिळत नाहीत आणि केवळ सपोर्ट तिकीट टाळण्यासाठी कोणालाही ॲडमिनिस्ट्रेटिव्ह ॲक्सेस मिळत नाही.
हॉटेल व्यवस्थापकाकडे मंजूर केलेली ऑनबोर्डिंग कार्ये सोपवा, परंतु त्या व्यवस्थापकाला अमर्यादित भूमिका तयार करू देऊ नका. हंगामी रोजगाराच्या मुदतवाढीसाठी गैरसोयीचे वाटते म्हणून मुदत संपण्याची तारीख अक्षम करण्याऐवजी, तारखेतील बदल नोंदवणे आवश्यक असावे.
बदलत्या जबाबदाऱ्यांचे व्यवस्थापन करणारे रुग्णालय
क्लिनिकल रोटेशन्स दरम्यान बदलणाऱ्या कंत्राटदाराचा विचार करा. स्पॉन्सरिंग मॅनेजर संबंधित सेवा किंवा विभागासह त्या असाइनमेंटसाठी ॲक्सेस मंजूर करतो आणि ती असाइनमेंट संपल्यावर ते अकाउंट एक्स्पायर होते.
क्लिनिकल आणि प्रशासकीय कामांसाठी वेगवेगळ्या परवानग्यांची आवश्यकता असते. उदाहरणार्थ, एखादी प्रॅक्टिस MedicalVirtual कडून वैद्यकीय व्हर्च्युअल असिस्टंट्स वापरत असल्यास, ॲक्सेसचा निर्णय क्लिनिशियनच्या अकाउंटची कॉपी न करता सोपवलेल्या प्रशासकीय कामांनुसार असावा.
तातडीच्या काळजीच्या आवश्यकतांसाठी नियंत्रित अपवाद मार्गाची देखील आवश्यकता असते. जेथे आपत्कालीन ॲक्सेस आवश्यक आहे, तेथे तो कोणाशी संबंधित आहे हे समजणारा, मर्यादित आणि पुनरावलोकन करण्यायोग्य ठेवा. कोणीही खात्रीपूर्वक रद्द करू शकत नाही असा सामायिक कायमस्वरूपी लॉगिन देऊन तातडीची गरज पूर्ण करू नका.
सामायिक घरासाठी वैयक्तिक उत्तरदायित्व आवश्यक आहे
इमारतीत अजूनही राहणाऱ्या प्रत्येकाला अडथळा न आणता, प्रॉपर्टी मॅनेजरला माजी भाडेकरूची कनेक्टिव्हिटी समाप्त करता आली पाहिजे. युनिक क्रेडेंशियल्समुळे हे शक्य होते; संपूर्ण इमारतीसाठी सामायिक केलेल्या पासवर्डमुळे वैयक्तिकरित्या काढणे कठीण होते.
नेटवर्क ॲक्सेस आणि प्रत्यक्ष प्रवेश (फिजिकल एंट्री) यांना स्वतंत्र उद्दिष्टे माना. भाडेकरूपद (टेनन्सी) संपल्यास दोन्हीमध्ये संबंधित बदल ट्रिगर झाले पाहिजेत आणि एकाच अपडेटमुळे सर्वकाही कव्हर होते असे गृहीत धरण्याऐवजी प्रत्येक सिस्टीमकडून कन्फर्मेशन मिळाले पाहिजे.
क्रेडेन्शियल्स जारी करण्यापूर्वी जेव्हा मंजुरी देणारा, व्याप्ती आणि समाप्तीची अट ठरवली जाते, तेव्हा जलद ॲक्सेस हा काळजीपूर्वक नियंत्रणाशी सुसंगत ठरतो.
या सर्व परिस्थितींमध्ये, डेलिगेडेट ॲडमिनिस्ट्रेशन, वेळ-मर्यादित ॲक्सेस आणि किमान विशेषाधिकार (least privilege) यांमुळे ऑपरेशनल टीम्सना अनिर्बंध नियंत्रण न देता काम करता येते. पासवर्डलेस ऑथेंटिकेशन पासवर्ड हाताळणी कमी करू शकते, परंतु ॲक्सेससाठी कोण पात्र आहे हे ठरवण्याची गरज त्यातून संपत नाही.
ऑटोमेटेड डिप्रोव्हिजनिंगला अपयशाच्या सूचना (failure alerts) आणि एक्सेप्शन ओनरचा आधार असायला हवा. याचा ऑपरेशनल फायदा असा आहे की टाळता येण्याजोगे हेल्प-डेस्क हस्तक्षेप कमी होतात आणि ॲक्सेस का अस्तित्वात आहे याची अधिक स्पष्ट नोंद राहते. त्वरित कायमस्वरूपी क्रेडेंशियल्स देणे हा सामान्य पॅटर्न नसून, योग्य मर्यादेसह ॲक्सेस आणि तो काढून घेण्याचा एक तपासलेला मार्ग असणे हा आहे.
प्रोव्हिजनिंगमध्ये कुठे चुका होतात आणि त्या कशा थांबवायच्या
अॅक्सेस देणे हा प्रोव्हिजनिंगचा केवळ अर्धाच भाग आहे. National Technology च्या अभ्यासाच्या अहवालानुसार, 333 UK IT निर्णयकर्त्यांच्या 2026 च्या सर्वेक्षणात, कर्मचाऱ्यांनी नोकरी सोडल्यानंतर 77% व्यवसायांनी कर्मचाऱ्यांचे लॉगिन तातडीने डिअॅक्टिव्हेट केले नाहीत, तर 28% संस्था अद्यापही माजी कर्मचाऱ्यांची खाती सत्यापित करण्यासाठी स्प्रेडशीट्स किंवा कागदपत्रांचा वापर करत होत्या.
कमकुवतपणा केवळ खाते तयार करण्यातच असतो असे नाही. तर एखाद्याच्या परिस्थितीत झालेला बदल आणि ते अजूनही वापरू शकत असलेल्या प्रत्येक सिस्टीममधील कन्फर्म बदल यातील नसलेला दुवा हा खरा दोष आहे.
सामान्य कर्मचारी खात्यांच्या पलीकडे पाहा
उमेदवार कधीही जॉईन न झाल्यास प्री-स्टार्ट खाती सुरूच राहू शकतात. मॅनेजर अनौपचारिकपणे काम वाढवल्यामुळे तात्पुरते कर्मचारी त्यांच्या नोंदणीकृत असाइनमेंटपेक्षा जास्त काळ राहू शकतात. चाचणी आणि सर्व्हिस खाती त्यांचे समर्थन करणारा प्रकल्प किंवा इंटिग्रेशन संपल्यानंतरही सक्रिय राहू शकतात.
कोणतेही निष्क्रिय सर्व्हिस खाते केवळ त्यावर कोणतेही इंटरअॅक्टिव्ह साइन-इन नाही म्हणून अक्षम करू नका. आधी त्याची वर्कलोड अॅक्टिव्हिटी, अवलंबित्व आणि मालक तपासा, नंतर नियंत्रित प्रक्रियेद्वारे ते काढून टाका. अन्यथा, अॅक्सेस क्लीन-अपमुळे लाईव्ह सेवेत व्यत्यय येऊ शकतो.
| लक्षण | संभाव्य कारण | नियंत्रण |
|---|---|---|
| माजी कर्मचारी अजूनही साइन इन करत आहेत | लिव्हर स्टेप मॅन्युअल रिपोर्टवर अवलंबून आहे | अधिकृत रेकॉर्डमधून डिसेबल करा आणि अयशस्वीतेवर सतर्क करा |
| कोणताही ओनर नसलेली अकाउंट्स | प्रक्रियेबाहेर तयार केलेली चाचणी किंवा सेवा अकाउंट्स | प्रत्येक अकाउंटसाठी एक ओनर आणि मुदत संपण्याची तारीख नियुक्त करा |
| प्रत्येक मूव्हनंतर परवानग्या वाढतात | भूमिकेतील बदलांमुळे अॅक्सेस जोडला जातो पण कधीही काढला जात नाही | प्रत्येक मूव्हर इव्हेंटवर पात्रतेची पुन्हा गणना करा |
| सक्रिय अकाउंट्सवर जुने कमकुवत पासवर्ड्स | डॉर्मंट अकाउंट्सचे कधीही पुनरावलोकन न होणे | डॉर्मंट अकाउंट्स निलंबित करा आणि मजबूत प्रमाणीकरणाची आवश्यकता ठेवा |
| सूचना न देता बदल अयशस्वी होतात | अयशस्वी प्रोव्हिजनिंग इव्हेंट्सचे कोणतेही मॉनिटरिंग नाही | प्रत्येक बदलाची नोंद करा आणि अयशस्वी इव्हेंट्सबद्दल सतर्क करा |
काम पूर्ण झाल्याचा पुरावा आवश्यक ठेवा
एखादे स्वतंत्र अॅप्लिकेशन अजूनही स्थानिक पासवर्ड स्वीकारत असल्यास केवळ डिसेबल केलेली डिरेक्टरी नोंद हा पुरेसा पुरावा नाही. त्याचप्रमाणे, यशस्वी कनेक्टर रनमुळे अपवाद, मॅप न केलेले ग्रुप्स किंवा कनेक्टरने कधीही व्यवस्थापित न केलेली खाती लपली जाऊ शकतात.
मंजूर केलेल्या ओळखींशी (आयडेंटिटीज) लक्ष्यित खात्यांची पडताळणी करा आणि विसंगतींची चौकशी करा. वैध अपवादांमागील कारण, त्यांना कोणी मंजुरी दिली आणि त्यांचे पुनरावलोकन कधी केले जाईल याची नोंद ठेवा.
नेटवर्क नियंत्रणांनाही अशाच उत्तरदायित्वाची आवश्यकता असते. आयडेंटिटी-आधारित नेटवर्किंगसह, कोणता शेअर केलेला पासवर्ड सादर केला गेला याऐवजी कोणत्या आयडेंटिटीने कनेक्शनचे समर्थन केले, हा उपयुक्त ऑडिट प्रश्न ठरतो.
ऑडिट प्रश्न: प्रत्येक सक्रिय खात्यासाठी आणि परवानगीसाठी अजूनही वैध मालक, उद्देश आणि मंजुरी आहे हे तुम्ही दाखवू शकता का?
हा प्रश्न अशा त्रुटी पकडतो ज्या यशस्वी ऑनबोर्डिंग चेकलिस्ट पकडू शकत नाही. यामुळे मॅनेजर्सना स्पष्टीकरण नसलेल्या युझरनेम्सच्या यादीला मंजुरी देण्याची विनंती करण्याऐवजी, नियमित पुनरावलोकने व्यावसायिक औचित्याची (बिजनेस जस्टिफिकेशन) चाचणी बनतात.
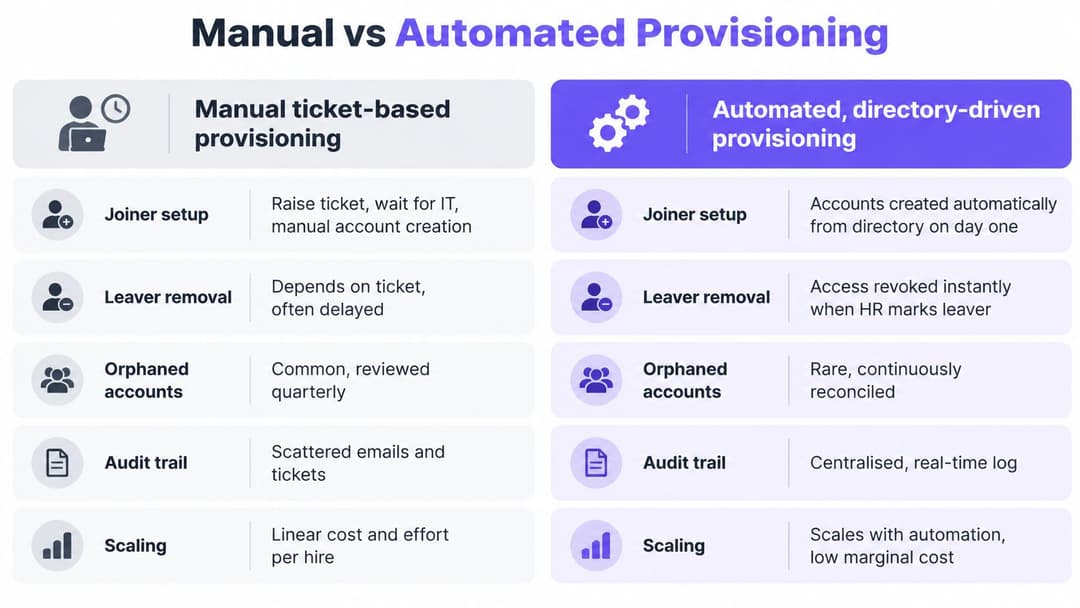
मॅन्युअल आणि ऑटोमेटेड प्रोव्हिजनिंगची तुलना करा आणि नंतर तुमच्या प्रोव्हिजनिंगचे ऑडिट करा
| निकष | मॅन्युअल तिकीट-आधारित | स्वयंचलित, डिरेक्टरी-चालित |
|---|---|---|
| नवीन कर्मचाऱ्याचा (जॉइनर) सेटअप | तिकीट रांग आणि मंजुरींवर अवलंबून असते | मंजूर HR रेकॉर्ड उपलब्ध झाल्यावर सुरू होते |
| संस्था सोडणाऱ्याची (लीव्हर) काढणी | एक्झिटची माहिती देणाऱ्या व्यवस्थापकावर अवलंबून असते | अधिकृत रेकॉर्ड समाप्त झाल्यावर ट्रिगर होते |
| अनाथ (ऑर्फन) खाती | तिकीटे सुटल्यावर लक्षात न येणे सोपे असते | स्त्रोत बदल आणि टार्गेट रिकन्सिलिएशनने खात्याचा समावेश केल्यावर कमी होते |
| ऑडिट ट्रेल | तिकीटे, ईमेल्स आणि स्प्रेडशीट्समध्ये विखुरलेले | प्रॉव्हिजनिंग प्रणालीमधील प्रत्येक बदलासाठी नोंदवले जाते |
| कर्मचारी संख्येनुसार स्केलिंग | प्रत्येक भरतीसाठी सेवा-डेस्कचे काम वाढवते | प्रस्थापित नियमांचा पुनर्वापर करते, तरीही अपवाद हाताळणी आवश्यक असते |
मॅन्युअल प्रोव्हिजनिंग चालू राहते कारण तिकिटे दृश्यमान आणि नियंत्रित करण्यायोग्य वाटतात. एखादी लहान संस्था वर्षानुवर्षे अशा प्रकारे काम करू शकते, विशेषत: जेथे ॲप्लिकेशन्स वापरण्यायोग्य कनेक्टर्स ऑफर करत नाहीत.
जेव्हा मूळ इव्हेंट कधीही रांगेत (क्यु) पोहोचत नाही, तेव्हा त्रुटी निर्माण होते. जर एखादा मॅनेजर कर्मचारी बाहेर पडल्याची माहिती देणे विसरला, तर ॲडमिनिस्ट्रेटर त्यांना मिळालेली तिकिटे कितीही काळजीपूर्वक हाताळत असला तरीही त्याच्याकडे पूर्ण करण्यासाठी कोणतेही तिकीट नसते.
सर्वाधिक जोखमीचे पाथ आधी ऑटोमेट करा
UK सरकारचे आयडेंटिटी आणि अॅक्सेस कंट्रोल धोरण हे जॉइनर, मूव्हर आणि लीव्हर प्रक्रियांशी सुसंगतपणे अॅक्सेस नियंत्रणे चालवण्याची आवश्यकता भासते. प्रत्यक्ष अंमलबजावणीमध्ये डिरेक्टरी-चालित बदल आणि SCIM सारख्या लाइफसायकल टूलिंगचा वापर मॅन्युअल अपवाद आणि जेथे इंटिग्रेशन उपलब्ध नाही तेथे वेळोवेळी केलेल्या पुनरावलोकनांसह (periodic reviews) केला जातो.
समजा एखादा वित्त विश्लेषक HR मध्ये जातो. मंजूर केलेल्या तारखेला, वर्कफ्लोने वित्त भूमिका काढून टाकली पाहिजे आणि मंजूर केलेली HR भूमिका लागू केली पाहिजे. जर पेरोल ॲप्लिकेशनने अपडेट नाकारले, तर ते सोडवण्यासाठी जबाबदार असलेल्या व्यक्तीकडे अलर्ट पोहोचला पाहिजे.
सर्वात संवेदनशील डेटा असलेल्या किंवा कर्मचाऱ्यांच्या सोडण्याच्या सर्वाधिक नोंदी हाताळणाऱ्या ॲप्लिकेशन्सना प्राधान्य द्या. केवळ ऑटोमेटेड ॲप्लिकेशन्सची संख्या वाढवण्यासाठी सोप्या, कमी जोखमीच्या इंटिग्रेशनपासून सुरुवात करू नका.
ऑटोमेशनची देखील चाचणी घेणे आवश्यक आहे. कनेक्टर शेड्यूल्स, API त्रुटी आणि ॲप्लिकेशन-विशिष्ट सेशन वर्तन यांमुळे डिरेक्टरीतील बदल सर्व ठिकाणी तत्काळ ॲक्सेस काढण्याची हमी देत नाही.
या आठवड्याचे ऑडिट ठोस बनवा
- संवेदनशील अॅप्लिकेशन्सची यादी करा. स्थानिक लॉगिन आणि स्वतंत्र अॅडमिनिस्ट्रेटर खात्यांसह वैयक्तिक किंवा संवेदनशील डेटा असलेल्या सिस्टम्सची यादी करा.
- अधिकाराची पुष्टी करा. प्रत्येक जॉइनर, मूव्हर आणि लीव्हर इव्हेंट नियंत्रित करणाऱ्या रेकॉर्डचे नाव द्या आणि त्याची देखभाल कोण करते ते निश्चित करा.
- काढून टाकण्याची चाचणी घ्या. स्त्रोत रेकॉर्ड संपल्यानंतर प्रत्येक अॅप्लिकेशन किती काळ प्रवेश स्वीकारणे सुरू ठेवते हे मोजण्यासाठी नियंत्रित चाचणी ओळखीचा वापर करा.
- अस्पष्ट खाती शोधा. गहाळ मालक, अनुपस्थित समाप्ती तारखा आणि तुमच्या सहमत पुनरावलोकन कालावधीपलीकडील निष्क्रियतेचा तपास करा.
- सर्वात जोखमीचे स्प्रेडशीट अवलंबित्व बदला. सर्वोच्च प्राधान्य असलेल्या अॅप्लिकेशनसाठी स्वयंचलित ट्रिगर, पुष्टी केलेले लक्ष्य अपडेट आणि अपयश सूचना सादर करा.
डिरेक्टरी बदलापासून अॅक्सेस अपडेटपर्यंत लागणारा वेळ, ऑटोमेटेड लाइफसायकल वर्कफ्लोद्वारे कव्हर केलेल्या अॅप्लिकेशन्सचे प्रमाण, अनाथ-खात्यांची (orphaned-account) संख्या, अयशस्वी प्रोव्हिजनिंग इव्हेंट्स आणि प्रिव्हिलेज्ड अॅक्सेस रद्द करण्यासाठी लागणारा वेळ ट्रॅक करा. प्रत्येक मोजमापाची सुरुवात आणि शेवट निश्चित करा जेणेकरून परिणाम केवळ तिकीट बंद झाल्याचे नव्हे, तर प्रत्यक्ष अॅक्सेस दर्शवतील.
कर्मचाऱ्यांची कनेक्टिव्हिटी देखील त्या ऑडिटमध्ये समाविष्ट असावी. आमचे Staff WiFi व्यवस्थापित EAP-TLS प्रमाणपत्रांसह कर्मचारी डिव्हाइसेस ऑनबोर्ड करते, ज्यामुळे रोटेट करण्यासाठी कोणताही सामायिक पासफ्रेज नसतो. कर्मचाऱ्यांचे प्रत्येक WiFi प्रमाणीकरण वापरकर्ता, डिव्हाइस, वेळ आणि स्थानासह लॉग केले जाते.
या महिन्यात एक ॲप्लिकेशन निवडा आणि कंपनी सोडणाऱ्या कर्मचाऱ्यांचा ॲक्सेस आपोआप काढण्याची प्रक्रिया (लिव्हर रिमूव्हल) स्वयंचलित करा. संपूर्ण मार्गाची चाचणी घ्या, ॲक्सेस समाप्त झाल्याचा पुरावा गोळा करा आणि रोलआउट वाढवण्यापूर्वी त्रुटी हाताळण्यासाठी एखाद्या व्यक्तीची नियुक्ती करा.
Purple कर्मचारी, पाहुणे आणि मल्टी-टेनंट वातावरणासाठी ओळख-आधारित WiFi ॲक्सेस प्रदान करते, ज्यामुळे तुम्हाला कनेक्टिव्हिटी तसेच ॲप्लिकेशन्सवर ॲक्सेस-लाइफसायकलचे निर्णय लागू करण्यास मदत होते. कर्मचारी नेटवर्क ॲक्सेस तुमच्या आयडेंटिटी प्रोव्हायडरशी जोडण्याबाबत आणि शेअर केलेल्या पासवर्ड्सच्या जागी वैयक्तिकरित्या व्यवस्थापित ॲक्सेस लागू करण्याबाबत चर्चा करण्यासाठी Purple ला भेट द्या.