
तीन सुरक्षित नेटवर्क. एक प्लॅटफॉर्म. कोणतेही शेअर्ड पासवर्ड नाहीत.
ब्रँडेड पोर्टलवरील अतिथी, Microsoft Entra ID, Google Workspace किंवा Okta द्वारे स्वतः लॉग इन केलेले कर्मचारी, आणि प्रत्येक कॅश रजिस्टर, कॅमेरा आणि प्रिंटर स्वतःच्या स्वतंत्र की वर. हे सर्व तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉईंट्सवर चालते, ज्याचे क्लाउडमध्ये 99.999% अपटाईम SLA सह प्रमाणीकरण केले जाते.
- क्लाउड RADIUS द्वारे 802.1X
- Microsoft Entra ID, Google Workspace आणि Okta
- प्रत्येक डिव्हाइससाठी एक खाजगी की
- तुमच्या सध्याच्या ॲक्सेस पॉईंट्सवर चालते
तुम्ही चालवत असलेल्या प्रत्येक सिस्टमची योग्य ओळख असते. फक्त WiFi सोडून.
तुमच्या टीमने प्रत्येक गोष्टीला ओळख देण्यासाठी वर्षे घालवली: ईमेल, फायनान्स, रिमोट ॲक्सेस, प्रत्येक SaaS टूल. आणि मग येते WiFi. एकच पासवर्ड, जो सेट केल्याच्या दिवसापासून प्रत्येक कंत्राटदाराला आणि सोडून गेलेल्या प्रत्येक कर्मचाऱ्याला माहित असतो, आणि तो कधीही बदलला जात नाही कारण तो बदलणे म्हणजे प्रत्येक साईटवरील प्रत्येक डिव्हाइस पुन्हा की-इन करणे. हा व्यवसायातील सर्वात मोठा शेअर्ड अकाउंट आहे, आणि तो सहसा चार ठिकाणी दिसून येतो.
आजची एक सामान्य स्थिती
- कर्मचाऱ्यांचा एकच पासवर्ड, जो बॅक ऑफिसमधील स्टिकी नोटवर आणि सोडून गेलेल्या प्रत्येक कर्मचाऱ्याच्या फोनमध्ये असतो
- कॅश रजिस्टर, कार्ड मशीन्स, कॅमेरे आणि प्रिंटर हे लॅपटॉप आणि फोनसारख्याच नेटवर्कवर असतात
- कंत्राटदार कर्मचारी नेटवर्कवर असतात, आणि कंत्राट संपल्यावर त्यांना कोणीही काढून टाकत नाही
- इतर कोणाद्वारे तरी चालवले जाणारे अतिथी WiFi, ज्यामध्ये कोण कनेक्ट झाले होते याचा कोणताही रेकॉर्ड नसतो
With Purple
- कर्मचारी त्यांच्या स्वतःच्या डिरेक्टरी अकाउंटने लॉग इन करतात, त्यामुळे पासवर्ड लीक होण्याची भीती नसते
- प्रत्येक डिव्हाइसला स्वतःची की आणि VLAN मिळते, जे एका वेळी एक याप्रमाणे रद्द केले जाऊ शकतात
- कंत्राटदार मर्यादित ॲक्सेससह त्यांच्या स्वतःच्या ग्रुपमध्ये असतात, आणि डिरेक्टरीमध्ये बदल होताच त्यांना काढून टाकले जाते
- अतिथी एका वेगळ्या SSID वरील ब्रँडेड पोर्टलद्वारे जोडले जातात, आणि प्रत्येक सेशन लॉग केले जाते
अतिथी, कर्मचारी आणि डिव्हाइसेस, प्रत्येकजण त्यांच्या कामासाठी बनवलेल्या नेटवर्कवर
प्रत्येक व्यवसायाच्या WiFi वर हेच तीन ग्रुप असतात, आणि एक शेअर्ड पासवर्ड यापैकी कोणालाही योग्य सेवा देऊ शकत नाही. Purple प्रत्येक ग्रुपला त्याचे स्वतःचे नेटवर्क देते, आणि या तिन्हींच्या मागे प्रमाणीकरण क्लाउड सर्व्हिस म्हणून चालवते.
स्वतःच्या अकाउंटने लॉग इन करा
Purple क्लाउड RADIUS द्वारे Microsoft Entra ID, Google Workspace किंवा Okta विरुद्ध 802.1X. डिरेक्टरी सोडली की नेटवर्कवरील ॲक्सेस संपला.
02 · डिव्हाइसेसप्रत्येक डिव्हाइससाठी एक खाजगी की
xPSK कॅश रजिस्टर्स, कार्ड मशीन्स, कॅमेरे आणि प्रिंटर्सना त्यांची स्वतःची की आणि VLAN देते. इतरांना स्पर्श न करता कोणतीही एक की रद्द करा.
03 · अतिथीएक ब्रँडेड पोर्टल, पूर्णपणे वेगळे केलेले
अभ्यागत, ग्राहक आणि रहिवासी त्यांच्या स्वतःच्या SSID आणि VLAN वर जोडले जातात, ज्यामध्ये कोणतीही अंतर्गत गोष्ट अॅक्सेस करता येत नाही आणि प्रत्येक सेशन लॉग केले जाते.
04 · Cloud RADIUSसाईटवर काहीही चालवण्याची गरज नाही
Purple क्लाउडमध्ये 99.999% अपटाईम SLA सह RADIUS, सर्टिफिकेट्स आणि पॉलिसी ऑपरेट करते. तुमचे अॅक्सेस पॉइंट्स, स्विचिंग आणि डिरेक्टरी जसे आहेत तसेच राहतात.
ईमेल, Teams आणि WiFi साठी एकच लॉगिन
कर्मचारी त्यांच्या रोजच्या वापरातील अकाउंटद्वारे कनेक्ट होतात. Purple हे SCIM द्वारे Microsoft Entra ID, Google Workspace, Okta आणि JumpCloud सोबत सिंक होते, आणि ग्रुप मेंबरशिप ठरवते की प्रत्येक व्यक्तीला कोणता VLAN, ACL आणि बँडविड्थ पॉलिसी मिळेल. डिरेक्टरीमध्ये एखाद्याला निष्क्रिय करा आणि ते प्रत्येक साईटवरील WiFi वरून बाहेर पडतील, ज्यामध्ये लाईव्ह सेशन्सचाही समावेश आहे.
- नोकरी सोडणाऱ्यांचे अॅक्सेस स्वयंचलितपणे रद्द केले जातात, आणि RADIUS Change of Authorization द्वारे लाईव्ह सेशन्स समाप्त केले जातात
- भूमिका, विभाग किंवा साईटनुसार डायनॅमिक VLANs, ACLs आणि बँडविड्थ मर्यादा RADIUS अॅट्रिब्युट्स म्हणून परत केल्या जातात
- कोणतेही अॅप इन्स्टॉल न करता, Intune किंवा Jamf Pro द्वारे मॅनेज्ड डिव्हाइसेसवर EAP-TLS सर्टिफिकेट्स पुश केले जातात
- वैयक्तिक फोन Purple app द्वारे सुमारे ६० सेकंदात ऑनबोर्ड केले जातात, आणि दोन्ही एकाच रिपोर्टमध्ये मिळतात
कंत्राटदार हे लोक आहेत, डिव्हाइसेस नाहीत. त्यांना मर्यादित अॅक्सेससह स्वतःचा डिरेक्टरी ग्रुप मिळतो आणि ते कधीही कॅश रजिस्टर्ससोबत नेटवर्क शेअर करत नाहीत.
स्टाफ WiFi एक्सप्लोर करा स्टाफ
साइन इन करू न शकणाऱ्या प्रत्येक गोष्टीसाठी एक खाजगी की
कॅश रजिस्टर्स, कार्ड मशीन्स, CCTV, प्रिंटर्स, स्मार्ट टीव्ही, डोअर कंट्रोलर्स आणि सेन्सर्स 802.1X करू शकत नाहीत, त्यामुळे ते एकाच शेअर केलेल्या की वर राहतात जी कधीही बदलत नाही. xPSK प्रत्येक डिव्हाइसला त्याची स्वतःची की आणि स्वतःचा VLAN देते, जो त्याचा वापर करणाऱ्या पहिल्या डिव्हाइसशी बाइंड केला जातो. एक हॅक झालेला कॅमेरा फक्त एकच की उघड करतो आणि तुम्ही ती स्वतंत्रपणे रद्द करू शकता.
- परिसरातील प्रत्येक डिव्हाइसला पुन्हा की न देता एकच की रद्द करा
- MAC बाइंडिंग प्रत्येक की ला त्याचा वापर करणाऱ्या पहिल्या डिव्हाइसशी जोडते
- तुमच्या व्हेंडरच्या नावाने कार्य करते: Cisco वर iPSK, Ruckus वर DPSK, HPE Aruba आणि Juniper Mist वर MPSK, Extreme आणि UniFi वर PPSK
- प्रति-डिव्हाइस कोणतेही लायसन्स नाही आणि प्रति की डिव्हाइसेसवर कोणतीही मर्यादा नाही
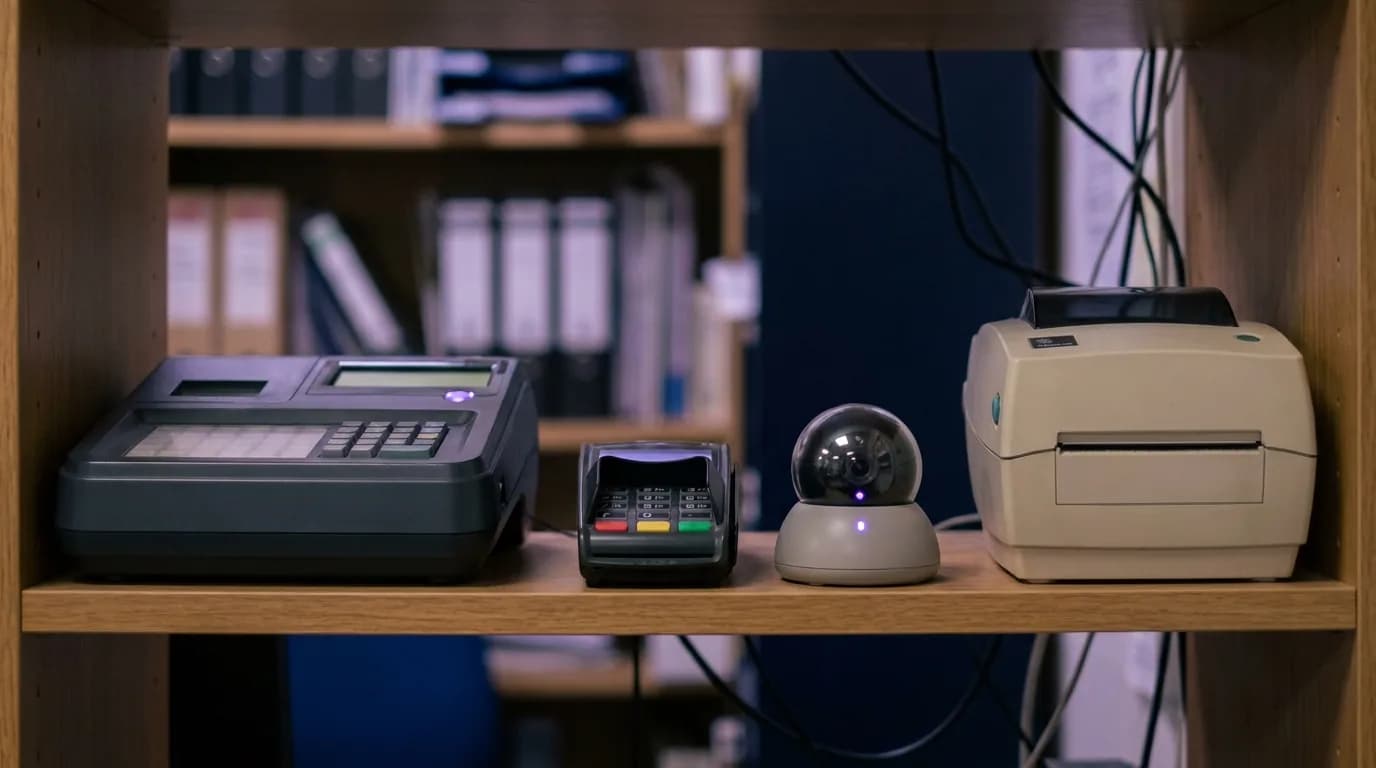 xPSK
अतिथी WiFi ज्याला तुमची सुरक्षा टीम सहज मंजुरी देईल
अभ्यागत, ग्राहक आणि रहिवासी त्यांच्या स्वतःच्या SSID आणि VLAN वर एका ब्रँडेड कॅप्टिव्ह पोर्टलद्वारे जोडले जातात, ज्यामध्ये कोणतीही अंतर्गत गोष्ट अॅक्सेस करता येत नाही. प्रत्येक सेशन डिव्हाइस, वेळ आणि लोकेशनसह लॉग केले जाते, UK GDPR मानकांनुसार संमती घेतली जाते आणि मार्केटिंग टीमला तुमच्या नेटवर्कला स्पर्श न करता त्यांचा डेटा मिळतो.
- क्लायंट आयसोलेशन आणि DNS कंटेंट फिल्टरिंगसह स्वतंत्र अतिथी SSID आणि VLAN
- वन-टॅप सोशल लॉगिनपासून ते SMS आणि व्हाउचर कोड्सपर्यंत, साइन-इनच्या आठ पद्धती
- एकाच डॅशबोर्डवरून प्रत्येक ठिकाणासाठी बँडविड्थ मर्यादा, सेशन मर्यादा आणि वाजवी-वापर नियम सेट करा
- UK, EU किंवा US क्षेत्रांमध्ये डेटा सुरक्षित ठेवून, UK GDPR साठी संमती आणि ऑडिट ट्रेल
 अतिथी
तुम्हाला कधीही पॅच न करावा लागणारा RADIUS सर्व्हर
Purple तिन्ही नेटवर्कसाठी ऑथेंटिकेशन क्लाउड सर्व्हिस म्हणून चालवते, जे ऑन-प्रिमाइसेस FreeRADIUS किंवा NPS आणि त्यासोबत येणाऱ्या सिंगल पॉइंट ऑफ फेल्युअरला पुनर्स्थित करते. ॲक्सेस पॉइंट रिफ्रेशसाठी कोणत्याही युझर रिकॉन्फिगरेशनची आवश्यकता नसते, आणि प्रत्येक कनेक्शनची नोंद तुमच्या ऑडिटर्स, विमा कंपनी आणि तुमच्या SIEM साठी तयार असते.
- UK, EU आणि US क्षेत्रांमध्ये मल्टी-रिजन फेलओव्हरसह 99.999% अपटाइम SLA
- कोणतीही सर्टिफिकेट ऑथॉरिटी न चालवता, तुमच्यासाठी सर्टिफिकेट्स जारी, रिन्यू आणि रिव्होक केली जातात
- प्रत्येक कनेक्शनची नोंद विशिष्ट व्यक्ती किंवा डिव्हाइसच्या नावे केली जाते, जी तुमच्या SIEM मध्ये एक्सपोर्ट केली जाऊ शकते
- ISO 27001 प्रमाणित, Cyber Essentials Plus, आणि 2012 पासून शून्य डेटा ब्रीच
आधीच 802.1X चालवत आहात? Purple त्या गोष्टी कव्हर करते ज्या सहसा मागे राहतात: केवळ एक्स्पायरीच्या वेळीच संपणारी सर्टिफिकेट्स, शेअर केलेल्या की वरील हेडलेस किट, चुकीच्या नेटवर्कवरील कंत्राटदार आणि इतर कोणाकडून चालवले जाणारे गेस्ट WiFi.
क्लाउड RADIUS एक्सप्लोर करा Cloud RADIUS
हे इन-हाउस तयार करण्यासाठी काय लागते, आणि Purple सह काय लागते
आयडेंटिटी-बेस्ड WiFi चालवण्यासाठी नेटवर्क टीम जे काही उभे करेल, ते सर्व तुमच्याकडे असलेल्या हार्डवेअरवर सर्व्हिस म्हणून दिले जाते.
आम्ही ग्राहकांचा अनुभव सुधारण्यासाठी सतत नवीन मार्ग शोधत असतो, आणि Purple ने आम्हाला नेमके तेच करण्यात मदत केली आहे, सोबतच ग्राहकांच्या इनसाइट्सचा अतिरिक्त फायदाही दिला आहे
WiFi मुळे तिकिटे निर्माण होणे बंद होते
McDonald's त्यांच्या संपूर्ण एस्टेटमध्ये Purple चालवते आणि वर्षाला चाळीस लाख WiFi लॉगिनवर IT हेल्पडेस्क विनंत्या 80% ने आणि प्रत्यक्ष साइट भेटी 90% ने कमी केल्या आहेत. हाच प्लॅटफॉर्म 90+ देशांमधील 80,000+ ठिकाणी चालतो.
McDonald's केस स्टडी, Purple प्लॅटफॉर्म डेटा आणि सेवा अटींमधील आकडेवारी.
विनामूल्य ब्रोशर
हे पृष्ठ तुमच्या पुढील बजेट बैठकीत घेऊन जा
या पृष्ठावरील सर्व माहिती आठ पानांच्या PDF ब्रोशरमध्ये उपलब्ध आहे, जी तुमच्या नेटवर्क खर्चाला मंजुरी देणाऱ्या लोकांसोबत शेअर करण्यासाठी तयार आहे.
ब्रोशर मिळवा
आम्हाला फक्त तुमचे नाव आणि ईमेल आवश्यक आहे. डाउनलोड लगेच उपलब्ध होईल.
एखाद्या व्यक्तीने संस्था सोडल्यावर त्याचा वैयक्तिक ॲक्सेस समाप्त होणे, हे तुम्ही ज्या मानकांनुसार तपासले जाता त्या मानकांमध्ये स्पष्टपणे नमूद केलेले आहे
शेअर्ड WiFi पासवर्ड ही अशी गोष्ट नाही जी तुम्ही नंतरवर टाळू शकता. ही कधीही समोर येऊ शकणारी एक त्रुटी आहे.
PCI DSS v4.0.1
आवश्यकता २.३.२: वायरलेस की माहित असलेली कोणतीही व्यक्ती जेव्हा संस्था सोडते, तेव्हा ती की बदलली पाहिजे. शेअर्ड पासवर्डच्या बाबतीत, याचा अर्थ प्रत्येक वेळी, प्रत्येक साइटवर, प्रत्येक व्यक्तीने सोडल्यावर पासवर्ड बदलावा लागेल. Purple सह बदलण्यासाठी कोणतीही शेअर्ड की नसते, आणि कार्ड मशीन्स त्यांच्या स्वतःच्या की-सुरक्षित नेटवर्कवर असतात.
Cyber Essentials
Cyber Essentials ची अशी अपेक्षा असते की प्रत्येक अकाउंट एकाच व्यक्तीचे असावे आणि त्यांनी संस्था सोडल्यावर ते काढून टाकले जावे. शेअर्ड WiFi पासवर्ड या दोन्ही अटींमध्ये अपयशी ठरतो, आणि तुमच्या असेसरला हे माहित असते.
UK सायबर सुरक्षा उल्लंघन सर्वेक्षण 2025
गेल्या वर्षात UK मधील ४३% व्यवसायांवर सायबर हल्ले किंवा डेटा ब्रीच झाले आहेत. मध्यम व्यवसायांसाठी हे प्रमाण ६७% आहे. मोठ्या व्यवसायांसाठी ७४% आहे. WiFi ला असे दार बनवू नका ज्याला कोणी कुलूपच लावत नाही.
सरकारी सर्वेक्षण वाचातिमाहीऐवजी काही दिवसांत एका साइटवर लाइव्ह व्हा
- 1
४५ मिनिटांचे डिझाइन सेशन
आमचे इंजिनियर आणि तुमचे नेटवर्क सांभाळणारी व्यक्ती तुमचे ॲक्सेस पॉइंट्स, SSIDs, आयडेंटिटी प्रोव्हाइडर आणि डिव्हाइसेस तपासतील आणि हे तीन नेटवर्क तुमच्या मालमत्तेवर कसे कार्यरत होतील याचा मॅप तयार करतील.
- 2
एक साइट लाइव्ह
आमच्या बाजूने सेटअपसाठी काही तास लागतात. तुमच्या बाजूने, Microsoft Entra ID, Google Workspace किंवा Okta मध्ये फक्त एक ॲप रजिस्ट्रेशन करावे लागते, आणि नवीन नेटवर्क शेजारी सुरू असताना तुमचे सध्याचे नेटवर्क चालूच राहते.
- 3
सर्वत्र रोल आउट करा
तुमच्या नेटवर्कवर कोण आणि काय आहे हे तुम्ही अचूकपणे पाहिले आहे. आता प्रत्येक साइट यावर स्विच करा आणि शेअर्ड पासवर्ड कायमचा बंद करा. प्रति ॲक्सेस पॉइंट प्रति वर्ष या एकाच किमतीत पाहुणे, कर्मचारी आणि डिव्हाइसेस सर्व कव्हर होतात.
Pricing
See the price before you book a demo
Compare plans, what each one includes and the add-ons on one page. You do not need a sales call to see the numbers.
तुमचे ४५ मिनिटांचे डिझाइन सेशन बुक करा
तुमचे network सांभाळणाऱ्या व्यक्तीला सोबत घ्या. ४५ मिनिटांत आमचे इंजिनियर तुमचे ॲक्सेस पॉइंट्स, SSIDs, डिरेक्टरी आणि डिव्हाइसेस मॅप करतील आणि हे तीन नेटवर्क तुमच्या मालमत्तेवर कसे कार्यरत होतील हे तुम्हाला अचूकपणे दाखवतील.
- Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet सोबत कार्य करते
- Microsoft Entra ID, Google Workspace, Okta आणि JumpCloud सह सिंगल साइन-ऑन
- ISO 27001 प्रमाणित, Cyber Essentials Plus, UK GDPR सुसंगत
तुमचे डिझाइन सेशन बुक करा
दर आठवड्याला हे काम करणाऱ्या इंजिनियरसोबत ४५ मिनिटांचा कॉल.
IT टीम्ससाठी WiFi: प्रश्नांची उत्तरे
नेटवर्क मॅनेजर्स आम्हाला सर्वात जास्त काय विचारतात
एकाऐवजी तीन SSIDs का?
कारण प्रत्येक व्यवसायाच्या WiFi वर तीन गट असतात, आणि एक शेअर्ड पासवर्ड त्यापैकी कोणालाही योग्य सेवा देऊ शकत नाही. पाहुणे (guests) त्यांच्या स्वतःच्या SSID आणि VLAN वरील ब्रँडेड कॅप्टिव्ह पोर्टलद्वारे जोडले जातात, जे अंतर्गत सर्व गोष्टींपासून पूर्णपणे वेगळे असते. कर्मचारी 802.1X वर स्वतःच्या आयडेंटिटीसह जोडले जातात, ज्यांचे ऑथेंटिकेशन Purple क्लाउड RADIUS द्वारे Microsoft Entra ID, Google Workspace किंवा Okta च्या मदतीने केले जाते. बिलिंग काउंटर्स, कार्ड मशीन्स, कॅमेरे आणि प्रिंटर्स या प्रत्येकाला स्वतःची स्वतंत्र की मिळते. कोणीही काहीही शेअर करत नाही, आणि संस्था सोडल्यानंतर कोणाचाही ॲक्सेस चालू राहत नाही.
अधिक SSIDs मुळे नेटवर्कचा वेग कमी होईल का?
नाही. संपूर्ण डिझाइनमध्ये तीन नेटवर्क आहेत: अतिथी, कर्मचारी आणि स्वतःच्या कीज असलेले डिव्हाइसेस. प्रति-डिव्हाइस कीज वगळल्यास ते दोन होतात; शिक्षण क्षेत्रात, eduroam मुळे ते चार होतात. तीन SSIDs हे कोणतेही एंटरप्राइझ access point सहज हाताळू शकते त्या मर्यादेतच आहे, आणि बहुतेक संस्था आजच्या तुलनेत कमी नेटवर्क ब्रॉडकास्ट करतात. आमचे इंजिनिअर डिझाइन सेशनमध्ये तुमच्या एअरटाइम आणि SSID लेआउटचे मॅपिंग करतात.
आम्ही आधीच 802.1X वापरतो. Purple यामध्ये काय जोडते?
सामान्यतः 802.1X मुळे मागे राहणाऱ्या सर्व गोष्टी. असे सर्टिफिकेट्स जे व्यक्तीच्या कार्यकाळानंतरही टिकून राहतात कारण ते केवळ एक्सपायरीनंतरच निष्क्रिय होतात. टिल्स, प्रिंटर्स आणि कॅमेरे जे 802.1X वापरू शकत नाहीत आणि शेअर्ड की वर चालतात. चुकीच्या नेटवर्कवरील कंत्राटदार. पूर्णपणे इतर कोणाद्वारे चालवले जाणारे अतिथी WiFi. Purple प्रत्येक कनेक्शनला तुमच्या डिरेक्टरीशी जोडते, हेडलेस किटला स्वतःच्या कीज देते, अतिथींना आयसोलेट करते, आणि तुमच्याकडे आधीपासून असलेल्या access points वर ही संपूर्ण प्रणाली क्लाउड सर्व्हिस म्हणून चालवते.
कर्मचाऱ्यांना ॲप इंस्टॉल करण्याची गरज आहे का?
कंपनीच्या डिव्हाइसेसवर नाही. तुमची IT टीम Intune किंवा Jamf Pro सारख्या तुमच्या MDM द्वारे WiFi सर्टिफिकेट पुश करते, आणि ते कोणत्याही ॲपशिवाय कनेक्ट होतात. वैयक्तिक फोन Purple ॲप वापरतात, आणि दोन्ही एकाच रिपोर्टमध्ये दिसतात.
हे आमच्या सध्याच्या access points सोबत काम करते का?
होय. Purple हे स्टँडर्ड RADIUS वरील हार्डवेअर-स्वतंत्र क्लाउड ओव्हरले आहे. हे Cisco Meraki, Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर चालते. मिश्रित इन्फ्रास्ट्रक्चर असल्यास कोणतीही अडचण येत नाही, ज्यामुळे कर्मचाऱ्यांना एकच लॉगिन मिळते जे प्रत्येक साइटवर काम करते. काहीही काढून टाकण्याची किंवा नवीन खरेदी करण्याची गरज नाही.
हे PCI DSS मध्ये कशी मदत करते?
PCI DSS v4.0.1 च्या आवश्यकता 2.3.2 नुसार, वायरलेस कीज माहित असलेली कोणतीही व्यक्ती संस्था सोडून गेल्यास त्या कीज बदलणे आवश्यक आहे. शेअर्ड पासवर्डच्या बाबतीत, याचा अर्थ असा की जेव्हा जेव्हा कोणी जाईल तेव्हा प्रत्येक साइटवर कीज पुन्हा बदलाव्या लागतील. Purple सह बदलण्यासाठी कोणतीही शेअर्ड की नसते: कर्मचाऱ्यांचा ॲक्सेस त्यांच्या डिरेक्टरी अकाउंटसोबतच संपतो, आणि कार्ड मशिन्स त्यांच्या स्वतःच्या कीड नेटवर्कवर असतात. Purple पेमेंट कार्ड डेटाला कधीही स्पर्श करत नाही.
याची किंमत कशी ठरवली जाते?
प्रति वर्ष प्रति access point, आणि एकाच किंमतीमध्ये अतिथी, कर्मचारी आणि डिव्हाइसेस समाविष्ट आहेत. एका साइटपासून सुरुवात करा, तुमच्या नेटवर्कवर कोण आणि काय आहे ते अचूकपणे पहा, आणि नंतर ते सर्वत्र लागू करा.
अधिक सखोल जाणून घ्या
यामागील उत्पादने
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
ग्राहकांच्या यशोगाथा
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.