
Três redes seguras. Uma plataforma. Sem palavras-passe partilhadas.
Visitantes num portal de marca, colaboradores com sessão iniciada individualmente através do Microsoft Entra ID, Google Workspace ou Okta, e cada caixa, câmara e impressora com a sua própria chave. Tudo nos pontos de acesso que já possui, autenticado na nuvem com um SLA de uptime de 99,999%.
- 802.1X através de RADIUS na nuvem
- Microsoft Entra ID, Google Workspace e Okta
- Uma chave privada para cada dispositivo
- Funciona nos seus pontos de acesso existentes
Todos os sistemas que utiliza têm uma identidade adequada. Exceto o WiFi.
A sua equipa passou anos a implementar a gestão de identidades em tudo: e-mail, finanças, acesso remoto, todas as ferramentas SaaS. Depois, há o WiFi. Uma única palavra-passe, conhecida por todos os prestadores de serviços e ex-colaboradores desde o dia em que foi definida, e que nunca é alterada porque isso implicaria reconfigurar todos os dispositivos em todos os locais. É a maior conta partilhada da empresa e costuma manifestar-se em quatro situações.
Uma infraestrutura típica hoje
- Uma palavra-passe para colaboradores, num post-it no back office e no telemóvel de todos os ex-colaboradores
- Caixas, terminais de pagamento, câmaras e impressoras na mesma rede que portáteis e telemóveis
- Prestadores de serviços na rede de colaboradores, e ninguém os remove quando o contrato termina
- WiFi para visitantes gerido por terceiros, sem registo de quem se ligou
Com a Purple
- Os colaboradores iniciam sessão com a sua própria conta de diretório, pelo que não há palavra-passe para expor
- Cada dispositivo recebe a sua própria chave e VLAN, revogáveis individualmente
- Os prestadores de serviços ficam no seu próprio grupo com acesso mais restrito, sendo removidos no momento em que o diretório o ditar
- Os visitantes acedem através de um portal de marca num SSID isolado, com todas as sessões registadas
Visitantes, colaboradores e dispositivos, cada um na rede concebida para o efeito
Todas as empresas têm os mesmos três grupos no seu WiFi, e uma palavra-passe partilhada não consegue servir nenhum deles adequadamente. A Purple atribui a cada grupo a sua própria rede e executa a autenticação de todas as três como um serviço na nuvem.
Iniciam sessão individualmente
802.1X contra o Microsoft Entra ID, Google Workspace ou Okta, através do RADIUS na nuvem da Purple. Sai do diretório, sai da rede.
02 · DispositivosUma chave privada para cada dispositivo
O xPSK atribui a caixas registadoras, terminais de pagamento, câmaras e impressoras a sua própria chave e VLAN. Revogue uma sem afetar as restantes.
03 · VisitantesUm portal personalizado, totalmente isolado
Visitantes, clientes e residentes ligam-se ao seu próprio SSID e VLAN, sem acesso a recursos internos, e com registo de todas as sessões.
04 · Cloud RADIUSSem necessidade de infraestrutura local
A Purple opera o RADIUS, os certificados e as políticas na cloud com um SLA de disponibilidade de 99,999%. Os seus pontos de acesso, switching e diretório permanecem inalterados.
Um único início de sessão para e-mail, Teams e WiFi
Os colaboradores ligam-se com a conta que já utilizam todos os dias. A Purple sincroniza com o Microsoft Entra ID, Google Workspace, Okta e JumpCloud através de SCIM, e a pertença a grupos determina qual a VLAN, ACL e política de largura de banda que cada pessoa recebe. Desative um utilizador no diretório e este perderá o acesso ao WiFi em todos os locais, incluindo as sessões ativas.
- Revogação automática de acessos para quem sai da empresa, com sessões ativas terminadas por RADIUS Change of Authorization
- VLANs dinâmicas, ACLs e limites de largura de banda devolvidos como atributos RADIUS por função, departamento ou local
- Certificados EAP-TLS enviados para dispositivos geridos através do Intune ou Jamf Pro, sem necessidade de instalar aplicações
- Telemóveis pessoais integrados em cerca de 60 segundos com a Purple App, e ambos num único relatório
Os prestadores de serviços são pessoas, não dispositivos. Têm o seu próprio grupo de diretório com acessos mais restritos e nunca partilham a rede com as caixas registadoras.
Explorar o WiFi para colaboradores Colaboradores
Uma chave privada para tudo o que não consegue iniciar sessão
Caixas registadoras, terminais de pagamento, CCTV, impressoras, smart TVs, controladores de portas e sensores não suportam 802.1X, pelo que acabam por partilhar uma única chave que nunca muda. O xPSK atribui a cada dispositivo a sua própria chave e a sua própria VLAN, vinculada ao primeiro dispositivo que a utiliza. Uma câmara comprometida expõe apenas uma chave, que pode ser revogada individualmente.
- Revogue uma única chave sem ter de reconfigurar todos os dispositivos da infraestrutura
- A vinculação de MAC associa cada chave ao primeiro dispositivo que a utiliza
- Funciona com o nome do seu fabricante: iPSK na Cisco, DPSK na Ruckus, MPSK na HPE Aruba e Juniper Mist, PPSK na Extreme e UniFi
- Sem licenças por dispositivo e sem limite de dispositivos por chave
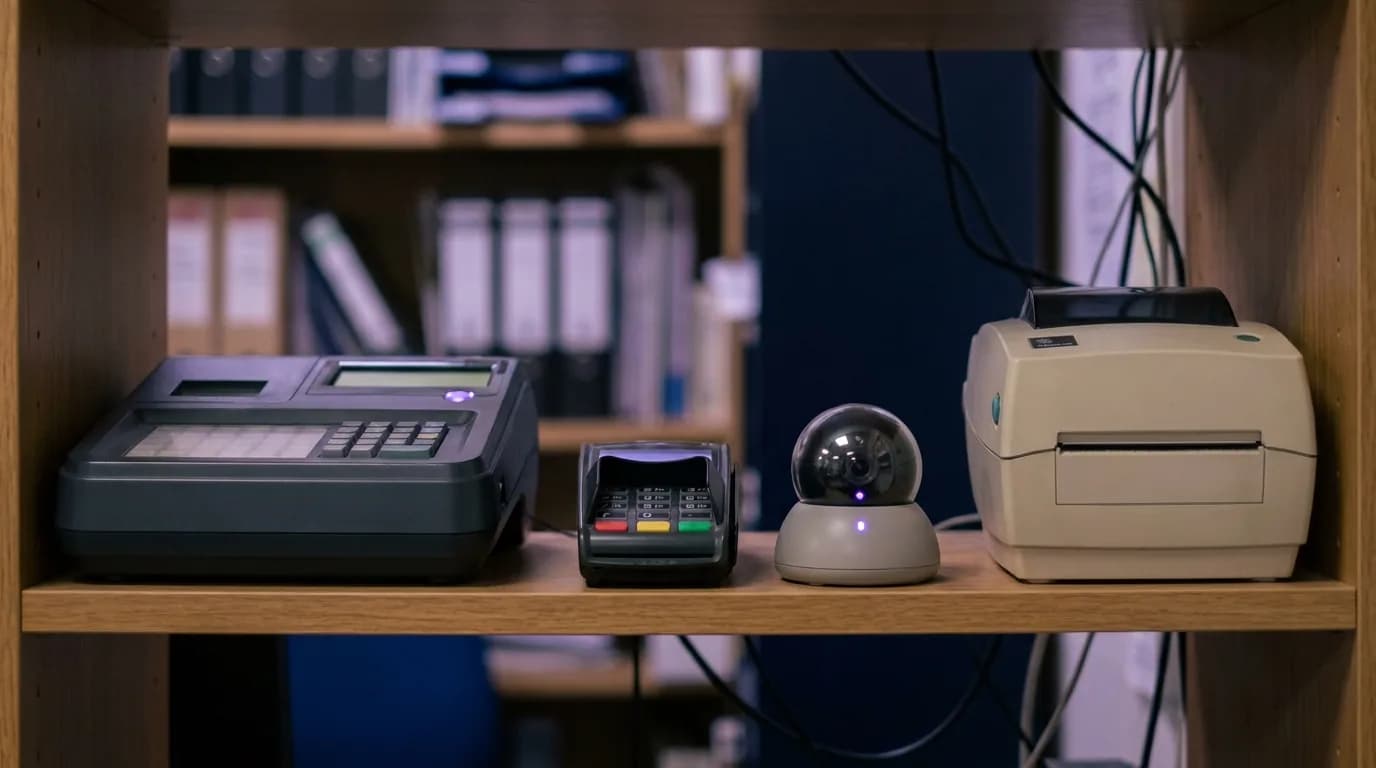 xPSK
WiFi para visitantes que a sua equipa de segurança irá aprovar
Visitantes, clientes e residentes ligam-se através de um portal cativo personalizado no seu próprio SSID e VLAN, sem acesso a recursos internos. Cada sessão é registada com base no dispositivo, hora e localização, o consentimento é recolhido em conformidade com o UK GDPR e a equipa de marketing obtém os seus dados sem nunca aceder à sua rede.
- SSID e VLAN de visitantes isolados com isolamento de clientes e filtragem de conteúdos DNS
- Oito métodos de início de sessão, desde o acesso através de redes sociais com um toque até SMS e códigos de cupão
- Limites de largura de banda, limites de sessão e regras de utilização responsável definidos por local a partir de um único painel
- Consentimento e registo de auditoria para o UK GDPR, com dados armazenados nas regiões do Reino Unido, UE ou EUA
 Visitantes
O servidor RADIUS que nunca precisa de atualizar
A Purple executa a autenticação para as três redes como um serviço na nuvem, substituindo o FreeRADIUS ou NPS local e o ponto único de falha associado. As atualizações dos pontos de acesso não requerem reconfiguração por parte do utilizador, e o registo de cada ligação está pronto para os seus auditores, seguradora e SIEM.
- SLA de disponibilidade de 99,999% com failover multi-região, nas regiões do Reino Unido, UE e EUA
- Certificados emitidos, renovados e revogados por si, sem necessidade de gerir uma autoridade de certificação
- Cada ligação é registada associada a uma pessoa ou dispositivo identificado, exportável para o seu SIEM
- Certificação ISO 27001, Cyber Essentials Plus e zero violações de dados desde 2012
Já utiliza o 802.1X? A Purple cobre o que normalmente fica esquecido: certificados que só expiram no fim do prazo, equipamentos headless com uma chave partilhada, prestadores de serviços na rede errada e WiFi para visitantes gerido por terceiros.
Explore o RADIUS na nuvem Cloud RADIUS
O que é necessário para construir isto internamente e o que é necessário com a Purple
Tudo o que uma equipa de rede implementaria para executar WiFi baseado em identidade, fornecido como um serviço no hardware que já possui.
Procuramos continuamente novas formas de melhorar a experiência do cliente, e a Purple ajudou-nos a fazer exatamente isso, com a vantagem adicional de obter insights sobre os clientes
O WiFi deixa de gerar pedidos de suporte
A McDonald's utiliza a Purple em todas as suas instalações e reduziu os pedidos de suporte de TI em 80% e as visitas físicas aos locais em 90%, num total de quatro milhões de inícios de sessão de WiFi por ano. A mesma plataforma opera em mais de 80.000 locais em mais de 90 países.
Dados do estudo de caso da McDonald's, dados da plataforma Purple e termos de serviço.
Brochura gratuita
Leve esta página para a sua próxima reunião de orçamento
Tudo o que está nesta página numa brochura em PDF de oito páginas, pronta a partilhar com os responsáveis pela aprovação do orçamento da sua rede.
Obtenha a brochura
Apenas precisamos do seu nome e e-mail. O download ficará disponível imediatamente.
O acesso individual que termina quando alguém sai faz parte das normas pelas quais a sua empresa é avaliada
Uma palavra-passe de WiFi partilhada não é algo supérfluo que possa adiar. É uma não-conformidade prestes a acontecer.
PCI DSS v4.0.1
Requisito 2.3.2: as chaves sem fios devem ser alteradas sempre que alguém que as conheça saia da empresa. Com uma palavra-passe partilhada, isso significa cada pessoa que sai, cada local, sempre. Com a Purple, não há chave partilhada para alterar, e os terminais de pagamento ficam na sua própria rede com chave própria.
Cyber Essentials
O Cyber Essentials exige que cada conta pertença a uma única pessoa e seja removida quando esta sai da empresa. Uma palavra-passe de WiFi partilhada falha em ambos os aspetos, e o seu auditor sabe disso.
Pesquisa de Violações de Cibersegurança do Reino Unido de 2025
43% das empresas do Reino Unido sofreram violações ou ataques no último ano. Para as médias empresas, a taxa é de 67%. Para as grandes, 74%. Não deixe o WiFi como a porta que ninguém tranca.
Leia o inquérito do governoAtivo num local em dias, não em trimestres
- 1
Uma sessão de planeamento de 45 minutos
O nosso engenheiro e o responsável pela sua rede analisam os seus pontos de acesso, SSIDs, fornecedor de identidade e dispositivos, e mapeiam como as três redes se integram na sua infraestrutura.
- 2
Um local ativo
A configuração do nosso lado demora horas. Do seu lado, basta registar uma aplicação no Microsoft Entra ID, Google Workspace ou Okta, e a sua rede existente continua ativa enquanto as novas funcionam em paralelo.
- 3
Implemente em todo o lado
Já viu exatamente quem e o que está na sua rede. Mude todos os locais e elimine de vez a palavra-passe partilhada. Um preço único por ponto de acesso por ano cobre visitantes, colaboradores e dispositivos.
Reserve a sua sessão de planeamento de 45 minutos
Traga o responsável pela sua rede. Em 45 minutos, o nosso engenheiro mapeia os seus pontos de acesso, SSIDs, diretório e dispositivos, e mostra-lhe exatamente como as três redes se integram na sua infraestrutura.
- Compatível com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet
- Início de sessão único (SSO) com Microsoft Entra ID, Google Workspace, Okta e JumpCloud
- Certificação ISO 27001, Cyber Essentials Plus, em conformidade com o UK GDPR
Reserve a sua sessão de planeamento
Uma chamada de 45 minutos com um engenheiro que realiza este processo todas as semanas.
WiFi para equipas de TI: perguntas respondidas
O que os gestores de rede mais nos perguntam
Porquê três SSIDs em vez de um?
Porque todas as empresas têm três grupos no seu WiFi, e uma palavra-passe partilhada não consegue servir nenhum deles adequadamente. Os visitantes ligam-se através de um portal personalizado no seu próprio SSID e VLAN, totalmente isolados de tudo o que é interno. Os colaboradores ligam-se com as suas próprias credenciais através de 802.1X, autenticados no Microsoft Entra ID, Google Workspace ou Okta através do RADIUS na nuvem da Purple. Caixas registadoras, terminais de pagamento, câmaras e impressoras recebem, cada um, a sua própria chave. Ninguém partilha nada e ninguém mantém o acesso após sair da empresa.
Mais SSIDs tornam a rede mais lenta?
Não. O design completo consiste em três redes: visitantes, colaboradores e dispositivos com as suas próprias chaves. Ignore as chaves por dispositivo e serão duas; no setor da educação, o eduroam eleva para quatro. Três SSIDs estão perfeitamente dentro do que qualquer ponto de acesso empresarial suporta, e a maioria das infraestruturas acaba por transmitir menos redes do que atualmente. O nosso engenheiro mapeia o seu tempo de antena e o esquema de SSIDs na sessão de design.
Já utilizamos o 802.1X. O que é que a Purple adiciona?
Tudo o que o 802.1X costuma deixar para trás. Certificados que duram mais do que o utilizador porque só expiram no fim do prazo. Caixas registadoras, impressoras e câmaras que não suportam 802.1X e acabam com uma chave partilhada. Prestadores de serviços na rede errada. WiFi para visitantes gerido por terceiros. A Purple associa cada ligação ao seu diretório, atribui chaves próprias a equipamentos sem interface, isola os visitantes e gere tudo como um serviço cloud nos pontos de acesso que já possui.
Os colaboradores precisam de instalar uma aplicação?
Nos dispositivos da empresa não. A sua equipa de TI envia o certificado de WiFi através do seu MDM, como o Intune ou o Jamf Pro, e os utilizadores ligam-se sem qualquer aplicação. Os telemóveis pessoais utilizam a Purple App, e ambos aparecem num único relatório.
Funciona com os nossos pontos de acesso existentes?
Sim. A Purple é uma sobreposição cloud independente de hardware sobre o RADIUS padrão. Funciona em Cisco Meraki, Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Infraestruturas mistas não são problema, pelo que os colaboradores obtêm um único login que funciona em todos os locais. Nada para desinstalar, nada para comprar.
Como é que isto ajuda com o PCI DSS?
O requisito 2.3.2 do PCI DSS v4.0.1 indica que as chaves sem fios devem ser alteradas sempre que alguém que as conheça saia da empresa. Com uma palavra-passe partilhada, isso significa redefinir as chaves em todos os locais, sempre que alguém sai. Com a Purple, não há chave partilhada para alterar: o acesso dos colaboradores termina com a sua conta de diretório, e os terminais de pagamento ficam na sua própria rede com chave própria. A Purple nunca toca em dados de cartões de pagamento.
Como é calculado o preço?
Por ponto de acesso, por ano, e um único preço cobre visitantes, colaboradores e dispositivos. Comece com um local, veja exatamente quem e o que está na sua rede e, depois, implemente em todo o lado.
Explore em detalhe
Os produtos por trás disto
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
Casos de sucesso
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.