
Tres redes seguras. Una plataforma. Sin contraseñas compartidas.
Invitados en un portal de marca, empleados con inicio de sesión propio a través de Microsoft Entra ID, Google Workspace u Okta, y cada caja registradora, cámara e impresora con su propia clave. Todo en los puntos de acceso que ya posee, autenticado en la nube con un SLA de disponibilidad del 99,999 %.
- 802.1X a través de RADIUS en la nube
- Microsoft Entra ID, Google Workspace y Okta
- Una clave privada para cada dispositivo
- Funciona en sus puntos de acceso actuales
Todos sus sistemas tienen una identidad adecuada. Excepto el WiFi.
Su equipo ha pasado años implementando la gestión de identidades en todo: correo electrónico, finanzas, acceso remoto y cada herramienta SaaS. Y luego está el WiFi. Una sola contraseña, conocida por cada contratista y ex-empleado desde el día en que se configuró, y que nunca se cambia porque hacerlo implica volver a configurar cada dispositivo en cada centro. Es la cuenta compartida más grande de la empresa, y suele manifestarse en cuatro situaciones.
Una infraestructura típica hoy en día
- Una única contraseña para empleados, en una nota adhesiva en la oficina y en el móvil de cada ex-empleado
- Cajas registradoras, datáfonos, cámaras e impresoras en la misma red que los portátiles y móviles
- Contratistas en la red de empleados, y nadie los elimina cuando finaliza su contrato
- WiFi para invitados gestionado por un tercero, sin registro de quién se ha conectado
Con Purple
- Los empleados inician sesión con su propia cuenta de directorio, por lo que no hay contraseñas que filtrar
- Cada dispositivo recibe su propia clave y VLAN, revocables de forma individual
- Los contratistas se asignan a su propio grupo con acceso restringido, y se eliminan en el momento en que el directorio lo indica
- Los invitados se conectan a través de un portal de marca en un SSID aislado, con registro de cada sesión
Invitados, empleados y dispositivos, cada uno en la red diseñada para su función
Todas las empresas tienen los mismos tres grupos en su WiFi, y una contraseña compartida no puede dar un servicio adecuado a ninguno de ellos. Purple ofrece a cada grupo su propia red y gestiona la autenticación de las tres como un servicio en la nube.
Inician sesión con su propia identidad
802.1X contra Microsoft Entra ID, Google Workspace u Okta, a través de RADIUS en la nube de Purple. Al salir del directorio, se pierde el acceso a la red.
02 · DispositivosUna clave privada para cada dispositivo
xPSK asigna a cajas registradoras, datáfonos, cámaras e impresoras su propia clave y VLAN. Revoque una sin afectar a las demás.
03 · InvitadosUn portal personalizado, totalmente aislado
Los visitantes, clientes y residentes se conectan a su propio SSID y VLAN sin acceso a recursos internos, registrando cada sesión.
04 · Cloud RADIUSSin necesidad de infraestructura local
Purple gestiona el RADIUS, los certificados y las políticas en la nube con un SLA de disponibilidad del 99,999 %. Sus puntos de acceso, switches y directorios permanecen intactos.
Un único inicio de sesión para el correo, Teams y el WiFi
Los empleados se conectan con la cuenta que ya usan a diario. Purple se sincroniza con Microsoft Entra ID, Google Workspace, Okta y JumpCloud a través de SCIM. La pertenencia a grupos determina la VLAN, la ACL y la política de ancho de banda de cada persona. Al desactivar a un usuario en el directorio, este pierde el acceso al WiFi en todas las sedes, incluidas las sesiones activas.
- Revocación automática de bajas, finalizando las sesiones activas mediante RADIUS Change of Authorization
- VLAN dinámicas, ACL y límites de ancho de banda devueltos como atributos RADIUS por rol, departamento o sede
- Certificados EAP-TLS distribuidos a dispositivos gestionados a través de Intune o Jamf Pro, sin necesidad de instalar aplicaciones
- Incorporación de teléfonos personales en unos 60 segundos con la Purple App, y ambos en un solo informe
Los contratistas son personas, no dispositivos. Disponen de su propio grupo de directorio con acceso restringido y nunca comparten red con las cajas registradoras.
Explorar WiFi para empleados Empleados
Una clave privada para todo lo que no pueda iniciar sesión
Las cajas registradoras, datáfonos, cámaras de CCTV, impresoras, Smart TV, controladores de puertas y sensores no admiten 802.1X, por lo que acaban usando una clave compartida que nunca cambia. xPSK asigna a cada dispositivo su propia clave y su propia VLAN, vinculada al primer dispositivo que la utiliza. Si una cámara se ve comprometida, solo se expone una clave, que puede revocar de forma individual.
- Revoque una sola clave sin tener que volver a configurar todos los dispositivos del parque de dispositivos
- La vinculación MAC asocia cada clave al primer dispositivo que la utiliza
- Funciona bajo el nombre de su proveedor: iPSK en Cisco, DPSK en Ruckus, MPSK en HPE Aruba y Juniper Mist, PPSK en Extreme y UniFi
- Sin licencias por dispositivo y sin límite de dispositivos por clave
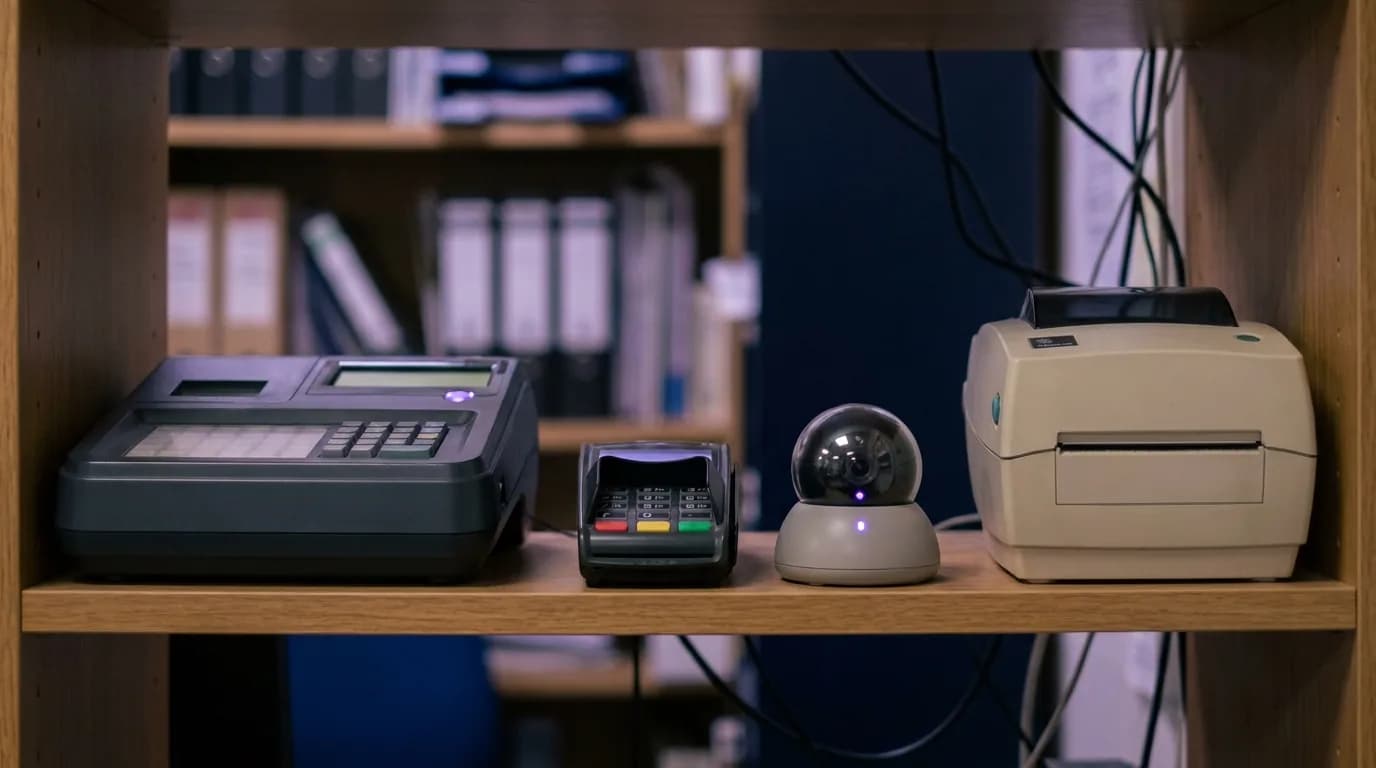 xPSK
Un WiFi para invitados que su equipo de seguridad aprobará
Los visitantes, clientes y residentes se conectan a través de un portal cautivo personalizado en su propio SSID y VLAN, sin acceso a recursos internos. Cada sesión se registra con dispositivo, hora y ubicación; el consentimiento se recopila según la normativa UK GDPR y el equipo de marketing obtiene sus datos sin llegar a tocar su red.
- SSID y VLAN de invitados aislados con aislamiento de clientes y filtrado de contenido DNS
- Ocho métodos de inicio de sesión, desde redes sociales con un solo toque hasta SMS y códigos de cupón
- Límites de ancho de banda, restricciones de sesión y reglas de uso justo configurados por centro desde un único panel
- Consentimiento y registro de auditoría para UK GDPR, con datos almacenados en las regiones de Reino Unido, la UE o EE. UU.
 Invitados
El servidor RADIUS que nunca tendrá que parchear
Purple ejecuta la autenticación para las tres redes como un servicio en la nube, reemplazando a FreeRADIUS o NPS locales y eliminando el punto único de fallo que conllevan. Las actualizaciones de los puntos de acceso no requieren reconfiguración por parte del usuario, y el registro de cada conexión está listo para sus auditores, su aseguradora y su SIEM.
- SLA de tiempo de actividad del 99,999 % con conmutación por error multirregión, en las regiones de Reino Unido, la UE y EE. UU.
- Certificados emitidos, renovados y revocados por usted, sin necesidad de gestionar una autoridad de certificación
- Cada conexión se registra con un nombre de persona o dispositivo, exportable a su SIEM
- Certificación ISO 27001, Cyber Essentials Plus y cero filtraciones de datos desde 2012
¿Ya utiliza 802.1X? Purple cubre lo que suele quedar en el olvido: certificados que solo caducan al expirar, dispositivos sin pantalla con una clave compartida, contratistas en la red incorrecta y WiFi para invitados gestionado por un tercero.
Explore RADIUS en la nube RADIUS en la nube
Lo que cuesta crearlo de forma interna frente a lo que cuesta con Purple
Todo lo que un equipo de red implementaría para ejecutar un WiFi basado en identidad, entregado como servicio en el hardware que ya tiene.
Buscamos continuamente nuevas formas de mejorar la experiencia del cliente, y Purple nos ha ayudado a lograr exactamente eso, con el beneficio adicional de obtener información sobre los clientes
El WiFi deja de generar tickets
McDonald's utiliza Purple en todas sus instalaciones y ha reducido las solicitudes al servicio de soporte de TI en un 80 % y las visitas físicas a los centros en un 90 %, con cuatro millones de inicios de sesión de WiFi al año. La misma plataforma da servicio a más de 80 000 establecimientos en más de 90 países.
Cifras del caso de estudio de McDonald's, datos de la plataforma Purple y condiciones del servicio.
Folleto gratuito
Lleve esta página a su próxima reunión de presupuesto
Todo el contenido de esta página en un folleto en PDF de ocho páginas, listo para compartir con los responsables de aprobar el gasto de red.
Obtenga el folleto
Solo necesitamos su nombre y correo electrónico. La descarga aparecerá de inmediato.
El acceso individual que finaliza cuando alguien se va está estipulado en las normas con las que te evalúan
Una contraseña de WiFi compartida no es algo secundario que puedas posponer. Es un hallazgo de auditoría inminente.
PCI DSS v4.0.1
Requisito 2.3.2: las claves inalámbricas deben cambiar cada vez que se vaya alguien que las conozca. Con una contraseña compartida, eso significa cada baja, cada centro, cada vez. Con Purple no hay ninguna clave compartida que cambiar, y los datáfonos se encuentran en su propia red con clave.
Cyber Essentials
Cyber Essentials exige que cada cuenta pertenezca a una sola persona y se elimine cuando esta se vaya. Una contraseña de WiFi compartida incumple ambos requisitos, y tu asesor lo sabe.
Encuesta sobre brechas de seguridad cibernética del Reino Unido 2025
El 43 % de las empresas del Reino Unido sufrieron brechas o ataques el año pasado. En el caso de las medianas empresas, la cifra es del 67 %. En las grandes, del 74 %. No dejes el WiFi como la única puerta que nadie cierra con llave.
Leer la encuesta del gobiernoEn funcionamiento en un centro en cuestión de días, no de trimestres
- 1
Una sesión de diseño de 45 minutos
Nuestro ingeniero y el responsable de tu red revisarán tus puntos de acceso, SSIDs, proveedor de identidad y dispositivos, y planificarán cómo se implementan las tres redes en tus instalaciones.
- 2
Un centro en funcionamiento
La configuración por nuestra parte tarda unas horas. Por la tuya, solo es necesario registrar una aplicación en Microsoft Entra ID, Google Workspace o Okta, y tu red actual seguirá activa mientras las nuevas funcionan en paralelo.
- 3
Despliégalo en todas partes
Ya has visto exactamente quién y qué está en tu red. Cambia todos los centros y retira la contraseña compartida para siempre. Un único precio por punto de acceso al año cubre a invitados, empleados y dispositivos.
Pricing
See the price before you book a demo
Compare plans, what each one includes and the add-ons on one page. You do not need a sales call to see the numbers.
Reserva tu sesión de diseño de 45 minutos
Trae al responsable de tu red. En 45 minutos, nuestro ingeniero planificará tus puntos de acceso, SSIDs, directorio y dispositivos, y te mostrará exactamente cómo se implementan las tres redes en tus instalaciones.
- Funciona con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet
- Inicio de sesión único con Microsoft Entra ID, Google Workspace, Okta y JumpCloud
- Certificación ISO 27001, Cyber Essentials Plus, conforme con el UK GDPR
Reserva tu sesión de diseño
Una llamada de 45 minutos con un ingeniero que realiza esto todas las semanas.
WiFi para equipos de TI: preguntas y respuestas
Lo que más nos preguntan los responsables de red
¿Por qué tres SSIDs en lugar de uno?
Porque cada empresa tiene tres grupos en su WiFi, y una sola contraseña compartida no puede dar un servicio adecuado a ninguno de ellos. Los invitados se conectan a través de un portal personalizado en su propio SSID y VLAN, totalmente aislados de todo lo interno. Los empleados se conectan con su propia identidad a través de 802.1X, autenticados con Microsoft Entra ID, Google Workspace u Okta a través de RADIUS en la nube de Purple. Las cajas registradoras, los datáfonos, las cámaras y las impresoras reciben cada uno su propia clave. Nadie comparte nada y nadie conserva el acceso después de irse.
¿Tener más SSIDs ralentizará la red?
No. El diseño completo consta de tres redes: invitados, empleados y dispositivos con sus propias claves. Si prescinde de las claves por dispositivo, se queda en dos; en el sector educativo, Eduroam lo convierte en cuatro. Tres SSIDs entran perfectamente dentro de lo que gestiona cualquier punto de acceso empresarial, y la mayoría de las instalaciones terminan emitiendo menos redes de las que tienen hoy en día. Nuestro ingeniero planifica su tiempo de transmisión y la distribución de SSIDs en la sesión de diseño.
Ya utilizamos 802.1X. ¿Qué aporta Purple?
Todo lo que 802.1X suele dejar de lado. Certificados que sobreviven a la persona porque solo caducan al expirar. Cajas registradoras, impresoras y cámaras que no admiten 802.1X y acaban con una clave compartida. Contratistas en la red equivocada. Un WiFi para invitados gestionado por un tercero totalmente ajeno. Purple vincula cada conexión a su directorio, asigna claves propias a los dispositivos sin interfaz, aísla a los invitados y ejecuta todo como un servicio en la nube en los puntos de acceso que ya posee.
¿Tienen los empleados que instalar una app?
En los dispositivos de la empresa, no. Su equipo de TI distribuye el certificado WiFi a través de su MDM, como Intune o Jamf Pro, y se conectan sin necesidad de ninguna aplicación. Los teléfonos personales utilizan la Purple App, y ambos aparecen en un único informe.
¿Funciona con nuestros puntos de acceso actuales?
Sí. Purple es una solución superpuesta en la nube, independiente del hardware, que funciona sobre RADIUS estándar. Se ejecuta en Cisco Meraki, Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Los entornos mixtos no son un problema, por lo que los empleados obtienen un único inicio de sesión que funciona en cualquier sede. Nada que desinstalar, nada que comprar.
¿Cómo ayuda esto con PCI DSS?
El requisito 2.3.2 de PCI DSS v4.0.1 establece que las claves inalámbricas deben cambiarse cada vez que se vaya alguien que las conozca. Con una contraseña compartida, eso significa cambiar las claves en cada sede cada vez que alguien se marcha. Con Purple, no hay ninguna clave compartida que cambiar: el acceso de los empleados finaliza con su cuenta de directorio, y los datáfonos se encuentran en su propia red con clave dedicada. Purple nunca toca los datos de las tarjetas de pago.
¿Cómo se calcula el precio?
Por punto de acceso al año, y un único precio cubre invitados, empleados y dispositivos. Comience con una sola sede, vea exactamente quién y qué está en su red, y luego impleméntelo en todas partes.
Descubra más
Los productos que lo hacen posible
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
Casos de éxito
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.