
三個安全網路。一個平台。無需共用密碼。
訪客使用品牌入口網站,員工透過 Microsoft Entra ID、Google Workspace 或 Okta 以個人身分登入,每台收銀機、攝影機和印表機都擁有專屬的金鑰。這一切都可在您現有的存取點上運作,並在雲端進行驗證,提供 99.999% 可用性 SLA 保證。
- 透過雲端 RADIUS 進行 802.1X 驗證
- Microsoft Entra ID、Google Workspace 與 Okta
- 每台裝置專屬的私密金鑰
- 在您現有的存取點上運作
您運行的每個系統都有妥善的身分驗證。除了 WiFi 以外。
您的團隊花費多年時間為所有系統導入身分驗證:電子郵件、財務、遠端存取以及每個 SaaS 工具。然而,WiFi 卻被遺漏了。單一密碼自設定之日起,就被每位承包商和離職員工知曉,且從未變更,因為變更密碼意味著必須重新設定每個據點的每台裝置。這是企業中最大的共用帳戶,且通常會出現在以下四個地方。
現今典型的企業環境
- 單一員工密碼,寫在後勤辦公室的便利貼上,並留在每位離職員工的手機裡
- 收銀機、刷卡機、攝影機和印表機與筆記型電腦和手機處於同一個網路中
- 承包商使用員工網路,且合約結束時無人移除其權限
- 訪客 WiFi 由第三方營運,且沒有任何連線人員的記錄
使用 Purple
- 員工使用自己的目錄帳戶登入,因此不會有密碼外洩的風險
- 每台裝置都獲得專屬的金鑰和 VLAN,可逐一撤銷
- 承包商歸類於專屬群組,僅擁有受限的存取權限,並在目錄更新時立即移除
- 訪客透過隔離 SSID 上的品牌入口網站加入,且每個工作階段皆有記錄
訪客、員工和裝置,各自在專為其需求打造的網路中運作
每家企業的 WiFi 上都有相同的這三個群組,而單一的共用密碼無法妥善服務其中任何一個群組。Purple 為每個群組提供專屬網路,並將這三個網路背後的驗證機制做為雲端服務運行。
以個人身分登入
透過 Purple 雲端 RADIUS,針對 Microsoft Entra ID、Google Workspace 或 Okta 進行 802.1X 驗證。一旦離開目錄,即失去網路存取權限。
02 · 裝置為每台裝置提供專屬私鑰
xPSK 為收銀機、刷卡機、攝影機和印表機提供專屬的金鑰和 VLAN。撤銷其中一個金鑰,完全不影響其他裝置。
03 · 訪客完全隔離的品牌專屬入口
訪客、客戶和住戶透過專屬的 SSID 和 VLAN 連線,無法存取任何內部網路,且每個工作階段都會被記錄。
04 · Cloud RADIUS無需在現場運行任何設備
Purple 在雲端運行 RADIUS、憑證和原則,並提供 99.999% 的可用性 SLA。您現有的無線基地台、交換器和目錄服務皆無需變更。
單一登入即可存取電子郵件、Teams 和 WiFi
員工可使用日常工作的現有帳戶進行連線。Purple 透過 SCIM 與 Microsoft Entra ID、Google Workspace、Okta 和 JumpCloud 進行同步,並根據群組成員資格決定每個人獲得的 VLAN、ACL 和頻寬原則。只要在目錄中停用某個帳戶,該使用者就會立即中斷所有場地的 WiFi 連線,包括進行中的工作階段。
- 離職員工自動撤銷權限,並透過 RADIUS Change of Authorization 立即終止進行中的工作階段
- 根據角色、部門或場地,將動態 VLAN、ACL 和頻寬限制做為 RADIUS 屬性傳回
- 透過 Intune 或 Jamf Pro 將 EAP-TLS 憑證推送到託管裝置,無需安裝任何應用程式
- 使用 Purple App 在約 60 秒內完成個人手機配置,並將兩者整合在單一報告中
外包商是人,而不是裝置。他們擁有專屬的目錄群組與更受限的存取權限,且絕不與收銀機共用網路。
探索員工 WiFi 員工
為所有無法登入的裝置提供專屬私鑰
收銀機、刷卡機、閉路電視 (CCTV)、印表機、智慧電視、門禁控制器和感測器無法執行 802.1X,因此最終只能共用一個永不變更的金鑰。xPSK 為每台裝置提供專屬的金鑰和 VLAN,並與首次使用的裝置進行綁定。即使有一台攝影機遭到入侵,也只會暴露一個金鑰,您可以單獨將其撤銷。
- 撤銷單一金鑰,無需重新設定所有場地中每台裝置的金鑰
- MAC 綁定將每個金鑰與首次使用的裝置進行綁定
- 支援您所使用品牌的功能名稱:Cisco 的 iPSK、Ruckus 的 DPSK、HPE Aruba 和 Juniper Mist 的 MPSK,以及 Extreme 和 UniFi 的 PPSK
- 無需每台裝置的授權,且每個金鑰的裝置數量無上限
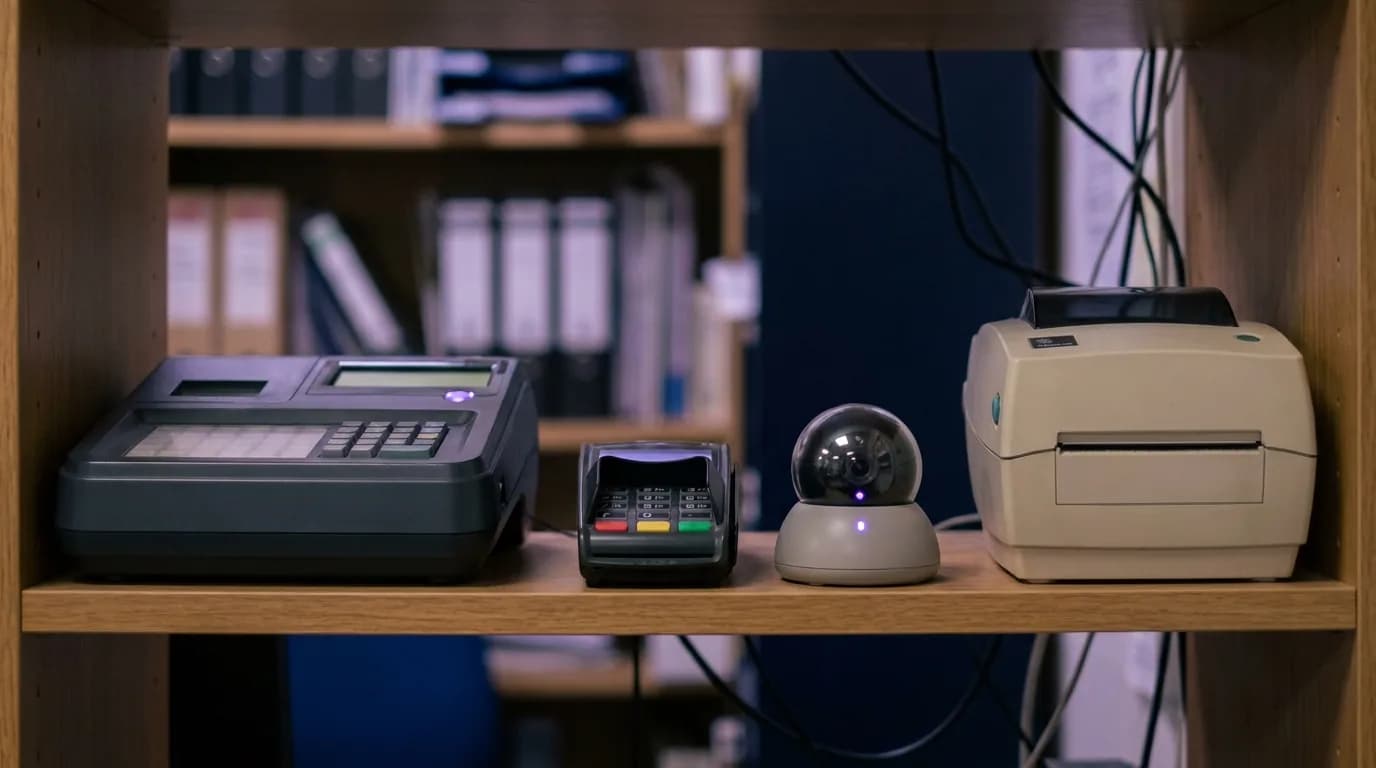 xPSK
讓您的資安團隊也放心的訪客 WiFi
訪客、客戶和住戶透過專屬 SSID 和 VLAN 上的品牌專屬強制入口進行連線,無法存取任何內部網路。每個工作階段都會記錄裝置、時間和位置,同意書的取得符合 UK GDPR 標準,行銷團隊無需接觸您的網路即可獲取所需數據。
- 隔離的訪客 SSID 和 VLAN,具備用戶端隔離與 DNS 內容過濾功能
- 八種登入方式,從一鍵社群登入到簡訊和優惠券代碼
- 透過單一儀表板為每個場地設定頻寬限制、工作階段上限和公平使用規則
- 符合 UK GDPR 的同意書與稽核追蹤,資料儲存於英國、歐盟或美國地區
 訪客
您永遠不需修補的 RADIUS 伺服器
Purple 以雲端服務形式運行所有三個網路的驗證,取代地端的 FreeRADIUS 或 NPS,並消除隨之而來的單一故障點。更新無線基地台時無需使用者重新設定,且每次連線的記錄都已為您的稽核員、保險公司和 SIEM 準備就緒。
- 99.999% 可用性 SLA,支援英國、歐盟和美國區域的多區域容錯移轉
- 為您自動核發、更新和撤銷憑證,無需自行運行憑證授權單位
- 每次連線皆記錄對應的具名人員或裝置,並可匯出至您的 SIEM
- 通過 ISO 27001 認證、Cyber Essentials Plus,且自 2012 年以來零資料外洩
已經在使用 802.1X?Purple 涵蓋了通常被遺留的漏洞:只有在過期時才會失效的憑證、使用共用金鑰的無螢幕裝置、連錯網路的承包商,以及由他人運行的訪客 WiFi。
探索雲端 RADIUS Cloud RADIUS
自行內部建置與使用 Purple 的對比
網路團隊為運行基於身分識別的 WiFi 所需架設的一切,皆可在您現有的硬體上以服務形式交付。
「我們一直在尋找提升客戶體驗的新方法,而 Purple 恰好幫我們實現了這一點,同時還帶來了客戶洞察的額外優勢」
WiFi 不再產生工單
McDonald's 在其所有門市運行 Purple,在每年 400 萬次 WiFi 登入中,減少了 80% 的 IT 服務台請求和 90% 的實地派員支援。同一個平台在 90 多個國家/地區運行超過 80,000 個場域。
數據來自 McDonald's 案例研究、Purple 平台數據及服務條款。
免費手冊
帶這份資料參加您的下一次預算會議
本頁的所有內容已整合為一份 8 頁的 PDF 手冊,方便您隨時與負責審批網路預算的人員分享。
獲取手冊
只需提供您的姓名和電子郵件,即可立即下載。
員工離職時即終止其個人存取權限,已寫入您所接受評估的標準中
共用 WiFi 密碼並非可以推遲的「加分項」,而是一個隨時會被指出的合規缺失。
PCI DSS v4.0.1
要求 2.3.2:每當知曉無線金鑰的人員離職時,必須變更該金鑰。若使用共用密碼,意味著每次有人離職、每個站點都必須變更。使用 Purple 則無需變更共用金鑰,且刷卡機位於其專屬的金鑰網路中。
Cyber Essentials
Cyber Essentials 要求每個帳戶必須歸個人所有,並在離職時予以移除。共用 WiFi 密碼無法滿足這兩點,而您的評估人員對此心知肚明。
幾天內即可在單一站點上線,無需耗費數季
- 1
45 分鐘的設計會議
我們的工程師將與您的網路負責人一起檢視您的存取點、SSIDs、身分識別提供者和裝置,並規劃這三個網路在您場所中的配置。
- 2
單一站點上線
我們這邊的設定只需數小時。在您那邊,只需在 Microsoft Entra ID、Google Workspace 或 Okta 中進行一次應用程式註冊,且在全新網路並行運作的同時,您現有的網路仍可保持正常運行。
- 3
全面推廣
您已清楚掌握網路上的使用者和裝置。現在可以切換每個站點,徹底淘汰共用密碼。每個存取點每年單一價格,即涵蓋訪客、員工和裝置。
預約您的 45 分鐘設計會議
請邀請您的網路負責人一同參與。在 45 分鐘內,我們的工程師將規劃您的存取點、SSIDs、目錄和裝置,並向您展示這三個網路在您場所中的具體配置。
- 支援 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet
- 支援與 Microsoft Entra ID、Google Workspace、Okta 和 JumpCloud 進行單一登入
- 通過 ISO 27001 認證、符合 Cyber Essentials Plus、符合 UK GDPR 規範
預約您的設計會議
與每週執行此流程的工程師進行 45 分鐘的通話。
IT 團隊的 WiFi 疑問解答
網路管理員最常問我們的問題
為什麼要使用三個 SSID 而不是一個?
因為每家企業的 WiFi 上都有三類群體,而單一的共用密碼無法妥善服務其中任何一類。訪客透過專屬 SSID 和 VLAN 上的品牌強制入口加入,與所有內部系統完全隔離。員工以個人身分透過 802.1X 加入,並透過 Purple 雲端 RADIUS 對 Microsoft Entra ID、Google Workspace 或 Okta 進行驗證。收銀機、刷卡機、攝影機和印表機則各自獲得專屬金鑰。無需共用任何資訊,且員工離職後即失去存取權限。
更多的 SSID 會降低網路速度嗎?
不會。完整的設計包含三個網路:訪客、員工以及使用專屬金鑰的裝置。若不使用單一裝置金鑰,則為兩個網路;在教育機構中,加上 eduroam 則為四個。三個 SSID 完全在任何企業級無線基地台的處理範圍內,且大多數場所最終廣播的網路數量會比現在更少。我們的工程師會在設計會議中規劃您的空中傳輸時間與 SSID 佈局。
我們已經在使用 802.1X。Purple 還能提供什麼?
所有 802.1X 通常遺漏的功能。例如:即使人員離職仍繼續存在的憑證(因為憑證只有在過期時才會失效);無法支援 802.1X 因而只能使用共用金鑰的收銀機、印表機和攝影機;連線到錯誤網路的承包商;以及完全由第三方運作的訪客 WiFi。Purple 將每次連線與您的目錄進行綁定,為無螢幕裝置提供專屬金鑰、隔離訪客,並在您現有的無線基地台上將這一切作為雲端服務運行。
員工需要安裝 App 嗎?
公司裝置不需要。您的 IT 團隊會透過 MDM(例如 Intune 或 Jamf Pro)推送 WiFi 憑證,員工無需安裝任何 App 即可連線。個人手機則使用 Purple App,兩者的數據都會顯示在同一個報告中。
它能與我們現有的無線基地台相容嗎?
是的。Purple 是基於標準 RADIUS 的雲端重疊網路,不受硬體品牌限制。它可在 Cisco Meraki、Cisco Catalyst、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 上運行。混合多種品牌設備也沒問題,員工只需一組登入資訊即可在所有據點使用。無需汰換舊設備,也無需購買新硬體。
這對符合 PCI DSS 有何幫助?
PCI DSS v4.0.1 要求 2.3.2 指出,每當知曉無線金鑰的人員離職時,就必須變更金鑰。如果使用共用密碼,這意味著每當有人離職,就必須重新設定每個據點的金鑰。使用 Purple 則無需變更共用金鑰:員工的存取權限會隨其目錄帳戶停用而終止,且刷卡機也位於其專屬的金鑰網路中。Purple 絕不會接觸付款卡資料。
如何計費?
按每個無線基地台每年計費,單一價格即涵蓋訪客、員工和裝置。您可以先從單一據點開始,清楚掌握網路中的使用者與裝置,然後再推廣至所有據點。
深入瞭解
背後的產品
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
客戶案例
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.