

單一 SSID。為每個人提供不同的金鑰。
傳統 WiFi 是單一 SSID 搭配所有人共用的單一密碼。xPSK 是一系列技術的統稱,它保留了單一 SSID,但為每個人(或裝置)提供專屬密碼 - 每個密碼皆獨立發行、獨立撤銷,並帶有其專屬的網路策略。不同的硬體廠商將其稱為 iPSK、EasyPSK、MPSK、DPSK 或 PPSK。
專為每個人打造的金鑰,無論他們是誰
- 員工、租戶、學生、訪客、承包商、病患和學童在同一個 SSID 上各自擁有專屬的金鑰,因此不會有共享密碼外洩的風險
- 金鑰與 Microsoft Entra ID、Okta 或 Google Workspace 中的具名身分綁定,因此新進人員無需申請工單即可獲得金鑰,而離職人員的裝置則會自動斷開連線
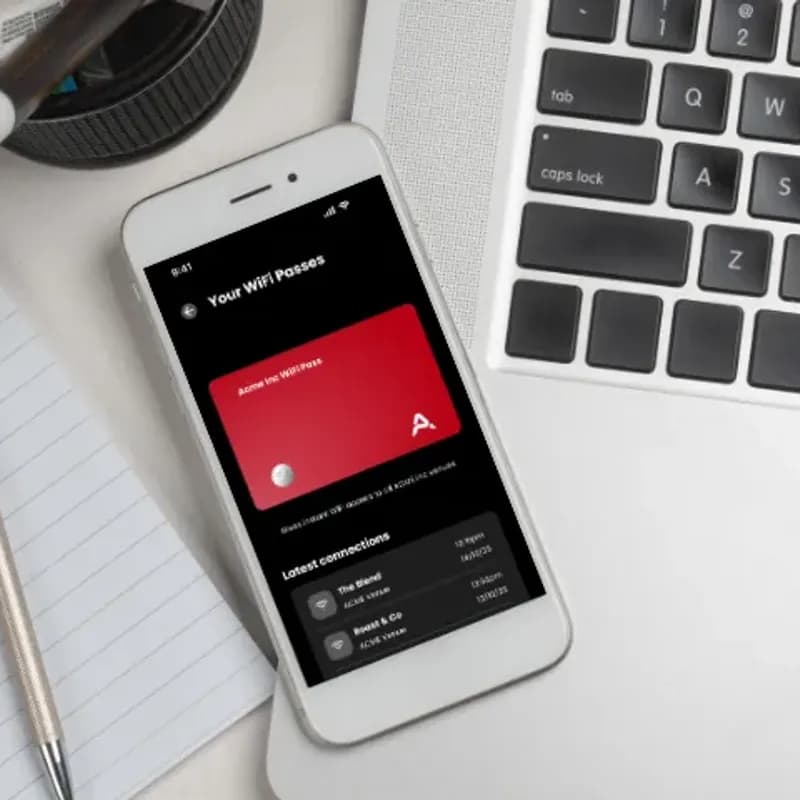
- 使用者可透過品牌專屬的自助服務入口網站自行獲取金鑰,因此您的團隊無需手動發放憑證,也不用為每台裝置處理工單
- 承包商和訪客可獲得具時效性的金鑰,無需進行 MDM 註冊,也無需安裝任何軟體
專為每台裝置打造的金鑰,包括沒有瀏覽器的裝置
- 印表機、感測器、門禁控制器、攝影機、EPOS、智慧電視、遊戲主機、喇叭和影音設備皆使用金鑰而非憑證進行連線,這正是 xPSK 支援 802.1X 無法覆蓋之裝置的方式
- 每個金鑰不設裝置數量上限,且無需按裝置授權,因此擁有 9 台裝置的使用者與擁有 2 台裝置的使用者享有相同的授權
- MAC 綁定將金鑰與首次使用的裝置連結,因此金鑰不會在不知不覺中變成第二個共享密碼
- 每個金鑰都歸屬於其專屬的 VLAN,並擁有獨立的防火牆策略、頻寬限制和角色,因此 IoT、員工、租戶和訪客的流量可在同一個 SSID 上共享而互不干擾
任何場所、任何廠商,只需單一雲端 RADIUS
- 辦公室、BTR、學生宿舍、飯店、醫院、學校、體育場、零售店和共享工作空間皆以相同方式運作:單一 SSID,且每個人與每台裝置皆有專屬金鑰
- 在您現有的硬體上即可運行,支援 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet,無需汰換現有設備
- 金鑰託管於 Purple 的雲端 RADIUS 中,並提供 99.9% 可用性 SLA,因此無需維護本地 RADIUS 伺服器,也沒有每個 SSID 的金鑰上限
- 每個人、公寓、租戶或部門都處於其專屬的 Private Area Network 中,因此任何人都無法看到鄰居的電視、印表機或筆記型電腦
相同的機制,各廠商有不同的名稱
xPSK 是一個統稱。您的硬體廠商幾乎肯定已經支援此功能,只是使用其專有名稱和專屬的 RADIUS 屬性。Purple 可透過單一雲端 RADIUS 支援所有這些通訊協定,因此即使是混合設備環境,在各處的運作方式也都完全相同。
Cisco (Catalyst)
即 Identity PSK,是此方法的產業標準術語。Purple 作為 RADIUS,負責發行每個金鑰並傳回其 VLAN。
Cisco Meraki
Identity PSK,通常與 Meraki Cloud Authentication 或 RADIUS 搭配使用。Purple 即是該 RADIUS,負責從 Meraki Dashboard 為每個金鑰分配 VLAN。
Ruckus
Dynamic PSK。Ruckus 開創了此技術並為使用者產生複雜的金鑰。Purple 透過 API 進行配置,提供單一金鑰隔離與 VLAN 路由。
Extreme Networks
Private PSK,功能與 iPSK 完全相同。Purple 在 ExtremeCloud IQ 中針對每個使用者、每個群組或每個 IoT 裝置類別發行金鑰。
Aruba (HPE)
Multiple PSK,有時稱為 Cloud Auth MPSK。Purple 發行每個金鑰,並將其對應至其專屬的 Aruba 使用者角色與 VLAN。
Ubiquiti (UniFi)
Private PSK,UniFi 生態系統中的較新功能。Purple 驗證每個金鑰,並在單一廣播 SSID 上將其對應至其專屬的 VLAN。
Juniper Mist
Multi-PSK,使用雲端金鑰管理。Purple 透過 Mist API 配置金鑰,並提供針對每個用戶端的角色。
我們也支援 Cambium 與 Fortinet,以及任何其他支援 RADIUS 的設備。請告訴我們您目前運行的系統,我們將在您做出決定前為您確認屬性集。
想親眼看看金鑰是如何發行與撤銷的嗎?

xPSK 常見問題
什麼是 xPSK?
xPSK 是針對「每使用者預先共用金鑰」的統稱:在單一 SSID 上,每個人都擁有自己專屬的 WiFi 金鑰,而不是所有人共用同一個密碼。他們可以將自己擁有的所有裝置連接到該單一金鑰。各家廠商以不同的名稱推出此功能,但其機制是相同的。RADIUS 會為每個金鑰傳回一個唯一的密碼,以及該金鑰應歸屬的 VLAN 和原則。
xPSK、iPSK、DPSK、MPSK 與 PPSK 有何不同?
結構上沒有不同。它們是各家廠商對同一功能的稱呼:Cisco Catalyst 與 Meraki 上的 iPSK 和 EasyPSK、Ruckus 上的 DPSK、Aruba 與 Juniper Mist 上的 MPSK,以及 Extreme Networks 與 Ubiquiti UniFi 上的 PPSK。各廠商的 RADIUS 屬性有所不同。Purple 從單一雲端 RADIUS 為所有這些系統發行金鑰,因此混合環境只需設定一次,而無需針對每個控制器個別設定。
xPSK 與 WPA2/3-Enterprise 及 802.1X 有何不同?
802.1X 使用憑證或目錄登入進行驗證,在裝置支援的情況下是更強大的選擇。xPSK 則使用金鑰進行驗證,這也是為什麼它能覆蓋 802.1X 無法支援的裝置:印表機、感測器、主機、智慧電視以及未註冊 MDM 的承包商筆記型電腦。大多數環境會同時運行兩者,將 802.1X 用於受控端點,並將 xPSK 用於其他所有裝置。
xPSK 可以在我們現有的硬體上運作嗎?
是的。Purple 與硬體無關,可直接疊加在您現有的基礎架構之上,包括 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet。無需進行全面汰換。
使用者實際上如何取得其金鑰?
透過品牌專屬的自助服務入口網站。使用者可自行註冊、獲取自己的金鑰,並將其裝置新增至其專屬的 Private Area Network,因此您的團隊無需手動發放憑證,也不用為每台印表機處理支援工單。金鑰也可以從您的目錄中自動配置,或透過 Purple API 為已擁有使用者關係的系統生成。
當有人加入、異動或離職時會發生什麼事?
這三種情況都是自動處理的,因為金鑰是與身分綁定,而非與地點綁定。新加入的人員會透過 SCIM 從 Microsoft Entra ID、Okta 或 Google Workspace 自動配置,無需提交工單即可獲得金鑰。異動人員保留相同的身分,因此更換房間、大樓或角色時,其存取權限會隨之轉移,無需重新發放金鑰。離職人員的金鑰一旦被撤銷,其註冊過的所有裝置都會在整個園區內立即斷開連線。
我們可以擁有的金鑰或裝置數量有限制嗎?
沒有限制。金鑰儲存在 Purple 的雲端 RADIUS 中,而非無線基地台控制器的本地金鑰庫(這通常是每個 SSID 金鑰上限的來源),因此金鑰數量不會像硬體本機那樣受到限制。每個金鑰的裝置數量也沒有上限,且授權是按無線基地台和場域計算,不收取每台裝置的額外費用,也不按驗證次數計費,因此擁有 9 台裝置的使用者與擁有 2 台裝置的使用者授權費用相同。
如果有人分享他們的金鑰會發生什麼事?
MAC 綁定會將金鑰與首次使用該金鑰的裝置綁定,因此它不會悄悄變成第二個共享密碼。金鑰也可以設定到期日,且任何單一金鑰都可以單獨撤銷,而無需在整個場域中輪換密碼或斷開其他人的連線。
每個金鑰可以有自己的 VLAN 和原則嗎?
是的。RADIUS 會隨金鑰一起傳回 VLAN(Tunnel-Type、Tunnel-Medium-Type 和 Tunnel-Private-Group-ID),因此每個金鑰都會落入其專屬的網段中。防火牆原則、頻寬限制和使用者角色也是按金鑰套用的,這就是為什麼單一 SSID 可以同時承載員工、租戶、承包商和 IoT 流量而不會混雜在一起的原因。
xPSK 的安全性與合規性如何?
每個金鑰都與具名身分綁定,而非共享密碼,因此每次驗證都可追溯,且每次撤銷都能精準執行。Purple 從不儲存使用者密碼,在英國、歐盟和美國運行 RADIUS 區域,已通過 ISO 27001 認證,並符合 GDPR 和 CCPA 規範,且自 2012 年以來保持零資料外洩記錄。
充分發揮您的 WiFi 潛能
實用指南與真實成效,協助您規劃為每台裝置配備專屬金鑰的網路。
xPSK for your industry
See how xPSK works in venues like yours, and how Purple compares to alternatives.
為每台裝置配備專屬金鑰
準備好開始了嗎?與專家洽談,了解 xPSK 如何完美契合您的硬體、建築和預算。