

Eine SSID. Ein eigener Schlüssel für jeden Nutzer.
Herkömmliches WiFi nutzt eine SSID mit einem Passwort, das sich alle teilen. xPSK bezeichnet die Technologie-Familie, die diese eine SSID beibehält, aber jeder Person (oder jedem Gerät) ein eigenes Passwort zuweist - einzeln ausgestellt, einzeln widerrufen und mit einer eigenen Netzwerkrichtlinie versehen. Verschiedene Hardware-Hersteller nennen es iPSK, EasyPSK, MPSK, DPSK oder PPSK.
Ein Schlüssel für jede Person, ganz gleich, wer sie ist
- Mitarbeiter, Mieter, Studierende, Gäste, Auftragnehmer, Patienten und Schüler nutzen jeweils ihren eigenen Schlüssel auf derselben SSID. So gibt es kein gemeinsames Passwort, das durchsickern kann.
- Schlüssel sind an eine namentliche Identität in Microsoft Entra ID, Okta oder Google Workspace gebunden. Neue Mitarbeiter erhalten so automatisch einen Schlüssel ohne Ticket, und die Geräte von Ausscheidenden werden automatisch getrennt.
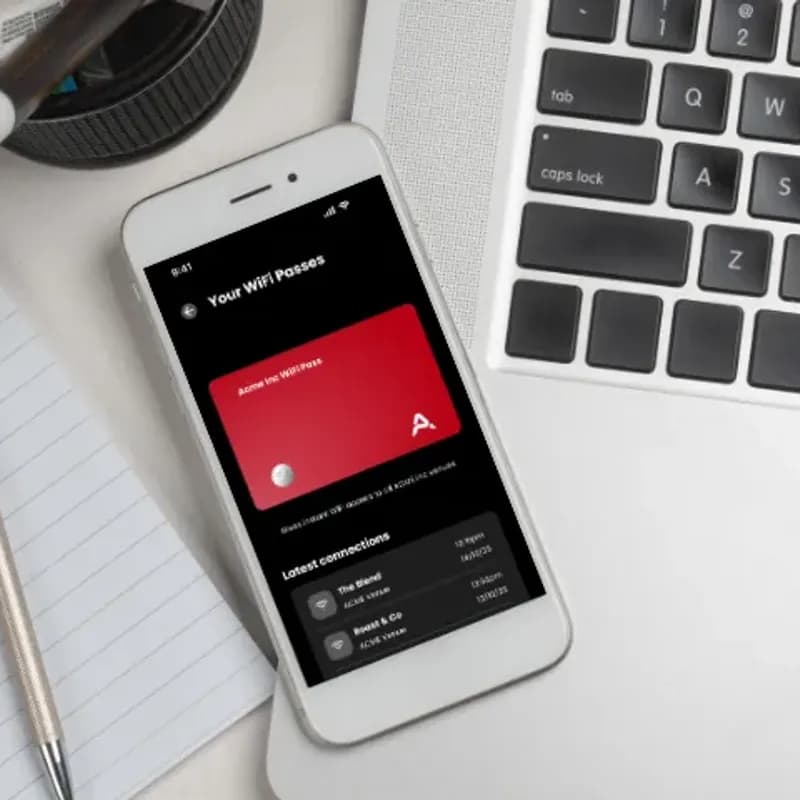
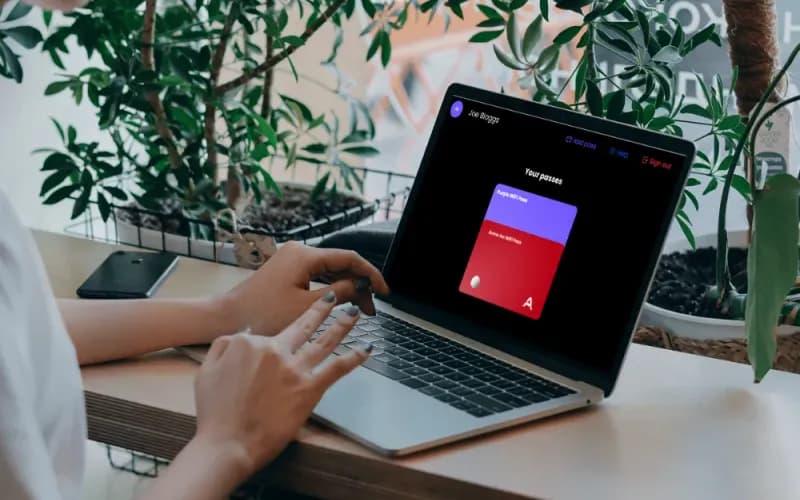
- Nutzer rufen ihren Schlüssel selbst über ein gebrandetes Self-Service-Portal ab. Ihr Team muss keine Zugangsdaten manuell ausgeben oder Tickets pro Gerät bearbeiten.
- Auftragnehmer und Besucher erhalten einen zeitlich begrenzten Schlüssel - ganz ohne MDM-Registrierung oder Software-Installation.
Ein Schlüssel für jedes Gerät - auch für solche ohne Browser
- Drucker, Sensoren, Türsteuerungen, Kameras, EPOS, Smart-TVs, Konsolen, Lautsprecher und AV-Geräte verbinden sich per Schlüssel statt Zertifikat. So erreicht xPSK auch die Geräte, die 802.1X nicht unterstützt.
- Keine Gerätebegrenzung pro Schlüssel und keine Lizenzgebühren pro Gerät. Wer neun Geräte nutzt, zahlt dasselbe wie jemand mit zwei Geräten.
- Die MAC-Bindung verknüpft einen Schlüssel fest mit dem Gerät, das ihn zuerst verwendet hat. So kann ein Schlüssel nicht heimlich zu einem zweiten, gemeinsam genutzten Passwort werden.
- Jeder Schlüssel landet in einem eigenen VLAN mit eigener Firewall-Richtlinie, Bandbreitenbegrenzung und Rolle. So teilen sich IoT-, Mitarbeiter-, Mieter- und Gast-Traffic eine SSID, ohne sich zu vermischen.
Jeder Standort, jeder Anbieter, ein Cloud-RADIUS
- Büros, Build-to-Rent, Studentenwohnheime, Hotels, Krankenhäuser, Schulen, Stadien, Einzelhandel und Co-Working funktionieren alle gleich: eine SSID, ein Schlüssel pro Person und Gerät.
- Läuft auf der Hardware, die Sie bereits besitzen - ob Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme oder Fortinet - ohne Hardware-Austausch.
- Die Schlüssel werden im Cloud-RADIUS von Purple mit einer SLA von 99,9 % Verfügbarkeit verwaltet. Es gibt keinen RADIUS-Server vor Ort zu warten und keine Schlüsselbegrenzung pro SSID.
- Jede Person, jede Wohnung, jeder Mieter und jede Abteilung befindet sich in einem eigenen Private Area Network. So kann niemand den Fernseher, Drucker oder Laptop des Nachbarn sehen.
Derselbe Mechanismus, ein anderer Name je nach Hersteller
xPSK is ein Oberbegriff. Ihr Hersteller bietet dies mit hoher Wahrscheinlichkeit bereits unter eigenem Namen und mit eigenen RADIUS-Attributen an. Purple unterstützt sie alle über einen einzigen Cloud-RADIUS, sodass sich eine gemischte Infrastruktur überall gleich verhält.
Cisco (Catalyst)
Identity PSK, der Branchenstandard für diese Methode. Purple ist der RADIUS, der jeden Schlüssel ausstellt und sein VLAN zurückgibt.
Cisco Meraki
Identity PSK, oft mit Cisco Meraki Cloud Authentication oder RADIUS verwendet. Purple ist dieser RADIUS, der das VLAN pro Schlüssel aus dem Cisco Meraki Dashboard zuweist.
Ruckus
Dynamic PSK. Ruckus war hier Vorreiter und generiert komplexe Schlüssel für Benutzer. Purple stellt diese über die API mit Isolierung pro Schlüssel und VLAN-Routing bereit.
Extreme Networks
Private PSK, funktionell identisch mit iPSK. Purple stellt diese pro Benutzer, pro Gruppe oder pro IoT-Geräteklasse in ExtremeCloud IQ aus.
Aruba (HPE)
Multiple PSK, manchmal auch als Cloud Auth MPSK bezeichnet. Purple stellt jeden Schlüssel aus und weist ihn einer eigenen Aruba-Benutzerrolle und einem VLAN zu.
Ubiquiti (UniFi)
Private PSK, eine neuere Funktion im UniFi-Ökosystem. Purple authentifiziert jeden Schlüssel und weist ihn einem eigenen VLAN auf einer einzigen Broadcast-SSID zu.
Juniper Mist
Multi-PSK mit cloudbasiertem Schlüsselmanagement. Purple stellt Schlüssel über die Mist API mit Rollen pro Client bereit.
Cambium und Fortinet werden ebenfalls unterstützt, ebenso wie alle anderen Systeme, die RADIUS nutzen. Teilen Sie uns mit, was Sie verwenden, und wir bestätigen den Attributsatz, bevor Sie sich festlegen.
Möchten Sie sehen, wie ein Schlüssel ausgestellt und widerrufen wird?

xPSK-FAQs
Was ist xPSK?
xPSK ist ein Oberbegriff für benutzerspezifische Pre-Shared Keys: ein Netzwerk, in dem jede Person ihren eigenen WiFi-Schlüssel auf einer einzigen SSID besitzt, anstatt eines gemeinsamen Passworts für alle. Nutzer verbinden jedes ihrer Geräte mit diesem einen Schlüssel. Hersteller bieten dies unter verschiedenen Namen an, aber der Mechanismus ist derselbe. RADIUS gibt für jeden Schlüssel ein eindeutiges Passwort sowie das VLAN und die Richtlinie zurück, in die dieser Schlüssel geleitet werden soll.
Was ist der Unterschied zwischen xPSK, iPSK, DPSK, MPSK und PPSK?
Strukturell gibt es keinen Unterschied. Es sind herstellerspezifische Bezeichnungen für dieselbe Funktion: iPSK und EasyPSK bei Cisco Catalyst und Cisco Meraki, DPSK bei Ruckus, MPSK bei Aruba und Juniper Mist sowie PPSK bei Extreme Networks und Ubiquiti UniFi. Die RADIUS-Attribute unterscheiden sich je nach Hersteller. Purple stellt Schlüssel für alle diese Systeme über einen einzigen Cloud-RADIUS bereit, sodass eine gemischte Infrastruktur nur einmal statt pro Controller konfiguriert werden muss.
Wie unterscheidet sich xPSK von WPA2/3-Enterprise und 802.1X?
802.1X authentifiziert sich über ein Zertifikat oder ein Verzeichnis-Login und ist die sicherere Option für alle Geräte, die dies unterstützen. xPSK authentifiziert sich über einen Schlüssel. Deshalb erreicht es auch Geräte, die 802.1X nicht unterstützen: Drucker, Sensoren, Konsolen, Smart-TVs und Laptops von externen Dienstleistern ohne MDM-Registrierung. Die meisten Infrastrukturen nutzen beides: 802.1X für verwaltete Endgeräte und xPSK für alles andere.
Funktioniert xPSK auf unserer vorhandenen Hardware?
Ja. Purple ist hardwareunabhängig und setzt auf Ihrer bestehenden Infrastruktur auf, einschließlich Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Kein Austausch bestehender Hardware erforderlich.
Wie erhält ein Benutzer tatsächlich seinen Schlüssel?
Über ein gebrandetes Self-Service-Portal. Der Benutzer führt das Onboarding selbst durch, holt seinen eigenen Schlüssel ab und fügt seine Geräte seinem eigenen Private Area Network hinzu. So muss niemand in Ihrem Team Zugangsdaten manuell ausgeben oder Tickets für jeden Drucker bearbeiten. Schlüssel können auch automatisch aus Ihrem Verzeichnis bereitgestellt oder über die Purple API für ein System generiert werden, das die Benutzerbeziehung bereits verwaltet.
Was passiert, wenn jemand neu hinzukommt, umzieht oder das Unternehmen verlässt?
Alle drei Vorgänge laufen automatisch ab, da der Schlüssel an eine Identität und nicht an einen Ort gebunden ist. Ein neuer Mitarbeiter wird über SCIM aus Microsoft Entra ID, Okta oder Google Workspace bereitgestellt und erhält seinen Schlüssel ohne Ticket. Wer umzieht oder die Rolle wechselt, behält dieselbe Identität - der Zugriff zieht einfach mit um, ohne dass ein neuer Schlüssel ausgestellt werden muss. Bei einem Ausscheiden wird der Zugriff einmalig widerrufen, und jedes jemals registrierte Gerät verliert im gesamten Bestand die Verbindung.
Gibt es ein Limit für die Anzahl der Schlüssel oder Geräte?
Nein. Schlüssel werden im Cloud-RADIUS von Purple gespeichert und nicht im lokalen Schlüsselspeicher eines Access-Point-Controllers, von dem normalerweise die Schlüsselbegrenzungen pro SSID stammen. Die Anzahl der Schlüssel ist also keine hardwareseitige Einschränkung. Es gibt auch keine Obergrenze für Geräte pro Schlüssel. Die Lizenzierung erfolgt pro Access Point und Standort, ohne Gebühren pro Gerät oder Abrechnung nach Authentifizierungen. Ein Benutzer mit neun Geräten wird also genauso lizenziert wie ein Benutzer mit zwei Geräten.
Was passiert, wenn jemand seinen Schlüssel weitergibt?
Durch das MAC-Binding wird ein Schlüssel an das Gerät gebunden, das ihn zuerst verwendet hat. So kann er nicht unbemerkt zu einem zweiten gemeinsam genutzten Passwort werden. Schlüssel können zudem ein Ablaufdatum haben, und jeder einzelne Schlüssel kann individuell widerrufen werden, ohne dass ein Passwort für den gesamten Standort geändert oder andere Benutzer getrennt werden müssen.
Kann jeder Schlüssel sein eigenes VLAN und seine eigene Richtlinie haben?
Ja. RADIUS gibt das VLAN zusammen mit dem Schlüssel zurück (Tunnel-Type, Tunnel-Medium-Type und Tunnel-Private-Group-ID), sodass jeder Schlüssel in seinem eigenen Segment landet. Firewall-Richtlinien, Bandbreitenbegrenzungen und Benutzerrollen werden ebenfalls pro Schlüssel angewendet. So kann eine einzige SSID den Datenverkehr von Mitarbeitern, Mietern, externen Dienstleistern und IoT-Geräten übertragen, ohne sie zu vermischen.
Wie sicher und konform ist xPSK?
Jeder Schlüssel ist an eine namentlich bekannte Identität gebunden und nicht an ein gemeinsam genutztes Passwort. Dadurch ist jede Authentifizierung nachvollziehbar und jeder Widerruf erfolgt präzise. Purple speichert niemals Benutzerpasswörter, betreibt RADIUS-Regionen in Großbritannien, der EU und den USA, ist ISO 27001-zertifiziert sowie GDPR- und CCPA-konform und verzeichnet seit 2012 keinerlei Datenpannen.
Holen Sie mehr aus Ihrem WiFi heraus
Leitfäden und echte Ergebnisse, die Ihnen bei der Planung eines Netzwerks mit einem eigenen Schlüssel für jedes Gerät helfen.
xPSK for your industry
See how xPSK works in venues like yours, and how Purple compares to alternatives.
Geben Sie jedem Gerät seinen eigenen Schlüssel
Bereit für den Start? Sprechen Sie mit einem Experten, um zu erfahren, wie xPSK zu Ihrer Hardware, Ihren Gebäuden und Ihrem Budget passt.