
Jede Mitarbeiter-Authentifizierung lückenlos protokolliert
Wenn ein Auditor fragt, wer im vergangenen März Zugriff auf Ihr Mitarbeiter-Netzwerk hatte, sollte die Antwort nur Sekunden dauern. Purple protokolliert jede 802.1X-Authentifizierung mit einer namentlichen Identität, sodass die Nachweise direkt vom Netzwerk erstellt werden, anstatt im Nachhinein zusammengetragen werden zu müssen.

Was erfassen die Mitarbeiter-WiFi Analytics von Purple?
Purple protokolliert jede 802.1X-Authentifizierung in Ihrem Mitarbeiter-Netzwerk mit der authentifizierten Verzeichnisidentität, dem Gerät und dessen MDM-Registrierungsstatus, dem Access Point, der SSID und dem Standort, der von RADIUS zurückgegebenen Richtlinie sowie der Information, ob die Anfrage akzeptiert oder abgelehnt wurde. Da jeder Mitarbeiter sein eigenes Zertifikat oder seine eigenen Zugangsdaten besitzt, kann jede Sitzung einer namentlich genannten Person zugeordnet werden.
| Feld | Inhalt |
|---|---|
| Benutzeridentität | Das Verzeichniskonto, das authentifiziert wurde, synchronisiert über SCIM von Microsoft Entra ID, Okta oder Google Workspace, zusammen mit den Gruppen, denen es zu diesem Zeitpunkt angehörte. |
| Gerät | Gerätename, -typ und MAC-Adresse sowie der MDM-Registrierungsstatus, sofern Microsoft Intune, Jamf Pro oder JumpCloud verbunden ist. |
| Anmeldeinformation und EAP-Methode | Ob das Gerät ein EAP-TLS-Zertifikat vorgelegt, sich über PEAP authentifiziert oder einen individuellen Pre-Shared Key verwendet hat, sowie die Zertifikatsidentität, sofern eine vorgelegt wurde. |
| Access Point und SSID | Welcher Access Point die Zuordnung akzeptiert hat und auf welcher SSID, sodass eine Mitarbeiter-SSID im Reporting vom Gästeverkehr getrennt werden kann. |
| Standort | Das Gebäude oder der Veranstaltungsort, zu dem der Access Point gehört. Bei Multi-Site-Umgebungen kann das gesamte Protokoll nach Standort gefiltert werden, ohne Exporte einzelner Standorte zusammenfügen zu müssen. |
| Angewendete Richtlinie | Das VLAN und die Rolle, die Cloud-RADIUS für diese Authentifizierung zurückgegeben hat. Dies belegt, dass die Segmentierung tatsächlich durchgesetzt und nicht nur konfiguriert wurde. |
| Ergebnis | Akzeptieren oder Ablehnen mit dem Grund für die Ablehnung. Dies unterscheidet eine falsche Anmeldeinformation von einem abgelaufenen Zertifikat oder einer Blockierung durch Conditional Access. |
| Zeitstempel | Authentifizierungszeit, Sitzungsbeginn und Sitzungsende - damit lässt sich „Nachweis erbringen, dass der Zugriff am letzten Arbeitstag endete“ minutengenau beantworten. |
Felder, die für jeden Mitarbeiter-WiFi-Authentifizierungsdatensatz gespeichert werden.
Vier Fragen und woher die jeweiligen Antworten stammen
Das sind die Fragen, die bei einem Audit, einem Sicherheitsfragebogen oder einer Überprüfung von Vorfällen gestellt werden. Ein gemeinsam genutztes WiFi-Passwort kann keine davon beantworten.
Wer hatte am 14. März Zugriff auf das Mitarbeiter-Netzwerk?
Das Zugriffsrechte-Reporting liest die zu diesem Zeitpunkt gültige Verzeichnisgruppen-Mitgliedschaft aus. Die Antwort wird somit direkt aus dem Identity Provider rekonstruiert und nicht aus einer manuell gepflegten Liste, die mit der Zeit abgewichen ist.
Weisen Sie nach, dass dieser ausscheidende Mitarbeiter an seinem letzten Tag den Zugriff verloren hat.
Das SCIM-Deprovisionierungs-Ereignis und alle darauffolgenden Authentifizierungsversuche sind mit Zeitstempeln im Protokoll erfasst. Eine Ablehnung nach der Deprovisionierung ist der eindeutige Beweis, dass der Entzug erfolgreich war - etwas, das eine Passwortrotation nicht liefern kann.
Welche Geräte haben sich an diesem Standort verbunden, und wurden sie verwaltet?
Sitzungsdatensätze enthalten das Gerät und dessen MDM-Registrierungsstatus, sodass ein nicht verwaltetes Gerät in einer Mitarbeiter-SSID als Datensatz erfasst wird, anstatt einfach als nicht vorhanden angenommen zu werden.
Zeigen Sie mir jede fehlgeschlagene Authentifizierung für diesen Benutzer.
Ablehnungen werden zusammen mit Erfolgen und Angabe des Grundes protokolliert, sodass eine Support-Frage („Warum kann sich diese Person nicht verbinden?“) und eine Sicherheitsfrage („Versucht jemand ungültige Anmeldedaten zu verwenden?“) in derselben Ansicht beantwortet werden.
Berichterstattung, maßgeschneidert für die konkrete Fragestellung
Ein einziger Bericht für alle Standorte und ein einfacher Zugang für Anfragen, die nicht in eine gespeicherte Ansicht passen.
Ein Protokoll für alle Standorte
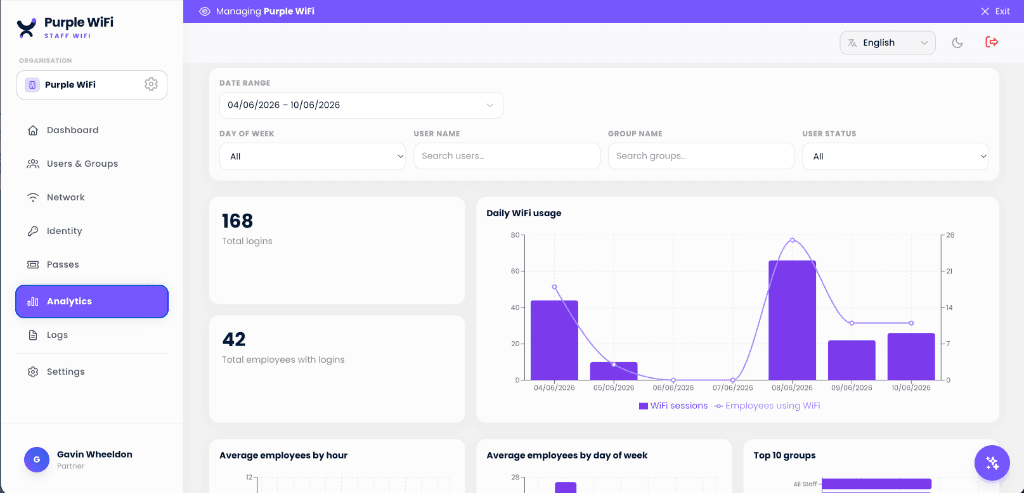
Anmeldungen, Mitarbeiter mit Anmeldungen und die Nutzung im Zeitverlauf über den gesamten Standortbestand hinweg. Da die Authentifizierung im Cloud-RADIUS statt auf der Hardware vor Ort läuft, gibt es für komplexe Standortstrukturen ein zentrales Protokoll für Abfragen.
- Live-BenutzerverzeichnisSehen Sie, wer aktuell auf das Netzwerk zugreifen kann, und deaktivieren Sie einzelne Benutzer oder Geräte, ohne andere zu beeinträchtigen.
- Nach Standort, Gruppe oder SSID filternEine einzige Abfrage für die gesamte Infrastruktur, statt nachträglich einen Export pro Gebäude abzugleichen.
- Freigaben und Ablehnungen gemeinsamJedes Ergebnis wird mit Grund protokolliert, sodass Support- und Sicherheitsfragen über dieselbe Ansicht beantwortet werden.

Stellen Sie gezielte Fragen in natürlicher Sprache
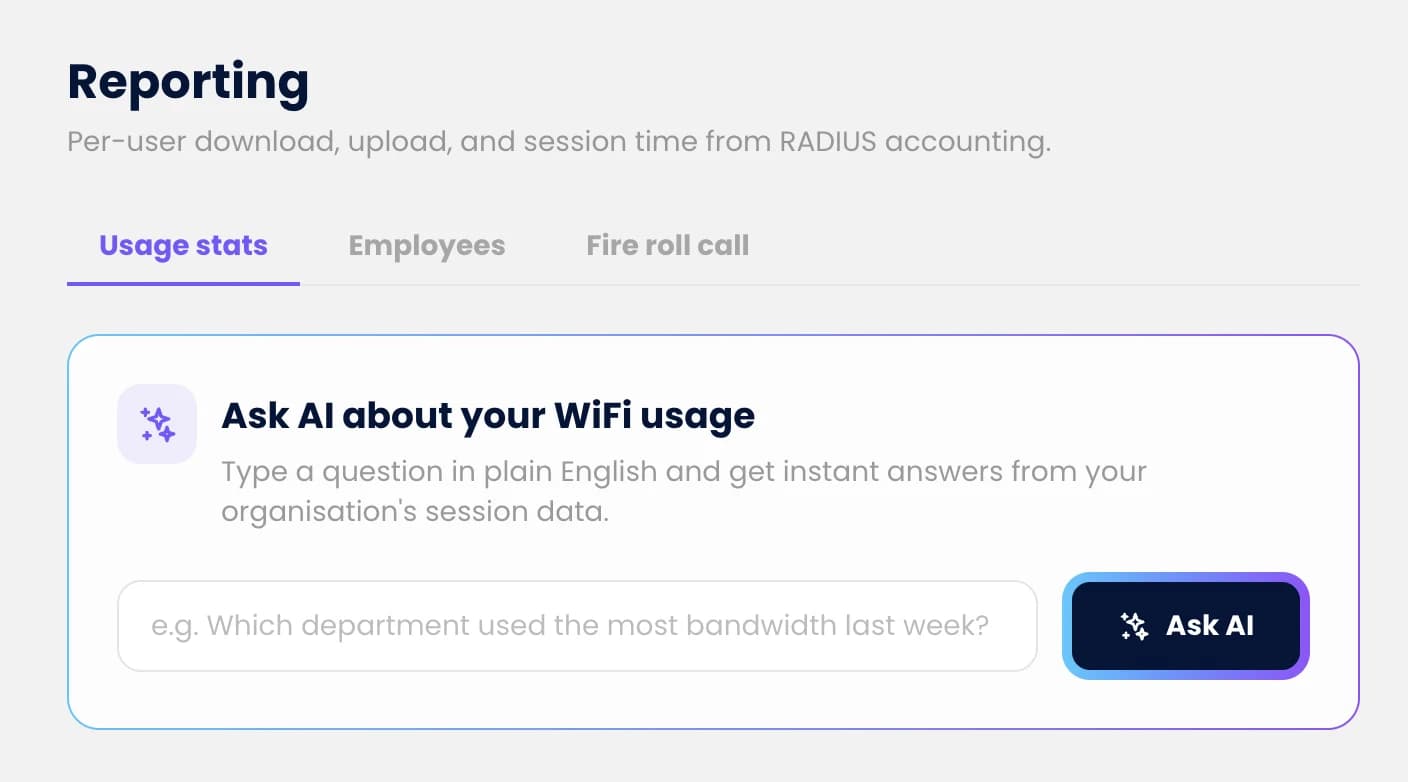
Audit-Anfragen entsprechen selten einem gespeicherten Bericht. Ask AI beantwortet Fragen zu Ihren eigenen Sitzungsdaten in verständlichen Sätzen, sodass aus einer einmaligen Anfrage kein Datenexport-Ticket wird.
- Frage in einem SatzWelche Benutzer letzte Woche an einem Standort bei der Authentifizierung fehlgeschlagen sind, welche Geräte nicht verwaltet werden, wann sich ein bestimmtes Konto zuletzt verbunden hat.
- Antworten aus Ihren eigenen SitzungenGeneriert aus Ihren Netzwerkdaten, sodass die Zahlen exakt mit den tatsächlichen Protokolldaten übereinstimmen.
- Keine Export-TicketsEine einmalige Audit-Anfrage erfordert kein manuelles Abrufen von CSV-Daten und Erstellen einer Pivot-Tabelle mehr.
Welche Standards durch diese Nachweise unterstützt werden
Kein Produkt kann Ihre Organisation automatisch compliant machen, und Purple erhebt diesen Anspruch auch nicht. Was Purple leistet, ist das Führen der Aufzeichnungen, die ein Auditor verlangt. Diese werden bei jeder Verbindung automatisch erstellt, anstatt vor einer Überprüfung manuell zusammengetragen zu werden.
| Standard | Control | Was das Protokoll liefert |
|---|---|---|
| ISO 27001:2022 | A.5.15, A.5.18 Zugriffssteuerung und -rechte. A.8.15, A.8.16 Protokollierung und Überwachung | Benutzerbezogene Zugriffsnachweise aus der Verzeichnismitgliedschaft, der Zeitstempel, zu dem der Zugriff gewährt, geändert oder entfernt wurde, und ein Authentifizierungsprotokoll pro Benutzer, Gerät und Standort. |
| Cyber Essentials | Benutzerzugriffssteuerung | Nachweis, dass der Netzwerkzugriff für namentlich genannte Personen bereitgestellt und beim Ausscheiden entfernt wird, anstatt über einen im Umlauf befindlichen Schlüssel geregelt zu werden. |
| PCI DSS v4.0 | Anforderung 8 Identifizierung und Authentifizierung, Anforderung 10 Protokollierung und Überwachung | Eindeutige benutzerbezogene Anmeldedaten anstelle eines gemeinsam genutzten Schlüssels sowie ein Nachweis über den Zugriff auf das Netzwerk, hinter dem sich die Karteninhaber-Datenumgebung befindet. |
| HIPAA Security Rule | §164.312(b) Audit-Kontrollen, §164.308(a)(3) Personalsicherheit | Ein Nachweis der Netzwerkaktivität nach Mitarbeiter sowie der Nachweis, dass der Zugriff mit Beendigung des Arbeitsverhältnisses gesperrt wurde. |
| UK GDPR | Artikel 32 Sicherheit der Verarbeitung | Nachweisbare Zugriffssteuerung für das Netzwerk, das personenbezogene Daten überträgt, und der Audit-Trail, der die Steuerung überprüfbar macht. |
Kontrollnummern beziehen sich auf den jeweiligen genannten Standard. Ob diese Nachweise Ihren spezifischen Geltungsbereich abdecken, liegt im Ermessen Ihres Auditors, nicht in unserem.
Dieselben Daten zeigen, welche Büros tatsächlich genutzt werden
Jede Mitarbeiter-Sitzung erfasst den Standort und den Access Point, über den die Verbindung hergestellt wurde. Dadurch ist das Protokoll sowohl ein Belegungs- als auch ein Zugriffsnachweis: Sie sehen, welche Gebäude und Etagen an welchen Tagen ausgelastet sind, ohne dass jemand eine Schreibtischumfrage ausfüllen muss. Kunden haben dies genutzt, um bis zu 35 % der ungenutzten Bürofläche zu identifizieren und zurückzugewinnen.
- Welche Standorte wann ausgelastet sindDurchschnittliche Mitarbeiterzahl pro Stunde und Wochentag je Standort - so wird ein halb leeres Stockwerk zu einer konkreten Kennzahl statt zu einer Vermutung.
- Hybride Anwesenheit, messbar gemachtSehen Sie, an welchen Tagen Mitarbeiter tatsächlich vor Ort sind. Anwesenheitsvorgabe und Anwesenheitsrealität stimmen selten überein.
- Belege für MietentscheidungenNutzen Sie die reale Auslastung für Vertragsverlängerungen oder Konsolidierungen, anstatt Schätzungen auf Basis von Badge-Daten oder einwöchigen manuellen Zählungen heranzuziehen.
Fragen zu Mitarbeiter-WiFi-Analysen
Was erfassen die Mitarbeiter-WiFi Analytics von Purple?
Purple protokolliert jede 802.1X-Authentifizierung in Ihrem Mitarbeiter-Netzwerk mit der authentifizierten Verzeichnisidentität, dem Gerät und dessen MDM-Registrierungsstatus, dem Access Point, der SSID und dem Standort, der von RADIUS zurückgegebenen Richtlinie sowie der Information, ob die Anfrage akzeptiert oder abgelehnt wurde. Da jeder Mitarbeiter sein eigenes Zertifikat oder seine eigenen Zugangsdaten besitzt, kann jede Sitzung einer namentlich genannten Person zugeordnet werden.
Wie lange werden die Authentifizierungsdaten für das Mitarbeiter-WiFi aufbewahrt?
Die Aufbewahrung wird pro Konto konfiguriert, und das Protokoll kann fortlaufend an Ihr eigenes SIEM - Microsoft Sentinel, Splunk, Elastic oder Datadog - gestreamt werden. So bestimmt Ihre eigene Aufbewahrungsrichtlinie, wie lange die Nachweise aufbewahrt werden, und nicht unsere. Teams mit einem festen Audit-Fenster bewahren in der Regel einen aktiven Zeitraum in Purple auf und den Long Tail in dem SIEM, für das sie bereits bezahlen.
Kann ich nachweisen, dass ein ausscheidender Mitarbeiter an seinem letzten Tag den WiFi-Zugriff verloren hat?
Ja, und das ist genau die Frage, die das Protokoll am besten beantwortet. Da der Zugriff an das Verzeichniskonto und nicht an ein gemeinsam genutztes Passwort gebunden ist, entfernt das Offboarding in Microsoft Entra ID, Okta oder Google Workspace den WiFi-Zugriff über SCIM im selben Moment, in dem die E-Mail-Adresse widerrufen wird. Das Deprovisionierungs-Ereignis ist mit einem Zeitstempel versehen, und jeder spätere Authentifizierungsversuch wird als Ablehnung protokolliert - was ein eindeutiger Nachweis dafür ist, dass der Widerruf wirksam wurde, und nicht nur die Behauptung, dass ein Passwort geändert wurde.
Ersetzt dies unser SIEM?
Nein. Purple ist die Quelle der WiFi-Authentifizierungsereignisse und die darüber liegende Reporting-Ebene; das SIEM bleibt der Ort, an dem Sie diese Ereignisse mit allen anderen Daten korrelieren und wo die Langzeitaufbewahrung stattfindet. Purple speist die WiFi-Authentifizierungsereignisse in Sentinel, Splunk, Elastic oder Datadog ein, sodass ein Anstieg fehlgeschlagener Authentifizierungen direkt neben Ihren anderen Telemetriedaten angezeigt wird.
Ist das dasselbe wie Gäste-WiFi-Analytics?
Nein, und der Unterschied ist für den Datenschutz entscheidend. Gäste-WiFi-Analytics misst das Besucherverhalten in aggregierter Form - Besucherfrequenz, Verweildauer, wiederkehrende Besucher - anhand anonymisierter Gerätesignale. Mitarbeiter-WiFi-Analytics erfasst namentliche Authentifizierungen durch Mitarbeiter für Nachweisbarkeit und Audits. Andere Daten, anderer Zweck, andere Rechtsgrundlage. Wenn Sie nach der Besucherfrequenz am Standort statt nach Zugriffsaufzeichnungen von Mitarbeitern suchen, ist /guest-wifi/analytics die Seite, die Sie brauchen.
Benötigen wir zusätzliche Hardware für dieses Reporting?
Nein. Die Datensätze werden durch die Authentifizierung selbst erzeugt, die über die Purple Cloud-RADIUS auf den bereits vorhandenen Enterprise Access Points läuft - Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Es muss kein On-Premise-RADIUS-Server installiert und keine Logging-Appliance dimensioniert werden.
Kann ich sehen, wer sich gerade im Netzwerk befindet?
Ja. Eine Live-Ansicht zeigt die aktuellen Sitzungen nach Benutzer, Gerät und Standort, und ein einzelner Benutzer oder ein einzelnes Gerät kann über denselben Bildschirm deaktiviert werden, ohne andere zu stören. Das ist der Unterschied zwischen einem gemeinsam genutzten Passwort, bei dem die einzige Abhilfe darin besteht, einen Schlüssel für alle zu ändern, und benutzerindividuellen Anmeldedaten.
Verraten uns dieselben Daten auch etwas darüber, wie unsere Büros genutzt werden?
Ja, als sekundärer Verwendungszweck. Da bei Mitarbeiter-Sitzungen der Standort und der Access Point erfasst werden, zeigt dasselbe Protokoll, welche Gebäude und Etagen tatsächlich wann belegt sind. So konnten Kunden bis zu 35 % ungenutzter Bürofläche identifizieren und zurückgewinnen. Das Reporting ist primär auf den Nachweis von Zugriffen ausgelegt; die Auslastung ergibt sich als Nebeneffekt.
Die Kurzfassung
- Jede Authentifizierung wird über eine namentliche Verzeichnisidentität statt über ein geteiltes Passwort erfasst, sodass die Rechenschaftspflicht pro Benutzer direkt über das Netzwerk erfolgt und nicht über eine manuell geführte Zugriffstabelle.
- Der Nachweis von Zugriffsrechten entsteht automatisch, wenn Sie Ihr WiFi über Ihren Identity Provider betreiben: Purple liest Gruppenmitgliedschaften über SCIM aus Microsoft Entra ID, Okta oder Google Workspace aus, sodass „Wer hatte an diesem Datum Zugriff auf diesen Standort?“ eine einfache Abfrage statt einer Untersuchung ist.
- Die Protokolle werden an Microsoft Sentinel, Splunk, Elastic oder Datadog gestreamt, sodass Nachweise zum Mitarbeiter-WiFi zusammen mit Ihren restlichen Sicherheitstelemetriedaten vorliegen und Ihre Aufbewahrungsrichtlinie bestimmt, wie lange diese gespeichert werden.
- Ask AI beantwortet Fragen zu Sitzungsdaten in verständlicher Sprache, was eine gezielte Audit-Anfrage in eine einfache Frage anstelle eines CSV-Exports und einer Pivottabelle verwandelt.
Zuletzt geprüft:
Entdecken Sie die vollständigen WiFi-Leitfäden
Enterprise-WiFi-Sicherheit und -Authentifizierung
Der umfassende Leitfaden hinter dieser Seite: 802.1X, EAP-TLS, Cloud-RADIUS, Identity-Provider-Integration und die Standards, auf denen sie basieren.
Mitarbeiter-WiFi
Das Produkt hinter diesen Datensätzen: passwortloses Mitarbeiter-WiFi mit benutzerbezogenem 802.1X, Identity-Provider-Integration und sofortigem Widerruf.
Der Mitarbeiter-WiFi-Lebenszyklus
Vom Eintritt bis zum Austritt, Phase für Phase. Woher die Bereitstellungs- und Entziehungsereignisse im Audit-Trail tatsächlich stammen.
RADIUS-as-a-Service
Die Cloud-RADIUS-Engine, die jede Verbindungsanfrage authentifiziert und auf der die Protokolle für Annahmen und Ablehnungen basieren.
Gäste-WiFi-Analysen
Die andere Hälfte des Gesamtsystems: Besucherfrequenz, Verweildauer und Wiederholungsbesuche aus anonymisierten Besucherdaten. Andere Daten, anderer Zweck.
Bringen Sie uns Ihre nächste Audit-Frage
Sagen Sie uns, wonach Ihr Prüfer beim letzten Mal gefragt hat. Wir zeigen Ihnen die passende Abfrage auf Basis der Mitarbeiter-WiFi-Daten Ihrer eigenen Access Points.