
प्रत्येक स्टाफ ऑथेंटिकेशन, रेकॉर्डवर
गेल्या मार्चमध्ये तुमच्या स्टाफ नेटवर्कमध्ये कोणाला ॲक्सेस होता हे जेव्हा एखादा ऑडिटर विचारतो, तेव्हा त्याचे उत्तर काही सेकंदांत मिळायला हवे. Purple प्रत्येक 802.1X ऑथेंटिकेशन एका नामांकित ओळखीविरुद्ध लॉग करते, त्यामुळे पुरावे घटनेनंतर एकत्र करण्याऐवजी नेटवर्कद्वारेच तयार केले जातात.

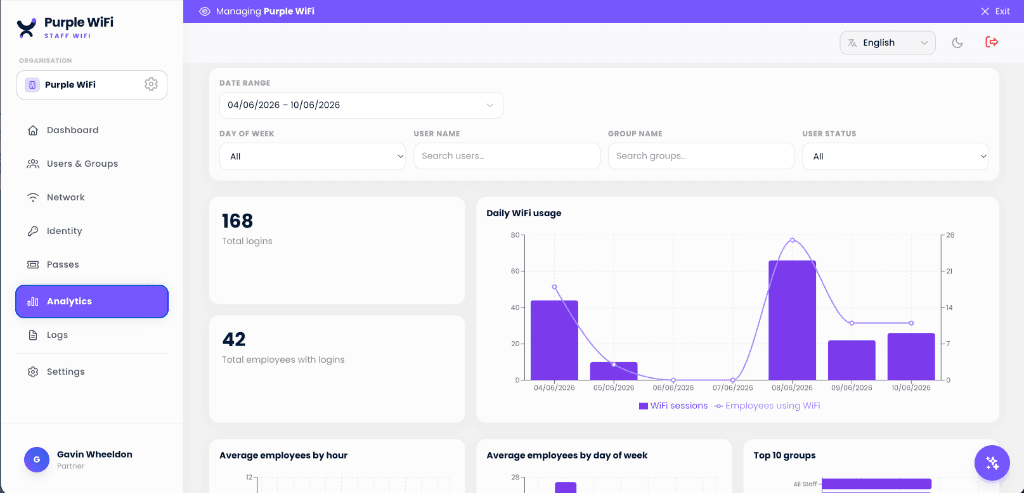
Purple चे स्टाफ WiFi ॲनालिटिक्स काय रेकॉर्ड करते?
Purple तुमच्या स्टाफ नेटवर्कवरील प्रत्येक 802.1X ऑथेंटिकेशन ऑथेंटिकेट झालेली डिरेक्टरी आयडेंटिटी, डिव्हाइस आणि तिची MDM नोंदणी स्थिती, ॲक्सेस पॉइंट, SSID आणि साइट, RADIUS ने परत पाठवलेली पॉलिसी आणि विनंती स्वीकारली गेली की नाकारली गेली यासह लॉग करते. प्रत्येक कर्मचाऱ्याकडे त्यांचे स्वतःचे प्रमाणपत्र किंवा क्रेडेंशियल असल्याने, प्रत्येक सत्र एका विशिष्ट व्यक्तीशी जोडता येते.
| फिल्ड | यामध्ये काय समाविष्ट आहे |
|---|---|
| युझर आयडेंटिटी | SCIM द्वारे Microsoft Entra ID, Okta किंवा Google Workspace वरून सिंक केलेले ऑथेंटिकेट झालेले डिरेक्टरी अकाउंट, तसेच त्या वेळी ते ज्या ग्रुप्सचा भाग होते त्यांची माहिती. |
| डिव्हाइस | डिव्हाइसचे नाव, प्रकार आणि MAC ॲड्रेस, तसेच Microsoft Intune, Jamf Pro किंवा JumpCloud कनेक्ट केलेले असल्यास MDM एनरोलमेंट स्थिती. |
| क्रेडेंशियल आणि EAP पद्धत | डिव्हाइसने EAP-TLS प्रमाणपत्र सादर केले आहे का, PEAP द्वारे ऑथेंटिकेट केले आहे की वैयक्तिक प्री-शेअर्ड की वापरली आहे, आणि प्रमाणपत्र सादर केले असल्यास त्याची ओळख. |
| ॲक्सेस पॉइंट आणि SSID | कोणत्या ॲक्सेस पॉइंटने असोसिएशन स्वीकारली आणि कोणत्या SSID वर, जेणेकरून रिपोर्टिंगमध्ये स्टाफ SSID ला गेस्ट ट्रॅफिकपासून वेगळे करता येईल. |
| साइट | ॲक्सेस पॉइंट ज्या इमारतीचा किंवा ठिकाणाचा भाग आहे ती इमारत किंवा ठिकाण. मल्टी-साइट इस्टेट्स प्रत्येक साइटचे एक्सपोर्ट्स एकत्र न जोडता संपूर्ण लॉग लोकेशननुसार फिल्टर करू शकतात. |
| लागू केलेली पॉलिसी | त्या ऑथेंटिकेशनसाठी क्लाउड RADIUS ने परत पाठवलेला VLAN आणि रोल, जो केवळ कॉन्फिगर करण्याऐवजी सेगमेंटेशन खरोखरच लागू केले गेले आहे याचा पुरावा आहे. |
| निकाल | रिजेक्ट करण्याच्या कारणासह, स्विकृत (Accept) किंवा अस्वीकृत (Reject). यामुळे चुकीचे क्रेडेंशियल, मुदत संपलेले प्रमाणपत्र आणि Conditional Access ब्लॉक यांमधील फरक स्पष्ट होतो. |
| टाइमस्टॅम्प्स | ऑथेंटिकेशन वेळ, सेशन सुरू होण्याची आणि सेशन संपण्याची वेळ, ज्यामुळे "त्यांच्या शेवटच्या दिवशी ॲक्सेस संपला होता हे सिद्ध करा" या प्रश्नाचे उत्तर मिनिटा-मिनिटाच्या अचूकतेसह देणे शक्य होते. |
प्रत्येक स्टाफ WiFi ऑथेंटिकेशन रेकॉर्डच्या संदर्भात जतन केलेल्या फिल्ड्स.
चार प्रश्न, आणि प्रत्येक उत्तर कोठून येते
ऑडिट, सुरक्षा प्रश्नावली किंवा घटना समीक्षामध्ये विचारले जाणारे हे प्रश्न आहेत. सामायिक केलेला WiFi पासवर्ड यापैकी कोणत्याही प्रश्नाचे उत्तर देऊ शकत नाही.
१४ मार्च रोजी स्टाफ नेटवर्कचा ॲक्सेस कोणाकडे होता?
ॲक्सेस-राईट्स रिपोर्टिंग हे त्या वेळी लागू असलेल्या डिरेक्टरी ग्रुप मेंबरशिपमधून माहिती घेते, त्यामुळे हे उत्तर त्यानंतर बदललेल्या मॅन्युअली मेंटेन केलेल्या लिस्टऐवजी आयडेंटिटी प्रव्हायडरवरून पुन्हा तयार केले जाते.
कंपनी सोडणाऱ्या या व्यक्तीचा ॲक्सेस त्यांच्या शेवटच्या दिवशी रद्द झाला होता हे सिद्ध करा.
SCIM डीप्रोव्हिजनिंग इव्हेंट आणि त्यानंतरचा कोणताही ऑथेंटिकेशनचा प्रयत्न हे दोन्ही टाइमस्टॅम्पसह लॉगमध्ये असतात. डीप्रोव्हिजनिंगनंतर मिळालेले रिजेक्ट हा रिव्होकेशन यशस्वी झाल्याचा निश्चित पुरावा आहे, जो पासवर्ड रोटेशनद्वारे मिळू शकत नाही.
या साईटवर कोणती डिव्हाइसेस कनेक्ट झाली होती आणि ती मॅनेज्ड होती का?
सेशन रेकॉर्डमध्ये डिव्हाइस आणि तिची MDM एनरोलमेंट स्थिती समाविष्ट असते, त्यामुळे स्टाफ SSID वरील अनमॅनेज्ड डिव्हाइस अनुपस्थित मानले जाण्याऐवजी रेकॉर्ड म्हणून स्पष्ट दिसते.
या युजरसाठीचे सर्व अयशस्वी ऑथेंटिकेशन दाखवा.
ॲक्सेप्ट्स सोबतच रिजेक्ट्सदेखील कारणासहित लॉग केले जातात, ज्यामुळे सपोर्टचा प्रश्न ("ही व्यक्ती कनेक्ट का करू शकत नाही?") आणि सुरक्षेचा प्रश्न ("कोणी काम न करणारे क्रेडेंशियल्स वापरण्याचा प्रयत्न करत आहे का?") या दोन्ही प्रश्नांची उत्तरे एकाच व्ह्यूमधून मिळतात.
तुम्हाला विचारल्या जाणाऱ्या प्रश्नासाठीच तयार केलेले रिपोर्टिंग
प्रत्येक साइटसाठी एकच रिपोर्ट, आणि सेव्ह केलेल्या व्ह्यूमध्ये बसत नसलेल्या विनंत्यांसाठी सोप्या इंग्रजी भाषेचा पर्याय.
एकच लॉग, प्रत्येक साइट
पूर्ण इस्टेटमधील लॉगइन, लॉगइन असलेले कर्मचारी आणि वेळेनुसार वापर. ऑथेंटिकेशन प्रत्येक साइटवरील हार्डवेअरऐवजी क्लाउड RADIUS मध्ये चालत असल्याने, मल्टी-साइट इस्टेट तपासण्यासाठी एकच लॉग असतो.
- लाइव्ह युझर डिरेक्टरीसध्या नेटवर्कवर कोण प्रवेश करू शकते ते पहा आणि इतर कोणालाही त्रास न देता एका विशिष्ट वापरकर्त्याला किंवा डिव्हाइसला अक्षम करा.
- साइट, ग्रुप किंवा SSID द्वारे फिल्टर करानंतर जुळवणी करण्यासाठी प्रत्येक इमारतीनुसार वेगळे एक्सपोर्ट करण्याऐवजी संपूर्ण इस्टेटमध्ये एकच क्वेरी चालवा.
- स्वीकारलेले आणि नाकारलेले प्रवेश एकत्रप्रत्येक निकाल त्याच्या कारणासह नोंदवला जातो, ज्यामुळे सपोर्ट आणि सुरक्षाविषयक प्रश्नांची उत्तरे एकाच व्ह्यूमधून मिळतात.

सोप्या इंग्रजीत विशिष्ट प्रश्न विचारा
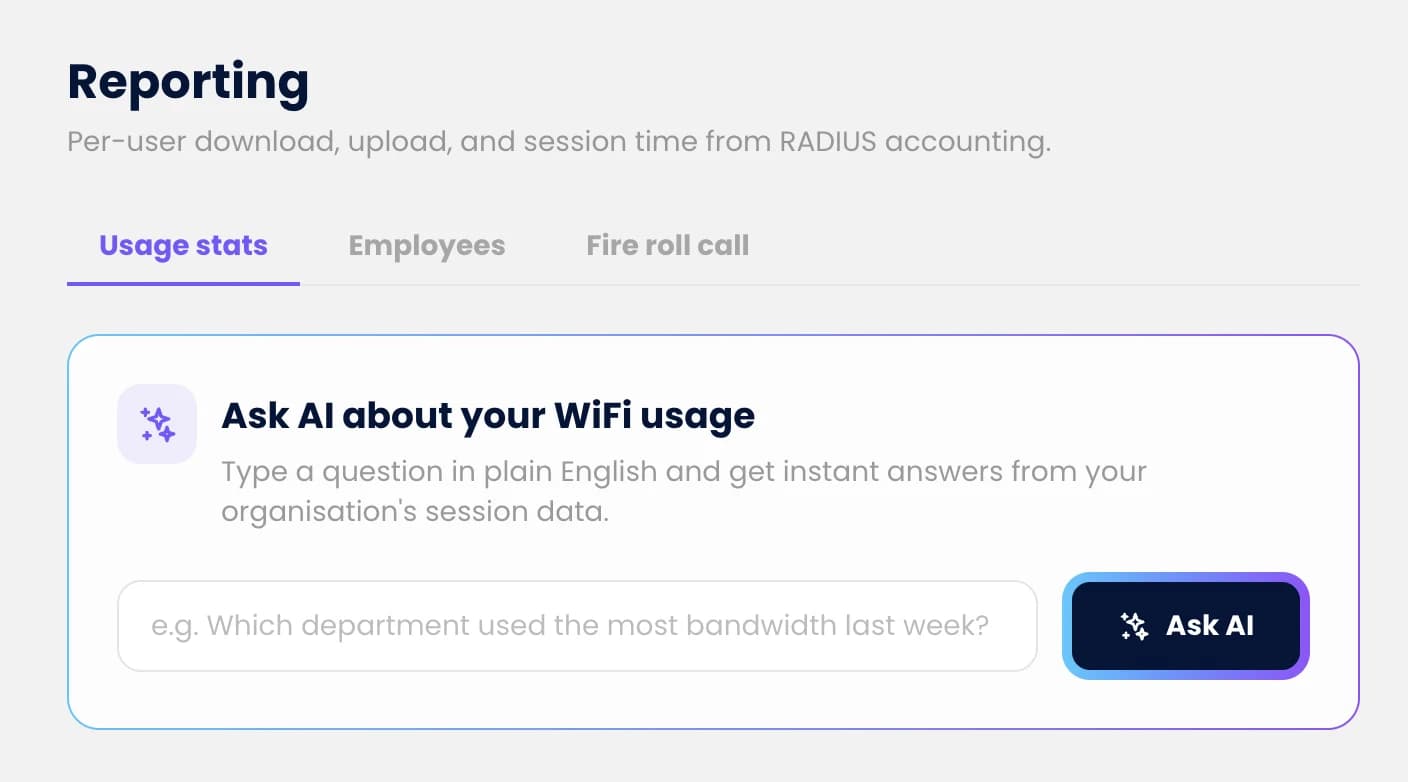
ऑडिट विनंत्या सेव्ह केलेल्या रिपोर्टशी क्वचितच जुळतात. Ask AI तुमच्या स्वतःच्या सेशन डेटाबद्दलच्या प्रश्नांची उत्तरे एका वाक्यात देते, ज्यामुळे एखादी विशेष विनंती डेटा-एक्सपोर्ट तिकीट बनत नाही.
- एका वाक्यात विचारागेल्या आठवड्यात एका साइटवर कोणत्या युजर्सचे ऑथेंटिकेशन अपयशी ठरले, कोणती डिव्हाइसेस अनमॅनेज्ड आहेत, विशिष्ट खाते शेवटी कधी कनेक्ट झाले.
- तुमच्या स्वतःच्या सेशन्समधून उत्तरेतुमच्या नेटवर्क डेटावरून जनरेट केलेले, त्यामुळे आकडेवारी प्रत्यक्ष लॉगमध्ये असलेल्या डेटाशी जुळते.
- एक्सपोर्ट तिकीटची गरज नाहीएका वेळेची ऑडिट रिक्वेस्ट पूर्ण करण्यासाठी आता मॅन्युअली CSV डेटा काढण्याची आणि पिव्होट टेबल तयार करण्याची गरज उरत नाही.
हे पुरावे कोणत्या मानकांना समर्थन देतात
कोणतेही उत्पादन तुमच्या संस्थेला पूर्णपणे अनुपालनशील बनवू शकत नाही आणि Purple तसा दावा करत नाही. हे केवळ ऑडिटरला पाहण्यासाठी लागणारे रेकॉर्ड ठेवते. मूल्यांकनापूर्वी हाताने गोळा करण्याऐवजी, जेव्हा जेव्हा कोणी कनेक्ट होते तेव्हा हे रेकॉर्ड आपोआप तयार होतात.
| स्टँडर्ड | कंट्रोल | लॉगद्वारे काय उपलब्ध होते |
|---|---|---|
| ISO 27001:2022 | A.5.15, A.5.18 ॲक्सेस नियंत्रण आणि अधिकार. A.8.15, A.8.16 लॉगिंग आणि मॉनिटरिंग | डिरेक्टरी सदस्यत्वातून मिळवलेले प्रति-वापरकर्ता ॲक्सेस रेकॉर्ड, ॲक्सेस मंजूर, बदलला किंवा काढून टाकल्याचा टाइमस्टॅम्प, आणि प्रति वापरकर्ता, डिव्हाइस आणि साइट ऑथेंटिकेशन लॉग. |
| Cyber Essentials | वापरकर्ता ॲक्सेस नियंत्रण | सर्वत्र फिरणाऱ्या की द्वारे नियंत्रित होण्याऐवजी, नेटवर्क ॲक्सेस विशिष्ट व्यक्तींना दिला जातो आणि त्यांनी संस्था सोडल्यावर तो काढून टाकला जातो याचा पुरावा. |
| PCI DSS v4.0 | आवश्यकता 8 ओळख आणि ऑथेंटिकेशन, आवश्यकता 10 लॉग आणि मॉनिटरिंग | सामायिक की ऐवजी युनिक प्रति-वापरकर्ता क्रेडेंशियल्स, आणि कार्डधारक डेटा एन्व्हायर्नमेंटच्या मागे असलेल्या नेटवर्क ॲक्सेसचा रेकॉर्ड. |
| HIPAA Security Rule | §164.312(b) ऑडिट नियंत्रणे, §164.308(a)(3) वर्कफोर्स सुरक्षा | वर्कफोर्स सदस्याद्वारे नेटवर्क ॲक्टिव्हिटीचा रेकॉर्ड, आणि रोजगार संपल्यावर ॲक्सेस समाप्त करण्यात आला होता याचा पुरावा. |
| UK GDPR | अनुच्छेद 32 प्रक्रियेची सुरक्षा | वैयक्तिक डेटा वाहून नेणाऱ्या नेटवर्कवर दाखवता येण्याजोगे ॲक्सेस नियंत्रण, आणि नियंत्रणाचे पुनरावलोकन सक्षम करणारा ऑडिट ट्रेल. |
कंट्रोल क्रमांक नमूद केलेल्या प्रत्येक स्टँडर्डशी संबंधित आहेत. हे पुरावे तुमच्या स्वतःच्या स्कोपमध्ये बसतात की नाही, हा निर्णय तुमच्या असेसर्सचा आहे, आमचा नाही.
हाच डेटा दर्शवतो की कोणत्या कार्यालयांचा खरोखर वापर केला जातो
प्रत्येक स्टाफ सेशन ते कनेक्ट झालेल्या साइट आणि ॲक्सेस पॉइंटची नोंद ठेवते. यामुळे हा लॉग ॲक्सेस रिकॉर्डसोबतच ऑक्युपन्सी रिकॉर्ड देखील बनतो: कोणालाही डेस्क सर्व्हे भरण्यास न सांगता, कोणत्या दिवशी कोणत्या इमारती आणि मजले व्यस्त आहेत हे तुम्ही पाहू शकता. ग्राहकांनी याचा वापर 35% पर्यंत न वापरलेली ऑफिस जागा शोधण्यासाठी आणि पुन्हा मिळवण्यासाठी केला आहे.
- कोणत्या साईट्स व्यस्त असतात, आणि कधीप्रत्येक साईटनुसार, तासानुसार आणि आठवड्याच्या दिवसानुसार सरासरी कर्मचाऱ्यांची संख्या मिळवा, जेणेकरून अर्धा रिकामा मजला केवळ एका अंदाजाऐवजी अचूक आकडेवारीसह दिसून येईल.
- हायब्रिड उपस्थिती, अचूक मोजलेलीलोक प्रत्यक्षात कोणत्या दिवशी येतात ते पहा. उपस्थितीचे धोरण आणि उपस्थितीचे वास्तव ही आकडेवारी क्वचितच सारखी असते.
- लीजच्या निर्णयासाठी पुरावाबॅज डेटावरून किंवा एका आठवड्याच्या मॅन्युअल गणनेवरून अंदाज बांधण्याऐवजी, नूतनीकरण किंवा एकत्रीकरणाच्या वेळी वास्तविक वापराची आकडेवारी विचारात घ्या.
स्टाफ WiFi ॲनालिटिक्स संबंधित प्रश्न
Purple चे स्टाफ WiFi ॲनालिटिक्स काय रेकॉर्ड करते?
Purple तुमच्या स्टाफ नेटवर्कवरील प्रत्येक 802.1X ऑथेंटिकेशन ऑथेंटिकेट झालेली डिरेक्टरी आयडेंटिटी, डिव्हाइस आणि तिची MDM नोंदणी स्थिती, ॲक्सेस पॉइंट, SSID आणि साइट, RADIUS ने परत पाठवलेली पॉलिसी आणि विनंती स्वीकारली गेली की नाकारली गेली यासह लॉग करते. प्रत्येक कर्मचाऱ्याकडे त्यांचे स्वतःचे प्रमाणपत्र किंवा क्रेडेंशियल असल्याने, प्रत्येक सत्र एका विशिष्ट व्यक्तीशी जोडता येते.
कर्मचाऱ्यांचा WiFi प्रमाणीकरण डेटा किती काळ ठेवला जातो?
रिटेंशन हे प्रति अकाउंट कॉन्फिगर केले जाते, आणि लॉग तुमच्या स्वतःच्या SIEM - Microsoft Sentinel, Splunk, Elastic किंवा Datadog वर सतत स्ट्रीम केला जाऊ शकतो - त्यामुळे आमचे पॉलिसी नाही, तर तुमचे रिटेंशन पॉलिसी पुरावे किती काळ ठेवायचे हे ठरवते. निश्चित ऑडिट विंडो असलेल्या टीम्स सामान्यतः Purple मध्ये चालू कार्यकाळ आणि दीर्घकालीन डेटा ते आधीच पैसे देत असलेल्या SIEM मध्ये ठेवतात.
एखाद्या कर्मचाऱ्याने सोडल्याच्या शेवटच्या दिवशी त्याचा WiFi ॲक्सेस काढून घेतला गेला होता हे मी सिद्ध करू शकतो का?
होय, आणि या लॉगचा हाच सर्वात मोठा फायदा आहे. ॲक्सेस हा शेअर केलेल्या पासवर्डऐवजी डिरेक्टरी अकाउंटशी जोडलेला असल्यामुळे, Microsoft Entra ID, Okta किंवा Google Workspace मधील ऑफबोर्डिंग ईमेल रद्द केल्याच्या त्याच क्षणी SCIM द्वारे WiFi ॲक्सेस काढून टाकते. डीप्रोव्हिजनिंग इव्हेंटमध्ये टाइमस्टॅम्प असतो, आणि त्यानंतरचा कोणताही प्रमाणीकरण प्रयत्न रिजेक्ट म्हणून लॉग केला जातो - जो केवळ पासवर्ड बदलला गेल्याचा दावा न करता, ॲक्सेस यशस्वीपणे रद्द झाल्याचा सकारात्मक पुरावा आहे.
हे आमच्या SIEM ची जागा घेते का?
नाही. Purple हा WiFi प्रमाणीकरण इव्हेंटचा स्त्रोत आणि त्यावरील रिपोर्टिंग लेयर आहे; ज्या ठिकाणी तुम्ही या इव्हेंटचा इतर सर्व गोष्टींशी संबंध जोडता आणि दीर्घकालीन रिटेंशन ठेवता तो SIEMच राहतो. Purple हे WiFi प्रमाणीकरण इव्हेंट्स Sentinel, Splunk, Elastic किंवा Datadog मध्ये फीड करते जेणेकरून अयशस्वी-प्रमाणीकरणाची वाढ तुमच्या इतर टेलिमेट्रीसोबत दिसून येते.
हे गेस्ट WiFi ॲनालिटिक्ससारखेच आहे का?
नाही, आणि डेटा संरक्षणासाठी हा फरक अत्यंत महत्त्वाचा आहे. गेस्ट WiFi ॲनालिटिक्स अनामित डिव्हाइस सिग्नलवरून अभ्यागतांचे वर्तन - एकूण उपस्थिती, थांबण्याचा वेळ, वारंवार येणे - एकत्रितपणे मोजते. कर्मचाऱ्यांचे WiFi ॲनालिटिक्स उत्तरदायित्व आणि ऑडिटसाठी कर्मचाऱ्यांचे नाव असलेले प्रमाणीकरण नोंदवते. वेगवेगळा डेटा, वेगवेगळा उद्देश, वेगवेगळा कायदेशीर आधार. जर तुम्ही कर्मचाऱ्यांच्या ॲक्सेस रेकॉर्डऐवजी वेन्यू फूटफॉल शोधत असाल, तर /guest-wifi/analytics हे तुम्हाला हवे असलेले पेज आहे.
हे रिपोर्टिंग मिळवण्यासाठी आम्हाला अतिरिक्त हार्डवेअरची आवश्यकता आहे का?
नाही. हे रेकॉर्ड्स प्रमाणीकरणाद्वारेच तयार केले जातात, जे तुमच्याकडे आधीपासून असलेल्या एंटरप्राइज ॲक्सेस पॉइंट्सवर - Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet - Purple क्लाउड RADIUS द्वारे चालतात. इन्स्टॉल करण्यासाठी कोणताही ऑन-प्रीमिस RADIUS सर्व्हर नाही आणि कोणतेही लॉगिंग ॲप्लायन्स नाही.
सध्या नेटवर्कवर कोण आहे हे मी पाहू शकतो का?
होय. थेट व्ह्यू युझर, डिव्हाइस आणि साइटनुसार सध्याचे सेशन्स दाखवतो, आणि इतर कोणालाही त्रास न देता एकाच युझर किंवा डिव्हाइसला त्याच स्क्रीनवरून डिझॅबल केले जाऊ शकते. हाच शेअर केलेला पासवर्ड (जिथे प्रत्येकाची की बदलणे हाच एकमेव उपाय असतो) आणि प्रति-युझर क्रेडेंशियल्समधील फरक आहे.
हाच डेटा आम्हाला आमची कार्यालये कशी वापरली जातात याबद्दल काही माहिती देतो का?
दुय्यम वापर म्हणून, नक्कीच देतो. कारण कर्मचाऱ्यांचे सेशन्स साइट आणि ॲक्सेस पॉइंटची नोंद ठेवतात, त्यामुळे तोच लॉग कोणत्या इमारती आणि मजले प्रत्यक्षात आणि कधी वापरले जातात हे दाखवतो, ज्याद्वारे ग्राहकांनी ३५% पर्यंत न वापरलेली ऑफिस जागा शोधून ती पुन्हा वापरात आणली आहे. हे रिपोर्टिंग मुख्यत्वे ॲक्सेस पुराव्याभोवती डिझाइन केले आहे; ऑक्युपन्सी हा त्याचाच एक भाग म्हणून मिळतो.
थोडक्यात
- प्रत्येक ऑथेंटिकेशन सामायिक केलेल्या पासवर्डऐवजी एका डिरेक्टरी आयडेंटिटीच्या नावाने नोंदवले जाते, ज्यामुळे प्रति-वापरकर्ता उत्तरदायित्व हाताने मेंटेन केलेल्या ॲक्सेस स्प्रेडशीटऐवजी थेट नेटवर्कवरूनच निश्चित होते.
- तुमच्या आयडेंटिटी प्रोव्हायडरद्वारे WiFi चालवण्याचा ॲक्सेस-राईट्स पुरावा हा एक बाय-प्रॉडक्ट आहे: Purple हे SCIM द्वारे Microsoft Entra ID, Okta किंवा Google Workspace कडून ग्रुप मेंबरशिप वाचते, त्यामुळे "या तारखेला या साइटवर कोणाला ॲक्सेस होता" हा तपास करण्याऐवजी फक्त एक क्वेरी बनतो.
- लॉग्स Microsoft Sentinel, Splunk, Elastic किंवा Datadog कडे स्ट्रीम होतात, त्यामुळे कर्मचाऱ्यांचे WiFi पुरावे तुमच्या उर्वरित सिक्युरिटी टेलिमेट्रीसोबत सुरक्षित राहतात आणि तुमची रिटेंशन पॉलिसी ते किती काळ जतन करायचे हे नियंत्रित करते.
- Ask AI सेशन डेटाबद्दलच्या प्रश्नांची उत्तरे सोप्या इंग्रजीत देते, ज्यामुळे स्कोप केलेली ऑडिट रिक्वेस्ट CSV एक्सपोर्ट आणि पिव्होट टेबलऐवजी एका साध्या प्रश्नात बदलते.
शेवटची समीक्षा:
संपूर्ण WiFi मार्गदर्शके एक्सप्लोर करा
एंटरप्राइज WiFi सुरक्षा आणि ऑथेंटिकेशन
या पृष्ठामागील मुख्य मार्गदर्शिका: 802.1X, EAP-TLS, क्लाउड RADIUS, आयडेंटिटी-प्रोव्हायडर इंटिग्रेशन आणि यापैकी प्रत्येक ज्या मानकांशी संबंधित आहे ते.
स्टाफ WiFi
हे रेकॉर्ड्स ज्या प्रॉडक्टमधून येतात: प्रति-युजर 802.1X, आयडेंटिटी-प्रोव्हायडर इंटिग्रेशन आणि इन्स्टंट रिव्होकेशनसह पासवर्डमुक्त स्टाफ WiFi.
स्टाफ WiFi लाइफसायकल
जॉइनर ते लीव्हर, टप्प्याटप्प्याने. ऑडिट ट्रेलमधील प्रोव्हिजनिंग आणि डिप्रोव्हिजनिंग इव्हेंट्स प्रत्यक्षात कोठून येतात.
RADIUS-as-a-Service
प्रत्येक जॉईन विनंती ऑथेंटिकेट करणारे आणि ॲक्सेप्ट किंवा रिजेक्ट लॉग लिहिणारे क्लाउड RADIUS इंजिन ज्यावर ही प्रणाली आधारित आहे.
गेस्ट WiFi ॲनालिटिक्स
संपत्तीचा दुसरा भाग: अॅनोनिमाइझ केलेल्या व्हिजिटर डेटावरून मिळणारा फूटफॉल, ड्वेल टाइम आणि रिपीट व्हिजिट्स. वेगळा डेटा, वेगळा उद्देश.
तुमचा पुढील ऑडिट प्रश्न आमच्याकडे घेऊन या
तुमच्या असेसर्सने गेल्या वेळी काय विचारले होते ते आम्हाला सांगा. तुमच्या स्वतःच्या ॲक्सेस पॉइंट्सवरील स्टाफ WiFi डेटा वापरून आम्ही त्याचे उत्तर देणारी क्वेरी तुम्हाला दाखवू.