
কর্মীদের প্রতিটি প্রমাণীকরণ, রেকর্ডে সুরক্ষিত
গত মার্চে কার আপনার স্টাফ নেটওয়ার্কে অ্যাক্সেস ছিল তা যখন একজন অডিটর জানতে চান, তখন উত্তর পেতে মাত্র কয়েক সেকেন্ড সময় লাগা উচিত। Purple প্রতিটি 802.1X প্রমাণীকরণকে একটি নির্দিষ্ট পরিচয়ের বিপরীতে লগ করে, যার ফলে প্রমাণের তথ্য ঘটনা ঘটে যাওয়ার পর হস্তচালিতভাবে যোগাড় না করে সরাসরি নেটওয়ার্ক থেকেই তৈরি হয়।

Purple-এর Staff WiFi অ্যানালিটিক্সে কী কী রেকর্ড করা হয়?
Purple আপনার স্টাফ নেটওয়ার্কের প্রতিটি 802.1X প্রমাণীকরণ ডিরেক্টরি পরিচিতি, ডিভাইস ও এর MDM এনরোলমেন্ট স্টেট, অ্যাক্সেস পয়েন্ট, SSID ও সাইট, RADIUS ফেরত দেওয়া পলিসি এবং অনুরোধটি অনুমোদিত বা প্রত্যাখ্যাত হয়েছে কিনা তা সহ লগ করে। যেহেতু প্রতিটি কর্মচারীর নিজস্ব সার্টিফিকেট বা ক্রেডেনশিয়াল থাকে, তাই প্রতিটি সেশন একটি নির্দিষ্ট ব্যক্তির নামে সনাক্ত করা সম্ভব।
| ফিল্ড | এতে যা অন্তর্ভুক্ত থাকে |
|---|---|
| ব্যবহারকারীর পরিচয় | অথেন্টিকেট করা ডিরেক্টরি অ্যাকাউন্ট, যা SCIM-এর মাধ্যমে Microsoft Entra ID, Okta বা Google Workspace থেকে সিঙ্ক করা হয়েছে, এবং সে সময়ে এটি যে গ্রুপগুলোর অন্তর্ভুক্ত ছিল। |
| ডিভাইস | ডিভাইসের নাম, ধরন এবং MAC address, সেই সাথে Microsoft Intune, Jamf Pro বা JumpCloud সংযুক্ত থাকা সাপেক্ষে MDM এনরোলমেন্ট স্ট্যাটাস। |
| ক্রেডেনশিয়াল এবং EAP পদ্ধতি | ডিভাইসটি একটি EAP-TLS সার্টিফিকেট উপস্থাপন করেছে কিনা, PEAP-এর মাধ্যমে অথেন্টিকেট করেছে, নাকি কোনো ইন্ডিভিজুয়াল প্রি-শেয়ার্ড কী ব্যবহার করেছে, এবং যেখানে সার্টিফিকেট উপস্থাপন করা হয়েছে সেখানে সার্টিফিকেটের পরিচয়। |
| অ্যাক্সেস পয়েন্ট এবং SSID | কোন অ্যাক্সেস পয়েন্টটি অ্যাসোসিয়েশন গ্রহণ করেছে এবং কোন SSID-এ গ্রহণ করেছে, যাতে রিপোর্টিংয়ে কর্মীদের SSID গেস্ট ট্রাফিক থেকে আলাদা করা যায়। |
| সাইট | অ্যাক্সেস পয়েন্টটি যে বিল্ডিং বা ভেন্যুর অন্তর্ভুক্ত। মাল্টি-সাইট প্রপার্টিগুলো আলাদা সাইট এক্সপোর্ট একসাথে যুক্ত না করেই অবস্থান অনুযায়ী পুরো লগ ফিল্টার করতে পারে। |
| প্রয়োগকৃত পলিসি | সেই অথেনটিকেশনের জন্য ক্লাউড RADIUS যে VLAN এবং রোল প্রদান করেছে, যা কেবল কনফিগার করাই নয়, বরং সেগমেন্টেশন যে বাস্তবে প্রয়োগ করা হয়েছিল তার প্রমাণ। |
| ফলাফল | অস্বীকৃতির কারণসহ Accept বা Reject। এটিই ভুল ক্রেডেনশিয়াল, মেয়াদোত্তীর্ণ সার্টিফিকেট এবং Conditional Access ব্লকের মধ্যে পার্থক্য করে। |
| টাইমস্ট্যাম্প | অথেনটিকেশনের সময়, সেশন শুরু এবং সেশনের শেষ, যা "তাদের শেষ দিনে অ্যাক্সেস বন্ধ হয়ে গিয়েছিল তা প্রমাণ করা" বিষয়টিকে মিনিট নিখুঁতভাবে নিশ্চিত করে। |
কর্মীদের প্রতিটি WiFi প্রমাণীকরণ রেকর্ডের বিপরীতে সংরক্ষিত ফিল্ডসমূহ।
চারটি প্রশ্ন, এবং প্রতিটি উত্তর যেখান থেকে আসে
এগুলি এমন কিছু প্রশ্ন যা কোনো অডিট, সিকিউরিটি প্রশ্নাবলী বা ইনসিডেন্ট পর্যালোচনার সময় উঠে আসে। একটি শেয়ার করা WiFi পাসওয়ার্ড এগুলির একটারও উত্তর দিতে পারে না।
১৪ মার্চ স্টাফ নেটওয়ার্কে কাদের অ্যাক্সেস ছিল?
অ্যাক্সেস-রাইটস রিপোর্টিং সেই সময়ে প্রযোজ্য ডিরেক্টরি গ্রুপ মেম্বারশিপ থেকে তথ্য গ্রহণ করে, ফলে উত্তরটি ম্যানুয়ালি আপডেট করা তালিকা (যা সময়ের সাথে পরিবর্তিত হতে পারে) থেকে না নিয়ে সরাসরি আইডেন্টিটি প্রোভাইডার থেকে পুনর্গঠন করা হয়।
প্রমাণ করুন যে এই প্রস্থানকারী কর্মী তার শেষ কর্মদিবসে অ্যাক্সেস হারিয়েছেন।
SCIM ডিপ্রোভিশনিং ইভেন্ট এবং এর পরের যেকোনো অথেন্টিকেশন চেষ্টার রেকর্ড টাইমস্ট্যাম্পসহ লগে সংরক্ষিত থাকে। ডিপ্রোভিশনিংয়ের পর একটি রিজেক্ট ইভেন্টই স্পষ্ট প্রমাণ যে অ্যাক্সেস বাতিলকরণ কার্যকর হয়েছে, যা পাসওয়ার্ড রোটেশনের মাধ্যমে পাওয়া সম্ভব নয়।
এই সাইটে কোন ডিভাইসগুলো কানেক্ট হয়েছিল এবং সেগুলো কি পরিচালিত (managed) ছিল?
সেশন রেকর্ডে ডিভাইস এবং এর MDM এনরোলমেন্ট স্ট্যাটাস অন্তর্ভুক্ত থাকে, তাই কোনো স্টাফ SSID-এ থাকা আনম্যানেজড ডিভাইস রেকর্ড হিসেবে প্রদর্শিত হয়, অনুপস্থিত বলে ধরে নেওয়া হয় না।
এই ব্যবহারকারীর প্রতিটি ব্যর্থ অথেন্টিকেশন আমাকে দেখান।
গৃহীত (accept) চেষ্টার পাশাপাশি প্রত্যাখ্যাত (reject) চেষ্টাগুলোর কারণও লগ করা হয়, তাই কোনো সাপোর্ট বিষয়ক প্রশ্ন ("এই ব্যক্তি কেন কানেক্ট করতে পারছেন না?") এবং নিরাপত্তা বিষয়ক প্রশ্ন ("কেউ কি ভুল ক্রেডেনশিয়াল দিয়ে চেষ্টা করছে?") একই ভিউ থেকে সমাধান করা যায়।
আপনাকে যে প্রশ্ন করা হচ্ছে তার উত্তর দেওয়ার জন্যই তৈরি করা রিপোর্টিং
প্রতিটি সাইট জুড়ে একটি একক রিপোর্ট, এবং যে অনুরোধগুলি সংরক্ষিত ভিউয়ের সাথে মেলে না সেগুলির জন্য সহজ ভাষার সহজ সমাধান।
একটি লগ, প্রতিটি সাইট
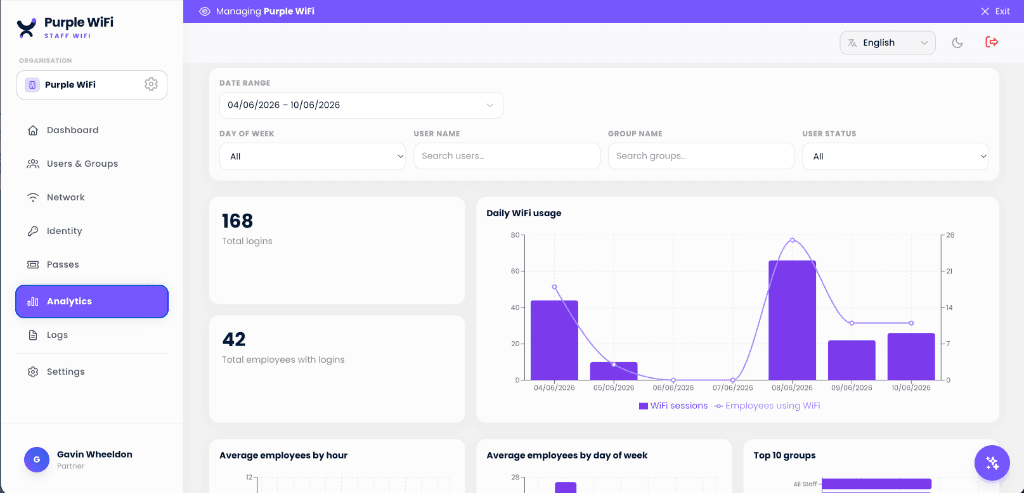
পুরো এস্টেট জুড়ে সময়ভিত্তিক লগইন, লগইন করা কর্মচারী এবং ব্যবহারের তথ্য। যেহেতু প্রমাণীকরণ প্রতিটি সাইটের হার্ডওয়্যারের পরিবর্তে ক্লাউড RADIUS-এ চলে, তাই মাল্টি-সাইট এস্টেটের ক্ষেত্রে অনুসন্ধান করার জন্য একটিই লগ থাকে।
- লাইভ ইউজার ডিরেক্টরিএই মুহূর্তে কারা নেটওয়ার্কে অ্যাক্সেস করতে পারছেন তা দেখুন, এবং অন্য কাউকে প্রভাবিত না করে কেবল একটি ইউজার বা ডিভাইস নিষ্ক্রিয় করুন।
- সাইট, গ্রুপ বা SSID অনুযায়ী ফিল্টার করুনপরে মেলানোর জন্য প্রতিটি বিল্ডিং থেকে আলাদা এক্সপোর্টের বদলে পুরো এস্টেট জুড়ে মাত্র একটি কোয়েরি।
- অনুমোদন ও প্রত্যাখ্যান একসাথেপ্রতিটি ফলাফল তার কারণসহ লগ করা থাকে, তাই সাপোর্ট এবং সিকিউরিটি সংক্রান্ত প্রশ্নের উত্তর একই ভিউ থেকেই পাওয়া যায়।

সহজ ভাষায় নির্দিষ্ট প্রশ্ন জিজ্ঞাসা করুন
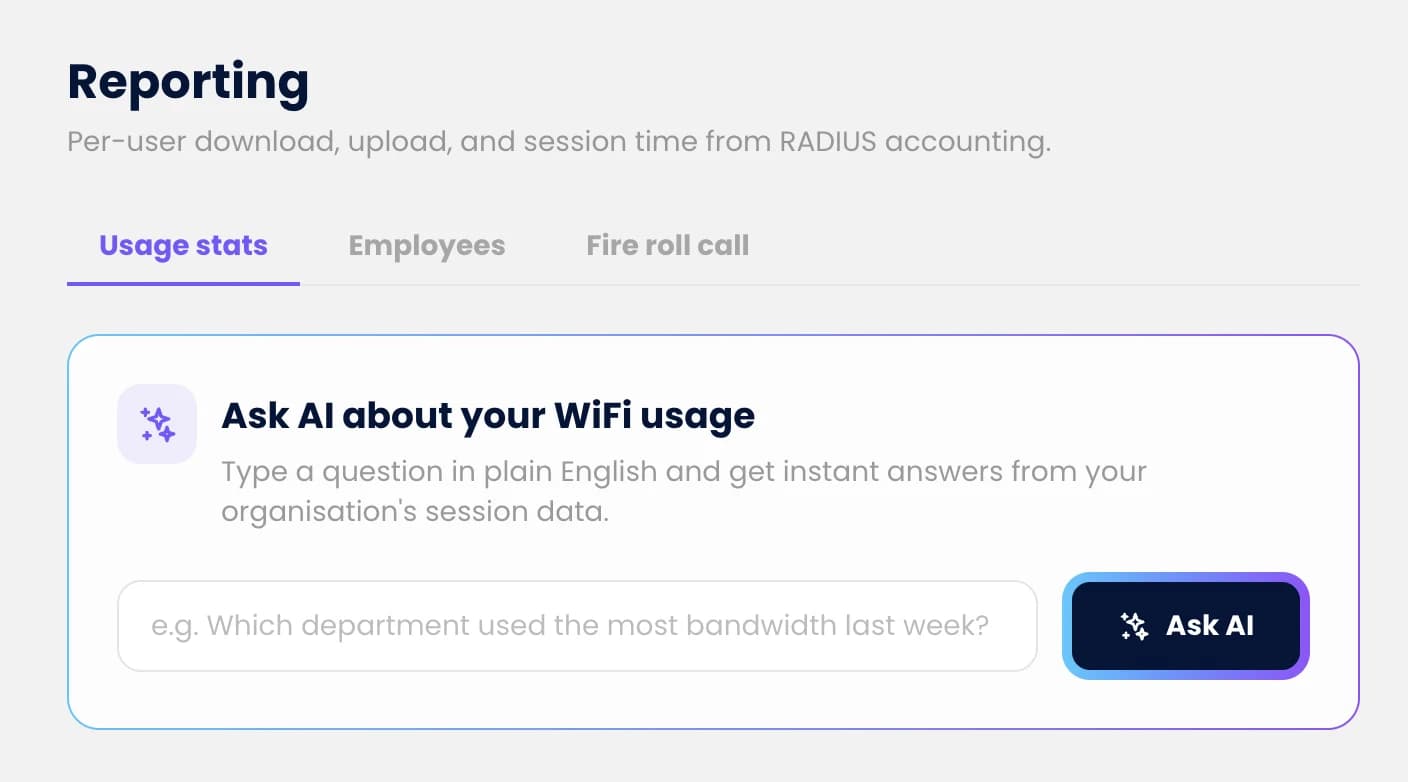
অডিটের অনুরোধগুলি কদাচিৎ কোনো সংরক্ষিত রিপোর্টের সাথে মেলে। Ask AI আপনার নিজস্ব সেশন ডেটা সম্পর্কিত প্রশ্নের উত্তর একটি বাক্যে প্রদান করে, যাতে একটি একক অনুরোধের জন্য ডেটা-রপ্তানি টিকিটের প্রয়োজন না হয়।
- একটি বাক্যেই প্রশ্ন করুনগত সপ্তাহে একটি সাইটে কোন ব্যবহারকারীদের অথেন্টিকেশন ব্যর্থ হয়েছে, কোন ডিভাইসগুলো আনম্যানেজড, কিংবা কোনো নির্দিষ্ট অ্যাকাউন্ট শেষ কবে কানেক্ট করেছে।
- আপনার নিজের সেশন থেকে উত্তরআপনার নেটওয়ার্ক ডাটা থেকে জেনারেট করা, ফলে সংখ্যাগুলো লগে প্রকৃতপক্ষে থাকা তথ্যের সাথে হুবহু মিলে যায়।
- কোনো এক্সপোর্ট টিকিটের প্রয়োজন নেইএকটি এককালীন অডিট রিকোয়েস্টের জন্য কাউকে আর ম্যানুয়ালি CSV পুল করা এবং পিভট টেবিল তৈরি করতে হবে না।
এই প্রমাণের তথ্য কোন কোন স্ট্যান্ডার্ডকে সমর্থন করে
কোনো প্রোডাক্টই আপনার প্রতিষ্ঠানকে সম্পূর্ণ কমপ্লায়েন্ট করে তুলতে পারে না, এবং Purple তা দাবিও করে না। এটি যা করে তা হলো অডিটরের চাওয়া রেকর্ডগুলি সংরক্ষিত রাখা। মূল্যায়নের পূর্বে হাত দিয়ে তথ্য একত্রিত করার বদলে, কেউ কানেক্ট করলেই এই তথ্যগুলি স্বয়ংস্ক্রিয়ভাবে সংরক্ষিত হয়ে যায়।
| স্ট্যান্ডার্ড | কন্ট্রোল | লগ যা প্রদান করে |
|---|---|---|
| ISO 27001:2022 | A.5.15, A.5.18 অ্যাক্সেস কন্ট্রোল এবং অধিকার। A.8.15, A.8.16 লগিং এবং মনিটরিং | ডিরেক্টরি মেম্বারশিপ থেকে প্রাপ্ত ব্যবহারকারী-ভিত্তিক অ্যাক্সেস রেকর্ড, যে সময়ে অ্যাক্সেস দেওয়া, পরিবর্তন বা অপসারণ করা হয়েছে তার টাইমস্ট্যাম্প এবং প্রতি ব্যবহারকারী, ডিভাইস ও সাইট অনুযায়ী একটি অথেন্টিকেশন লগ। |
| Cyber Essentials | ব্যবহারকারী অ্যাক্সেস কন্ট্রোল | একটি শেয়ার করা কী-এর মাধ্যমে চালিত হওয়ার পরিবর্তে নামভিত্তিক নির্দিষ্ট ব্যক্তিদের নেটওয়ার্ক অ্যাক্সেস দেওয়া হয় এবং তারা চলে গেলে তা সরিয়ে নেওয়া হয় - এর প্রমাণ। |
| PCI DSS v4.0 | Requirement 8 আইডেন্টিফাই এবং অথেন্টিকেট, Requirement 10 লগ এবং মনিটর | শেয়ার্ড কী-এর পরিবর্তে অনন্য ব্যবহারকারী-ভিত্তিক ক্রিডেনশিয়াল এবং কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট যে নেটওয়ার্কের পেছনে রয়েছে তার অ্যাক্সেসের রেকর্ড। |
| HIPAA Security Rule | §164.312(b) অডিট কন্ট্রোল, §164.308(a)(3) ওয়ার্কফোর্স সিকিউরিটি | ওয়ার্কফোর্স মেম্বার দ্বারা পরিচালিত নেটওয়ার্ক অ্যাক্টিভিটির রেকর্ড এবং চাকরি শেষ হওয়ার সাথে সাথে অ্যাক্সেস বাতিল করার প্রমাণ। |
| UK GDPR | Article 32 প্রসেসিংয়ের নিরাপত্তা | ব্যক্তিগত ডেটা বহনকারী নেটওয়ার্কের ওপর স্পষ্ট অ্যাক্সেস কন্ট্রোল এবং এই কন্ট্রোলটিকে পর্যালোচনাযোগ্য করে তোলার জন্য অডিট ট্রেইল। |
কন্ট্রোল নম্বরগুলি নির্দিষ্ট প্রতিটি স্ট্যান্ডার্ডকে নির্দেশ করে। এই প্রমাণের তথ্য আপনার নিজস্ব স্কোপ পূরণ করে কিনা তা আপনার অ্যাসেসরের সিদ্ধান্ত, আমাদের নয়।
এই একই ডেটা দেখায় কোন অফিসগুলো প্রকৃতপক্ষে ব্যবহৃত হচ্ছে
প্রতিটি কর্মী সেশন কোন সাইট এবং অ্যাক্সেস পয়েন্টের মাধ্যমে সংযুক্ত হয়েছে তা রেকর্ড করে। ফলে লগটি অ্যাক্সেস রেকর্ডের পাশাপাশি একটি ব্যবহারের রেকর্ডেও পরিণত হয়: কাউকে কোনো ডেস্ক জরিপ পূরণ করতে না বলেই আপনি দেখতে পারবেন কোন কোন ভবন ও ফ্লোর, কোন দিনগুলোতে ব্যস্ত থাকে। গ্রাহকরা অব্যবহৃত অফিস স্পেসের ৩৫% পর্যন্ত চিহ্নিত ও পুনঃব্যবহারযোগ্য করতে এটি ব্যবহার করেছেন।
- কোন সাইটগুলো ব্যস্ত, এবং কখনপ্রতি সাইটে ঘণ্টা এবং সপ্তাহের দিন অনুযায়ী গড় কর্মীর সংখ্যা দেখা যায়, ফলে অর্ধেক খালি ফ্লোরের বিষয়টি অনুমানের বদলে স্পষ্ট সংখ্যায় প্রকাশ পায়।
- হাইব্রিড উপস্থিতির নিখুঁত পরিমাপমানুষ প্রকৃতপক্ষে কোন কোন দিন অফিসে আসেন তা দেখুন। উপস্থিতির নীতি এবং উপস্থিতির বাস্তব সংখ্যা খুব কম সময়ই এক হয়।
- লিজ সিদ্ধান্তের জন্য সঠিক তথ্য ও প্রমাণব্যাজ ডাটা বা এক সপ্তাহের ম্যানুয়াল গণনার ওপর অনুমান না করে, লিজ নবায়ন বা একীভূতকরণের ক্ষেত্রে প্রকৃত ব্যবহারের তথ্য ব্যবহার করুন।
কর্মী WiFi অ্যানালিটিক্স সম্পর্কিত প্রশ্নাবলী
Purple-এর Staff WiFi অ্যানালিটিক্সে কী কী রেকর্ড করা হয়?
Purple আপনার স্টাফ নেটওয়ার্কের প্রতিটি 802.1X প্রমাণীকরণ ডিরেক্টরি পরিচিতি, ডিভাইস ও এর MDM এনরোলমেন্ট স্টেট, অ্যাক্সেস পয়েন্ট, SSID ও সাইট, RADIUS ফেরত দেওয়া পলিসি এবং অনুরোধটি অনুমোদিত বা প্রত্যাখ্যাত হয়েছে কিনা তা সহ লগ করে। যেহেতু প্রতিটি কর্মচারীর নিজস্ব সার্টিফিকেট বা ক্রেডেনশিয়াল থাকে, তাই প্রতিটি সেশন একটি নির্দিষ্ট ব্যক্তির নামে সনাক্ত করা সম্ভব।
কর্মীদের WiFi অথেন্টিকেশন ডেটা কতক্ষণ রাখা হয়?
অ্যাকাউন্ট অনুযায়ী ডেটা সংরক্ষণের সময়সীমা কনফিগার করা হয়, এবং লগটি আপনার নিজস্ব SIEM - Microsoft Sentinel, Splunk, Elastic বা Datadog-এ অবিরত স্ট্রিম করা যেতে পারে - ফলে আমাদের নীতির বদলে আপনার ডেটা সংরক্ষণ নীতি নির্ধারণ করে যে প্রমাণটি কতক্ষণ রাখা হবে। একটি নির্দিষ্ট অডিট উইন্ডো থাকা টিমগুলি সাধারণত Purple-এ একটি সাম্প্রতিক সময়সীমার ডেটা রাখে এবং দীর্ঘমেয়াদী ডেটা তাদের ইতিমধ্যে অর্থ প্রদান করা SIEM-এ সংরক্ষণ করে।
প্রতিষ্ঠান ছেড়ে যাওয়া কোনো কর্মী যে তার শেষ দিনে WiFi অ্যাক্সেস হারিয়েছেন তা কি আমি প্রমাণ করতে পারি?
হ্যাঁ, এবং এই প্রশ্নের উত্তর দেওয়ার জন্যই লগ সবচেয়ে কার্যকর। যেহেতু অ্যাক্সেস কোনো শেয়ার করা পাসওয়ার্ডের বদলে ডিরেক্টরি অ্যাকাউন্টের সাথে যুক্ত থাকে, তাই Microsoft Entra ID, Okta বা Google Workspace-এ অফবোর্ডিং করার সাথে সাথেই ইমেইল বাতিল হওয়ার একই মুহূর্তে SCIM-এর মাধ্যমে WiFi অ্যাক্সেস সরিয়ে নেওয়া হয়। ডিপ্রভিশনিং ইভেন্টে একটি টাইমস্ট্যাম্প থাকে, এবং এর পরে যেকোনো অথেন্টিকেশনের চেষ্টা রিজেক্ট হিসেবে লগ করা হয় - যা কেবল একটি পাসওয়ার্ড পরিবর্তন করা হয়েছে তার দাবি নয়, বরং বাতিলকরণ যে কার্যকর হয়েছে তার সুনির্দিষ্ট প্রমাণ।
এটি কি আমাদের SIEM-কে প্রতিস্থাপন করে?
না। Purple হলো WiFi অথেন্টিকেশন ইভেন্টের উৎস এবং সেগুলির উপর রিপোর্টিং লেয়ার; SIEM সেই জায়গা হিসাবেই থাকে যেখানে আপনি অন্যান্য সমস্ত কিছুর সাথে এই ইভেন্টগুলির সমন্বয় করেন এবং যেখানে দীর্ঘমেয়াদী ডেটা সংরক্ষণ করা হয়। Purple WiFi অথেন্টিকেশন ইভেন্টগুলিকে Sentinel, Splunk, Elastic বা Datadog-এ পাঠায় যাতে একটি ব্যর্থ অথেন্টিকেশনের স্পাইক আপনার অন্যান্য টেলিমেট্রির সাথে একসাথে প্রদর্শিত হয়।
এটি কি গেস্ট WiFi অ্যানালিটিক্স-এর মতোই একই বিষয়?
না, এবং ডেটা সুরক্ষার জন্য এই পার্থক্যটি গুরুত্বপূর্ণ। গেস্ট WiFi অ্যানালিটিক্স নামহীন ডিভাইস সিগন্যাল থেকে ভিজিটরদের আচরণ সামগ্রিকভাবে পরিমাপ করে - ফুটফল, অবস্থানের সময়, বারবার আসা ভিজিটর। স্টাফ WiFi অ্যানালিটিক্স জবাবদিহিতা এবং অডিটের জন্য কর্মচারীদের নামযুক্ত অথেন্টিকেশন রেকর্ড করে। আলাদা ডেটা, আলাদা উদ্দেশ্য, আলাদা আইনি ভিত্তি। আপনি যদি কর্মীদের অ্যাক্সেস রেকর্ডের বদলে ভেন্যুর ফুটফল দেখতে চান, তবে /guest-wifi/analytics হলো আপনার প্রয়োজনীয় পেজ।
এই রিপোর্টিং পেতে আমাদের কি অতিরিক্ত হার্ডওয়্যারের প্রয়োজন?
না। রেকর্ডগুলি অথেন্টিকেশনের মাধ্যমেই তৈরি হয়, যা আপনার বিদ্যমান এন্টারপ্রাইজ অ্যাক্সেস পয়েন্টগুলিতে - Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet - Purple ক্লাউড RADIUS-এর মাধ্যমে চলে। এখানে ইনস্টল করার জন্য কোনো অন-প্রিমিস RADIUS সার্ভার নেই এবং সাইজ নির্ধারণের জন্য কোনো লগিং অ্যাপ্লায়েন্স নেই।
বর্তমানে নেটওয়ার্কে কে আছেন তা কি আমি দেখতে পারি?
হ্যাঁ। একটি লাইভ ভিউ ব্যবহারকারী, ডিভাইস এবং সাইট অনুযায়ী বর্তমান সেশনগুলি দেখায়, এবং অন্য কাউকে ব্যাহত না করেই একই স্ক্রিন থেকে কোনো একজন ব্যবহারকারী বা ডিভাইসকে নিষ্ক্রিয় করা যেতে পারে। শেয়ার করা পাসওয়ার্ডের ক্ষেত্রে একমাত্র সমাধান হলো সবার জন্য কি (key) পরিবর্তন করা, কিন্তু প্রতি-ব্যবহারকারী শংসাপত্র (per-user credentials)-এর পার্থক্য ঠিক এখানেই।
একই ডেটা কি আমাদের অফিসগুলি কীভাবে ব্যবহৃত হচ্ছে সে সম্পর্কে কিছু জানায়?
হ্যাঁ জানায়, এটি একটি সেকেন্ডারি ব্যবহার হিসেবে কাজ করে। যেহেতু স্টাফ সেশনগুলি সাইট এবং অ্যাক্সেস পয়েন্ট রেকর্ড করে, তাই একই লগ দেখায় যে কোন বিল্ডিং এবং ফ্লোরগুলি প্রকৃতপক্ষে কখন ব্যবহৃত হচ্ছে, যার মাধ্যমে গ্রাহকরা ৩৫% পর্যন্ত অব্যবহৃত অফিস স্পেস চিহ্নিত করেছেন এবং পুনরায় ব্যবহার উপযোগী করেছেন। রিপোর্টিংটি প্রাথমিকভাবে অ্যাক্সেসের প্রমাণের উপর ভিত্তি করে তৈরি করা হয়েছে; উপস্থিতি বা ব্যবহার সেটির ফলস্বরূপ পাওয়া যায়।
সংক্ষেপে
- প্রতিটি প্রমাণীকরণ একটি শেয়ার করা পাসওয়ার্ডের পরিবর্তে একটি নির্দিষ্ট ডিরেক্টরি আইডেন্টিটির নামে রেকর্ড করা হয়, তাই ব্যবহারকারী-ভিত্তিক দায়বদ্ধতা হাতে তৈরি অ্যাক্সেস স্প্রেডশীটের বদলে নেটওয়ার্ক থেকেই সরাসরি নিশ্চিত হয়।
- আপনার আইডেন্টিটি প্রোভাইডারের মাধ্যমে WiFi পরিচালনা করার একটি সুবিধাজনক ফল হলো অ্যাক্সেস-অধিকারের প্রমাণ পাওয়া: Purple SCIM-এর মাধ্যমে Microsoft Entra ID, Okta বা Google Workspace থেকে গ্রুপ মেম্বারশিপ পড়ে, তাই "এই তারিখে এই সাইটে কার অ্যাক্সেস ছিল" তা খুঁজে বের করা কোনো তদন্তের বিষয় নয়, বরং কেবল একটি সাধারণ কুয়েরি।
- লগগুলি সরাসরি Microsoft Sentinel, Splunk, Elastic বা Datadog-এ স্ট্রিম হয়, তাই কর্মীদের WiFi সম্পর্কিত প্রমাণ আপনার অন্যান্য সিকিউরিটি টেলিমেট্রির সাথেই সংরক্ষিত থাকে এবং এটি কতক্ষণ রাখা হবে তা আপনার রিটেনশন পলিসি দ্বারা নির্ধারিত হয়।
- Ask AI সেশন ডেটা সম্পর্কিত প্রশ্নের উত্তর সহজ ইংরেজিতে প্রদান করে, যা নির্দিষ্ট অডিট অনুরোধকে একটি CSV এক্সপোর্ট এবং পিভট টেবিলের বদলে কেবল একটি সহজ প্রশ্নে পরিণত করে।
সর্বশেষ পর্যালোচনা:
সম্পূর্ণ WiFi গাইডগুলি দেখুন
এন্টারপ্রাইজ WiFi সিকিউরিটি এবং অথেন্টিকেশন
এই পৃষ্ঠার পেছনের প্রধান গাইড: 802.1X, EAP-TLS, ক্লাউড RADIUS, আইডেন্টিটি-প্রোভাইডার ইন্টিগ্রেশন এবং এদের প্রতিটি যে স্ট্যান্ডার্ড মেনে চলে।
স্টাফ WiFi
যে প্রোডাক্ট থেকে এই রেকর্ডগুলো এসেছে: ইউজার-ভিত্তিক 802.1X, আইডেন্টিটি-প্রোভাইডার ইন্টিগ্রেশন এবং তাৎক্ষণিক অ্যাক্সেস বাতিলের সুবিধাসহ পাসওয়ার্ডহীন স্টাফ WiFi।
স্টাফ WiFi লাইফসাইকেল
যোগদান থেকে ত্যাগ, প্রতিটি ধাপে। অডিট ট্রেইলে প্রোভিশনিং এবং ডিপ্রোভিশনিং ইভেন্টগুলো প্রকৃতপক্ষে কোথা থেকে আসে।
RADIUS-as-a-Service
যে ক্লাউড RADIUS ইঞ্জিনের ওপর ভিত্তি করে এটি তৈরি, তা প্রতিটি জয়েন রিকোয়েস্ট অথেন্টিকেট করে এবং অ্যাক্সেপ্ট বা রিজেক্ট লগ রেকর্ড করে।
গেস্ট WiFi অ্যানালিটিক্স
এস্টেটের অন্য অর্ধেক: অ্যানোনিমাইজড ভিজিটর ডেটা থেকে প্রাপ্ত ফুটফল, অবস্থানকাল এবং পুনরাবৃত্ত ভিজিট। ভিন্ন ডেটা, ভিন্ন উদ্দেশ্য।
আপনার পরবর্তী অডিট প্রশ্ন নিয়ে আমাদের সাথে যোগাযোগ করুন
গতবার আপনার অ্যাসেসর কী জানতে চেয়েছিলেন তা আমাদের জানান। আপনার নিজস্ব অ্যাক্সেস পয়েন্টে কর্মী WiFi ডেটার ভিত্তিতে কীভাবে সেই প্রশ্নের উত্তর পাওয়া যায়, তা আমরা আপনাকে দেখাব।