
Ogni autenticazione del personale, registrata
Quando un auditor chiede chi aveva accesso alla rete del personale lo scorso marzo, la risposta dovrebbe richiedere pochi secondi. Purple registra ogni autenticazione 802.1X associandola a un'identità nominativa, in modo che la prova sia generata direttamente dalla rete anziché recuperata a posteriori.

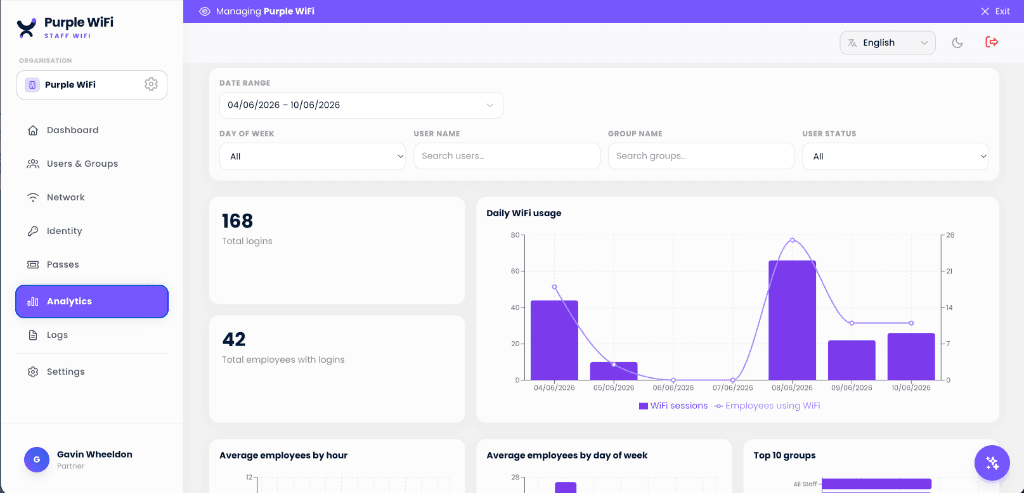
Cosa registrano le analitiche del WiFi del personale di Purple?
Purple registra ogni autenticazione 802.1X sulla rete del personale con l'identità di directory che si è autenticata, il dispositivo e il suo stato di registrazione MDM, l'access point, l'SSID e la sede, la policy restituita da RADIUS e l'accettazione o il rifiuto della richiesta. Poiché ogni dipendente dispone del proprio certificato o della propria credenziale, ogni sessione è riconducibile a una persona specifica.
| Campo | Contenuto |
|---|---|
| Identità utente | L'account della directory autenticato, sincronizzato da Microsoft Entra ID, Okta o Google Workspace tramite SCIM, insieme ai gruppi a cui apparteneva in quel momento. |
| Dispositivo | Nome del dispositivo, tipo e indirizzo MAC, oltre allo stato di registrazione MDM laddove sia connesso Microsoft Intune, Jamf Pro o JumpCloud. |
| Credenziale e metodo EAP | Se il dispositivo ha presentato un certificato EAP-TLS, si è autenticato tramite PEAP o ha utilizzato una chiave precondivisa individuale, e l'identità del certificato nei casi in cui ne sia stato presentato uno. |
| Access point e SSID | Quale access point ha accettato l'associazione e su quale SSID, in modo da poter separare un SSID del personale dal traffico degli ospiti nei report. |
| Sede | L'edificio o la struttura a cui appartiene l'access point. Le proprietà con più sedi possono filtrare l'intero log per posizione senza dover unire le esportazioni delle singole sedi. |
| Policy applicata | La VLAN e il ruolo restituiti dal RADIUS cloud per tale autenticazione, ovvero la prova che la segmentazione è stata effettivamente applicata e non solo configurata. |
| Esito | Accettazione o rifiuto, con il relativo motivo. È ciò che distingue una credenziale errata da un certificato scaduto o da un blocco di Conditional Access. |
| Timestamp | Ora di autenticazione, inizio sessione e fine sessione, consentendo di rispondere al minuto esatto a richieste come "dimostrare che l'accesso è terminato il loro ultimo giorno". |
Campi memorizzati per ogni registro di autenticazione al WiFi del personale.
Quattro domande e l'origine di ciascuna risposta
Queste sono le domande inviate durante un audit, un formulario di sicurezza o una revisione degli incidenti. Una password WiFi condivisa non può rispondere a nessuna di esse.
Chi aveva accesso alla rete del personale il 14 marzo?
I report sui diritti di accesso leggono l'appartenenza ai gruppi della directory attiva in quel momento, quindi la risposta viene ricostruita dall'identity provider anziché da un elenco gestito manualmente e divenuto ormai inaffidabile.
Dimostra che questo dipendente uscente ha perso l'accesso il suo ultimo giorno.
L'evento di deprovisioning SCIM e qualsiasi successivo tentativo di autenticazione sono entrambi presenti nei log con timestamp. Un rifiuto a seguito di un deprovisioning è la prova concreta che la revoca ha funzionato, cosa che la rotazione di una password non può fornire.
Quali dispositivi si sono connessi in questo sito e si trattava di dispositivi gestiti?
I record delle sessioni riportano il dispositivo e il suo stato di registrazione MDM, pertanto un dispositivo non gestito su un SSID del personale comparirà come record anziché essere ipotizzato assente.
Mostrami ogni autenticazione fallita per questo utente.
I rifiuti vengono registrati con una motivazione insieme alle accettazioni, in modo che sia le richieste del supporto ("perché questa persona non riesce a connettersi?") che le verifiche di sicurezza ("qualcuno sta provando credenziali non valide?") trovino risposta nella stessa vista.
Reportistica creata su misura per le domande richieste
Un unico report per tutte le sedi e una modalità intuitiva per gestire le richieste che non rientrano in una vista salvata.
Un unico registro, tutte le sedi
Accessi, dipendenti con accessi e utilizzo nel tempo in tutta la struttura. Poiché l'autenticazione viene eseguita in cloud RADIUS anziché su hardware locale nelle singole sedi, un'infrastruttura multi-sede dispone di un unico registro da consultare.
- Directory utenti in tempo realeVedi chi può accedere alla rete in questo momento e disabilita un singolo utente o dispositivo senza intervenire sugli altri.
- Filtra per sede, gruppo o SSIDUn'unica query per l'intera infrastruttura, anziché un'esportazione per ogni edificio da riconciliare in seguito.
- Connessioni accettate e rifiutate insiemeOgni esito viene registrato con la relativa motivazione, così da rispondere alle richieste di supporto e di sicurezza dalla stessa vista.

Poni una domanda specifica in linguaggio naturale
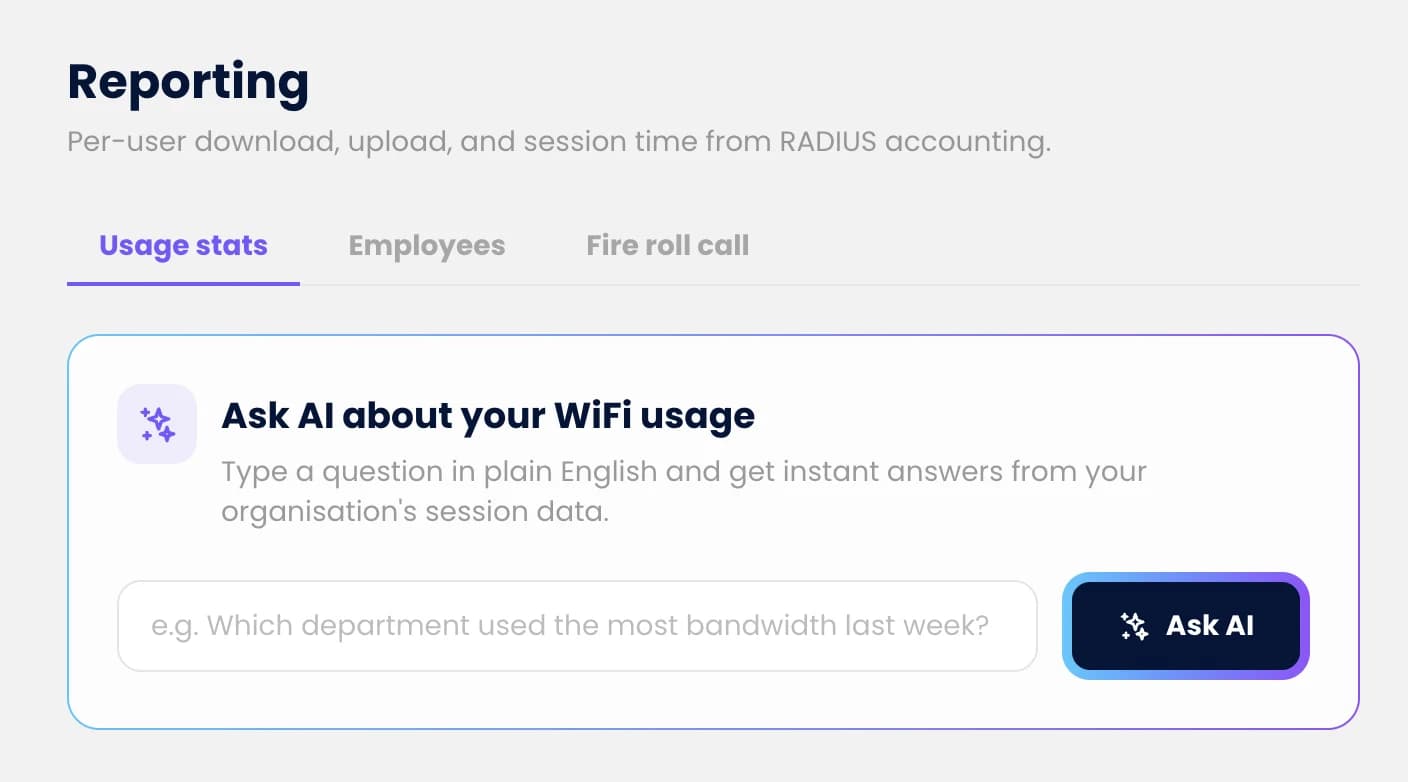
Le richieste di audit corrispondono raramente a un report salvato. Ask AI risponde alle domande sui dati delle tue sessioni con frasi chiare, evitando che una richiesta occasionale si trasformi in un ticket di esportazione dati.
- Chiedi in una fraseQuali utenti non hanno superato l'autenticazione in una sede la settimana scorsa, quali dispositivi non sono gestiti, quando si è connesso l'ultima volta un determinato account.
- Risposte dalle tue sessioniGenerate dai dati della tua rete, così i numeri corrispondono a quanto effettivamente contenuto nei log.
- Nessun ticket di esportazioneUna richiesta di audit occasionale non richiede più un'estrazione CSV e una tabella pivot da creare manualmente.
Quali standard sono supportati da queste prove
Nessun prodotto può rendere la tua organizzazione conforme in automatico e Purple non dichiara di farlo. Ciò che fa è conservare i registri che un auditor richiede di visionare. Vengono scritti automaticamente ogni volta che qualcuno si connette, anziché essere raccolti manualmente prima di una valutazione.
| Standard | Controllo | Cosa fornisce il registro |
|---|---|---|
| ISO 27001:2022 | A.5.15, A.5.18 controllo degli accessi e dei diritti. A.8.15, A.8.16 registrazione e monitoraggio | Registro degli accessi per utente basato sull'appartenenza alla directory, indicazione dell'ora (timestamp) in cui l'accesso è stato concesso, modificato o revocato e un log di autenticazione per utente, dispositivo e sede. |
| Cyber Essentials | Controllo degli accessi utente | Documentazione che attesti che l'accesso alla rete è erogato a persone specifiche e revocato al momento della loro uscita, anziché essere regolato da una chiave condivisa. |
| PCI DSS v4.0 | Requisito 8 identificazione e autenticazione, Requisito 10 registrazione e monitoraggio | Credenziali univoche per utente al posto di una chiave condivisa e registro degli accessi alla rete su cui risiede l'ambiente dei dati dei titolari di carta. |
| HIPAA Security Rule | §164.312(b) controlli di audit, §164.308(a)(3) sicurezza del personale | Un registro delle attività di rete per ciascun membro del personale e la prova che l'accesso è stato revocato alla fine del rapporto di lavoro. |
| UK GDPR | Articolo 32 sicurezza del trattamento | Controllo dimostrabile degli accessi sulla rete su cui transitano i dati personali e audit trail che consenta di verificare tale controllo. |
I numeri di controllo si riferiscono a ciascuno standard citato. Se questa prova soddisfi il tuo ambito specifico è una decisione del tuo valutatore, non nostra.
Gli stessi dati mostrano quali uffici vengono effettivamente utilizzati
Ogni sessione del personale registra la sede e l'access point attraverso cui è avvenuta la connessione. Ciò rende il registro sia uno storico delle presenze che un registro degli accessi: puoi vedere quali edifici e piani sono occupati e in quali giorni, senza dover chiedere a nessuno di compilare sondaggi sulle postazioni. I clienti lo hanno utilizzato per identificare e recuperare fino al 35% dello spazio negli uffici non utilizzato.
- Quali sedi sono affollate e quandoMedia dei dipendenti per ora e per giorno della settimana, per singola sede, in modo che un piano semi-vuoto sia rappresentato da un dato preciso anziché da un'intuizione.
- Presenza ibrida, misurataScopri in quali giorni le persone si recano effettivamente in ufficio. La politica di presenza e la presenza reale raramente coincidono.
- Dati a supporto delle decisioni di locazioneBasa il rinnovo o il consolidamento sui dati di utilizzo effettivo, anziché su stime derivate dai dati dei badge o da un conteggio manuale di una sola settimana.
Domande sull'analisi del WiFi del personale
Cosa registrano le analitiche del WiFi del personale di Purple?
Purple registra ogni autenticazione 802.1X sulla rete del personale con l'identità di directory che si è autenticata, il dispositivo e il suo stato di registrazione MDM, l'access point, l'SSID e la sede, la policy restituita da RADIUS e l'accettazione o il rifiuto della richiesta. Poiché ogni dipendente dispone del proprio certificato o della propria credenziale, ogni sessione è riconducibile a una persona specifica.
Per quanto tempo vengono conservati i dati di autenticazione del WiFi del personale?
La conservazione viene configurata per ciascun account e il registro può essere trasmesso in streaming continuo al tuo SIEM (Microsoft Sentinel, Splunk, Elastic o Datadog), in modo che sia la tua politica di conservazione a stabilire per quanto tempo trattenere le prove, non la nostra. I team con una finestra di audit fissa mantengono solitamente un periodo operativo in Purple e la coda lunga nel SIEM per cui pagano già.
Posso dimostrare che un dipendente uscente ha perso l'accesso al WiFi il suo ultimo giorno?
Sì, ed è proprio questo il punto di forza del registro. Poiché l'accesso è legato all'account di directory anziché a una password condivisa, l'offboarding in Microsoft Entra ID, Okta o Google Workspace rimuove l'accesso al WiFi tramite SCIM nello stesso momento in cui viene revocata l'email. L'evento di deprovisioning reca un marcatore temporale e qualsiasi successivo tentativo di autenticazione viene registrato come rifiuto, il che costituisce una prova concreta dell'avvenuta revoca, non solo una semplice affermazione che la password è stata modificata.
Questo sostituisce il nostro SIEM?
No. Purple è la fonte degli eventi di autenticazione WiFi e il livello di reportistica su di essi; il SIEM rimane il luogo in cui correli tali eventi con tutto il resto e dove risiede la conservazione a lungo termine. Purple invia gli eventi di autenticazione WiFi a Sentinel, Splunk, Elastic o Datadog, in modo che un picco di autenticazioni fallite sia posizionato accanto alle altre informazioni di telemetria.
Si tratta della stessa cosa dell'analisi del WiFi per ospiti?
No, e la differenza è fondamentale per la protezione dei dati. L'analisi del WiFi per ospiti misura il comportamento dei visitatori in modo aggregato (affluenza, tempo di permanenza, visite ripetute) a partire da segnali anonimizzati dei dispositivi. L'analisi del WiFi del personale registra le autenticazioni nominative dei dipendenti per fini di responsabilità e audit. Dati diversi, scopi diversi, basi giuridiche diverse. Se cerchi l'affluenza della sede anziché i registri di accesso dei dipendenti, la pagina che fa per te è /guest-wifi/analytics.
Servono componenti hardware aggiuntivi per ottenere questa reportistica?
No. I registri vengono generati dall'autenticazione stessa, che viene eseguita tramite RADIUS in cloud di Purple sugli access point enterprise già in tuo possesso: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Non c'è alcun server RADIUS on-premise da installare né alcuna appliance di logging da dimensionare.
Posso vedere chi è connesso alla rete in questo momento?
Sì. Una vista in tempo reale mostra le sessioni correnti per utente, dispositivo e sede, ed è possibile disabilitare un singolo utente o dispositivo dalla stessa schermata senza interrompere il servizio per gli altri. È questa la differenza tra una password condivisa, in cui l'unico rimedio è riassegnare la chiave a tutti, e le credenziali individuali per utente.
Questi stessi dati ci dicono qualcosa su come vengono utilizzati i nostri uffici?
Sì, come uso secondario. Poiché le sessioni del personale registrano la sede e l'access point, lo stesso registro mostra quali edifici e piani sono effettivamente occupati e in quali orari; è così che i clienti hanno individuato e recuperato fino al 35% di spazio di uffici inutilizzato. La reportistica è concepita innanzitutto attorno alle prove di accesso; l'occupazione è una conseguenza diretta.
In breve
- Ogni autenticazione viene registrata rispetto a un'identità di directory nominativa, non a una password condivisa, quindi la responsabilità per singolo utente deriva dalla rete stessa anziché da un foglio di calcolo degli accessi gestito manualmente.
- Le prove dei diritti di accesso sono un sottoprodotto dell'esecuzione del WiFi tramite il tuo provider di identità: Purple legge l'appartenenza ai gruppi da Microsoft Entra ID, Okta o Google Workspace tramite SCIM, quindi "chi aveva accesso a questo sito in questa data" diventa una semplice query anziché un'indagine.
- I log vengono trasmessi in streaming a Microsoft Sentinel, Splunk, Elastic o Datadog, in modo che le prove del WiFi del personale risiedano insieme al resto della telemetria di sicurezza e la tua politica di conservazione stabilisca per quanto tempo vengono conservate.
- Ask AI risponde alle domande sui dati di sessione in linguaggio naturale, trasformando una richiesta di audit mirata in una semplice domanda anziché in un'esportazione CSV e una tabella pivot.
Ultima revisione:
Esplori le guide complete sul WiFi
Sicurezza e autenticazione WiFi enterprise
La guida fondamentale alla base di questa pagina: 802.1X, EAP-TLS, RADIUS in cloud, integrazione con gli identity provider e gli standard a cui ciascuno risponde.
WiFi del personale
Il prodotto da cui provengono questi record: WiFi del personale senza password con 802.1X per utente, integrazione con gli identity provider e revoca istantanea.
Il ciclo di vita del WiFi del personale
Dall'ingresso all'uscita, fase per fase. Da dove provengono effettivamente gli eventi di provisioning e deprovisioning nell'audit trail.
RADIUS-as-a-Service
Il motore RADIUS in cloud che autentica ogni richiesta di connessione e su cui si basa la registrazione dei log di accettazione o rifiuto.
Analytics del WiFi per ospiti
L'altra metà della struttura: affluenza, tempo di permanenza e visite ripetute dai dati anonimizzati dei visitatori. Dati diversi, scopi diversi.
Sottoponici la tua prossima domanda di audit
Raccontaci cosa ti ha chiesto il tuo auditor l'ultima volta. Ti mostreremo la query in grado di rispondere, eseguita sui dati del WiFi del personale direttamente dai tuoi access point.