
Todas as autenticações de colaboradores, registadas
Quando um auditor pergunta quem teve acesso à sua rede para colaboradores em março passado, a resposta deve demorar segundos. O Purple regista todas as autenticações 802.1X em relação a uma identidade identificada, para que a evidência seja produzida pela rede em vez de ser reunida após o evento.

O que registam as análises do WiFi para colaboradores do Purple?
O Purple regista todas as autenticações 802.1X na sua rede para colaboradores com a identidade de diretório que se autenticou, o dispositivo e o seu estado de inscrição MDM, o ponto de acesso, o SSID e o local, a política retornada pelo RADIUS e se o pedido foi aceite ou rejeitado. Como cada colaborador possui o seu próprio certificado ou credencial, cada sessão é atribuível a uma pessoa identificada.
| Campo | O que contém |
|---|---|
| Identidade do usuário | A conta de diretório que realizou a autenticação, sincronizada do Microsoft Entra ID, Okta ou Google Workspace via SCIM, juntamente com os grupos aos quais pertencia no momento. |
| Dispositivo | Nome, tipo e endereço MAC do dispositivo, além do status de registro no MDM onde o Microsoft Intune, Jamf Pro ou JumpCloud esteja conectado. |
| Credencial e método EAP | Se o dispositivo apresentou um certificado EAP-TLS, se autenticou via PEAP ou usou uma chave pré-compartilhada individual, além da identidade do certificado quando apresentado. |
| Ponto de acesso e SSID | Qual ponto de acesso aceitou a associação e em qual SSID, para que um SSID para colaboradores possa ser separado do tráfego de visitantes nos relatórios. |
| Local | O edifício ou local ao qual o ponto de acesso pertence. Ambientes com múltiplos locais podem filtrar todo o log por localização sem precisar consolidar exportações de cada local. |
| Política aplicada | A VLAN e a função que o RADIUS na nuvem retornou para essa autenticação, o que serve como prova de que a segmentação foi realmente aplicada e não apenas configurada. |
| Resultado | Aprovação ou rejeição, acompanhada do motivo da rejeição. É isso que diferencia uma credencial incorreta de um certificado expirado ou de um bloqueio por Acesso Condicional. |
| Registros de data e hora | Hora da autenticação, início e término da sessão, o que permite comprovar com precisão de minutos se o acesso foi encerrado no seu último dia. |
Campos contidos em cada registo de autenticação do WiFi para colaboradores.
Quatro perguntas e de onde vem cada resposta
Estas são as perguntas que surgem numa auditoria, num questionário de segurança ou numa análise de incidentes. Uma senha de WiFi partilhada não pode responder a nenhuma delas.
Quem tinha acesso à rede de colaboradores em 14 de março?
O relatório de direitos de acesso lê a associação ao grupo de diretório aplicável no momento, portanto, a resposta é reconstruída a partir do provedor de identidade, em vez de uma lista mantida manualmente que tenha se desatualizado desde então.
Prove que este ex-colaborador perdeu o acesso no seu último dia.
O evento de desprovisionamento via SCIM e qualquer tentativa de autenticação posterior estão ambos no log com carimbos de data/hora. Uma rejeição após um desprovisionamento é a prova concreta de que a revogação funcionou, algo que uma rotação de senha não consegue produzir.
Quais dispositivos se conectaram neste local e se eles eram gerenciados?
Os registros de sessão contêm o dispositivo e seu status de inscrição no MDM, de modo que um dispositivo não gerenciado em um SSID de colaboradores aparece como um registro, em vez de se presumir que esteja ausente.
Mostre-me todas as falhas de autenticação deste usuário.
As rejeições são registradas com um motivo ao lado das aceitações, de modo que uma dúvida do suporte ("por que esta pessoa não consegue se conectar?") e uma dúvida de segurança ("alguém está tentando credenciais que não funcionam?") são respondidas na mesma visualização.
Relatórios criados para a pergunta que lhe está a ser feita
Um relatório para todos os locais e uma forma simples de responder aos pedidos que não se enquadram numa visualização guardada.
Um registo, todos os locais
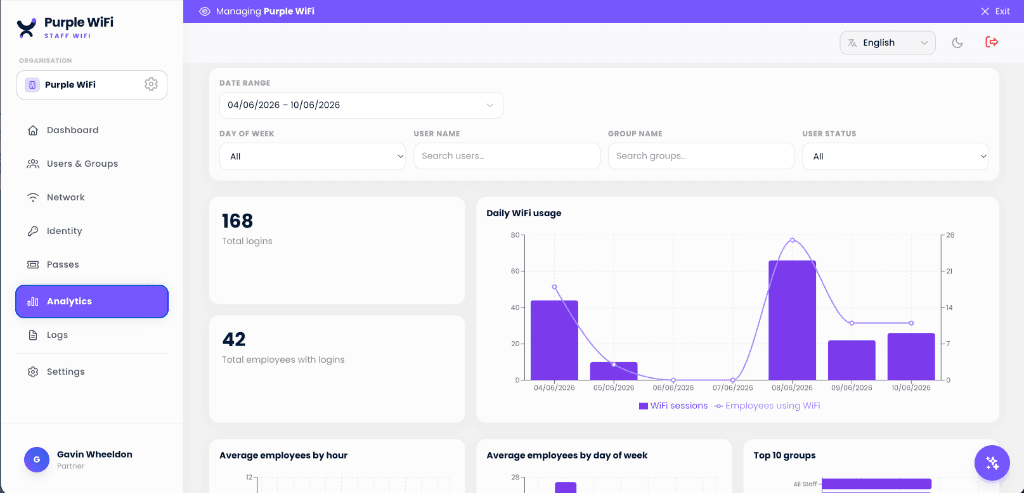
Inícios de sessão, colaboradores com inícios de sessão e utilização ao longo do tempo em todo o património. Como a autenticação é executada no RADIUS em nuvem em vez de hardware por local, um património com vários locais tem um único registo para consultar.
- Diretório de usuários em tempo realVeja quem pode acessar a rede neste momento e desative um único usuário ou dispositivo sem afetar mais ninguém.
- Filtre por local, grupo ou SSIDUma única consulta em toda a infraestrutura, em vez de uma exportação por edifício para reconciliar posteriormente.
- Aceitações e rejeições juntasCada resultado é registrado com o seu motivo, para que dúvidas de suporte e de segurança sejam respondidas na mesma visualização.

Faça uma pergunta específica em linguagem natural
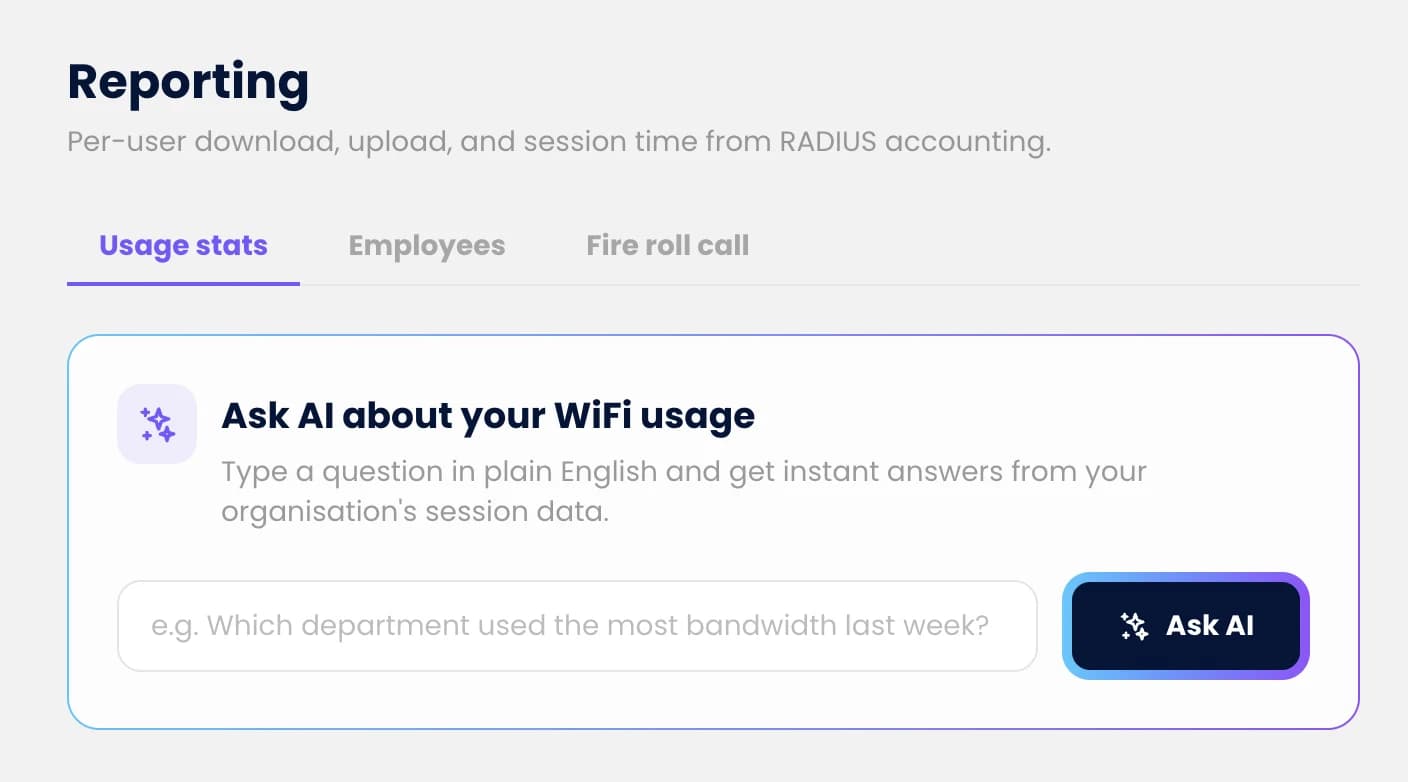
Os pedidos de auditoria raramente correspondem a um relatório guardado. O Ask AI responde a perguntas sobre os seus próprios dados de sessão numa frase, para que um pedido pontual não se transforme num pedido de exportação de dados.
- Pergunte em uma fraseQuais usuários falharam na autenticação em um local na semana passada, quais dispositivos não são gerenciados, quando uma conta específica se conectou pela última vez.
- Respostas das suas próprias sessõesGeradas a partir dos dados da sua rede, para que os números coincidam com o que o log realmente contém.
- Sem tickets de exportaçãoUma solicitação de auditoria pontual deixa de ser uma extração em CSV e uma tabela dinâmica que alguém precisa criar manualmente.
Quais as normas suportadas por esta evidência
Nenhum produto pode tornar a sua organização em conformidade, e o Purple não o afirma. O que ele faz é manter os registos que um auditor pede para ver. Eles são escritos automaticamente sempre que alguém se liga, em vez de serem reunidos manualmente antes de uma avaliação.
| Norma | Controlo | O que o registo fornece |
|---|---|---|
| ISO 27001:2022 | A.5.15, A.5.18 controlo de acessos e direitos. A.8.15, A.8.16 registo e monitorização | Registos de acesso por utilizador obtidos através da adesão ao diretório, carimbo de data/hora em que o acesso foi concedido, alterado ou removido, e um registo de autenticação por utilizador, dispositivo e local. |
| Cyber Essentials | Controlo de acessos de utilizadores | Provas de que o acesso à rede é atribuído a pessoas identificadas e removido quando estas saem, em vez de ser gerido por uma chave em circulação. |
| PCI DSS v4.0 | Requisito 8 identificar e autenticar, Requisito 10 registar e monitorizar | Credenciais exclusivas por utilizador em vez de uma chave partilhada e um registo de acesso à rede onde se encontra o ambiente de dados do titular do cartão. |
| HIPAA Security Rule | §164.312(b) controlos de auditoria, §164.308(a)(3) segurança da força de trabalho | Um registo da atividade de rede por membro da equipa e provas de que o acesso foi revogado quando o vínculo laboral terminou. |
| UK GDPR | Artigo 32.º segurança do tratamento | Controlo de acessos demonstrável sobre a rede que transporta dados pessoais e a pista de auditoria que permite rever esse controlo. |
Os números de controlo referem-se a cada norma mencionada. A decisão sobre se esta evidência satisfaz o seu próprio âmbito cabe ao seu avaliador, não a nós.
Os mesmos dados mostram quais escritórios são realmente utilizados
Cada sessão de colaboradores regista o local e o ponto de acesso através do qual se conetou. Isso torna o registo um histórico de ocupação, bem como um registo de acesso: pode ver quais edifícios e andares estão ocupados, em que dias, sem pedir a ninguém para preencher pesquisas de utilização de espaço. Os clientes utilizaram estes dados para identificar e recuperar até 35% do espaço de escritório não utilizado.
- Quais locais estão movimentados e quandoMédia de colaboradores por hora e por dia da semana, por local, para que um andar meio vazio apareça como um dado concreto e não como um palpite.
- Presença híbrida, mensuradaVeja em quais dias as pessoas realmente comparecem. A política de presença e a realidade da presença raramente são o mesmo número.
- Evidências para decisões de locaçãoLeve a utilização real para uma renovação ou consolidação, em vez de estimar a partir de dados de crachás ou de uma contagem manual de uma semana.
Perguntas sobre a análise do WiFi para colaboradores
O que registam as análises do WiFi para colaboradores do Purple?
O Purple regista todas as autenticações 802.1X na sua rede para colaboradores com a identidade de diretório que se autenticou, o dispositivo e o seu estado de inscrição MDM, o ponto de acesso, o SSID e o local, a política retornada pelo RADIUS e se o pedido foi aceite ou rejeitado. Como cada colaborador possui o seu próprio certificado ou credencial, cada sessão é atribuível a uma pessoa identificada.
Por quanto tempo os dados de autenticação do WiFi para colaboradores são mantidos?
A retenção é configurada por conta, e o registo pode ser transmitido continuamente para o seu próprio SIEM - Microsoft Sentinel, Splunk, Elastic ou Datadog - para que a sua política de retenção controle o tempo de retenção das evidências, e não a nossa. As equipas com uma janela de auditoria fixa normalmente mantêm um período ativo no Purple e o histórico de longo prazo no SIEM pelo qual já pagam.
Posso provar que um ex-colaborador perdeu o acesso ao WiFi no seu último dia?
Sim, e é exatamente a esta pergunta que o registo responde melhor. Como o acesso está vinculado à conta do diretório em vez de uma senha compartilhada, o desligamento no Microsoft Entra ID, Okta ou Google Workspace remove o acesso ao WiFi via SCIM no mesmo momento em que o e-mail é revogado. O evento de desprovisionamento possui um registo de data e hora (timestamp), e qualquer tentativa de autenticação subsequente é registada como rejeitada - o que é uma prova conclusiva de que a revogação surtiu efeito, e não apenas a afirmação de que uma senha foi alterada.
Isto substitui o nosso SIEM?
Não. O Purple é a fonte dos eventos de autenticação de WiFi e a camada de relatórios sobre eles; o SIEM continua a ser o local onde correlaciona esses eventos com tudo o resto e onde reside a retenção a longo prazo. O Purple alimenta os eventos de autenticação de WiFi no Sentinel, Splunk, Elastic ou Datadog para que um pico de falhas de autenticação apareça ao lado da sua restante telemetria.
Isto é a mesma coisa que as análises de WiFi para visitantes?
Não, e a diferença é crucial para a proteção de dados. A análise de WiFi para visitantes mede o comportamento dos visitantes de forma agregada - fluxo de pessoas, tempo de permanência, visitas repetidas - a partir de sinais de dispositivos anonimizados. A análise de WiFi para colaboradores regista autenticações identificadas por funcionários para fins de responsabilidade e auditoria. Dados diferentes, finalidades diferentes, bases legais diferentes. Se procura o fluxo de visitantes do local em vez dos registos de acesso dos colaboradores, a página de que precisa é /guest-wifi/analytics.
Precisamos de hardware adicional para obter estes relatórios?
Não. Os registos são produzidos pela própria autenticação, que é executada através do RADIUS na nuvem do Purple nos access points empresariais que já possui - Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Não há servidor RADIUS local para instalar nem appliance de registos para dimensionar.
Posso ver quem está na rede neste momento?
Sim. Uma vista em tempo real mostra as sessões atuais por utilizador, dispositivo e local, sendo possível desativar um único utilizador ou dispositivo no mesmo ecrã sem interromper o acesso dos restantes. Essa é a diferença entre uma senha compartilhada, onde a única solução é alterar a chave para todos, e credenciais individuais por utilizador.
Os mesmos dados mostram-nos algo sobre como os nossos escritórios são utilizados?
Mostram, como uma utilização secundária. Como as sessões dos colaboradores registam o local e o access point, o mesmo registo mostra quais os edifícios e pisos efetivamente ocupados e em que momentos, permitindo a clientes identificar e reaproveitar até 35% do espaço de escritório não utilizado. Os relatórios são concebidos com foco primário na comprovação de acesso; a ocupação é um resultado consequente.
A versão resumida
- Cada autenticação é registada associada a uma identidade de diretório nomeada, e não a uma palavra-passe partilhada, pelo que a responsabilização por utilizador provém da própria rede e não de uma folha de cálculo de acessos mantida manualmente.
- A evidência de direitos de acesso é um subproduto da execução do WiFi através do seu provedor de identidade: o Purple lê a associação a grupos do Microsoft Entra ID, Okta ou Google Workspace via SCIM, pelo que a pergunta "quem tinha acesso a este local nesta data" passa a ser uma simples consulta em vez de uma investigação.
- Os registos são transmitidos em tempo real para o Microsoft Sentinel, Splunk, Elastic ou Datadog, fazendo com que a evidência do WiFi para colaboradores permaneça com o restante da sua telemetria de segurança e a sua política de retenção controle o tempo durante o qual é mantida.
- O Ask AI responde a perguntas sobre dados de sessão em linguagem simples, transformando um pedido de auditoria delimitado numa pergunta rápida em vez de uma exportação de CSV e uma tabela dinâmica.
Última revisão:
Explore os guias completos de WiFi
Segurança e autenticação de WiFi empresarial
O guia fundamental por trás desta página: 802.1X, EAP-TLS, RADIUS em nuvem, integração com provedores de identidade e os padrões aos quais cada um atende.
WiFi para colaboradores
O produto do qual estes registros vêm: WiFi para colaboradores sem senha com 802.1X por usuário, integração com provedores de identidade e revogação instantânea.
O ciclo de vida do WiFi para colaboradores
Da admissão ao desligamento, etapa por etapa. De onde realmente vêm os eventos de provisionamento e desprovisionamento na trilha de auditoria.
RADIUS-as-a-Service
O mecanismo RADIUS em nuvem que autentica cada solicitação de conexão e no qual o log de aceitação ou rejeição é construído.
Análises de WiFi para visitantes
A outra metade do local: fluxo de pessoas, tempo de permanência e visitas recorrentes a partir de dados anonimizados de visitantes. Dados diferentes, finalidade diferente.
Traga-nos a sua próxima pergunta de auditoria
Diga-nos o que o seu auditor pediu da última vez. Mostraremos a consulta que responde a essa pergunta, executada sobre os dados do WiFi para colaboradores nos seus próprios pontos de acesso.