
प्रत्येक स्टाफ ऑथेंटिकेशन, रिकॉर्ड पर
जब कोई ऑडिटर पूछता है कि पिछले मार्च में आपके स्टाफ नेटवर्क तक किसकी पहुंच थी, तो उत्तर में केवल कुछ सेकंड लगने चाहिए। Purple प्रत्येक 802.1X ऑथेंटिकेशन को एक नामित पहचान के विरुद्ध लॉग करता है, जिससे साक्ष्य घटना के बाद एकत्र करने के बजाय सीधे नेटवर्क द्वारा ही तैयार होता है।

Purple के Staff WiFi एनालिटिक्स क्या रिकॉर्ड करते हैं?
Purple आपके स्टाफ नेटवर्क पर प्रत्येक 802.1X ऑथेंटिकेशन को ऑथेंटिकेट करने वाली डायरेक्टरी पहचान, डिवाइस और उसकी MDM एनरोलमेंट स्थिति, एक्सेस पॉइंट, SSID और साइट, RADIUS द्वारा लौटाई गई नीति, और अनुरोध स्वीकार या अस्वीकृत हुआ, इसके साथ लॉग करता है। चूंकि प्रत्येक कर्मचारी का अपना प्रमाणपत्र या क्रेडेंशियल होता है, इसलिए प्रत्येक सत्र किसी नामित व्यक्ति से संबंधित होता है।
| फील्ड | इसमें क्या विवरण होता है |
|---|---|
| उपयोगकर्ता पहचान | वह डायरेक्टरी खाता जिसे ऑथेंटिकेट किया गया था, जो SCIM के माध्यम से Microsoft Entra ID, Okta या Google Workspace से सिंक हुआ था, साथ ही वे ग्रुप्स जिनका यह उस समय हिस्सा था। |
| डिवाइस | डिवाइस का नाम, प्रकार और MAC address, इसके अलावा MDM एनरोलमेंट स्थिति जहाँ Microsoft Intune, Jamf Pro या JumpCloud कनेक्टेड हैं। |
| क्रेडेंशियल और EAP विधि | क्या डिवाइस ने EAP-TLS सर्टिफिकेट प्रस्तुत किया, PEAP के माध्यम से ऑथेंटिकेट किया, या किसी व्यक्तिगत प्री-शेयर्ड की का उपयोग किया, साथ ही जहाँ प्रस्तुत किया गया हो वहाँ सर्टिफिकेट की पहचान। |
| एक्सेस पॉइंट और SSID | किस एक्सेस पॉइंट ने एसोसिएशन स्वीकार किया और किस SSID पर, ताकि रिपोर्टिंग में स्टाफ SSID को गेस्ट ट्रैफ़िक से अलग किया जा सके। |
| साइट | वह बिल्डिंग या वेन्यू जिससे एक्सेस पॉइंट संबंधित है। मल्टी-साइट एस्टेट्स प्रत्येक साइट के एक्सपोर्ट को आपस में जोड़े बिना लोकेशन के अनुसार पूरे लॉग को फ़िल्टर कर सकते हैं। |
| लागू की गई पॉलिसी | उस ऑथेंटिकेशन के लिए क्लाउड RADIUS द्वारा रिटर्न किया गया VLAN और रोल, जो इस बात का प्रमाण है कि सेगमेंटेशन वास्तव में लागू किया गया था, न कि केवल कॉन्फ़िगर किया गया था। |
| परिणाम | स्वीकार या अस्वीकार, अस्वीकृति के कारण के साथ। यही गलत क्रेडेंशियल, एक्सपायर्ड सर्टिफिकेट और Conditional Access ब्लॉक के बीच अंतर बताता है। |
| टाइमस्टैम्प | ऑथेंटिकेशन समय, सेशन शुरू होने और समाप्त होने का समय, जो "यह साबित करें कि उनके अंतिम दिन एक्सेस समाप्त हो गया था" को मिनटों के स्तर तक जवाबदेह बनाता है। |
प्रत्येक स्टाफ WiFi ऑथेंटिकेशन रिकॉर्ड के तहत संग्रहीत फ़ील्ड।
चार प्रश्न, और प्रत्येक उत्तर कहां से आता है
ये वे प्रश्न हैं जो किसी ऑडिट, सुरक्षा प्रश्नावली या घटना समीक्षा के दौरान आते हैं। एक साझा WiFi पासवर्ड इनमें से किसी का भी उत्तर नहीं दे सकता है।
14 मार्च को स्टाफ नेटवर्क तक किसकी एक्सेस थी?
एक्सेस-राइट्स रिपोर्टिंग उस समय लागू डायरेक्टरी ग्रुप मेंबरशिप से डेटा पढ़ती है, इसलिए उत्तर किसी मैन्युअल रूप से मेंटेन की गई ऐसी सूची के बजाय आइडेंटिटी प्रोवाइडर से रीकंस्ट्रक्ट किया जाता है जिसमें समय के साथ बदलाव आ चुका हो।
यह साबित करें कि संस्थान छोड़ने वाले इस व्यक्ति की एक्सेस उनके अंतिम दिन समाप्त हो गई थी।
SCIM डिप्रोविजनिंग इवेंट और उसके बाद का कोई भी ऑथेंटिकेशन प्रयास, दोनों टाइमस्टैम्प के साथ लॉग में दर्ज होते हैं। डिप्रोविजन के बाद का रिजेक्ट (reject) इस बात का सकारात्मक प्रमाण है कि रिवोकेशन ने काम किया, जिसे पासवर्ड रोटेशन से हासिल नहीं किया जा सकता।
इस साइट पर कौन से डिवाइस कनेक्ट हुए थे, और क्या वे मैनेज्ड थे?
सेशन रिकॉर्ड में डिवाइस और उसकी MDM एनरोलमेंट स्थिति शामिल होती है, इसलिए स्टाफ SSID पर कोई भी अनमैनेज्ड डिवाइस रिकॉर्ड के रूप में दिखता है, न कि उसे अनुपस्थित मान लिया जाता है।
मुझे इस यूजर के लिए प्रत्येक विफल ऑथेंटिकेशन दिखाएं।
एक्सेप्ट्स (accepts) के साथ-साथ कारण के साथ रिजेक्ट्स (rejects) भी लॉग किए जाते हैं, इसलिए एक सपोर्ट प्रश्न ("यह व्यक्ति कनेक्ट क्यों नहीं हो पा रहा है?") और एक सुरक्षा प्रश्न ("क्या कोई अमान्य क्रेडेंशियल्स का उपयोग करने की कोशिश कर रहा है?") दोनों का उत्तर एक ही व्यू से मिल जाता है।
आपके द्वारा पूछे जाने वाले प्रश्नों के लिए विशेष रूप से बनाई गई रिपोर्टिंग
हर साइट के लिए एक ही रिपोर्ट, और उन अनुरोधों के लिए सरल अंग्रेजी में प्रश्न पूछने का तरीका जो किसी सहेजे गए व्यू में फिट नहीं बैठते हैं।
एक ही लॉग, हर साइट
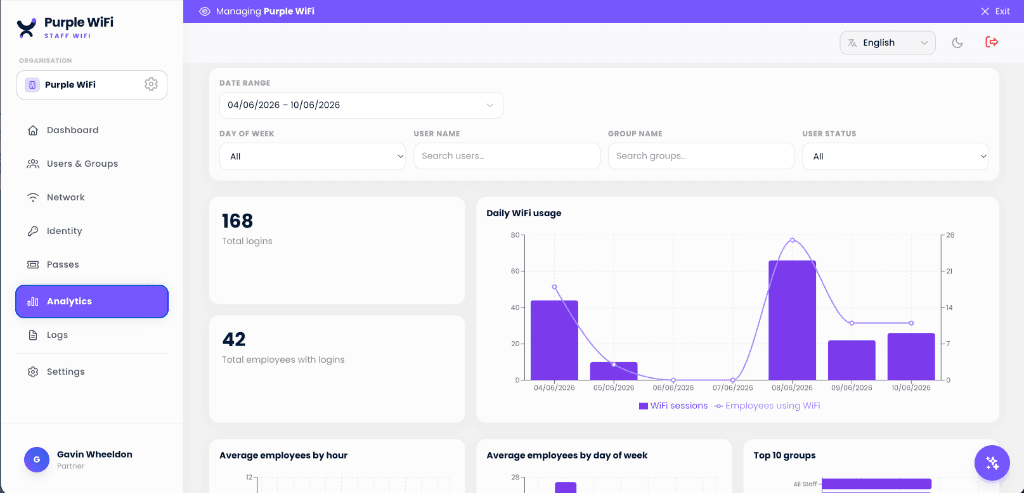
पूरे एस्टेट में लॉगिन, लॉगिन वाले कर्मचारी और समय के साथ उनका उपयोग। चूंकि ऑथेंटिकेशन प्रत्येक साइट के हार्डवेयर के बजाय क्लाउड RADIUS में चलता है, इसलिए एक मल्टी-साइट एस्टेट में क्वेरी करने के लिए केवल एक ही लॉग होता है।
- लाइव यूज़र डायरेक्टरीदेखें कि अभी नेटवर्क तक किसकी पहुँच है, और किसी अन्य को प्रभावित किए बिना किसी एक यूज़र या डिवाइस को अक्षम करें।
- साइट, ग्रुप या SSID के अनुसार फ़िल्टर करेंबाद में मिलान करने के लिए हर बिल्डिंग का अलग-अलग एक्सपोर्ट करने के बजाय, पूरे एस्टेट में बस एक क्वेरी।
- स्वीकृत और अस्वीकृत अनुरोध एक साथप्रत्येक परिणाम उसके कारण के साथ लॉग होता है, जिससे सपोर्ट और सुरक्षा संबंधी प्रश्नों के उत्तर एक ही व्यू से मिल जाते हैं।

सरल अंग्रेजी में अपना विशिष्ट प्रश्न पूछें
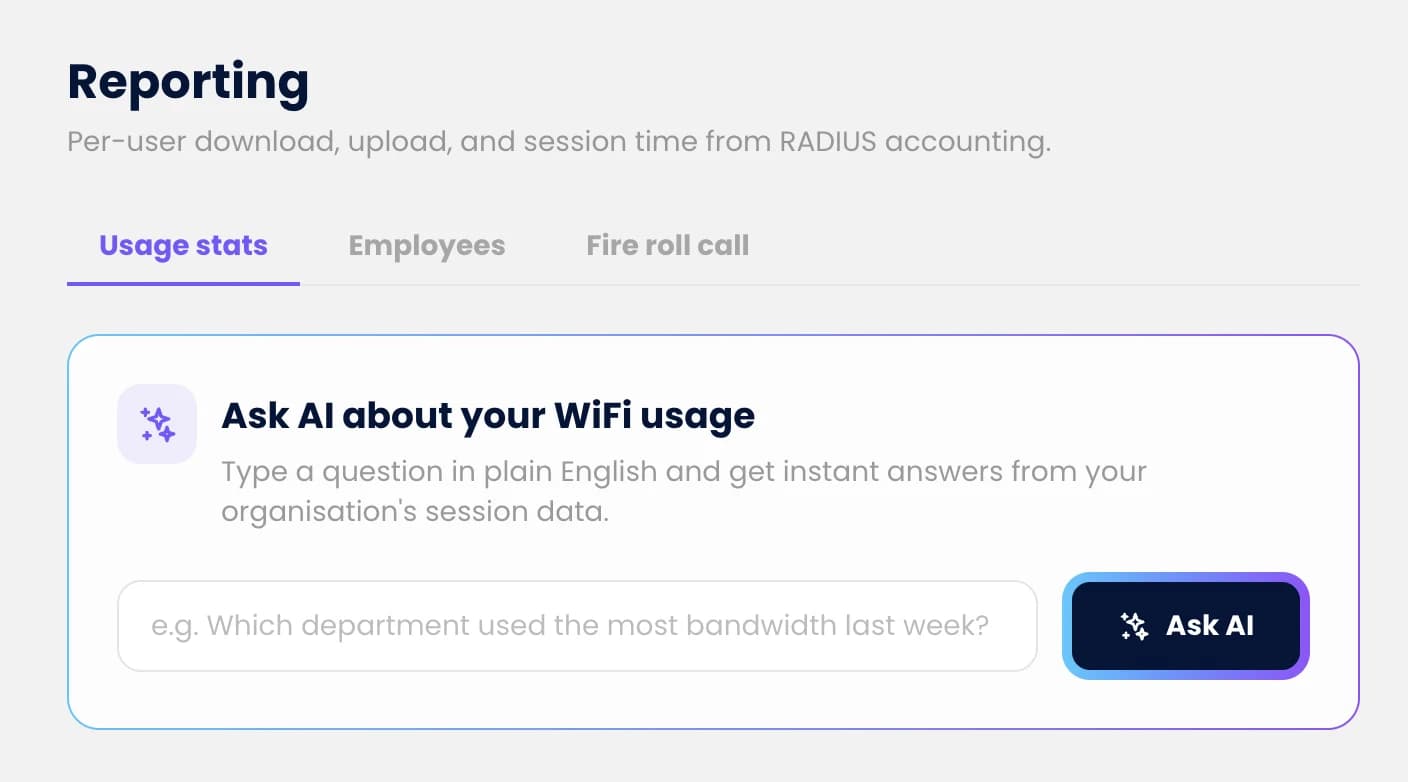
ऑडिट अनुरोध शायद ही कभी सहेजी गई रिपोर्ट से मेल खाते हों। Ask AI आपके अपने सेशन डेटा के बारे में प्रश्नों का उत्तर एक वाक्य में देता है, जिससे किसी विशेष अनुरोध के लिए डेटा-निर्यात टिकट बनाने की आवश्यकता नहीं पड़ती।
- एक वाक्य में पूछेंपिछले सप्ताह एक साइट पर कौन-से उपयोगकर्ता ऑथेंटिकेशन में विफल रहे, कौन-से डिवाइस अनमैनेज्ड हैं, या किसी विशिष्ट अकाउंट ने अंतिम बार कब कनेक्ट किया था।
- आपके अपने सेशन से उत्तरआपके नेटवर्क डेटा से जनरेट किया गया, ताकि आंकड़े लॉग में वास्तव में मौजूद डेटा से मेल खाएं।
- एक्सपोर्ट टिकट की आवश्यकता नहींएक बार का ऑडिट अनुरोध अब मैनुअल CSV पुल और पिवट टेबल बनाने का झंझट नहीं बनता।
यह साक्ष्य किन मानकों का समर्थन करता है
कोई भी प्रोडक्ट आपके संगठन को अनुपालना-युक्त नहीं बना सकता, और Purple ऐसा कोई दावा नहीं करता है। यह केवल वे रिकॉर्ड रखता है जिन्हें एक ऑडिटर देखना चाहता है। हर बार जब कोई कनेक्ट होता है, तो ये किसी मूल्यांकन से पहले हाथ से एकत्र किए जाने के बजाय स्वचालित रूप से दर्ज हो जाते हैं।
| मानक | नियंत्रण | लॉग क्या प्रदान करता है |
|---|---|---|
| ISO 27001:2022 | A.5.15, A.5.18 एक्सेस कंट्रोल और अधिकार। A.8.15, A.8.16 लॉगिंग और मॉनिटरिंग | डायरेक्टरी सदस्यता से प्राप्त प्रति-उपयोगकर्ता एक्सेस रिकॉर्ड, वह टाइमस्टैम्प जिस पर एक्सेस प्रदान किया गया, बदला गया या हटाया गया, और प्रति उपयोगकर्ता, डिवाइस और साइट ऑथेंटिकेशन लॉग। |
| Cyber Essentials | उपयोगकर्ता एक्सेस कंट्रोल | इस बात का साक्ष्य कि नेटवर्क एक्सेस नामित व्यक्तियों को प्रदान किया जाता है और उनके जाने पर हटा दिया जाता है, न कि किसी साझा होने वाली कुंजी द्वारा नियंत्रित होता है। |
| PCI DSS v4.0 | Requirement 8 पहचानें और ऑथेंटिकेट करें, Requirement 10 लॉग और मॉनिटर करें | साझा कुंजी के स्थान पर यूनीक प्रति-उपयोगकर्ता क्रेडेंशियल, और उस नेटवर्क के एक्सेस का रिकॉर्ड जिसके पीछे कार्डहोल्डर डेटा एनवायरनमेंट स्थित है। |
| HIPAA Security Rule | §164.312(b) ऑडिट कंट्रोल, §164.308(a)(3) वर्कफोर्स सिक्योरिटी | वर्कफोर्स सदस्य द्वारा नेटवर्क गतिविधि का रिकॉर्ड, और रोजगार समाप्त होने पर एक्सेस समाप्त किए जाने का साक्ष्य। |
| UK GDPR | Article 32 प्रोसेसिंग की सुरक्षा | पर्सनल डेटा ले जाने वाले नेटवर्क पर प्रमाणित योग्य एक्सेस कंट्रोल, और वह ऑडिट ट्रेल जो इस कंट्रोल को समीक्षा योग्य बनाती है। |
नियंत्रण संख्याएं प्रत्येक नामित मानक को संदर्भित करती हैं। क्या यह साक्ष्य आपके अपने दायरे को संतुष्ट करता है, यह आपके मूल्यांकनकर्ता का निर्णय है, हमारा नहीं।
यही डेटा दिखाता है कि वास्तव में कौन से कार्यालय उपयोग में हैं
प्रत्येक स्टाफ सेशन उस साइट और एक्सेस प्वाइंट को दर्ज करता है जिससे वह कनेक्ट हुआ था। इससे यह लॉग एक्सेस रिकॉर्ड के साथ-साथ ऑक्यूपेंसी रिकॉर्ड भी बन जाता है: आप बिना किसी से डेस्क सर्वे भरने को कहे यह देख सकते हैं कि कौन सी इमारतें और फ़्लोर किन दिनों में व्यस्त हैं। ग्राहकों ने इसका उपयोग 35% तक अप्रयुक्त कार्यालय स्थान की पहचान करने और उसे वापस प्राप्त करने के लिए किया है।
- कौन सी साइट्स व्यस्त हैं, और कबप्रति साइट, घंटे और सप्ताह के दिन के आधार पर कर्मचारियों का औसत, ताकि आधा खाली फ़्लोर केवल अंदाज़ा न रहकर आंकड़ों में साफ़ दिखे।
- मापी गई हाइब्रिड उपस्थितिदेखें कि लोग वास्तव में किन दिनों में आते हैं। उपस्थिति नीति और उपस्थिति की वास्तविक संख्या में शायद ही कभी मेल होता है।
- लीज निर्णय के लिए साक्ष्यबैज डेटा या एक सप्ताह की मैनुअल गिनती से अनुमान लगाने के बजाय, नवीनीकरण या कंसोलिडेशन के लिए वास्तविक उपयोग का आधार लें।
स्टाफ WiFi एनालिटिक्स से जुड़े प्रश्न
Purple के Staff WiFi एनालिटिक्स क्या रिकॉर्ड करते हैं?
Purple आपके स्टाफ नेटवर्क पर प्रत्येक 802.1X ऑथेंटिकेशन को ऑथेंटिकेट करने वाली डायरेक्टरी पहचान, डिवाइस और उसकी MDM एनरोलमेंट स्थिति, एक्सेस पॉइंट, SSID और साइट, RADIUS द्वारा लौटाई गई नीति, और अनुरोध स्वीकार या अस्वीकृत हुआ, इसके साथ लॉग करता है। चूंकि प्रत्येक कर्मचारी का अपना प्रमाणपत्र या क्रेडेंशियल होता है, इसलिए प्रत्येक सत्र किसी नामित व्यक्ति से संबंधित होता है।
स्टाफ WiFi ऑथेंटिकेशन डेटा कितने समय तक रखा जाता है?
रिटेंशन को प्रति अकाउंट के अनुसार कॉन्फ़िगर किया जाता है, और लॉग को लगातार आपके अपने SIEM - Microsoft Sentinel, Splunk, Elastic या Datadog पर स्ट्रीम किया जा सकता है - इसलिए हमारी नीति के बजाय आपकी रिटेंशन नीति यह तय करती है कि साक्ष्य कितने समय तक रखा जाएगा। एक निश्चित ऑडिट विंडो वाली टीमें आमतौर पर एक वर्किंग अवधि को Purple में रखती हैं और बाकी डेटा को उस SIEM में रखती हैं जिसका वे पहले से भुगतान कर रही हैं।
क्या मैं यह साबित कर सकता हूं कि कंपनी छोड़ने वाले व्यक्ति का WiFi एक्सेस उनके अंतिम दिन समाप्त हो गया था?
हां, और यह वही सवाल है जिसके जवाब में लॉग सबसे असरदार है। चूंकि एक्सेस एक साझा पासवर्ड के बजाय डायरेक्टरी अकाउंट से जुड़ा होता है, इसलिए Microsoft Entra ID, Okta या Google Workspace में ऑफबोर्डिंग करते ही ईमेल निरस्त होने के साथ ही SCIM के जरिए WiFi एक्सेस भी हटा दिया जाता है। डिप्रोविजनिंग इवेंट में एक टाइमस्टैम्प होता है, और इसके बाद ऑथेंटिकेशन का कोई भी प्रयास रिजेक्ट के रूप में लॉग होता है - जो इस बात का स्पष्ट प्रमाण है कि निरस्तीकरण प्रभावी हुआ था, न कि केवल पासवर्ड बदले जाने का दावा।
क्या यह हमारे SIEM को रिप्लेस करता है?
नहीं। Purple WiFi ऑथेंटिकेशन इवेंट्स का सोर्स और उनके ऊपर रिपोर्टिंग लेयर है; SIEM वह जगह बनी रहती है जहां आप उन इवेंट्स को बाकी सभी चीज़ों के साथ कोरिलेट करते हैं और जहां लॉन्ग-टर्म रिटेंशन रहता है। Purple WiFi ऑथेंटिकेशन इवेंट्स को Sentinel, Splunk, Elastic या Datadog में फ़ीड करता है ताकि फ़ेल्ड-ऑथेंटिकेशन स्पाइक आपकी अन्य टेलीमेट्री के साथ दिखाई दे।
क्या यह गेस्ट WiFi एनालिटिक्स जैसी ही चीज़ है?
नहीं, और डेटा सुरक्षा के लिए यह अंतर मायने रखता है। गेस्ट WiFi एनालिटिक्स अनाम डिवाइस सिग्नल से समग्र रूप से विज़िटर व्यवहार को मापता है - फुटफ़ॉल, ड्वेल टाइम, बार-बार आने वाले विज़िटर। स्टाफ WiFi एनालिटिक्स जवाबदेही और ऑडिट के लिए कर्मचारियों द्वारा किए गए नामज़द ऑथेंटिकेशन को रिकॉर्ड करता है। अलग डेटा, अलग उद्देश्य, अलग कानूनी आधार। यदि आप कर्मचारी एक्सेस रिकॉर्ड्स के बजाय वेन्यू फुटफ़ॉल तलाश रहे हैं, तो /guest-wifi/analytics वह पेज है जिसकी आपको आवश्यकता है।
क्या यह रिपोर्टिंग प्राप्त करने के लिए हमें अतिरिक्त हार्डवेयर की आवश्यकता है?
नहीं। रिकॉर्ड ऑथेंटिकेशन प्रक्रिया द्वारा ही तैयार किए जाते हैं, जो आपके पास पहले से मौजूद एंटरप्राइज एक्सेस पॉइंट्स - Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet - पर Purple क्लाउड RADIUS के माध्यम से चलती है। इसमें इंस्टॉल करने के लिए कोई ऑन-प्रीमिस RADIUS सर्वर नहीं है और न ही आकार देने के लिए कोई लॉगिंग एप्लायंस है।
क्या मैं देख सकता हूं कि अभी नेटवर्क पर कौन है?
हां। एक लाइव व्यू यूज़र, डिवाइस और साइट के अनुसार वर्तमान सेशंस दिखाता है, और बाकी किसी को प्रभावित किए बिना उसी स्क्रीन से एक सिंगल यूज़र या डिवाइस को डिसेबल किया जा सकता है। साझा पासवर्ड (जहां एकमात्र समाधान सभी के लिए की (key) को रोटेट करना होता है) और प्रति-यूज़र क्रेडेंशियल्स के बीच यही अंतर है।
क्या यही डेटा हमें यह भी बताता है कि हमारे ऑफिस का उपयोग कैसे किया जा रहा है?
हां, एक द्वितीयक उपयोग के रूप में यह ऐसा करता है। चूंकि स्टाफ सेशंस साइट और एक्सेस पॉइंट को रिकॉर्ड करते हैं, इसलिए वही लॉग दिखाता है कि कौन सी इमारतें और फ़्लोर वास्तव में कब और किस समय ऑक्यूपाइड हैं, जिससे ग्राहकों को 35% तक अप्रयुक्त ऑफिस स्पेस की पहचान करने और उसे पुनः प्राप्त करने में मदद मिली है। रिपोर्टिंग को मुख्य रूप से एक्सेस साक्ष्य के आसपास डिज़ाइन किया गया है; ऑक्यूपेंसी इसका एक अतिरिक्त परिणाम है।
संक्षेप में
- प्रत्येक प्रमाणीकरण साझा पासवर्ड के बजाय एक नामित डायरेक्टरी पहचान के तहत रिकॉर्ड किया जाता है, इसलिए प्रति-उपयोगकर्ता जवाबदेही हाथ से बनाए गए एक्सेस स्प्रेडशीट के बजाय सीधे नेटवर्क से आती है।
- एक्सेस-अधिकारों का प्रमाण आपके पहचान प्रदाता के माध्यम से WiFi चलाने का एक स्वाभाविक परिणाम है: Purple SCIM के माध्यम से Microsoft Entra ID, Okta या Google Workspace से समूह सदस्यता पढ़ता है, इसलिए "इस तिथि को इस साइट तक किसकी पहुंच थी" एक लंबी जांच के बजाय केवल एक क्वेरी बन जाती है।
- लॉग्स सीधे Microsoft Sentinel, Splunk, Elastic या Datadog पर स्ट्रीम होते हैं, जिससे स्टाफ WiFi साक्ष्य आपके बाकी सुरक्षा टेलीमेट्री के साथ रहते हैं और आपकी रिटेंशन नीति यह तय करती है कि इसे कब तक रखा जाएगा।
- Ask AI सरल अंग्रेजी में सेशन डेटा के बारे में प्रश्नों के उत्तर देता है, जो एक स्कोप्ड ऑडिट अनुरोध को CSV एक्सपोर्ट और पिवट टेबल के बजाय एक साधारण प्रश्न में बदल देता है।
अंतिम समीक्षा:
WiFi की संपूर्ण गाइड देखें
एंटरप्राइज WiFi सुरक्षा और प्रमाणीकरण
इस पेज का मुख्य गाइड: 802.1X, EAP-TLS, क्लाउड RADIUS, आइडेंटिटी-प्रोवाइडर इंटीग्रेशन, और वे मानक जिनका यह पालन करते हैं।
स्टाफ WiFi
वह प्रोडक्ट जहां से ये रिकॉर्ड आते हैं: प्रति-यूजर 802.1X, आइडेंटिटी-प्रोवाइडर इंटीग्रेशन और तुरंत एक्सेस रद्द करने की सुविधा के साथ पासवर्ड-रहित स्टाफ WiFi।
स्टाफ WiFi लाइफसाइकल
कंपनी में शामिल होने से लेकर छोड़ने तक, चरण-दर-चरण। ऑडिट ट्रेल में प्रोविजनिंग और डिप्रोविजनिंग इवेंट वास्तव में कहां से आते हैं।
RADIUS-as-a-Service
वह क्लाउड RADIUS इंजन जो हर जॉइन अनुरोध को ऑथेंटिकेट करता है और स्वीकार या अस्वीकार का लॉग लिखता है।
गेस्ट WiFi एनालिटिक्स
एस्टेट का दूसरा हिस्सा: अनामित विज़िटर डेटा से फुटफॉल, ड्वेल टाइम और दोबारा होने वाले विजिट। अलग डेटा, अलग उद्देश्य।
अपना अगला ऑडिट प्रश्न हमारे पास लाएं
हमें बताएं कि पिछली बार आपके असेसर ने क्या मांगा था। हम आपको वह क्वेरी दिखाएंगे जो आपके अपने एक्सेस प्वाइंट्स पर मौजूद स्टाफ WiFi डेटा का उपयोग करके उसका उत्तर देती है।