
Cada autenticación de empleados, registrada
Cuando un auditor pregunta quién tuvo acceso a su red de empleados el pasado mes de marzo, la respuesta debería tardar segundos. Purple registra cada autenticación 802.1X contra una identidad nominal, por lo que la red genera la evidencia en lugar de recopilarla a posteriori.

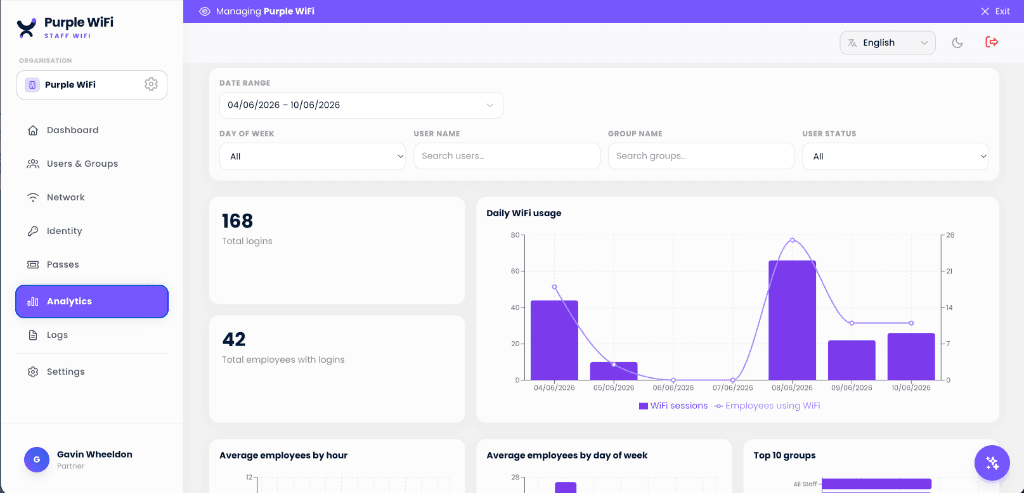
¿Qué registran las analíticas de WiFi para empleados de Purple?
Purple registra cada autenticación 802.1X en su red de empleados con la identidad del directorio que se autenticó, el dispositivo y su estado de inscripción en MDM, el punto de acceso, el SSID y la ubicación, la directiva devuelta por RADIUS y si la solicitud fue aceptada o rechazada. Dado que cada empleado cuenta con su propio certificado o credencial, cada sesión se puede atribuir a una persona concreta.
| Campo | Qué contiene |
|---|---|
| Identidad del usuario | La cuenta de directorio que se autenticó, sincronizada desde Microsoft Entra ID, Okta o Google Workspace mediante SCIM, junto con los grupos a los que pertenecía en ese momento. |
| Dispositivo | Nombre, tipo y dirección MAC del dispositivo, además del estado de inscripción en el MDM cuando Microsoft Intune, Jamf Pro o JumpCloud están conectados. |
| Credencial y método EAP | Si el dispositivo presentó un certificado EAP-TLS, se autenticó a través de PEAP o utilizó una clave precompartida individual, así como la identidad del certificado en caso de haberse presentado uno. |
| Punto de acceso y SSID | Qué punto de acceso aceptó la asociación y en qué SSID, de modo que el SSID para empleados se pueda separar del tráfico de invitados en los informes. |
| Sede | El edificio o recinto al que pertenece el punto de acceso. Las propiedades multisede pueden filtrar todo el registro por ubicación sin necesidad de consolidar exportaciones de cada sede. |
| Política aplicada | La VLAN y el rol que el RADIUS en la nube devolvió para esa autenticación, lo que demuestra que la segmentación realmente se aplicó y no solo se configuró. |
| Resultado | Aceptado o rechazado, con el motivo del rechazo. Esto es lo que permite diferenciar una credencial incorrecta de un certificado caducado o de un bloqueo por Conditional Access. |
| Marcas de tiempo | Hora de autenticación, inicio y fin de la sesión, lo que permite demostrar al minuto que el acceso finalizó en su último día. |
Campos incluidos en cada registro de autenticación de WiFi para empleados.
Cuatro preguntas y de dónde procede cada respuesta
Estas son las preguntas que surgen en una auditoría, un cuestionario de seguridad o una revisión de incidentes. Una contraseña de WiFi compartida no puede responder a ninguna de ellas.
¿Quién tenía acceso a la red para empleados el 14 de marzo?
Los informes de derechos de acceso leen la pertenencia a grupos del directorio que se aplicaba en ese momento, por lo que la respuesta se reconstruye a partir del proveedor de identidad en lugar de una lista mantenida manualmente que haya quedado desactualizada.
Demuestre que este empleado saliente perdió el acceso en su último día.
El evento de desaprovisionamiento SCIM y cualquier intento de autenticación posterior figuran en el registro con sus marcas de tiempo. Un rechazo posterior a un desaprovisionamiento es la prueba concluyente de que la revocación funcionó, algo que una rotación de contraseñas no puede generar.
¿Qué dispositivos se conectaron en esta ubicación y estaban gestionados?
Los registros de sesión incluyen el dispositivo y su estado de inscripción en el MDM, por lo que un dispositivo no gestionado en un SSID para empleados aparece como un registro en lugar de asumirse que no está presente.
Muéstreme todos los intentos fallidos de autenticación de este usuario.
Los rechazos se registran con un motivo junto a los accesos permitidos, por lo que una consulta de soporte ("¿por qué esta persona no se puede conectar?") y una pregunta de seguridad ("¿está alguien intentando credenciales que no funcionan?") se responden desde la misma vista.
Informes creados para la pregunta específica que le hacen
Un solo informe para todas las ubicaciones y un acceso directo mediante lenguaje natural para las solicitudes que no se ajustan a una vista guardada.
Un solo registro, todas las ubicaciones
Inicios de sesión, empleados con inicio de sesión y uso a lo largo del tiempo en todas las instalaciones. Dado que la autenticación se ejecuta en RADIUS en la nube y no en el hardware de cada ubicación, una red multiubicación cuenta con un solo registro que consultar.
- Directorio de usuarios en tiempo realVea quién puede acceder a la red en este momento y deshabilite un único usuario o dispositivo sin afectar al resto.
- Filtre por sitio, grupo o SSIDUna sola consulta en todas las instalaciones, en lugar de una exportación por edificio para conciliar después.
- Aceptaciones y rechazos juntosCada resultado se registra con su motivo, para que las consultas de soporte y de seguridad se respondan desde la misma vista.

Haga una pregunta acotada en lenguaje natural
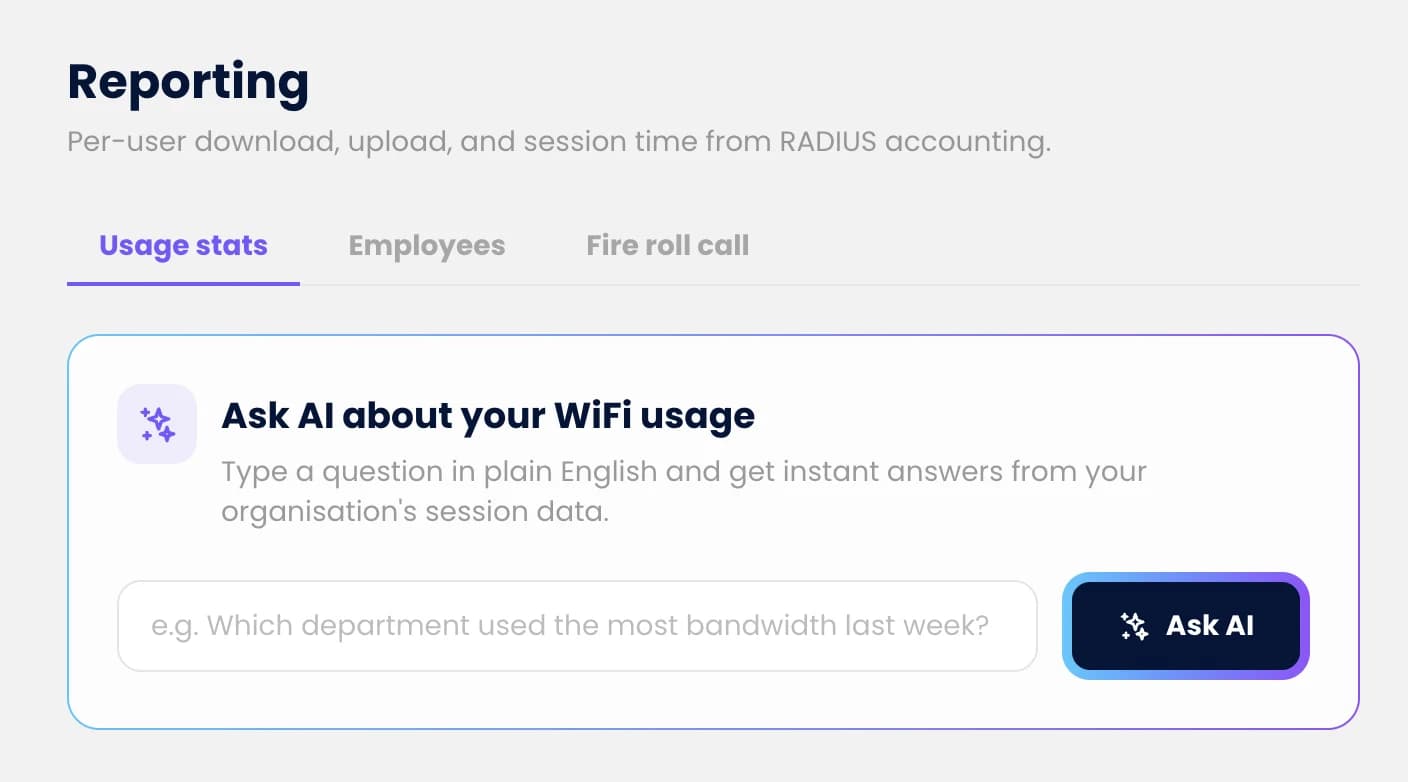
Las solicitudes de auditoría rara vez coinciden con un informe guardado. Ask AI responde a preguntas sobre sus propios datos de sesión con una frase, evitando que una solicitud puntual se convierta en una incidencia de exportación de datos.
- Pregunte en una fraseQué usuarios no pudieron autenticarse en una ubicación la semana pasada, qué dispositivos no están gestionados o cuándo se conectó por última vez una cuenta específica.
- Respuestas a partir de sus propias sesionesSe generan a partir de los datos de su red, por lo que las cifras coinciden con lo que realmente contiene el registro.
- Sin tickets de exportaciónUna solicitud de auditoría puntual deja de ser una extracción CSV y una tabla dinámica que alguien tiene que crear a mano.
A qué estándares presta soporte esta evidencia
Ningún producto puede hacer que su organización cumpla la normativa por sí solo, y Purple tampoco lo pretende. Lo que hace es conservar los registros que un auditor solicita ver. Se generan automáticamente cada vez que alguien se conecta, en lugar de recopilarse manualmente antes de una evaluación.
| Estándar | Control | Lo que aporta el registro |
|---|---|---|
| ISO 27001:2022 | A.5.15, A.5.18 control de acceso y derechos. A.8.15, A.8.16 registro y supervisión | Registros de acceso por usuario derivados de la pertenencia a directorios, la marca de tiempo en la que se concedió, modificó o eliminó el acceso, y un registro de autenticación por usuario, dispositivo y sitio. |
| Cyber Essentials | Control de acceso de usuarios | Evidencia de que el acceso a la red se aprovisiona a personas identificadas y se revoca cuando se marchan, en lugar de regirse por una clave compartida en circulación. |
| PCI DSS v4.0 | Requisito 8: identificación y autenticación; Requisito 10: registro y supervisión | Credenciales únicas por usuario en lugar de una clave compartida, y un registro de acceso a la red detrás de la que se encuentra el entorno de datos del titular de la tarjeta. |
| HIPAA Security Rule | §164.312(b) controles de auditoría, §164.308(a)(3) seguridad del personal | Un registro de la actividad de red por miembro del personal, y evidencia de que el acceso se revocó al finalizar la relación laboral. |
| UK GDPR | Artículo 32: seguridad del tratamiento | Control de acceso demostrable sobre la red que transmite datos personales, y el registro de auditoría que permite revisar dicho control. |
Los números de control hacen referencia a cada estándar mencionado. Que esta evidencia satisfaga su propio alcance es decisión de su evaluador, no la nuestra.
Los mismos datos muestran qué oficinas se utilizan realmente
Cada sesión de los empleados registra la ubicación y el punto de acceso a través del cual se conectó. Esto convierte al registro en un informe tanto de ocupación como de acceso: puede ver qué edificios y plantas están ocupados, y en qué días, sin pedir a nadie que complete una encuesta de uso. Los clientes lo han utilizado para identificar y recuperar hasta un 35 % del espacio de oficina sin usar.
- Qué sedes están concurridas y cuándoPromedio de empleados por hora y día de la semana para cada sede, para que una planta medio vacía sea un dato preciso y no una intuición.
- Asistencia híbrida, medidaConsulte qué días acude realmente el personal. La política de asistencia y la asistencia real raras veces coinciden.
- Evidencia para decisiones de arrendamientoUtilice el nivel de uso real en una renovación o consolidación, en lugar de realizar estimaciones mediante registros de tarjetas de acceso o recuentos manuales de una semana.
Preguntas sobre analíticas de WiFi para empleados
¿Qué registran las analíticas de WiFi para empleados de Purple?
Purple registra cada autenticación 802.1X en su red de empleados con la identidad del directorio que se autenticó, el dispositivo y su estado de inscripción en MDM, el punto de acceso, el SSID y la ubicación, la directiva devuelta por RADIUS y si la solicitud fue aceptada o rechazada. Dado que cada empleado cuenta con su propio certificado o credencial, cada sesión se puede atribuir a una persona concreta.
¿Cuánto tiempo se conservan los datos de autenticación del WiFi para empleados?
La retención se configura por cuenta y el registro se puede transmitir de forma continua a su propio SIEM (Microsoft Sentinel, Splunk, Elastic o Datadog), por lo que su política de retención rige cuánto tiempo se conservan las pruebas en lugar de la nuestra. Los equipos con un periodo de auditoría fijo normalmente mantienen un periodo activo en Purple y el almacenamiento a largo plazo en el SIEM que ya pagan.
¿Puedo demostrar que un empleado saliente perdió el acceso al WiFi en su último día?
Sí, y esta es la pregunta que mejor responde el registro. Como el acceso está vinculado a la cuenta del directorio en lugar de a una contraseña compartida, la baja en Microsoft Entra ID, Okta o Google Workspace revoca el acceso al WiFi a través de SCIM en el mismo momento en que se revoca el correo electrónico. El evento de desaprovisionamiento incluye una marca de tiempo y cualquier intento de autenticación posterior se registra como un rechazo, lo que constituye una prueba concluyente de que la revocación se hizo efectiva, y no solo una afirmación de que se cambió una contraseña.
¿Reemplaza esto a nuestro SIEM?
No. Purple es la fuente de los eventos de autenticación WiFi y la capa de informes sobre ellos; el SIEM sigue siendo el lugar donde se correlacionan esos eventos con todo lo demás y donde reside la retención a largo plazo. Purple envía los eventos de autenticación WiFi a Sentinel, Splunk, Elastic o Datadog para que un pico de autenticaciones fallidas se sitúe junto con el resto de su telemetría.
¿Es esto lo mismo que la analítica del WiFi para invitados?
No, y la diferencia es importante para la protección de datos. La analítica del WiFi para invitados mide el comportamiento de los visitantes de forma agregada (afluencia, tiempo de permanencia, visitas recurrentes) a partir de señales anónimas de los dispositivos. La analítica del WiFi para empleados registra las autenticaciones nominales de los empleados para fines de responsabilidad y auditoría. Datos diferentes, propósito diferente, base legal diferente. Si busca la afluencia al establecimiento en lugar de los registros de acceso de los empleados, /guest-wifi/analytics es la página que necesita.
¿Necesitamos hardware adicional para obtener estos informes?
No. Los registros se generan mediante la propia autenticación, que se ejecuta a través del RADIUS en la nube de Purple en los puntos de acceso empresariales que ya posee: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. No hay ningún servidor RADIUS local que instalar ni ningún dispositivo de registro cuyo tamaño deba dimensionar.
¿Puedo ver quién está en la red en este momento?
Sí. Una vista en tiempo real muestra las sesiones actuales por usuario, dispositivo y ubicación, y se puede desactivar a un solo usuario o dispositivo desde esa misma pantalla sin interrumpir a los demás. Esa es la diferencia entre una contraseña compartida, donde la única solución es cambiar la clave para todo el mundo, y las credenciales individuales por usuario.
¿Nos dicen estos mismos datos algo sobre cómo se utilizan nuestras oficinas?
Sí, como uso secundario. Dado que las sesiones de los empleados registran la ubicación y el punto de acceso, el mismo registro muestra qué edificios y plantas están realmente ocupados y cuándo, de este modo los clientes han identificado y recuperado hasta un 35 % del espacio de oficina no utilizado. Los informes están diseñados principalmente en torno a la prueba de acceso; la ocupación es un resultado derivado.
En resumen
- Cada autenticación se registra con respecto a una identidad de directorio nominal, no con una contraseña compartida, por lo que la responsabilidad por usuario procede de la propia red y no de una hoja de cálculo de accesos gestionada manualmente.
- La evidencia de los derechos de acceso es un resultado directo de gestionar el WiFi a través de su proveedor de identidad: Purple lee la pertenencia a grupos desde Microsoft Entra ID, Okta o Google Workspace a través de SCIM, por lo que "quién tenía acceso a este sitio en esta fecha" es una simple consulta en lugar de una investigación.
- Los registros se transmiten a Microsoft Sentinel, Splunk, Elastic o Datadog, por lo que la evidencia del WiFi para empleados se integra con el resto de su telemetría de seguridad y su política de retención determina cuánto tiempo se conserva.
- Ask AI responde a preguntas sobre los datos de sesión en lenguaje claro, lo que convierte una solicitud de auditoría delimitada en una simple pregunta en lugar de una exportación a CSV y una tabla dinámica.
Última revisión:
Explore las guías completas de WiFi
Seguridad y autenticación WiFi empresarial
La guía fundamental detrás de esta página: 802.1X, EAP-TLS, RADIUS en la nube, integración con proveedores de identidad y los estándares a los que responde cada uno.
WiFi para empleados
El producto del que proceden estos registros: WiFi para empleados sin contraseña con 802.1X por usuario, integración con proveedores de identidad y revocación instantánea.
El ciclo de vida del WiFi para empleados
De la incorporación a la baja, etapa por etapa. De dónde proceden realmente los eventos de aprovisionamiento y desaprovisionamiento en el registro de auditoría.
RADIUS-as-a-Service
El motor RADIUS en la nube en el que se basa el registro y que autentica cada solicitud de conexión y registra la aceptación o el rechazo.
Analítica de WiFi para invitados
La otra mitad de las instalaciones: afluencia, tiempo de permanencia y visitas recurrentes a partir de datos anonimizados de visitantes. Datos diferentes, propósito diferente.
Tráiganos su próxima pregunta de auditoría
Díganos qué le solicitó su auditor la última vez. Le mostraremos la consulta que le da respuesta, ejecutada sobre los datos de WiFi para empleados en sus propios puntos de acceso.