

Purple 的员工 WiFi 分析功能记录哪些内容?
Purple 记录员工网络上的每一次 802.1X 身份验证,包括进行验证的目录身份、设备及其 MDM 注册状态、接入点、SSID 和站点、RADIUS 返回的策略,以及请求是否被接受或拒绝。由于每位员工都持有自己的证书或凭据,因此每个会话都可以归因到具体实名人员。
| 字段 | 包含信息 |
|---|---|
| 用户身份 | 已通过认证的目录账户(通过 SCIM 从 Microsoft Entra ID、Okta 或 Google Workspace 同步而来),以及该账户当时所属的组。 |
| 设备 | 设备名称、类型和 MAC 地址,以及连接 Microsoft Intune、Jamf Pro 或 JumpCloud 时的 MDM 注册状态。 |
| 凭据和 EAP 方法 | 设备是提供了 EAP-TLS 证书、通过 PEAP 进行了认证,还是使用了个人预共享密钥,以及出示证书时的证书身份。 |
| 接入点和 SSID | 接受关联的接入点及其所在的 SSID,以便在报告中将员工 SSID 与访客流量区分开来。 |
| 站点 | 接入点所属的大楼或场所。多站点物业无需拼接各个站点的导出数据,即可按位置筛选整个日志。 |
| 应用的策略 | 云 RADIUS 为该认证返回的 VLAN 和角色,这是证明已实际执行网络分隔而非仅进行配置的证据。 |
| 认证结果 | 接受或拒绝,并附带拒绝原因。这能够明确区分是凭据错误、证书过期还是受到了条件访问拦截。 |
| 时间戳 | 认证时间、会话开始时间和会话结束时间,这使得“证明访问权限在其离职当天终止”可以精确到分钟级别。 |
每条员工 WiFi 身份验证记录保存的字段。
四个关键问题及其答案来源
这些是审计、安全问卷或事件审查中常被问到的问题。共享的 WiFi 密码无法回答其中任何一个。
3月14日谁拥有员工网络的访问权限?
访问权限报告读取当时适用的目录组成员身份,因此答案是从身份提供者重构得出的,而非来自此后已发生偏差的手动维护列表。
证明该离职人员在其最后一天失去了访问权限。
SCIM 注销事件以及此后的任何身份验证尝试均带有时间戳并记录在日志中。注销后的拒绝记录是撤销生效的确凿证据,而密码轮换无法提供此类证据。
哪些设备在此场所进行了连接?它们是否属于受管设备?
会话记录包含设备及其 MDM 注册状态,因此员工 SSID 上的非受管设备会明确显示为一条记录,而非被假定不存在。
显示该用户的每一次失败身份验证。
拒绝记录及其原因会与接受记录一同记入日志,因此技术支持问题(“为什么此人无法连接?”)和安全问题(“是否有人在尝试使用无效凭据?”)均可在同一视图中得到解答。
专为解答审计问询而设计的报告功能
一份覆盖所有站点的统一报告,并为不符合预设视图的个性化查询提供通俗易懂的自然语言查询入口。
统一日志,覆盖所有站点
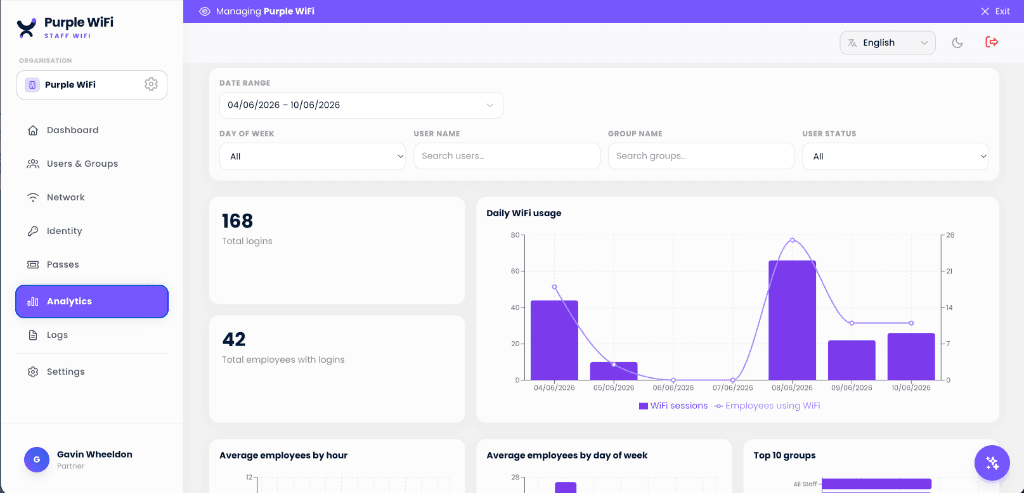
涵盖整个门店内一段时间内的登录量、已登录员工数和使用情况。由于身份验证是在云端 RADIUS 而非各站点硬件上运行,因此多站点企业只需查询一份统一日志即可。
- 实时用户目录实时查看当前可接入网络的用户,无需影响其他任何对象即可禁用单个用户或设备。
- 按站点、分组或 SSID 筛选单次查询即可覆盖整个物业网络,无需事后对每栋建筑分别导出数据进行比对。
- 允许与拒绝记录统一展示每条处理结果及其原因均有日志记录,可在同一视图中同时解答技术支持与安全排查问题。

用通俗语言询问具体问题
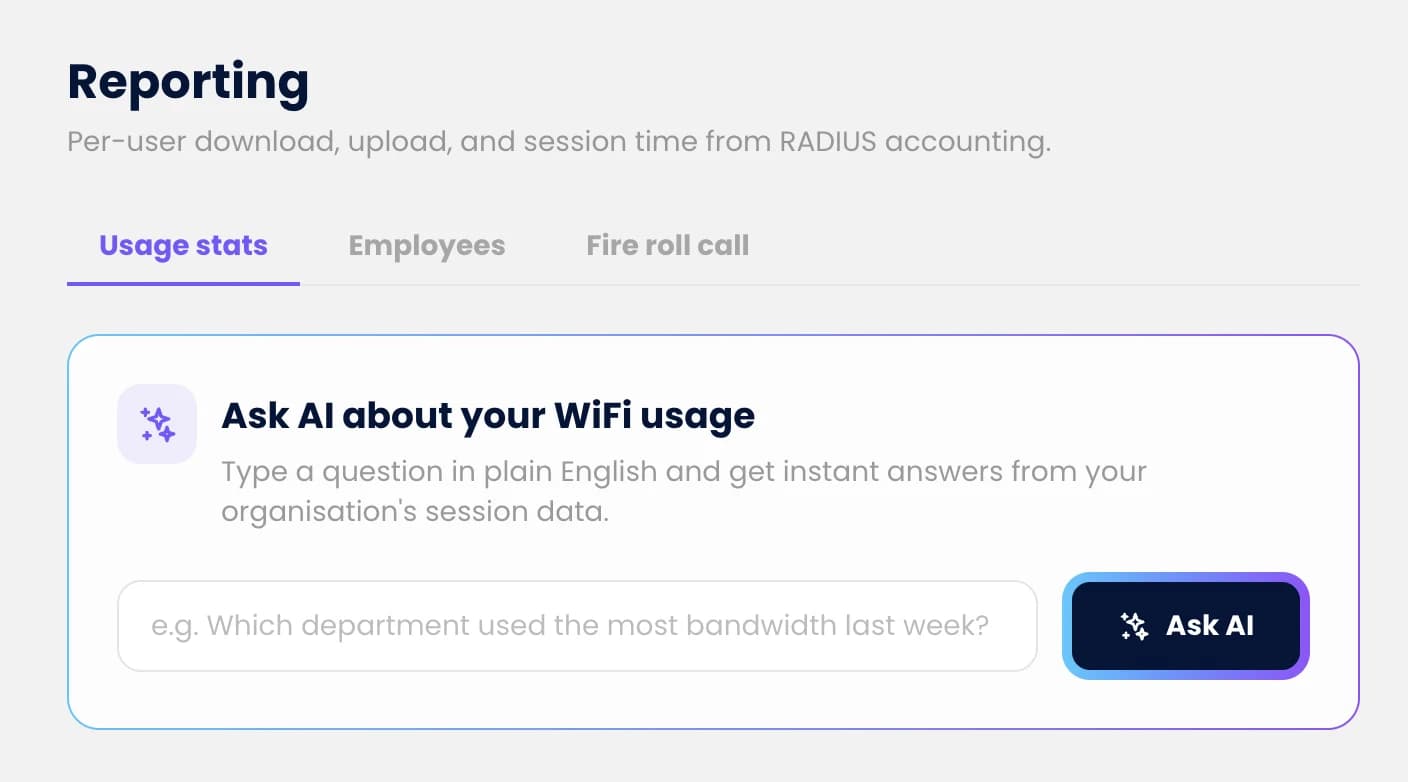
审计需求很少能与预设报告完全吻合。Ask AI 能以完整的语句形式回答有关会话数据的问题,避免将临时需求变成繁琐的数据导出工单。
- 用一句话提问上周哪些用户在某个站点身份验证失败、哪些设备未经管理、指定账户最后一次连接的时间。
- 基于您自身会话的解答根据您的网络数据生成,确保数据与日志实际记录完全吻合。
- 无需导出工单单次审计请求不再需要人工导出 CSV 文件并手动制作数据透视表。
该证据支持的标准
没有任何产品可以直接让您的组织实现合规,Purple 也不这样声称。Purple 所做的是保存审计员要求查看的记录。每次有人连接时,这些记录都会自动写入,无需在评估前手动收集。
| 标准 | 控制项 | 日志提供的证据 |
|---|---|---|
| ISO 27001:2022 | A.5.15、A.5.18 访问控制与权限。A.8.15、A.8.16 日志记录与监控 | 基于目录成员身份的单用户访问记录、访问权限授予、变更或撤销的时间戳,以及按用户、设备和站点记录的身份验证日志。 |
| Cyber Essentials | 用户访问控制 | 证明网络访问权限已配置给具名人员并在其离职时撤销,而非通过流转的密钥进行管理的证据。 |
| PCI DSS v4.0 | 要求 8 身份标识与验证,要求 10 日志记录与监控 | 使用唯一的单用户凭据替代共享密钥,以及持卡人数据环境所在网络的访问记录。 |
| HIPAA Security Rule | §164.312(b) 审计控制,§164.308(a)(3) 工作人员安全 | 按工作人员划分的网络活动记录,以及雇佣关系结束时已终止访问权限的证据。 |
| UK GDPR | 第 32 条 处理安全性 | 对传输个人数据的网络具备可证明的访问控制,以及使该控制可被审查的审计追踪。 |
控制项编号对应各指定标准。该证据是否满足您的合规范围将由您的评估员决定,而非我们。
相同的数据还能显示哪些办公室已被实际使用
每次员工会话都会记录其连接的场所和接入点。这使得日志既是访问记录,也是空间占用记录:无需让任何人填写工位调查表,您就能清楚了解哪些大楼和楼层在哪些日子比较繁忙。客户已通过该功能识别并收回了高达 35% 的未利用办公空间。
- 哪些场地繁忙,以及何时繁忙按小时和按周天数统计每个场地的平均员工人数,让半空的楼层以具体数据呈现,而非仅凭直觉。
- 量化混合出勤情况查看员工实际到岗的日期。考勤规定与实际出勤数据往往存在差距。
- 租赁决策的实证依据在续租或场地整合决策中运用真实的利用率数据,无需再依靠门禁卡数据估算或为期一周的人工清点。
员工 WiFi 分析常见问题
Purple 的员工 WiFi 分析功能记录哪些内容?
Purple 记录员工网络上的每一次 802.1X 身份验证,包括进行验证的目录身份、设备及其 MDM 注册状态、接入点、SSID 和站点、RADIUS 返回的策略,以及请求是否被接受或拒绝。由于每位员工都持有自己的证书或凭据,因此每个会话都可以归因到具体实名人员。
员工 WiFi 认证数据的保留期限是多久?
数据保留期限按账户进行配置,日志可以持续实时流传输至您自己的 SIEM(如 Microsoft Sentinel、Splunk、Elastic 或 Datadog),因此证据的保留时长由您的保留策略决定,而非取决于我们。具有固定审计窗口的团队通常会在 Purple 中保留近期工作数据,而将长期历史数据保留在其已付费的 SIEM 中。
我能否证明离职人员在其最后工作日失去了 WiFi 访问权限?
可以,而这正是该日志最擅长解决的问题。由于访问权限绑定到目录账户而非共享密码,因此在 Microsoft Entra ID、Okta 或 Google Workspace 中办理离职手续时,系统会通过 SCIM 在撤销电子邮件权限的同时取消 WiFi 访问权限。取消配置事件带有时间戳,此后的任何认证尝试都会被记录为拒绝(reject) - 这是撤销已生效的有力证据,而不仅仅是密码已更改的断言。
这会替代我们的 SIEM 吗?
不会。Purple 是 WiFi 认证事件的源头及其之上的报告层;SIEM 依然是您将这些事件与其他所有数据进行关联分析以及实现长期保留的地方。Purple 将 WiFi 认证事件接入 Sentinel、Splunk、Elastic 或 Datadog,以便认证失败激增等情况能与您的其他遥测数据并排展示。
这与访客 WiFi 分析是一回事吗?
不是,两者之间的区别对数据保护至关重要。访客 WiFi 分析通过匿名化的设备信号聚合衡量访客行为 - 客流量、停留时长、复访情况。员工 WiFi 分析则记录员工的实名认证信息,用于问责和审计。不同的数据、不同的目的、不同的合法依据。如果您寻找的是场所客流量而非员工访问记录,/guest-wifi/analytics 正是您所需的页面。
我们需要额外的硬件来获取此类报告吗?
不需要。这些记录由认证本身产生,认证通过您现有的企业级 AP(如 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet)上的 Purple 云端 RADIUS 运行。无需安装本地 RADIUS 服务器,也无需配置日志记录设备规格。
我能否查看当前谁在线?
可以。实时视图按用户、设备和站点显示当前会话,并且可以在同一屏幕上禁用单个用户或设备,而不会打扰其他人。这就是按用户凭据与共享密码之间的区别,共享密码唯一的解决办法是为所有人更改密钥。
这些数据能否反映我们办公室的使用情况?
可以,这是其次要用途。由于员工会话记录了站点和 AP,因此同一日志可以显示哪些大楼和楼层在何时被实际占用,客户借此识别并收回了高达 35% 的未利用办公空间。该报告首先围绕访问证据设计;空间占用分析则是随之延伸出的价值。
要点速览
- 每次身份验证都记录在实名目录身份下,而非共享密码,因此单用户问责制直接源自网络本身,而不是靠手动维护的访问权限电子表格。
- 通过身份提供者运行 WiFi,访问权限证据便可随之生成:Purple 通过 SCIM 从 Microsoft Entra ID、Okta 或 Google Workspace 读取组成员身份,因此“谁在该日期访问过此站点”只需进行一次查询,而无需开展调查。
- 日志可实时流传输至 Microsoft Sentinel、Splunk、Elastic 或 Datadog,从而使员工 WiFi 证据与您的其他安全遥测数据集中于一处,并由您的保留策略统一管理保存时长。
- Ask AI 可用通俗易懂的自然语言回答有关会话数据的问题,将限定范围的审计请求转化为一次提问,而无需导出 CSV 文件和制作数据透视表。
最后审核:
浏览完整的 WiFi 指南
告诉我们您遇到的下一个审计问题
告诉我们您的评估人员上次要求提供的具体信息。我们将为您展示解答该问题的查询指令,该指令直接运行于您自身接入点上的员工 WiFi 数据。