


如何阻止员工共享 WiFi 密码?
将共享密码替换为每用户证书。Purple 通过 WPA2 或 WPA3-Enterprise 和 802.1X 向每台设备颁发凭据,并针对云端 RADIUS 进行身份验证。身份信息来自 Microsoft Entra ID、Okta 或 Google Workspace,因此当有人离职时,SCIM 会在注销其电子邮件的同时撤销其 WiFi 访问权限。无需更换硬件。
观看 Purple 员工 WiFi 实际运行效果
简短的演示,展示从员工登录到离职瞬间访问权限立即失效的全过程。
统一身份。统一凭证。支持所有设备与场所。
从登录到访问终止的完整流程,就像向手机钱包中添加凭证一样简单。
身份验证
员工打开 Purple App,使用其现有的 Microsoft Entra ID、Okta 或 Google Workspace 账号登录。无需设置或记忆新密码。
生成 WiFi 凭证
Purple 向设备发放唯一的、基于证书的 WiFi 凭证,操作就像向手机钱包中添加卡片一样简单。
连接上网
设备通过 WPA2/3-Enterprise 与 802.1X 进行身份验证。每位用户都拥有独立的加密密钥,因此网络中的任何人都无法读取他人的流量。
保持连接
在您的目录中禁用某人,他们便无法重新连接。
在同一处管理所有场所的员工 WiFi
连接您的目录,实时查看网络在线人员,并验证每一次连接 - 无需接触任何 RADIUS 设备。
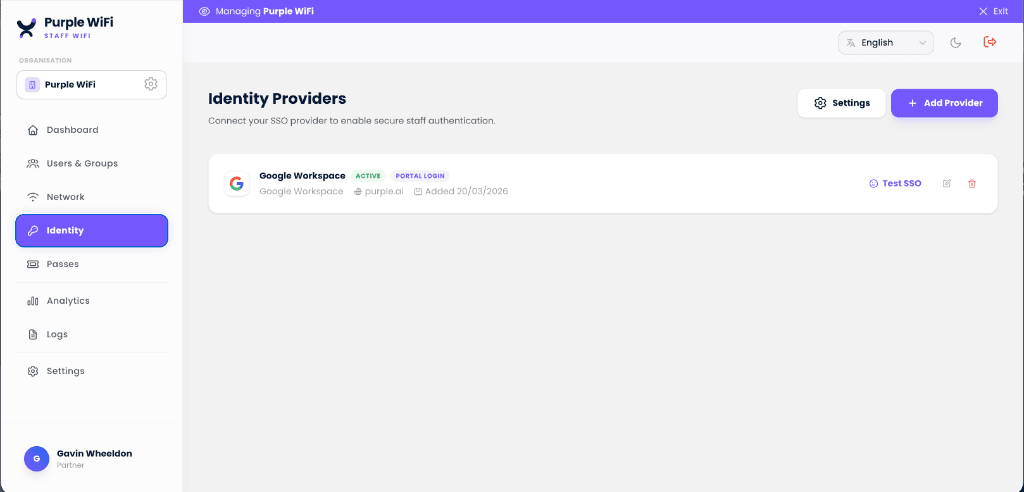
数分钟内连接您的身份提供商
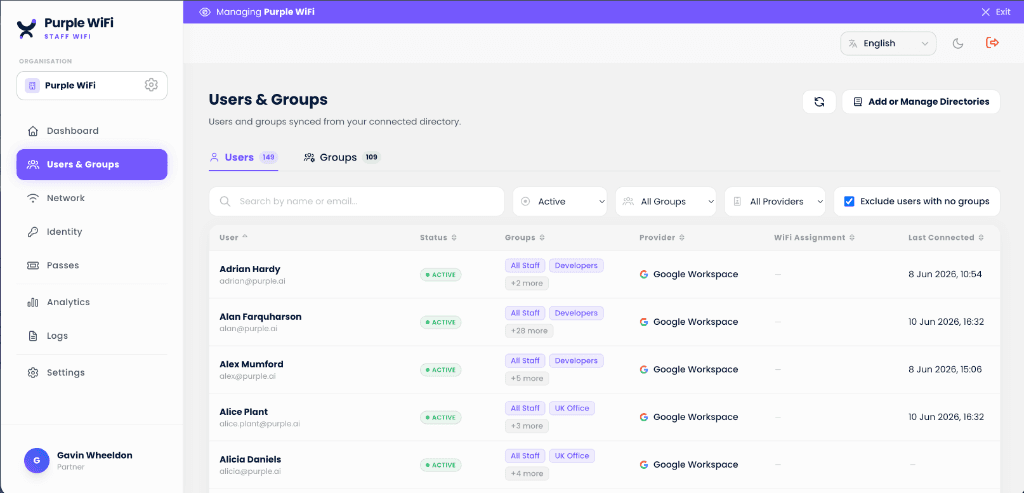
员工使用现有账号进行身份验证。群组群组成员身份决定 VLAN 策略,SCIM 会在人员入职、调动和离职时自动配置和撤销访问权限。

查看并验证每一次连接
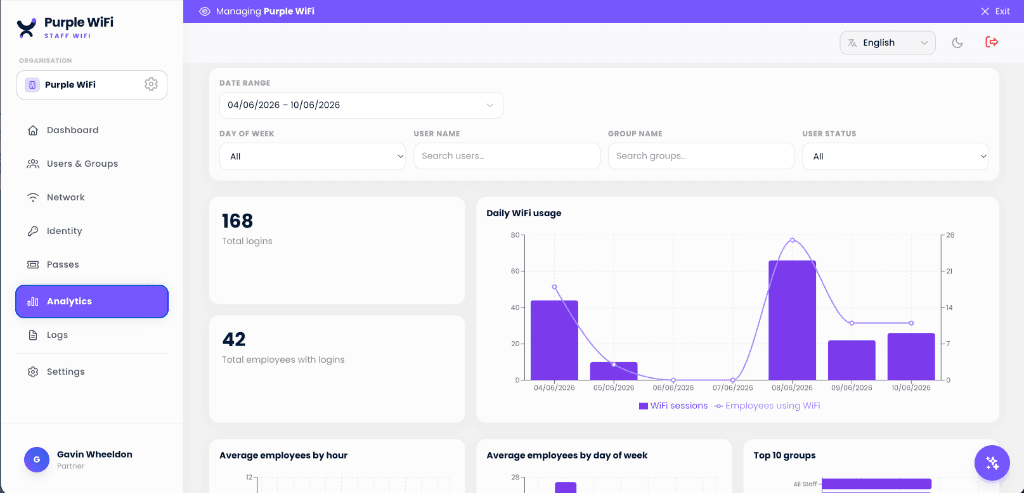
实时用户目录可显示谁可以访问网络以及他们如何进行身份验证。每个会话都会记录用户、设备、时间和位置以满足合规要求,同时这些空间占用数据还有助于收回高达 35% 的未利用办公空间。
用简明英语查询您的 WiFi 数据
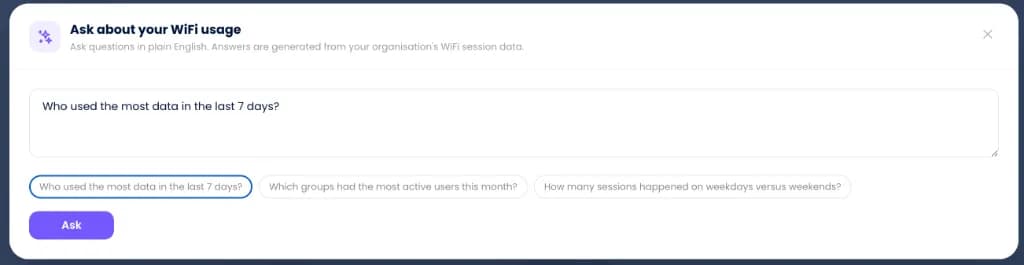
使用自然语言查询活动会话、带宽峰值或合规历史记录。系统会根据您的网络会话数据即时生成答案,让深度审计变得像提问一样简单。
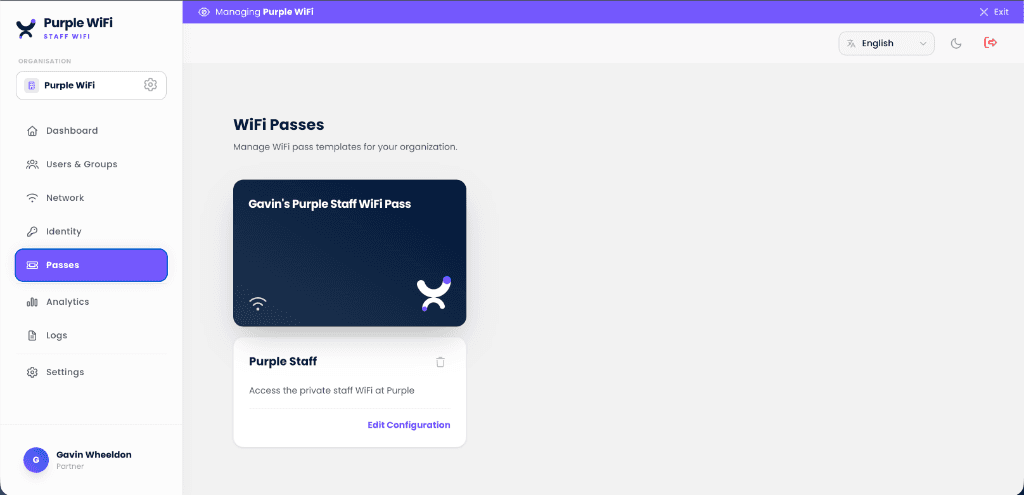
一次设计 WiFi 凭证,随处分发
为您的组织构建品牌专属的凭证模板,然后每位员工都会在其设备上获得一个独特的、不可共享的、基于证书的凭证。无需更改共享密码即可撤销其中任何一个凭证。
添加 Shield 以减少带宽占用并减少干扰
员工 WiFi 让您的团队保持连接。Shield 则保持连接的纯净。它在 DNS 层进行过滤,因此无需购买额外硬件,也无需更改防火墙,只需几分钟即可部署到您的整个场所。
探索 Shield
通过您已运行的 MDM 实现零接触注册
Purple 颁发证书,您的 MDM 进行分发。通过 SCEP 或 PKCS 将 802.1X 配置文件和 EAP-TLS 证书推送到受管设备,让员工无需输入任何内容即可加入网络,且无需 IT 接触终端。
Microsoft Intune
Windows, macOS, iOS, Android
从您已用于策略管理的控制台中,通过 SCEP 或 PKCS 部署基于证书的 WiFi 配置文件。合规状态会同步至 Conditional Access,因此未通过规则的设备将在身份验证时被拒绝,而不是在连接后。
Jamf Pro
macOS, iOS, iPadOS
通过 Jamf 的 SCEP 代理向 Apple 硬件分发 802.1X 配置配置文件和证书。通过 Automated Device Enrolment 注册的设备在接入网络时即已被信任,无需用户提示,也无需传阅共享密码。
JumpCloud
macOS, Windows, Linux
使用 JumpCloud 进行设备 management 和状态评估,同时由 Purple 运行 RADIUS 层。证书由管理该设备的同一目录身份颁发,因此策略更改会同时应用于终端及其网络访问权限。
同样支持:Iru 和 Addigy。正在运行 Hexnode、Workspace ONE 或其他 UEM?任何能够分发 SCEP 或 PKCS 负载的平台都以相同的方式注册设备。
规划您的 MDM 部署方案Microsoft and Intune are trademarks of the Microsoft group of companies. Jamf and Jamf Pro are trademarks of JAMF Software, LLC. JumpCloud is a trademark of JumpCloud Inc. All are used with permission; this page is not endorsed by or affiliated with them.
为每个人和每台设备提供正确的接入方式
SSID 是身份验证边界,而不是隔离边界。证明身份的方法只有三种,因此您只需要三个网络,其余的一切都由 VLAN 处理。
1. 针对不受信任的访客
带有强制门户的开放式访客网络
任何带有浏览器的设备都可以连接 - 即使是您从未见过的手机。登录可在隔离的 VLAN 上捕获经选择同意且符合 GDPR 合规要求的数据。这就是 Purple Guest WiFi。
2. 针对拥有应用或配置文件的用户
结合基于证书的 802.1X 的 Passpoint
员工在 Purple 应用中登录一次,即可获得基于证书的通行证。此后,他们的设备在进入场所时即可立即连接,并进行空中加密。
3. 针对个人密钥 - 设备与人员
xPSK 个人密钥
打印机、收银机、承包商、BYOD - 以及相比配置文件更喜欢密钥的员工。一个 SSID 上每人/每设备一个密钥:可单独轮换任何密钥,且每个组都会自动分配到正确的 VLAN。
与员工 WiFi 专家交流
告诉我们您的资产和身份提供商情况,我们将为您规划一条从共享密码过渡到基于身份访问的路径。从 FreeRADIUS、NPS 或 Cisco ISE 迁移通常只需一个周末即可完成。
Staff WiFi for your industry
See how Staff WiFi works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
One platform, three networks
Explore the complete WiFi guides
企业级 WiFi 安全
员工 WiFi 背后的核心指南:WPA2/3-Enterprise、802.1X、EAP-TLS、云 RADIUS 以及身份提供商集成,并附带完整的深度解析指南。
RADIUS-as-a-Service
适用于 WPA2/3-Enterprise 的云 RADIUS:EAP-TLS、PEAP 和 iPSK。无需本地服务器,支持多区域容灾备份。
WPA2 和 WPA3-Enterprise
在您现有的接入点上通过 802.1X 实现安全 WiFi。支持身份提供商集成和托管证书。
无密码 WiFi
EAP-TLS、iPSK、Passpoint 和 SAML/SSO。用基于身份的凭据取代共享密码。
基于身份的网络
平台视角:网络上的每一次连接都与经过验证的人员或设备绑定,并随该身份的注销而撤销。
常见问题解答
如何阻止员工共享 WiFi 密码?
将共享密码替换为每用户证书。Purple 通过 WPA2 或 WPA3-Enterprise 和 802.1X 向每台设备颁发凭据,并针对云端 RADIUS 进行身份验证。身份信息来自 Microsoft Entra ID、Okta 或 Google Workspace,因此当有人离职时,SCIM 会在注销其电子邮件的同时撤销其 WiFi 访问权限。无需更换硬件。
什么是员工 WiFi?它与访客 WiFi 有何不同?
员工 WiFi 是专供员工使用的无线网络,采用单用户身份验证,并与访客和支付网络隔离。访客 WiFi 侧重于简化注册流程,而员工 WiFi 则侧重于身份验证 - 每位员工通过 802.1X 向 RADIUS 服务器验证其专属凭据(证书、密码或 iPSK)。当员工离职时,可以立即撤销其访问权限,而不会影响网络上的其他任何人。
Purple 员工 WiFi 使用什么身份验证方式?
采用 802.1X 的 WPA2-Enterprise 或 WPA3-Enterprise。标准选项包括 EAP-TLS(基于证书,托管笔记本电脑的黄金标准)、PEAP(适用于旧版设备的用户名 + 密码)和 iPSK(适用于 BYOD 和物联网设备的单设备预共享密钥)。身份验证对接您的身份提供商 - Microsoft Entra ID、Okta、Google Workspace 或任何 SAML 2.0 IdP。
我需要自己的 RADIUS 服务器吗?
不需要。Purple 将 RADIUS 服务器作为云服务(RADIUS-as-a-Service)运行,提供多区域容灾备份和 99.999% 的在线率 SLA。您的接入点指向 Purple,Purple 会根据您的身份提供商验证凭据,您的团队中无需任何人来运维 RADIUS 基础设施。如果您已经运行了 FreeRADIUS、NPS 或 Cisco ISE,迁移工作只需一个周末即可完成。
Purple 员工 WiFi 如何与 Entra ID、Okta 或 Google Workspace 集成?
直接通过 SAML 和 SCIM 集成。当身份提供商(IdP)中添加新员工时,系统会自动为其配置 WiFi 访问权限;当员工离职时,其 WiFi 访问权限会与电子邮件同步被撤销。IdP 中的群组身份决定了 VLAN 策略 - 市场、工程和承包商可以分别接入各自的网络段,无需手动配置。
Purple 是否支持员工 BYOD 和 IoT 设备的 WiFi?
是的。对于托管设备,BYOD 准入通过 MDM(Intune、Jamf、Kandji、Hexnode)进行证书注册;对于非托管的手机和平板电脑,则通过自助服务门户进行。IoT 设备(如打印机、门禁控制器、智能照明)通常在专用 SSID 上使用 iPSK (Identity PSK),这样每个设备都拥有唯一的密钥,您可以在不影响其他设备的情况下撤销该密钥。
我能否在不影响其他人的情况下,撤销单个员工的 WiFi 访问权限?
是的,即时生效。因为员工 WiFi 是基于每个用户的,在您的身份提供商中禁用该员工,就会在下一次身份验证尝试时撤销其 WiFi 访问权限。相比之下,如果使用共享的 WiFi 密码,一旦有员工离职,就不得不更改全公司的密码。这是从 WPA-Personal 迁移到 WPA-Enterprise 的最大运维理由。
Purple 员工 WiFi 是否兼容我现有的接入点?
是的。Purple 支持任何支持 RADIUS 的企业级接入点,包括 Cisco Meraki、Cisco Catalyst、Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme、Fortinet FortiAP 等。您无需更换硬件,只需重新配置 SSID 以通过 Purple 进行身份验证。
员工 WiFi 如何处理条件访问和零信任?
Purple 遵循来自 Entra ID 的条件访问策略 - 未通过合规性检查的设备将无法接入网络。为了实现更广泛的零信任架构,Purple 会通过 webhook 或 syslog 将每个身份验证事件发送到 SIEM(Microsoft Sentinel、Splunk、Elastic、Datadog),使网络访问成为您更广泛的安全分析中的一个信号。
Purple 员工 WiFi 是否支持跨多个场所和地点使用?
是的 - 多场所资产正是 Purple 的最佳适用场景。由于云 RADIUS 服务和身份提供商集成是集中式的,您可以通过单个控制面板在每个市政大楼、酒店、商店、园区或分支机构部署相同的无密码 802.1X 策略,而无需为每个场所运送或维护 RADIUS 硬件。它非常适合在多个地点运行员工、访客和难以管理的 IoT 设备的组织:例如英国地方议会和公共部门、酒店和零售连锁店,以及多学院信托基金和学校。
什么是基于身份的网络?
基于身份的网络将每次连接与经过验证的身份绑定(通过企业目录帐户验证的人员,或通过证书或唯一密钥验证的设备),而不是使用共享密码。Purple 通过云 RADIUS、EAP-TLS 证书、iPSK 以及针对 Microsoft Entra ID、Okta 或 Google Workspace 的 SCIM 预配来实现这一功能,从而实现访问权限随用户而变:在加入时授予、根据其角色限定范围,并在离职时自动撤销。这是无密码员工 WiFi 背后的模式,也是零信任网络访问的基础。
最后审核: