
您的安全栈已实现零信任。但您的办公 WiFi 仍在使用共享密码运行。
大多数企业已将电子邮件、应用程序和笔记本电脑迁移到单点登录和条件访问。办公 WiFi 通常是最后一个仍由会议室墙上的密码保护的系统。这种差距通常体现在四个方面。
如今的典型办公室
- 一个员工 WiFi 密码,在欢迎邮件中发送且从未轮换
- 离职员工和前承包商在离开数周后仍能连接
- 会议室显示屏、打印机和摄像头与员工笔记本电脑处于同一网络
- 当审计人员询问上周二谁在网络上时,无法给出满意的答复
使用 Purple
- 每位员工都使用自己的 Microsoft Entra ID、Okta 或 Google Workspace 账号登录
- 账号在您的目录中被禁用的瞬间,访问权限即终止,通过 SCIM 同步
- 每台设备都拥有自己的密钥和 VLAN,与人员隔离
- 每次会话都会记录对应的姓名、设备、时间和地点
办公室中的每位员工、访客和设备都处于正确的网络中
员工、设备、访客以及您资产中的每个站点,全部通过云 RADIUS 的单一仪表板运行,无需规划 NAC 项目。
使用工作账号登录
通过 Microsoft Entra ID、Okta 或 Google Workspace 实现基于身份的 WiFi。新员工入职第一天即可获得访问权限,离职员工自动失去权限。
02 · 会议室和 IoT为每台设备提供私钥
xPSK 为会议室显示屏、打印机、摄像头和传感器提供专属的密钥和 VLAN,可逐一撤销。
03 · 访客和承包商绝不接触企业内部网络的访客访问
为访客提供带有品牌标识且符合 UK GDPR 同意要求的登录界面,并为承包商提供限时密钥,各自处于独立的网络中。
04 · 多分支机构跨办公室统一策略
员工可在任何分支机构通过 Passpoint 自动连接,支持混合硬件,并通过单一控制台进行统一管理。
员工入职、调动和离职,均由您的目录服务自动处理
员工使用其现有的通用账号进行连接。Purple 通过 SCIM 与 Microsoft Entra ID、Okta、Google Workspace 和 JumpCloud 进行同步,根据群组成员身份决定 VLAN 和策略,并在每次接入时严格执行 Entra ID 条件访问。
- 员工离职账号停用的瞬间,其访问权限即被撤销,无需更改任何密码
- 财务、工程和高管群组将接入各自专属的 VLAN,并执行相应的规则
- 公司笔记本电脑通过 Intune、Jamf、Kandji 或 Hexnode 获取 EAP-TLS 证书
- 个人手机使用 Purple App 仅需约 60 秒即可完成配置接入
Purple 自行颁发、更新和撤销证书,因此无需部署证书颁发机构,也无需搭建本地 RADIUS 服务器。
探索员工 WiFi 员工 WiFi
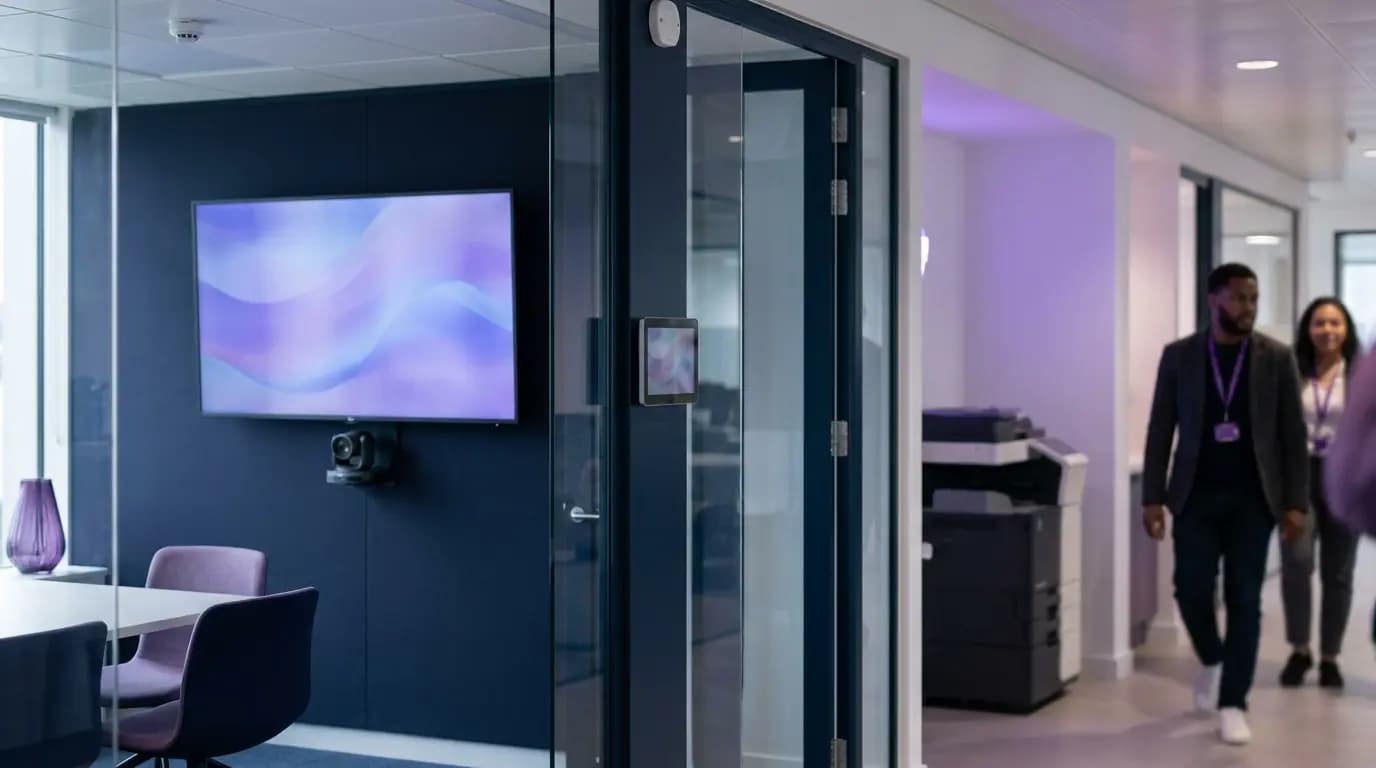
为会议室中的每台设备分配专属私钥
会议室显示屏、音视频设备、打印机、门禁控制器、摄像头和楼宇传感器无法使用用户名登录。xPSK 为每台设备分配独立的密钥和 VLAN,因此即使密钥泄露也只会影响单台设备,而不会波及整个楼层。
- 撤销单个密钥,无需重新配置大楼内所有设备的密钥
- MAC 绑定将每个密钥与首次使用该密钥的设备进行锁定
- 支持各大厂商的专有技术:Cisco 上的 iPSK、Ruckus 上的 DPSK、HPE Aruba 和 Juniper Mist 上的 MPSK,以及 Extreme 和 UniFi 上的 PPSK
- 无需按设备购买许可证,且单个密钥支持的设备数量不设上限
 xPSK
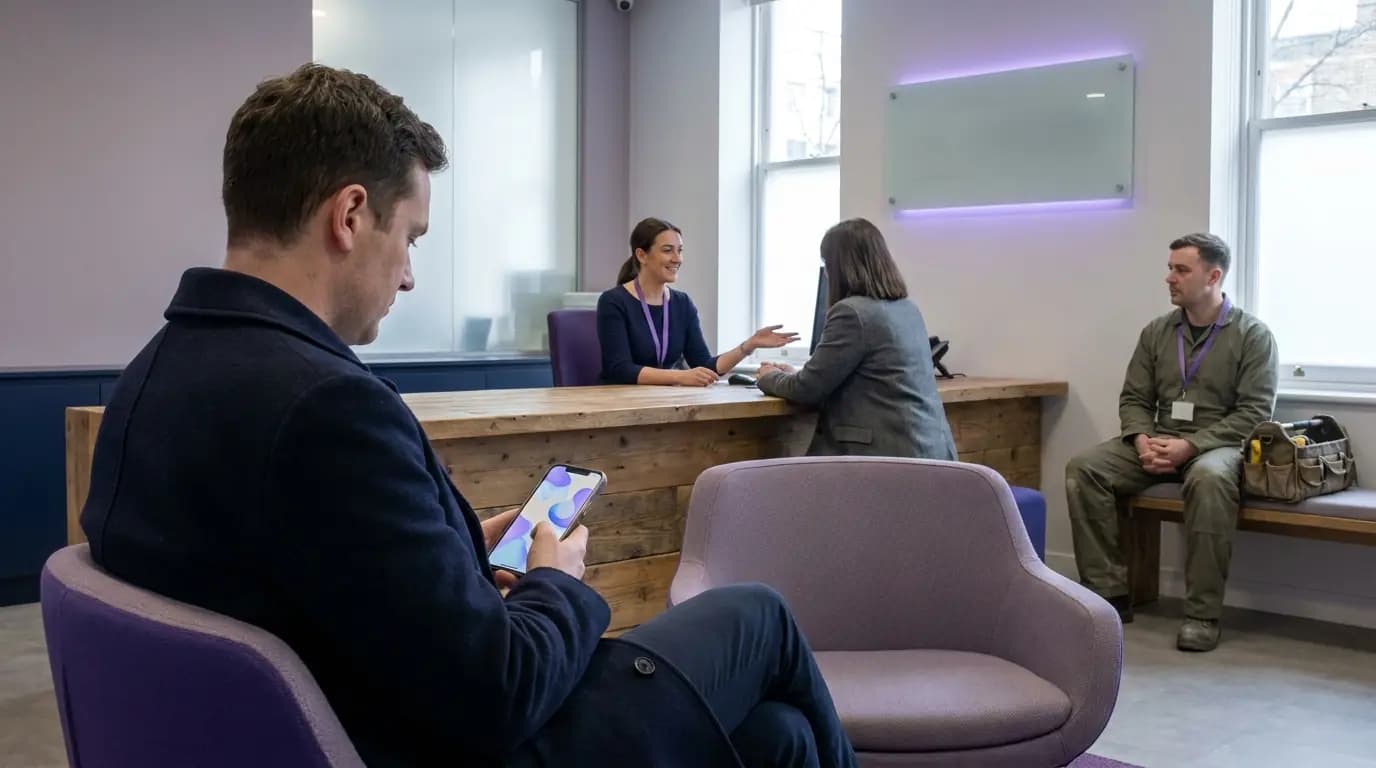
访客在接待处即可联网,完全隔离于您的企业网络之外
客户、面试候选人、审计人员和供应商在接待处落座的那一刻起就期望能连接 WiFi。而承包商的需求则更多,往往需要持续使用数周。Purple 为他们各自提供专属网络,与员工和设备流量完全隔离。
- 带有品牌标识的强制门户,符合 UK GDPR 合规授权并提供完整的审计轨迹
- 设有时间限制的承包商密钥,到期自动失效,无需进行 MDM 注册
- 在访客和员工网络上通过 Purple Shield 进行 DNS 内容过滤
- 通过 400 多个数据连接器将登录数据发送至您的 CRM
 访客
走进任何一家办公室,即可自动联网
在总部、区域办公室和项目现场之间往返的员工,无需在每个地点都重新寻找网络。只需一次性颁发 WiFi 凭证,即可在您旗下的所有分支机构通过 Passpoint 自动连接,连接过程全程加密且无需通过强制门户。
- 配置文件与身份绑定,因此不受 iOS 18 MAC 地址轮换的影响
- 跨不同接入点厂商的办公室,统一策略与单一控制面板
- 位于英国、欧盟和美国的云端 RADIUS 区域
- 通过 Passpoint 实现的 OpenRoaming 覆盖全球超过 500 万个热点
 Passpoint
自建企业级 WiFi 接入与使用 Purple 的对比
NAC 项目对网络团队的所有要求,均可在您现有的硬件上以服务形式交付。
更少的 WiFi 工单,轻松应对每一次审计
这正是您安全团队所期望的业务成效:服务台工单减少、离职风险自动消除,且在审计时,每次连接都能关联到具体身份。
数据源自 Purple 平台数据及服务条款。
免费手册
将此页面带入您的下一次预算会议
本页面的所有内容已整合为一份 8 页的 PDF 手册,方便您与网络预算审批人员分享。
获取手册
只需提供您的姓名和电子邮件。下载链接将立即呈现。
无需新硬件即可运行
- 1
连接您的目录
关联 Microsoft Entra ID、Okta 或 Google Workspace。员工和承包商群组通过 SCIM 进行同步。
- 2
将您的接入点指向 Purple
我们在您办公室内现有的接入点上配置员工、设备、访客和承包商网络。
- 3
逐个站点逐步推广
从总部或网络问题最棘手的办公室开始,然后通过同一个仪表板添加其余分支机构。
定价
预约演示前查看价格
在一个页面上对比所有方案、包含功能及附加组件。无需与销售通话即可了解价格。
在单一网络平台上管理您的所有办公场所
告诉我们您的办公室和目录情况,我们将向您展示员工、设备、访客和承包商访问如何在您现有的硬件上运行。
- 兼容 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet
- 支持与 Microsoft Entra ID、Okta 和 Google Workspace 进行单点登录
- 通过 ISO 27001 认证,符合 Cyber Essentials Plus,且符合 GDPR 和 CCPA 规范
预约办公场景演示
与企业网络专家进行 30 分钟的通话。
企业办公室 WiFi 常见问题解答
IT、网络和安全团队最常问我们的问题
我们需要更换接入点吗?
不需要。Purple 可以直接部署在您现有的接入点之上,包括 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet。无需安装本地 RADIUS 服务器。
Purple 会取代我们的 NAC 吗?
不会。Purple 不是 NAC,如果您已经部署了 NAC,它可以与之协同工作。对于无法承担完整 NAC 项目预算的企业,它提供基于身份的访问、云 RADIUS 和证书管理即服务。
你们支持哪些身份提供商?
支持 Microsoft Entra ID、Okta、Google Workspace 和 JumpCloud 通过 SCIM 进行同步,同时也支持 SAML 和 LDAP 目录。群组身份决定了每个人分配到的 VLAN 和策略,并且在每次接入时都会执行 Entra ID 条件访问(Conditional Access)。
员工离职时会发生什么?
当他们的账户在您的目录中被禁用时,SCIM 会自动撤销其 WiFi 访问权限。他们将无法重新连接,且无需在整个办公区域内更改共享密码。
会议室显示屏、打印机和传感器如何连接?
通过 xPSK 连接。每个设备都拥有专属的密钥和 VLAN,并与首次使用该密钥的设备绑定。您可以撤销单个密钥而不影响任何其他设备,且无需按设备购买许可。
访客和承包商如何上网?
访客通过带有品牌标识且符合 UK GDPR 同意要求的强制门户进行连接,该网络与员工和设备网络保持隔离。承包商则获取具有时效性且会自动过期的密钥,无需进行 MDM 注册。
我们的数据保存在哪里,如何确保其安全?
Purple 在英国、欧盟和美国设有 RADIUS 区域,已通过 ISO 27001 认证并获得 Cyber Essentials Plus 认证,符合 GDPR 和 CCPA 规范,且自 2012 年以来保持零数据泄露记录。
企业办公室 的特色产品
大多数 企业办公室 场所从第一天起就部署的 Purple 平台组件。
为 企业办公室 推荐的解决方案
适用于 IT 和网络团队的 WiFi. 在 Cisco、Aruba、Juniper Mist、Meraki 和 Ubiquiti 之上分层部署的云端 Captive Portal、RADIUS 和分析。
查看 适用于 IT 和网络团队的 WiFi →Related pillar guides
The topical pillars most relevant to 企业办公室. Each guide is the canonical hub for that area of the platform.
Enterprise WiFi security
WPA3 Enterprise, 802.1X, EAP-TLS, iPSK, and cloud RADIUS for staff networks that pass audit.
WiFi analytics
Presence and engagement analytics, footfall, dwell, and GDPR-defensible measurement.
Captive portal
How the WiFi sign-in works, the eight authentication methods, and the join surface technical detail.
Further reading for 企业办公室
Technical guides, articles and customer stories for teams running WiFi in this sector.
相关行业
在同一个 Purple 平台上运行的其他垂直行业。
Speak to an expert
Tell us about your venues and we'll show you how Purple fits.