
企业设备基于证书的身份验证 (EAP-TLS)
本权威技术参考指南涵盖了企业设备 EAP-TLS 基于证书身份验证的架构、部署和运营最佳实践。专为 IT 架构师和场所运营负责人设计,它提供了消除基于密码的凭证风险、并在多站点企业环境中实现强大 802.1X 网络访问控制的实用路线图。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业 WiFi 安全指南 →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
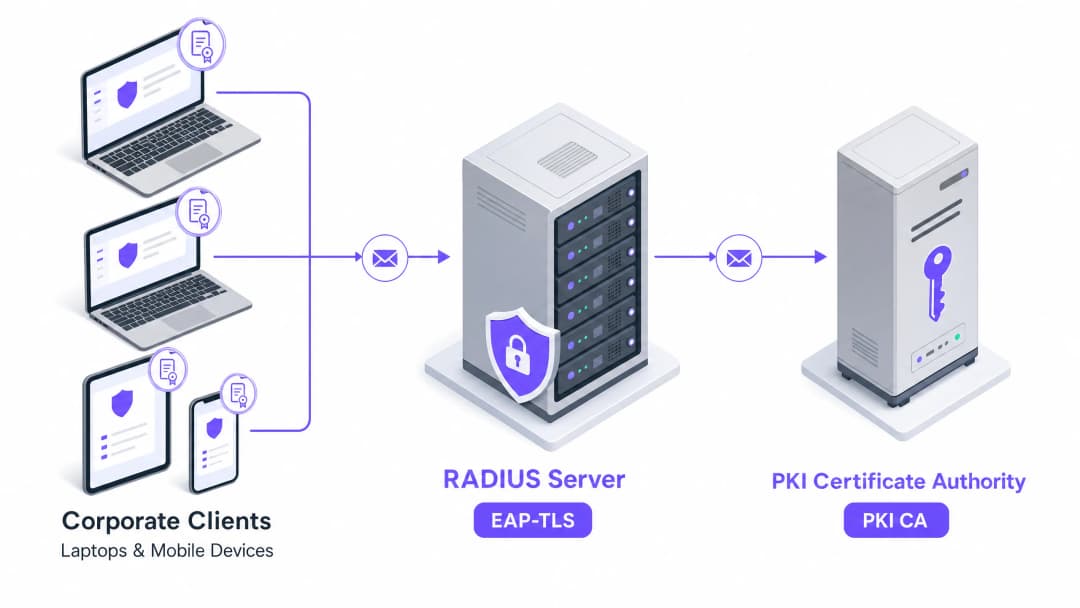
执行摘要
在现代企业网络环境中,基于密码的无线身份验证是凭据窃取、中间人攻击和未经授权网络访问最脆弱的途径之一。传统的 PEAP-MSCHAPv2 等协议虽然因准入门槛低而在历史上很受欢迎,但它们依赖于用户凭据,这些凭据很容易通过恶意接入点被拦截,或通过社会工程学被破解。对于管理高流量、多场所资产(酒店、零售连锁店、体育场馆和公共部门办公室)的 IT 经理、网络架构师和 CTO 而言,保障 “员工 WiFi” 网络的安全性是一项业务关键型优先任务,直接影响到业务连续性、品牌信任和合规性。
本指南提供了将企业自主设备迁移到 EAP-TLS (可扩展身份验证协议 - 传输层安全) 的技术蓝图,这是 IEEE 802.1X 标准下基于证书的双向身份验证的行业标准加密协议。通过使用加密绑定的 X.509 数字证书代替易出错的用户密码,EAP-TLS 完全消除了基于凭据的攻击面。实施 EAP-TLS 可确保只有经过验证、受企业管理的设备才能与内部网络关联,从而简化了对 PCI-DSS 和 GDPR 等严格标准的合规工作,同时大幅减少了与密码过期和重置相关的服务台工单。
尽管 EAP-TLS 的安全优势是绝对的,但成功的部署需要对公钥基础设施 (PKI)、移动设备管理 (MDM) 集成和证书生命周期自动化采取结构化的方法。本文档提供了在复杂的多场所企业环境中部署、扩展和维护强大的 EAP-TLS 基础设施所需的可行技术指导和架构模式。
技术深度解析
加密基础与双向身份验证
其核心在于,EAP-TLS 将传输层安全 (TLS) 握手应用于 Extensible Authentication Protocol (EAP) 框架下的网络访问控制,如 RFC 5216 [1] 所定义。与基于密码的 EAP 方法(例如 PEAP 或 EAP-TTLS,它们建立一个隧道来保护传统凭据交换)不同,EAP-TLS 使用 TLS 来执行双向加密身份验证。
在 EAP-TLS 握手期间,客户端(在 802.1X 术语中称为 supplicant)和 RADIUS 服务器(身份验证服务器)都必须出示有效的 X.509 数字证书。身份验证流程如下:
- 服务器身份验证:RADIUS 服务器向客户端出示其服务器证书。客户端根据其本地受信任存储区验证此证书,确认其由受信任的根证书颁发机构 (CA) 签署、未过期,并且与预期的服务器身份(通用名称/使用者替代名称)相匹配。
- 客户端身份验证:一旦验证了服务器的身份,客户端就会向 RADIUS 服务器出示其唯一的设备证书。服务器根据其受信任存储区验证此证书,确认其签名、有效期和吊销状态。
- 密钥派生:在双方完成相互验证后,它们通过密码学方式派生出唯一的成对主密钥 (PMK)和组临时密钥 (GTK)。这些密钥用于通过 WPA2-Enterprise 或 WPA3-Enterprise 对空中的无线流量进行加密,确保每个会话都使用唯一的、不可重复使用的加密密钥。
由于身份验证完全依赖于非对称密码学(RSA 或椭圆曲线密码学),因此绝不会在空中传输或在身份验证服务器上存储任何密码、哈希或共享密钥。这种设计使网络完全免受离线暴力破解攻击、字典攻击以及通过恶意接入点进行凭据收集的影响。
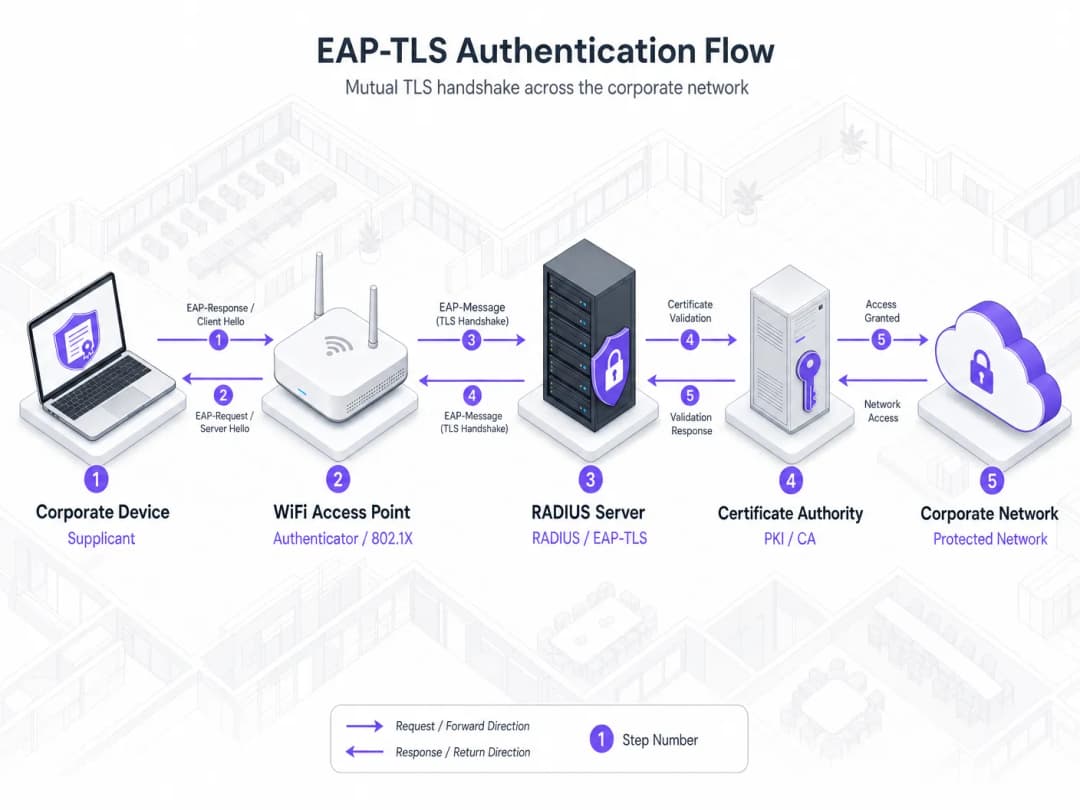
架构组件
生产级的 EAP-TLS 部署包含四个核心基础设施支柱,每个支柱在信任链中都发挥着独特的作用:
| 支柱 | 组件 | 技术功能 | 企业级选项 |
|---|---|---|---|
| PKI | 证书颁发机构 (CA) | 为服务器和设备颁发、签署并管理 X.509 数字证书生命周期。 | Active Directory Certificate Services (AD CS), Cloud PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | 身份验证服务器 | 终止 EAP-TLS 握手,验证证书,并做出 802.1X 准入允许/拒绝决定。 | Cisco ISE, Aruba ClearPass, FreeRADIUS, Cloud RADIUS (JoinNow, Foxpass) |
| MDM | 终端管理 | 自动部署根 CA 信任配置文件,并触发设备上的 SCEP/EST 证书注册。 | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | 网络基础设施 | 充当 802.1X 认证者,通过 RADIUS-over-UDP/TCP 在客户端和 RADIUS 之间转发 EAP 帧。 | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| Identity | 身份提供商 (IdP) | 维护用户和设备帐户的唯一真实源,由 RADIUS 在策略评估期间引用。 | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
EAP 方法对比
要理解为什么 EAP-TLS 是企业自有设备的强制性标准,值得将其与企业环境中常见的其他 EAP 方法进行对比:

如上图所示,EAP-TLS 是唯一在完全消除基于密码的风险的同时,实现高安全态势的方法。而 PEAP-MSCHAPv2 等方法仍然极易受到使用 Hostapd-WPE 等基础工具链的凭据窃取攻击,这使得它们不适合在现代威胁环境中保护敏感的企业资源。
实施指南
在多分支机构的企业网络中部署 EAP-TLS,需要在 PKI、MDM、RADIUS 和无线基础设施层进行系统化的执行。以下步骤概述了一个独立于供应商、经过生产验证的部署框架。
第 1 步:建立公钥基础设施 (PKI)
PKI 是 EAP-TLS 的密码学基石。为了企业安全,强烈建议采用双层 CA 架构:
- 离线根 CA:一个高度安全的离线证书颁发机构,仅用于签署下级发证 CA 的证书。根 CA 的私钥必须受到硬件安全模块 (HSM) 或严格的物理访问控制保护。
- 在线发证 CA:一个与您的网络和 MDM 平台集成的活跃在线证书颁发机构,用于向 RADIUS 服务器和客户端设备颁发证书。
RADIUS 服务器证书配置:
- 从发证 CA 向您的 RADIUS 服务器颁发服务器证书。
- 确保证书包含服务器身份验证扩展密钥用法 (EKU) OID (
1.3.6.1.5.5.7.3.1)。 - 将使用者备用名称 (SAN) 配置为与 RADIUS 服务器的完全限定域名 (FQDN) 相匹配。
第 2 步:通过 MDM 自动化客户端证书注册
手动安装证书无法扩展并会带来严重的安全风险。企业部署必须使用 MDM 平台,通过简单证书注册协议 (SCEP) 或安全传输上的注册 (EST) 自动进行证书配置。
+-------------+         1. SCEP Profile Push         +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      |   Client   |
|  (Intune/   | <----------------------------------- |   Device   |
|    Jamf)    |    3. SCEP Challenge Validation      |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Challenge Get                                  | 4. SCEP Request
       v                                                   v
+-------------+                                      +------------+
|  SCEP/EST   | <----------------------------------- |  Issuing   |
|   Gateway   |       5. Certificate Issuance        |     CA     |
+-------------+                                      +------------+
MDM 配置文件部署顺序:
- 根 CA 配置文件:将包含根 CA 和签发 CA 公钥证书的可信证书配置文件部署到设备的受信任根证书颁发机构存储区。这可以确保设备信任 RADIUS 服务器证书。
- SCEP/EST 配置文件:配置指向签发 CA 的 SCEP 网关的 SCEP 证书配置文件。配置信息包括:
- 使用者名称格式:
CN={{DevicePhysicalIds:AADDeviceId}}或CN={{UserPrincipalName}},用于将证书绑定到唯一的设备或用户身份。 - 增强型密钥用法 (EKU):必须包含客户端身份验证 (
1.3.6.1.5.5.7.3.2)。 - 密钥用法:数字签名、密钥加密。
- 密钥大小:最低 RSA 2048 位或 ECC SECP256R1。
- 使用者名称格式:
- WiFi 配置文件:部署一个配置为 WPA3-Enterprise(具有 WPA2-Enterprise 回退功能)的无线网络配置文件,其中包含:
- EAP 类型:EAP-TLS。
- 受信任的服务器证书:明确指定 RADIUS 服务器的 FQDN,并选择步骤 1 中部署的根 CA 配置文件作为信任锚。这可以防止设备连接到恶意的 RADIUS 服务器。
- 身份验证方法:使用通过 SCEP 配置文件注册的证书。
步骤 3:配置 RADIUS 策略引擎
您的 RADIUS 服务器(例如 Cisco ISE、Aruba ClearPass 或 Cloud RADIUS)必须配置为处理来自接入点的传入 802.1X 身份验证请求。
- 信任存储配置:将根 CA 和签发 CA 的公钥证书导入到 RADIUS 服务器的受信任证书存储区中。启用用于客户端身份验证的证书验证。
- 身份源映射:配置 RADIUS 策略,将从客户端证书的使用者或 SAN 中提取的身份(例如 UPN 或 Azure AD 设备 ID)映射到您的身份提供商(例如 Microsoft Entra ID 或 Okta)。这允许 RADIUS 服务器在授予网络访问权限之前,验证目录中的用户或设备帐户是否仍处于活动状态。
- 授权规则:根据证书属性和目录组群成员身份创建细粒度的授权策略。例如:
- 规则 1:如果
Certificate:Issuer等于Corporate Issuing CA且EntraID:DeviceStatus等于Compliant,则分配 VLAN 10(企业数据网络)并应用高优先级的基于角色的 ACL。 - 规则 2:如果
Certificate:Issuer等于Corporate Issuing CA且EntraID:UserGroup等于Finance,则分配 VLAN 20(财务隔离网络)。
- 规则 1:如果
步骤 4:配置无线局域网 (WLAN) 基础设施
配置您的无线控制器或云管理接入点(例如 Cisco Catalyst、Aruba 或 Meraki),在企业 SSID 上强制执行 802.1X 认证。
- 定义 RADIUS 服务器:添加您的 RADIUS 服务器 IP 地址,并为每个 AP 或无线控制器配置强且唯一的共享密钥。
- 启用 WPA3-Enterprise:将企业 SSID 配置为使用 WPA3-Enterprise。WPA3 针对离线字典攻击提供强大的防护,并强制执行保护管理帧(PMF),从而保障空中控制流量的安全。仅在存在传统企业客户端的情况下,才提供 WPA2-Enterprise 作为过渡模式。
- 802.1X/EAP 配置:将认证类型设置为 802.1X。如果您的 RADIUS 服务器配置为在
Access-Accept数据包中返回 VLAN 属性,请启用动态 VLAN 分配。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
最佳实践
为确保运行稳定性、高可用性和强大的安全性,企业级 EAP-TLS 部署必须遵循以下行业标准最佳实践:
1. 证书吊销检查
对证书有效性进行实时验证是必不可少的。如果企业笔记本电脑丢失或被盗,必须立即终止其网络访问权限。配置您的 RADIUS 服务器,使用以下方式强制执行严格的吊销检查:
- 在线证书状态协议 (OCSP):强烈推荐用于对单个证书进行实时、低延迟的验证。
- 证书吊销列表 (CRL):在 RADIUS 服务器上配置 CRL 的本地缓存并进行频繁更新(例如每 2 到 4 小时),以防止 CA 离线时出现认证中断。
- 故障安全策略:定义当吊销服务器无法访问时的 RADIUS 行为。对于高安全环境,默认设置为“拒绝访问”(硬失败)。对于分布式零售或酒店物业的业务连续性,可以应用“软失败”策略,临时限制对隔离 VLAN 的访问。
2. 严格的客户端信任验证
为了缓解中间人 (MitM) 攻击 - 即攻击者搭建流氓接入点伪装成企业 SSID - 必须对客户端设备进行严格配置,以验证 RADIUS 服务器的身份。这通过 MDM 无线配置文件强制执行:
- 禁用用户提示:确保禁用“提示用户信任新服务器或证书颁发机构”的选项。如果发生服务器证书不匹配,设备必须静默断开连接,而不是允许用户绕过警告。
- 显式域名匹配:将受信任的服务器限制为特定的 FQDN(例如
radius01.purple.ai或radius02.purple.ai)。
3. 网络分段与基于角色的访问控制 (RBAC)
成功的 802.1X 认证不应授予对企业网络的无限制横向访问权限。在无线边缘实施网络分段:
- 使用 RADIUS 属性(例如,针对 VLAN 的
Tunnel-Private-Group-ID或针对 ACL 的Filter-Id),根据客户端的角色(例如:高管、工程、人事、财务)动态地将其分配到隔离的网络段。 - 将此与现代网络准入控制(NAC)解决方案配合使用,以持续监控设备合规性。如果活动设备在您的 MDM 中变得不合规(例如,防火墙被禁用或检测到恶意软件),MDM 应触发证书吊销,或通知 NAC 将该设备动态重新分配到隔离 VLAN。如需全面了解领先的控制系统,请参阅我们的指南:2026年10大最佳网络准入控制 (NAC) 解决方案。
4. 高可用性与地理冗余
对于多场所的场馆运营,RADIUS 停机意味着员工设备会立即停止工作。确保您的架构具有完全的冗余性:
- 在企业级负载均衡器后为每个区域部署至少两台 RADIUS 服务器,或者在无线控制器中将它们配置为主/备目标。
- 对于全球部署(例如,国际连锁酒店或零售品牌),利用具有地理分布式接入点(PoP)的 Cloud RADIUS 架构,以确保低延迟握手和本地生存能力。我们的技术指南 如何使用 Cloud RADIUS 实施 802.1X 认证 中对这种模式进行了深入探讨。
故障排除与风险缓解
部署 EAP-TLS 消除了与密码相关的问题,但引入了密码学和基础设施的依赖关系。了解常见的故障模式并为运营团队建立结构化的故障排除协议至关重要。
常见故障模式与解决工作流
1. 握手失败:“未知 CA”或“证书不受信任”
- 现象:客户端设备尝试连接,但在 TLS 握手期间立即断开连接。RADIUS 日志显示
TLS Alert: Alert Certificate Unknown。 - 根本原因:客户端不信任签署 RADIUS 服务器证书的证书颁发机构 (CA),或者 RADIUS 服务器不信任签署客户端证书的 CA。
- 解决方案:验证根 CA 和签发 CA 的公钥证书是否已通过 MDM 正确安装在客户端的受信任根存储中。检查 RADIUS 服务器的信任存储中是否包含客户端的签发 CA 证书,以及 RADIUS 服务器证书本身的证书链是否完整。
2. SCEP 注册失败
- 现象:由于没有客户端证书,新的企业设备无法连接到 WiFi。MDM 日志显示 SCEP 注册错误。
- 根本原因:无法访问 SCEP 网关、SCEP 质询密码已过期,或者 NDES(网络设备注册服务)服务器资源耗尽。
- 解决方案:验证客户端、MDM和SCEP网关之间的网络连接。重启NDES IIS应用程序池,并验证SCEP质询验证服务是否正常运行。确保MDM服务账户在CA上拥有适当的权限。
3. 静默握手超时
- 症状:客户端尝试进行身份验证,但连接超时。RADIUS日志中没有该尝试的记录,或者显示握手部分中断。
- 根本原因:IP分片。EAP-TLS交换涉及大型证书载荷,导致EAP数据包超过标准的1500字节MTU。如果中间交换机或路由器丢弃了分片的数据包,握手就会超时。
- 解决方案:在RADIUS服务器和无线控制器上配置 Framed-MTU 属性。将Framed-MTU设置为
1344或1300会强制RADIUS服务器将EAP消息分片为更小的数据包,从而在网络中顺畅传输,而不会在IP层发生分片。
结构化诊断协议
在排查身份验证问题时,网络工程师应遵循以下顺序诊断协议:
+-------------------------------------------------------------+
| 步骤 1:检查接入点(Access Point)处的物理/无线关联          |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| 步骤 2:在 RADIUS 实时日志中验证活动的 EAP-TLS 会话          |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| 步骤 3:检查 TLS 握手细节和证书 EKU OID                      |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| 步骤 4:验证 CRL/OCSP 的可达性和延迟状态                     |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| 步骤 5:在身份提供商(Identity Provider)中检查终端目录状态 |
+-------------------------------------------------------------+
投资回报率(ROI)与业务影响
向EAP-TLS过渡代表了重大的技术转变,但其在安全、运营和财务维度上的投资回报率(ROI)是快速且可衡量的。
1. 消除基于凭据的风险
基于密码的网络天生就容易受到凭证共享、暴力破解攻击和社交工程的威胁。在 酒店餐饮 和 零售 等人员流失率较高的行业中,管理密码安全是一场运维噩梦。当员工离职时,在数百台设备上更改共享的 WPA2 密码几乎是不可能的,这创造了持续的内部人威胁。EAP-TLS 将网络访问与物理设备进行绑定。当员工离职或设备报废时,证书会在 MDM 中被注销,从而立即终止每个物理位置的网络访问,且不影响任何其他设备。
2. 降低运维成本
根据行业数据,高达 30% 的 IT 服务台工单都与密码重置、锁定以及因凭证过期导致的无线连接问题有关。EAP-TLS 完全在后台运行。通过 MDM 部署后,连接就是自动、无感知且永久的。自动化的证书更新工作流可确保设备在无需用户干预的情况下保持连接,从而消除了数千小时的生产力损失,并大幅降低了服务台的开销。对于 医疗保健 或 交通 枢纽等大规模环境,这种运维效率可直接转化为每年数十万英镑的支持成本节省。
3. 合规性与监管对齐
对于处理敏感数据的场所,强大的网络访问控制是一项法律授权。EAP-TLS 直接满足并加速了对关键监管框架的合规:
- PCI DSS 4.0 (Requirement 8):强制要求对访问持卡人数据环境的所有系统组件进行强密码学身份验证和唯一的凭证验证。EAP-TLS 提供唯一的、经密码学绑定的设备身份,完全满足零售和酒店餐饮环境中企业网络的这一要求。
- GDPR:要求企业实施适当的技术和组织措施,以确保与风险相适应的安全水平。双向 TLS 身份验证针对未经授权访问包含个人数据的企业系统提供了最高级别的保护。
- ISO/IEC 27001 (Control A.8):要求严格的访问控制和安全身份验证。EAP-TLS 提供精确的、可在密码学上进行审计的记录,记录哪个物理设备在什么时间以及从哪个接入点访问了网络。
商业价值矩阵
为了向高管层证明这一转型的合理性,IT 总监可以利用以下商业价值矩阵:
| 商业驱动因素 | 采用 EAP-TLS 之前 (密码/PEAP) | 采用 EAP-TLS 之后 (证书) | 财务与运维影响 | | :--- | :--- | :--- | :--- || 凭据安全 | 凭据收集、共享和暴力破解攻击的风险极高。 | 密码学安全。无线凭据窃取风险为零。 | 降低数据泄露风险(平均泄露成本超过340万英镑)。 | 入网引导开销 | 手动输入凭据、用户培训、频繁的连接故障排除。 | 通过 MDM 进行零接触后台部署。即时连接。 | 减少 90% 与 WiFi 相关的入网引导工单。 | | 离网/撤销| 需要在多个系统之间更改共享密钥或手动停用帐户。 | 通过 MDM/RADIUS 即时一键撤销证书。 | 立即消除内部威胁向量和流氓设备访问。 | | 合规性审计 | 难以证明确切的设备身份;日志依赖于易出错的用户凭据。 | 将物理设备与会话绑定的密码学可验证审计追踪。 | 针对 PCI-DSS、GDPR 和 SOC 2 的无缝合规性审计。 | | 服务台工作量 | 密码重置、凭据过期和锁定状态的工单量巨大。 | 几近于零工单。证书在后台静默且自动更新。 | 将 IT 人员重新分配到高价值的战略计划中。 |
通过围绕风险缓解、运营效率和合规性来构建 EAP-TLS 迁移,IT 领导者可以提出令人信服的商业案例,将网络安全直接与公司的财务和战略目标相结合。
参考文献
- [1] RFC 5216: The EAP-TLS Authentication Protocol. Extensible Authentication Protocol (EAP) Working Group. https://datatracker.ietf.org/doc/html/rfc5216
- [2] IEEE 802.1X-2020: Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control. IEEE Computer Society. https://standards.ieee.org/ieee/802.1X/7343/
- [3] WPA3-Enterprise Security Specification: Wi-Fi Alliance WPA3 Technical Specifications. Wi-Fi Alliance. https://www.wi-fi.org/discover-wi-fi/security
- [4] PCI DSS v4.0 Standard: Payment Card Industry Data Security Standard. PCI Security Standards Council. https://www.pcisecuritystandards.org/
- [5] GDPR Technical Security Measures: European Data Protection Board Guidelines on Network Security. European Union. https://gdpr-info.eu/
- [6] Purple Cloud RADIUS Architecture: Enterprise WiFi Security & Cloud RADIUS Integration Guide. Purple. https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [7] Network Access Control Best Practices: 10 Best Network Access Control (NAC) Solutions for 2026. Purple Blog. https://purple.ai/blog/best-network-access-control
关键定义
EAP-TLS
可扩展身份验证协议 - 传输层安全。一种 RFC 定义的网络身份验证协议,在 IEEE 802.1X 架构下使用基于证书的双向加密技术来保护连接安全。
企业级无线安全的绝对黄金标准,彻底告别密码。
Supplicant
运行在终端设备(如笔记本电脑、平板电脑或智能手机)上的客户端软件,用于发起 802.1X 身份验证请求并协商 EAP 握手。
必须通过 MDM 配置 Supplicant,以提供正确的客户端证书并信任 RADIUS 服务器。
Authenticator
控制网络物理访问的网络设备(通常是无线接入点 AP 或有线交换机)。它在 Supplicant 和 RADIUS 服务器之间传递 EAP 数据包,但其本身不处理凭据。
AP 扮演看门人的角色,在 RADIUS 服务器返回 Access-Accept 之前保持端口阻断状态。
RADIUS
远程用户拨号认证服务。一种网络协议,为连接到网络的用户和设备提供集中化的认证、授权和计费 (AAA) 管理。
RADIUS 服务器终止 EAP-TLS 握手,验证证书,并指示 AP 允许或拒绝访问。
PKI
公钥基础设施。创建、管理、分发、使用、存储和撤销数字证书以及管理公钥加密所需的一套角色、策略、硬件、软件和程序的框架。
PKI 是信任的根源;其证书颁发机构会签署用于在网络上证明身份的凭据。
SCEP
简单证书注册协议。一种基于 IP 的协议,可自动安全地向网络设备分发数字证书并进行预配置,通常通过 MDM 平台进行管理。
SCEP 对于扩展 EAP-TLS 至关重要,它允许设备在没有 IT 人员干预的情况下静默注册和更新证书。
OCSP
在线证书状态协议。网络设备用于实时获取 X.509 数字证书吊销状态的互联网协议,作为 CRL 的替代方案。
RADIUS 服务器使用 OCSP 立即验证所出示的客户端证书是否因设备丢失或员工离职而被吊销。
WPA3-Enterprise
WiFi 联盟针对企业网络制定的最新安全标准。它强制要求使用受保护的管理帧 (PMF),并提供符合 NSA Suite B 密码学的 192 位安全模式。
将 WPA3-Enterprise 与 EAP-TLS 结合使用,可提供商用领域最高级别的无线安全防护。
应用实例
一个在全球拥有 45 家物业的奢华酒店品牌希望在专用 SSID 上确保其后勤办公企业设备(前台笔记本电脑、客房部平板电脑和经理智能手机)的安全。目前,他们在所有物业中使用同一个预共享密钥 (PSK),该密钥已泄露多次。他们拥有用于设备管理的 Microsoft Entra ID 和 Microsoft Intune,但没有本地 Active Directory 或 PKI。
使用 Microsoft Intune 以及与云 RADIUS 集成的云托管 PKI 部署云原生 EAP-TLS 架构。
- PKI 设置:建立与 Microsoft Entra ID 直接集成的云托管 PKI(例如 SCEPman 或 EZCA)。生成签发 CA 证书。
- Intune 配置:
- 在 Intune 中创建一个受信任证书配置文件并上传云签发 CA 的公钥证书。将此配置文件分配给“所有设备”(Windows、iOS、Android)。
- 在 Intune 中配置一个指向云 PKI SCEP URL 的 SCEP 证书配置文件。将使用者名称格式设置为
CN={{AADDeviceId}},将使用者可选名称设置为 UPN。添加“客户端身份验证” EKU OID (1.3.6.1.5.5.7.3.2)。 - 在 Intune 中创建一个 WiFi 配置文件。将 SSID 设置为“Purple-Staff”,安全类型设置为 WPA3-Enterprise,EAP 类型设置为 EAP-TLS。选择受信任证书配置文件作为根锚点,并指定云 RADIUS 服务器的 FQDN。将 SCEP 证书配置文件绑定为客户端凭证。
- RADIUS 集成:配置云 RADIUS 服务(例如 JoinNow 或 Foxpass)以信任云签发 CA。配置 RADIUS 策略以根据 Entra ID 验证客户端证书,在返回 Access-Accept 数据包之前,检查设备在 Intune 中是否被标记为“合规”。
- 无线控制器设置:在集中式无线控制器(或 Meraki/Aruba Central 等云控制台)上,配置“Purple-Staff” SSID 以使用 802.1X 指向云 RADIUS IP 地址。启用带有 WPA2-Enterprise 过渡模式的 WPA3-Enterprise。
一个管理着 12 个当地议会办公室的公共部门组织希望将 1,500 台企业 Windows 笔记本电脑从 PEAP-MSCHAPv2 过渡到 EAP-TLS。他们目前拥有本地 Microsoft Active Directory 域服务 (AD DS) 环境,并以 Active Directory 证书服务 (AD CS) 作为其企业 CA。笔记本电脑已加入域并采用组策略对象 (GPO) 进行管理。
利用现有的 AD CS 和 Active Directory 基础设施,通过组策略(Group Policy)自动注册来部署 EAP-TLS。
- CA 配置:在 AD CS 颁发 CA 上,复制默认的“工作站身份验证”证书模板。将新模板命名为“企业无线身份验证”。在“安全”选项卡下,授予“域计算机”读取、注册和自动注册的权限。确保模板包含“客户端身份验证” EKU。
- 组策略配置:
- 创建名为“无线证书自动注册”的新 GPO。导航至
计算机配置 -> 策略 -> Windows 设置 -> 安全设置 -> 公钥策略。打开“证书服务客户端 - 自动注册”,将其设置为“已启用”,并勾选“续订过期的证书、更新挂起的证书并删除已撤销的证书”。 - 在同一个 GPO 中,导航至
无线网络 (802.11) 策略。创建新的无线策略。配置 SSID 名称,将安全性设置为 WPA3-Enterprise,选择 EAP-TLS,并在受信任的证书列表中明确勾选 AD CS 根 CA 证书。指定本地 RADIUS 服务器(例如 Cisco ISE)的 FQDN。
- 创建名为“无线证书自动注册”的新 GPO。导航至
- RADIUS 策略 (Cisco ISE):将 AD CS 根 CA 证书导入 Cisco ISE 受信任证书库中。配置身份验证策略以接受 EAP-TLS。配置授权策略,检查连接的计算机是否属于“域计算机” Active Directory 组,如果是,则将其动态分配到安全的本地企业 VLAN。
一家运营大型展览和会议中心的企业希望保障其企业网络的安全,该网络供活动现场的工作人员扫描器、票务终端和媒体制作设备使用。该场馆在活动期间会遇到高频段射频干扰,并要求工作人员在 50,000 平方米的空间内移动时,漫游时间达到亚秒级。他们使用的是物理 Ruckus SmartZone 控制器和本地 FreeRADIUS 服务器。
在本地部署 FreeRADIUS 的 EAP-TLS,并针对快速过渡 (802.11r) 和减轻数据包分片影响进行优化。
- PKI 与证书生成:使用本地 CA 签发证书。由于门票终端和扫描枪可能运行特定操作系统(Android Enterprise、自定义 Linux),请使用 ECC SECP256R1 密钥生成客户端证书,以减小证书负载大小,从而加快加密握手速度。
- FreeRADIUS 微调:
- 在
eap.conf中设置fragment_size = 1024。这会强制 FreeRADIUS 将大型证书负载分片为小于标准网络 MTU 的 EAP 数据包,从而防止 WAN 链路或拥挤的无线信道发生丢包。 - 确保在 TLS 部分下配置
cache = yes以启用 TLS 会话恢复。这允许漫游客户端使用缩短的握手(无需重新发送完整证书)进行重新认证,从而将漫游时间缩短至 50 毫秒以内。
- 在
- 无线控制器 (SmartZone) 微调:
- 为员工 SSID 配置 WPA3-Enterprise 并启用 802.11r (快速 BSS 过渡)。配置越空 (OTA) 漫游。
- 将 SSID 映射到主、备 FreeRADIUS 服务器。
- 将控制器上的 RADIUS 超时时间设置为 5 秒,重试次数为 3 次,以便在不中断客户端会话的情况下处理偶发性射频丢包。
练习题
Q1. 一家拥有 300 家门店的零售连锁企业希望为其企业库存扫描枪实施 EAP-TLS。在试点期间,他们发现尽管笔记本电脑在不到一秒的时间内即可完成认证,但在将门店连接到中央 RADIUS 服务器的远程广域网链路上,一些较旧的手持扫描枪需要长达 10 秒才能完成认证,或者完全认证失败。最可能的网络技术原因是什么,应该如何解决?
提示:考虑证书载荷的大小,以及广域网延迟和数据包分片对基于 UDP 的 RADIUS 流量的影响。
查看标准答案
该技术问题是由 EAP 数据包分片结合广域网丢包和延迟引起的。EAP-TLS 握手涉及传输完整的 X.509 证书链,这通常会超过标准网络 MTU(1500 字节)。当这些载荷通过基于 UDP 的 RADIUS 发送时,必须进行分片。如果中间的广域网路由器丢弃了任何单个分片,整个 EAP 握手就会失败,并且必须超时并重新启动,这在高延迟的远程链路上非常明显。
要解决此问题,网络团队必须:
- 调整 Framed-MTU:将 RADIUS 服务器和无线控制器上的
Framed-MTU属性配置为较低的值(例如1300或1200)。这会强制 RADIUS 服务器在应用层将 EAP 消息分片为更小的数据包,从而可以在不发生 IP 层分片的情况下通过广域网。 - 优化证书大小:使用椭圆曲线密码学 (ECC)(采用 SECP256R1 密钥)代替 RSA 2048,为扫描枪重新签发客户端证书。ECC 证书明显更小(约 300 字节,而 RSA 对应为 2048 字节),从而减少了握手所需的分片数量。
- 启用 TLS 会话恢复:配置 FreeRADIUS/RADIUS 以缓存 TLS 会话。当扫描枪漫游或重新连接时,它可以执行缩减版握手,而不需要传输完整的证书链,从而将认证时间缩短至 100 毫秒以下。
Q2. IT 安全管理员通过 MDM 配置了 EAP-TLS SSID。他们将客户端证书和无线配置文件推送到所有企业笔记本电脑。然而,在测试期间,他们注意到笔记本电脑有时仍会连接到广播相同 SSID 名称的恶意接入点,并且弹出一个提示,要求用户信任新的服务器证书。MDM 配置文件中出现了什么配置错误,其安全风险是什么?
提示:查看 MDM 无线配置文件配置中的信任验证设置。
查看标准答案
配置错误在于通过 MDM 推送的无线配置文件没有强制执行严格服务器信任验证 (Strict Server Trust Validation)。具体而言,管理员未能明确指定受信任的 RADIUS 服务器 FQDN,且未禁用“提示用户信任新服务器”的选项。
安全风险是中间人 (MitM) / 恶意 AP 攻击。如果攻击者设置了一个广播企业 SSID 并展示自签名证书的恶意接入点,客户端设备将尝试进行身份验证。由于未强制执行严格验证,操作系统会提示用户信任新证书。如果非技术员工点击“信任”或“仍然连接”,恶意 AP 就可以建立连接。虽然 EAP-TLS 阻止了攻击者窃取用户密码(因为不发送密码),但攻击者此时可以拦截未加密的网络流量、进行 DNS 欺骗或在终端上执行本地漏洞交付。
Q3. 某体育场运营商为比赛期间使用的 200 个员工移动 POS(销售点)终端部署了 EAP-TLS。在比赛日,当 50,000 名球迷进入体育场时,POS 终端频繁出现身份验证中断和连接断开,严重影响了特许经营商品的销售。RADIUS 日志显示大量的“握手超时 (Handshake Timeout)”和“超出最大重试次数 (Max Retries Exceeded)”错误,但 RADIUS 服务器上的 CPU 和内存利用率仍低于 15%。是什么物理层和逻辑层因素导致了这一故障,应该如何优化该架构?
提示:考虑极端射频拥堵对密码学握手的影响,以及漫游优化协议的作用。
查看标准答案
该故障是射频拥堵导致密码学握手超时的典型案例。EAP-TLS 需要多次往返帧(通常为 4 到 6 次往返)才能完成双向 TLS 握手。在拥有 50,000 个活动客户端设备的体育场环境中,2.4GHz 和 5GHz 频段会经历严重的信道冲突和高重试率。由于 EAP-TLS 在空中传输时交互非常频繁,任何一个握手帧的丢包都会迫使 EAP 状态机超时并重新启动整个握手,从而导致级联式失败。
为了优化架构并解决该问题,运营商必须实施以下物理和逻辑优化:
- 启用快速漫游 (802.11r):在 POS SSID 上配置 802.11r (快速 BSS 过渡)。这允许终端在移动到新 AP 之前协商漫游密钥,从而减少漫游期间的空中交互。
- 实施 TLS 会话恢复 (TLS Session Resumption):确保 RADIUS 服务器启用了 TLS 会话缓存。当终端重新连接或漫游时,它可以执行缩减版握手(仅需 1 - 2 次往返且无需传输证书),从而显著减少空中时间消耗,降低暴露于射频丢包环境下的风险。
- 专用射频调优:将 POS 终端完全移至 5GHz 或 6GHz 频段。在 POS SSID 上禁用 2.4GHz。实施严格的信道规划,将信道宽度减少至 20MHz 以最大化可用的非重叠信道,并配置最小基础速率(例如,禁用低于 12Mbps 或 24Mbps 的速率)以清除空气中的管理帧开销。
常见问题
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
继续阅读本系列
管理员工网络上的 BYOD(自带设备)安全
针对企业 IT 经理和网络架构师的权威技术参考指南,介绍如何确保员工网络上的自带设备 (BYOD) 接入安全。本指南概述了在人流量大的场馆中减少数据泄露并保持合规性所需的精确网络架构、身份验证协议和 MDM 集成工作流程。
企业在网络中防范非法接入点
本技术参考指南详细介绍了使用无线入侵防御系统(WIPS)和无线入侵检测系统(WIDS)在企业网络中防范非法接入点的架构、部署和操作程序。它为IT安全管理员提供了可操作的框架,用于在复杂的物理环境中(包括酒店、零售、医疗和公共部门场所)检测、分类和消除未经授权的AP。本指南涵盖了威胁分类、自动遏制机制、合规影响(PCI DSS、GDPR、HIPAA)以及可衡量的业务成果。
针对员工 WiFi 网络的安全 BYOD 策略
本权威指南为 IT 领导者提供了一个与厂商无关的框架,用于安全地接入员工个人设备。它详细介绍了在不损害核心企业基础设施的情况下支持 BYOD 所需的关键架构决策 - 包括网络分段、EAP-TLS 身份验证和 MDM 集成。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。