
কর্পোরেট ডিভাইসের জন্য সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ (EAP-TLS)
এই প্রামাণ্য প্রযুক্তিগত রেফারেন্স গাইডটিতে কর্পোরেট ডিভাইসের জন্য EAP-TLS সার্টিফিকেট-ভিত্তিক প্রমাণীকরণের আর্কিটেকচার, ডিপ্লয়মেন্ট এবং অপারেশনাল সেরা অনুশীলনগুলি অন্তর্ভুক্ত করা হয়েছে। IT আর্কিটেক্ট এবং ভেন্যু অপারেশন লিডারদের জন্য ডিজাইন করা, এটি পাসওয়ার্ড-ভিত্তিক ক্রেডেনশিয়ালের ঝুঁকি দূর করতে এবং মাল্টি-সাইট এন্টারপ্রাইজ পরিবেশ জুড়ে শক্তিশালী 802.1X নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল অর্জন করার জন্য একটি ব্যবহারিক রোডম্যাপ প্রদান করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: এন্টারপ্রাইজ WiFi সিকিউরিটি গাইড →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
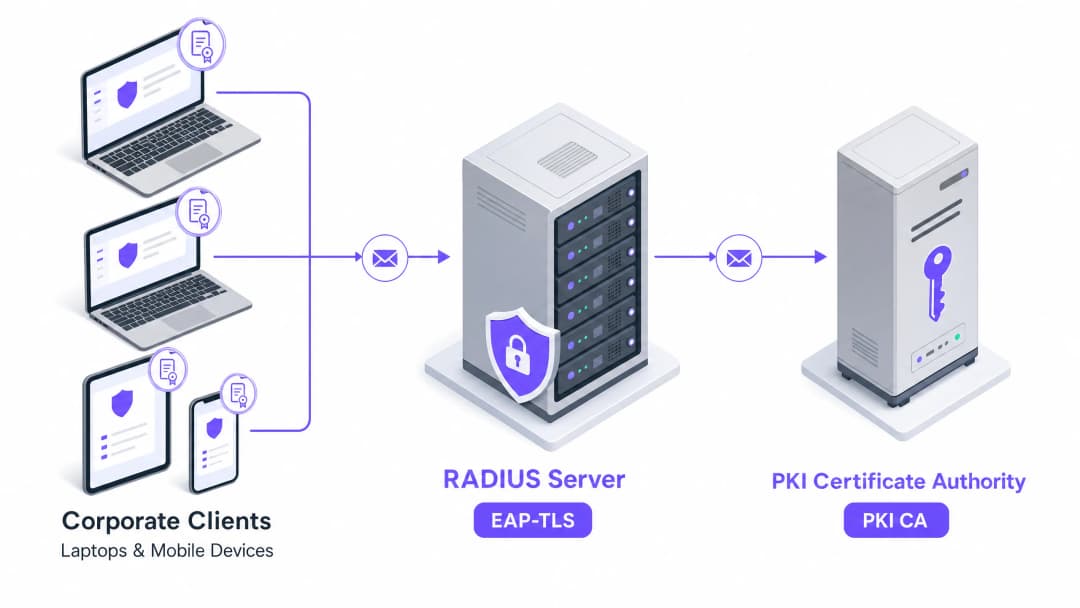
এক্সিকিউটিভ সামারি
আধুনিক এন্টারপ্রাইজ নেটওয়ার্ক পরিবেশে, পাসওয়ার্ড ভিত্তিক ওয়্যারলেস অথেন্টিকেশন হলো ক্রেডেনশিয়াল চুরি, ম্যান-ইন-দ্য-মিডল অ্যাটাক এবং অননুমোদিত নেটওয়ার্ক অ্যাক্সেসের জন্য সবচেয়ে ঝুঁকিপূর্ণ পথগুলোর একটি। PEAP-MSCHAPv2-এর মতো লেগাসি প্রোটোকলগুলো সহজ ব্যবহারের জন্য ঐতিহাসিকভাবে জনপ্রিয় হলেও, সেগুলো ব্যবহারকারীর শংসাপত্রের ওপর নির্ভর করে যা ক্ষতিকারক অ্যাক্সেস পয়েন্টের মাধ্যমে সহজেই ইন্টারসেপ্ট করা যায় বা সোশ্যাল ইঞ্জিনিয়ারিংয়ের মাধ্যমে ক্ষতিগ্রস্ত হতে পারে। হোটেল, খুচরা বিক্রেতা শৃঙ্খল, স্টেডিয়াম এবং পাবলিক সেক্টর অফিসের মতো উচ্চ ট্রাফিকের মাল্টি-সাইট এস্টেট পরিচালনাকারী IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের জন্য "স্টাফ WiFi" নেটওয়ার্ক সুরক্ষিত করা একটি ব্যবসা-সংক্রান্ত গুরুত্বপূর্ণ অগ্রাধিকার যা সরাসরি ব্যবসার ধারাবাহিকতা, ব্র্যান্ডের বিশ্বস্ততা এবং নিয়ন্ত্রক সম্মতির ওপর প্রভাব ফেলে।
এই গাইডটি কর্পোরেট মালিকানাধীন ডিভাইসগুলোকে IEEE 802.1X স্ট্যান্ডার্ডের অধীনে সার্টিফিকেট ভিত্তিক পারস্পরিক অথেন্টিকেশনের জন্য শিল্প-মানক ক্রিপ্টোগ্রাফিক প্রোটোকল EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)-এ মাইগ্রেট করার কারিগরি ব্লুপ্রিন্ট তুলে ধরে। ভুল হতে পারে এমন ব্যবহারকারী পাসওয়ার্ডগুলোকে ক্রিপ্টোগ্রাফিকভাবে আবদ্ধ X.509 ডিজিটাল সার্টিফিকেট দ্বারা প্রতিস্থাপনের মাধ্যমে, EAP-TLS ক্রেডেনশিয়াল ভিত্তিক আক্রমণের সুযোগ সম্পূর্ণ দূর করে। EAP-TLS বাস্তবায়ন নিশ্চিত করে যে কেবল যাচাইকৃত, কর্পোরেটভাবে পরিচালিত ডিভাইসগুলোই অভ্যন্তরীণ নেটওয়ার্কের সাথে যুক্ত হতে পারে, যা PCI-DSS এবং GDPR-এর মতো কঠোর স্ট্যান্ডার্ডগুলোর সম্মতি সহজ করে এবং পাসওয়ার্ডের মেয়াদ শেষ হওয়া বা রিসেট সংক্রান্ত হেল্প-ডেস্ক টিকিটের সংখ্যা ব্যাপকভাবে হ্রাস করে।
যদিও EAP-TLS-এর নিরাপত্তা সুবিধাগুলো নিখুঁত, তবুও সফল স্থাপনার জন্য পাবলিক কি ইনফ্রাস্ট্রাকচার (PKI), মোবাইল ডিভাইস ম্যানেজমেন্ট (MDM) সংহতি এবং সার্টিফিকেট লাইফসাইকেল অটোমেশনের একটি কাঠামোগত পদ্ধতি প্রয়োজন। এই নথিটি জটিল, মাল্টি-সাইট এন্টারপ্রাইজ পরিবেশ জুড়ে একটি শক্তিশালী EAP-TLS ইনফ্রাস্ট্রাকচার স্থাপন, স্কেল এবং রক্ষণাবেক্ষণ করার জন্য প্রয়োজনীয় ব্যবহারিক কারিগরি নির্দেশনা এবং আর্কিটেকচারাল প্যাটার্ন সরবরাহ করে।
কারিগরি বিশ্লেষণ
ক্রিপ্টোগ্রাফিক ভিত্তি এবং পারস্পরিক অথেন্টিকেশন
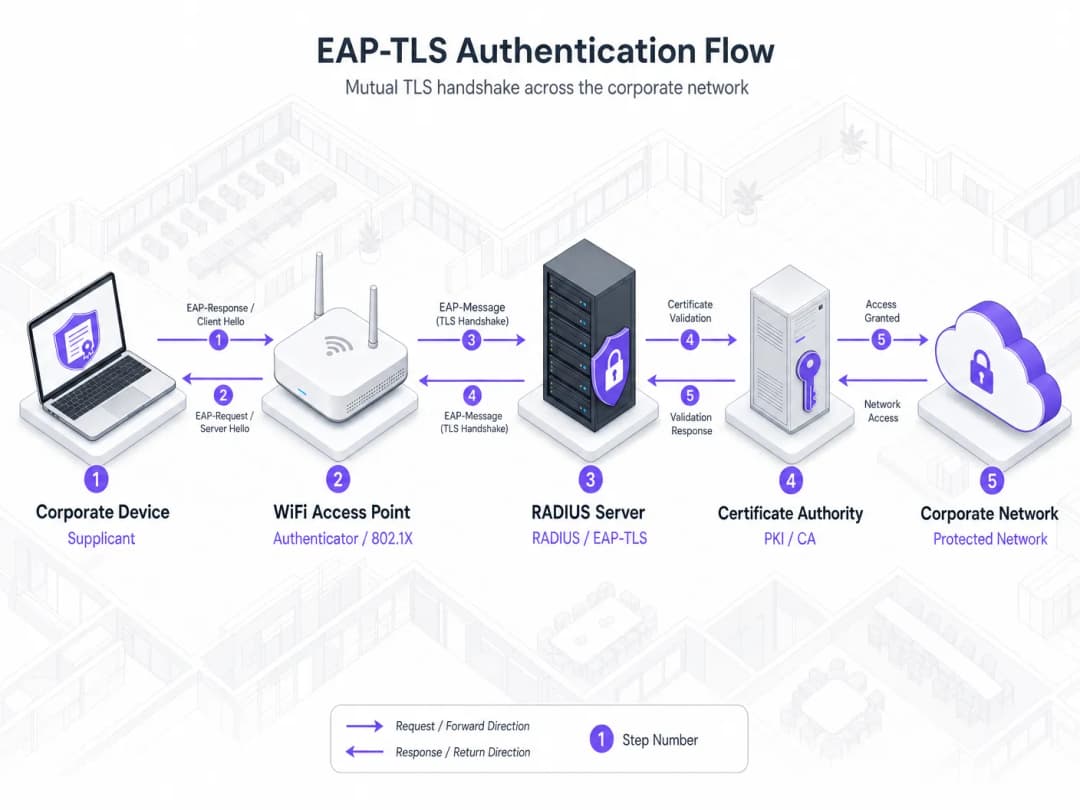
মূলত, EAP-TLS প্রোটোকলটি RFC 5216 [1]-এ সংজ্ঞায়িত এক্সটেনসিবল অথেন্টিকেশন প্রোটোকল (EAP) কাঠামোর অধীনে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলে ট্রান্সপোর্ট লেয়ার সিকিউরিটি (TLS) হ্যান্ডশেক প্রয়োগ করে। পাসওয়ার্ড ভিত্তিক EAP পদ্ধতিগুলোর (যেমন PEAP বা EAP-TTLS) বিপরীতে, যা একটি লেগাসি ক্রেডেনশিয়াল বিনিময় রক্ষা করতে একটি টানেল তৈরি করে, EAP-TLS পারস্পরিক ক্রিপ্টোগ্রাফিক অথেন্টিকেশন সম্পাদনের জন্য TLS ব্যবহার করে।
EAP-TLS হ্যান্ডশেকের সময়, ক্লায়েন্ট (802.1X পরিভাষায় যা supplicant নামে পরিচিত) এবং RADIUS সার্ভার (অথেন্টিকেশন সার্ভার) উভয়কেই বৈধ X.509 ডিজিটাল সার্টিফিকেট জমা দিতে হবে। অথেন্টিকেশন প্রক্রিয়াটি নিম্নরূপ পরিচালিত হয়:
- সার্ভার অথেন্টিকেশন: RADIUS সার্ভার ক্লায়েন্টের কাছে তার সার্ভার সার্টিফিকেট উপস্থাপন করে। ক্লায়েন্ট তার স্থানীয় ট্রাস্ট স্টোরের সাথে এই সার্টিফিকেটটি যাচাই করে এবং নিশ্চিত করে যে এটি একটি বিশ্বস্ত রুট Certificate Authority (CA) দ্বারা স্বাক্ষরিত, মেয়াদোত্তীর্ণ নয় এবং প্রত্যাশিত সার্ভার আইডেন্টিটির (Common Name/Subject Alternative Name) সাথে মিলে যায়।
- ক্লায়েন্ট অথেন্টিকেশন: সার্ভারের আইডেন্টিটি যাচাই হয়ে গেলে, ক্লায়েন্ট তার অনন্য ডিভাইস সার্টিফিকেটটি RADIUS সার্ভারের কাছে উপস্থাপন করে। সার্ভার তার ট্রাস্ট স্টোরের সাথে এই সার্টিফিকেটটি যাচাই করে এর সিগনেচার, বৈধতার সময়কাল এবং রিভোকেশন স্ট্যাটাস নিশ্চিত করে।
- কী ডেরিভেশন: উভয় পক্ষ পারস্পরিক যাচাইকরণ সম্পন্ন করার পর, তারা ক্রিপ্টোগ্রাফিকভাবে একটি অনন্য Pairwise Master Key (PMK) এবং Group Temporal Key (GTK) তৈরি করে। এই কীগুলি WPA2-Enterprise বা WPA3-Enterprise-এর মাধ্যমে বাতাসে ওয়্যারলেস ট্র্যাফিক এনক্রিপ্ট করতে ব্যবহৃত হয়, যা নিশ্চিত করে যে প্রতিটি সেশন অনন্য এবং পুনরায় ব্যবহার অযোগ্য এনক্রিপশন কী ব্যবহার করছে।
যেহেতু অথেন্টিকেশন সম্পূর্ণরূপে অ্যাসিমেট্রিক ক্রিপ্টোগ্রাফির (RSA বা উপবৃত্তাকার কার্ভ ক্রিপ্টোগ্রাফি) ওপর নির্ভর করে, তাই কোনো পাসওয়ার্ড, হ্যাশ বা শেয়ার্ড সিক্রেট কখনোই বাতাসে প্রেরিত হয় না বা অথেন্টিকেশন সার্ভারে সংরক্ষিত হয় না। এই কাঠামোর কারণে নেটওয়ার্কটি অফলাইন ব্রুট-ফোর্স অ্যাটাক, ডিকশনারি অ্যাটাক এবং রোগ অ্যাক্সেস পয়েন্টের মাধ্যমে ক্রেডেনশিয়াল হার্ভেস্টিং থেকে সম্পূর্ণরূপে সুরক্ষিত থাকে।
আর্কিটেকচারাল উপাদানসমূহ
একটি প্রোডাকশন-গ্রেড EAP-TLS ডিপ্লয়মেন্ট চারটি মূল পরিকাঠামো ভিত্তির সমন্বয়ে গঠিত, যার প্রতিটি ট্রাস্ট চেইনের মধ্যে একটি নির্দিষ্ট ভূমিকা পালন করে:
| ভিত্তি | উপাদান | প্রযুক্তিগত কাজ | এন্টারপ্রাইজ-গ্রেড বিকল্পসমূহ |
|---|---|---|---|
| PKI | Certificate Authority (CA) | সার্ভার এবং ডিভাইসের জন্য X.509 ডিজিটাল সার্টিফিকেট লাইফসাইকেল ইস্যু, সাইন এবং পরিচালনা করে। | Active Directory Certificate Services (AD CS), Cloud PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | অথেন্টিকেশন সার্ভার | EAP-TLS হ্যান্ডশেক সমাপ্ত করে, সার্টিফিকেট যাচাই করে এবং 802.1X প্রবেশের অনুমতি বা অস্বীকৃতির সিদ্ধান্ত নেয়। | Cisco ISE, Aruba ClearPass, FreeRADIUS, Cloud RADIUS (JoinNow, Foxpass) |
| MDM | এন্ডপয়েন্ট ম্যানেজমেন্ট | স্বয়ংক্রিয়ভাবে রুট CA ট্রাস্ট প্রোফাইল ডিপ্লয় করে এবং ডিভাইসগুলিতে SCEP/EST সার্টিফিকেট এনরোলমেন্ট ট্রিগার করে। | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | নেটওয়ার্ক পরিকাঠামো | 802.1X অথেন্টিকেটর হিসেবে কাজ করে, RADIUS-over-UDP/TCP-এর মাধ্যমে ক্লায়েন্ট এবং RADIUS-এর মধ্যে EAP ফ্রেমগুলি রিলে করে। | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| Identity | Identity Provider (IdP) | ব্যবহারকারী এবং ডিভাইস অ্যাকাউন্টের জন্য তথ্যের মূল সোর্স বজায় রাখে, যা পলিসি মূল্যায়নের সময় RADIUS দ্বারা রেফারেন্স করা হয়। | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
EAP পদ্ধতির তুলনা
EAP-TLS কেন কর্পোরেট মালিকানাধীন ডিভাইসগুলির জন্য একটি বাধ্যতামূলক মানদণ্ড, তা বোঝার জন্য এন্টারপ্রাইজ পরিবেশে সচরাচর ব্যবহৃত অন্যান্য EAP পদ্ধতিগুলির সাথে এর তুলনা করা কার্যকর:

উপরের চার্টে যেমন দেখানো হয়েছে, EAP-TLS হলো একমাত্র পদ্ধতি যা পাসওয়ার্ড-ভিত্তিক ঝুঁকি সম্পূর্ণরূপে দূর করে উচ্চ নিরাপত্তা নিশ্চিত করে। PEAP-MSCHAPv2 এর মতো পদ্ধতিগুলি Hostapd-WPE এর মতো মৌলিক টুলচেইন ব্যবহার করে ক্রেডেনশিয়াল চুরির আক্রমণের অত্যন্ত ঝুঁকিপূর্ণ থাকে, যা আধুনিক হুমকির প্রেক্ষাপটে সংবেদনশীল কর্পোরেট সম্পদ সুরক্ষার জন্য অনুপযুক্ত করে তোলে।
ইমপ্লিমেন্টেশন গাইড
একটি মাল্টি সাইট এন্টারপ্রাইজ নেটওয়ার্ক জুড়ে EAP-TLS ডিপ্লয় করার জন্য PKI, MDM, RADIUS, এবং ওয়্যারলেস পরিকাঠামো স্তরগুলিতে পদ্ধতিগত বাস্তবায়ন প্রয়োজন। নিম্নলিখিত ধাপগুলি একটি ভেন্ডর নিরপেক্ষ, প্রোডাকশন পরীক্ষিত ডিপ্লয়মেন্ট কাঠামোর রূপরেখা দেয়।
ধাপ ১: পাবলিক কী ইনফ্রাস্ট্রাকচার (PKI) স্থাপন করা
PKI হলো EAP-TLS এর ক্রিপ্টোগ্রাফিক ভিত্তিপাথর। এন্টারপ্রাইজ নিরাপত্তার জন্য, একটি টু-টিয়ার CA আর্কিটেকচার দৃঢ়ভাবে সুপারিশ করা হয়:
- অফলাইন Root CA: একটি অত্যন্ত সুরক্ষিত, অফলাইন সার্টিফিকেট অথরিটি যা শুধুমাত্র ইসুয়িং CA গুলির সার্টিফিকেট সাইন করতে ব্যবহৃত হয়। Root CA এর প্রাইভেট কী অবশ্যই একটি হার্ডওয়্যার সিকিউরিটি মডিউল (HSM) বা কঠোর শারীরিক অ্যাক্সেস নিয়ন্ত্রণ দ্বারা সুরক্ষিত থাকতে হবে।
- অনলাইন Issuing CA: আপনার নেটওয়ার্ক এবং MDM প্ল্যাটফর্মের সাথে সমন্বিত একটি সক্রিয়, অনলাইন সার্টিফিকেট অথরিটি, যা RADIUS সার্ভার এবং ক্লায়েন্ট ডিভাইসগুলিতে সার্টিফিকেট ইস্যু করতে ব্যবহৃত হয়।
RADIUS সার্ভার সার্টিফিকেট কনফিগারেশন:
- Issuing CA থেকে আপনার RADIUS সার্ভারে একটি সার্ভার সার্টিফিকেট ইস্যু করুন।
- সার্টিফিকেটে যেন Server Authentication এক্সটেন্ডেড কী ইউসেজ (EKU) OID (
1.3.6.1.5.5.7.3.1) অন্তর্ভুক্ত থাকে তা নিশ্চিত করুন। - RADIUS সার্ভারের ফুলি কোয়ালিফাইড ডোমেন নেম (FQDN) এর সাথে মেলানোর জন্য সাবজেক্ট অল্টারনেটিভ নেম (SAN) কনফিগার করুন।
ধাপ ২: MDM এর মাধ্যমে ক্লায়েন্ট সার্টিফিকেট এনরোলমেন্ট স্বয়ংক্রিয় করা
ম্যানুয়াল সার্টিফিকেট ইনস্টলেশন স্কেল করে না এবং মারাত্মক নিরাপত্তা ঝুঁকি তৈরি করে। এন্টারপ্রাইজ ডিপ্লয়মেন্টের জন্য Simple Certificate Enrolment Protocol (SCEP) বা Enrolment over Secure Transport (EST) এর মাধ্যমে সার্টিফিকেট প্রভিশনিং স্বয়ংক্রিয় করতে একটি MDM প্ল্যাটফর্ম ব্যবহার করতে হবে।
+-------------+         1. SCEP Profile Push         +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      |   Client   |
|  (Intune/   | <----------------------------------- |   Device   |
|    Jamf)    |    3. SCEP Challenge Validation      |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Challenge Get                                  | 4. SCEP Request
       v                                                   v
+-------------+
|  SCEP/EST   | <----------------------------------- |  Issuing   |
|   Gateway   |       5. Certificate Issuance        |     CA     |
+-------------+                                      +------------+
MDM প্রোফাইল ডিপ্লয়মেন্ট সিকোয়েন্স:
- Root CA প্রোফাইল: ডিভাইসের ট্রাস্টেড রুট Certificate Authorities স্টোরে Root CA এবং Issuing CA-এর পাবলিক সার্টিফিকেট সম্বলিত একটি ট্রাস্টেড সার্টিফিকেট প্রোফাইল ডিপ্লয় করুন। এটি নিশ্চিত করে যে ডিভাইসটি RADIUS সার্ভার সার্টিফিকেটকে ট্রাস্ট করে।
- SCEP/EST প্রোফাইল: আপনার Issuing CA-এর SCEP গেটওয়ের দিকে পয়েন্ট করে একটি SCEP সার্টিফিকেট প্রোফাইল কনফিগার করুন। প্রোফাইলটি এর সাথে কনফিগার করুন:
- Subject name format:
CN={{DevicePhysicalIds:AADDeviceId}}বাCN={{UserPrincipalName}}, একটি অনন্য ডিভাইস বা ব্যবহারকারীর পরিচয়ের সাথে সার্টিফিকেটটি বাইন্ড করতে। - Extended Key Usage (EKU): অবশ্যই Client Authentication (
1.3.6.1.5.5.7.3.2) অন্তর্ভুক্ত থাকতে হবে। - Key usage: ডিজিটাল সিগনেচার, কী এনসাইফারমেন্ট।
- Key size: সর্বনিম্ন RSA 2048-বিট বা ECC SECP256R1।
- Subject name format:
- WiFi প্রোফাইল: WPA3-Enterprise (WPA2-Enterprise ফলব্যাক সহ) এর জন্য কনফিগার করা একটি ওয়্যারলেস নেটওয়ার্ক প্রোফাইল ডিপ্লয় করুন, যাতে রয়েছে:
- EAP type: EAP-TLS।
- Trusted server certificate: স্পষ্টভাবে আপনার RADIUS সার্ভারের FQDN নির্দিষ্ট করুন এবং ট্রাস্ট অ্যাঙ্কর হিসাবে ধাপ 1-এ ডিপ্লয় করা Root CA প্রোফাইলটি নির্বাচন করুন। এটি ডিভাইসগুলিকে ক্ষতিকারক RADIUS সার্ভারের সাথে সংযুক্ত হতে বাধা দেয়।
- Authentication method: SCEP প্রোফাইলের মাধ্যমে নথিভুক্ত সার্টিফিকেট ব্যবহার করুন।
ধাপ 3: RADIUS পলিসি ইঞ্জিন কনফিগার করুন
অ্যাক্সেস পয়েন্ট থেকে আসা 802.1X অ্যাথেন্টিকেশন অনুরোধগুলি প্রসেস করার জন্য আপনার RADIUS সার্ভার (যেমন, Cisco ISE, Aruba ClearPass, বা Cloud RADIUS) কনফিগার করা আবশ্যক।
- ট্রাস্ট স্টোর কনফিগারেশন: RADIUS সার্ভারের ট্রাস্টেড সার্টিফিকেট স্টোরে Root CA এবং Issuing CA-এর পাবলিক সার্টিফিকেট ইমপোর্ট করুন। ক্লায়েন্ট অ্যাথেন্টিকেশনের জন্য সার্টিফিকেট ভ্যালিডেশন সচল করুন।
- আইডেন্টিটি সোর্স ম্যাপিং: ক্লায়েন্ট সার্টিফিকেটের Subject বা SAN থেকে সংগৃহীত পরিচয় (যেমন, UPN বা Azure AD ডিভাইস ID) আপনার আইডেন্টিটি প্রোভাইডারের (যেমন Microsoft Entra ID বা Okta) সাথে ম্যাপিং করতে RADIUS পলিসি কনফিগার করুন। এটি নেটওয়ার্ক অ্যাক্সেস দেওয়ার আগে RADIUS সার্ভারকে ডিরেক্টরিতে ব্যবহারকারী বা ডিভাইস অ্যাকাউন্টটি এখনও সক্রিয় আছে কিনা তা যাচাই করতে সাহায্য করে।
- অ অথরাইজেশন নিয়মাবলী: সার্টিফিকেট অ্যাট্রিবিউট এবং ডিরেক্টরি গ্রুপ মেম্বারশিপের উপর ভিত্তি করে গ্রানুলার অথরাইজেশন পলিসি তৈরি করুন। উদাহরণস্বরূপ:
- নিয়ম 1: যদি
Certificate:IssuerসমানCorporate Issuing CAহয় এবংEntraID:DeviceStatusসমানCompliantহয়, তবে VLAN 10 (কর্পোরেট ডেটা নেটওয়ার্ক) অ্যাসাইন করুন এবং একটি উচ্চ-অগ্রাধিকারমূলক রোল-ভিত্তিক ACL প্রয়োগ করুন। - নিয়ম 2: যদি
Certificate:IssuerসমানCorporate Issuing CAহয় এবংEntraID:UserGroupসমানFinanceহয়, তবে VLAN 20 (ফাইন্যান্স সেগমেন্টেড নেটওয়ার্ক) অ্যাসাইন করুন।
- নিয়ম 1: যদি
ধাপ 4: ওয়্যারলেস LAN (WLAN) ইনফ্রাস্ট্রাকচার কনফিগার করুন
করপোরেট SSID-এ 802.1X প্রমাণীকরণ প্রয়োগ করতে আপনার ওয়্যারলেস কন্ট্রোলার বা ক্লাউড পরিচালিত এক্সেস পয়েন্টগুলি (উদাহরণস্বরূপ, Cisco Catalyst, Aruba, বা Meraki) কনফিগার করুন।
- RADIUS সার্ভারগুলি নির্দিষ্ট করুন: আপনার RADIUS সার্ভারের IP ঠিকানাগুলি যোগ করুন এবং প্রতিটি AP বা ওয়্যারলেস কন্ট্রোলারের জন্য একটি শক্তিশালী ও অনন্য শেয়ার্ড সিক্রেট কনফিগার করুন।
- WPA3-Enterprise সক্ষম করুন: WPA3-Enterprise ব্যবহার করার জন্য করপোরেট SSID কনফিগার করুন। WPA3 অফলাইন ডিকশনারি অ্যাটাকের বিরুদ্ধে শক্তিশালী সুরক্ষা প্রদান করে এবং প্রটেক্টেড ম্যানেজমেন্ট ফ্রেম (PMF) বাধ্যতামূলক করে, যা আকাশে কন্ট্রোল ট্র্যাফিককে সুরক্ষিত করে। শুধুমাত্র যেখানে পুরোনো করপোরেট ক্লায়েন্ট রয়েছে সেখানে ট্রানজিশন মোড হিসেবে WPA2-Enterprise অফার করুন।
- 802.1X/EAP কনফিগারেশন: প্রমাণীকরণের ধরণটি 802.1X এ সেট করুন। যদি আপনার RADIUS সার্ভার
Access-Acceptপ্যাকেটে VLAN অ্যাট্রিবিউট ফেরত দেওয়ার জন্য কনফিগার করা থাকে তবে ডাইনামিক VLAN অ্যাসাইনমেন্ট সক্ষম করুন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
সেরা অনুশীলনসমূহ
অপারেশনাল স্থিতিশীলতা, উচ্চ উপলভ্যতা এবং শক্তিশালী সুরক্ষা নিশ্চিত করতে, এন্টারপ্রাইজ গ্রেড EAP-TLS ডিপ্লয়মেন্টগুলিকে অবশ্যই নিম্নলিখিত শিল্প মানক সেরা অনুশীলনগুলি মেনে চলতে হবে:
1. সার্টিফিকেট বাতিলকরণ পরীক্ষা
সার্টিফিকেটের বৈধতার রিয়েল টাইম যাচাইকরণ অলঙ্ঘনীয়। যদি কোনো করপোরেট ল্যাপটপ হারিয়ে যায় বা চুরি হয়ে যায়, তবে সেটির নেটওয়ার্ক এক্সেস অবিলম্বে বন্ধ করতে হবে। নিম্নলিখিত বৈশিষ্ট্যগুলি ব্যবহার করে কঠোর বাতিলকরণ পরীক্ষা প্রয়োগ করতে আপনার RADIUS সার্ভার কনফিগার করুন:
- অনলাইন সার্টিফিকেট স্ট্যাটাস প্রোটোকল (OCSP): স্বতন্ত্র সার্টিফিকেটের রিয়েল টাইম এবং কম ল্যাটেন্সি যাচাইকরণের জন্য অত্যন্ত সুপারিশকৃত।
- সার্টিফিকেট রিভোকেশন লিস্ট (CRLs): CA অফলাইনে চলে গেলে প্রমাণীকরণ বিভ্রাট রোধ করতে ঘন ঘন আপডেট সহ (উদাহরণস্বরূপ, প্রতি 2 থেকে 4 ঘণ্টায়) RADIUS সার্ভারে CRL-এর একটি লোকাল ক্যাশে কনফিগার করুন।
- ফেল-সেফ পলিসি: বাতিলকরণ সার্ভারগুলিতে পৌঁছানো না গেলে RADIUS আচরণ সংজ্ঞায়িত করুন। উচ্চ সুরক্ষার পরিবেশের জন্য, ডিফল্টভাবে "এক্সেস প্রত্যাখ্যান করুন" (হার্ড-ফেল) সেট করুন। বিস্তৃত রিটেইল বা হসপিটালিটি এস্টেট জুড়ে ব্যবসায়িক ধারাবাহিকতার জন্য, একটি "সফ্ট-ফেল" পলিসি প্রয়োগ করা যেতে পারে যা একটি কোয়ারেন্টাইন করা VLAN-এ এক্সেস সাময়িকভাবে সীমাবদ্ধ করে।
2. ক্লায়েন্ট সাইডে কঠোর ট্রাস্ট ভ্যালিডেশন
ম্যান-ইন-দ্য-মিডল (MitM) আক্রমণ কমানোর জন্য - যেখানে একজন আক্রমণকারী করপোরেট SSID ছদ্মবেশে একটি অননুমোদিত এক্সেস পয়েন্ট তৈরি করে - ক্লায়েন্ট ডিভাইসগুলিকে RADIUS সার্ভারের পরিচয় যাচাই করার জন্য কঠোরভাবে কনফিগার করতে হবে। এটি MDM ওয়্যারলেস প্রোফাইলের মাধ্যমে প্রয়োগ করা হয়:
- ব্যবহারকারীর প্রম্পট নিষ্ক্রিয় করুন: "নতুন সার্ভার বা সার্টিফিকেট অথরিটিকে বিশ্বাস করার জন্য ব্যবহারকারীকে প্রম্পট করুন" বিকল্পটি নিষ্ক্রিয় করা নিশ্চিত করুন। যদি কোনো সার্ভার সার্টিফিকেট অমিল ঘটে, তবে ব্যবহারকারীকে সতর্কবার্তা বাইপাস করার অনুমতি দেওয়ার পরিবর্তে ডিভাইসটিকে নীরবে ডিসকানেক্ট করতে হবে।
- স্পষ্ট ডোমেন ম্যাচিং: বিশ্বস্ত সার্ভারগুলিকে নির্দিষ্ট FQDN-এ সীমাবদ্ধ করুন (উদাহরণস্বরূপ,
radius01.purple.aiবাradius02.purple.ai)।
3. নেটওয়ার্ক সেগমেন্টেশন এবং রোল-বেসড এক্সেস কন্ট্রোল (RBAC)
সফল 802.1X প্রমাণীকরণের ফলে করপোরেট নেটওয়ার্কে অনিয়ন্ত্রিত পার্শ্বীয় এক্সেস দেওয়া উচিত নয়। ওয়্যারলেস এজ-এ নেটওয়ার্ক সেগমেন্টেশন বাস্তবায়ন করুন:
- রোল (যেমন এক্সিকিউটিভ, ইঞ্জিনিয়ারিং, HR, ফিন্যান্স) এর ওপর ভিত্তি করে ক্লায়েন্টদের আইসোলেটেড নেটওয়ার্ক সেগমেন্টে ডাইনামিকালি অ্যাসাইন করতে RADIUS অ্যাট্রিবিউট ব্যবহার করুন (উদাহরণস্বরূপ, VLAN এর জন্য
Tunnel-Private-Group-IDবা ACL এর জন্যFilter-Id)। - ডিভাইসের কমপ্লায়েন্স অবিরাম মনিটর করার জন্য একটি আধুনিক Network Access Control (NAC) সলিউশনের সাথে এটি পেয়ার করুন। যদি আপনার MDM-এ কোনো একটি সক্রিয় ডিভাইস নন-কমপ্লায়েন্ট হয়ে যায় (উদাহরণস্বরূপ, ফায়ারওয়াল ডিসেবল করা বা ম্যালওয়্যার শনাক্ত হওয়া), তবে MDM-এর উচিত সার্টিফিকেট বাতিল করা, অথবা ডিভাইসটিকে ডাইনামিকালি কোয়ারেন্টাইন VLAN-এ পুনরায় অ্যাসাইন করার জন্য NAC-কে নোটিফাই করা। শীর্ষস্থানীয় কন্ট্রোল সিস্টেমগুলোর একটি বিস্তারিত রূপরেখার জন্য আমাদের নির্দেশিকা দেখুন: ২০২৬ সালের ১০টি সেরা Network Access Control (NAC) সলিউশন।
৪. হাই অ্যাভেইল্যাবিলিটি এবং জিওগ্রাফিক রিডানডেন্সি
মাল্টি-সাইট ভেন্যু অপারেশনের ক্ষেত্রে RADIUS বিভ্রাটের অর্থ হলো কর্মীদের ডিভাইসগুলো তাৎক্ষণিকভাবে কাজ করা বন্ধ করে দেবে। আপনার আর্কিটেকচার পুরোপুরি রিডানডেন্ট নিশ্চিত করুন:
- একটি এন্টারপ্রাইজ-গ্রেড লোড ব্যালেন্সারের অধীনে প্রতি অঞ্চলে অন্তত দুটি RADIUS সার্ভার ডিপ্লয় করুন, অথবা ওয়্যারলেস কন্ট্রোলারে সেগুলোকে প্রাইমারি/সেকেন্ডারি টার্গেট হিসেবে কনফিগার করুন।
- গ্লোবাল ডিপ্লয়মেন্টের জন্য (উদাহরণস্বরূপ, আন্তর্জাতিক হোটেল চেইন বা খুচরা ব্র্যান্ড), লো-লেটেন্সি হ্যান্ডশেক এবং লোকাল সারভাইভেবিলিটি নিশ্চিত করতে ভৌগোলিকভাবে বিস্তৃত পয়েন্ট অফ প্রেজেন্স (PoPs) সহ একটি Cloud RADIUS আর্কিটেকচার ব্যবহার করুন। আমাদের প্রযুক্তিগত নির্দেশিকা Cloud RADIUS দিয়ে কীভাবে 802.1X অটেনটিকেশন ইমপ্লিমেন্ট করবেন-এ এই প্যাটার্নটি বিস্তারিত আলোচনা করা হয়েছে।
ট্রাবলশুটিং এবং ঝুঁকি হ্রাসকরণ
EAP-TLS ডিপ্লয় করা পাসওয়ার্ড সংক্রান্ত সমস্যা দূর করে তবে এটি ক্রিপ্টোগ্রাফিক এবং ইনফ্রাস্ট্রাকচার নির্ভরতা তৈরি করে। সাধারণ ব্যর্থতার ধরণগুলো বোঝা এবং অপারেশনাল টিমগুলোর জন্য একটি স্ট্রাকচার্ড ট্রাবলশুটিং প্রোটোকল তৈরি করা অপরিহার্য।
সাধারণ ব্যর্থতার ধরণ এবং সমাধানের ওয়ার্কফ্লো
১. হ্যান্ডশেক বিফলতা: "Unknown CA" অথবা "Certificate Untrusted"
- লক্ষণ: ক্লায়েন্ট ডিভাইস সংযুক্ত হওয়ার চেষ্টা করে কিন্তু TLS হ্যান্ডশেক চলাকালীন অবিলম্বে ডিসকানেক্ট হয়ে যায়। RADIUS লগগুলোতে
TLS Alert: Alert Certificate Unknownদেখায়। - মূল কারণ: ক্লায়েন্ট সেই Certificate Authority (CA)-কে বিশ্বাস করে না যেটি RADIUS সার্ভার সার্টিফিকেটে স্বাক্ষর করেছে, অথবা RADIUS সার্ভার সেই CA-কে বিশ্বাস করে না যেটি ক্লায়েন্ট সার্টিফিকেটে স্বাক্ষর করেছে।
- সমাধান: MDM-এর মাধ্যমে ক্লায়েন্টের ট্রাস্টেড রুট স্টোরে Root CA এবং Issuing CA পাবলিক সার্টিফিকেট সঠিকভাবে ইনস্টল করা হয়েছে কিনা তা যাচাই করুন। RADIUS সার্ভারের ট্রাস্ট স্টোরে ক্লায়েন্টের Issuing CA সার্টিফিকেট রয়েছে কিনা এবং RADIUS সার্ভার সার্টিফিকেটের সার্টিফিকেট চেইনটি সম্পূর্ণ কিনা তা পরীক্ষা করুন।
২. SCEP এনরোলমেন্ট বিফলতা
- লক্ষণ: একটি নতুন করপোরেট ডিভাইসে কোনো ক্লায়েন্ট সার্টিফিকেট না থাকায় তা WiFi-এ কানেক্ট করতে পারছে না। MDM লগগুলোতে SCEP এনরোলমেন্ট ত্রুটি দেখাচ্ছে।
- মূল কারণ: SCEP গেটওয়েতে পৌঁছানো যাচ্ছে না, SCEP চ্যালেঞ্জ পাসওয়ার্ডের মেয়াদ শেষ হয়ে গেছে, অথবা NDES (Network Device Enrollment Service) সার্ভারের রিসোর্স নিঃশেষ হয়ে গেছে।
- সমাধান: ক্লায়েন্ট, MDM এবং SCEP গেটওয়ের মধ্যে নেটওয়ার্ক কানেক্টিভিটি যাচাই করুন। NDES IIS অ্যাপ্লিকেশন পুল পুনরায় চালু করুন এবং SCEP চ্যালেঞ্জ ভ্যালিডেশন সার্ভিসটি সঠিকভাবে কাজ করছে কিনা তা যাচাই করুন। MDM সার্ভিস অ্যাকাউন্টটিতে CA-তে উপযুক্ত অনুমতি রয়েছে কিনা তা নিশ্চিত করুন।
৩. সাইলেন্ট হ্যান্ডশেক টাইমআউট
- লক্ষণ: ক্লায়েন্ট অAuthentic করার চেষ্টা করে কিন্তু সংযোগের সময় পার (timeout) হয়ে যায়। RADIUS লগ প্রচেষ্টার কোনো রেকর্ড দেখায় না, অথবা আংশিকভাবে বাধাগ্রস্ত হ্যান্ডশেক দেখায়।
- মূল কারণ: IP ফ্র্যাগমেন্টেশন। EAP-TLS এক্সচেঞ্জে বড় সার্টিফিকেট পেলোড অন্তর্ভুক্ত থাকে, যার ফলে EAP প্যাকেটগুলি সাধারণ ১৫০০-বাইট MTU অতিক্রম করে। যদি কোনো মধ্যবর্তী সুইচ বা রাউটার ফ্র্যাগমেন্ট করা প্যাকেটগুলি ড্রপ করে, তবে হ্যান্ডশেকের সময় শেষ হয়ে যায়।
- সমাধান: RADIUS সার্ভার এবং ওয়্যারলেস কন্ট্রোলারে Framed-MTU অ্যাট্রিবিউট কনফিগার করুন। Framed-MTU কে
1344বা1300সেট করলে RADIUS সার্ভার EAP বার্তাগুলিকে ছোট প্যাকেটে বিভক্ত করতে বাধ্য হয় যা IP স্তরে ফ্র্যাগমেন্টেশন ছাড়াই নেটওয়ার্কের মাধ্যমে মসৃণভাবে চলে যায়।
স্ট্রাকচার্ড ডায়াগনস্টিক প্রোটোকল
অথেন্টিকেশন সমস্যা সমাধানের সময়, নেটওয়ার্ক ইঞ্জিনিয়ারদের এই ধারাবাহিক ডায়াগনস্টিক প্রোটোকল অনুসরণ করা উচিত:
+-------------------------------------------------------------+
| ধাপ ১: অ্যাক্সেস পয়েন্টে ফিজিক্যাল/ওয়্যারলেস অ্যাসোসিয়েশন পরীক্ষা করুন |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| ধাপ ২: RADIUS লাইভ লগে সক্রিয় EAP-TLS সেশন যাচাই করুন     |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| ধাপ ৩: TLS হ্যান্ডশেকের বিবরণ এবং সার্টিফিকেট EKU OID পরীক্ষা করুন |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| ধাপ ৪: CRL/OCSP এর পৌঁছানোর ক্ষমতা এবং ল্যাটেন্সি স্ট্যাটাস যাচাই করুন |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| ধাপ ৫: Identity Provider-এ এন্ডপয়েন্ট ডিরেক্টরি স্ট্যাটাস পরীক্ষা করুন |
+-------------------------------------------------------------+
ROI এবং ব্যবসায়িক প্রভাব
EAP-TLS-এ স্থানান্তরিত হওয়া একটি উল্লেখযোগ্য প্রযুক্তিগত পরিবর্তনকে নির্দেশ করে, তবে এর রিটার্ন অন ইনভেস্টমেন্ট (ROI) সিকিউরিটি, অপারেশনাল এবং আর্থিক দিক জুড়ে দ্রুত এবং পরিমাপযোগ্য।
১. ক্রডেনশিয়াল ভিত্তিক ঝুঁকি দূরীকরণ
পাসওয়ার্ড ভিত্তিক নেটওয়ার্কগুলি মূলত ক্রিডেনশিয়াল শেয়ারিং, ব্রুট-ফোর্স অ্যাটাক এবং সোশ্যাল ইঞ্জিনিয়ারিংয়ের ক্ষেত্রে ঝুঁকিপূর্ণ। Hospitality এবং Retail-এর মতো উচ্চ কর্মী পরিবর্তনের খাতগুলিতে, পাসওয়ার্ড নিরাপত্তা পরিচালনা করা একটি কার্যক্ষমতার দিক থেকে দুঃস্বপ্নস্বরূপ। একজন কর্মচারী চলে গেলে, শত শত ডিভাইসে একটি শেয়ার করা WPA2 পাসওয়ার্ড পরিবর্তন করা কার্যত অসম্ভব, যা একটি স্থায়ী অভ্যন্তরীণ হুমকি তৈরি করে। EAP-TLS নেটওয়ার্ক অ্যাক্সেসকে ফিজিক্যাল ডিভাইসের সাথে আবদ্ধ করে। যখন একজন কর্মচারী চলে যান বা একটি ডিভাইস বাতিল করা হয়, তখন MDM-এ সার্টিফিকেটটি বাতিল করা হয়, যা অন্য কোনও ডিভাইসকে প্রভাবিত না করেই প্রতিটি ফিজিক্যাল লোকেশনে নেটওয়ার্ক অ্যাক্সেস তাত্ক্ষণিকভাবে বন্ধ করে দেয়।
2. হ্রাসকৃত কার্যক্ষমতা ব্যয়
ইন্ডাস্ট্রি ডেটা অনুসারে, IT হেল্প-ডেস্ক টিকিটগুলির 30% পর্যন্ত পাসওয়ার্ড রিসেট, লকআউট এবং ক্রিডেনশিয়াল মেয়াদ শেষ হওয়ার কারণে সৃষ্ট ওয়ারলেস কানেক্টিভিটি সমস্যার সাথে সম্পর্কিত। EAP-TLS সম্পূর্ণরূপে ব্যাকগ্রাউন্ডে কাজ করে। MDM-এর মাধ্যমে একবার প্রোভিশন করা হলে, কানেক্টিভিটি হয় স্বয়ংক্রিয়, নীরব এবং স্থায়ী। অটোমেটেড সার্টিফিকেট রিনিউয়াল ওয়ার্কফ্লো ব্যবহারকারীর হস্তক্ষেপ ছাড়াই ডিভাইসগুলি সংযুক্ত থাকা নিশ্চিত করে, হাজার হাজার ঘণ্টার হারানো উৎপাদনশীলতা দূর করে এবং হেল্প-ডেস্ক ওভারহেড মারাত্মকভাবে কমায়। Healthcare বা Transport হাবের মতো বৃহৎ পরিসরের পরিবেশের জন্য, এই কার্যক্ষমতার দক্ষতা সরাসরি বার্ষিক সাপোর্ট খরচে লাখ লাখ পাউন্ড সাশ্রয়ে রূপান্তরিত হয়।
3. কমপ্লায়েন্স এবং রেগুলেটরি অ্যালাইনমেন্ট
সংবেদনশীল ডেটা হ্যান্ডেল করা ভেন্যুগুলির জন্য, শক্তিশালী নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল একটি আইনি বাধ্যবাধকতা। EAP-TLS প্রধান নিয়ন্ত্রক কাঠামোগুলির সাথে সম্মতি সরাসরি পূরণ করে এবং ত্বরান্বিত করে:
- PCI DSS 4.0 (Requirement 8): কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট অ্যাক্সেসকারী সমস্ত সিস্টেম উপাদানের জন্য শক্তিশালী ক্রিপ্টোগ্রাফিক প্রমাণীকরণ এবং অনন্য ক্রিডেনশিয়াল যাচাইকরণ বাধ্যতামূলক করে। EAP-TLS একটি অনন্য, ক্রিপ্টোগ্রাফিকভাবে আবদ্ধ ডিভাইস আইডেন্টিটি প্রদান করে যা খুচরা এবং আতিথেয়তা পরিবেশে কর্পোরেট নেটওয়ার্কগুলির জন্য এই প্রয়োজনীয়তা সম্পূর্ণরূপে পূরণ করে।
- GDPR: ঝুঁকির জন্য উপযুক্ত সুরক্ষার স্তর নিশ্চিত করতে সংস্থাগুলিকে উপযুক্ত প্রযুক্তিগত এবং সাংগঠনিক ব্যবস্থা বাস্তবায়ন করতে হয়। মিউচুয়াল TLS প্রমানীকরণ ব্যক্তিগত ডেটা ধারণকারী কর্পোরেট সিস্টেমে অননুমোদিত অ্যাক্সেসের বিরুদ্ধে সর্বোচ্চ স্তরের সুরক্ষা প্রদান করে।
- ISO/IEC 27001 (Control A.8): কঠোর অ্যাক্সেস কন্ট্রোল এবং নিরাপদ প্রমাণীকরণ প্রয়োজন। EAP-TLS কোন সময় এবং কোন অ্যাক্সেস পয়েন্ট থেকে কোন ফিজিক্যাল ডিভাইস নেটওয়ার্ক অ্যাক্সেস করেছে তার একটি নিখুঁত, ক্রিপ্টোগ্রাফিকভাবে অডিটযোগ্য রেকর্ড প্রদান করে।
বিজনেস ভ্যালু ম্যাট্রিক্স
নির্বাহী নেতৃত্বের কাছে রূপান্তরটি ন্যায়সংগত করতে, IT ডিরেক্টররা নিম্নলিখিত বিজনেস ভ্যালু ম্যাট্রিক্সটি ব্যবহার করতে পারেন:
| বিজনেস ড্রাইভার | EAP-TLS এর আগে (পাসওয়ার্ড/PEAP) | EAP-TLS এর পরে (সার্টিফিকেট) | আর্থিক ও কার্যক্ষমতার প্রভাব |
|---|---|---|---|
| ক্রেডেনশিয়াল নিরাপত্তা | ক্রেডেনশিয়াল সংগ্রহ, শেয়ারিং এবং ব্রুট-ফোর্স অ্যাটাকের অত্যন্ত উচ্চ ঝুঁকি। | ক্রিপ্টোগ্রাফিকভাবে সুরক্ষিত। ওভার-দ্য-এয়ার ক্রেডেনশিয়াল চুরির কোনো ঝুঁকি নেই। | ডাটা ব্রিচের ঝুঁকি হ্রাস (গড় ব্রিচ খরচ £৩.৪ মিলিয়ন অতিক্রম করে)। |
| অনবোর্ডিং ওভারহেড | ম্যানুয়াল ক্রেডেনশিয়াল এন্ট্রি, ব্যবহারকারী প্রশিক্ষণ, ঘন ঘন কানেক্টিভিটি ট্রাবলশুটিং। | MDM-এর মাধ্যমে জিরো- টাচ ব্যাকগ্রাউন্ড প্রভিশনিং। তাৎক্ষণিক কানেক্টিভিটি। | WiFi সংক্রান্ত অনবোর্ডিং টিকিটের সংখ্যা ৯০% হ্রাস। |
| অফবোর্ডিং/বাতিলকরণ | শেয়ার্ড সিক্রেট পরিবর্তন করা বা একাধিক সিস্টেম জুড়ে ম্যানুয়ালি অ্যাকাউন্ট নিষ্ক্রিয় করার প্রয়োজন হয়। | MDM/RADIUS-এর মাধ্যমে তাৎক্ষণিক ওয়ান-ক্লিক সার্টিফিকেট বাতিলকরণ। | অভ্যন্তরীণ হুমকির ভেক্টর এবং অননুমোদিত ডিভাইসের অ্যাক্সেস অবিলম্বে নির্মূল করা। |
| কমপ্লায়েন্স অডিট | সঠিক ডিভাইসের পরিচয় প্রমাণ করা কঠিন; লগগুলো ভুলভ্রান্তিপ্রবণ ব্যবহারকারীর ক্রেডেনশিয়ালের ওপর নির্ভর করে। | সেশনের সাথে ফিজিক্যাল ডিভাইস যুক্ত করে এমন ক্রিপ্টোগ্রাফিকভাবে যাচাইযোগ্য অডিট ট্রেইল। | PCI-DSS, GDPR, এবং SOC 2-এর জন্য সহজ ও নির্বিঘ্ন কমপ্লায়েন্স অডিট। |
| হেল্প-ডেস্ক ওয়ার্কলোড | পাসওয়ার্ড রিসেট, ক্রেডেনশিয়ালের মেয়াদ শেষ হওয়া এবং লকআউট অবস্থার জন্য বিপুল পরিমাণ টিকিট। | প্রায় শূন্য টিকিট। ব্যাকগ্রাউন্ডে নীরবে এবং স্বয়ংক্রিয়ভাবে সার্টিফিকেট নবায়ন হয়। | উচ্চ-মূল্যের কৌশলগত উদ্যোগে IT কর্মীদের পুনরায় নিয়োজিত করার সুযোগ। |
ঝুঁকি হ্রাস, কর্মক্ষম দক্ষতা এবং কমপ্লায়েন্সের ওপর ভিত্তি করে EAP-TLS মাইগ্রেশন সাজানোর মাধ্যমে, IT নেতারা একটি আকর্ষণীয় বিজনেস কেস উপস্থাপন করতে পারেন যা নেটওয়ার্ক নিরাপত্তাকে কর্পোরেট আর্থিক ও কৌশলগত উদ্দেশ্যের সাথে সরাসরি সামঞ্জস্যপূর্ণ করে।
তথ্যসূত্র
- [1] RFC 5216: The EAP-TLS Authentication Protocol. Extensible Authentication Protocol (EAP) Working Group. https://datatracker.ietf.org/doc/html/rfc5216
- [2] IEEE 802.1X-2020: Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control. IEEE Computer Society. https://standards.ieee.org/ieee/802.1X/7343/
- [3] WPA3-Enterprise Security Specification: Wi-Fi Alliance WPA3 Technical Specifications. Wi-Fi Alliance. https://www.wi-fi.org/discover-wi-fi/security
- [4] PCI DSS v4.0 Standard: Payment Card Industry Data Security Standard. PCI Security Standards Council. https://www.pcisecuritystandards.org/
- [5] GDPR Technical Security Measures: European Data Protection Board Guidelines on Network Security. European Union. https://gdpr-info.eu/
- [6] Purple Cloud RADIUS Architecture: Enterprise WiFi Security & Cloud RADIUS Integration Guide. Purple. https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [7] Network Access Control Best Practices: 10 Best Network Access Control (NAC) Solutions for 2026. Purple Blog. https://purple.ai/blog/best-network-access-control
মূল সংজ্ঞাসমূহ
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security। একটি RFC-সংজ্ঞায়িত নেটওয়ার্ক অথেন্টিকেশন প্রোটোকল যা IEEE 802.1X-এর অধীনে কানেকশন সুরক্ষিত করতে মিউচুয়াল সার্টিফিকেট-ভিত্তিক ক্রিপ্টোগ্রাফি ব্যবহার করে।
কর্পোরেট ওয়ারলেস সিকিউরিটির জন্য এটি চূড়ান্ত গোল্ড স্ট্যান্ডার্ড, যা পাসওয়ার্ডের প্রয়োজনীয়তা সম্পূর্ণভাবে দূর করে।
Supplicant
একটি এন্ডপয়েন্ট ডিভাইসে (যেমন ল্যাপটপ, ট্যাবলেট বা স্মার্টফোন) চালিত সফ্টওয়্যার ক্লায়েন্ট যা একটি 802.1X অথেন্টিকেশন রিকোয়েস্ট শুরু করে এবং EAP হ্যান্ডশেক সম্পন্ন করে।
সঠিক ক্লায়েন্ট সার্টিফিকেট পেশ করতে এবং RADIUS সার্ভারকে ট্রাস্ট করতে সপ্লিক্যান্টকে MDM-এর মাধ্যমে কনফিগার করতে হবে।
Authenticator
নেটওয়ার্ক ডিভাইস (সাধারণত একটি ওয়ারলেস Access Point বা ওয়্যার্ড Switch) যা নেটওয়ার্কে ফিজিক্যাল অ্যাক্সেস নিয়ন্ত্রণ করে। এটি Supplicant এবং RADIUS সার্ভারের মধ্যে EAP প্যাকেট পাস করে কিন্তু নিজে ক্রেডেনশিয়াল প্রসেস করে না।
AP একটি গেটকিপার হিসেবে কাজ করে, যতক্ষণ না RADIUS সার্ভার একটি Access-Accept রিটার্ন করে ততক্ষণ পোর্ট ব্লক রাখে।
RADIUS
Remote Authentication Dial-In User Service। একটি নেটওয়ার্কিং প্রোটোকল যা নেটওয়ার্কে কানেক্ট হওয়া ব্যবহারকারী এবং ডিভাইসগুলোর জন্য সেন্ট্রালাইজড Authentication, Authorisation, এবং Accounting (AAA) ম্যানেজমেন্ট প্রদান করে।
RADIUS সার্ভার EAP-TLS হ্যান্ডশেক টার্মিনেট করে, সার্টিফিকেট যাচাই করে এবং AP-কে অ্যাক্সেস অনুমোদন বা প্রত্যাখ্যান করার নির্দেশ দেয়।
PKI
Public Key Infrastructure। ডিজিটাল সার্টিফিকেট তৈরি, ম্যানেজ, ডিস্ট্রিবিউট, ব্যবহার, স্টোর ও রিভোক করতে এবং পাবলিক-কী এনক্রিপশন পরিচালনা করার জন্য প্রয়োজনীয় রোল, পলিসি, হার্ডওয়্যার, সফ্টওয়্যার এবং প্রসিডিউরের একটি ফ্রেমওয়ার্ক।
PKI ট্রাস্টের রুট হিসেবে কাজ করে; এর Certificate Authority সেই ক্রেডেনশিয়ালগুলোতে সাইন করে যা নেটওয়ার্কে পরিচয় প্রমাণ করে।
SCEP
Simple Certificate Enrolment Protocol। একটি IP-ভিত্তিক প্রোটোকল যা নেটওয়ার্ক ডিভাইসগুলোতে ডিজিটাল সার্টিফিকেট সুরক্ষিত করা এবং প্রোভিশনিং প্রসেস স্বয়ংক্রিয় করে, যা সাধারণত একটি MDM প্ল্যাটফর্মের মাধ্যমে পরিচালিত হয়।
EAP-TLS স্কেল করার জন্য SCEP অত্যন্ত গুরুত্বপূর্ণ, যা IT হস্তক্ষেপ ছাড়াই ডিভাইসগুলোকে সাইলেন্টলি সার্টিফিকেট এনরোল এবং রিনিউ করার অনুমতি দেয়।
OCSP
Online Certificate Status Protocol। CRL-এর বিকল্প হিসেবে কাজ করে, রিয়েল টাইমে একটি X.509 ডিজিটাল সার্টিফিকেটের বাতিলের স্থিতি পেতে নেটওয়ার্ক ডিভাইস দ্বারা ব্যবহৃত একটি ইন্টারনেট প্রোটোকল।
RADIUS সার্ভারগুলি OCSP ব্যবহার করে সাথে সাথে যাচাই করে যে ডিভাইস হারিয়ে যাওয়া বা কর্মচারী বরখাস্ত হওয়ার কারণে কোনও উপস্থাপিত ক্লায়েন্ট সার্টিফিকেট বাতিল করা হয়েছে কিনা।
WPA3-Enterprise
এন্টারপ্রাইজ নেটওয়ার্কগুলির জন্য সর্বশেষ WiFi Alliance নিরাপত্তা মানক। এটি Protected Management Frames (PMF) বাধ্যতামূলক করে এবং একটি ১৯২-বিট সিকিউরিটি মোড প্রদান করে যা NSA Suite B ক্রিপ্টোগ্রাফির সাথে সামঞ্জস্যপূর্ণ।
EAP-TLS-এর সাথে WPA3-Enterprise সংযুক্ত করলে তা সর্বোচ্চ বাণিজ্যিকভাবে উপলব্ধ ওয়্যারলেস সুরক্ষা প্রদান করে।
সমাধানকৃত উদাহরণসমূহ
বিশ্বব্যাপী 45টি প্রপার্টি রয়েছে এমন একটি লাক্সারি হোটেল ব্র্যান্ড তাদের ব্যাক-অফ-হাউস কর্পোরেট ডিভাইসগুলিকে (ফ্রন্ট-ডেস্ক ল্যাপটপ, হাউসকিপিং ট্যাবলেট এবং ম্যানেজার স্মার্টফোন) একটি ডেডিকেটেড SSID-এ সুরক্ষিত করতে চায়। বর্তমানে, তারা সমস্ত প্রপার্টি জুড়ে একটি একক প্রি-শেয়ার্ড কী (PSK) ব্যবহার করে, যা একাধিকবার লিক হয়েছে। ডিভাইস পরিচালনার জন্য তাদের Microsoft Entra ID এবং Microsoft Intune রয়েছে তবে কোনো অন-প্রিমিসেস Active Directory বা PKI নেই।
Microsoft Intune এবং Cloud RADIUS-এর সাথে ইন্টিগ্রেটেড একটি ক্লাউড-হোস্টেড PKI ব্যবহার করে একটি ক্লাউড-নেটিভ EAP-TLS আর্কিটেকচার ডিপ্লয় করুন।
- PKI সেটআপ: সরাসরি Microsoft Entra ID-এর সাথে ইন্টিগ্রেটেড একটি ক্লাউড-হোস্টেড PKI (যেমন SCEPman বা EZCA) চালু করুন। একটি Issuing CA সার্টিফিকেট জেনারেট করুন।
- Intune কনফিগারেশন:
- Intune-এ একটি Trusted Certificate Profile তৈরি করুন এবং ক্লাউড Issuing CA-এর পাবলিক সার্টিফিকেট আপলোড করুন। এই প্রোফাইলটি 'All Devices' (Windows, iOS, Android)-এ অ্যাসাইন করুন।
- ক্লাউড PKI SCEP URL-কে পয়েন্ট করে Intune-এ একটি SCEP Certificate Profile কনফিগার করুন। Subject Name Format সেট করুন
CN={{AADDeviceId}}এবং Subject Alternative Name সেট করুন UPN। 'Client Authentication' EKU OID (1.3.6.1.5.5.7.3.2) যোগ করুন। - Intune-এ একটি WiFi Profile তৈরি করুন। SSID 'Purple-Staff', সিকিউরিটি টাইপ WPA3-Enterprise, EAP টাইপ EAP-TLS-এ সেট করুন। ট্রাস্ট অ্যাঙ্কর হিসাবে Trusted Certificate Profile নির্বাচন করুন এবং Cloud RADIUS সার্ভারের FQDN নির্দিষ্ট করুন। ক্লায়েন্ট ক্রেডেনশিয়াল হিসাবে SCEP সার্টিফিকেট প্রোফাইলটি বাইন্ড করুন।
- RADIUS ইন্টিগ্রেশন: ক্লাউড Issuing CA-কে ট্রাস্ট করার জন্য Cloud RADIUS সার্ভিস (যেমন, JoinNow বা Foxpass) কনফিগার করুন। একটি Access-Accept প্যাকেট ফেরত দেওয়ার আগে Intune-এ ডিভাইসটি 'Compliant' হিসাবে চিহ্নিত করা হয়েছে কিনা তা পরীক্ষা করে, Entra ID-এর বিপরীতে ক্লায়েন্ট সার্টিফিকেট যাচাই করার জন্য RADIUS পলিসি কনফিগার করুন।
- ওয়্যারলেস কন্ট্রোলার সেটআপ: সেন্ট্রালাইজড ওয়্যারলেস কন্ট্রোলারে (অথবা Meraki/Aruba Central-এর মতো ক্লাউড ড্যাশবোর্ডে), 802.1X ব্যবহার করে Cloud RADIUS IP ঠিকানাগুলিকে পয়েন্ট করতে 'Purple-Staff' SSID কনফিগার করুন। WPA2-Enterprise ট্রানজিশন মোড সহ WPA3-Enterprise সক্ষম করুন।
12টি লোকাল কাউন্সিল অফিস পরিচালনা করে এমন একটি পাবলিক-সেক্টর সংস্থা 1,500টি কর্পোরেট Windows ল্যাপটপকে PEAP-MSCHAPv2 থেকে EAP-TLS-এ স্থানান্তরিত করতে চায়। তাদের বর্তমানে একটি অন-প্রিমিসেস Microsoft Active Directory Domain Services (AD DS) পরিবেশ রয়েছে যেখানে Active Directory Certificate Services (AD CS) তাদের এন্টারপ্রাইজ CA হিসাবে কাজ করছে। ল্যাপটপগুলি ডোমেন-জয়েন্ট এবং Group Policy Objects (GPOs)-এর মাধ্যমে পরিচালিত হয়।
Group Policy অটো-এনরোলমেন্টের মাধ্যমে EAP-TLS ডিপ্লয় করতে বিদ্যমান AD CS এবং Active Directory ইনফ্রাস্ট্রাকচার ব্যবহার করুন।
- CA কনফিগারেশন: AD CS ইসুয়িং CA-তে ডিফল্ট 'Workstation Authentication' সার্টিফিকেট টেমপ্লেটটি ডুপ্লিকেট করুন। নতুন টেমপ্লেটটির নাম দিন 'Corporate Wireless Authentication'। Security ট্যাবের অধীনে 'Domain Computers'-কে Read, Enroll এবং Autoenroll করার অনুমতি দিন। টেমপ্লেটটিতে 'Client Authentication' EKU অন্তর্ভুক্ত রয়েছে তা নিশ্চিত করুন।
- Group Policy কনফিগারেশন:
- 'Wireless Certificate Auto-Enrollment' নামে একটি নতুন GPO তৈরি করুন।
Computer Configuration -> Policies -> Windows Settings -> Security Settings -> Public Key Policies-এ নেভিগেট করুন। 'Certificate Services Client - Auto-Enrollment' খুলুন, এটি 'Enabled' হিসেবে সেট করুন এবং 'Renew expired certificates, update pending certificates, and remove revoked certificates' চেক করুন। - একই GPO-তে,
Wireless Network (802.11) Policies-এ নেভিগেট করুন। একটি নতুন ওয়্যারলেস পলিসি তৈরি করুন। SSID নামটি কনফিগার করুন, সিকিউরিটি WPA3-Enterprise-এ সেট করুন, EAP-TLS নির্বাচন করুন এবং ট্রাস্টেড সার্টিফিকেট তালিকায় AD CS Root CA সার্টিফিকেটটি স্পষ্টভাবে চেক করুন। লোকাল RADIUS সার্ভারগুলির (যেমন Cisco ISE) FQDN নির্দিষ্ট করুন।
- 'Wireless Certificate Auto-Enrollment' নামে একটি নতুন GPO তৈরি করুন।
- RADIUS পলিসি (Cisco ISE): Cisco ISE ট্রাস্টেড সার্টিফিকেট স্টোরে AD CS Root CA সার্টিফিকেটটি ইমপোর্ট করুন। EAP-TLS গ্রহণ করার জন্য একটি Authentication Policy কনফিগার করুন। একটি Authorisation Policy কনফিগার করুন যা সংযোগকারী কম্পিউটারটি 'Domain Computers' Active Directory গ্রুপর অন্তর্ভুক্ত কিনা তা পরীক্ষা করে, এবং যদি হয় তবে তাদেরকে ডায়নামিকভাবে নিরাপদ কর্পোরেট VLAN-এ অ্যাসাইন করে।
একটি এন্টারপ্রাইজ যারা একটি প্রধান প্রদর্শনী এবং সম্মেলন কেন্দ্র পরিচালনা করে তারা ইভেন্ট স্টাফ স্ক্যানার, টিকিট টার্মিনাল এবং মিডিয়া প্রোডাকশন রিগ দ্বারা ব্যবহৃত তাদের কর্পোরেট নেটওয়ার্ক সুরক্ষিত করতে চায়। ভেন্যুটি ইভেন্টের সময় উচ্চ RF ইন্টারফেরেন্সের সম্মুখীন হয় এবং ৫০,০০০ বর্গমিটার ফ্লোর প্ল্যান জুড়ে চলাফেরা করা কর্মীদের জন্য সাব-সেকেন্ড রোমিং সময়ের প্রয়োজন হয়। তারা একটি ফিজিক্যাল Ruckus SmartZone কন্ট্রোলার এবং অন-প্রেমিস FreeRADIUS সার্ভার ব্যবহার করে।
Fast Transition (802.11r) এবং প্যাকেট ফ্র্যাগমেন্টেশন হ্রাস করার জন্য অপটিমাইজ করে FreeRADIUS সহ অন-প্রিমিসেসে EAP-TLS ডিপ্লয় করুন।
- PKI & Certificate Generation: সার্টিফিকেট ইস্যু করতে একটি অন-প্রিমিসেস CA ব্যবহার করুন। যেহেতু টিকিট টার্মিনাল এবং স্ক্যানারগুলো বিশেষ অপারেটিং সিস্টেম (Android Enterprise, কাস্টম Linux) চালাতে পারে, তাই সার্টিফিকেট পেলোডের আকার কমাতে ECC SECP256R1 কী ব্যবহার করে ক্লায়েন্ট সার্টিফিকেট জেনারেট করুন, যা ক্রিপ্টোগ্রাফিক হ্যান্ডশেককে দ্রুততর করে।
- FreeRADIUS Tuning:
eap.conf-এ,fragment_size = 1024সেট করুন। এটি FreeRADIUS-কে বড় সার্টিফিকেট পেলোডগুলোকে স্ট্যান্ডার্ড নেটওয়ার্ক MTU-এর চেয়ে ছোট EAP প্যাকেটে ফ্র্যাগমেন্ট করতে বাধ্য করে, যা WAN লিঙ্ক বা ভিড়যুক্ত ওয়ারলেস চ্যানেলে প্যাকেট ড্রপ হওয়া রোধ করে।- TLS সেশন রেজুম্পশন সক্ষম করতে TLS সেকশনের অধীনে
cache = yesকনফিগার করা হয়েছে তা নিশ্চিত করুন। এটি রোমিং ক্লায়েন্টদের একটি সংক্ষিপ্ত হ্যান্ডশেক ব্যবহার করে (পুনরায় পূর্ণ সার্টিফিকেট না পাঠিয়ে) পুনরায় অথেন্টিকেট করার অনুমতি দেয়, যা রোমিং টাইম ৫০ মিলি সেকেন্ডের নিচে নামিয়ে আনে।
- Wireless Controller (SmartZone) Tuning:
- WPA3-Enterprise সহ স্টাফ SSID কনফিগার করুন এবং 802.11r (Fast BSS Transition) সক্ষম করুন। ওভার-দ্য-এয়ার (OTA) রোমিং কনফিগার করুন।
- প্রসেসিং প্রাইমারি এবং সেকেন্ডারি FreeRADIUS সার্ভারে SSID ম্যাপ করুন।
- ক্লায়েন্ট সেশন ড্রপ না করে মাঝে মাঝে হওয়া RF প্যাকেট লস সামলাতে কন্ট্রোলারে RADIUS টাইমআউট ৩টি রিট্রাই সহ ৫ সেকেন্ডে সেট করুন।
অনুশীলনী প্রশ্নসমূহ
Q1. ৩০০টি স্টোর বিশিষ্ট একটি খুচরা বিক্রেতা চেইন তাদের কর্পোরেট ইনভেন্টরি স্ক্যানারগুলির জন্য EAP-TLS প্রয়োগ করতে চায়। পাইলট চলাকালীন, তারা দেখতে পায় যে ল্যাপটপগুলি এক সেকেন্ডের কম সময়ে প্রামাণীকরণ করলেও, কিছু পুরানো হ্যান্ডহেল্ড স্ক্যানার প্রামাণীকরণ করতে ১০ সেকেন্ড পর্যন্ত সময় নেয় বা স্টোরগুলিকে কেন্দ্রীয় RADIUS সার্ভারের সাথে সংযুক্তকারী রিমোট WAN লিঙ্কগুলির মাধ্যমে সম্পূর্ণ ব্যর্থ হয়। এই সমস্যার সবচেয়ে সম্ভাব্য প্রযুক্তিগত কারণ কী এবং এটি কীভাবে সমাধান করা উচিত?
ইঙ্গিত: সার্টিফিকেট পেলোডের আকার এবং UDP-ভিত্তিক RADIUS ট্র্যাফিকের ওপর WAN লেটেন্সি ও প্যাকেট ফ্র্যাগমেন্টেশনের প্রভাব বিবেচনা করুন।
মডেল উত্তর দেখুন
প্রযুক্তিগত সমস্যাটি WAN প্যাকেট লস এবং লেটেন্সির সাথে মিলিত EAP প্যাকেট ফ্র্যাগমেন্টেশনের কারণে ঘটে। EAP-TLS হ্যান্ডশেকে সম্পূর্ণ X.509 সার্টিফিকেট চেইন প্রেরণ করা জড়িত, যা প্রায়শই স্ট্যান্ডার্ড নেটওয়ার্ক MTU (১৫০০ বাইট) অতিক্রম করে। যখন এই পেলোডগুলি UDP-ভিত্তিক RADIUS-এর মাধ্যমে পাঠানো হয়, তখন সেগুলি অবশ্যই ফ্র্যাগমেন্ট করা হয়। যদি মধ্যবর্তী WAN রাউটারগুলি একক কোনও ফ্র্যাগমেন্ট ড্রপ করে, তবে পুরো EAP হ্যান্ডশেক ব্যর্থ হয় এবং টাইম আউট হয়ে পুনরায় শুরু করতে হয়, যা উচ্চ-লেটেন্সি রিমোট লিঙ্কগুলিতে অত্যন্ত লক্ষণীয়।
এই সমস্যাটি সমাধান করার জন্য, নেটওয়ার্ক টিমকে অবশ্যই করতে হবে:
১. Framed-MTU টিউন করা: RADIUS সার্ভার এবং ওয়্যারলেস কন্ট্রোলারে Framed-MTU অ্যাট্রিবিউটটি একটি নিম্নমানে (যেমন ১৩০০ বা ১২০০) কনফিগার করুন। এটি RADIUS সার্ভারকে অ্যাপ্লিকেশন লেয়ারে EAP বার্তাগুলিকে ছোট প্যাকেটে বিভক্ত করতে বাধ্য করে যা IP-লেয়ার ফ্র্যাগমেন্টেশন ছাড়াই WAN অতিক্রম করতে পারে।
২. সার্টিফিকেট সাইজ অপটিমাইজ করা: RSA ২০৪৮-এর পরিবর্তে SECP256R1 কী সহ Elliptic Curve Cryptography (ECC) ব্যবহার করে স্ক্যানারগুলির জন্য ক্লায়েন্ট সার্টিফিকেট পুনরায় ইস্যু করুন। ECC সার্টিফিকেটগুলি উল্লেখযোগ্যভাবে ছোট (RSA-এর ২০৪৮ বাইটের বিপরীতে প্রায় ৩০০ বাইট), যা হ্যান্ডশেকের জন্য প্রয়োজনীয় ফ্র্যাগমেন্টের সংখ্যা কমিয়ে দেয়।
৩. TLS Session Resumption সক্ষম করা: TLS সেশন ক্যাশে করার জন্য FreeRADIUS/RADIUS কনফিগার করুন। যখন কোনও স্ক্যানার রোমিং করে বা পুনরায় সংযোগ করে, এটি একটি সংক্ষিপ্ত হ্যান্ডশেক সম্পাদন করতে পারে যার জন্য পুরো সার্টিফিকেট চেইন প্রেরণের প্রয়োজন হয় না, যা প্রামাণীকরণের সময় ১০০ মিলিসেকেন্ডের নিচে নামিয়ে আনে।
Q2. একজন IT সুরক্ষা প্রশাসক MDM-এর মাধ্যমে একটি EAP-TLS SSID কনফিগার করেন। তারা সমস্ত কর্পোরেট ল্যাপটপে ক্লায়েন্ট সার্টিফিকেট এবং ওয়্যারলেস প্রোফাইল পুশ করেন। তবে, পরীক্ষার সময়, তারা লক্ষ্য করেন যে ল্যাপটপগুলি এখনও মাঝে মাঝে একই SSID নাম সম্প্রচারকারী একটি রোগ অ্যাক্সেস পয়েন্টের সাথে সংযোগ স্থাপন করে এবং ব্যবহারকারীকে একটি নতুন সার্ভার সার্টিফিকেট বিশ্বাস করতে বলা একটি প্রম্পট প্রদর্শিত হয়। MDM প্রোফাইলে কী কনফিগারেশন ত্রুটি করা হয়েছিল এবং সুরক্ষার ঝুঁকি কী?
ইঙ্গিত: MDM-এর ওয়্যারলেস প্রোফাইল কনফিগারেশনের মধ্যে ট্রাস্ট ভেরিফিকেশন সেটিংস দেখুন।
মডেল উত্তর দেখুন
কনফিগারেশন ত্রুটিটি হলো MDM এর মাধ্যমে পুশ করা ওয়্যারলেস প্রোফাইলে Strict Server Trust Validation বাধ্যতামূলক করা হয়নি। নির্দিষ্টভাবে, প্রশাসক বিশ্বস্ত RADIUS সার্ভার FQDNসমূহ স্পষ্টভাবে উল্লেখ করতে ব্যর্থ হয়েছেন এবং 'Prompt user to trust new servers' বিকল্পটি নিষ্ক্রিয় করেননি।
নিরাপত্তা ঝুঁকিটি হলো একটি Man-in-the-Middle (MitM) / Rogue AP আক্রমণ। যদি কোনো আক্রমণকারী কর্পোরেট SSID প্রচার করে এবং একটি সেলফ-সাইনড সার্টিফিকেট প্রদর্শন করে একটি রগ অ্যাক্সেস পয়েন্ট সেট আপ করে, তবে ক্লায়েন্ট ডিভাইসটি প্রামাণিককরণের চেষ্টা করবে। যেহেতু কঠোর ভ্যালিডেশন বাধ্যবাধকতা নেই, তাই অপারেটিং সিস্টেম ব্যবহারকারীকে নতুন সার্টিফিকেট বিশ্বাস করার জন্য অনুরোধ করে। যদি কোনো অ-প্রযুক্তিগত কর্মচারী 'Trust' বা 'Connect anyway'-এ ক্লিক করে, তবে রগ AP একটি সংযোগ স্থাপন করতে পারে। যদিও EAP-TLS আক্রমণকারীকে ব্যবহারকারীর পাসওয়ার্ড চুরি করা থেকে রোধ করে (যেহেতু কোনো পাসওয়ার্ড পাঠানো হয় না), আক্রমণকারী এখন এনক্রিপ্ট না করা নেটওয়ার্ক ট্র্যাফিক ইন্টারসেপ্ট করতে, DNS স্পুফিং করতে বা এন্ডপয়েন্টে স্থানীয় এক্সপ্লয়েট ডেলিভারি পরিচালনা করতে পারে।
Q3. একটি স্টেডিয়াম অপারেটর খেলার সময় ব্যবহৃত ২০০টি স্টাফ মোবাইল POS (Point of Sale) টার্মিনালের জন্য EAP-TLS প্রয়োগ করেছে। খেলার দিনে, যখন ৫০,০০০ সমর্থক স্টেডিয়ামে প্রবেশ করে, তখন POS টার্মিনালগুলোতে ঘন ঘন প্রামাণিককরণ বিচ্ছিন্নতা এবং সংযোগ বিচ্ছিন্ন হতে দেখা যায়, যা বিক্রিকে মারাত্মকভাবে প্রভাবিত করে। RADIUS লগগুলোতে উচ্চ হারে 'Handshake Timeout' এবং 'Max Retries Exceeded' ত্রুটি দেখা গেছে, কিন্তু RADIUS সার্ভারগুলোর CPU এবং মেমোরি ব্যবহার ১৫%-এর নিচে ছিল। কোন ভৌত এবং লজিক্যাল লেয়ারের কারণগুলো এই ব্যর্থতার জন্য দায়ী, এবং আর্কিটেকচারটি কীভাবে অপ্টিমাইজ করা উচিত?
ইঙ্গিত: ক্রিপ্টোগ্রাফিক হ্যান্ডশেকের ওপর চরম RF কনজেশনের প্রভাব এবং রোমিং অপ্টিমাইজেশন প্রোটোকলের ভূমিকা বিবেচনা করুন।
মডেল উত্তর দেখুন
এই ব্যর্থতাটি হলো RF কনজেশনের কারণে ক্রিপ্টোগ্রাফিক হ্যান্ডশেক টাইমআউটের একটি ক্লাসিক উদাহরণ। পারস্পরিক TLS হ্যান্ডশেক সম্পন্ন করতে EAP-TLS-এর একাধিক রাউন্ড-ট্রিপ ফ্রেমের (সাধারণত ৪ থেকে ৬টি রাউন্ড ট্রিপ) প্রয়োজন হয়। ৫০,০০০ সক্রিয় ক্লায়েন্ট ডিভাইসসহ একটি স্টেডিয়াম পরিবেশে, ২.৪GHz এবং ৫GHz ব্যান্ডগুলোতে তীব্র প্যাকেট সংঘর্ষ এবং উচ্চ পুনশ্চেষ্টার হার দেখা যায়। যেহেতু EAP-TLS ওভার-দ্য-এয়ারে অত্যন্ত চ্যাটি, তাই হ্যান্ডশেক ফ্রেমগুলোর যেকোনো একটিতে প্যাকেট ড্রপ হলে EAP স্টেট মেশিন টাইমআউট হতে বাধ্য হয় এবং পুরো হ্যান্ডশেক পুনরায় শুরু করে, যা একের পর এক ব্যর্থতার সৃষ্টি করে।
আর্কিটেকচারটি অপ্টিমাইজ করতে এবং সমস্যাটি সমাধান করতে, অপারেটরকে নিম্নলিখিত ভৌত এবং লজিক্যাল অপ্টিমাইজেশনগুলো বাস্তবায়ন করতে হবে: ১. ফাস্ট রোমিং (802.11r) সক্ষম করুন: POS SSID-তে 802.11r (Fast BSS Transition) কনফিগার করুন। এটি টার্মিনালগুলোকে নতুন AP-তে স্থানান্তরিত হওয়ার আগেই রোমিং কী আলোচনা করার অনুমতি দেয়, যা রোমিংয়ের সময় ওভার-দ্য-এয়ার আদান-প্রদান কমায়। ২. TLS সেশন রেজুম্পশন বাস্তবায়ন করুন: RADIUS সার্ভারে TLS সেশন ক্যাশিং সক্ষম রয়েছে তা নিশ্চিত করুন। যখন একটি টার্মিনাল পুনরায় সংযোগ করে বা রোম করে, তখন এটি একটি সংক্ষিপ্ত হ্যান্ডশেক সম্পাদন করতে পারে (যার জন্য কেবল ১-২ রাউন্ড ট্রিপ প্রয়োজন এবং কোনো সার্টিফিকেট ট্রান্সমিশন লাগে না), যা এয়ারটাইম খরচ এবং RF প্যাকেট হ্রাসের ঝুঁকি উল্লেখযোগ্যভাবে কমায়। ৩. ডেডিকেটেড RF টিউনিং: POS টার্মিনালগুলোকে একচেটিয়াভাবে ৫GHz বা ৬GHz ব্যান্ডে সরিয়ে নিন। POS SSID-তে ২.৪GHz নিষ্ক্রিয় করুন। কঠোর চ্যানেল পরিকল্পনা প্রয়োগ করুন, উপলব্ধ নন-ওভারল্যাপিং চ্যানেলগুলো সর্বাধিক করতে চ্যানেলের প্রস্থ ২০MHz-এ হ্রাস করুন এবং আকাশপথ থেকে ম্যানেজমেন্ট ফ্রেম ওভারহেড দূর করতে ন্যূনতম মৌলিক ডেটা রেট (যেমন ১২Mbps বা ২৪Mbps-এর নিচের রেট নিষ্ক্রিয় করা) কনফিগার করুন।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
এই সিরিজে পড়া চালিয়ে যান
স্টাফ নেটওয়ার্কে BYOD (Bring Your Own Device) সিকিউরিটি পরিচালনা করা
এন্টারপ্রাইজ IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য স্টাফ নেটওয়ার্কে Bring Your Own Device (BYOD) অ্যাক্সেস সুরক্ষিত করার একটি নির্ভরযোগ্য, প্রযুক্তিগত নির্দেশিকা। এই নির্দেশিকাটি উচ্চ-পদচারণাবিশিষ্ট স্থানগুলিতে ডেটা লিকেজ হ্রাস করতে এবং নিয়ন্ত্রক কমপ্লায়েন্স বজায় রাখতে প্রয়োজনীয় সঠিক নেটওয়ার্ক আর্কিটেকচার, অথেন্টিকেশন প্রোটোকল এবং MDM ইন্টিগ্রেশন ওয়ার্কফ্লোর রূপরেখা প্রদান করে।
এন্টারপ্রাইজ নেটওয়ার্কে অননুমোদিত অ্যাক্সেস পয়েন্ট প্রশমিত করা
এই প্রযুক্তিগত রেফারেন্স গাইডটি ওয়্যারলেস ইনট্রুশন প্রিভেনশন সিস্টেম (WIPS) এবং ওয়্যারলেস ইনট্রুশন ডিটেকশন সিস্টেম (WIDS) ব্যবহার করে এন্টারপ্রাইজ নেটওয়ার্কে অননুমোদিত অ্যাক্সেস পয়েন্টগুলি প্রশমিত করার জন্য আর্কিটেকচার, স্থাপনা এবং অপারেশনাল প্রক্রিয়াগুলির বিবরণ দেয়। এটি আইটি সিকিউরিটি অ্যাডমিনিস্ট্রেটরদের জন্য আতিথেয়তা, খুচরা বিক্রেতা, স্বাস্থ্যসেবা এবং পাবলিক সেক্টরের ভেন্যু সহ জটিল শারীরিক পরিবেশ জুড়ে অননুমোদিত AP সনাক্তকরণ, শ্রেণিবদ্ধকরণ এবং নিষ্ক্রিয় করার জন্য কার্যকরী ফ্রেমওয়ার্ক প্রদান করে। এই গাইডটিতে থ্রেট ক্লাসিফিকেশন, স্বয়ংক্রিয় কন্টেনমেন্ট মেকানিজম, কমপ্লায়েন্সের প্রভাব (PCI-DSS, GDPR, HIPAA) এবং পরিমাপযোগ্য ব্যবসায়িক ফলাফল কভার করা হয়েছে।
স্টাফ WiFi নেটওয়ার্কের জন্য সুরক্ষিত BYOD নীতিমালা
এই নির্ভরযোগ্য গাইডটি IT লিডারদের কর্মীদের ব্যক্তিগত ডিভাইসগুলি নিরাপদে অনবোর্ড করার জন্য একটি ভেন্ডর-নিরপেক্ষ কাঠামো প্রদান করে। এটি মূল কর্পোরেট পরিকাঠামোর সাথে আপস না করে BYOD সমর্থন করার জন্য প্রয়োজনীয় গুরুত্বপূর্ণ আর্কিটেকচারাল সিদ্ধান্তগুলি—যার মধ্যে নেটওয়ার্ক সেগমেন্টেশন, EAP-TLS প্রমাণীকরণ এবং MDM ইন্টিগ্রেশন অন্তর্ভুক্ত—বিস্তারিতভাবে বর্ণনা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।