
企業設備的憑證型驗證 (EAP-TLS)
本權威技術參考指南涵蓋了適用於企業設備的 EAP-TLS 憑證型驗證的架構、部署與營運最佳實踐。本指南專為 IT 架構師與場域營運主管設計,提供實用的藍圖,以消除基於密碼的憑證風險,並在多站點企業環境中實現強健的 802.1X 網路存取控制。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業 WiFi 安全指南 →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
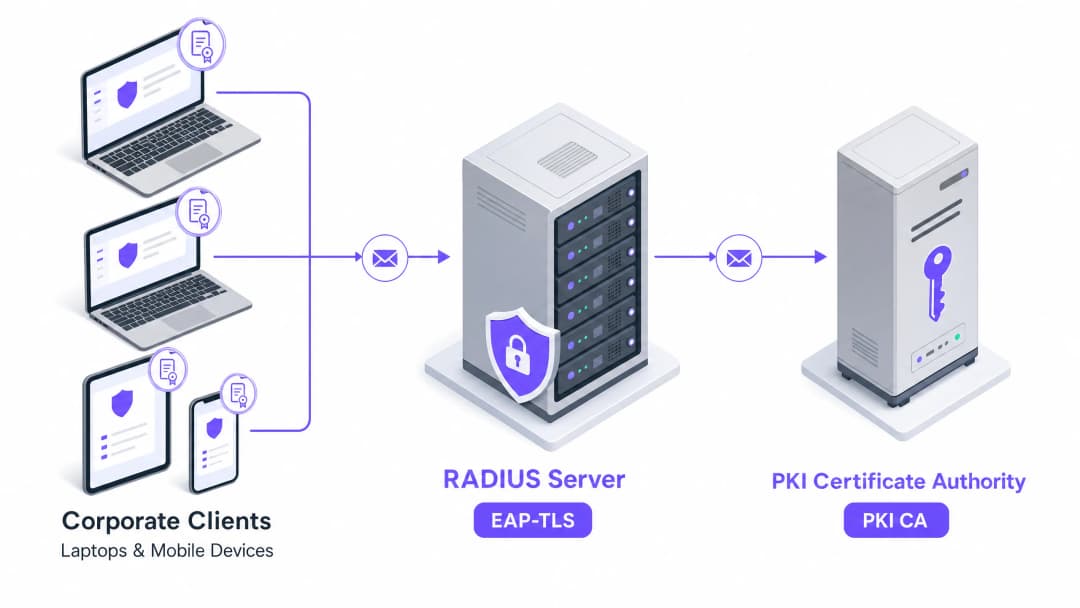
執行摘要
在現代企業網路環境中,基於密碼的無線驗證是憑證竊取、中間人攻擊和未授權網路存取最脆弱的管道之一。傳統協定(例如 PEAP - MSCHAPv2)雖然因進入門檻低而在歷史上廣受歡迎,但其依賴的使用者憑證極易透過惡意存取點被截獲,或透過社交工程而洩露。對於管理高流量、多站點資產(飯店、零售連鎖、體育場和公共部門辦公室)的 IT 經理、網路架構師和 CTO 而言,確保「員工 WiFi」網路的安全是直接影響業務連續性、品牌信任和法規遵循的業務關鍵優先事項。
本指南提供了將企業專用裝置遷移至 EAP-TLS (Extensible Authentication Protocol - Transport Layer Security) 的技術藍圖,這是 IEEE 802.1X 標準下基於憑證的相互驗證之產業標準加密協定。透過將易出錯的使用者密碼替換為具有密碼學綁定的 X.509 數位憑證,EAP-TLS 完全消除了基於憑證的攻擊面。實施 EAP-TLS 可確保只有經過驗證、受企業管理的裝置才能與內部網路關聯,從而簡化了對 PCI-DSS 和 GDPR 等嚴格標準的遵循,同時大幅減少與密碼過期和重設相關的客服工單。
雖然 EAP-TLS 的安全優勢是絕對的,但成功的部署需要對公開金鑰基礎建設 (PKI)、行動裝置管理 (MDM) 整合和憑證生命週期自動化採取結構化方法。本文檔提供了在複雜的多站點企業環境中部署、擴充和維護強健 EAP-TLS 基礎建設所需的可操作技術指導和架構模式。
技術深度剖析
加密基礎與相互驗證
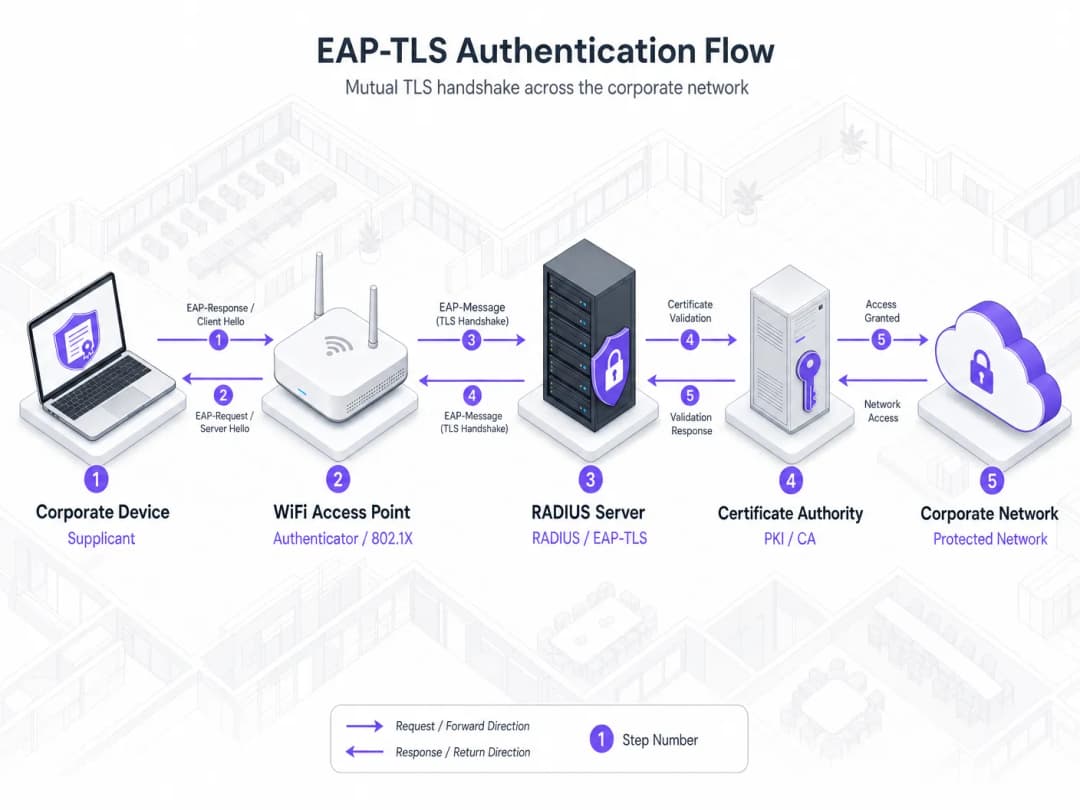
EAP-TLS 的核心是將 Transport Layer Security (TLS) 握手應用於 Extensible Authentication Protocol (EAP) 框架下的網路存取控制,如 RFC 5216 [1] 所定義。與基於密碼的 EAP 方法(例如 PEAP 或 EAP-TTLS,其建立通道以保護傳統憑證交換)不同,EAP-TLS 使用 TLS 執行相互加密驗證。
在 EAP-TLS 握手期間,用戶端(在 802.1X 術語中稱為要求端)和 RADIUS 伺服器(驗證伺服器)都必須提供有效的 X.509 數位憑證。驗證流程如下:
- 伺服器驗證:RADIUS 伺服器會向用戶端出示其伺服器憑證。用戶端會根據其本機信任存放區來驗證此憑證,確認其已由受信任的根憑證授權單位 (CA) 簽署、未過期,且與預期的伺服器識別資訊 (通用名稱/主體別名) 相符。
- 用戶端驗證:驗證伺服器識別資訊後,用戶端會向 RADIUS 伺服器出示其唯一的裝置憑證。伺服器會根據其信任存放區驗證此憑證,確認其簽章、有效期和撤銷狀態。
- 金鑰衍生:雙方完成相互驗證後,會透過密碼編譯衍生出唯一的 成對主金鑰 (PMK) 和 群組暫時金鑰 (GTK)。這些金鑰用於透過 WPA2-Enterprise 或 WPA3-Enterprise 對空中無線流量進行加密,確保每個工作階段都使用唯一且不可重複使用的加密金鑰。
由於驗證完全依賴非對稱密碼學 (RSA 或橢圓曲線密碼學),因此絕不會在空中傳輸或在驗證伺服器上儲存任何密碼、雜湊值或共享秘密。此設計使網路完全免受離線暴力破解攻擊、字典攻擊以及透過惡意存取點進行的憑證收集。
架構元件
生產級的 EAP-TLS 部署包含四個核心基礎架構支柱,每個支柱在信任鏈中都扮演著獨特的角色:
| 支柱 | 元件 | 技術功能 | 企業級方案選擇 |
|---|---|---|---|
| PKI | 憑證授權單位 (CA) | 為伺服器和裝置核發、簽署和管理 X.509 數位憑證生命週期。 | Active Directory Certificate Services (AD CS), 雲端 PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | 驗證伺服器 | 終止 EAP-TLS 交握、驗證憑證,並做出 802.1X 准入允許/拒絕決定。 | Cisco ISE, Aruba ClearPass, FreeRADIUS, 雲端 RADIUS (JoinNow, Foxpass) |
| MDM | 端點管理 | 自動部署根 CA 信任設定檔,並在裝置上觸發 SCEP/EST 憑證註冊。 | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | 網路基礎架構 | 作為 802.1X 驗證器,透過 RADIUS-over-UDP/TCP 在用戶端與 RADIUS 之間中繼 EAP 框架。 | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| 身分識別 | 身分識別提供者 (IdP) | 維護使用者與裝置帳戶的單一真實來源,供 RADIUS 在評估原則時參考。 | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
EAP 方法比較
要瞭解為什麼 EAP-TLS 是企業專屬裝置的強制性標準,將其與企業環境中常見的其他 EAP 方法進行比較是很有價值的:

如上圖所示,EAP-TLS 是唯一能達到 高 安全姿態,同時完全消除密碼型風險的方法。像是 PEAP-MSCHAPv2 等方法仍然極易受到使用 Hostapd-WPE 等基本工具鏈的憑證竊取攻擊,使其不適合在現代威脅環境中保護敏感的企業資源。
實作指南
在多站點企業網路中部署 EAP-TLS,需要在 PKI、MDM、RADIUS 和無線基礎架構層進行系統化的執行。以下步驟概述了一個與供應商無關、且經過生產測試的部署框架。
步驟 1:建立公開金鑰基礎建設 (PKI)
PKI 是 EAP-TLS 的密碼學基石。針對企業安全,強烈建議採用雙層 CA 架構:
- 離線 Root CA:一個高度安全、離線的憑證授權單位,僅用於簽署發行 CA (Issuing CA) 的憑證。Root CA 的私鑰必須受硬體安全模組 (HSM) 或嚴格的物理存取控制保護。
- 線上發行 CA (Issuing CA):一個與您的網路和 MDM 平台整合的活動、線上憑證授權單位,用於向 RADIUS 伺服器和用戶端裝置發行憑證。
RADIUS 伺服器憑證設定:
- 從發行 CA 向您的 RADIUS 伺服器發行伺服器憑證。
- 確保憑證包含伺服器驗證延伸金鑰用途 (EKU) OID (
1.3.6.1.5.5.7.3.1)。 - 將主體別名 (SAN) 設定為與 RADIUS 伺服器的完整網域名稱 (FQDN) 相符。
步驟 2:透過 MDM 自動進行用戶端憑證註冊
手動安裝憑證無法擴充,且會帶來嚴重的安全風險。企業部署必須使用 MDM 平台,透過 Simple Certificate Enrolment Protocol (SCEP) 或 Enrolment over Secure Transport (EST) 自動進行憑證佈署。
+-------------+         1. SCEP Profile Push         +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      |   Client   |
|  (Intune/   | <----------------------------------- |   Device   |
|    Jamf)    |    3. SCEP Challenge Validation      |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Challenge Get                                  | 4. SCEP Request
       v                                                   v
+-------------+                                      +------------+
|  SCEP/EST   | <----------------------------------- |  Issuing   |
|   Gateway   |       5. 憑證核發                    |     CA     |
+-------------+                                      +------------+
MDM 設定檔部署順序:
- Root CA 設定檔:部署一個受信任憑證設定檔,其中包含 Root CA 和 Issuing CA 的公用憑證,至裝置的受信任根憑證授權單位儲存庫。這可確保裝置信任 RADIUS 伺服器憑證。
- SCEP/EST 設定檔:設定一個指向您 Issuing CA SCEP 閘道的 SCEP 憑證設定檔。使用以下設定:
- 主旨名稱格式:
CN={{DevicePhysicalIds:AADDeviceId}}或CN={{UserPrincipalName}},以將憑證綁定到特定的裝置或使用者身分。 - 延伸金鑰用途 (EKU):必須包含 用戶端驗證 (
1.3.6.1.5.5.7.3.2)。 - 金鑰用途:數位簽章、金鑰加密。
- 金鑰大小:最少 RSA 2048 位元或 ECC SECP256R1。
- 主旨名稱格式:
- WiFi 設定檔:部署一個設定為 WPA3-Enterprise (具有 WPA2-Enterprise 回退機制) 的無線網路設定檔,其中包含:
- EAP 類型:EAP-TLS。
- 受信任的伺服器憑證:明確指定您 RADIUS 伺服器的 FQDN,並選取步驟 1 中部署的 Root CA 設定檔作為信任錨點。這可以防止裝置連接到惡意 RADIUS 伺服器。
- 驗證方法:使用透過 SCEP 設定檔註冊的憑證。
步驟 3:設定 RADIUS 策略引擎
您的 RADIUS 伺服器 (例如 Cisco ISE、Aruba ClearPass 或 Cloud RADIUS) 必須設定為處理來自存取點的傳入 802.1X 驗證要求。
- 信任儲存庫設定:將 Root CA 和 Issuing CA 的公用憑證匯入至 RADIUS 伺服器的受信任憑證儲存庫。啟用用戶端驗證的憑證驗證。
- 身分識別來源對應:設定 RADIUS 策略,將從用戶端憑證的主旨或 SAN 中擷取的身分識別 (例如 UPN 或 Azure AD 裝置 ID) 對應到您的身分識別提供者 (例如 Microsoft Entra ID 或 Okta)。這允許 RADIUS 伺服器在授予網路存取權限之前,先驗證該使用者或裝置帳戶在目錄中是否仍處於作用中狀態。
- 授權規則:根據憑證屬性和目錄群組成員資格建立精細的授權策略。例如:
- 規則 1:如果
Certificate:Issuer等於Corporate Issuing CA且EntraID:DeviceStatus等於Compliant,則指派 VLAN 10 (企業資料網路) 並套用高優先順序的授權角色型 ACL。 - 規則 2:如果
Certificate:Issuer等於Corporate Issuing CA且EntraID:UserGroup等於Finance,則指派 VLAN 20 (財務隔離網路)。
- 規則 1:如果
步驟 4:設定無線區域網路 (WLAN) 基礎架構
設定您的無線控制器或雲端管理基地台(例如 Cisco Catalyst、Aruba 或 Meraki),以便在企業 SSID 上強制執行 802.1X 驗證。
- 定義 RADIUS 伺服器:新增您的 RADIUS 伺服器 IP 位址,並為每個 AP 或無線控制器設定強大且專屬的共用秘密(shared secret)。
- 啟用 WPA3-Enterprise:將企業 SSID 設定為使用 WPA3-Enterprise。WPA3 可針對離線字典攻擊提供強大的防護,並強制執行保護管理畫面(PMF),以確保空中控制流量的安全。僅在存在舊版企業用戶端的情況下,才提供 WPA2-Enterprise 作為過渡模式。
- 802.1X/EAP 設定:將驗證類型設定為 802.1X。如果您的 RADIUS 伺服器設定為在
Access-Accept封包中傳回 VLAN 屬性,請啟用動態 VLAN 分配。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
最佳實踐
為確保營運穩定性、高可用性與強大安全性,企業級 EAP-TLS 部署必須遵守以下業界標準最佳實踐:
1. 憑證撤銷檢查
即時驗證憑證有效性是不容妥協的。如果企業筆記型電腦遺失或遭竊,必須立即終止其網路存取權限。設定您的 RADIUS 伺服器以使用以下方式強制執行嚴格的撤銷檢查:
- 線上憑證狀態協定 (OCSP):強烈推薦用於單一憑證的即時、低延遲驗證。
- 憑證撤銷清單 (CRLs):在 RADIUS 伺服器上設定 CRL 的本機快取並頻繁更新(例如,每 2 至 4 小時),以防止 CA 離線時發生驗證中斷。
- 安全防護原則:定義撤銷伺服器無法連線時的 RADIUS 行為。對於高安全性環境,預設為「拒絕存取」(硬性失敗)。對於分散式零售或餐旅物業的業務連續性,可以套用「軟性失敗」原則,暫時將存取限制在隔離的 VLAN。
2. 嚴格的用戶端信任驗證
為了減輕中間人(MitM)攻擊 - 即攻擊者架設偽造的基地台來冒充企業 SSID - 必須嚴格設定用戶端裝置以驗證 RADIUS 伺服器的身分。這是透過 MDM 無線設定檔強制執行的:
- 停用使用者提示:確保已停用「提示使用者信任新伺服器或憑證授權單位」的選項。如果發生伺服器憑證不相符,裝置必須無聲中斷連線,而不是允許使用者略過警告。
- 明確的網域比對:將受信任的伺服器限制為特定的 FQDN(例如
radius01.purple.ai或radius02.purple.ai)。
3. 網路分割與角色型存取控制 (RBAC)
成功的 802.1X 驗證不應授予對企業網路的無限制橫向存取權限。在無線邊緣實施網路分割:
- 使用 RADIUS 屬性(例如,用於 VLAN 的
Tunnel-Private-Group-ID或用於 ACL 的Filter-Id),根據使用者的角色(例如:高階主管、工程、人事、財務)將用戶端動態分配到隔離的網路區段。 - 將此與現代網路存取控制 (NAC) 解決方案結合,以持續監控裝置合規性。如果作用中的裝置在您的 MDM 中變得不合規(例如,防火牆已停用或偵測到惡意軟體),MDM 應觸發憑證撤銷,或通知 NAC 將該裝置動態重新分配到隔離 VLAN。如需了解領先控制系統的全面概覽,請參閱我們的指南:2026 年 10 大最佳網路存取控制 (NAC) 解決方案。
4. 高可用性與異地備援
對於多據點的場域營運,RADIUS 停機意味著員工裝置會立即停止運作。請確保您的架構具備完全的備援能力:
- 在企業級負載平衡器後方,為每個區域部署至少兩台 RADIUS 伺服器,或在無線控制器中將其設定為主要/次要目標。
- 對於全球部署(例如,國際連鎖飯店或零售品牌),請利用具備地理分佈式服務據點 (PoP) 的 Cloud RADIUS 架構,以確保低延遲的信號交換和本地存活性。此模式在我們的技術指南 如何使用 Cloud RADIUS 實作 802.1X 驗證 中有深入探討。
疑難排解與風險緩釋
部署 EAP-TLS 消除了解析密碼相關的問題,但引入了加密與基礎架構的相依性。瞭解常見的故障模式並為營運團隊建立結構化的疑難排解協定至關重要。
常見故障模式與解決工作流程
1. 信號交換失敗:「未知 CA」或「憑證不受信任」
- 症狀:用戶端裝置嘗試連線,但在 TLS 信號交換期間立即中斷連線。RADIUS 記錄顯示
TLS Alert: Alert Certificate Unknown。 - 根本原因:用戶端不信任簽署 RADIUS 伺服器憑證的憑證授權單位 (CA),或者 RADIUS 伺服器不信任簽署用戶端憑證的 CA。
- 解決方法:透過 MDM 驗證根 CA 和核發 CA 的公開憑證是否已正確安裝在用戶端信任的根憑證存放區中。檢查 RADIUS 伺服器的信任存放區是否包含用戶端的核發 CA 憑證,以及 RADIUS 伺服器憑證本身的憑證鏈是否完整。
2. SCEP 註冊失敗
- 症狀:新的企業裝置因沒有用戶端憑證而無法連線到 WiFi。MDM 記錄顯示 SCEP 註冊錯誤。
- 根本原因:無法連線至 SCEP 閘道、SCEP 挑戰密碼已過期,或 NDES (Network Device Enrollment Service) 伺服器資源耗盡。
- 解決方案:驗證用戶端、MDM 以及 SCEP 閘道之間的網路連線。重新啟動 NDES IIS 應用程式集區,並驗證 SCEP 挑戰驗證服務是否運作正常。確保 MDM 服務帳戶在 CA 上擁有適當權限。
3. 靜默握手逾時
- 症狀:用戶端嘗試進行驗證,但連線逾時。RADIUS 記錄中沒有該次嘗試的紀錄,或顯示部分中斷的握手。
- 根本原因:IP 串片。EAP-TLS 交換涉及大型憑證承載資料,導致 EAP 封包超過標準的 1500 位元組 MTU。如果中間交換器或路由器丟棄了分片封包,握手就會逾時。
- 解決方案:在 RADIUS 伺服器與無線控制器上設定 Framed-MTU 屬性。將 Framed-MTU 設定為
1344或1300可強制 RADIUS 伺服器將 EAP 訊息分片為更小的封包,使其順暢地通過網路,而不會在 IP 層產生分片。
結構化診斷協定
疑難排解驗證問題時,網路工程師應遵循以下順序診斷協定:
+-------------------------------------------------------------+
| 步驟 1:在基地台檢查實體/無線關聯                           |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| 步驟 2:在 RADIUS 即時記錄中驗證作用中的 EAP-TLS 工作階段    |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| 步驟 3:檢查 TLS 握手詳細資訊與憑證 EKU OID                 |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| 步驟 4:驗證 CRL/OCSP 的可達性與延遲狀態                     |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| 步驟 5:在 Identity Provider 中檢查端點目錄狀態             |
+-------------------------------------------------------------+
投資報酬率(ROI)與業務影響
過渡到 EAP-TLS 代表一項重大的技術轉變,但其投資報酬率(ROI)在安全、營運和財務維度上都是快速且可衡量的。
1. 消除基於憑證的風險
以密碼為基礎的網路本質上容易受到憑證共享、暴力破解攻擊和社交工程的影響。在員工流動率高的行業中,例如 餐旅業 和 零售業,管理密碼安全是一場營運噩夢。當員工離職時,要在數百台設備上變更共享的 WPA2 密碼實際上是不可能的,這會產生持續的內部威脅。EAP-TLS 將網路存取權與實體設備綁定。當員工離職或設備報廢時,憑證會在 MDM 中被撤銷,立即終止其在每個實體位置的網路存取權,而不會影響任何其他設備。
2. 降低營運成本
根據行業數據,高達 30% 的 IT 服務台工單與密碼重設、鎖定以及憑證過期引起的無線連線問題有關。EAP-TLS 完全在背景執行。透過 MDM 配置後,連線是自動、無聲且永久的。自動化憑證更新工作流程可確保設備在無需使用者介入的情況下保持連線,從而消除數千小時的生產力損失,並大幅減少服務台的開銷。對於 醫療保健 或 交通運輸 樞紐等大規模環境,這種營運效率可直接轉化為每年數十萬英鎊的支援成本節省。
3. 符合法規與監管要求
對於處理敏感資料的場所,強大的網路存取控制是法律強制要求的。EAP-TLS 直接滿足並加速了對關鍵監管架構的合規性:
- PCI DSS 4.0 (要求 8):強制要求對存取持卡人資料環境的所有系統組件進行強密碼編譯驗證和唯一憑證驗證。EAP-TLS 提供唯一的、經密碼編譯綁定的設備身分,完全滿足零售和餐旅環境中企業網路的這項要求。
- GDPR / UK GDPR:要求組織實施適當的技術和組織措施,以確保與風險相適應的安全層級。雙向 TLS 驗證針對含有個人資料的企業系統提供了最高層級的防護,防止未經授權的存取。
- ISO/IEC 27001 (控制 A.8):要求嚴格的存取控制和安全驗證。EAP-TLS 提供精確、可在密碼編譯上進行稽核的記錄,載明哪台實體設備在什麼時間從哪個存取點存取了網路。
商業價值矩陣
為向高階主管證明這一轉變的合理性,IT 總監可以利用以下商業價值矩陣:
| 商業驅動因素 | EAP-TLS 之前 (密碼/PEAP) | EAP-TLS 之後 (憑證) | 財務與營運影響 |
|---|---|---|---|
| 憑證安全性 | 憑證遭收集、共用及暴力破解攻擊的風險極高。 | 具備加密安全性。空中竊取憑證的風險為零。 | 降低資料外洩風險(平均外洩成本超過 340 萬英鎊)。 |
| 上線作業成本 | 需手動輸入憑證、進行使用者培訓、頻繁排查連線問題。 | 透過 MDM 進行零接觸背景佈署。即時連線。 | 減少 90% 與 WiFi 相關的上線支援工單。 |
| 離職與撤銷 | 需要變更共用金鑰,或在多個系統中手動停用帳戶。 | 透過 MDM/RADIUS 即時一鍵撤銷憑證。 | 立即消除內部威脅管道與惡意裝置存取。 |
| 合規性稽核 | 難以證明確切的裝置身分;日誌依賴易出錯的使用者憑證。 | 具備可加密驗證的稽核軌跡,將實體裝置與工作階段進行綁定。 | 輕鬆通過 PCI DSS、GDPR 與 SOC 2 的合規性稽核。 |
| 服務台工作量 | 密碼重設、憑證過期和鎖定狀態帶來的大量工單。 | 幾近零工單。憑證在背景安靜且自動地更新。 | 將 IT 人員重新分配至高價值的策略性專案。 |
透過圍繞風險緩解、營運效率和合規性來建構 EAP-TLS 轉移計畫,IT 主管可以提出具備說服力的商業案例,將網路安全直接與企業的財務和策略目標對齊。
參考文獻
- [1] RFC 5216:The EAP-TLS Authentication Protocol。可延伸驗證協定 (EAP) 工作小組。https://datatracker.ietf.org/doc/html/rfc5216
- [2] IEEE 802.1X-2020:Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control。IEEE 電腦學會。https://standards.ieee.org/ieee/802.1X/7343/
- [3] WPA3-Enterprise Security Specification:Wi-Fi Alliance WPA3 Technical Specifications。Wi-Fi Alliance。https://www.wi-fi.org/discover-wi-fi/security
- [4] PCI DSS v4.0 Standard:Payment Card Industry Data Security Standard。PCI 安全標準委員會。https://www.pcisecuritystandards.org/
- [5] GDPR Technical Security Measures:European Data Protection Board Guidelines on Network Security。歐盟。https://gdpr-info.eu/
- [6] Purple Cloud RADIUS Architecture:Enterprise WiFi Security & Cloud RADIUS Integration Guide。Purple。https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [7] Network Access Control Best Practices:10 Best Network Access Control (NAC) Solutions for 2026。Purple 部落格。https://purple.ai/blog/best-network-access-control
關鍵定義
EAP-TLS
可延伸驗證通訊協定 - 傳輸層安全性。一種由 RFC 定義的網路驗證通訊協定,在 IEEE 802.1X 架構下使用憑證雙向密碼編譯來確保連線安全。
企業無線安全的絕對黃金標準,完全免除密碼。
Supplicant
在終端裝置(例如筆記型電腦、平板電腦或智慧型手機)上執行的軟體用戶端,用於發起 802.1X 驗證請求並交涉 EAP 交握。
必須透過 MDM 配置 Supplicant,以提供正確的用戶端憑證並信任 RADIUS 伺服器。
Authenticator
控制網路實體存取的網路裝置(通常為無線 Access Point 或有線交換器)。它在 Supplicant 與 RADIUS 伺服器之間傳遞 EAP 封包,但本身不處理憑證資訊。
AP 充當看門人,在 RADIUS 伺服器傳回 Access-Accept 之前保持連接埠封鎖狀態。
RADIUS
遠端使用者撥入驗證服務。一種網路協定,為連接到網路的使用者和裝置提供集中式的驗證、授權和計帳(AAA)管理。
RADIUS 伺服器終止 EAP-TLS 交握、驗證憑證,並指示 AP 允許或拒絕存取。
PKI
公開金鑰基礎建設。建立、管理、分發、使用、儲存和撤銷數位憑證以及管理公開金鑰加密所需之角色、策略、硬體、軟體和程序組成的架構。
PKI 作為信任根;其憑證授權單位會簽署用於在網路上證明身分的憑證。
SCEP
簡單憑證註冊協定。一種基於 IP 的協定,可自動為網路裝置安全佈署和配置數位憑證,通常透過 MDM 平台進行管理。
SCEP 對於擴充 EAP-TLS 至關重要,允許裝置在沒有 IT 人員干預的情況下無聲註冊和更新憑證。
OCSP
線上憑證狀態協定。一種網路裝置用於即時獲取 X.509 數位憑證撤銷狀態的網際網路協定,可作為 CRL 的替代方案。
RADIUS 伺服器使用 OCSP 立即驗證所出示的用戶端憑證是否因裝置遺失或員工離職而被撤銷。
WPA3-Enterprise
WiFi 聯盟針對企業網路的最新安全標準。它強制要求使用受保護的管理畫面 (PMF),並提供符合國家安全局 (NSA) Suite B 加密演算法的 192 位元安全模式。
將 WPA3-Enterprise 與 EAP-TLS 結合使用,可提供商用領域中最高的無線安全防護水準。
範例
一家在全球擁有 45 家物業的奢華酒店品牌,希望在專用 SSID 上保護其後勤部門的企業設備(前台筆記型電腦、房務平板電腦和經理智慧型手機)。目前,他們在所有物業中均使用單一預共用金鑰 (PSK),該金鑰已洩露多次。他們擁有用於設備管理的 Microsoft Entra ID 和 Microsoft Intune,但沒有地端 Active Directory 或 PKI。
使用 Microsoft Intune 以及與 Cloud RADIUS 整合的雲端託管 PKI,部署雲端原生 EAP-TLS 架構。
- PKI 設定:建立與 Microsoft Entra ID 直接整合的雲端託管 PKI(例如 SCEPman 或 EZCA)。產生發行 CA 憑證。
- Intune 設定:
- 在 Intune 中建立信任的憑證設定檔,並上傳雲端發行 CA 的公開憑證。將此設定檔指派給「所有設備」(Windows、iOS、Android)。
- 在 Intune 中設定指向雲端 PKI SCEP URL 的 SCEP 憑證設定檔。將主旨名稱格式設定為
CN={{AADDeviceId}},主旨替代名稱設定為 UPN。新增「用戶端驗證」EKU OID (1.3.6.1.5.5.7.3.2)。 - 在 Intune 中建立 WiFi 設定檔。將 SSID 設定為「Purple-Staff」,安全性類型設定為 WPA3-Enterprise,EAP 類型設定為 EAP-TLS。選擇信任的憑證設定檔作為根錨點,並指定 Cloud RADIUS 伺服器的 FQDN。將 SCEP 憑證設定檔綁定為用戶端憑證。
- RADIUS 整合:設定 Cloud RADIUS 服務(例如 JoinNow 或 Foxpass)以信任雲端發行 CA。設定 RADIUS 原則以針對 Entra ID 驗證用戶端憑證,並在傳回 Access-Accept 封包之前,檢查設備在 Intune 中是否被標記為「合規」。
- 無線控制器設定:在集中式無線控制器(或 Meraki/Aruba Central 等雲端儀表板)上,將「Purple-Staff」 SSID 設定為使用 802.1X 指向 Cloud RADIUS IP 位址。啟用支援 WPA2-Enterprise 轉換模式的 WPA3-Enterprise。
一個管理 12 個地方議會辦公室的公部門組織,希望將 1,500 台企業 Windows 筆記型電腦從 PEAP-MSCHAPv2 移轉至 EAP-TLS。他們目前擁有一個地端 Microsoft Active Directory 網域服務 (AD DS) 環境,並以 Active Directory 憑證服務 (AD CS) 作為其企業 CA。筆記型電腦已加入網域,並透過群組原則物件 (GPO) 進行管理。
利用現有的 AD CS 和 Active Directory 架構,透過群組原則自動註冊來部署 EAP-TLS。
- CA 設定:在 AD CS 發行 CA 上,複製預設的「工作站驗證」憑證範本。將新範本命名為「企業無線驗證」。在「安全性」索引標籤下,授與「網域電腦」讀取、登冊和自動登冊的權限。確保該範本包含「用戶端驗證」EKU。
- 群組原則設定:
- 建立一個名為「Wireless Certificate Auto-Enrollment」的新 GPO。瀏覽至
電腦設定 -> 原則 -> Windows 設定 -> 安全性設定 -> 公開金鑰原則。開啟「憑證服務用戶端 - 自動註冊」,將其設為「已啟用」,並勾選「續約過期的憑證、更新擱置中的憑證並移除撤銷的憑證」。 - 在同一個 GPO 中,瀏覽至
無線網路 (802.11) 原則。建立一個新的無線原則。設定 SSID 名稱,將安全性設為 WPA3-Enterprise,選擇 EAP-TLS,並在信任的憑證清單中明確勾選 AD CS Root CA 憑證。指定本機 RADIUS 伺服器(例如 Cisco ISE)的 FQDN。
- 建立一個名為「Wireless Certificate Auto-Enrollment」的新 GPO。瀏覽至
- RADIUS 原則 (Cisco ISE):將 AD CS Root CA 憑證匯入 Cisco ISE 的信任憑證存放區。設定一個驗證原則以接受 EAP-TLS。設定一個授權原則,檢查連線的電腦是否屬於 Active Directory 的「網域電腦」群組,若是,則將其動態指派至安全的企業 VLAN。
一家營運大型展覽與會議中心的企業,希望保護供活動工作人員掃描器、票務終端機和媒體製作設備使用的企業網路。該場地在活動期間會遇到嚴重的射頻干擾,且要求工作人員在 50,000 平方公尺的展場移動時,漫遊時間必須少於一秒。他們使用實體的 Ruckus SmartZone 控制器和本地端 FreeRADIUS 伺服器。
在本地部署搭配 FreeRADIUS 的 EAP-TLS,並針對快速轉換(802.11r)與封包分段緩解進行最佳化。
- PKI 與憑證產生:使用本地 CA 發行憑證。由於票務終端機和掃描器可能執行特定的作業系統(Android Enterprise、自訂 Linux),因此請使用 ECC SECP256R1 金鑰來產生用戶端憑證,以縮小憑證承載量大小,進而加速密碼編譯交握。
- FreeRADIUS 微調:
- 在
eap.conf中,設定fragment_size = 1024。這會強制 FreeRADIUS 將大型憑證承載量分割為小於標準網路 MTU 的 EAP 封包,防止封包在 WAN 連結或擁擠的無線通道上遺失。 - 確保在 TLS 區段下配置
cache = yes以啟用 TLS 工作階段恢復。這允許漫遊用戶端使用縮短的交握(無需重新傳送完整憑證)進行重新驗證,將漫遊時間縮短至 50 毫秒以下。
- 在
- 無線控制器(SmartZone)微調:
- 為員工 SSID 配置 WPA3-Enterprise 並啟用 802.11r (Fast BSS Transition)。配置無線(OTA)漫遊。
- 將 SSID 對應至主要與次要的 FreeRADIUS 伺服器。
- 將控制器上的 RADIUS 逾時設定為 5 秒,並重試 3 次,以處理偶發的射頻封包遺失,而不會中斷用戶端工作階段。
練習題
Q1. 一家擁有 300 家分店的零售連鎖店希望為其公司庫存掃描器實施 EAP-TLS。在試運行期間,他們發現雖然筆記型電腦在不到一秒的時間內即可完成驗證,但某些較舊的手持掃描器在透過連接分店與中央 RADIUS 伺服器的遠端 WAN 連結進行驗證時,需要長達 10 秒才能完成,甚至完全失敗。此問題最可能的技術原因是什麼?應如何解決?
提示:請考慮憑證酬載的大小,以及廣域網路 (WAN) 延遲和封包重組對基於 UDP 的 RADIUS 流量所產生的影響。
查看標準答案
此技術問題是由 EAP 封包重組結合 WAN 封包遺失和延遲所引起的。EAP-TLS 握手程序涉及傳輸完整的 X.509 憑證鏈,這通常會超過標準的網路 MTU (1500 位元組)。當這些酬載透過基於 UDP 的 RADIUS 傳送時,必須進行重組。如果中間的 WAN 路由器遺失了任何單一分段,整個 EAP 握手就會失敗,且必須等待逾時並重新啟動,這在高延遲的遠端連結上非常明顯。
要解決此問題,網路團隊必須:
- 調整 Framed-MTU:在 RADIUS 伺服器和無線控制器上將
Framed-MTU屬性設定為較低的值 (例如1300或1200)。這會強制 RADIUS 伺服器在應用程式層將 EAP 訊息分割為較小的封包,使其能夠在不進行 IP 層分段的情況下通過 WAN。 - 最佳化憑證大小:使用橢圓曲線密碼學 (ECC) 搭配 SECP256R1 金鑰 (而非 RSA 2048) 為掃描器重新核發用戶端憑證。ECC 憑證的大小顯著較小 (約 300 位元組,而 RSA 為 2048 位元組),從而減少了握手所需的分段數量。
- 啟用 TLS 工作階段恢復:設定 FreeRADIUS/RADIUS 來快取 TLS 工作階段。當掃描器漫遊或重新連線時,它可以執行簡化的握手程序,不需要傳輸完整的憑證鏈,從而將驗證時間縮短至 100 毫秒以下。
Q2. IT 安全管理員透過 MDM 設定了 EAP-TLS SSID。他們將用戶端憑證和無線設定檔推送到所有公司筆記型電腦。然而在測試過程中,他們發現筆記型電腦仍偶爾會連線到廣播相同 SSID 名稱的惡意存取點,並出現提示要求使用者信任新的伺服器憑證。MDM 設定檔中犯了什麼設定錯誤?其安全風險為何?
提示:請查看 MDM 的無線設定檔組態中的信任驗證設定。
查看標準答案
設定錯誤在於透過 MDM 推送的無線設定檔未強制執行 嚴格的伺服器信任驗證 (Strict Server Trust Validation)。具體而言,管理員未能明確指定受信任的 RADIUS 伺服器 FQDN,且未停用「提示使用者信任新伺服器」的選項。
安全風險是 中間人攻擊 (MitM) / 惡意 AP 攻擊。如果攻擊者設定了一個廣播企業 SSID 並呈現自簽署憑證的惡意存取點,用戶端裝置將嘗試進行驗證。由於未強制執行嚴格驗證,作業系統會提示使用者信任新憑證。如果非技術員工點擊「信任」或「仍然連線」,惡意 AP 就能建立連線。雖然 EAP-TLS 可以防止攻擊者竊取使用者的密碼(因為不會傳送密碼),但攻擊者現在可以攔截未加密的網路流量、進行 DNS 欺騙,或在端點上進行本機漏洞利用投放。
Q3. 某體育場營運商部署了 EAP-TLS,供比賽期間使用的 200 個工作人員行動 POS(銷售點)終端機使用。在比賽當天,當有 50,000 名球迷進入體育場時,POS 終端機頻繁出現驗證中斷和斷開連線的情況,嚴重影響了特許商品銷售。RADIUS 記錄顯示「交握逾時」和「超過最大重試次數」錯誤率很高,但 RADIUS 伺服器上的 CPU 和記憶體使用率仍保持在 15% 以下。是什麼實體層和邏輯層因素導致了這次失敗,應該如何最佳化此架構?
提示:請考慮極端 RF 擁塞對密碼編譯交握的影響,以及漫遊最佳化通訊協定的角色。
查看標準答案
這次失敗是 RF 擁塞導致密碼編譯交握逾時 的典型案例。EAP-TLS 需要多次來回框架(通常為 4 到 6 次來回)才能完成雙向 TLS 交握。在擁有 50,000 個作用中用戶端裝置的體育場環境中,2.4GHz 和 5GHz 頻段會面臨嚴重的封包碰撞和高重試率。由於 EAP-TLS 在空中傳輸時非常繁複,交握框架中任何一個封包遺失都會迫使 EAP 狀態機逾時並重新啟動整個交握,從而導致連鎖失敗。
為了最佳化架構並解決此問題,營運商必須實施以下實體和邏輯最佳化:
- 啟用快速漫遊 (802.11r):在 POS SSID 上設定 802.11r (Fast BSS Transition)。這允許終端機在移動到新 AP 之前協商漫遊金鑰,從而減少漫遊期間的空中互動。
- 實施 TLS 工作階段恢復 (TLS Session Resumption):確保 RADIUS 伺服器啟用了 TLS 工作階段快取。當終端機重新連線或漫遊時,它可以執行簡化的交握(僅需要 1 - 2 次來回且無需傳送憑證),從而顯著減少空中時間消耗並降低暴露於 RF 封包遺失的風險。
- 專用 RF 調整:將 POS 終端機完全移至 5GHz 或 6GHz 頻段。在 POS SSID 上停用 2.4GHz。實施嚴格的頻道規劃,將頻道寬度縮減至 20MHz 以最大化可用的非重疊頻道,並設定最低基本資料速率(例如停用低於 12Mbps 或 24Mbps 的速率),以清除空中的管理框架開銷。
常見問題
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
繼續閱讀本系列
管理員工網路上的 BYOD (Bring Your Own Device) 安全性
專為企業 IT 經理和網路架構師編寫的權威性技術參考指南,旨在維護員工網路上 Bring Your Own Device (BYOD) 存取的安全性。本指南概述了在人流量大的場所中,降低資料外洩風險並維持合規性所需的確切網路架構、驗證協定和 MDM 整合工作流程。
防範企業網路上的非法存取點
本技術參考指南詳細說明了運用無線入侵防禦系統 (WIPS) 和無線入侵偵測系統 (WIDS) 來防範企業網路上非法存取點的架構、部署和操作程序。它為 IT 安全管理員提供了可行的框架,以在包含飯店旅宿、零售、醫療保健和公部門場域在內的複雜實體環境中,偵測、分類和消除未授權的 AP。此指南涵蓋了威脅分類、自動化遏制機制、合規性影響(PCI DSS、GDPR、HIPAA),以及可衡量的業務成果。
適用於員工 WiFi 網路的安全 BYOD 政策
本權威指南為 IT 主管提供了一個與供應商無關的框架,用於安全地導入員工個人設備。它詳細說明了支援 BYOD 且不損害核心企業基礎設施所需的核心架構決策,包括網路分段、EAP-TLS 驗證以及 MDM 整合。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。