
Authentification par certificat pour les appareils d'entreprise (EAP-TLS)
Ce guide de référence technique faisant autorité couvre l'architecture, le déploiement et les meilleures pratiques opérationnelles de l'authentification par certificat EAP-TLS pour les appareils d'entreprise. Conçu pour les architectes informatiques et les directeurs de sites, il fournit une feuille de route pratique pour éliminer les risques liés aux identifiants basés sur des mots de passe et mettre en place un contrôle d'accès réseau 802.1X robuste dans des environnements d'entreprise multi-sites.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
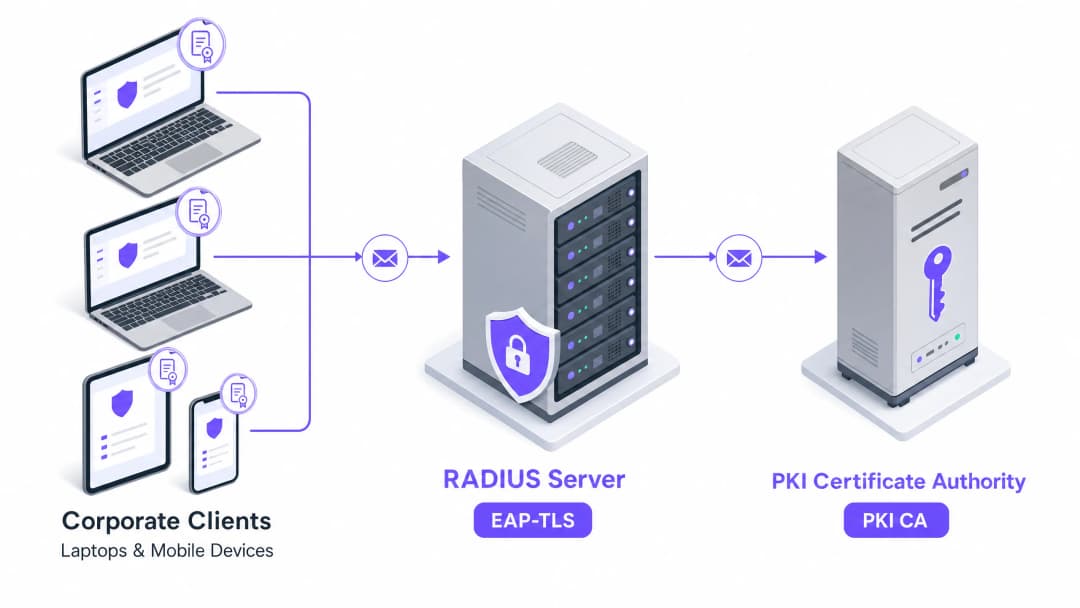
Résumé exécutif
Dans les environnements réseau d'entreprise modernes, l'authentification sans fil basée sur mot de passe représente l'une des failles les plus vulnérables face au vol d'identifiants, aux attaques de type de l'homme du milieu et aux accès réseau non autorisés. Les protocoles hérités tels que PEAP-MSCHAPv2, bien qu'historiquement populaires en raison de leur déploiement facile, s'appuient sur des identifiants utilisateurs qui sont facilement interceptés via des points d'accès malveillants ou compromis par ingénierie sociale. Pour les responsables informatiques, les architectes réseau et les directeurs technologiques gérant de grands parcs multisites - hôtels, chaînes de magasins, stades et bureaux du secteur public - la sécurisation du réseau "WiFi personnel" est une priorité critique pour l'entreprise qui affecte directement la continuité des activités, la réputation de la marque et la conformité réglementaire.
Ce guide présente le plan technique pour migrer les appareils appartenant à l'entreprise vers EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), le protocole cryptographique standard de l'industrie pour l'authentification mutuelle basée sur certificat selon la norme IEEE 802.1X. En remplaçant les mots de passe utilisateurs faillibles par des certificats numériques X.509 liés de manière cryptographique, EAP-TLS élimine complètement la surface d'attaque basée sur les identifiants. L'implémentation d'EAP-TLS garantit que seuls les appareils vérifiés et gérés par l'entreprise peuvent s'associer aux réseaux internes, simplifiant ainsi la conformité avec des normes strictes telles que PCI-DSS et GDPR tout en réduisant considérablement les tickets d'assistance liés à l'expiration et à la réinitialisation des mots de passe.
Bien que les avantages d'EAP-TLS en matière de sécurité soient absolus, un déploiement réussi exige une approche structurée de l'infrastructure de clés publiques (PKI), de l'intégration de la gestion des appareils mobiles (MDM) et de l'automatisation du cycle de vie des certificats. Ce document fournit les conseils techniques pratiques et les modèles d'architecture nécessaires pour déployer, faire évoluer et maintenir une infrastructure EAP-TLS robuste au sein d'environnements d'entreprise multisites complexes.
Analyse technique approfondie
Fondations cryptographiques et authentification mutuelle
Dans son fonctionnement fondamental, EAP-TLS applique le protocole de handshake Transport Layer Security (TLS) au contrôle d'accès réseau dans le cadre du framework Extensible Authentication Protocol (EAP), tel que défini par la spécification RFC 5216 [1]. Contrairement aux méthodes EAP basées sur mot de passe (comme PEAP ou EAP-TTLS), qui établissent un tunnel pour protéger un échange d'identifiants hérité, EAP-TLS utilise TLS pour réaliser une authentification cryptographique mutuelle.
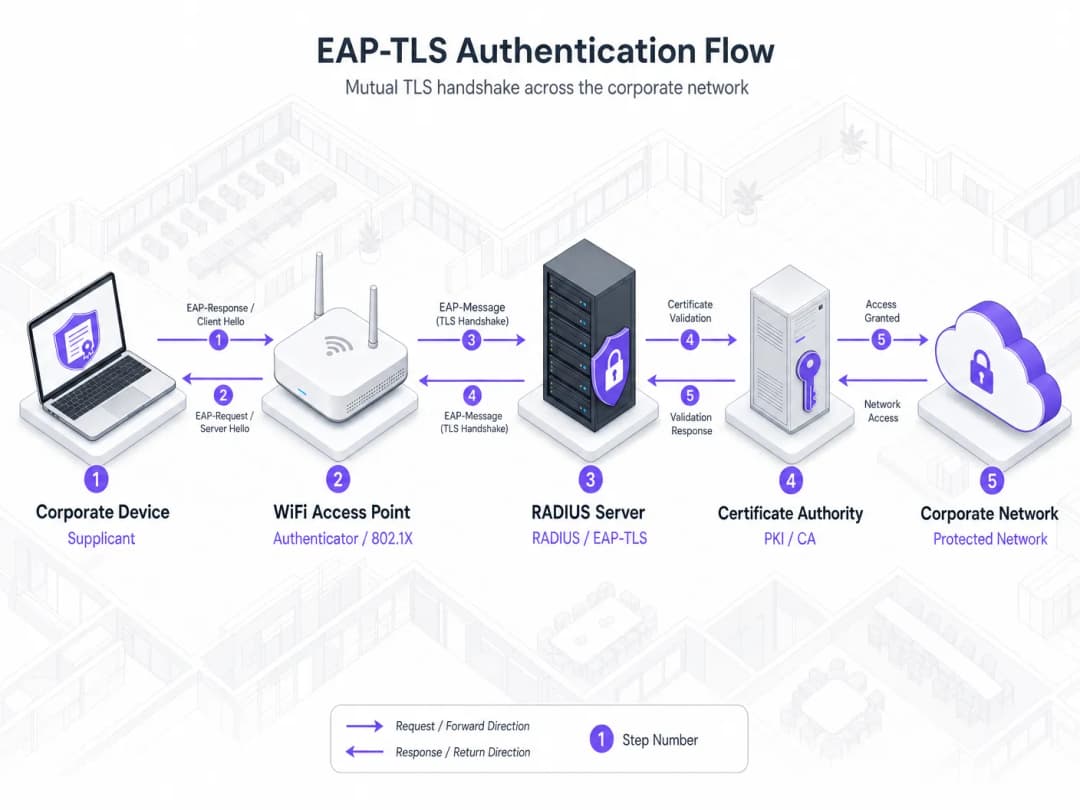
Lors du handshake EAP-TLS, le client (appelé le supplicant dans la terminologie 802.1X) et le serveur RADIUS (le serveur d'authentification) doivent tous deux présenter des certificats numériques X.509 valides. Le flux d'authentification se déroule comme suit :
- Authentification du serveur : Le serveur RADIUS présente son certificat de serveur au client. Le client valide ce certificat par rapport à son magasin de confiance local, confirmant qu'il est signé par une autorité de certification (CA) racine de confiance, qu'il n'a pas expiré et qu'il correspond à l'identité de serveur attendue (nom commun/nom alternatif du sujet).
- Authentification du client : Une fois l'identité du serveur vérifiée, le client présente son certificat de périphérique unique au serveur RADIUS. Le serveur valide ce certificat par rapport à son magasin de confiance, confirmant sa signature, sa période de validité et son statut de révocation.
- Dérivation de clé : Une fois que les deux parties ont terminé la vérification mutuelle, elles dérivent de manière cryptographique une clé maîtresse par paire unique Pairwise Master Key (PMK) et une clé temporelle de groupe Group Temporal Key (GTK). Ces clés sont utilisées pour chiffrer le trafic sans fil sur les ondes via WPA2 ou WPA3, garantissant que chaque session utilise des clés de chiffrement uniques et non réutilisables.
Comme l'authentification repose entièrement sur la cryptographie asymétrique (RSA ou cryptographie sur les courbes elliptiques), aucun mot de passe, hachage ou secret partagé n'est transmis sur les ondes ou stocké sur le serveur d'authentification. Cette conception rend le réseau complètement insensible aux attaques par force brute hors ligne, aux attaques par dictionnaire et à la collecte d'identifiants via des points d'accès malveillants.
Composants architecturaux
Un déploiement EAP-TLS de classe entreprise comprend quatre piliers d'infrastructure fondamentaux, chacun remplissant un rôle distinct au sein de la chaîne de confiance :
| Pilier | Composant | Fonction technique | Options de classe entreprise |
|---|---|---|---|
| PKI | Autorité de certification (CA) | Émet, signe et gère le cycle de vie des certificats numériques X.509 pour les serveurs et les appareils. | Active Directory Certificate Services (AD CS), Cloud PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | Serveur d'authentification | Termine la liaison EAP-TLS, valide les certificats et prend les décisions d'autorisation/refus d'admission 802.1X. | Cisco ISE, Aruba ClearPass, FreeRADIUS, Cloud RADIUS (JoinNow, Foxpass) |
| MDM | Gestion des terminaux | Déploie automatiquement les profils de confiance de la CA racine et déclenche l'enrôlement des certificats SCEP/EST sur les appareils. | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | Infrastructure réseau | Agit en tant qu'authentificateur 802.1X, relayant les trames EAP entre le client et RADIUS via RADIUS-over-UDP/TCP. | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| Identité | Fournisseur d'identité (IdP) | Maintient la source unique de vérité pour les comptes d'utilisateurs et d'appareils, référencée par RADIUS lors de l'évaluation des politiques. | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
Comparaison des méthodes EAP
Pour comprendre pourquoi EAP-TLS est la norme obligatoire pour les appareils d'entreprise, il est utile de le comparer aux autres méthodes EAP couramment rencontrées dans les environnements professionnels :

Comme l'illustre le graphique ci-dessus, EAP-TLS est la seule méthode qui permet d'atteindre un niveau de sécurité élevé tout en éliminant complètement les risques liés aux mots de passe. Les méthodes telles que PEAP-MSCHAPv2 restent très vulnérables aux attaques de vol d'identifiants à l'aide d'outils de base tels que Hostapd-WPE, ce qui les rend inadaptées à la protection des ressources d'entreprise sensibles dans le paysage actuel des menaces.
Guide de mise en œuvre
Le déploiement d'EAP-TLS sur un réseau d'entreprise multi-sites nécessite une exécution systématique sur les couches PKI, MDM, RADIUS et d'infrastructure sans fil. Les étapes suivantes décrivent un cadre de déploiement éprouvé en production et indépendant des fournisseurs.
Étape 1 : Établir l'Infrastructure à Clés Publiques (PKI)
La PKI est la pierre angulaire cryptographique d'EAP-TLS. Pour la sécurité de l'entreprise, une architecture CA à deux niveaux est fortement recommandée :
- CA Racine Hors ligne : Une autorité de certification hautement sécurisée et hors ligne, utilisée uniquement pour signer les certificats des CA émettrices. La clé privée de la CA Racine doit être protégée par un module de sécurité matériel (HSM) ou par des contrôles d'accès physique stricts.
- CA Émettrice En ligne : Une autorité de certification active et en ligne, intégrée à votre réseau et à votre plateforme MDM, utilisée pour délivrer des certificats aux serveurs RADIUS et aux appareils clients.
Configuration du certificat du serveur RADIUS :
- Délivrez un certificat de serveur à votre serveur RADIUS à partir de la CA émettrice.
- Assurez-vous que le certificat inclut l'OID d'utilisation étendue des clés (EKU) Authentification du serveur (
1.3.6.1.5.5.7.3.1). - Configurez le nom alternatif du sujet (SAN) pour qu'il corresponde au nom de domaine pleinement qualifié (FQDN) du serveur RADIUS.
Étape 2 : Automatiser l'enrôlement des certificats clients via MDM
L'installation manuelle des certificats n'est pas évolutive et présente de graves risques de sécurité. Les déploiements en entreprise doivent utiliser une plateforme MDM pour automatiser l'attribution des certificats via le protocole Simple Certificate Enrolment Protocol (SCEP) ou Enrolment over Secure Transport (EST).
+-------------+         1. Envoi du profil SCEP      +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      |  Appareil  |
|  (Intune/   | <----------------------------------- |   Client   |
|    Jamf)    |    3. Validation du défi SCEP        |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Obtention du défi                              | 4. Requête SCEP
       v                                                   v
+-------------+                                      +------------+
|  SCEP/EST   | <----------------------------------- |  Émetteur  |
|  Passerelle |       5. Délivrance du certificat    |     CA     |
+-------------+                                      +------------+
Séquence de déploiement du profil MDM :
- Profil Root CA : Déployez un profil de certificat approuvé contenant les certificats publics de la Root CA et de la CA émettrice dans le magasin d'autorités de certification racines de confiance de l'appareil. Cela garantit que l'appareil fait confiance au certificat du serveur RADIUS.
- Profil SCEP/EST : Configurez un profil de certificat SCEP pointant vers la passerelle SCEP de votre CA émettrice. Configurez le profil avec :
- Format du nom du sujet :
CN={{DevicePhysicalIds:AADDeviceId}}ouCN={{UserPrincipalName}}, pour lier le certificat à une identité d'appareil ou d'utilisateur unique. - Utilisation étendue de la clé (EKU) : Doit inclure l'authentification du client (
1.3.6.1.5.5.7.3.2). - Utilisation de la clé : Signature numérique, chiffrement de la clé.
- Taille de la clé : Minimum RSA 2048 bits ou ECC SECP256R1.
- Format du nom du sujet :
- Profil WiFi : Déployez un profil de réseau sans fil configuré pour WPA3-Enterprise (avec repli sur WPA2-Enterprise) contenant :
- Type EAP : EAP-TLS.
- Certificat de serveur approuvé : Spécifiez explicitement le FQDN de votre serveur RADIUS et sélectionnez le profil Root CA déployé à l'étape 1 comme ancre de confiance. Cela empêche les appareils de se connecter à un serveur RADIUS malveillant.
- Méthode d'authentification : Utilisez le certificat inscrit via le profil SCEP.
Étape 3 : Configurer le moteur de politique RADIUS
Votre serveur RADIUS (par exemple, Cisco ISE, Aruba ClearPass ou Cloud RADIUS) doit être configuré pour traiter les requêtes d'authentification 802.1X entrantes provenant des points d'accès.
- Configuration du magasin de confiance : Importez les certificats publics de la Root CA et de la CA émettrice dans le magasin de certificats approuvés du serveur RADIUS. Activez la validation des certificats pour l'authentification des clients.
- Mappage de la source d'identité : Configurez la politique RADIUS pour mapper l'identité extraite du sujet du certificat client ou du SAN (par exemple, l'UPN ou l'ID d'appareil Azure AD) à votre fournisseur d'identité (tel que Microsoft Entra ID ou Okta). Cela permet au serveur RADIUS de vérifier que le compte de l'utilisateur ou de l'appareil est toujours actif dans l'annuaire avant d'accorder l'accès au réseau.
- Règles d'autorisation : Créez des politiques d'autorisation granulaires basées sur les attributs du certificat et les appartenances aux groupes d'annuaire. Par exemple :
- Règle 1 : Si
Certificate:Issuerest égal àCorporate Issuing CAetEntraID:DeviceStatusest égal àCompliant, attribuez le VLAN 10 (réseau de données de l'entreprise) et appliquez une ACL basée sur les rôles à haute priorité. - Règle 2 : Si
Certificate:Issuerest égal àCorporate Issuing CAetEntraID:UserGroupest égal àFinance, attribuez le VLAN 20 (réseau segmenté de la finance).
- Règle 1 : Si
Étape 4 : Configurer l'infrastructure du réseau local sans fil (WLAN)
Configurez vos contrôleurs sans fil ou vos points d'accès gérés par le cloud (par exemple, Cisco Catalyst, Aruba ou Meraki) pour imposer l'authentification 802.1X sur l'SSID de l'entreprise.
- Définir les serveurs RADIUS : Ajoutez les adresses IP de votre serveur RADIUS et configurez un secret partagé fort et unique pour chaque point d'accès ou contrôleur sans fil.
- Activer WPA3-Enterprise : Configurez l'SSID de l'entreprise pour utiliser WPA3-Enterprise. WPA3 offre une protection robuste contre les attaques par dictionnaire hors ligne et impose les cadres de gestion protégés (PMF), sécurisant ainsi le trafic de contrôle sur les ondes. Proposez WPA2-Enterprise comme mode de transition uniquement pour les clients d'entreprise existants dotés d'équipements plus anciens.
- Configuration 802.1X/EAP : Définissez le type d'authentification sur 802.1X. Activez l'attribution dynamique de VLAN si votre serveur RADIUS est configuré pour renvoyer des attributs VLAN dans le paquet
Access-Accept.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes Pratiques
Pour garantir la stabilité opérationnelle, la haute disponibilité et une sécurité robuste, les déploiements EAP-TLS de classe entreprise doivent respecter les bonnes pratiques standard de l'industrie suivantes :
1. Vérification de la révocation des certificats
La validation en temps réel de la validité des certificats est non négociable. Si un ordinateur portable d'entreprise est perdu ou volé, son accès au réseau doit être immédiatement interrompu. Configurez votre serveur RADIUS pour imposer une vérification stricte de la révocation à l'aide de :
- Online Certificate Status Protocol (OCSP) : Fortement recommandé pour une validation en temps réel et à faible latence des certificats individuels.
- Listes de révocation de certificats (CRL) : Configurez un cache local de la CRL sur le serveur RADIUS avec des mises à jour fréquentes (par exemple, toutes les 2 à 4 heures) afin de prévenir les pannes d'authentification si l'autorité de certification se déconnecte.
- Politique de sécurité intégrée : Définissez le comportement de RADIUS lorsque les serveurs de révocation sont inaccessibles. Pour les environnements de haute sécurité, optez par défaut pour "refuser l'accès" (échec strict). Pour la continuité de l'activité sur les parcs de commerces ou d'hôtels distribués, une politique d'"échec souple" peut être appliquée, limitant temporairement l'accès à un VLAN de quarantaine.
2. Validation stricte de la confiance côté client
Pour atténuer les attaques de l'homme du milieu (MitM) - où un attaquant configure un point d'accès malveillant usurpant l'identité de l'SSID de l'entreprise - les appareils clients doivent être rigoureusement configurés pour valider l'identité du serveur RADIUS. Cela est appliqué via le profil sans fil MDM :
- Désactiver les invites de l'utilisateur : Assurez-vous que l'option "inviter l'utilisateur à faire confiance à de nouveaux serveurs ou autorités de certification" est désactivée. En cas de non-correspondance de certificat de serveur, l'appareil doit se déconnecter silencieusement plutôt que de permettre à l'utilisateur de contourner l'avertissement.
- Correspondance de domaine explicite : Limitez les serveurs de confiance à des FQDN spécifiques (par exemple,
radius01.purple.aiouradius02.purple.ai).
3. Segmentation réseau et contrôle d'accès basé sur les rôles (RBAC)
Une authentification 802.1X réussie ne doit pas accorder un accès latéral illimité au réseau de l'entreprise. Mettez en œuvre une segmentation réseau à la périphérie du réseau sans fil :- Utilisez les attributs RADIUS (par exemple, Tunnel-Private-Group-ID pour les VLAN ou Filter-Id pour les listes de contrôle d'accès - ACL) afin d'assigner dynamiquement les clients à des segments de réseau isolés en fonction de leur rôle (par exemple, direction, ingénierie, RH, finance).
- Associez cela à une solution moderne de contrôle d'accès au réseau (NAC) pour surveiller en continu la conformité des appareils. Si un appareil actif devient non conforme dans votre MDM (par exemple, pare-feu désactivé ou logiciel malveillant détecté), le MDM doit déclencher la révocation du certificat, ou notifier le NAC de réassigner dynamiquement l'appareil à un VLAN de quarantaine. Pour un aperçu complet des principaux systèmes de contrôle, consultez notre guide : 10 Best Network Access Control (NAC) Solutions for 2026.
4. Haute disponibilité et redondance géographique
Pour les opérations multi-sites, une panne RADIUS signifie que les appareils du personnel cessent instantanément de fonctionner. Assurez-vous que votre architecture soit entièrement redondante :
- Déployez au moins deux serveurs RADIUS par région derrière un répartiteur de charge de classe entreprise, ou configurez-les comme cibles primaire et secondaire dans le contrôleur sans fil.
- Pour les déploiements mondiaux (par exemple, les chaînes hôtelières internationales ou les marques de vente au détail), exploitez une architecture Cloud RADIUS avec des points de présence (PoP) répartis géographiquement pour garantir des liaisons à faible latence et une résilience locale. Ce modèle est analysé en détail dans notre guide technique How to Implement 802.1X Authentication with Cloud RADIUS.
Dépannage et atténuation des risques
Le déploiement de EAP-TLS élimine les problèmes liés aux mots de passe mais introduit des dépendances cryptographiques et d'infrastructure. Il est essentiel de comprendre les modes de défaillance courants et d'établir un protocole de dépannage structuré pour les équipes opérationnelles.
Modes de défaillance courants et workflows de résolution
1. Échec de liaison : "CA inconnue" ou "Certificat non approuvé"
- Symptôme : L'appareil client tente de se connecter mais se déconnecte immédiatement lors de la liaison TLS. Les journaux RADIUS indiquent
TLS Alert: Alert Certificate Unknown. - Cause racine : Le client ne fait pas confiance à l'autorité de certification (CA) qui a signé le certificat du serveur RADIUS, ou le serveur RADIUS ne fait pas confiance à la CA qui a signé le certificat du client.
- Résolution : Vérifiez que les certificats publics de la CA racine et de la CA émettrice sont correctement installés dans le magasin de clés racine approuvé du client via le MDM. Vérifiez que le magasin de confiance du serveur RADIUS contient le certificat de la CA émettrice du client, et que la chaîne de certification du certificat du serveur RADIUS lui-même est complète.
2. Échec d'enrôlement SCEP
- Symptôme : Un nouvel appareil d'entreprise ne peut pas se connecter au WiFi car il ne possède pas de certificat client. Les journaux MDM affichent des erreurs d'enrôlement SCEP.
- Cause racine : La passerelle SCEP est inaccessible, le mot de passe de défi SCEP a expiré, ou le serveur NDES (Network Device Enrollment Service) est à court de ressources.
- Résolution : Vérifiez la connectivité réseau entre le client, l'MDM et la passerelle SCEP. Redémarrez le pool d'applications IIS de l'NDES et vérifiez que le service de validation de défi SCEP fonctionne correctement. Assurez-vous que le compte de service MDM possède les autorisations appropriées sur l'Autorité de Certification (CA).
3. Expirations de délai de l'établissement de liaison silencieux
- Symptôme : Le client tente de s'authentifier mais la connexion expire. Le journal RADIUS ne montre aucune trace de la tentative, ou montre un établissement de liaison partiellement interrompu.
- Cause racine : Fragmentation IP. L'échange EAP-TLS implique de volumineux packages de certificats, ce qui amène les paquets EAP à dépasser la MTU standard de 1500 octets. Si un commutateur ou un routeur intermédiaire rejette les paquets fragmentés, l'établissement de liaison expire.
- Résolution : Configurez l'attribut Framed-MTU sur le serveur RADIUS et les contrôleurs WiFi. Définir Framed-MTU sur
1344ou1300force le serveur RADIUS à fragmenter les messages EAP en paquets plus petits qui traversent le réseau proprement sans fragmentation au niveau de la couche IP.
Protocole de diagnostic structuré
Lors du dépannage des problèmes d'authentification, les ingénieurs réseau doivent suivre ce protocole de diagnostic séquentiel :
+-------------------------------------------------------------+
| Étape 1 : Vérifier l'association physique/WiFi au point d'accès |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Étape 2 : Vérifier la session EAP-TLS active dans les journaux RADIUS |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Étape 3 : Inspecter les détails de liaison TLS et les OID EKU du certificat |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Étape 4 : Valider l'accessibilité CRL/OCSP et l'état de latence |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Étape 5 : Vérifier l'état de l'annuaire du terminal dans le fournisseur d'identité |
+-------------------------------------------------------------+
ROI et impact commercial
La transition vers EAP-TLS représente un changement technique important, mais son retour sur investissement (ROI) est rapide et mesurable sur les plans de la sécurité, opérationnel et financier.
1. Élimination du risque lié aux identifiants
Les réseaux basés sur des mots de passe sont intrinsèquement vulnérables au partage d'identifiants, aux attaques par force brute et à l'ingénierie sociale. Dans les secteurs à fort taux de rotation du personnel, tels que l'Hôtellerie et le Commerce de détail, la gestion de la sécurité des mots de passe est un cauchemar opérationnel. Lorsqu'un employé s'en va, changer un mot de passe WPA2 partagé sur des centaines d'appareils est pratiquement impossible, ce qui crée une menace interne persistante. Le protocole EAP-TLS lie l'accès au réseau à l'appareil physique. Lorsqu'un employé part ou qu'un appareil est mis hors service, le certificat est révoqué dans le MDM, ce qui interrompt instantanément l'accès au réseau sur chaque site physique sans affecter aucun autre appareil.
2. Réduction des coûts opérationnels
Selon les données du secteur, jusqu'à 30 % des tickets d'assistance informatique sont liés à des réinitialisations de mots de passe, des comptes verrouillés et des problèmes de connectivité sans fil causés par l'expiration des identifiants. Le protocole EAP-TLS fonctionne entièrement en arrière-plan. Une fois configurée via MDM, la connectivité est automatique, transparente et permanente. Les flux de renouvellement automatique des certificats garantissent que les appareils restent connectés sans intervention de l'utilisateur, éliminant ainsi des milliers d'heures de productivité perdues et réduisant considérablement les coûts d'assistance. Pour les environnements à grande échelle tels que les centres de Santé ou de Transport, cette efficacité opérationnelle se traduit directement par des centaines de milliers de livres d'économies annuelles sur les coûts d'assistance.
3. Conformité et alignement réglementaire
Pour les établissements qui gèrent des données sensibles, un contrôle strict des accès réseau est une obligation légale. Le protocole EAP-TLS répond directement et accélère la conformité avec les principaux cadres réglementaires :
- PCI DSS 4.0 (Exigence 8) : Impose une authentification cryptographique forte et une vérification unique des identifiants pour tous les composants du système accédant à l'environnement des données des titulaires de cartes. Le protocole EAP-TLS fournit une identité d'appareil unique et liée par cryptographie qui répond pleinement à cette exigence pour les réseaux d'entreprise dans les environnements de vente au détail et d'hôtellerie.
- GDPR : Exige que les organisations mettent en œuvre des mesures techniques et organisationnelles appropriées pour garantir un niveau de sécurité adapté au risque. L'authentification mutuelle TLS offre le plus haut niveau de protection contre les accès non autorisés aux systèmes d'entreprise contenant des données personnelles.
- ISO/IEC 27001 (Contrôle A.8) : Exige un contrôle d'accès strict et une authentification sécurisée. Le protocole EAP-TLS fournit un enregistrement précis et vérifiable par cryptographie de l'appareil physique qui a accédé au réseau, à quel moment et depuis quel point d'accès.
Matrice de valeur commerciale
Pour justifier la transition auprès de la direction générale, les directeurs informatiques peuvent s'appuyer sur la matrice de valeur commerciale suivante :
| Facteur commercial | Avant EAP-TLS (Mots de passe/PEAP) | Après EAP-TLS (Certificats) | Impact financier et opérationnel | | :--- | :--- | :--- | :--- || Sécurité des identifiants | Risque extrêmement élevé de collecte, de partage et d'attaques par force brute des identifiants. | Sécurisé par cryptographie. Aucun risque de vol d'identifiants par voie hertzienne. | Risque réduit de violation de données (le coût moyen d'une violation dépasse 3,4 millions de livres sterling). | Surcharge d'intégration | Saisie manuelle des identifiants, formation des utilisateurs, dépannage fréquent de la connectivité. | Provisionnement en arrière-plan sans contact via MDM. Connectivité instantanée. | Réduction de 90 % des tickets d'assistance à l'intégration liés au WiFi. | | Désactivation/Révocation | Nécessite de modifier les secrets partagés ou de désactiver manuellement les comptes sur plusieurs systèmes. | Révocation instantanée des certificats en un clic via MDM/RADIUS. | Élimination immédiate des vecteurs de menaces internes et des accès par des appareils non autorisés. | | Audits de conformité | Difficile de prouver l'identité exacte de l'appareil ; les journaux reposent sur des identifiants d'utilisateurs faillibles. | Piste d'audit vérifiable par cryptographie liant les appareils physiques aux sessions. | Audits de conformité simplifiés pour PCI DSS, GDPR et SOC 2. | | Charge de travail du support technique | Volume important de tickets pour les réinitialisations de mots de passe, l'expiration des identifiants et les états de verrouillage. | Presque aucun ticket. Les certificats se renouvellent silencieusement et automatiquement en arrière-plan. | Réaffectation du personnel informatique vers des initiatives stratégiques à forte valeur ajoutée. |
En structurant la migration EAP-TLS autour de la réduction des risques, de l'efficacité opérationnelle et de la conformité, les responsables informatiques peuvent présenter un dossier commercial convaincant qui aligne directement la sécurité du réseau avec les objectifs financiers et stratégiques de l'entreprise.
Références
- [1] RFC 5216 : The EAP-TLS Authentication Protocol. Extensible Authentication Protocol (EAP) Working Group. https://datatracker.ietf.org/doc/html/rfc5216
- [2] IEEE 802.1X-2020 : Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control. IEEE Computer Society. https://standards.ieee.org/ieee/802.1X/7343/
- [3] Spécification de sécurité WPA3-Enterprise : Wi-Fi Alliance WPA3 Technical Specifications. Wi-Fi Alliance. https://www.wi-fi.org/discover-wi-fi/security
- [4] Norme PCI DSS v4.0 : Payment Card Industry Data Security Standard. PCI Security Standards Council. https://www.pcisecuritystandards.org/
- [5] Mesures de sécurité techniques du GDPR : European Data Protection Board Guidelines on Network Security. Union européenne. https://gdpr-info.eu/
- [6] Architecture Purple Cloud RADIUS : Enterprise WiFi Security & Cloud RADIUS Integration Guide. Purple. https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [7] Bonnes pratiques du contrôle d'accès au réseau : 10 Best Network Access Control (NAC) Solutions for 2026. Blog Purple. https://purple.ai/blog/best-network-access-control
Définitions clés
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security. Un protocole d'authentification réseau défini par la RFC qui utilise une cryptographie mutuelle basée sur des certificats pour sécuriser les connexions sous la norme 802.1X.
La norme de référence absolue pour la sécurité sans fil d'entreprise, éliminant totalement les mots de passe.
Supplicant
Le client logiciel s'exécutant sur un appareil terminal (tel qu'un ordinateur portable, une tablette ou un smartphone) qui lance une demande d'authentification 802.1X et négocie la liaison EAP.
Le supplicant doit être configuré via un MDM pour présenter le bon certificat client et faire confiance au serveur RADIUS.
Authentificateur
L'équipement réseau (généralement un point d'accès WiFi ou un commutateur filaire) qui contrôle l'accès physique au réseau. Il relaie les paquets EAP entre le supplicant et le serveur RADIUS mais ne traite pas lui-même les identifiants.
Le point d'accès agit comme un gardien, maintenant le port bloqué jusqu'à ce que le serveur RADIUS renvoie un message Access-Accept.
RADIUS
Remote Authentication Dial-In User Service. Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilisation (AAA) pour les utilisateurs et les appareils se connectant à un réseau.
Le serveur RADIUS met fin à la liaison EAP-TLS, valide les certificats et ordonne au point d'accès d'autoriser ou de refuser l'accès.
PKI
Public Key Infrastructure (Infrastructure à clés publiques). Un ensemble de rôles, de politiques, de composants matériels, logiciels et de procédures nécessaires pour créer, gérer, distribuer, utiliser, stocker et révoquer des certificats numériques et gérer le chiffrement par clé publique.
La PKI agit comme la racine de confiance ; son autorité de certification signe les identifiants qui prouvent l'identité sur le réseau.
SCEP
Simple Certificate Enrolment Protocol. Un protocole basé sur IP qui automatise la sécurisation et le déploiement de certificats numériques sur les appareils réseau, généralement géré via une plateforme MDM.
Le protocole SCEP est essentiel pour faire évoluer EAP-TLS, permettant aux appareils d'enregistrer et de renouveler des certificats de manière transparente sans intervention du service informatique.
OCSP
Online Certificate Status Protocol. Un protocole Internet utilisé par les équipements réseau pour obtenir en temps réel le statut de révocation d'un certificat numérique X.509, constituant une alternative aux CRL.
Les serveurs RADIUS utilisent l'OCSP pour vérifier instantanément si un certificat client présenté a été révoqué en raison de la perte d'un appareil ou du départ d'un employé.
WPA3-Enterprise
La dernière norme de sécurité de la WiFi Alliance pour les réseaux d'entreprise. Elle impose l'utilisation des trames de gestion protégées (PMF) et propose un mode de sécurité 192 bits aligné sur la cryptographie de la Suite B de la NSA.
L'association de WPA3-Enterprise avec EAP-TLS offre le niveau de sécurité sans fil le plus élevé actuellement disponible sur le marché.
Exemples concrets
Une marque d'hôtels de luxe comptant 45 propriétés dans le monde souhaite sécuriser les appareils d'entreprise de son personnel de back-office (ordinateurs portables de la réception, tablettes du service d'étage et smartphones des gestionnaires) sur un SSID dédié. Actuellement, ils utilisent une clé pré-partagée unique (PSK) sur l'ensemble des propriétés, qui a fuité à plusieurs reprises. Ils disposent de Microsoft Entra ID et de Microsoft Intune pour la gestion des appareils, mais n'ont pas de Active Directory sur site ni de PKI.
Déployez une architecture EAP-TLS cloud native utilisant Microsoft Intune et une PKI hébergée dans le cloud intégrée à un service Cloud RADIUS.
- Configuration de la PKI : Mettez en place une PKI hébergée dans le cloud (telle que SCEPman ou EZCA) intégrée directement à Microsoft Entra ID. Générez un certificat d'autorité de certification (CA) émettrice.
- Configuration d'Intune :
- Créez un Profil de certificat approuvé dans Intune et téléversez le certificat public de la CA émettrice cloud. Attribuez ce profil à "Tous les appareils" (Windows, iOS, Android).
- Configurez un Profil de certificat SCEP dans Intune pointant vers l'URL SCEP de la PKI cloud. Définissez le format du nom de l'objet sur
CN={{AADDeviceId}}et le nom alternatif de l'objet sur UPN. Ajoutez l'OID EKU d'authentification client (1.3.6.1.5.5.7.3.2). - Créez un Profil WiFi dans Intune. Définissez le SSID sur "Purple-Staff", le type de sécurité sur WPA3-Enterprise, et le type d'EAP sur EAP-TLS. Sélectionnez le profil de certificat approuvé comme ancrage racine et spécifiez les FQDN des serveurs Cloud RADIUS. Associez le profil de certificat SCEP en tant qu'identifiant client.
- Intégration RADIUS : Configurez le service Cloud RADIUS (par exemple, JoinNow ou Foxpass) pour faire confiance à la CA émettrice cloud. Configurez la politique RADIUS pour valider les certificats clients par rapport à Entra ID, en vérifiant que l'appareil est marqué comme "Conforme" dans Intune avant de renvoyer un paquet Access-Accept.
- Configuration du contrôleur sans fil : Sur le contrôleur sans fil centralisé (ou le tableau de bord cloud comme Meraki ou Aruba Central), configurez le SSID "Purple-Staff" pour pointer vers les adresses IP du Cloud RADIUS à l'aide de l'authentification 802.1X. Activez le mode de transition WPA3-Enterprise avec WPA2-Enterprise.
Une organisation du secteur public gérant 12 bureaux municipaux locaux souhaite migrer 1 500 ordinateurs portables professionnels Windows de PEAP-MSCHAPv2 vers EAP-TLS. Elle dispose actuellement d'un environnement Microsoft Active Directory Domain Services (AD DS) sur site, avec Active Directory Certificate Services (AD CS) faisant office d'autorité de certification d'entreprise (Enterprise CA). Les ordinateurs portables sont joints au domaine et gérés via des objets de stratégie de groupe (GPO).
Tirez parti de l'infrastructure AD CS et Active Directory existante pour déployer EAP-TLS via l'auto-enrôlement par stratégie de groupe (GPO).
- Configuration de la CA : Sur la CA émettrice AD CS, dupliquez le modèle de certificat par défaut "Authentification du poste de travail". Nommez le nouveau modèle "Authentification sans fil d'entreprise". Sous l'onglet Sécurité, attribuez aux "Ordinateurs du domaine" les autorisations de lecture, d'inscription et d'auto-enrôlement. Assurez-vous que le modèle contient l'EKU "Authentification du client".
- Configuration de la stratégie de groupe (GPO) :
- Créez un nouveau GPO nommé "Auto-enrôlement de certificat sans fil". Accédez à
Configuration ordinateur -> Stratégies -> Paramètres Windows -> Paramètres de sécurité -> Stratégies de clé publique. Ouvrez "Client de services de certificats - Auto-enrôlement", définissez-le sur "Activé" et cochez "Renouveler les certificats expirés, mettre à jour les certificats en attente et supprimer les certificats révoqués". - Dans le même GPO, accédez à
Stratégies de réseau sans fil (802.11). Créez une nouvelle stratégie sans fil. Configurez le nom du SSID, définissez la sécurité sur WPA3-Enterprise, sélectionnez EAP-TLS et cochez explicitement le certificat de la CA racine AD CS dans la liste des certificats approuvés. Spécifiez le FQDN des serveurs RADIUS locaux (par exemple, Cisco ISE).
- Créez un nouveau GPO nommé "Auto-enrôlement de certificat sans fil". Accédez à
- Politique RADIUS (Cisco ISE) : Importez le certificat de la CA racine AD CS dans le magasin de certificats approuvés de Cisco ISE. Configurez une politique d'authentification pour accepter EAP-TLS. Configurez une politique d'autorisation qui vérifie si l'ordinateur qui se connecte appartient au groupe Active Directory "Ordinateurs du domaine" et, si tel est le cas, l'affecte dynamiquement au VLAN d'entreprise sécurisé.
Une entreprise gérant un grand centre d'exposition et de conférence souhaite sécuriser son réseau d'entreprise utilisé par les scanners du personnel d'événement, les terminaux de billetterie et les équipements de production média. Le site subit de fortes interférences RF pendant les événements et nécessite des temps de itinérance inférieurs à la seconde pour le personnel se déplaçant sur une surface de 50 000 mètres carrés. Ils utilisent un contrôleur physique Ruckus SmartZone et des serveurs FreeRADIUS sur site.
Déployez EAP-TLS sur site avec FreeRADIUS, optimisé pour Fast Transition (802.11r) et l'atténuation de la fragmentation des paquets.
- Génération de certificats et PKI : Utilisez une autorité de certification (CA) sur site pour émettre des certificats. Étant donné que les terminaux de billetterie et les scanners peuvent exécuter des systèmes d'exploitation spécialisés (Android Enterprise, Linux personnalisé), générez des certificats clients à l'aide de clés ECC SECP256R1 afin de réduire la taille de la charge utile des certificats, ce qui accélère la négociation cryptographique.
- Ajustement de FreeRADIUS :
- Dans
eap.conf, définissezfragment_size = 1024. Cela force FreeRADIUS à fragmenter les charges utiles de certificats volumineuses en paquets EAP plus petits que la MTU réseau standard, évitant ainsi les pertes de paquets sur les liaisons WAN ou les canaux WiFi encombrés. - Assurez-vous que
cache = yesest configuré sous la section TLS pour activer la reprise de session TLS. Cela permet aux clients itinérants de s'authentifier à nouveau à l'aide d'une négociation abrégée (sans renvoyer les certificats complets), réduisant ainsi les temps d'itinérance à moins de 50 millisecondes.
- Dans
- Ajustement du contrôleur sans fil (SmartZone) :
- Configurez le SSID du personnel avec WPA3-Enterprise et activez 802.11r (Fast BSS Transition). Configurez l'itinérance Over-the-Air (OTA).
- Associez le SSID aux serveurs FreeRADIUS principal et secondaire.
- Définissez le délai d'expiration RADIUS sur le contrôleur à 5 secondes avec 3 tentatives pour gérer les pertes de paquets RF occasionnelles sans déconnecter les sessions clients.
Questions d'entraînement
Q1. Une chaîne de vente au détail de 300 magasins souhaite déployer EAP-TLS pour ses scanners d'inventaire d'entreprise. Lors de la phase pilote, elle constate que si les ordinateurs portables s'authentifient en moins d'une seconde, certains terminaux de lecture plus anciens mettent jusqu'à 10 secondes pour s'authentifier ou échouent totalement sur les liaisons WAN distantes qui relient les magasins au serveur RADIUS central. Quelle est la cause technique la plus probable de ce problème et comment doit-on le résoudre ?
Conseil : Prenez en compte la taille de la charge utile du certificat ainsi que l'impact de la latence WAN et de la fragmentation des paquets sur le trafic RADIUS basé sur UDP.
Voir la réponse type
Le problème technique est causé par la fragmentation des paquets EAP, combinée à la perte de paquets et à la latence sur le réseau WAN. Les échanges EAP-TLS nécessitent la transmission de chaînes de certificats X.509 complètes, qui dépassent souvent la MTU réseau standard (1500 octets). Lorsque ces charges utiles sont envoyées via RADIUS basé sur UDP, elles doivent être fragmentées. Si les routeurs WAN intermédiaires abandonnent un seul fragment, l'ensemble de l'échange EAP échoue, expire et doit redémarrer, ce qui est particulièrement visible sur les liaisons distantes à forte latence.
Pour résoudre ce problème, l'équipe réseau doit :
- Ajuster la valeur Framed-MTU : Configurer l'attribut
Framed-MTUsur le serveur RADIUS et sur le contrôleur sans fil à une valeur inférieure (telle que1300ou1200). Cela force le serveur RADIUS à fragmenter les messages EAP au niveau de la couche applicative en paquets plus petits capables de traverser le WAN sans subir de fragmentation au niveau de la couche IP. - Optimiser la taille des certificats : Émettre de nouveaux certificats clients pour les scanners en utilisant la cryptographie sur les courbes elliptiques (ECC) avec des clés SECP256R1 au lieu de clés RSA 2048. Les certificats ECC sont nettement plus petits (environ 300 octets contre 2048 octets pour RSA), ce qui réduit le nombre de fragments nécessaires à l'échange.
- Activer la reprise de session TLS : Configurer le serveur RADIUS pour mettre en cache les sessions TLS. Lorsqu'un scanner effectue une transition (roaming) ou se reconnecte, il peut effectuer un échange abrégé qui ne nécessite pas la transmission de la chaîne de certificats complète, ce qui réduit le temps d'authentification à moins de 100 millisecondes.
Q2. Un administrateur de sécurité informatique configure un SSID EAP-TLS via un outil MDM. Il déploie le certificat client et le profil sans fil sur l'ensemble des ordinateurs portables de l'entreprise. Cependant, lors des tests, il constate que les ordinateurs portables se connectent encore parfois à un point d'accès d'attaque (rogue) diffusant le même nom de SSID, et qu'une invite apparaît pour demander à l'utilisateur de faire confiance à un nouveau certificat de serveur. Quelle erreur de configuration a été commise dans le profil MDM, et quel est le risque de sécurité associé ?
Conseil : Examinez les paramètres de vérification de confiance au sein de la configuration du profil sans fil de la solution MDM.
Voir la réponse type
L'erreur de configuration réside dans le fait que le profil sans fil déployé par MDM n'applique pas la validation stricte de la confiance du serveur (Strict Server Trust Validation). Plus précisément, l'administrateur a omis de spécifier explicitement les FQDN des serveurs RADIUS approuvés et n'a pas désactivé l'option « Inviter l'utilisateur à faire confiance à de nouveaux serveurs ».
Le risque de sécurité est une attaque de l'homme du milieu (MitM) / Rogue AP. Si un attaquant configure un point d'accès malveillant diffusant le SSID de l'entreprise et présentant un certificat auto-signé, l'appareil client tentera de s'authentifier. Comme la validation stricte n'est pas appliquée, le système d'exploitation invite l'utilisateur à faire confiance au nouveau certificat. Si un employé non technique clique sur « Faire confiance » ou « Se connecter quand même », le point d'accès malveillant peut établir une connexion. Bien que l'EAP-TLS empêche l'attaquant de voler le mot de passe de l'utilisateur (aucun mot de passe n'étant envoyé), l'attaquant peut désormais intercepter le trafic réseau non chiffré, effectuer du spoofing DNS ou injecter des exploits locaux sur le terminal.
Q3. Un opérateur de stade a déployé EAP-TLS pour 200 terminaux de point de vente mobiles (POS) utilisés par le personnel pendant les matchs. Le jour du match, alors que 50 000 supporters entraient dans le stade, les terminaux de point de vente ont subi de fréquentes déconnexions et pertes d'authentification, ce qui a gravement nui aux ventes des concessions. Les journaux RADIUS indiquaient des taux élevés d'erreurs « Handshake Timeout » et « Max Retries Exceeded », mais l'utilisation du processeur et de la mémoire sur les serveurs RADIUS restait inférieure à 15 %. Quels facteurs physiques et logiques ont causé cette panne, et comment l'architecture doit-elle être optimisée ?
Conseil : Considérez l'impact d'une congestion RF extrême sur les liaisons cryptographiques et le rôle des protocoles d'optimisation de l'itinérance.
Voir la réponse type
Cette panne est un cas classique de congestion RF entraînant des expirations de délai (timeouts) lors de la liaison cryptographique. L'EAP-TLS nécessite plusieurs allers-retours de trames (généralement 4 à 6 allers-retours) pour mener à bien la liaison TLS mutuelle. Dans un environnement de stade accueillant 50 000 appareils clients actifs, les bandes 2.4GHz et 5GHz subissent de graves collisions de paquets et des taux de retentative élevés. Comme l'EAP-TLS est très bavard sur les ondes, la perte d'un paquet sur l'une des trames de liaison force la machine d'état EAP à expirer et à relancer l'ensemble du processus de liaison, provoquant une cascade de pannes.
Pour optimiser l'architecture et résoudre ce problème, l'opérateur doit mettre en œuvre les optimisations physiques et logiques suivantes :
- Activer l'itinérance rapide (802.11r) : Configurez la norme 802.11r (Fast BSS Transition) sur le SSID dédié aux terminaux de point de vente. Cela permet aux terminaux de négocier les clés d'itinérance avant de basculer vers un nouveau point d'accès, réduisant ainsi les échanges sur les ondes lors des déplacements.
- Implémenter la reprise de session TLS (TLS Session Resumption) : Assurez-vous que le serveur RADIUS dispose d'une mise en cache des sessions TLS active. Lorsqu'un terminal se reconnecte ou change de point d'accès, il peut effectuer une liaison abrégée (ne nécessitant que 1 à 2 allers-retours et aucun transfert de certificat), ce qui réduit considérablement l'occupation du temps d'antenne et l'exposition aux pertes de paquets RF.
- Optimisation RF dédiée : Basculez les terminaux de point de vente exclusivement sur les bandes 5GHz ou 6GHz. Désactivez la bande 2.4GHz sur le SSID des points de vente. Mettez en place une planification stricte des canaux, réduisez la largeur des canaux à 20MHz pour maximiser les canaux non chevauchants disponibles, et configurez des débits de données de base minimaux (par exemple, en désactivant les débits inférieurs à 12Mbps ou 24Mbps) afin de libérer les ondes de la surcharge des trames de gestion.
Questions fréquentes
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
Continuer la lecture de cette série
Gérer la sécurité du BYOD (Bring Your Own Device) sur les réseaux du personnel
Un guide de référence technique faisant autorité pour les responsables IT et architectes réseau d'entreprise sur la sécurisation de l'accès BYOD sur les réseaux du personnel. Ce guide détaille l'architecture réseau exacte, les protocoles d'authentification et les flux d'intégration MDM nécessaires pour limiter les fuites de données et maintenir la conformité réglementaire au sein des établissements à forte fréquentation.
Limitation des points d'accès non autorisés sur les réseaux d'entreprise
Ce guide de référence technique détaille l'architecture, le déploiement et les procédures opérationnelles pour atténuer les points d'accès non autorisés sur les réseaux d'entreprise à l'aide des systèmes de prévention des intrusions sans fil (WIPS) et des systèmes de détection des intrusions sans fil (WIDS). Il fournit des cadres d'action pour les administrateurs de la sécurité informatique afin de détecter, classer et neutraliser les points d'accès non autorisés dans des environnements physiques complexes, notamment l'hôtellerie, le commerce de détail, la santé et les espaces publics. Le guide couvre la classification des menaces, les mécanismes de confinement automatisés, les implications en matière de conformité (PCI-DSS, GDPR, HIPAA) et les résultats commerciaux mesurables.
Politiques BYOD sécurisées pour les réseaux WiFi du personnel
Ce guide de référence propose aux responsables informatiques un cadre indépendant des fournisseurs pour intégrer en toute sécurité les appareils personnels du personnel. Il détaille les décisions architecturales cruciales - notamment la segmentation du réseau, l'authentification EAP-TLS et l'intégration MDM - nécessaires pour prendre en charge le BYOD sans compromettre l'infrastructure d'entreprise centrale.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.