
Autenticação Baseada em Certificados para Dispositivos Corporativos (EAP-TLS)
Este guia de referência técnica abrangente aborda a arquitetura, a implementação e as melhores práticas operacionais da autenticação baseada em certificados EAP-TLS para dispositivos corporativos. Concebido para arquitetos de TI e líderes de operações de locais, oferece um roteiro prático para eliminar os riscos de credenciais baseadas em palavras-passe e alcançar um controlo de acesso à rede 802.1X robusto em ambientes empresariais multi-site.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Empresarial →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
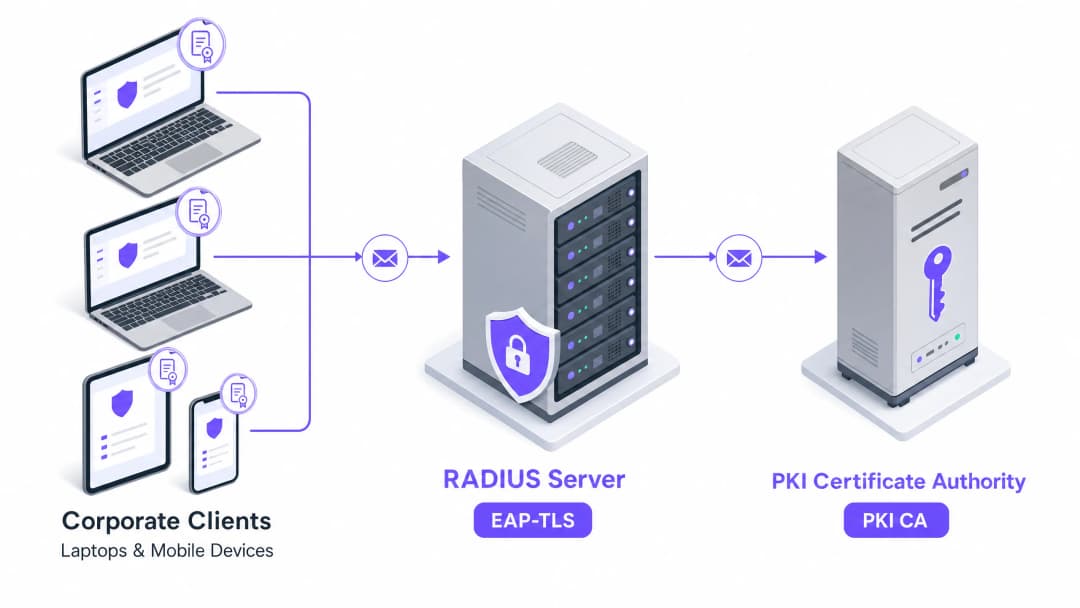
Resumo Executivo
No ambiente de rede empresarial moderno, a autenticação sem fios baseada em palavra-passe é uma das vias mais vulneráveis para o roubo de credenciais, ataques de man-in-the-middle e acesso não autorizado à rede. Os protocolos legados como o PEAP-MSCHAPv2, embora historicamente populares devido à sua baixa barreira de entrada, dependem de credenciais de utilizador que são facilmente intercetadas através de pontos de acesso falsos ou comprometidas através de engenharia social. Para gestores de TI, arquitetos de rede e CTOs que gerem propriedades de elevado tráfego e multi-site - hotéis, cadeias de retalho, estádios e escritórios do setor público - proteger a rede "WiFi de funcionários" é uma prioridade crítica para o negócio que afeta diretamente a continuidade do negócio, a confiança na marca e a conformidade regulamentar.
Este guia apresenta o plano técnico para a migração de dispositivos corporativos para o EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), o protocolo criptográfico padrão do setor para autenticação mútua baseada em certificados sob a norma IEEE 802.1X. Ao substituir palavras-passe de utilizador falíveis por certificados digitais X.509 vinculados criptograficamente, o EAP-TLS elimina totalmente a superfície de ataque baseada em credenciais. A implementação do EAP-TLS garante que apenas dispositivos verificados e geridos corporativamente se possam associar a redes internas, simplificando a conformidade com normas rigorosas como PCI-DSS e GDPR, ao mesmo tempo que reduz drasticamente os pedidos de suporte técnico relacionados com a expiração e reposição de palavras-passe.
Embora os benefícios de segurança do EAP-TLS sejam absolutos, uma implementação bem-sucedida exige uma abordagem estruturada à Infraestrutura de Chaves Públicas (PKI), à integração de Gestão de Dispositivos Móveis (MDM) e à automatização do ciclo de vida dos certificados. Este documento fornece a orientação técnica prática e os padrões de arquitetura necessários para implementar, dimensionar e manter uma infraestrutura EAP-TLS robusta em ambientes empresariais complexos e multi-site.
Análise Técnica Profunda
Fundamentos Criptográficos e Autenticação Mútua
Na sua essência, o EAP-TLS aplica o handshake Transport Layer Security (TLS) ao controlo de acesso à rede sob a estrutura Extensible Authentication Protocol (EAP), conforme definido no RFC 5216 [1]. Ao contrário dos métodos EAP baseados em palavra-passe (como o PEAP ou o EAP-TTLS), que estabelecem um túnel para proteger uma troca de credenciais legada, o EAP-TLS utiliza TLS para realizar autenticação criptográfica mútua.
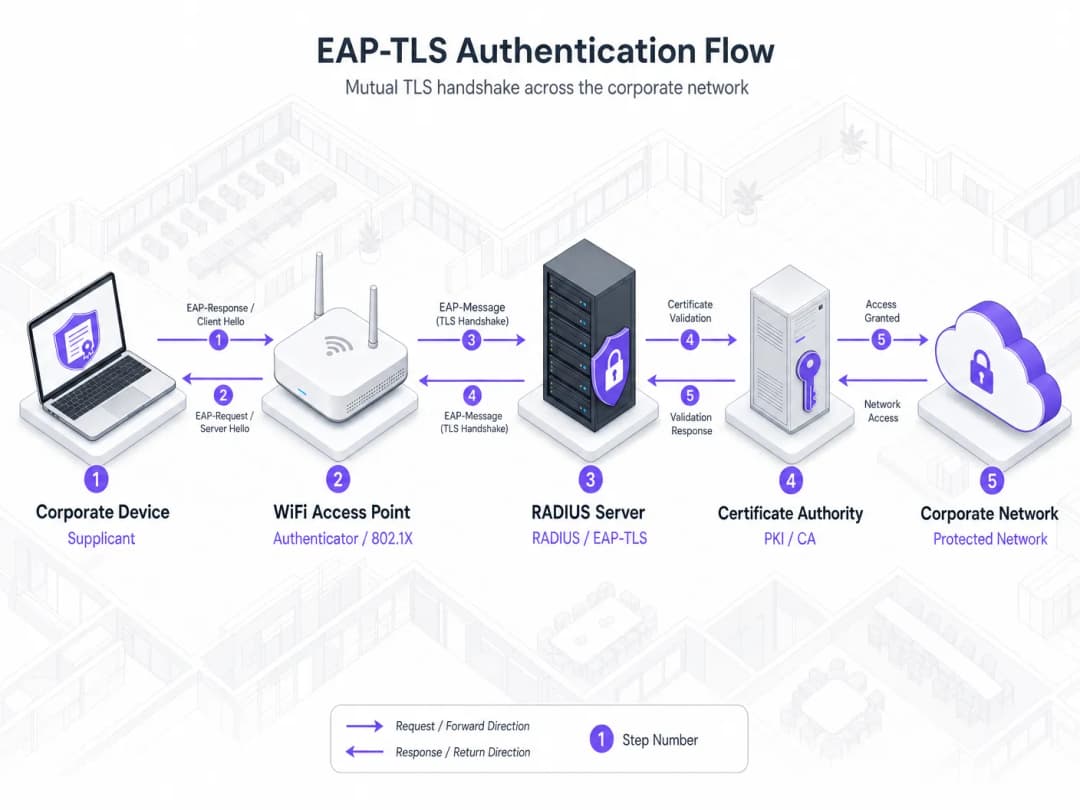
Durante o handshake EAP-TLS, tanto o cliente (conhecido como o suplicante na terminologia 802.1X) como o servidor RADIUS (o servidor de autenticação) devem apresentar certificados digitais X.509 válidos. O fluxo de autenticação processa-se da seguinte forma:
- Autenticação do servidor: O servidor RADIUS apresenta o seu certificado de servidor ao cliente. O cliente valida este certificado em relação ao seu repositório de confiança local, confirmando que é assinado por uma Autoridade de Certificação (CA) raiz fidedigna, não expirou e corresponde à identidade do servidor esperada (Common Name/Subject Alternative Name).
- Autenticação do cliente: Assim que a identidade do servidor for verificada, o cliente apresenta o seu certificado de dispositivo único ao servidor RADIUS. O servidor valida este certificado em relação ao seu repositório de confiança, confirmando a sua assinatura, período de validade e estado de revogação.
- Derivação de chaves: Após ambas as partes terem concluído a verificação mútua, derivam criptograficamente uma Pairwise Master Key (PMK) e uma Group Temporal Key (GTK) exclusivas. Estas chaves são utilizadas para encriptar o tráfego sem fios por via aérea através de WPA2-Enterprise ou WPA3-Enterprise, garantindo que cada sessão utiliza chaves de encriptação exclusivas e não reutilizáveis.
Como a autenticação depende inteiramente de criptografia assimétrica (RSA ou criptografia de curva elíptica), nenhum tipo de palavra-passe, hash ou segredo partilhado é transmitido por via aérea ou armazenado no servidor de autenticação. Este design torna a rede completamente imune a ataques offline de força bruta, ataques de dicionário e recolha de credenciais através de pontos de acesso falsificados.
Componentes Arquitetónicos
Uma implementação EAP-TLS de nível de produção compreende quatro pilares de infraestrutura fundamentais, cada um cumprindo uma função distinta na cadeia de confiança:
| Pilar | Componente | Função Técnica | Opções de Nível Empresarial |
|---|---|---|---|
| PKI | Autoridade de Certificação (CA) | Emite, assina e gere o ciclo de vida dos certificados digitais X.509 para servidores e dispositivos. | Active Directory Certificate Services (AD CS), Cloud PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | Servidor de Autenticação | Termina o handshake EAP-TLS, valida certificados e toma decisões de permissão/negação de admissão 802.1X. | Cisco ISE, Aruba ClearPass, FreeRADIUS, Cloud RADIUS (JoinNow, Foxpass) |
| MDM | Gestão de Endpoints | Implementa automaticamente perfis de confiança de CA raiz e aciona a inscrição de certificados SCEP/EST nos dispositivos. | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | Infraestrutura de Rede | Atua como o autenticador 802.1X, retransmitindo pacotes EAP entre o cliente e o RADIUS via RADIUS-over-UDP/TCP. | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| Identidade | Fornecedor de Identidade (IdP) | Mantém a fonte única de verdade para contas de utilizadores e dispositivos, consultada pelo RADIUS durante a avaliação de políticas. | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
Comparação de Métodos EAP
Para compreender a razão pela qual o EAP-TLS é a norma obrigatória para dispositivos corporativos, vale a pena compará-lo com os outros métodos EAP habitualmente encontrados em ambientes empresariais:

Como ilustra o gráfico acima, o EAP-TLS é o único método que atinge uma postura de segurança elevada, eliminando totalmente o risco associado a palavras-passe. Métodos como o PEAP-MSCHAPv2 continuam altamente suscetíveis a ataques de roubo de credenciais através de ferramentas básicas como o Hostapd-WPE, tornando-os inadequados para proteger recursos corporativos sensíveis no panorama de ameaças atual.
Guia de Implementação
A implementação de EAP-TLS numa rede empresarial com múltiplos locais exige uma execução sistemática nas camadas de PKI, MDM, RADIUS e infraestrutura sem fios. Os passos seguintes descrevem uma estrutura de implementação testada em produção e independente de fornecedores.
Passo 1: Estabelecer a Infraestrutura de Chaves Públicas (PKI)
A PKI é a base criptográfica do EAP-TLS. Para a segurança empresarial, recomenda-se vivamente uma arquitetura de CA de dois níveis:
- CA de Raiz Offline: Uma Autoridade de Certificação offline altamente segura, utilizada exclusivamente para assinar os certificados das CA Emissoras. A chave privada da CA de Raiz deve ser protegida por um Módulo de Segurança de Hardware (HSM) ou por controlos rigorosos de acesso físico.
- CA Emissora Online: Uma Autoridade de Certificação online ativa, integrada na sua rede e plataforma de MDM, utilizada para emitir certificados para servidores RADIUS e dispositivos de cliente.
Configuração do certificado do servidor RADIUS:
- Emita um certificado de servidor para o seu servidor RADIUS a partir da CA Emissora.
- Certifique-se de que o certificado inclui o OID de Utilização de Chave Alargada (EKU) para Autenticação de Servidor (
1.3.6.1.5.5.7.3.1). - Configure o Nome Alternativo do Requerente (SAN) para corresponder ao nome de domínio totalmente qualificado (FQDN) do servidor RADIUS.
Passo 2: Automatizar a Inscrição de Certificados de Cliente através de MDM
A instalação manual de certificados não é escalável e introduz sérios riscos de segurança. As implementações empresariais devem utilizar uma plataforma de MDM para automatizar o fornecimento de certificados através do Simple Certificate Enrolment Protocol (SCEP) ou Enrolment over Secure Transport (EST).
+-------------+         1. Envio de Perfil SCEP        +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      | Dispositivo|
|  (Intune/   | <----------------------------------- | do Cliente |
|    Jamf)    |   3. Validação de Desafio SCEP       |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Obtenção de Desafio                            | 4. Pedido SCEP
       v                                                   v
+-------------+                                      +------------+
|  SCEP/EST   | <----------------------------------- |  Issuing   |
|   Gateway   |       5. Emissão de Certificado      |     CA     |
+-------------+                                      +------------+
Sequência de implementação do perfil MDM:
- Perfil de CA Raiz: Implemente um perfil de certificado fidedigno que contenha os certificados públicos da CA Raiz e da CA Emissora no armazenamento de Autoridades de Certificação de raiz fidedignas do dispositivo. Isto garante que o dispositivo confia no certificado do servidor RADIUS.
- Perfil SCEP/EST: Configure um perfil de certificado SCEP que aponte para o gateway SCEP da sua CA Emissora. Configure o perfil com:
- Formato do nome do requerente:
CN={{DevicePhysicalIds:AADDeviceId}}ouCN={{UserPrincipalName}}, para associar o certificado a uma identidade de utilizador ou dispositivo única. - Extended Key Usage (EKU): Deve incluir Client Authentication (
1.3.6.1.5.5.7.3.2). - Utilização da chave: Assinatura digital, cifragem de chaves.
- Tamanho da chave: Mínimo RSA de 2048 bits ou ECC SECP256R1.
- Formato do nome do requerente:
- Perfil WiFi: Implemente um perfil de rede sem fios configurado para WPA3-Enterprise (com alternativa para WPA2-Enterprise) contendo:
- Tipo de EAP: EAP-TLS.
- Certificado de servidor fidedigno: Especifique explicitamente o FQDN do seu servidor RADIUS e selecione o perfil de CA Raiz implementado no Passo 1 como a âncora de fidedignidade. Isto evita que os dispositivos se liguem a um servidor RADIUS malicioso.
- Método de autenticação: Utilize o certificado registado através do perfil SCEP.
Passo 3: Configurar o Motor de Políticas RADIUS
O seu servidor RADIUS (por exemplo, Cisco ISE, Aruba ClearPass ou Cloud RADIUS) deve ser configurado para processar os pedidos de autenticação 802.1X recebidos dos pontos de acesso.
- Configuração do armazenamento de fidedignidade: Importe os certificados públicos da CA Raiz e da CA Emissora para o armazenamento de certificados fidedignos do servidor RADIUS. Ative a validação de certificados para a autenticação do cliente.
- Mapeamento da origem de identidade: Configure a política RADIUS para mapear a identidade extraída do Requerente ou SAN do certificado do cliente (por exemplo, o UPN ou ID do dispositivo Azure AD) para o seu fornecedor de identidade (como o Microsoft Entra ID ou Okta). Isto permite que o servidor RADIUS verifique se a conta de utilizador ou de dispositivo ainda está ativa no diretório antes de conceder acesso à rede.
- Regras de autorização: Crie políticas de autorização detalhadas com base em atributos de certificado e associações a grupos de diretório. Por exemplo:
- Regra 1: Se
Certificate:Issuerfor igual aCorporate Issuing CAeEntraID:DeviceStatusfor igual aCompliant, atribua a VLAN 10 (rede de dados corporativa) e aplique uma ACL baseada em funções de alta prioridade. - Regra 2: Se
Certificate:Issuerfor igual aCorporate Issuing CAeEntraID:UserGroupfor igual aFinance, atribua a VLAN 20 (rede segmentada das finanças).
- Regra 1: Se
Passo 4: Configurar a Infraestrutura de Wireless LAN (WLAN)
Configure os seus controladores wireless ou pontos de acesso geridos na nuvem (por exemplo, Cisco Catalyst, Aruba ou Meraki) para impor a autenticação 802.1X no SSID corporativo.
- Defina os servidores RADIUS: Adicione os endereços IP do seu servidor RADIUS e configure um segredo partilhado forte e exclusivo para cada AP ou controlador wireless.
- Ative o WPA3-Enterprise: Configure o SSID corporativo para utilizar WPA3-Enterprise. O WPA3 oferece uma proteção robusta contra ataques de dicionário offline e exige Protected Management Frames (PMF), protegendo o tráfego de controlo pelo ar. Ofereça o WPA2-Enterprise como um modo de transição apenas onde existirem clientes corporativos herdados.
- Configuração de 802.1X/EAP: Defina o tipo de autenticação para 802.1X. Ative a atribuição dinâmica de VLAN se o seu servidor RADIUS estiver configurado para retornar atributos de VLAN no pacote
Access-Accept.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Melhores Práticas
Para garantir estabilidade operacional, alta disponibilidade e segurança robusta, as implementações de EAP-TLS de nível empresarial devem seguir as seguintes melhores práticas padrão do setor:
1. Verificação de Revogação de Certificados
A validação em tempo real da validade do certificado é inegociável. Se um portátil corporativo for perdido ou roubado, o seu acesso à rede deve ser terminado imediatamente. Configure o seu servidor RADIUS para impor uma verificação estrita de revogação utilizando:
- Online Certificate Status Protocol (OCSP): Altamente recomendado para validação em tempo real e de baixa latência de certificados individuais.
- Certificate Revocation Lists (CRLs): Configure uma cache local da CRL no servidor RADIUS com atualizações frequentes (por exemplo, a cada 2 a 4 horas) para evitar interrupções de autenticação se a CA ficar offline.
- Política à prova de falhas: Defina o comportamento do RADIUS quando os servidores de revogação estiverem inacessíveis. Para ambientes de alta segurança, a predefinição deve ser "negar acesso" (hard-fail). Para a continuidade do negócio em propriedades distribuídas de retalho ou hotelaria, pode ser aplicada uma política de "soft-fail" que restringe temporariamente o acesso a uma VLAN em quarentena.
2. Validação Estrita de Confiança do Lado do Cliente
Para mitigar ataques man-in-the-middle (MitM) - onde um atacante cria um ponto de acesso desonesto fazendo-se passar pelo SSID corporativo - os dispositivos dos clientes devem ser rigorosamente configurados para validar a identidade do servidor RADIUS. Isto é imposto através do perfil wireless do MDM:
- Desativar solicitações ao utilizador: Garanta que a opção de "solicitar ao utilizador que confie em novos servidores ou autoridades de certificação" está desativada. Se ocorrer uma divergência de certificado de servidor, o dispositivo deve desligar-se silenciosamente em vez de permitir que o utilizador ignore o aviso.
- Correspondência explícita de domínio: Restrinja os servidores fidedignos a FQDNs específicos (por exemplo,
radius01.purple.aiouradius02.purple.ai).
3. Segmentação de Rede e Controlo de Acesso Baseado em Funções (RBAC)
Uma autenticação 802.1X bem-sucedida não deve conceder acesso lateral sem restrições à rede corporativa. Implemente a segmentação de rede na extremidade wireless:
- Utilize atributos RADIUS (por exemplo,
Tunnel-Private-Group-IDpara VLANs ouFilter-Idpara ACLs) para atribuir dinamicamente clientes a segmentos de rede isolados com base na sua função (por exemplo, executiva, engenharia, RH, finanças). - Combine isto com uma solução moderna de Controlo de Acesso à Rede (NAC) para monitorizar continuamente a conformidade do dispositivo. Se um dispositivo ativo deixar de estar em conformidade no seu MDM (por exemplo, firewall desativada ou malware detetado), o MDM deve acionar a revogação do certificado ou notificar o NAC para reatribuir dinamicamente o dispositivo a uma VLAN de quarentena. Para uma visão abrangente dos principais sistemas de controlo, consulte o nosso guia: 10 Best Network Access Control (NAC) Solutions for 2026.
4. Alta Disponibilidade e Redundância Geográfica
Para operações de locais multi-site, uma interrupção do RADIUS significa que os dispositivos dos funcionários deixam de funcionar instantaneamente. Garanta que a sua arquitetura é totalmente redundante:
- Implante pelo menos dois servidores RADIUS por região atrás de um balanceador de carga de nível empresarial, ou configure-os como destinos primário/secundário no controlador sem fios.
- Para implantações globais (por exemplo, cadeias de hotéis internacionais ou marcas de retalho), aproveite uma arquitetura Cloud RADIUS com pontos de presença (PoPs) geograficamente distribuídos para garantir handshakes de baixa latência e sobrevivência local. Este padrão é analisado em detalhe no nosso guia técnico How to Implement 802.1X Authentication with Cloud RADIUS.
Resolução de Problemas e Mitigação de Riscos
A implantação do EAP-TLS elimina os problemas relacionados com palavras-passe, mas introduz dependências criptográficas e de infraestrutura. Compreender os modos de falha comuns e estabelecer um protocolo estruturado de resolução de problemas para as equipas operacionais é essencial.
Modos de Falha Comuns e Fluxos de Trabalho de Resolução
1. Falha de Handshake: "CA Desconhecida" ou "Certificado Não Confiável"
- Sintoma: O dispositivo cliente tenta ligar-se mas desliga-se imediatamente durante o handshake TLS. Os registos do RADIUS mostram
TLS Alert: Alert Certificate Unknown. - Causa raiz: O cliente não confia na Autoridade de Certificação (CA) que assinou o certificado do servidor RADIUS, ou o servidor RADIUS não confia na CA que assinou o certificado do cliente.
- Resolução: Verifique se os certificados públicos da Root CA e da Issuing CA estão instalados corretamente no repositório de raiz confiável do cliente via MDM. Verifique se o repositório de confiança do servidor RADIUS contém o certificado da Issuing CA do cliente e se a própria cadeia de certificados do servidor RADIUS está completa.
2. Falha de Inscrição SCEP
- Sintoma: Um novo dispositivo corporativo não se consegue ligar ao WiFi porque não tem um certificado de cliente. Os registos do MDM mostram erros de inscrição SCEP.
- Causa raiz: O gateway SCEP está inacessível, a palavra-passe do desafio SCEP expirou ou o servidor NDES (Network Device Enrollment Service) está sem recursos.
- Resolução: Verifique a conectividade de rede entre o cliente, o MDM e o gateway SCEP. Reinicie o pool de aplicações IIS do NDES e verifique se o serviço de validação de desafio SCEP está a funcionar corretamente. Certifique-se de que a conta de serviço do MDM possui as permissões adequadas na AC.
3. Timeouts no Handshake Silencioso
- Sintoma: O cliente tenta autenticar-se mas a ligação expira. O registo RADIUS não mostra nenhum registo da tentativa ou mostra um handshake parcialmente interrompido.
- Causa raiz: Fragmentação de IP. A troca de EAP-TLS envolve payloads de certificados de grandes dimensões, fazendo com que os pacotes EAP excedam a MTU padrão de 1500 bytes. Se um comutador ou router intermédio rejeitar os pacotes fragmentados, o handshake expira.
- Resolução: Configure o atributo Framed-MTU no servidor RADIUS e nos controladores sem fios. Definir o Framed-MTU para
1344ou1300força o servidor RADIUS a fragmentar as mensagens EAP em pacotes mais pequenos que atravessam a rede de forma limpa, sem fragmentação na camada IP.
Protocolo de Diagnóstico Estruturado
Ao resolver problemas de autenticação, os engenheiros de rede devem seguir este protocolo de diagnóstico sequencial:
+-------------------------------------------------------------+
| Passo 1: Verificar associação física/sem fios no Access Point |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Passo 2: Verificar a sessão EAP-TLS ativa nos registos em tempo real do RADIUS |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Passo 3: Inspecionar detalhes do handshake TLS e OIDs de EKU do certificado |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Passo 4: Validar acessibilidade do CRL/OCSP e estado de latência |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Passo 5: Verificar o estado do diretório de endpoints no fornecedor de identidade |
+-------------------------------------------------------------+
Retorno do Investimento (ROI) e Impacto no Negócio
A transição para o EAP-TLS representa uma mudança técnica significativa, mas o seu retorno do investimento (ROI) é rápido e mensurável nas dimensões operacional, financeira e de segurança.
1. Eliminação do Risco Baseado em Credenciais
As redes baseadas em palavras-passe são inerentemente vulneráveis à partilha de credenciais, ataques de força bruta e engenharia social. Em setores com elevada rotatividade de pessoal, como a Hospitalidade e o Retalho, gerir a segurança das palavras-passe é um pesadelo operacional. Quando um funcionário sai, alterar uma palavra-passe WPA2 partilhada em centenas de dispositivos é praticamente impossível, criando uma ameaça interna persistente. O EAP-TLS vincula o acesso à rede ao dispositivo físico. Quando um funcionário sai ou um dispositivo é desativado, o certificado é revogado no MDM, terminando instantaneamente o acesso à rede em todos os locais físicos sem afetar qualquer outro dispositivo.
2. Redução de Custos Operacionais
De acordo com dados do setor, até 30% dos pedidos de suporte de TI estão relacionados com redefinições de palavras-passe, bloqueios de contas e problemas de conectividade sem fios causados pela expiração de credenciais. O EAP-TLS funciona inteiramente em segundo plano. Uma vez aprovisionado via MDM, a conectividade é automática, silenciosa e permanente. Os fluxos de trabalho automatizados de renovação de certificados garantem que os dispositivos permanecem ligados sem a intervenção do utilizador, eliminando milhares de horas de produtividade perdida e reduzindo drasticamente os custos do suporte técnico. Para ambientes de grande escala, como hubs de Saúde ou de Transportes, esta eficiência operacional traduz-se diretamente em centenas de milhares de libras em poupanças anuais de custos de suporte.
3. Conformidade e Alinhamento Regulatório
Para locais que gerem dados sensíveis, um controlo robusto de acesso à rede é um mandato legal. O EAP-TLS satisfaz diretamente e acelera a conformidade com as principais estruturas regulatórias:
- PCI-DSS 4.0 (Requisito 8): Exige uma autenticação criptográfica forte e uma verificação de credenciais única para todos os componentes do sistema que acedem ao ambiente de dados dos titulares de cartões. O EAP-TLS fornece uma identidade de dispositivo única e vinculada criptograficamente que satisfaz plenamente este requisito para redes corporativas em ambientes de retalho e hotelaria.
- GDPR: Exige que as organizações implementem medidas técnicas e organizacionais adequadas para garantir um nível de segurança adequado ao risco. A autenticação mútua TLS fornece o nível mais elevado de proteção contra o acesso não autorizado a sistemas corporativos que contêm dados pessoais.
- ISO 27001 (Controlo A.8): Exige um controlo de acesso estrito e uma autenticação segura. O EAP-TLS fornece um registo preciso e criptograficamente auditável de qual dispositivo físico acedeu à rede, em que momento e a partir de qual ponto de acesso.
Matriz de Valor de Negócio
Para justificar a transição perante a liderança executiva, os diretores de TI podem aproveitar a seguinte matriz de valor de negócio:
| Impulsionador de Negócio | Antes do EAP-TLS (Palavras-passe/PEAP) | Depois do EAP-TLS (Certificados) | Impacto Financeiro e Operacional |
|---|---|---|---|
| Segurança de Credenciais | Risco extremamente elevado de recolha, partilha e ataques de força bruta a credenciais. | Criptograficamente seguro. Zero risco de roubo de credenciais por via aérea. | Risco reduzido de violação de dados (o custo médio de uma violação excede os £3,4 milhões). |
| Sobrecarga de Integração | Introdução manual de credenciais, formação de utilizadores, resolução frequente de problemas de conectividade. | Provisionamento em segundo plano sem intervenção manual através de MDM. Conectividade instantânea. | Redução de 90% nos pedidos de suporte de integração relacionados com WiFi. |
| Desativação/Revogação | Requer a alteração de segredos partilhados ou a desativação manual de contas em vários sistemas. | Revogação instantânea de certificados com um único clique através de MDM/RADIUS. | Eliminação imediata de vetores de ameaças internas e acesso de dispositivos não autorizados. |
| Auditorias de Conformidade | Difícil de comprovar a identidade exata do dispositivo; os registos dependem de credenciais de utilizador falíveis. | Pista de auditoria criptograficamente verificável que vincula dispositivos físicos a sessões. | Auditorias de conformidade simplificadas para PCI DSS, GDPR e SOC 2. |
| Carga de Trabalho do Suporte Técnico | Volume elevado de pedidos de suporte para redefinição de palavras-passe, expiração de credenciais e estados de bloqueio. | Quase zero pedidos. Os certificados renovam-se de forma silenciosa e automática em segundo plano. | Realocação de pessoal de TI para iniciativas estratégicas de elevado valor. |
Ao enquadrar a migração para EAP-TLS em torno da mitigação de riscos, eficiência operacional e conformidade, os líderes de TI podem apresentar um caso de negócio convincente que alinha a segurança da rede diretamente com os objetivos financeiros e estratégicos corporativos.
Referências
- [1] RFC 5216: The EAP-TLS Authentication Protocol. Extensible Authentication Protocol (EAP) Working Group. https://datatracker.ietf.org/doc/html/rfc5216
- [2] IEEE 802.1X-2020: Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control. IEEE Computer Society. https://standards.ieee.org/ieee/802.1X/7343/
- [3] WPA3-Enterprise Security Specification: Wi-Fi Alliance WPA3 Technical Specifications. Wi-Fi Alliance. https://www.wi-fi.org/discover-wi-fi/security
- [4] PCI DSS v4.0 Standard: Payment Card Industry Data Security Standard. PCI Security Standards Council. https://www.pcisecuritystandards.org/
- [5] GDPR Technical Security Measures: European Data Protection Board Guidelines on Network Security. European Union. https://gdpr-info.eu/
- [6] Purple Cloud RADIUS Architecture: Enterprise WiFi Security & Cloud RADIUS Integration Guide. Purple. https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [7] Network Access Control Best Practices: 10 Best Network Access Control (NAC) Solutions for 2026. Purple Blog. https://purple.ai/blog/best-network-access-control
Definições Principais
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security. Um protocolo de autenticação de rede definido por RFC que utiliza criptografia mútua baseada em certificados para proteger ligações sob a norma 802.1X.
O padrão de excelência absoluto para a segurança de redes sem fios corporativas, eliminando completamente as palavras-passe.
Supplicant
O cliente de software executado num dispositivo de utilizador final (como um portátil, tablet ou smartphone) que inicia um pedido de autenticação 802.1X e negoceia o handshake EAP.
O supplicant deve ser configurado via MDM para apresentar o certificado de cliente correto e confiar no servidor RADIUS.
Authenticator
O dispositivo de rede (tipicamente um Access Point sem fios ou um Switch com fios) que controla o acesso físico à rede. Este encaminha pacotes EAP entre o Supplicant e o servidor RADIUS, mas não processa as credenciais propriamente ditas.
O AP funciona como um guardião, mantendo a porta bloqueada até que o servidor RADIUS devolva um Access-Accept.
RADIUS
Remote Authentication Dial-In User Service. Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Auditoria (AAA) para utilizadores e dispositivos que se ligam a uma rede.
O servidor RADIUS termina o handshake EAP-TLS, valida os certificados e instrui o AP a conceder ou negar o acesso.
PKI
Public Key Infrastructure. Uma estrutura de funções, políticas, hardware, software e procedimentos necessários para criar, gerir, distribuir, utilizar, armazenar e revogar certificados digitais e gerir a encriptação de chave pública.
A PKI atua como a raiz de confiança; a sua Autoridade de Certificação assina as credenciais que comprovam a identidade na rede.
SCEP
Simple Certificate Enrolment Protocol. Um protocolo baseado em IP que automatiza a proteção e o fornecimento de certificados digitais a dispositivos de rede, normalmente geridos através de uma plataforma de MDM.
O SCEP é crítico para dimensionar o EAP-TLS, permitindo que os dispositivos se registem e renovem certificados de forma silenciosa e sem intervenção de TI.
OCSP
Online Certificate Status Protocol. Um protocolo de internet utilizado por dispositivos de rede para obter o estado de revogação de um certificado digital X.509 em tempo real, servindo como alternativa às CRLs.
Os servidores RADIUS utilizam o OCSP para verificar instantaneamente se um certificado de cliente apresentado foi revogado devido à perda do dispositivo ou à cessação do contrato de um colaborador.
WPA3-Enterprise
O mais recente padrão de segurança da WiFi Alliance para redes empresariais. Torna obrigatórios os Protected Management Frames (PMF) e oferece um modo de segurança de 192 bits que se alinha com a criptografia NSA Suite B.
A combinação do WPA3-Enterprise com o EAP-TLS proporciona a postura de segurança sem fios mais elevada disponível no mercado.
Exemplos Práticos
Uma marca de hotéis de luxo com 45 propriedades globalmente pretende proteger os seus dispositivos corporativos internos (portáteis da receção, tablets do serviço de limpeza e smartphones dos gerentes) num SSID dedicado. Atualmente, utilizam uma única chave pré-partilhada (PSK) em todas as propriedades, que já foi exposta várias vezes. Têm o Microsoft Entra ID e o Microsoft Intune para gestão de dispositivos, mas não possuem Active Directory local ou PKI.
Implemente uma arquitetura EAP-TLS nativa na nuvem utilizando o Microsoft Intune e uma PKI alojada na nuvem integrada com o Cloud RADIUS.
- Configuração de PKI: Crie uma PKI alojada na nuvem (como SCEPman ou EZCA) integrada diretamente com o Microsoft Entra ID. Gere um certificado de CA Emissora.
- Configuração do Intune:
- Crie um Perfil de Certificado Fidedigno no Intune e envie o certificado público da CA Emissora na Nuvem. Atribua este perfil a 'Todos os Dispositivos' (Windows, iOS, Android).
- Configure um Perfil de Certificado SCEP no Intune a apontar para o URL SCEP da PKI na Nuvem. Defina o Formato do Nome do Requerente como
CN={{AADDeviceId}}e o Nome Alternativo do Requerente como UPN. Adicione o OID de EKU 'Autenticação de Cliente' (1.3.6.1.5.5.7.3.2). - Crie um Perfil de WiFi no Intune. Defina o SSID como 'Purple-Staff', o tipo de segurança como WPA3-Enterprise e o tipo de EAP como EAP-TLS. Selecione o Perfil de Certificado Fidedigno como a âncora de raiz e especifique os FQDNs dos servidores Cloud RADIUS. Associe o perfil de certificado SCEP como a credencial de cliente.
- Integração de RADIUS: Configure o serviço Cloud RADIUS (por exemplo, JoinNow ou Foxpass) para confiar na CA Emissora na Nuvem. Configure a política de RADIUS para validar os certificados de cliente no Entra ID, verificando se o dispositivo está marcado como 'Em Conformidade' no Intune antes de retornar um pacote Access-Accept.
- Configuração do Controlador Sem Fios: No controlador sem fios centralizado (ou painel na nuvem como Meraki/Aruba Central), configure o SSID 'Purple-Staff' para apontar para os endereços IP do Cloud RADIUS utilizando 802.1X. Ative o WPA3-Enterprise com o modo de transição WPA2-Enterprise.
Uma organização do setor público que gere 12 escritórios municipais locais pretende transferir 1.500 portáteis corporativos Windows de PEAP-MSCHAPv2 para EAP-TLS. Atualmente, possuem um ambiente local de Microsoft Active Directory Domain Services (AD DS) com Active Directory Certificate Services (AD CS) a funcionar como a sua CA Empresarial. Os portáteis estão associados ao domínio e são geridos através de Objetos de Política de Grupo (GPOs).
Aproveite a infraestrutura existente de AD CS e Active Directory para implementar EAP-TLS através de auto-inscrição por Política de Grupo.
- Configuração da CA: Na CA Emissora do AD CS, duplique o modelo de certificado padrão 'Autenticação de Estação de Trabalho'. Nomeie o novo modelo como 'Autenticação sem Fios Corporativa'. No separador Segurança, conceda permissões de Leitura, Inscrição e Auto-inscrição aos 'Computadores do Domínio'. Certifique-se de que o modelo contém a EKU de 'Autenticação de Cliente'.
- Configuração de Política de Grupo (GPO):
- Crie uma nova GPO com o nome 'Auto-Inscrição de Certificado sem Fios'. Aceda a
Configuração do Computador -> Políticas -> Definições do Windows -> Definições de Segurança -> Políticas de Chave Pública. Abra 'Cliente de Serviços de Certificados - Auto-Inscrição', defina como 'Ativado' e ative 'Renovar certificados expirados, atualizar certificados pendentes e remover certificados revogados'. - Na mesma GPO, aceda a
Políticas de Rede sem Fios (802.11). Crie uma nova política sem fios. Configure o nome do SSID, defina a segurança para WPA3-Enterprise, selecione EAP-TLS e selecione explicitamente o certificado Root CA do AD CS na lista de certificados fidedignos. Especifique o FQDN dos servidores RADIUS locais (ex. Cisco ISE).
- Crie uma nova GPO com o nome 'Auto-Inscrição de Certificado sem Fios'. Aceda a
- Política RADIUS (Cisco ISE): Importe o certificado Root CA do AD CS para o repositório de Certificados Fidedignos do Cisco ISE. Configure uma Política de Autenticação para aceitar EAP-TLS. Configure uma Política de Autorização que verifica se o computador que se está a ligar pertence ao grupo do Active Directory 'Computadores do Domínio' e, em caso afirmativo, atribua-o dinamicamente à VLAN corporativa segura.
Uma empresa que gere um grande centro de exposições e conferências pretende proteger a sua rede corporativa utilizada por leitores de bilhetes da equipa do evento, terminais de bilheteira e equipamentos de produção de media. O local regista uma elevada interferência de RF durante os eventos e exige tempos de roaming inferiores a um segundo para os funcionários que se deslocam numa área de 50.000 metros quadrados. Utilizam um controlador físico Ruckus SmartZone e servidores FreeRADIUS locais.
Implemente o EAP-TLS localmente com o FreeRADIUS, otimizado para Fast Transition (802.11r) e mitigação de fragmentação de pacotes.
- PKI e Geração de Certificados: Utilize uma CA local para emitir certificados. Como os terminais de bilhetes e os leitores podem executar sistemas operativos especializados (Android Enterprise, Linux personalizado), gere certificados de cliente utilizando chaves ECC SECP256R1 para reduzir o tamanho do payload do certificado, o que acelera o handshake criptográfico.
- Ajuste do FreeRADIUS:
- Em
eap.conf, configurefragment_size = 1024. Isto força o FreeRADIUS a fragmentar payloads de certificados grandes em pacotes EAP menores do que a MTU de rede padrão, evitando a perda de pacotes em ligações WAN ou canais sem fios congestionados. - Certifique-se de que
cache = yesestá configurado na secção TLS para ativar o restabelecimento de sessão TLS. Isto permite que os clientes em roaming se autentiquem novamente utilizando um handshake mais curto (sem reenviar os certificados completos), reduzindo os tempos de roaming para menos de 50 milissegundos.
- Em
- Ajuste do Controlador Sem Fios (SmartZone):
- Configure o SSID da equipa com WPA3-Enterprise e ative o 802.11r (Fast BSS Transition). Configure o roaming Over-the-Air (OTA).
- Mapeie o SSID para os servidores FreeRADIUS primário e secundário.
- Configure o timeout do RADIUS no controlador para 5 segundos com 3 tentativas para lidar com eventuais perdas de pacotes de RF sem interromper as sessões dos clientes.
Perguntas de Prática
Q1. Uma cadeia de retalho com 300 lojas quer implementar o EAP-TLS para os seus scanners de inventário corporativos. Durante o piloto, descobrem que, embora os portáteis se autentiquem em menos de um segundo, alguns scanners portáteis mais antigos demoram até 10 segundos a autenticar-se ou falham totalmente através de ligações WAN remotas que ligam as lojas ao servidor RADIUS central. Qual é a causa técnica mais provável para este problema e como deve ser resolvido?
Dica: Considere o tamanho do payload do certificado e o impacto da latência da WAN e da fragmentação de pacotes no tráfego RADIUS baseado em UDP.
Ver resposta modelo
O problema técnico é causado pela fragmentação de pacotes EAP combinada com a perda de pacotes e latência na WAN. Os handshakes EAP-TLS envolvem a transmissão de cadeias completas de certificados X.509, que frequentemente excedem o MTU padrão da rede (1500 bytes). Quando estes payloads são enviados através de RADIUS baseado em UDP, têm de ser fragmentados. Se os routers WAN intermédios perderem um único fragmento, todo o handshake EAP falha e tem de expirar e reiniciar, o que é altamente visível em ligações remotas de elevada latência.
Para resolver este problema, a equipa de rede deve:
- Ajustar o Framed-MTU: Configurar o atributo
Framed-MTUno servidor RADIUS e no controlador sem fios para um valor mais baixo (como1300ou1200). Isto força o servidor RADIUS a fragmentar as mensagens EAP na camada de aplicação em pacotes mais pequenos que podem atravessar a WAN sem fragmentação na camada de IP. - Otimizar o Tamanho do Certificado: Emitir novamente os certificados de cliente para os scanners utilizando Criptografia de Curva Elíptica (ECC) com chaves SECP256R1 em vez de RSA 2048. Os certificados ECC são significativamente mais pequenos (aprox. 300 bytes vs 2048 bytes do RSA), reduzindo o número de fragmentos necessários para o handshake.
- Ativar o TLS Session Resumption: Configurar o FreeRADIUS/RADIUS para guardar em cache as sessões TLS. Quando um scanner efetua roaming ou se volta a ligar, pode realizar um handshake abreviado que não requer a transmissão de toda a cadeia de certificados, reduzindo o tempo de autenticação para menos de 100 milissegundos.
Q2. Um administrador de segurança de TI configura um SSID EAP-TLS via MDM. Este envia o certificado de cliente e o perfil sem fios para todos os portáteis corporativos. No entanto, durante os testes, nota que os portáteis ainda se ligam ocasionalmente a um ponto de acesso fictício (rogue) que transmite o mesmo nome de SSID, surgindo um aviso a solicitar ao utilizador que confie num novo certificado de servidor. Que erro de configuração foi cometido no perfil de MDM e qual é o risco de segurança?
Dica: Analise as definições de verificação de confiança dentro da configuração do perfil sem fios do MDM.
Ver resposta modelo
O erro de configuração é que o perfil sem fios enviado via MDM não tem a Validação Estrita de Confiança no Servidor (Strict Server Trust Validation) ativada. Especificamente, o administrador não especificou explicitamente os FQDNs do servidor RADIUS confiável e não desativou a opção de "Solicitar ao utilizador que confie em novos servidores".
O risco de segurança é um ataque Man-in-the-Middle (MitM) / Rogue AP. Se um atacante configurar um ponto de acesso malicioso (rogue AP) a transmitir o SSID corporativo e a apresentar um certificado autoassinado, o dispositivo cliente tentará autenticar-se. Como a validação estrita não está ativada, o sistema operativo solicita ao utilizador que confie no novo certificado. Se um funcionário não técnico clicar em "Confiar" ou "Ligar de qualquer forma", o rogue AP consegue estabelecer uma ligação. Embora o EAP-TLS evite que o atacante roube a palavra-passe do utilizador (pois nenhuma é enviada), o atacante pode agora intercetar tráfego de rede não encriptado, realizar falsificação de DNS (DNS spoofing) ou executar exploits locais no dispositivo final.
Q3. O operador de um estádio implementou EAP-TLS para 200 terminais POS (Point of Sale) móveis da equipa utilizados durante os jogos. No dia do jogo, quando 50.000 adeptos entraram no estádio, os terminais POS sofreram quebras de autenticação e desconexões frequentes, afetando gravemente as vendas das concessões. Os registos do RADIUS mostraram taxas elevadas de erros de "Handshake Timeout" e "Max Retries Exceeded", mas a utilização de CPU e memória nos servidores RADIUS manteve-se abaixo dos 15%. Que fatores da camada física e lógica causaram esta falha e como deve a arquitetura ser otimizada?
Dica: Considere o impacto do congestionamento extremo de RF nos handshakes criptográficos e o papel dos protocolos de otimização de roaming.
Ver resposta modelo
Esta falha é um caso clássico de congestionamento de RF que leva a limites de tempo (timeouts) no handshake criptográfico. O EAP-TLS requer múltiplas tramas de ida e volta (normalmente 4 a 6 idas e voltas) para concluir o handshake TLS mútuo. Num ambiente de estádio com 50.000 dispositivos clientes ativos, as bandas de 2.4GHz e 5GHz sofrem colisões severas de pacotes e taxas elevadas de repetição. Como o EAP-TLS é altamente conversador no ar, a perda de um pacote em qualquer uma das tramas do handshake força a máquina de estados EAP a expirar o tempo limite e a reiniciar todo o handshake, gerando uma cascata de falhas.
Para otimizar a arquitetura e resolver o problema, o operador deve implementar as seguintes otimizações físicas e lógicas:
- Ativar o Roaming Rápido (802.11r): Configurar o 802.11r (Fast BSS Transition) no SSID do POS. Isto permite que os terminais negociem as chaves de roaming antes de se moverem para um novo AP, reduzindo a troca de dados no ar durante os roams.
- Implementar a Retoma de Sessão TLS (TLS Session Resumption): Garantir que o servidor RADIUS tem a cache de sessão TLS ativada. Quando um terminal se volta a ligar ou faz roaming, pode realizar um handshake abreviado (que requer apenas 1-2 idas e voltas e nenhuma transmissão de certificado), reduzindo significativamente o consumo de tempo de antena e a exposição à perda de pacotes por RF.
- Sintonização de RF Dedicada: Mover os terminais POS exclusivamente para as bandas de 5GHz ou 6GHz. Desativar os 2.4GHz no SSID do POS. Implementar um planeamento de canais rigoroso, reduzir a largura de banda dos canais para 20MHz para maximizar os canais não sobrepostos disponíveis e configurar taxas de dados básicas mínimas (por exemplo, desativando taxas inferiores a 12Mbps ou 24Mbps) para libertar o canal do excesso de tramas de gestão.
Perguntas frequentes
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
Continue a ler esta série
Gerir a Segurança de BYOD (Bring Your Own Device) em Redes de Colaboradores
Um guia de referência técnica e autoritário para gestores de TI corporativos e arquitetos de rede sobre como proteger o acesso Bring Your Own Device (BYOD) em redes de colaboradores. Este guia descreve a arquitetura de rede exata, os protocolos de autenticação e os fluxos de trabalho de integração de MDM necessários para mitigar fugas de dados e manter a conformidade regulamentar em locais de grande afluência.
Mitigar Rogue Access Points em Redes Empresariais
Este guia de referência técnica detalha a arquitetura, a implementação e os procedimentos operacionais para mitigar rogue access points em redes empresariais recorrendo a Sistemas de Prevenção de Intrusões Sem Fios (WIPS) e Sistemas de Deteção de Intrusões Sem Fios (WIDS). Fornece estruturas de ação para administradores de segurança de TI detetarem, classificarem e neutralizarem APs não autorizados em ambientes físicos complexos, incluindo hotelaria, retalho, saúde e espaços públicos. O guia abrange a classificação de ameaças, mecanismos de contenção automatizados, implicações de conformidade (PCI-DSS, GDPR, HIPAA) e resultados de negócio mensuráveis.
Políticas Seguras de BYOD para Redes WiFi de Funcionários
Este guia de referência fornece aos líderes de TI uma estrutura neutra em termos de fornecedor para a integração segura de dispositivos pessoais de funcionários. Detalha as decisões críticas de arquitetura - incluindo segmentação de rede, autenticação EAP-TLS e integração com MDM - necessárias para suportar BYOD sem comprometer a infraestrutura corporativa principal.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.