
Autenticazione basata su certificati per dispositivi aziendali (EAP-TLS)
Questa guida di riferimento tecnico autorevole copre l'architettura, l'implementazione e le migliori pratiche operative dell'autenticazione basata su certificati EAP-TLS per i dispositivi aziendali. Progettata per gli architetti IT e i responsabili delle operazioni delle sedi, fornisce una roadmap pratica per eliminare i rischi relativi alle credenziali basate su password e ottenere un solido controllo degli accessi alla rete 802.1X in ambienti aziendali multi-sito.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Enterprise WiFi Security Guide →
Corporate EAP-TLS certificate authentication architect and ROI planner
Model enterprise certificate-based WiFi access control, size MDM SCEP distribution protocols, diagnose 802.1X handshake failure modes, and calculate annual helpdesk ticket savings from eliminating password resets.
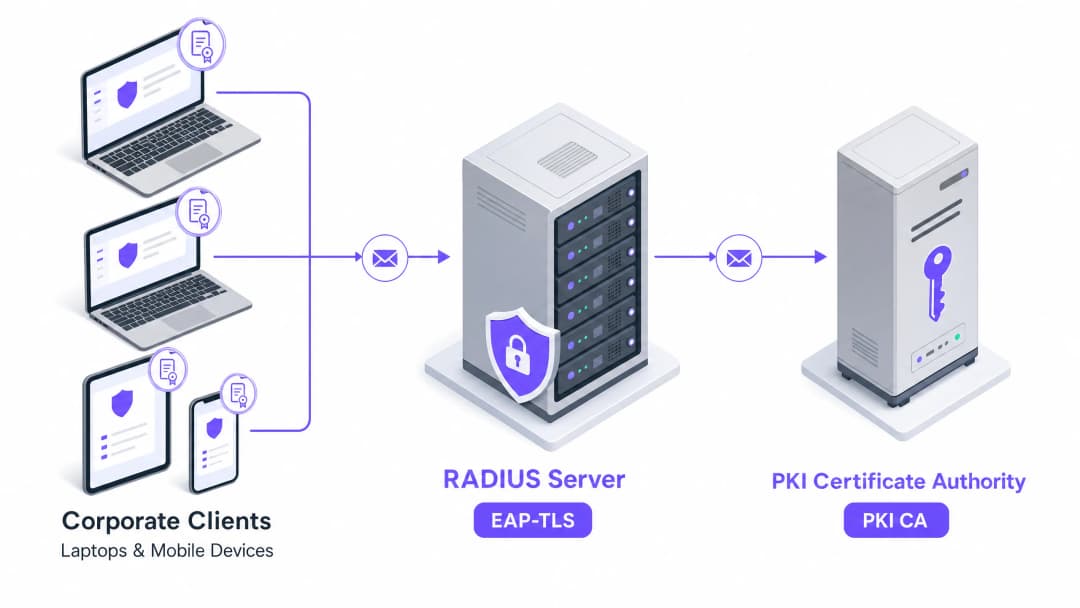
Multi-platform corporate fleet (Windows, macOS, iOS, Android) automated via MDM SCEP integration, Cloud PKI, and global Cloud RADIUS with real-time OCSP revocation checking.
Architecture evaluation and cryptographic boundary
- Key isolation: Hardware-backed multi-OS cryptographic keystores. Private keys are generated on-chip and marked non-exportable, preventing credential leakage even if an endpoint is compromised.
- Shared-secret attack surface removed: 94%. Brute-force credential stuffing, password spray and evil-twin passphrase harvesting all stop working. A stolen enrolled device and an exportable private key remain, which is why this is not 100%.
- Revocation overhead: 24 ms added to the handshake while certificate status is checked.
- Server identity validation: All client profiles must match the SAN dNSName attribute
radius.purple.aiagainst the trusted enterprise Root CA.
Executive Summary
Nel moderno ambiente di rete aziendale, l'autenticazione wireless basata su password è uno dei canali più vulnerabili per il furto di credenziali, gli attacchi man-in-the-middle e l'accesso non autorizzato alla rete. I protocolli legacy come PEAP-MSCHAPv2, sebbene storicamente popolari a causa della loro bassa barriera all'ingresso, si affidano a credenziali utente che vengono facilmente intercettate tramite access point non autorizzati o compromesse tramite social engineering. Per i manager IT, gli architetti di rete e i CTO che gestiscono patrimoni multi-sito ad alto traffico - hotel, catene di vendita al dettaglio, stadi e uffici del settore pubblico - la sicurezza della rete "WiFi del personale" è una priorità aziendale critica che influisce direttamente sulla business continuity, sulla fiducia nel marchio e sulla conformità normativa.
Questa guida definisce il progetto tecnico per la migrazione dei dispositivi aziendali a EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), il protocollo crittografico standard del settore per l'autenticazione reciproca basata su certificati secondo lo standard IEEE 802.1X. Sostituendo le fallibili password degli utenti con certificati digitali X.509 crittograficamente vincolati, EAP-TLS elimina completamente la superficie di attacco basata sulle credenziali. L'implementazione di EAP-TLS garantisce che solo i dispositivi verificati e gestiti a livello aziendale possano associarsi alle reti interne, semplificando la conformità a standard rigorosi come PCI-DSS e GDPR e riducendo drasticamente i ticket di assistenza relativi alla scadenza e al ripristino delle password.
Sebbene i vantaggi in termini di sicurezza di EAP-TLS siano assoluti, un'implementazione di successo richiede un approccio strutturato all'integrazione di Public Key Infrastructure (PKI), Mobile Device Management (MDM) e automazione del ciclo di vita dei certificati. Questo documento fornisce la guida tecnica pratica e i modelli architetturali necessari per implementare, scalare e mantenere un'infrastruttura EAP-TLS robusta in ambienti aziendali complessi e multi-sito.
Approfondimento Tecnico
Fondamenti Crittografici e Autenticazione Reciproca
Fondamentalmente, EAP-TLS applica l'handshake Transport Layer Security (TLS) al controllo dell'accesso alla rete nell'ambito del framework Extensible Authentication Protocol (EAP), come definito nella specifica RFC 5216 [1]. A differenza dei metodi EAP basati su password (come PEAP o EAP-TTLS), che stabiliscono un tunnel per proteggere uno scambio di credenziali legacy, EAP-TLS utilizza il TLS per eseguire un'autenticazione crittografica reciproca.
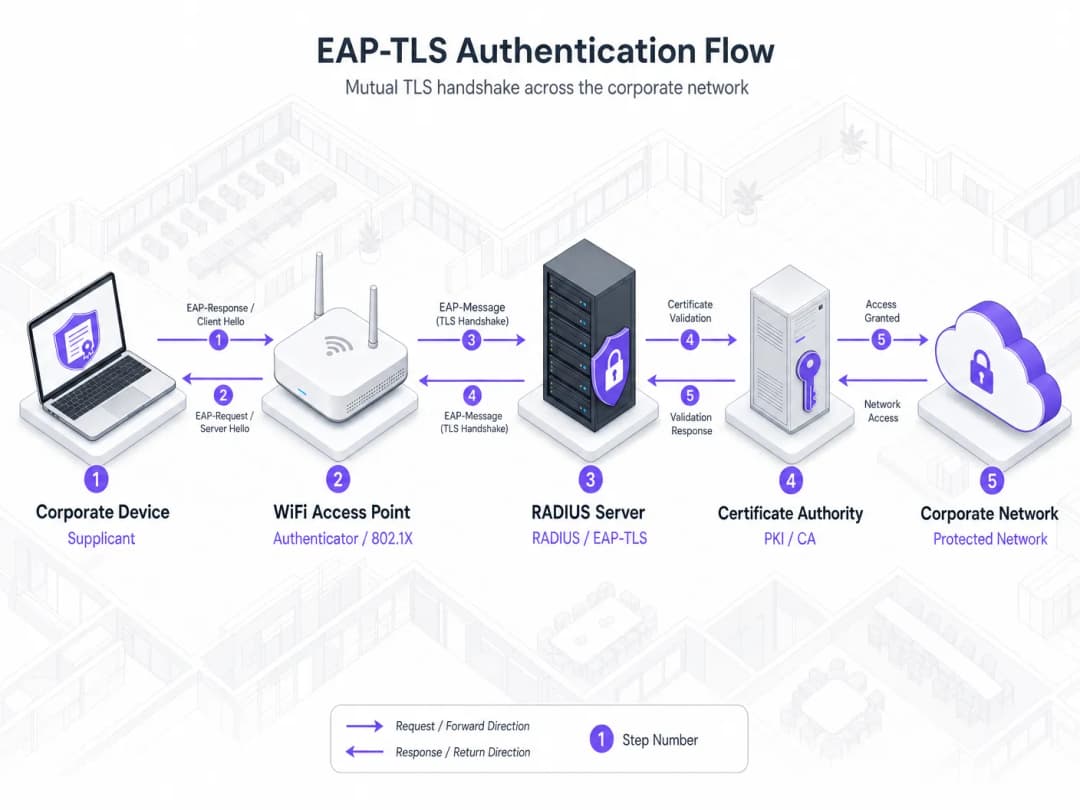
Durante l'handshake EAP-TLS, sia il client (noto come supplicant nella terminologia 802.1X) sia il server RADIUS (il server di autenticazione) devono presentare certificati digitali X.509 validi. Il flusso di autenticazione procede come segue:
- Autenticazione del server: il server RADIUS presenta il proprio certificato server al client. Il client convalida questo certificato confrontandolo con il proprio archivio locale dei certificati attendibili, confermando che sia firmato da un'Autorità di certificazione (CA) radice attendibile, che non sia scaduto e che corrisponda all'identità del server prevista (Common Name/Subject Alternative Name).
- Autenticazione del client: una volta verificata l'identità del server, il client presenta il proprio certificato di dispositivo univoco al server RADIUS. Il server convalida questo certificato rispetto al proprio archivio attendibile, confermandone la firma, il periodo di validità e lo stato di revoca.
- Derivazione della chiave: dopo che entrambe le parti hanno completato la verifica reciproca, derivano crittograficamente una chiave Pairwise Master Key (PMK) e una Group Temporal Key (GTK) univoche. Queste chiavi vengono utilizzate per crittografare il traffico wireless via etere tramite WPA2 o WPA3 Enterprise, garantendo che ogni sessione utilizzi chiavi di crittografia univoche e non riutilizzabili.
Poiché l'autenticazione si basa interamente sulla crittografia asimmetrica (RSA o crittografia a curve ellittiche), nessuna password, hash o segreto condiviso viene mai trasmesso via etere o memorizzato sul server di autenticazione. Questo design rende la rete completamente immune da attacchi brute-force offline, attacchi con dizionario e raccolta di credenziali tramite access point non autorizzati.
Componenti dell'architettura
Un'implementazione EAP-TLS di livello di produzione comprende quattro pilastri infrastrutturali principali, ciascuno dei quali svolge un ruolo distinto all'interno della catena di attendibilità:
| Pilastro | Componente | Funzione tecnica | Opzioni di livello Enterprise |
|---|---|---|---|
| PKI | Autorità di certificazione (CA) | Rilascia, firma e gestisce il ciclo di vita dei certificati digitali X.509 per server e dispositivi. | Active Directory Certificate Services (AD CS), Cloud PKI (Sectigo, EZCA, Smallstep), EJBCA |
| RADIUS | Server di autenticazione | Termina l'handshake EAP-TLS, convalida i certificati e prende decisioni di ammissione/rifiuto 802.1X. | Cisco ISE, Aruba ClearPass, FreeRADIUS, Cloud RADIUS (JoinNow, Foxpass) |
| MDM | Gestione degli endpoint | Distribuisce automaticamente i profili di attendibilità della CA radice e attiva la registrazione dei certificati SCEP/EST sui dispositivi. | Microsoft Intune, Jamf Pro, Ivanti Neurons (MobileIron), VMware Workspace ONE |
| WLAN | Infrastruttura di rete | Funge da autenticatore 802.1X, trasmettendo i pacchetti EAP tra il client e RADIUS tramite RADIUS-over-UDP/TCP. | Cisco Catalyst, Aruba AP, Ruckus Wireless, Mist Systems, Meraki AP |
| Identity | Identity Provider (IdP) | Mantiene l'unica fonte di verità per gli account utente e dispositivo, a cui fa riferimento RADIUS durante la valutazione delle policy. | Microsoft Entra ID, Okta, Active Directory, Google Workspace |
Confronto tra i metodi EAP
Per capire perché EAP-TLS è lo standard obbligatorio per i dispositivi aziendali, vale la pena confrontarlo con gli altri metodi EAP comunemente presenti negli ambienti enterprise:

Come illustrato nella tabella sopra, EAP-TLS è l'unico metodo che raggiunge un livello di sicurezza elevato eliminando completamente il rischio associato alle password. Metodi come PEAP-MSCHAPv2 rimangono altamente vulnerabili agli attacchi di furto di credenziali tramite toolchain di base come Hostapd-WPE, il che li rende inadatti a proteggere le risorse aziendali sensibili nel moderno panorama delle minacce.
Guida all'implementazione
La distribuzione di EAP-TLS in una rete aziendale multi-sede richiede un'esecuzione sistematica a livello di infrastruttura PKI, MDM, RADIUS e wireless. I passaggi seguenti delineano un framework di implementazione testato in produzione e indipendente dal fornitore.
Passaggio 1: Stabilire la Public Key Infrastructure (PKI)
La PKI è il pilastro crittografico di EAP-TLS. Per la sicurezza enterprise, si raccomanda vivamente un'architettura CA a due livelli:
- Root CA offline: un'autorità di certificazione offline altamente protetta, utilizzata esclusivamente per firmare i certificati delle CA emittenti (Issuing CA). La chiave privata della Root CA deve essere protetta da un modulo di sicurezza hardware (HSM) o da rigorosi controlli di accesso fisico.
- Issuing CA online: un'autorità di certificazione attiva e online, integrata con la rete e la piattaforma MDM, utilizzata per emettere certificati per i server RADIUS e i dispositivi client.
Configurazione del certificato del server RADIUS:
- Rilasciare un certificato server al server RADIUS dalla Issuing CA.
- Assicurarsi che il certificato includa l'OID dell'Extended Key Usage (EKU) per Server Authentication (
1.3.6.1.5.5.7.3.1). - Configurare il Subject Alternative Name (SAN) in modo che corrisponda al nome di dominio completo (FQDN) del server RADIUS.
Passaggio 2: Automatizzare l'iscrizione dei certificati client tramite MDM
L'installazione manuale dei certificati non è scalabile e introduce gravi rischi per la sicurezza. Le distribuzioni aziendali devono utilizzare una piattaforma MDM per automatizzare il provisioning dei certificati tramite il Simple Certificate Enrolment Protocol (SCEP) o l'Enrolment over Secure Transport (EST).
+-------------+         1. SCEP Profile Push         +------------+
|             | -----------------------------------> |            |
|     MDM     |                                      |   Client   |
|  (Intune/   | <----------------------------------- |   Device   |
|    Jamf)    |    3. SCEP Challenge Validation      |            |
+-------------+                                      +------------+
       ^                                                   |
       | 2. Challenge Get                                  | 4. SCEP Request
       v                                                   v
+-------------+                                      +------------+
|  SCEP/EST   | <----------------------------------- |  Issuing   |
|   Gateway   |       5. Certificate Issuance        |     CA     |
+-------------+                                      +------------+
Sequenza di deployment del profilo MDM:
- Profilo Root CA: Distribuisci sul dispositivo un profilo di certificato attendibile contenente i certificati pubblici della Root CA e della Issuing CA nell'archivio delle Autorità di certificazione radice attendibili del dispositivo. Questo assicura che il dispositivo consideri attendibile il certificato del server RADIUS.
- Profilo SCEP/EST: Configura un profilo di certificato SCEP che punti al gateway SCEP della tua Issuing CA. Configura il profilo con:
- Formato del nome del soggetto:
CN={{DevicePhysicalIds:AADDeviceId}}oCN={{UserPrincipalName}}, per associare il certificato a un'identità univoca di dispositivo o utente. - Utilizzo chiavi esteso (EKU): Deve includere Autenticazione client (
1.3.6.1.5.5.7.3.2). - Utilizzo delle chiavi: Firma digitale, crittografia delle chiavi.
- Dimensione della chiave: Minimo RSA 2048-bit o ECC SECP256R1.
- Formato del nome del soggetto:
- Profilo WiFi: Distribuisci un profilo di rete wireless configurato per WPA3-Enterprise (con fallback a WPA2-Enterprise) contenente:
- Tipo EAP: EAP-TLS.
- Certificato del server attendibile: Specifica esplicitamente il FQDN del tuo server RADIUS e seleziona il profilo Root CA distribuito al Passaggio 1 come ancora di attendibilità. Ciò impedisce ai dispositivi di connettersi a un server RADIUS dannoso.
- Metodo di autenticazione: Utilizza il certificato registrato tramite il profilo SCEP.
Passaggio 3: Configurare il Policy Engine RADIUS
Il tuo server RADIUS (ad esempio, Cisco ISE, Aruba ClearPass o Cloud RADIUS) deve essere configurato per elaborare le richieste di autenticazione 802.1X in entrata provenienti dagli access point.
- Configurazione dell'archivio di attendibilità: Importa i certificati pubblici della Root CA e della Issuing CA nell'archivio dei certificati attendibili del server RADIUS. Abilita la convalida del certificato per l'autenticazione client.
- Mappatura della sorgente di identità: Configura la policy RADIUS per mappare l'identità estratta dal Soggetto o dal SAN del certificato client (ad esempio, l'UPN o l'ID dispositivo Azure AD) sul tuo provider di identità (come Microsoft Entra ID o Okta). Ciò consente al server RADIUS di verificare che l'account dell'utente o del dispositivo sia ancora attivo nella directory prima di concedere l'accesso alla rete.
- Regole di autorizzazione: Crea policy di autorizzazione granulari basate sugli attributi del certificato e sulle appartenenze ai gruppi di directory. Ad esempio:
- Regola 1: Se
Certificate:Issuerè uguale aCorporate Issuing CAeEntraID:DeviceStatusè uguale aCompliant, assegna la VLAN 10 (rete dati aziendale) e applica un ACL basato sul ruolo ad alta priorità. - Regola 2: Se
Certificate:Issuerè uguale aCorporate Issuing CAeEntraID:UserGroupè uguale aFinance, assegna la VLAN 20 (rete segmentata finanza).
- Regola 1: Se
Passaggio 4: Configurare l'infrastruttura Wireless LAN (WLAN)
Configura i tuoi controller wireless o gli access point gestiti in cloud (ad esempio, Cisco Catalyst, Aruba o Meraki) per imporre l'autenticazione 802.1X sull'SSID aziendale.
- Definisci i server RADIUS: aggiungi gli indirizzi IP del tuo server RADIUS e configura un segreto condiviso univoco e sicuro per ciascun access point o controller wireless.
- Abilita WPA3-Enterprise: configura l'SSID aziendale per utilizzare WPA3-Enterprise. WPA3 offre una protezione robusta contro gli attacchi con dizionario offline e impone i Protected Management Frames (PMF), mettendo in sicurezza il traffico di controllo via radio. Offri WPA2-Enterprise come modalità di transizione solo in presenza di client aziendali legacy.
- Configurazione 802.1X/EAP: imposta il tipo di autenticazione su 802.1X. Abilita l'assegnazione VLAN dinamica se il tuo server RADIUS è configurato per restituire gli attributi VLAN nel pacchetto
Access-Accept.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practice
Per garantire stabilità operativa, elevata disponibilità e una sicurezza robusta, le installazioni EAP-TLS di livello enterprise devono attenersi alle seguenti best practice standard del settore:
1. Verifica della revoca dei certificati
La convalida in tempo reale della validità dei certificati non è negoziabile. Se un laptop aziendale viene smarrito o rubato, il suo accesso alla rete deve essere interrotto immediatamente. Configura il tuo server RADIUS per imporre una verifica rigorosa della revoca utilizzando:
- Online Certificate Status Protocol (OCSP): fortemente raccomandato per la convalida in tempo reale e a bassa latenza dei singoli certificati.
- Certificate Revocation Lists (CRL): configura una cache locale della CRL sul server RADIUS con aggiornamenti frequenti (ad esempio, ogni 2 - 4 ore) per evitare interruzioni dell'autenticazione in caso di disconnessione della CA.
- Criterio fail-safe: definisci il comportamento di RADIUS quando i server di revoca non sono raggiungibili. Per gli ambienti ad alta sicurezza, imposta il comportamento predefinito su "nega accesso" (hard-fail). Per la continuità aziendale in proprietà distribuite del settore retail o hospitality, è possibile applicare un criterio di "soft-fail" che limita temporaneamente l'accesso a una VLAN di quarantena.
2. Convalida rigorosa del trust lato client
Per mitigare gli attacchi man-in-the-middle (MitM) - in cui un utente malintenzionato attiva un access point non autorizzato che imita l'SSID aziendale - i dispositivi client devono essere configurati rigorosamente per convalidare l'identità del server RADIUS. Questo viene imposto tramite il profilo wireless MDM:
- Disabilita i prompt utente: assicurati che l'opzione per "chiedere all'utente di considerare attendibili nuovi server o autorità di certificazione" sia disabilitata. In caso di mancata corrispondenza del certificato del server, il dispositivo deve disconnettersi silenziosamente anziché consentire all'utente di ignorare l'avviso.
- Corrispondenza esplicita del dominio: limita i server attendibili a FQDN specifici (ad esempio,
radius01.purple.aioradius02.purple.ai).
3. Segmentazione della rete e controllo dell'accesso basato sui ruoli (RBAC)
Un'autenticazione 802.1X riuscita non dovrebbe concedere un accesso laterale illimitato alla rete aziendale. Implementa la segmentazione della rete all'edge wireless:
- Utilizza gli attributi RADIUS (ad esempio,
Tunnel-Private-Group-IDper le VLAN oFilter-Idper le ACL) per assegnare dinamicamente i client a segmenti di rete isolati in base al loro ruolo (ad esempio, executive, ingegneria, HR, finanza). - Associa questa configurazione a una moderna soluzione di Network Access Control (NAC) per monitorare continuamente la conformità dei dispositivi. Se un dispositivo attivo diventa non conforme nel tuo MDM (ad esempio, firewall disattivato o malware rilevato), l'MDM dovrebbe avviare la revoca del certificato o notificare il NAC per riassegnare dinamicamente il dispositivo a una VLAN di quarantena. Per una panoramica completa dei principali sistemi di controllo, consulta la nostra guida: 10 migliori soluzioni di Network Access Control (NAC) per il 2026.
4. Alta disponibilità e ridondanza geografica
Per le operazioni in sedi multi-sito, un'interruzione di RADIUS significa che i dispositivi del personale smettono di funzionare all'istante. Assicurati che la tua architettura sia completamente ridondante:
- Distribuisci almeno due server RADIUS per area geografica dietro un bilanciatore di carico di livello enterprise, oppure configurali come destinazioni primaria/secondaria nel controller wireless.
- Per le installazioni globali (ad esempio, catene alberghiere internazionali o marchi retail), sfrutta un'architettura Cloud RADIUS con punti di presenza (PoP) distribuiti geograficamente per garantire handshake a bassa latenza e sopravvivenza locale. Questo modello viene approfondito nella nostra guida tecnica Come implementare l'autenticazione 802.1X con Cloud RADIUS.
Risoluzione dei problemi e mitigazione dei rischi
La distribuzione di EAP-TLS elimina i problemi legati alle password ma introduce dipendenze crittografiche e infrastrutturali. È essenziale comprendere le modalità di guasto più comuni e stabilire un protocollo strutturato di risoluzione dei problemi per i team operativi.
Modalità di guasto comuni e flussi di lavoro per la risoluzione
1. Errore di handshake: "CA sconosciuta" o "Certificato non attendibile"
- Sintomo: Il dispositivo client tenta di connettersi ma si disconnette immediatamente durante l'handshake TLS. I log RADIUS mostrano
TLS Alert: Alert Certificate Unknown. - Causa principale: Il client non considera attendibile l'autorità di certificazione (CA) che ha firmato il certificato del server RADIUS, oppure il server RADIUS non considera attendibile la CA che ha firmato il certificato del client.
- Risoluzione: Verifica che i certificati pubblici della CA radice e della CA emittente siano installati correttamente nell'archivio radice attendibile del client tramite MDM. Verifica che l'archivio di attendibilità del server RADIUS contenga il certificato della CA emittente del client e che la catena di certificati del certificato del server RADIUS stesso sia completa.
2. Errore di registrazione SCEP
- Sintomo: Un nuovo dispositivo aziendale non riesce a connettersi al WiFi perché non ha un certificato client. I log MDM mostrano errori di registrazione SCEP.
- Causa principale: Il gateway SCEP non è raggiungibile, la password di verifica SCEP è scaduta o il server NDES (Network Device Enrollment Service) ha esaurito le risorse.
- Risoluzione: Verificare la connettività di rete tra il client, l'MDM e il gateway SCEP. Riavviare l'application pool IIS di NDES e verificare che il servizio di convalida della challenge SCEP funzioni correttamente. Assicurarsi che l'account di servizio MDM disponga delle autorizzazioni appropriate sulla CA.
3. Timeout del Handshake Silente
- Sintomo: Il client tenta di autenticarsi ma la connessione va in timeout. Il registro RADIUS non mostra alcuna traccia del tentativo o mostra un handshake parzialmente interrotto.
- Causa principale: Frammentazione IP. Lo scambio EAP-TLS comporta payload di certificati di grandi dimensioni, che causano il superamento dell'MTU standard di 1500 byte da parte dei pacchetti EAP. Se uno switch o un router intermedio scarta i pacchetti frammentati, l'handshake va in timeout.
- Risoluzione: Configurare l'attributo Framed-MTU sul server RADIUS e sui controller wireless. L'impostazione di Framed-MTU su
1344o1300impone al server RADIUS di frammentare i messaggi EAP in pacchetti più piccoli che attraversano la rete in modo pulito senza frammentazione a livello IP.
Protocollo di Diagnostica Strutturato
Durante la risoluzione dei problemi di autenticazione, i tecnici di rete devono seguire questo protocollo di diagnostica sequenziale:
+-------------------------------------------------------------+
| Step 1: Verificare l'associazione fisica/wireless sull'Access Point |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Step 2: Verificare la sessione EAP-TLS attiva nei log in tempo reale RADIUS |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Step 3: Ispezionare i dettagli dell'handshake TLS e gli OID EKU del certificato |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Step 4: Convalidare la raggiungibilità CRL/OCSP e lo stato di latenza |
+-------------------------------------------------------------+
                               |
                               v
+-------------------------------------------------------------+
| Step 5: Verificare lo stato della directory dell'endpoint nell'Identity Provider |
+-------------------------------------------------------------+
ROI e Impatto Aziendale
Il passaggio a EAP-TLS rappresenta una svolta tecnica significativa, ma il suo ritorno sull'investimento (ROI) è rapido e misurabile in termini di sicurezza, operatività e aspetti finanziari.
1. Eliminazione del Rischio Basato sulle Credenziali
Le reti basate su password sono intrinsecamente vulnerabili alla condivisione delle credenziali, agli attacchi brute force e all'ingegneria sociale. Nei settori ad alto turnover di personale, come l'Hospitality e il Retail, la gestione della sicurezza delle password è un incubo operativo. Quando un dipendente se ne va, cambiare una password WPA2 condivisa su centinaia di dispositivi è praticamente impossibile, creando una minaccia interna persistente. EAP-TLS associa l'accesso alla rete al dispositivo fisico. Quando un dipendente si dimette o un dispositivo viene dismesso, il certificato viene revocato nel MDM, interrompendo istantaneamente l'accesso alla rete in ogni sede fisica senza influire su nessun altro dispositivo.
2. Riduzione dei costi operativi
Secondo i dati del settore, fino al 30% dei ticket dell'help desk IT riguarda la reimpostazione delle password, i blocchi e i problemi di connettività wireless causati dalla scadenza delle credenziali. EAP-TLS opera interamente in background. Una volta configurato tramite MDM, la connettività è automatica, invisibile e permanente. I flussi di lavoro automatizzati per il rinnovo dei certificati assicurano che i dispositivi rimangano connessi senza l'intervento dell'utente, eliminando migliaia di ore di produttività persa e riducendo drasticamente il carico di lavoro dell'help desk. Per ambienti su larga scala come la Sanità o gli hub di Trasporto, questa efficienza operativa si traduce direttamente in centinaia di migliaia di sterline di risparmio sui costi di supporto annuali.
3. Conformità e allineamento normativo
Per le sedi che gestiscono dati sensibili, un controllo robusto dell'accesso alla rete è un obbligo di legge. EAP-TLS soddisfa e accelera direttamente la conformità con i principali framework normativi:
- PCI DSS 4.0 (Requisito 8): impone una forte autenticazione crittografica e una verifica univoca delle credenziali per tutti i componenti del sistema che accedono all'ambiente dei dati dei titolari di carta. EAP-TLS fornisce un'identità del dispositivo univoca e crittograficamente vincolata che soddisfa appieno questo requisito per le reti aziendali negli ambienti retail e hospitality.
- GDPR: richiede alle organizzazioni di implementare misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato al rischio. L'autenticazione TLS reciproca fornisce il massimo livello di protezione contro l'accesso non autorizzato ai sistemi aziendali contenenti dati personali.
- ISO/IEC 27001 (Controllo A.8): richiede un controllo rigoroso degli accessi e un'autenticazione sicura. EAP-TLS fornisce un registro preciso e crittograficamente verificabile di quale dispositivo fisico ha effettuato l'accesso alla rete, a quale ora e da quale punto di accesso.
Matrice del valore aziendale
Per giustificare la transizione alla leadership esecutiva, i direttori IT possono sfruttare la seguente matrice del valore aziendale:
| Driver aziendale | Prima di EAP-TLS (Password/PEAP) | Dopo EAP-TLS (Certificati) | Impatto finanziario e operativo |
|---|---|---|---|
| Sicurezza delle credenziali | Rischio estremamente elevato di raccolta credenziali, condivisione e attacchi brute-force. | Crittograficamente sicuro. Zero rischi di furto di credenziali over-the-air. | Ridotto rischio di violazione dei dati (il costo medio di una violazione supera i 3,4 milioni di sterline). |
| Onboarding overhead | Inserimento manuale delle credenziali, formazione degli utenti, frequente risoluzione dei problemi di connettività. | Provisioning in background zero-touch tramite MDM. Connettività istantanea. | Riduzione del 90% dei ticket di onboarding relativi al WiFi. |
| Offboarding/Revoca | Richiede la modifica delle chiavi condivise o la disattivazione manuale degli account su più sistemi. | Revoca immediata del certificato con un clic tramite MDM/RADIUS. | Eliminazione immediata dei vettori di minacce interne e dell'accesso da dispositivi non autorizzati. |
| Audit di conformità | Difficile dimostrare l'identità esatta del dispositivo; i log si affidano a credenziali utente fallibili. | Traccia di controllo crittograficamente verificabile che associa i dispositivi fisici alle sessioni. | Audit di conformità semplificati per PCI DSS, GDPR e SOC 2. |
| Carico di lavoro dell'help-desk | Elevato volume di ticket per reimpostazione della password, scadenza delle credenziali e stati di blocco. | Ticket quasi azzerati. I certificati si rinnovano silenziosamente e automaticamente in background. | Riallocazione del personale IT a iniziative strategiche ad alto valore. |
Inquadrando la migrazione a EAP-TLS in un'ottica di mitigazione del rischio, efficienza operativa e conformità, i responsabili IT possono presentare un business case convincente che allinea direttamente la sicurezza di rete agli obiettivi finanziari e strategici aziendali.
Riferimenti
- [1] RFC 5216: The EAP-TLS Authentication Protocol. Extensible Authentication Protocol (EAP) Working Group. https://datatracker.ietf.org/doc/html/rfc5216
- [2] IEEE 802.1X-2020: Standard for Local and Metropolitan Area Networks--Port-Based Network Access Control. IEEE Computer Society. https://standards.ieee.org/ieee/802.1X/7343/
- [3] WPA3-Enterprise Security Specification: Wi-Fi Alliance WPA3 Technical Specifications. Wi-Fi Alliance. https://www.wi-fi.org/discover-wi-fi/security
- [4] PCI DSS v4.0 Standard: Payment Card Industry Data Security Standard. PCI Security Standards Council. https://www.pcisecuritystandards.org/
- [5] GDPR Technical Security Measures: European Data Protection Board Guidelines on Network Security. European Union. https://gdpr-info.eu/
- [6] Purple Cloud RADIUS Architecture: Enterprise WiFi Security & Cloud RADIUS Integration Guide. Purple. https://purple.ai/guides/implementing-8021x-with-cloud-radius
- [7] Network Access Control Best Practices: 10 Best Network Access Control (NAC) Solutions for 2026. Blog Purple. https://purple.ai/blog/best-network-access-control
Definizioni chiave
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security. Un protocollo di autenticazione di rete definito da RFC che utilizza la crittografia reciproca basata su certificati per proteggere le connessioni secondo lo standard IEEE 802.1X.
Il gold standard assoluto per la sicurezza wireless aziendale, che elimina completamente le password.
Supplicant
Il client software in esecuzione su un dispositivo endpoint (come un laptop, tablet o smartphone) che avvia una richiesta di autenticazione 802.1X e negozia l'handshake EAP.
Il supplicant deve essere configurato tramite MDM per presentare il certificato client corretto e considerare attendibile il server RADIUS.
Autenticatore
Il dispositivo di rete (tipicamente un Access Point wireless o uno Switch cablato) che controlla l'accesso fisico alla rete. Trasmette i pacchetti EAP tra il Supplicant e il server RADIUS ma non elabora direttamente le credenziali.
L'AP funge da gatekeeper, mantenendo la porta bloccata finché il server RADIUS non restituisce un Access-Accept.
RADIUS
Remote Authentication Dial-In User Service. Un protocollo di rete che fornisce la gestione centralizzata di autenticazione, autorizzazione e tracciamento (AAA) per utenti e dispositivi che si connettono a una rete.
Il server RADIUS termina l'handshake EAP-TLS, convalida i certificati e ordina all'AP di concedere o negare l'accesso.
PKI
Public Key Infrastructure. Un'infrastruttura di ruoli, criteri, hardware, software e procedure necessari per creare, gestire, distribuire, utilizzare, memorizzare e revocare certificati digitali e gestire la crittografia a chiave pubblica.
La PKI funge da radice di attendibilità; la sua Certificate Authority firma le credenziali che provano l'identità sulla rete.
SCEP
Simple Certificate Enrolment Protocol. Un protocollo basato su IP che automatizza la protezione e la fornitura di certificati digitali ai dispositivi di rete, in genere gestito tramite una piattaforma MDM.
Lo SCEP è fondamentale per scalare EAP-TLS, consentendo ai dispositivi di registrarsi e rinnovare i certificati in modo silenzioso senza l'intervento dell'IT.
OCSP
Online Certificate Status Protocol. Un protocollo internet utilizzato dai dispositivi di rete per ottenere in tempo reale lo stato di revoca di un certificato digitale X.509, offrendo un'alternativa alle CRL.
I server RADIUS utilizzano OCSP per verificare istantaneamente se un certificato client presentato è stato revocato a causa della perdita del dispositivo o del licenziamento di un dipendente.
WPA3-Enterprise
Il più recente standard di sicurezza della WiFi Alliance per le reti aziendali. Impone l'uso di Protected Management Frames (PMF) e offre una modalità di sicurezza a 192 bit in linea con la crittografia NSA Suite B.
La combinazione di WPA3-Enterprise con EAP-TLS garantisce il massimo livello di sicurezza wireless disponibile sul mercato.
Esempi pratici
Un marchio di hotel di lusso con 45 strutture a livello globale desidera proteggere i propri dispositivi aziendali del back-of-house (laptop della reception, tablet delle pulizie e smartphone dei manager) su un SSID dedicato. Attualmente utilizzano una singola chiave pre-condivisa (PSK) in tutte le proprietà, che è trapelata più volte. Dispongono di Microsoft Entra ID e Microsoft Intune per la gestione dei dispositivi, ma non hanno Active Directory o PKI on-premises.
Implementare un'architettura EAP-TLS nativa del cloud utilizzando Microsoft Intune e una PKI ospitata nel cloud integrata con Cloud RADIUS.
- Configurazione PKI: Attivare una PKI ospitata nel cloud (come SCEPman o EZCA) integrata direttamente con Microsoft Entra ID. Generare un certificato della CA di emissione.
- Configurazione di Intune:
- Creare un Profilo certificato attendibile in Intune e caricare il certificato pubblico della CA di emissione cloud. Assegnare questo profilo a "Tutti i dispositivi" (Windows, iOS, Android).
- Configurare un Profilo certificato SCEP in Intune puntando all'URL SCEP della PKI cloud. Impostare il formato del nome del soggetto su
CN={{AADDeviceId}}e il nome alternativo del soggetto su UPN. Aggiungere l'OID EKU per l'autenticazione client (1.3.6.1.5.5.7.3.2). - Creare un Profilo WiFi in Intune. Impostare l'SSID su "Purple-Staff", il tipo di sicurezza su WPA3-Enterprise, il tipo di EAP su EAP-TLS. Selezionare il Profilo certificato attendibile come ancoraggio radice e specificare gli FQDN dei server Cloud RADIUS. Associare il profilo del certificato SCEP come credenziale del client.
- Integrazione RADIUS: Configurare il servizio Cloud RADIUS (ad esempio, JoinNow o Foxpass) per considerare attendibile la CA di emissione cloud. Configurare i criteri RADIUS per convalidare i certificati client rispetto a Entra ID, verificando che il dispositivo sia contrassegnato come "Conforme" in Intune prima di restituire un pacchetto Access-Accept.
- Configurazione del controller wireless: Sul controller wireless centralizzato (o sulla dashboard cloud come Meraki o Aruba Central), configurare l'SSID "Purple-Staff" in modo che punti agli indirizzi IP di Cloud RADIUS utilizzando 802.1X. Abilitare WPA3-Enterprise con modalità di transizione WPA2-Enterprise.
Un'organizzazione del settore pubblico che gestisce 12 uffici comunali locali desidera trasferire 1.500 laptop Windows aziendali da PEAP-MSCHAPv2 a EAP-TLS. Attualmente dispongono di un ambiente locale Microsoft Active Directory Domain Services (AD DS) con Active Directory Certificate Services (AD CS) che funge da CA aziendale. I laptop sono associati al dominio e gestiti tramite oggetti Criteri di gruppo (GPO).
Sfruttare l'infrastruttura AD CS e Active Directory esistente per distribuire EAP-TLS tramite la registrazione automatica dei Criteri di gruppo (GPO).
- Configurazione della CA: Sulla CA di emissione AD CS, duplicare il modello di certificato predefinito "Autenticazione workstation". Rinominare il nuovo modello in "Autenticazione wireless aziendale". Nella scheda Sicurezza, concedere ai "Computer di dominio" le autorizzazioni di Lettura, Registrazione e Registrazione automatica. Assicurarsi che il modello contenga l'EKU "Autenticazione client".
- Configurazione dei Criteri di gruppo (GPO):
- Creare una nuova GPO denominata "Registrazione automatica certificati wireless". Passare a
Configurazione computer -> Criteri -> Impostazioni di Windows -> Impostazioni di sicurezza -> Criteri chiave pubblica. Aprire "Client Servizi di certificazione - Registrazione automatica", impostarlo su "Abilitato" e selezionare "Rinnove certificati scaduti, aggiorna certificati in sospeso e rimuovi certificati revocati". - Nella stessa GPO, passare a
Criteri della rete wireless (802.11). Creare un nuovo criterio wireless. Configurare il nome dell'SSID, impostare la sicurezza su WPA3-Enterprise, selezionare EAP-TLS e selezionare esplicitamente il certificato della CA radice AD CS nell'elenco dei certificati attendibili. Specificare l'FQDN dei server RADIUS locali (ad es. Cisco ISE).
- Creare una nuova GPO denominata "Registrazione automatica certificati wireless". Passare a
- Criterio RADIUS (Cisco ISE): Importare il certificato della CA radice AD CS nell'archivio dei certificati attendibili di Cisco ISE. Configurare un criterio di autenticazione per accettare EAP-TLS. Configurare un criterio di autorizzazione che verifichi se il computer che si connette appartiene al gruppo Active Directory "Computer di dominio" e, in tal caso, lo assegni dinamicamente alla VLAN aziendale sicura.
Un'azienda che gestisce un importante centro congressi ed esposizioni desidera proteggere la propria rete aziendale utilizzata dagli scanner del personale dell'evento, dai terminali dei biglietti e dalle attrezzature di produzione multimediale. La struttura presenta un'elevata interferenza RF durante gli eventi e richiede tempi di roaming inferiori al secondo per il personale che si sposta su una superficie di 50.000 metri quadrati. Utilizzano un controller fisico Ruckus SmartZone e server FreeRADIUS locali.
Implementare EAP-TLS on-premises con FreeRADIUS, ottimizzato per il Fast Transition (802.11r) e la mitigazione della frammentazione dei pacchetti.
- PKI e Generazione dei Certificati: Utilizzare una CA on-premises per emettere i certificati. Poiché i terminali dei biglietti e gli scanner possono eseguire sistemi operativi specializzati (Android Enterprise, Linux personalizzato), generare certificati client utilizzando chiavi ECC SECP256R1 per ridurre la dimensione del payload del certificato, accelerando l'handshake crittografico.
- Ottimizzazione di FreeRADIUS:
- In
eap.conf, impostarefragment_size = 1024. Questo forza FreeRADIUS a frammentare i payload di certificati di grandi dimensioni in pacchetti EAP più piccoli della MTU di rete standard, prevenendo la perdita di pacchetti su collegamenti WAN o canali wireless congestionati. - Assicurarsi che
cache = yessia configurato nella sezione TLS per abilitare il ripristino della sessione TLS. Ciò consente ai client in roaming di riautenticarsi utilizzando un handshake abbreviato (senza reinviare i certificati completi), riducendo i tempi di roaming a meno di 50 millisecondi.
- In
- Ottimizzazione del Controller Wireless (SmartZone):
- Configurare l'SSID del personale con WPA3-Enterprise e abilitare 802.11r (Fast BSS Transition). Configurare il roaming Over-the-Air (OTA).
- Mappare l'SSID sui server FreeRADIUS primario e secondario.
- Impostare il timeout RADIUS sul controller a 5 secondi con 3 tentativi per gestire l'occasionale perdita di pacchetti RF senza interrompere le sessioni client.
Domande di esercitazione
Q1. Una catena di negozi con 300 punti vendita desidera implementare EAP-TLS per i propri scanner di inventario aziendali. Durante la fase pilota, si scopre che mentre i computer portatili si autenticano in meno di un secondo, alcuni scanner palmari più vecchi impiegano fino a 10 secondi per autenticarsi o non riescono affatto a connettersi tramite i collegamenti WAN remoti che uniscono i negozi al server RADIUS centrale. Qual è la causa tecnica più probabile di questo problema e come dovrebbe essere risolto?
Suggerimento: Considera la dimensione del payload del certificato e l'impatto della latenza WAN e della frammentazione dei pacchetti sul traffico RADIUS basato su UDP.
Visualizza risposta modello
Il problema tecnico è causato dalla frammentazione dei pacchetti EAP combinata con la perdita di pacchetti e la latenza della WAN. Gli handshake EAP-TLS comportano la trasmissione di intere catene di certificati X.509, che spesso superano l'MTU di rete standard (1500 byte). Quando questi payload vengono inviati tramite RADIUS basato su UDP, devono essere frammentati. Se i router WAN intermedi scartano anche un solo frammento, l'intero handshake EAP fallisce, va in timeout e deve essere riavviato, un fenomeno estremamente evidente sui collegamenti remoti ad alta latenza.
Per risolvere questo problema, il team di rete deve:
- Configurare il Framed-MTU: Impostare l'attributo
Framed-MTUsul server RADIUS e sul controller wireless a un valore inferiore (come1300o1200). Questo forza il server RADIUS a frammentare i messaggi EAP a livello applicativo in pacchetti più piccoli che possono attraversare la WAN senza subire la frammentazione a livello IP. - Ottimizzare la dimensione dei certificati: Rilasciare nuovamente i certificati client per gli scanner utilizzando la crittografia a curva ellittica (ECC) con chiavi SECP256R1 anziché RSA 2048. I certificati ECC sono notevolmente più piccoli (circa 300 byte contro i 2048 byte di RSA), riducendo il numero di frammenti necessari per l'handshake.
- Abilitare TLS Session Resumption: Configurare FreeRADIUS/RADIUS per memorizzare nella cache le sessioni TLS. Quando uno scanner effettua il roaming o si riconnette, può eseguire un handshake abbreviato che non richiede la trasmissione dell'intera catena di certificati, riducendo il tempo di autenticazione a meno di 100 millisecondi.
Q2. Un amministratore della sicurezza IT configura un SSID EAP-TLS tramite MDM. Invia il certificato client e il profilo wireless a tutti i laptop aziendali. Tuttavia, durante i test, nota che i laptop continuano occasionalmente a connettersi a un access point fittizio che trasmette lo stesso nome SSID, e compare un avviso che chiede all'utente di considerare attendibile un nuovo certificato server. Quale errore di configurazione è stato commesso nel profilo MDM e qual è il rischio per la sicurezza?
Suggerimento: Verifica le impostazioni di verifica della attendibilità all'interno della configurazione del profilo wireless dell'MDM.
Visualizza risposta modello
L'errore di configurazione consiste nel fatto che nel profilo wireless distribuito tramite MDM non è attiva l'opzione Strict Server Trust Validation. Nello specifico, l'amministratore non ha specificato esplicitamente gli FQDN dei server RADIUS attendibili e non ha disabilitato l'opzione "Prompt user to trust new servers".
Il rischio per la sicurezza è un attacco Man-in-the-Middle (MitM) / Rogue AP. Se un utente malintenzionato configura un access point fittizio (rogue AP) che trasmette l'SSID aziendale presentando un certificato autofirmato, il dispositivo client tenterà di autenticarsi. Poiché la convalida rigorosa non è attiva, il sistema operativo chiederà all'utente di considerare attendibile il nuovo certificato. Se un dipendente non tecnico fa clic su "Attendibile" o "Connetti comunque", il rogue AP può stabilire una connessione. Sebbene il protocollo EAP-TLS impedisca all'utente malintenzionato di rubare la password dell'utente (poiché non ne viene inviata alcuna), l'utente malintenzionato può ora intercettare il traffico di rete non crittografato, eseguire lo spoofing del DNS o distribuire exploit locali sull'endpoint.
Q3. Un operatore di uno stadio ha distribuito il protocollo EAP-TLS per 200 terminali POS (Point of Sale) mobili in uso allo staff durante le partite. Il giorno della partita, all'ingresso di 50.000 tifosi nello stadio, i terminali POS hanno subito frequenti cadute di autenticazione e disconnessioni, con un grave impatto sulle vendite dei punti di ristoro. I registri RADIUS mostravano tassi elevati di errori "Handshake Timeout" e "Max Retries Exceeded", ma l'utilizzo di CPU e memoria sui server RADIUS è rimasto inferiore al 15%. Quali fattori fisici e logici hanno causato questo problema e in che modo dovrebbe essere ottimizzata l'architettura?
Suggerimento: Considera l'impatto di una congestione RF estrema sugli handshake crittografici e il ruolo dei protocolli di ottimizzazione del roaming.
Visualizza risposta modello
Questo errore è un classico esempio di congestione RF che porta al timeout dell'handshake crittografico. Il protocollo EAP-TLS richiede più frame di andata e ritorno (in genere da 4 a 6 passaggi) per completare l'handshake TLS reciproco. In un ambiente come uno stadio con 50.000 dispositivi client attivi, le bande a 2.4GHz e 5GHz subiscono gravi collisioni di pacchetti e tassi elevati di tentativi falliti. Poiché l'EAP-TLS è molto dispendioso in termini di comunicazioni via etere, la perdita di un pacchetto su uno qualsiasi dei frame dell'handshake costringe la macchina a stati EAP ad andare in timeout e a riavviare l'intero handshake, provocando una serie di errori a catena.
Per ottimizzare l'architettura e risolvere il problema, l'operatore deve implementare le seguenti ottimizzazioni a livello fisico e logico:
- Abilitare il Fast Roaming (802.11r): configurare l'802.11r (Fast BSS Transition) sull'SSID dei POS. Ciò consente ai terminali di negoziare le chiavi di roaming prima di spostarsi su un nuovo AP, riducendo lo scambio via etere durante i passaggi.
- Implementare il TLS Session Resumption: assicurarsi che sul server RADIUS sia abilitata la memorizzazione nella cache delle sessioni TLS. Quando un terminale si riconnette o esegue il roaming, può eseguire un handshake abbreviato (che richiede solo 1-2 passaggi e nessuna trasmissione di certificati), riducendo significativamente il consumo di tempo di trasmissione via etere e l'esposizione alla perdita di pacchetti RF.
- Ottimizzazione RF dedicata: spostare i terminali POS esclusivamente sulle bande a 5GHz o 6GHz. Disabilitare la banda a 2.4GHz sull'SSID dei POS. Implementare una pianificazione rigorosa dei canali, ridurre l'ampiezza del canale a 20MHz per massimizzare i canali non sovrapposti disponibili e configurare velocità di trasmissione dei dati minime (ad esempio, disabilitando le velocità inferiori a 12Mbps o 24Mbps) per eliminare il sovraccarico dei frame di gestione dalle frequenze radio.
Domande frequenti
What is certificate-based authentication (EAP-TLS) for corporate devices?
EAP-TLS (RFC 5216) is the industry standard for enterprise 802.1X wireless security. It replaces shared passwords with mutual cryptographic authentication: the client device verifies the RADIUS server certificate against a trusted Root CA, and the RADIUS server verifies the client X.509 certificate before granting network access.
How does EAP-TLS eliminate password-related security risks on enterprise WiFi?
By utilizing asymmetric public-key cryptography and hardware-backed key storage (TPM 2.0 or Apple Secure Enclave), EAP-TLS makes private keys non-exportable. This neutralizes brute-force dictionary attacks, credential stuffing, evil twin rogue AP harvesting, and phishing. Organizations also eliminate employee password expiration disruptions and helpdesk reset tickets entirely.
How do IT administrators automate client certificate deployment across corporate fleets?
Organizations automate certificate lifecycle management by pairing Mobile Device Management (MDM) solutions - such as Microsoft Intune, Jamf Pro, or VMware Workspace ONE - with SCEP (RFC 8894) or EST (RFC 7030). The MDM delivers an enterprise WiFi configuration and instructs the device to generate a private key on-chip and request a signed certificate from the enterprise PKI without end-user intervention.
What is the difference between SCEP and EST for enterprise certificate enrollment?
SCEP is the established protocol supported across enterprise MDMs and operating systems; it relies on HTTP with PKCS#7 envelope encryption and shared challenge passwords. EST is the TLS-native successor providing direct TLS client authentication, ECC curve support, and server-side key generation, making it popular in high-security and IoT environments.
How does certificate revocation checking (OCSP and CRL) work during 802.1X authentication?
During the EAP-TLS handshake, the RADIUS server verifies whether the presented client certificate has been revoked. With CRLs, the RADIUS server periodically downloads a signed list of revoked certificate serial numbers. With OCSP (RFC 6960), the RADIUS server queries an OCSP responder in real time to confirm certificate validity before returning a RADIUS Access-Accept.
How does Purple Cloud RADIUS simplify enterprise EAP-TLS deployment?
Purple Cloud RADIUS eliminates on-premises FreeRADIUS, Microsoft NPS, and Cisco ISE hardware infrastructure. It delivers high-availability multi-region 802.1X authentication, integrates directly with leading cloud PKIs and MDM providers, validates client certificates in milliseconds, and enforces dynamic VLAN steering and role-based network segmentation at cloud scale.
Continua a leggere questa serie
Gestione della sicurezza BYOD (Bring Your Own Device) sulle reti del personale
Una guida di riferimento tecnica e autorevole per manager IT aziendali e architetti di rete sulla sicurezza dell'accesso Bring Your Own Device (BYOD) sulle reti del personale. Questa guida definisce l'esatta architettura di rete, i protocolli di autenticazione e i flussi di integrazione MDM necessari per mitigare le fughe di dati e mantenere la conformità normativa all'interno di ambienti ad alta affluenza.
Mitigazione dei Rogue Access Point sulle reti aziendali
Questa guida di riferimento tecnico descrive dettagliatamente l'architettura, la distribuzione e le procedure operative per la mitigazione dei rogue access point sulle reti aziendali utilizzando Wireless Intrusion Prevention Systems (WIPS) e Wireless Intrusion Detection Systems (WIDS). Fornisce framework pratici per gli amministratori della sicurezza IT per rilevare, classificare e neutralizzare gli AP non autorizzati in ambienti fisici complessi, inclusi settori come hospitality, retail, sanità e spazi pubblici. La guida copre la classificazione delle minacce, i meccanismi di contenimento automatizzati, le implicazioni di conformità (PCI-DSS, GDPR, HIPAA) e i risultati aziendali misurabili.
Criteri BYOD sicuri per le reti WiFi del personale
Questa guida autorevole offre ai leader IT un framework indipendente dai vendor per configurare in modo sicuro i dispositivi personali del personale. Descrive in dettaglio le decisioni architetturali critiche - tra cui la segmentazione della rete, l'autenticazione EAP-TLS e l'integrazione MDM - necessarie per supportare il BYOD senza compromettere l'infrastruttura aziendale principale.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.