
Tre reti sicure. Una sola piattaforma. Nessuna password condivisa.
Ospiti su un portale personalizzato, personale che accede con le proprie credenziali tramite Microsoft Entra ID, Google Workspace o Okta, e ogni cassa, telecamera e stampante con la propria chiave. Tutto sui punti di accesso che già possiedi, autenticato nel cloud con uno SLA di uptime del 99,999%.
- 802.1X tramite RADIUS in cloud
- Microsoft Entra ID, Google Workspace e Okta
- Una chiave privata per ogni dispositivo
- Funziona sui tuoi punti di accesso esistenti
Ogni sistema che utilizzi ha un'identità appropriata. Tranne il WiFi.
Il tuo team ha passato anni a implementare la gestione delle identità su tutto: e-mail, finanza, accesso remoto, ogni strumento SaaS. E poi c'è il WiFi. Un'unica password, conosciuta da ogni collaboratore esterno e da chiunque abbia lasciato l'azienda dal giorno in cui è stata impostata, e mai cambiata perché farlo significherebbe riconfigurare ogni dispositivo in ogni sede. È il più grande account condiviso dell'azienda, e di solito si manifesta in quattro situazioni.
Una tipica infrastruttura oggi
- Un'unica password per il personale, scritta su un post-it nel retroufficio e salvata sul telefono di chiunque se ne sia andato
- Casse, POS, telecamere e stampanti sulla stessa rete di laptop e telefoni
- Collaboratori esterni sulla rete del personale, e nessuno li rimuove alla scadenza del contratto
- WiFi per ospiti gestito da terzi, senza alcun registro di chi si è connesso
Con Purple
- Il personale accede con il proprio account di directory, quindi non ci sono password che possano essere trapelate
- Ogni dispositivo riceve la propria chiave e VLAN, revocabili singolarmente
- I collaboratori esterni fanno parte di un gruppo dedicato con accesso limitato, e vengono rimossi non appena la directory lo stabilisce
- Gli ospiti accedono tramite un portale personalizzato su un SSID isolato, con ogni sessione registrata
Ospiti, personale e dispositivi, ciascuno sulla rete creata appositamente per loro
Ogni azienda ha gli stessi tre gruppi sul proprio WiFi, e un'unica password condivisa non può soddisfare le esigenze di nessuno di essi. Purple offre a ciascun gruppo la propria rete e gestisce l'autenticazione di tutte e tre come servizio cloud.
Accesso con le proprie credenziali
802.1X tramite Microsoft Entra ID, Google Workspace o Okta, attraverso il RADIUS in cloud di Purple. Quando un utente lascia la directory, perde l'accesso alla rete.
02 · DispositiviUna chiave privata per ogni dispositivo
xPSK assegna a casse, lettori di carte, telecamere e stampanti una propria chiave e VLAN. Revocane una senza influire sulle altre.
03 · OspitiUn portale personalizzato, completamente isolato
Visitatori, clienti e residenti si connettono sul proprio SSID e VLAN, senza alcuna risorsa interna raggiungibile e con ogni sessione registrata.
04 · Cloud RADIUSNulla da gestire in loco
Purple gestisce il RADIUS, i certificati e le policy nel cloud con uno SLA di uptime del 99,999%. I tuoi access point, switch e directory rimangono invariati.
Un unico login per e-mail, Teams e WiFi
Il personale si connette con l'account che utilizza già ogni giorno. Purple si sincronizza con Microsoft Entra ID, Google Workspace, Okta e JumpCloud tramite SCIM, e l'appartenenza ai gruppi determina quale VLAN, ACL e policy di larghezza di banda assegnare a ciascun utente. Disabilita un utente nella directory e verrà disconnesso dal WiFi in ogni sede, sessioni attive incluse.
- Revoca automatica per chi lascia l'azienda, con sessioni attive terminate tramite RADIUS Change of Authorization
- VLAN dinamiche, ACL e limiti di larghezza di banda restituiti come attributi RADIUS in base a ruolo, reparto o sede
- Certificati EAP-TLS distribuiti sui dispositivi gestiti tramite Intune o Jamf Pro, senza alcuna app da installare
- Configurazione dei telefoni personali in circa 60 secondi con la Purple App, ed entrambi i dati in un unico report
I collaboratori esterni sono persone, non dispositivi. Ricevono un proprio gruppo di directory con accesso più limitato e non condividono mai la rete con le casse.
Esplora il WiFi del personale Personale
Una chiave privata per tutto ciò che non può effettuare l'accesso
Casse, lettori di carte, telecamere a circuito chiuso, stampanti, smart TV, controller per porte e sensori non supportano lo standard 802.1X, quindi finiscono per utilizzare un'unica chiave condivisa che non cambia mai. xPSK assegna a ciascun dispositivo una propria chiave e una propria VLAN, associata al primo dispositivo che la utilizza. Una telecamera compromessa espone una sola chiave, che può essere revocata singolarmente.
- Revoca una singola chiave senza dover riconfigurare tutti i dispositivi dell'intera infrastruttura
- Il MAC binding associa ciascuna chiave al primo dispositivo che la utilizza
- Funziona con la denominazione del tuo vendor: iPSK su Cisco, DPSK su Ruckus, MPSK su HPE Aruba e Juniper Mist, PPSK su Extreme e UniFi
- Nessuna licenza per dispositivo e nessun limite di dispositivi per chiave
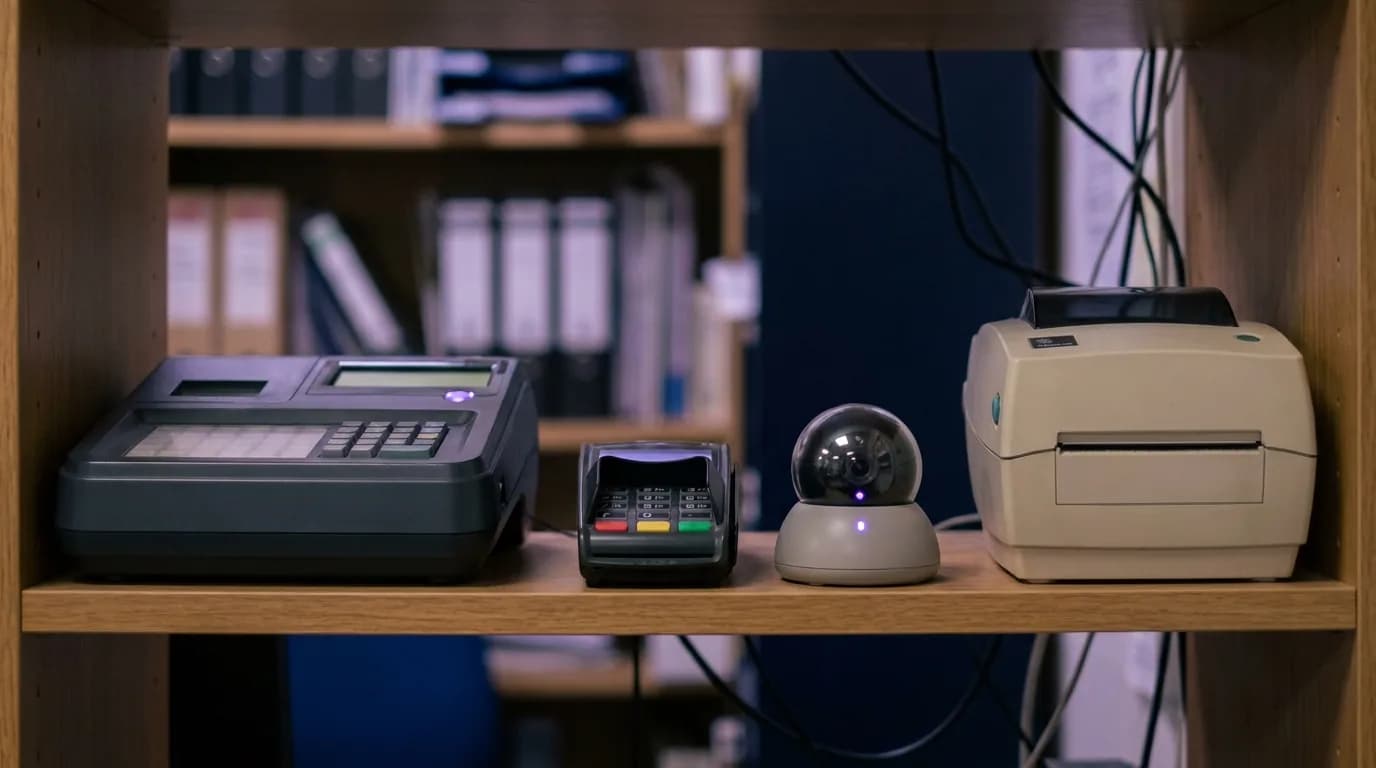 xPSK
Il WiFi per ospiti approvato dal tuo team di sicurezza
Visitatori, clienti e residenti si connettono tramite un portale captive personalizzato sul proprio SSID e VLAN, senza alcuna risorsa interna raggiungibile. Ogni sessione viene registrata con dispositivo, ora e posizione, il consenso viene acquisito secondo gli standard UK GDPR e il team di marketing ottiene i suoi dati senza mai toccare la tua rete.
- SSID e VLAN per ospiti isolati con client isolation e filtraggio dei contenuti DNS
- Otto metodi di accesso, dal social login con un tocco a SMS e codici voucher
- Limiti di larghezza di banda, limiti di sessione e regole di fair-use impostati per sede da un'unica dashboard
- Consenso e audit trail per UK GDPR, con dati archiviati nelle aree geografiche di Regno Unito, UE o Stati Uniti
 Ospiti
Il server RADIUS che non richiede mai patch
Purple gestisce l'autenticazione per tutte e tre le reti come servizio cloud, sostituendo FreeRADIUS o NPS on-premise e il relativo single point of failure. L'aggiornamento degli access point non richiede alcuna riconfigurazione da parte dell'utente, e un registro di ogni connessione è subito pronto per i tuoi auditor, la tua assicurazione e il tuo SIEM.
- SLA di uptime del 99,999% con failover multi-regione nelle regioni UK, UE e USA
- Certificati emessi, rinnovati e revocati per te, senza alcuna autorità di certificazione da gestire
- Ogni connessione registrata a nome di una persona o dispositivo specifico, esportabile nel tuo SIEM
- Certificazione ISO 27001, Cyber Essentials Plus e zero violazioni dei dati dal 2012
Utilizzi già 802.1X? Purple copre ciò che di solito viene tralasciato: certificati che scadono solo alla scadenza naturale, apparecchiature headless su chiave condivisa, fornitori esterni sulla rete sbagliata e WiFi per ospiti gestita da terzi.
Esplora il RADIUS in cloud Cloud RADIUS
Cosa comporta crearlo internamente e cosa comporta con Purple
Tutto ciò che un team di rete implementerebbe per gestire il WiFi basato sull'identità, erogato come servizio sull'hardware già in tuo possesso.
Siamo costantemente alla ricerca di nuovi modi per migliorare l'esperienza del cliente e Purple ci ha aiutato a fare proprio questo, con il vantaggio aggiuntivo di ottenere informazioni dettagliate sui clienti
Il WiFi smette di generare ticket
McDonald's utilizza Purple in tutte le sue sedi e ha ridotto le richieste all'helpdesk IT dell'80% e le visite fisiche in loco del 90%, su quattro milioni di accessi WiFi all'anno. La stessa piattaforma gestisce oltre 80.000 sedi in più di 90 Paesi.
Dati tratti dal caso di studio McDonald's, dai dati della piattaforma Purple e dai termini di servizio.
Brochure gratuita
Porta questa pagina alla tua prossima riunione di budget
Tutti i contenuti di questa pagina in una brochure PDF di otto pagine, pronta da condividere con i responsabili dell'approvazione della spesa di rete.
Scarica la brochure
Ci bastano il tuo nome e la tua email. Il download sarà disponibile immediatamente.
L'accesso individuale che termina quando un dipendente lascia l'azienda è previsto dagli standard in base ai quali vieni valutato
Una password WiFi condivisa non è un optional che puoi rimandare. È una non conformità annunciata.
PCI DSS v4.0.1
Requisito 2.3.2: le chiavi wireless devono essere modificate ogni volta che un utente che le conosce lascia l'azienda. Con una password condivisa, questo significa farlo per ogni dipendente che se ne va, in ogni sede, ogni volta. Con Purple non c'è alcuna chiave condivisa da cambiare e i POS si trovano su una rete protetta da chiave dedicata.
Cyber Essentials
Cyber Essentials richiede che ogni account appartenga a una sola persona e venga rimosso quando questa lascia l'azienda. Una password WiFi condivisa non rispetta nessuno dei due requisiti, e il tuo valutatore lo sa bene.
Indagine britannica sulle violazioni della cybersicurezza 2025
Il 43% delle imprese del Regno Unito ha subito violazioni o attacchi nell'ultimo anno. Per le medie imprese la percentuale sale al 67%. Per le grandi, al 74%. Non lasciare che il WiFi sia la porta che nessuno chiude a chiave.
Leggi l'indagine governativaAttivo in una sede in pochi giorni, non in trimestri
- 1
Una sessione di progettazione di 45 minuti
Il nostro ingegnere e il responsabile della tua rete esamineranno gli access point, gli SSID, l'identity provider e i dispositivi, mappando come le tre reti si integrano nella tua infrastruttura.
- 2
Una sede attiva
La configurazione da parte nostra richiede poche ore. Da parte tua, basta registrare un'applicazione in Microsoft Entra ID, Google Workspace o Okta, e la tua rete esistente rimarrà attiva mentre le nuove funzionano in parallelo.
- 3
Distribuisci ovunque
Ora che hai visto esattamente chi e cosa c'è sulla tua rete, passa a questo sistema in ogni sede ed elimina definitivamente la password condivisa. Un unico prezzo annuale per access point copre ospiti, personale e dispositivi.
Prenota la tua sessione di progettazione di 45 minuti
Coinvolgi il responsabile della tua rete. In 45 minuti, il nostro ingegnere mapperà i tuoi access point, gli SSID, la directory e i dispositivi, mostrandoti esattamente come le tre reti si integrano nella tua infrastruttura.
- Funziona con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet
- Single sign-on con Microsoft Entra ID, Google Workspace, Okta e JumpCloud
- Certificato ISO 27001, Cyber Essentials Plus, conforme al UK GDPR
Prenota la tua sessione di progettazione
Una chiamata di 45 minuti con un ingegnere che gestisce queste procedure ogni settimana.
WiFi per i team IT: tutte le risposte
Le domande più frequenti dei network manager
Perché tre SSID invece di uno?
Perché ogni azienda ha tre gruppi di utenti sul proprio WiFi e una sola password condivisa non può soddisfare nessuno di essi in modo adeguato. Gli ospiti accedono tramite un portale captive personalizzato sul proprio SSID e VLAN, completamente isolati da tutto ciò che è interno. Il personale accede con le proprie credenziali tramite 802.1X, con autenticazione su Microsoft Entra ID, Google Workspace o Okta tramite il cloud RADIUS di Purple. Casse, POS, telecamere e stampanti ricevono ciascuno la propria chiave. Nessuno condivide nulla e nessuno mantiene l'accesso dopo aver lasciato l'azienda.
Un numero maggiore di SSID rallenterà la rete?
No. La configurazione completa prevede tre reti: ospiti, personale e dispositivi con chiavi dedicate. Escludendo le chiavi per singolo dispositivo si scende a due; nel settore dell'istruzione, eduroam ne aggiunge una quarta, portandole a quattro. Tre SSID rientrano ampiamente nelle capacità di gestione di qualsiasi access point aziendale, e la maggior parte delle infrastrutture finisce per trasmettere meno reti rispetto a oggi. Il nostro ingegnere mapperà l'airtime e il layout degli SSID durante la sessione di progettazione.
Utilizziamo già lo standard 802.1X. Cosa aggiunge Purple?
Tutto ciò che l'802.1X di solito tralascia. Certificati che sopravvivono alla persona perché si disattivano solo alla scadenza. Casse, stampanti e telecamere che non supportano l'802.1X e finiscono su una chiave condivisa. Collaboratori esterni sulla rete sbagliata. WiFi per ospiti gestito da soggetti completamente diversi. Purple associa ogni connessione alla tua directory, assegna chiavi dedicate ai dispositivi headless, isola gli ospiti e gestisce l'intero sistema come servizio cloud sugli access point che già possiedi.
Il personale deve installare un'app?
Non sui dispositivi aziendali. Il tuo team IT distribuisce il certificato WiFi tramite il tuo MDM, come Intune o Jamf Pro, consentendo la connessione senza alcuna app. I telefoni personali utilizzano Purple App, ed entrambi compaiono in un unico report.
Funziona con i nostri access point esistenti?
Sì. Purple è un overlay cloud indipendente dall'hardware che si integra con lo standard RADIUS. Funziona su Cisco Meraki, Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Le infrastrutture miste non sono un problema: il personale ottiene un unico login che funziona in ogni sede. Niente da smantellare, niente da acquistare.
In che modo questo aiuta con la conformità PCI DSS?
Il requisito 2.3.2 di PCI DSS v4.0.1 stabilisce che le chiavi wireless devono essere modificate ogni volta che un utente che le conosce lascia l'azienda. Con una password condivisa, ciò significa riconfigurare le chiavi in ogni sede, ogni volta che un dipendente se ne va. Con Purple non ci sono chiavi condivise da modificare: l'accesso del personale termina con la disattivazione del relativo account di directory, e i terminali di pagamento si trovano su una rete protetta da chiavi dedicate. Purple non tocca mai i dati delle carte di pagamento.
Come viene calcolato il prezzo?
Per access point all'anno, e un unico prezzo copre ospiti, personale e dispositivi. Inizia con un'unica sede, scopri esattamente chi e cosa c'è sulla tua rete, e poi distribuisci la soluzione ovunque.
Approfondisci
I prodotti alla base
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
Storie di successo dei clienti
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.