
Drei sichere Netzwerke. Eine Plattform. Keine geteilten Passwörter.
Gäste auf einem gebrandeten Portal, Mitarbeiter über Microsoft Entra ID, Google Workspace oder Okta selbst angemeldet, und jede Kasse, Kamera und jeder Drucker mit eigenem Key. Alles auf den Access Points, die Sie bereits besitzen, authentifiziert in der Cloud mit einer SLA von 99,999 % Betriebszeit.
- 802.1X über Cloud-RADIUS
- Microsoft Entra ID, Google Workspace und Okta
- Ein privater Key für jedes Gerät
- Läuft auf Ihren vorhandenen Access Points
Jedes Ihrer Systeme verfügt über eine echte Identitätsprüfung. Außer das WiFi.
Ihr Team hat Jahre damit verbracht, Identitätsprüfungen für alles einzuführen: E-Mail, Finanzen, Remote-Zugriff, jedes SaaS-Tool. Und dann ist da das WiFi. Ein einziges Passwort, das jedem externen Dienstleister und jedem ausgeschiedenen Mitarbeiter seit dem Tag der Einrichtung bekannt ist. Es wird nie geändert, weil eine Änderung bedeuten würde, jedes Gerät an jedem Standort neu einzurichten. Es ist das größte gemeinsam genutzte Konto im Unternehmen, und das zeigt sich meist an vier Stellen.
Eine typische Infrastruktur heute
- Ein einziges Mitarbeiter-Passwort auf einem Notizzettel im Backoffice und auf dem Smartphone jedes ausgeschiedenen Mitarbeiters
- Kassen, Kartengeräte, Kameras und Drucker im selben Netzwerk wie Laptops und Smartphones
- Externe Dienstleister im Mitarbeiter-Netzwerk, die nach Vertragsende niemand entfernt
- Gäste-WiFi wird von Dritten betrieben, ohne Protokollierung, wer sich verbunden hat
Mit Purple
- Mitarbeiter melden sich mit ihrem eigenen Verzeichnis-Konto an, sodass kein Passwort durchsickern kann
- Jedes Gerät erhält einen eigenen Key und ein eigenes VLAN, die einzeln entzogen werden können
- Externe Dienstleister befinden sich in einer eigenen Gruppe mit eingeschränktem Zugriff und werden sofort entfernt, wenn das Verzeichnis dies vorgibt
- Gäste melden sich über ein gebrandetes Portal in einem isolierten SSID an, wobei jede Sitzung protokolliert wird
Gäste, Mitarbeiter und Geräte - jeweils im dafür maßgeschneiderten Netzwerk
Jedes Unternehmen hat dieselben drei Gruppen in seinem WiFi, und ein einziges geteiltes Passwort kann keiner davon gerecht werden. Purple bietet jeder Gruppe ihr eigenes Netzwerk und führt die Authentifizierung für alle drei als Cloud-Service aus.
Melden sich selbst an
802.1X gegen Microsoft Entra ID, Google Workspace oder Okta über den Purple Cloud-RADIUS. Aus dem Verzeichnis entfernt, aus dem Netzwerk entfernt.
02 · GeräteEin privater Schlüssel für jedes Gerät
xPSK gibt Kassen, Kartenterminals, Kameras und Druckern einen eigenen Schlüssel und ein eigenes VLAN. Widerrufen Sie einen Schlüssel, ohne die anderen zu beeinträchtigen.
03 · GästeEin gebrandetes Portal, vollständig isoliert
Besucher, Kunden und Bewohner verbinden sich über eine eigene SSID und ein eigenes VLAN. Interne Ressourcen sind nicht erreichbar, und jede Sitzung wird protokolliert.
04 · Cloud RADIUSKein Betrieb vor Ort erforderlich
Purple betreibt RADIUS, Zertifikate und Richtlinien in der Cloud mit einer SLA von 99,999 % Verfügbarkeit. Ihre Access Points, Switches und Verzeichnisse bleiben unverändert.
Ein Login für E-Mail, Teams und WiFi
Mitarbeiter verbinden sich mit dem Konto, das sie bereits täglich nutzen. Purple synchronisiert sich über SCIM mit Microsoft Entra ID, Google Workspace, Okta und JumpCloud. Die Gruppenmitgliedschaft entscheidet, welches VLAN, welche ACL und welche Bandbreitenrichtlinie jeder erhält. Deaktivieren Sie ein Konto im Verzeichnis, wird der Zugriff auf das WiFi an allen Standorten sofort gesperrt - laufende Sitzungen eingeschlossen.
- Automatische Sperrung ausscheidender Mitarbeiter, wobei laufende Sitzungen per RADIUS Change of Authorization beendet werden
- Dynamische VLANs, ACLs und Bandbreitenlimits, die als RADIUS-Attribute basierend auf Rolle, Abteilung oder Standort zugewiesen werden
- EAP-TLS-Zertifikate werden über Intune oder Jamf Pro auf verwaltete Geräte übertragen, ohne dass eine App installiert werden muss
- Private Smartphones sind in etwa 60 Sekunden mit der Purple App eingerichtet, und beide Gerätetypen erscheinen in einem gemeinsamen Bericht
Externe Dienstleister sind Menschen, keine Geräte. Sie erhalten eine eigene Verzeichnisgruppe mit eingeschränktem Zugriff und teilen sich nie ein Netzwerk mit den Kassen.
Mitarbeiter-WiFi entdecken Mitarbeiter
Ein privater Schlüssel für alles, was sich nicht anmelden kann
Kassen, Kartenterminals, Videoüberwachung, Drucker, Smart-TVs, Türsteuerungen und Sensoren unterstützen kein 802.1X. Daher nutzen sie oft einen gemeinsamen Schlüssel, der sich nie ändert. xPSK weist jedem Gerät einen eigenen Schlüssel und ein eigenes VLAN zu, das an das erste Gerät gebunden ist, das es verwendet. Eine kompromittierte Kamera gefährdet so nur einen einzigen Schlüssel, den Sie separat widerrufen können.
- Widerrufen Sie einen einzelnen Schlüssel, ohne alle Geräte am Standort neu konfigurieren zu müssen
- MAC-Binding bindet jeden Schlüssel an das erste Gerät, das ihn verwendet
- Funktioniert unter dem Namen Ihres Herstellers: iPSK bei Cisco, DPSK bei Ruckus, MPSK bei HPE Aruba und Juniper Mist, PPSK bei Extreme und UniFi
- Keine Lizenz pro Gerät und keine Begrenzung der Geräteanzahl pro Schlüssel
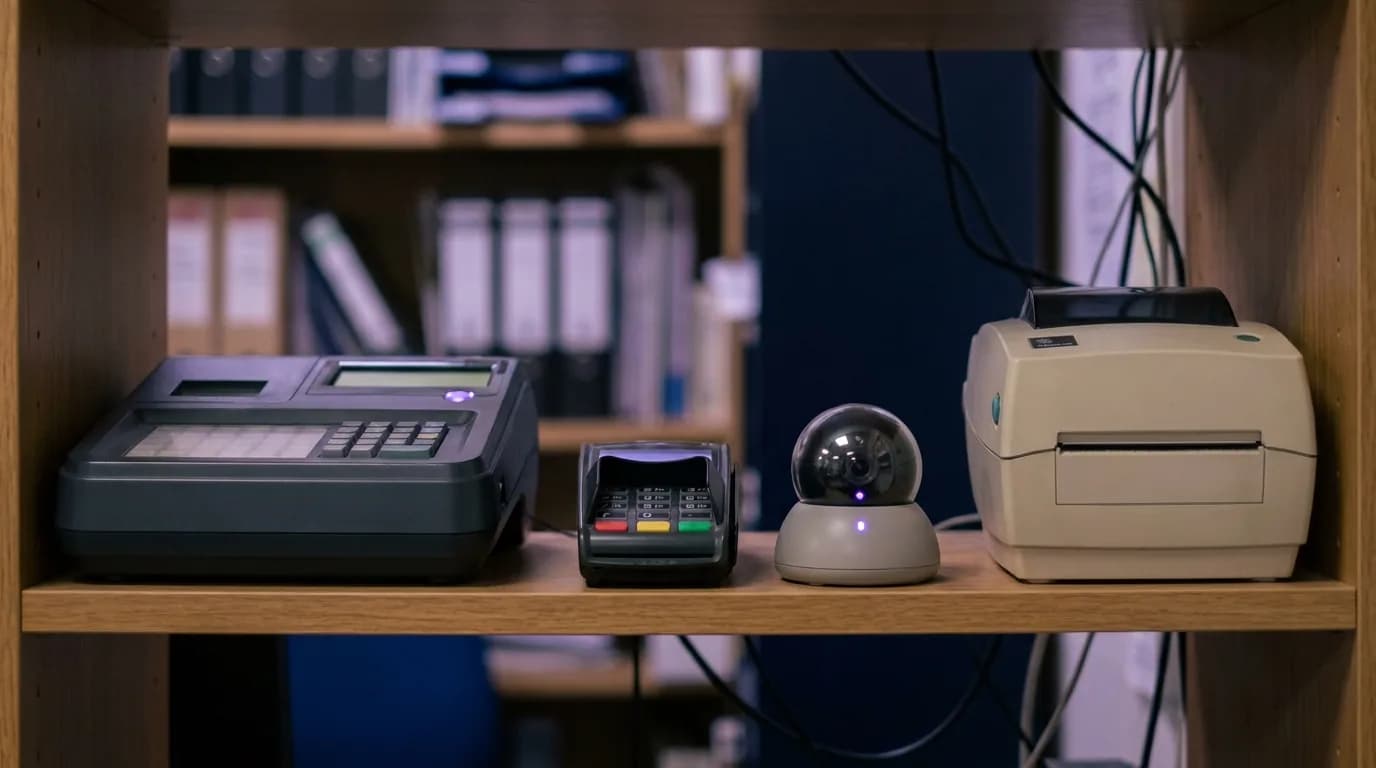 xPSK
Gäste-WiFi, dem Ihr Sicherheitsteam sofort zustimmt
Besucher, Kunden und Bewohner melden sich über ein gebrandetes Captive Portal in ihrem eigenen SSID und VLAN an. Interne Ressourcen sind nicht erreichbar. Jede Sitzung wird mit Gerät, Uhrzeit und Standort protokolliert. Die Einwilligung wird gemäß UK GDPR-Standard erfasst, und das Marketing-Team erhält seine Daten, ohne jemals Ihr Netzwerk zu berühren.
- Isolierte Gäste-SSID und VLAN mit Client-Isolierung und DNS-Inhaltsfilterung
- Acht Anmeldemethoden, vom Social-Login mit einem Klick bis hin zu SMS und Gutscheincodes
- Bandbreitenlimits, Sitzungsbegrenzungen und Fair-Use-Regeln, die pro Standort über ein einziges Dashboard festgelegt werden
- Einwilligung und Audit-Trail für UK GDPR, mit Datenspeicherung in den Regionen UK, EU oder US
 Gäste
Der RADIUS-Server, den Sie nie patchen müssen
Purple führt die Authentifizierung für alle drei Netzwerke als Cloud-Service aus und ersetzt damit FreeRADIUS oder NPS vor Ort sowie den damit verbundenen Single Point of Failure. Die Erneuerung von Access Points erfordert keine Neukonfiguration durch den Benutzer, und ein Protokoll jeder Verbindung steht für Ihre Auditoren, Ihre Versicherung und Ihr SIEM bereit.
- SLA von 99,999 % Betriebszeit mit Multi-Regionen-Failover in den Regionen UK, EU und US
- Zertifikate werden für Sie ausgestellt, erneuert und widerrufen, ohne dass eine Zertifizierungsstelle betrieben werden muss
- Jede Verbindung wird einer namentlich bekannten Person oder einem Gerät zugeordnet protokolliert und ist in Ihr SIEM exportierbar
- ISO 27001-zertifiziert, Cyber Essentials Plus und null Datenschutzverletzungen seit 2012
Nutzen Sie bereits 802.1X? Purple deckt ab, was dabei meist auf der Strecke bleibt: Zertifikate, die erst bei Ablauf ungültig werden, Headless-Geräte mit einem Shared Key, externe Dienstleister im falschen Netzwerk und von Dritten betriebenes Gäste-WiFi.
Cloud-RADIUS entdecken Cloud-RADIUS
Was es braucht, um dies intern aufzubauen, und wie es mit Purple funktioniert
Alles, was ein Netzwerkteam für den Betrieb von identitätsbasiertem WiFi einrichten müsste, bereitgestellt als Service auf Ihrer vorhandenen Hardware.
Wir suchen ständig nach neuen Wegen, um das Kundenerlebnis zu verbessern, und Purple hat uns genau dabei geholfen - mit dem zusätzlichen Vorteil von Kundenerkenntnissen.
Das WiFi verursacht keine Tickets mehr
McDonald's nutzt Purple an all seinen Standorten und konnte bei vier Millionen WiFi-Logins pro Jahr die IT-Helpdesk-Anfragen um 80 % und die Vor-Ort-Besuche um 90 % reduzieren. Dieselbe Plattform wird in über 80.000 Standorten in mehr als 90 Ländern eingesetzt.
Zahlen aus der McDonald's-Fallstudie, Daten der Purple-Plattform und Servicebedingungen.
Kostenlose Broschüre
Nehmen Sie diese Seite mit in Ihre nächste Budgetbesprechung
Alle Inhalte dieser Seite als achtseitige PDF-Broschüre, bereit zum Teilen mit den Personen, die Ihre Netzwerkausgaben freigeben.
Broschüre anfordern
Wir benötigen nur Ihren Namen und Ihre E-Mail-Adresse. Der Download wird sofort angezeigt.
Ein individueller Zugriff, der mit dem Ausscheiden eines Mitarbeiters endet, ist in den Standards festgeschrieben, nach denen Sie bewertet werden
Ein gemeinsam genutztes WiFi-Passwort ist kein Nice-to-have, das Sie aufschieben können. Es ist ein vorprogrammierter Audit-Befund.
PCI DSS v4.0.1
Anforderung 2.3.2: Drahtlose Schlüssel müssen geändert werden, sobald jemand ausscheidet, der sie kennt. Bei einem gemeinsam genutzten Passwort betrifft das jeden Abgang, jeden Standort, jedes Mal. Mit Purple gibt es keinen gemeinsamen Schlüssel, der geändert werden muss, und Kartenzahlungsgeräte befinden sich in ihrem eigenen, verschlüsselten Netzwerk.
Cyber Essentials
Cyber Essentials setzt voraus, dass jedes Konto einer einzelnen Person gehört und bei deren Ausscheiden gelöscht wird. Ein gemeinsam genutztes WiFi-Passwort erfüllt beide Anforderungen nicht, und Ihr Auditor weiß das.
UK-Studie zu Cybersicherheitsverletzungen 2025
43 % der britischen Unternehmen wurden im letzten Jahr gehackt oder angegriffen. Bei mittleren Unternehmen sind es 67 %. Bei großen 74 %. Lassen Sie das WiFi nicht wie eine unverschlossene Tür offen stehen.
Regierungsstudie lesenIn wenigen Tagen an einem Standort live, nicht erst in Quartalen
- 1
Eine 45-minütige Design-Session
Unser Ingenieur und die für Ihr Netzwerk verantwortliche Person gehen Ihre Access Points, SSIDs, Identity Provider und Geräte durch und planen, wie die drei Netzwerke in Ihrer Infrastruktur implementiert werden.
- 2
Ein Standort live
Die Einrichtung auf unserer Seite dauert nur wenige Stunden. Auf Ihrer Seite ist es lediglich eine App-Registrierung in Microsoft Entra ID, Google Workspace oder Okta. Ihr bestehendes Netzwerk bleibt aktiv, während die neuen Netzwerke parallel dazu laufen.
- 3
Überall ausrollen
Sie haben genau gesehen, wer und was sich in Ihrem Netzwerk befindet. Stellen Sie jeden Standort um und schaffen Sie das gemeinsam genutzte Passwort endgültig ab. Ein Preis pro Access Point und Jahr deckt Gäste, Mitarbeiter und Geräte ab.
Preise
Sehen Sie die Preise, bevor Sie eine Demo buchen
Vergleichen Sie Tarife, deren Leistungsumfang und Add-ons auf einer Seite. Sie benötigen kein Verkaufsgespräch, um Zahlen zu sehen.
Buchen Sie Ihre 45-minütige Design-Session
Bringen Sie die für Ihr Netzwerk verantwortliche Person mit. In 45 Minuten plant unser Ingenieur Ihre Access Points, SSIDs, Verzeichnisse sowie Geräte und zeigt Ihnen genau, wie die drei Netzwerke in Ihrer Infrastruktur implementiert werden.
- Kompatibel mit Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet
- Single Sign-on mit Microsoft Entra ID, Google Workspace, Okta und JumpCloud
- ISO 27001-zertifiziert, Cyber Essentials Plus, UK GDPR-konform
Buchen Sie Ihre Design-Session
Ein 45-minütiges Gespräch mit einem Ingenieur, der dies jede Woche durchführt.
WiFi für IT-Teams: Fragen beantwortet
Was uns Netzwerk-Manager am häufigsten fragen
Warum drei SSIDs statt einer?
Weil jedes Unternehmen drei Gruppen in seinem WiFi hat und ein einziges gemeinsam genutztes Passwort keine davon angemessen bedienen kann. Gäste melden sich über ein gebrandetes Portal auf ihrer eigenen SSID und ihrem eigenen VLAN an, vollständig isoliert von allen internen Systemen. Mitarbeiter melden sich als sie selbst über 802.1X an, authentifiziert gegen Microsoft Entra ID, Google Workspace oder Okta über den Purple Cloud-RADIUS. Kassen, Kartenzahlungsgeräte, Kameras und Drucker erhalten jeweils ihren eigenen Schlüssel. Niemand teilt sich etwas, und niemand behält nach dem Ausscheiden den Zugriff.
Verlangsamen mehr SSIDs das Netzwerk?
Nein. Das vollständige Design umfasst drei Netzwerke: Gäste, Mitarbeiter und Geräte mit eigenen Keys. Ohne gerätespezifische Keys sind es zwei; im Bildungswesen macht Eduroam daraus vier. Drei SSIDs liegen absolut im Rahmen dessen, was jeder Enterprise Access Point bewältigen kann, und die meisten Standorte strahlen letztendlich weniger Netzwerke aus als heute. Unser Techniker plant Ihre Airtime und Ihr SSID-Layout in der Design-Session.
Wir nutzen bereits 802.1X. Was bietet Purple zusätzlich?
Alles, was bei 802.1X normalerweise auf der Strecke bleibt. Zertifikate, die Personen überdauern, weil sie erst mit dem Ablaufdatum ungültig werden. Kassen, Drucker und Kameras, die kein 802.1X unterstützen und auf einem gemeinsamen Key landen. Externe Dienstleister im falschen Netzwerk. Ein Gäste-WiFi, das von jemand ganz anderem betrieben wird. Purple verknüpft jede Verbindung mit Ihrem Verzeichnis, weist Headless-Geräten eigene Keys zu, isoliert Gäste und betreibt das Ganze als Cloud-Service auf den Access Points, die Sie bereits besitzen.
Müssen Mitarbeiter eine App installieren?
Nicht auf Firmengeräten. Ihr IT-Team verteilt das WiFi-Zertifikat über Ihr MDM, wie Intune oder Jamf Pro, und die Verbindung wird ganz ohne App hergestellt. Private Smartphones nutzen die Purple App, und beide erscheinen in einem gemeinsamen Bericht.
Funktioniert es mit unseren vorhandenen Access Points?
Ja. Purple ist ein hardwareunabhängiges Cloud-Overlay auf Basis von Standard-RADIUS. Es läuft auf Cisco Meraki, Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Gemischte Infrastrukturen sind kein Problem, sodass Mitarbeiter ein einziges Login erhalten, das an jedem Standort funktioniert. Nichts muss ausgetauscht, nichts neu gekauft werden.
Wie hilft das bei PCI-DSS?
Die PCI-DSS-Anforderung v4.0.1 (Punkt 2.3.2) besagt, dass WLAN-Keys geändert werden müssen, sobald jemand das Unternehmen verlässt, der sie kennt. Bei einem gemeinsam genutzten Passwort bedeutet das, dass bei jedem Personalabgang an jedem Standort die Keys geändert werden müssen. Mit Purple gibt es keinen gemeinsam genutzten Key, der geändert werden müsste: Der Mitarbeiterzugang endet mit dem Verzeichnis-Account, und Kartenzahlungsgeräte befinden sich in ihrem eigenen, per Key gesicherten Netzwerk. Purple kommt zu keinem Zeitpunkt mit Zahlungskartendaten in Berührung.
Wie sieht die Preisgestaltung aus?
Pro Access Point und Jahr, und ein einziger Preis deckt Gäste, Mitarbeiter und Geräte ab. Starten Sie mit einem Standort, sehen Sie genau, wer und was sich in Ihrem Netzwerk befindet, und rollen Sie es dann überall aus.
Mehr erfahren
Die Produkte dahinter
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
Kundenberichte
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.