
Trois réseaux sécurisés. Une plateforme. Aucun mot de passe partagé.
Les invités sur un portail personnalisé, le personnel connecté sous sa propre identité via Microsoft Entra ID, Google Workspace ou Okta, et chaque caisse, caméra et imprimante avec sa propre clé. Le tout sur les points d'accès que vous possédez déjà, authentifié dans le cloud avec un SLA de disponibilité de 99,999 %.
- 802.1X via RADIUS cloud
- Microsoft Entra ID, Google Workspace et Okta
- Une clé privée pour chaque appareil
- Fonctionne sur vos points d'accès existants
Chaque système que vous utilisez dispose d'une identité propre. Sauf le WiFi.
Votre équipe a passé des années à associer une identité à chaque élément : e-mail, finance, accès à distance, chaque outil SaaS. Et puis, il y a le WiFi. Un seul mot de passe, connu de chaque prestataire et de chaque collaborateur parti depuis sa création, et jamais modifié car le changer impliquerait de reconfigurer chaque appareil sur chaque site. C'est le plus grand compte partagé de l'entreprise, et il pose généralement problème à quatre niveaux.
Un parc informatique typique aujourd'hui
- Un seul mot de passe pour le personnel, sur un post-it dans l'arrière-boutique et dans le téléphone de chaque collaborateur parti
- Les caisses, terminaux de paiement, caméras et imprimantes sur le même réseau que les ordinateurs portables et les téléphones
- Les prestataires sur le réseau du personnel, sans que personne ne supprime leur accès à la fin de leur contrat
- Un WiFi invité géré par un tiers, sans aucun historique des connexions
Avec Purple
- Le personnel se connecte avec son propre compte d'annuaire, évitant ainsi toute fuite de mot de passe
- Chaque appareil reçoit sa propre clé et son propre VLAN, révocables individuellement
- Les prestataires sont placés dans leur propre groupe avec un accès restreint, supprimé dès que l'annuaire le signale
- Les invités se connectent via un portail personnalisé sur un SSID isolé, avec un enregistrement de chaque session
Invités, personnel et appareils : chacun sur le réseau conçu pour son usage
Chaque entreprise compte les trois mêmes groupes sur son WiFi, et un unique mot de passe partagé ne peut répondre correctement aux besoins d'aucun d'entre eux. Purple attribue à chaque groupe son propre réseau et gère l'authentification de ces trois réseaux sous forme de service cloud.
Connexion sous leur propre identité
802.1X via Microsoft Entra ID, Google Workspace ou Okta, grâce au RADIUS cloud de Purple. Dès qu'un utilisateur quitte l'annuaire, il perd l'accès au réseau.
02 · AppareilsUne clé privée pour chaque appareil
xPSK attribue aux caisses, terminaux de paiement, caméras et imprimantes leur propre clé et VLAN. Révoquez-en une sans toucher aux autres.
03 · InvitésUn portail personnalisé, entièrement isolé
Les visiteurs, clients et résidents se connectent sur leur propre SSID et VLAN sans aucun accès au réseau interne, et chaque session est enregistrée.
04 · Cloud RADIUSRien à gérer sur site
Purple gère le RADIUS, les certificats et les politiques dans le cloud avec un SLA de disponibilité de 99,999 %. Vos points d'accès, commutateurs et annuaires restent inchangés.
Un seul identifiant pour les e-mails, Teams et le WiFi
Le personnel se connecte avec le compte qu'il utilise déjà au quotidien. Purple se synchronise avec Microsoft Entra ID, Google Workspace, Okta et JumpCloud via SCIM, et l'appartenance aux groupes détermine le VLAN, l'ACL et la politique de bande passante attribués à chaque personne. Désactivez un utilisateur dans l'annuaire et il est déconnecté du WiFi sur tous les sites, sessions actives incluses.
- Révocation automatique des collaborateurs sur le départ, avec fermeture des sessions actives via RADIUS Change of Authorization
- VLANs dynamiques, ACLs et limites de bande passante renvoyés sous forme d'attributs RADIUS par rôle, service ou site
- Certificats EAP-TLS déployés sur les appareils gérés via Intune ou Jamf Pro, sans aucune application à installer
- Téléphones personnels configurés en environ 60 secondes avec Purple App, et les deux réunis dans un seul rapport
Les prestataires sont des personnes, pas des appareils. Ils disposent de leur propre groupe d'annuaire avec un accès plus restreint, et ne partagent jamais le réseau des caisses.
Découvrir le WiFi du personnel Personnel
Une clé privée pour tout ce qui ne peut pas s'authentifier
Les caisses, terminaux de paiement, caméras de surveillance, imprimantes, Smart TV, contrôleurs d'accès et capteurs ne prennent pas en charge le protocole 802.1X. Ils se retrouvent donc sur une clé partagée unique qui ne change jamais. xPSK attribue à chaque appareil sa propre clé et son propre VLAN, associés au premier appareil qui l'utilise. Une caméra compromise n'expose qu'une seule clé, que vous pouvez révoquer individuellement.
- Révoquez une seule clé sans avoir à reconfigurer tous les appareils du parc
- L'association d'adresses MAC lie chaque clé au premier appareil qui l'utilise
- Fonctionne sous le nom de votre fournisseur : iPSK sur Cisco, DPSK sur Ruckus, MPSK sur HPE Aruba et Juniper Mist, PPSK sur Extreme et UniFi
- Pas de licence par appareil et aucune limite d'appareils par clé
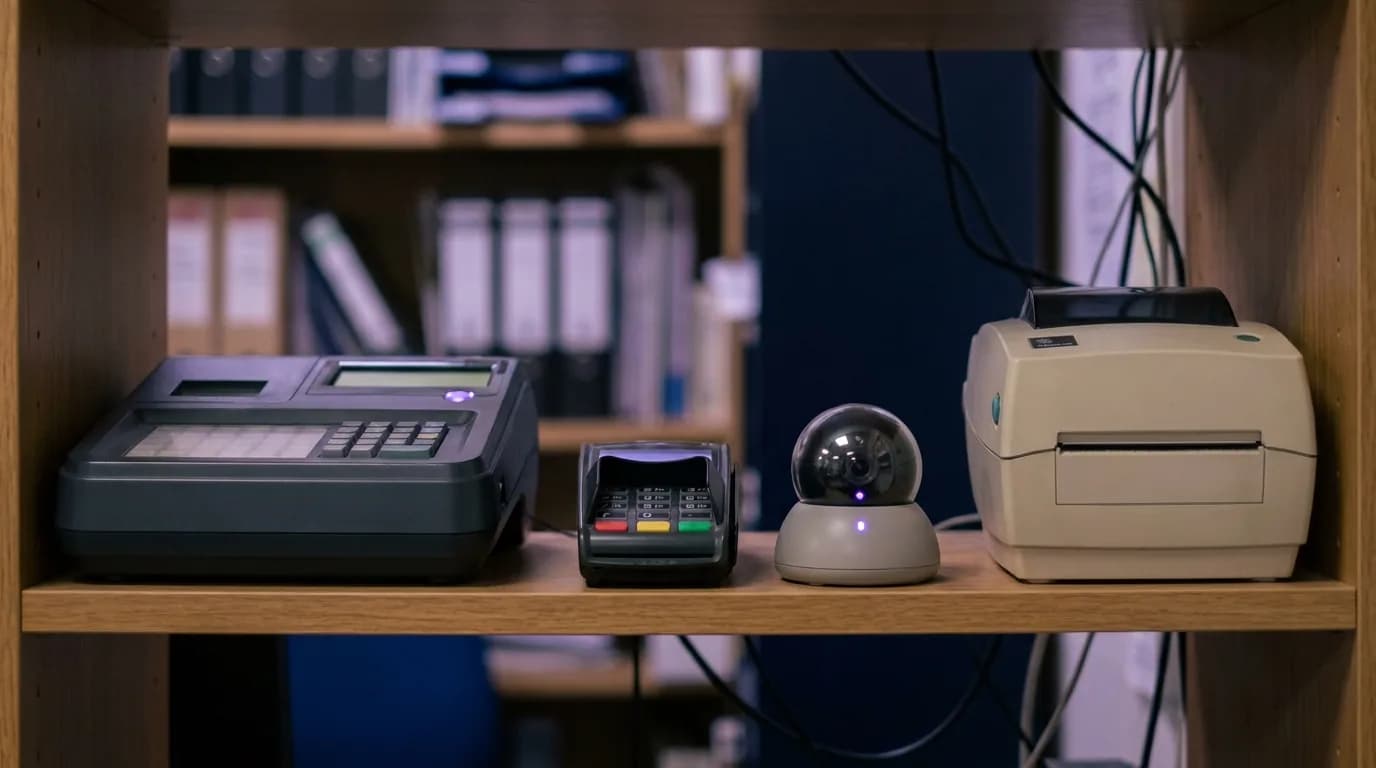 xPSK
Un WiFi invité que votre équipe de sécurité validera sans hésiter
Les visiteurs, clients et résidents se connectent via un portail captif personnalisé sur leur propre SSID et VLAN, sans aucun accès au réseau interne. Chaque session est enregistrée avec l'appareil, l'heure et le lieu, le consentement est recueilli selon les normes du UK GDPR, et l'équipe marketing obtient ses données sans jamais toucher à votre réseau.
- SSID et VLAN invités isolés avec isolation des clients et filtrage de contenu DNS
- Huit méthodes de connexion, de la connexion sociale en un clic aux SMS et codes d'accès
- Limites de bande passante, plafonds de session et règles d'usage équitable définis par site depuis un tableau de bord unique
- Consentement et piste d'audit pour le UK GDPR, avec des données hébergées dans les régions Royaume-Uni, UE ou États-Unis
 Invités
Le serveur RADIUS que vous n'aurez jamais à patcher
Purple gère l'authentification pour les trois réseaux en tant que service cloud, remplaçant les serveurs FreeRADIUS ou NPS sur site et le point de défaillance unique qui les accompagne. Le renouvellement des points d'accès ne nécessite aucune reconfiguration de la part de l'utilisateur, et un enregistrement de chaque connexion est prêt pour vos auditeurs, votre assureur et votre SIEM.
- SLA de disponibilité de 99,999 % avec basculement multi-région, dans les régions UK, EU et US
- Certificats émis, renouvelés et révoqués pour vous, sans aucune autorité de certification à gérer
- Chaque connexion est enregistrée au nom d'une personne ou d'un appareil spécifique, et exportable vers votre SIEM
- Certifié ISO 27001, Cyber Essentials Plus, et zéro violation de données depuis 2012
Vous utilisez déjà 802.1X ? Purple couvre ce qui est habituellement laissé de côté : les certificats qui n'expirent qu'à leur date de fin, les équipements sans écran (headless) sur clé partagée, les prestataires sur le mauvais réseau et le WiFi invité géré par un tiers.
Découvrir le RADIUS cloud RADIUS cloud
Ce qu'il faut pour construire cela en interne, et ce qu'il faut avec Purple
Tout ce qu'une équipe réseau déploierait pour faire fonctionner un WiFi basé sur l'identité, fourni en tant que service sur votre matériel existant.
Nous recherchons constamment de nouveaux moyens d'améliorer l'expérience client, et Purple nous a aidés à y parvenir, avec en prime une meilleure connaissance client
Le WiFi cesse de générer des tickets
McDonald's utilise Purple sur l'ensemble de son parc et a réduit les demandes d'assistance informatique de 80 % et les visites physiques sur site de 90 %, sur quatre millions de connexions WiFi par an. La même plateforme équipe plus de 80 000 sites dans plus de 90 pays.
Chiffres issus de l'étude de cas McDonald's, des données de la plateforme Purple et des conditions de service.
Brochure gratuite
Présentez cette page lors de votre prochaine réunion budgétaire
Retrouvez tout le contenu de cette page dans une brochure PDF de huit pages, prête à être partagée avec les personnes qui valident vos dépenses réseau.
Obtenir la brochure
Votre nom et votre e-mail suffisent. Le téléchargement s'affiche immédiatement.
L'accès individuel qui prend fin au départ d'un collaborateur est inscrit dans les normes sur lesquelles vous êtes évalué
Un mot de passe WiFi partagé n'est pas un confort facultatif que vous pouvez reporter. C'est une non-conformité qui n'attend que d'être signalée.
PCI-DSS v4.0.1
Exigence 2.3.2 : les clés de sécurité sans fil doivent être modifiées dès qu'une personne qui les connaît s'en va. Avec un mot de passe partagé, cela s'applique à chaque départ, sur chaque site, à chaque fois. Avec Purple, il n'y a pas de clé partagée à modifier, et les terminaux de paiement sont isolés sur leur propre réseau sécurisé par clé.
Cyber Essentials
Cyber Essentials exige que chaque compte appartienne à une seule personne et soit supprimé lors de son départ. Un mot de passe WiFi partagé échoue sur ces deux points, et votre auditeur le sait.
Enquête 2025 sur les violations de la cybersécurité au Royaume-Uni
43 % des entreprises britanniques ont subi une faille ou une attaque l'année dernière. Ce chiffre atteint 67 % pour les moyennes entreprises et 74 % pour les grandes. Ne laissez pas le WiFi être la seule porte que personne ne verrouille.
Lire l'enquête gouvernementaleDéployé sur un site en quelques jours, pas en trimestres
- 1
Une session de conception de 45 minutes
Notre ingénieur et le responsable de votre réseau passent en revue vos points d'accès, vos SSIDs, votre fournisseur d'identité et vos appareils, puis planifient le déploiement des trois réseaux sur votre parc.
- 2
Un premier site opérationnel
La configuration de notre côté ne prend que quelques heures. Du vôtre, il suffit d'enregistrer une application dans Microsoft Entra ID, Google Workspace ou Okta. Votre réseau existant reste actif pendant que les nouveaux fonctionnent en parallèle.
- 3
Déployez partout
Vous savez désormais exactement qui et quoi se trouve sur votre réseau. Basculez tous vos sites et abandonnez définitivement le mot de passe partagé. Un tarif unique par point d'accès et par an couvre les invités, le personnel et les appareils.
Réservez votre session de conception de 45 minutes
Invitez le responsable de votre réseau. En 45 minutes, notre ingénieur cartographie vos points d'accès, vos SSIDs, votre annuaire et vos appareils, et vous montre exactement comment déployer les trois réseaux sur votre parc.
- Compatible avec Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet
- Authentification unique (SSO) avec Microsoft Entra ID, Google Workspace, Okta et JumpCloud
- Certifié ISO 27001, Cyber Essentials Plus, conforme au UK GDPR
Réservez votre session de conception
Un échange de 45 minutes avec un ingénieur qui anime ces sessions chaque semaine.
Le WiFi pour les équipes informatiques : vos questions, nos réponses
Ce que les gestionnaires de réseau nous demandent le plus souvent
Pourquoi trois SSIDs plutôt qu'un seul ?
Parce que chaque entreprise compte trois groupes d'utilisateurs sur son WiFi, et qu'un seul mot de passe partagé ne peut répondre correctement aux besoins d'aucun d'entre eux. Les invités se connectent via un portail captif personnalisé sur leur propre SSID et VLAN, totalement isolés du réseau interne. Le personnel se connecte individuellement via 802.1X, avec une authentification auprès de Microsoft Entra ID, Google Workspace ou Okta via le cloud RADIUS de Purple. Les caisses, terminaux de paiement, caméras et imprimantes reçoivent chacun leur propre clé. Personne ne partage rien, et personne ne conserve son accès après son départ.
Un plus grand nombre de SSID ralentira-t-il le réseau ?
Non. La configuration complète comprend trois réseaux : les invités, le personnel et les appareils avec leurs propres clés. Sans les clés par appareil, il n'y en a que deux ; dans l'enseignement, Eduroam en ajoute un quatrième. Trois SSID correspondent parfaitement à ce que tout point d'accès d'entreprise peut gérer, et la plupart des parcs finissent par diffuser moins de réseaux qu'aujourd'hui. Notre ingénieur cartographie votre temps d'antenne et la disposition de vos SSID lors de la session de conception.
Nous utilisons déjà le 802.1X. Qu'apporte Purple de plus ?
Tout ce que le 802.1X laisse habituellement de côté. Des certificats qui survivent à l'utilisateur car ils ne s'éteignent qu'à leur expiration. Des caisses, des imprimantes et des caméras qui ne supportent pas le 802.1X et se retrouvent avec une clé partagée. Des prestataires sur le mauvais réseau. Un WiFi invité géré par un tiers totalement différent. Purple associe chaque connexion à votre annuaire, attribue des clés propres aux équipements sans écran, isole les invités et gère l'ensemble sous forme de service cloud sur les points d'accès que vous possédez déjà.
Le personnel doit-il installer une application ?
Pas sur les appareils de l'entreprise. Votre équipe informatique déploie le certificat WiFi via votre MDM, comme Intune ou Jamf Pro, et ils se connectent sans aucune application. Les téléphones personnels utilisent la Purple App, et les deux apparaissent dans un rapport unique.
Cela fonctionne-t-il avec nos points d'accès existants ?
Oui. Purple est une superposition cloud indépendante du matériel qui s'ajoute au protocole RADIUS standard. Elle fonctionne sur Cisco Meraki, Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Les parcs mixtes ne posent aucun problème : le personnel bénéficie d'un identifiant unique fonctionnant sur tous les sites. Rien à remplacer, rien à acheter.
Comment cela aide-t-il pour la conformité PCI-DSS ?
L'exigence 2.3.2 de la norme PCI-DSS v4.0.1 stipule que les clés sans fil doivent être modifiées dès qu'une personne qui les connaît quitte l'entreprise. Avec un mot de passe partagé, cela implique de reconfigurer les clés sur chaque site à chaque départ. Avec Purple, il n'y a pas de clé partagée à modifier : l'accès du personnel prend fin avec la désactivation de leur compte d'annuaire, et les terminaux de paiement par carte sont isolés sur leur propre réseau sécurisé par clé. Purple ne touche jamais aux données de cartes de paiement.
Comment fonctionne la tarification ?
Par point d'accès et par an, avec un tarif unique qui couvre les invités, le personnel et les appareils. Commencez par un seul site, visualisez précisément qui et quoi se trouve sur votre réseau, puis déployez la solution partout.
Pour aller plus loin
Les produits associés
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
Témoignages clients
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.