

Un seul SSID. Une clé différente pour chaque utilisateur.
Le WiFi traditionnel repose sur un seul SSID avec un mot de passe unique partagé par tous. xPSK désigne la famille de technologies qui conserve ce SSID unique tout en attribuant à chaque personne (ou appareil) son propre mot de passe - chacun étant émis séparément, révoqué individuellement et associé à sa propre politique réseau. Les différents équipementiers l'appellent iPSK, EasyPSK, MPSK, DPSK ou PPSK.
Une clé pour chaque personne, qui qu'elle soit
- Le personnel, les locataires, les étudiants, les invités, les prestataires, les patients et les élèves disposent chacun de leur propre clé sur le même SSID, évitant ainsi toute fuite de mot de passe partagé
- Les clés sont associées à une identité nominative dans Microsoft Entra ID, Okta ou Google Workspace, de sorte qu'un nouvel arrivant obtient sa clé sans créer de ticket et que les appareils d'un collaborateur sortant sont automatiquement déconnectés
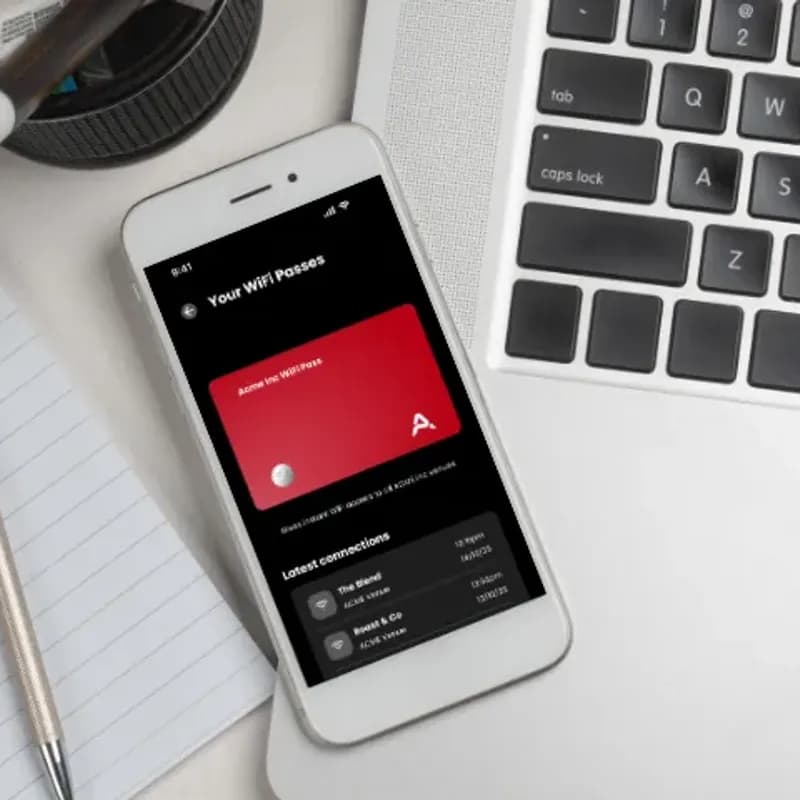
- Les utilisateurs récupèrent leur propre clé sur un portail en libre-service personnalisé, évitant ainsi à votre équipe de générer des identifiants manuellement ou de traiter un ticket par appareil
- Les prestataires et les visiteurs reçoivent une clé à durée limitée, sans enregistrement MDM ni installation requise
Une clé pour chaque appareil, y compris ceux sans navigateur
- Les imprimantes, capteurs, contrôleurs d'accès, caméras, TPV, smart TV, consoles, enceintes et équipements audiovisuels se connectent avec une clé plutôt qu'un certificat, permettant ainsi au xPSK d'équiper les appareils incompatibles avec le 802.1X
- Aucune limite d'appareils par clé et aucune licence par appareil : une personne possédant neuf appareils requiert la même licence qu'une personne n'en ayant que deux
- La liaison d'adresse MAC associe une clé au premier appareil qui l'utilise, empêchant ainsi qu'une clé ne devienne discrètement un second mot de passe partagé
- Chaque clé est affectée à son propre VLAN avec sa propre politique de pare-feu, sa limite de bande passante et son rôle, permettant aux flux IoT, du personnel, des locataires et des invités de partager un seul SSID sans jamais se mélanger
Tous les sites, tous les fabricants, un seul RADIUS cloud
- Bureaux, BTR, logements étudiants, hôtels, hôpitaux, écoles, stades, commerces et espaces de coworking fonctionnent tous de la même manière : un seul SSID, une clé par personne et par appareil
- Fonctionne sur le matériel que vous possédez déjà (Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet), sans aucun besoin de remplacer vos équipements
- Les clés sont conservées dans le RADIUS cloud de Purple avec un SLA de disponibilité de 99,9 %, éliminant ainsi tout serveur RADIUS sur site à maintenir et tout plafond de clés par SSID
- Chaque personne, appartement, locataire ou service dispose de son propre Private Area Network, empêchant quiconque de voir le téléviseur, l'imprimante ou l'ordinateur portable d'un voisin
Le même mécanisme, un nom différent selon l'équipementier
xPSK est un terme générique. Votre équipementier le propose très probablement déjà, sous son propre nom et avec ses propres attributs RADIUS. Purple les prend tous en charge depuis un RADIUS cloud unique, garantissant un comportement uniforme sur l'ensemble d'un parc hétérogène.
Cisco (Catalyst)
Identity PSK, le terme standard de l'industrie pour cette méthode. Purple est le serveur RADIUS qui émet chaque clé et renvoie son VLAN.
Cisco Meraki
Identity PSK, souvent utilisé avec Cisco Meraki Cloud Authentication ou RADIUS. Purple est ce RADIUS, attribuant le VLAN par clé depuis le Cisco Meraki Dashboard.
Ruckus
Dynamic PSK. Ruckus a été le pionnier de cette technologie et génère des clés complexes pour les utilisateurs. Purple les provisionne via l'API avec une isolation par clé et un routage VLAN.
Extreme Networks
Private PSK, fonctionnellement identique à l'iPSK. Purple les émet par utilisateur, par groupe ou par classe d'appareil IoT dans ExtremeCloud IQ.
Aruba (HPE)
Multiple PSK, parfois appelé Cloud Auth MPSK. Purple émet chaque clé et l'associe à son propre rôle d'utilisateur Aruba et à son VLAN.
Ubiquiti (UniFi)
Private PSK, une fonctionnalité récente de l'écosystème UniFi. Purple authentifie chaque clé et l'associe à son propre VLAN sur un SSID de diffusion unique.
Juniper Mist
Multi-PSK, utilisant une gestion des clés basée sur le cloud. Purple provisionne les clés via l'API Mist avec des rôles par client.
Cambium et Fortinet sont également pris en charge, ainsi que tout autre équipement compatible RADIUS. Dites-nous ce que vous utilisez et nous confirmerons le jeu d'attributs avant que vous ne vous engagiez.
Vous voulez voir une clé émise puis révoquée ?

FAQ xPSK
Qu'est-ce que l'xPSK ?
L'xPSK est un terme générique pour désigner les clés pré-partagées par utilisateur : un réseau où chaque personne possède sa propre clé WiFi sur un seul SSID, au lieu d'une phrase secrète partagée par tous. Ils connectent tous leurs appareils à cette unique clé. Les fournisseurs le proposent sous différents noms, mais le mécanisme reste le même. RADIUS renvoie une phrase secrète unique pour chaque clé, ainsi que le VLAN et la politique auxquels cette clé doit être associée.
Quelle est la différence entre xPSK, iPSK, DPSK, MPSK et PPSK ?
Rien de structurel. Ce sont des noms de fournisseurs pour la même fonctionnalité : iPSK et EasyPSK sur Cisco Catalyst et Cisco Meraki, DPSK sur Ruckus, MPSK sur Aruba et Juniper Mist, et PPSK sur Extreme Networks et Ubiquiti UniFi. Les attributs RADIUS diffèrent selon le fournisseur. Purple émet des clés pour chacun d'eux à partir d'un seul RADIUS cloud, de sorte qu'un parc mixte est configuré une seule fois plutôt que par contrôleur.
En quoi l'xPSK diffère-t-il de WPA2/3-Enterprise et de l'802.1X ?
L'802.1X s'authentifie à l'aide d'un certificat ou d'un identifiant d'annuaire et constitue l'option la plus robuste partout où les appareils le prennent en charge. L'xPSK s'authentifie avec une clé, c'est pourquoi il atteint les appareils que l'802.1X ne peut pas gérer : imprimantes, capteurs, consoles, smart TV et ordinateurs portables de prestataires sans enregistrement MDM. La plupart des parcs exécutent les deux, avec l'802.1X pour les terminaux gérés et l'xPSK pour tout le reste.
L'xPSK fonctionne-t-il sur notre matériel existant ?
Oui. Purple est indépendant du matériel et se superpose à votre infrastructure existante, y compris Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Aucun remplacement de matériel n'est nécessaire.
Comment l'utilisateur obtient-il concrètement sa clé ?
Via un portail en libre-service personnalisé. L'utilisateur s'enregistre lui-même, récupère sa propre clé et ajoute ses appareils à son propre réseau privé (Private Area Network). Ainsi, personne dans votre équipe n'a besoin de délivrer des identifiants manuellement ou de gérer un ticket pour chaque imprimante. Les clés peuvent également être provisionnées automatiquement depuis votre annuaire, ou générées via l'API Purple pour un système qui gère déjà la relation utilisateur.
Que se passe-t-il lorsqu'un utilisateur arrive, change de rôle ou s'en va ?
Ces trois actions sont automatiques, car la clé est liée à une identité plutôt qu'à un lieu physique. Un nouvel arrivant est provisionné via SCIM depuis Microsoft Entra ID, Okta ou Google Workspace et obtient sa clé sans créer de ticket. Un utilisateur qui change de poste conserve la même identité : son accès le suit s'il change de bureau, de bâtiment ou de rôle, sans réémission de clé. Un départ entraîne une révocation unique, et tous les appareils qu'il a enregistrés perdent l'accès sur l'ensemble du parc.
Y a-t-il une limite au nombre de clés ou d'appareils autorisés ?
Non. Les clés sont stockées dans le cloud RADIUS de Purple plutôt que dans la mémoire locale d'un contrôleur de point d'accès (qui limite généralement le nombre de clés par SSID). Le nombre de clés n'est donc pas limité par le matériel. Il n'y a pas non plus de plafond d'appareils par clé. La licence est calculée par point d'accès et par site, sans frais par appareil ni compteur d'authentification. Un utilisateur avec neuf appareils est donc facturé de la même manière qu'un utilisateur avec deux appareils.
Que se passe-t-il si quelqu'un partage sa clé ?
L'association d'adresse MAC lie une clé au premier appareil qui l'utilise. Elle ne peut donc pas devenir discrètement un second mot de passe partagé. Les clés peuvent également comporter une date d'expiration, et chaque clé peut être révoquée individuellement sans avoir à modifier la clé de sécurité de tout le site ni à déconnecter les autres utilisateurs.
Chaque clé peut-elle avoir son propre VLAN et sa propre politique ?
Oui. RADIUS renvoie le VLAN avec la clé (Tunnel-Type, Tunnel-Medium-Type et Tunnel-Private-Group-ID), de sorte que chaque clé se connecte à son propre segment. Les politiques de pare-feu, les limites de bande passante et les rôles des utilisateurs sont également appliqués par clé. C'est ainsi qu'un seul SSID peut acheminer le trafic du personnel, des locataires, des prestataires et des objets connectés sans jamais les mélanger.
Quel est le niveau de sécurité et de conformité de xPSK ?
Chaque clé est liée à une identité nominative plutôt qu'à un mot de passe partagé. Chaque authentification est donc traçable et chaque révocation est chirurgicale. Purple ne stocke jamais les mots de passe des utilisateurs, héberge ses serveurs RADIUS régionaux au Royaume-Uni, dans l'UE et aux États-Unis, est certifié ISO 27001, est conforme au GDPR et à la CCPA, et n'a subi aucune violation de données depuis 2012.
Tirez le meilleur parti de votre WiFi
Des guides et des résultats concrets pour vous aider à planifier un réseau avec une clé pour chaque appareil.
xPSK for your industry
See how xPSK works in venues like yours, and how Purple compares to alternatives.
Attribuez à chaque appareil sa propre clé
Prêt à vous lancer ? Échangez avec un expert pour découvrir comment xPSK s'adapte à votre matériel, vos bâtiments et votre budget.