
Chaque fonctionnaire sous sa propre identité, chaque visiteur sur un réseau distinct
WiFi du personnel via l'annuaire de votre ministère, une clé privée pour chaque appareil, un réseau invité isolé pour les visiteurs et le public, et un profil unique fonctionnant sur l'ensemble de votre parc. RADIUS cloud sur les points d'accès que vous possédez déjà, disponible par attribution directe sur G-Cloud 15.
- Connexion Microsoft Entra ID avec accès conditionnel
- Aucun mot de passe partagé
- ISO 27001 et Cyber Essentials Plus
- Attribution directe sur G-Cloud 15
Votre ministère fonctionne avec l'authentification unique. Le WiFi utilise toujours un mot de passe partagé.
Les ministères ont migré la messagerie, la gestion des dossiers et les ordinateurs portables vers Microsoft Entra ID et l'accès conditionnel. Le réseau du bâtiment est souvent le dernier système protégé par un mot de passe affiché au mur d'une salle de réunion, partagé par le personnel, les prestataires et les collègues d'autres ministères. Cet écart se manifeste généralement à quatre niveaux.
Un ministère type aujourd'hui
- Un seul mot de passe WiFi du personnel, fourni dans un livret d'accueil et rarement modifié
- Les collaborateurs sur le départ, les intérimaires et les prestataires qui peuvent toujours se connecter après avoir rendu leur badge
- Les imprimantes, l'audiovisuel des salles de réunion et les capteurs du bâtiment sur le même réseau que les ordinateurs portables du personnel
- Aucune réponse claire lorsqu'un auditeur demande qui était sur le réseau, et à quel moment
Avec Purple
- Chaque fonctionnaire se connecte avec son propre compte ministériel, évitant ainsi toute fuite de mot de passe
- L'accès prend fin dès qu'un compte est désactivé dans votre annuaire, synchronisé via SCIM
- Chaque appareil reçoit sa propre clé et son propre VLAN, isolés des utilisateurs
- Chaque session est enregistrée et associée à une personne nominative, un appareil, une heure et un emplacement
Personnel, appareils, visiteurs et chaque bâtiment, chacun sur le bon réseau
Quatre réseaux qui nécessiteraient normalement quatre projets distincts, gérés sur un RADIUS cloud depuis un tableau de bord unique, sans serveur sur site à héberger, corriger ou accréditer.
Connexion avec le compte ministériel
WiFi basé sur l'identité via Microsoft Entra ID, Okta ou Google Workspace. Les nouveaux arrivants se connectent dès le premier jour, les personnes sur le départ perdent l'accès automatiquement.
02 · AppareilsUne clé privée pour chaque appareil
xPSK attribue aux imprimantes, aux équipements audiovisuels des salles de réunion, aux caméras et aux capteurs leur propre clé et VLAN, révocables individuellement.
03 · Visiteurs et grand publicUn accès invité qui n'entre jamais en contact avec les systèmes du personnel
Une connexion personnalisée aux couleurs de votre marque pour les visiteurs, les citoyens et les délégués, avec consentement UK GDPR et filtrage de contenu DNS, sur son propre réseau.
04 · L'ensemble du parcUn seul profil pour tous les bâtiments
Le personnel se connecte automatiquement sur n'importe quel site via Passpoint, sur du matériel hétérogène, le tout géré depuis une interface unique.
Un accès réseau qui suit l'annuaire, pas un mot de passe
Les agents publics se connectent avec le compte qu'ils utilisent déjà pour leurs e-mails, Teams et outils de gestion des dossiers. Purple se synchronise avec Microsoft Entra ID, Okta, Google Workspace et JumpCloud via SCIM. L'appartenance à un groupe détermine le VLAN et la politique d'accès, et l'accès conditionnel de Microsoft Entra ID est respecté à chaque connexion.
- Les accès des collaborateurs sur le départ sont révoqués dès la désactivation de leur compte, sans aucun mot de passe partagé à modifier
- Les équipes chargées des politiques, les prestataires et les agents détachés d'autres ministères sont orientés vers des VLAN distincts avec leurs propres règles
- Les ordinateurs portables du ministère reçoivent des certificats EAP-TLS via Intune, Jamf, Kandji ou Hexnode
- WPA2 et WPA3-Enterprise 802.1X, sur RADIUS cloud avec un SLA de disponibilité de 99,9 %
Purple émet, renouvelle et révoque lui-même les certificats. Il n'y a donc aucune autorité de certification à déployer ni aucun serveur RADIUS sur site à corriger.
Découvrir le WiFi du personnel WiFi du personnel
Une clé privée pour chaque équipement du bâtiment qui ne peut pas s'authentifier
Les écrans de salle de réunion, les kits de visioconférence, les imprimantes, les contrôleurs d'accès, les caméras de surveillance et les capteurs du bâtiment ne peuvent pas utiliser d'identifiant ni de mot de passe. xPSK attribue à chacun sa propre clé et son propre VLAN, de sorte qu'une clé compromise n'expose qu'un seul appareil, et non tout l'étage.
- Révoquez une seule clé sans avoir à reconfigurer tous les appareils du bâtiment
- L'association MAC lie chaque clé au premier appareil qui l'utilise
- Des clés à durée limitée pour les prestataires et les techniciens de passage, sans aucun MDM requis
- Fonctionne sous le nom de votre équipementier : iPSK sur Cisco, DPSK sur Ruckus, MPSK sur HPE Aruba et Juniper Mist, PPSK sur Extreme et UniFi
 xPSK
Un WiFi invité pour les visiteurs et les citoyens, maintenu sur un réseau distinct
Les guichets publics, les centres d'accueil, les salles de conférence et les espaces de réception ont tous besoin d'un accès invité. Purple offre aux visiteurs, aux citoyens et aux délégués une connexion personnalisée sur leur propre réseau, avec blocage des contenus indésirables avant même le chargement des pages, sans aucune passerelle vers les systèmes des ministères.
- Le trafic invité sur son propre SSID et VLAN, isolé des réseaux du personnel et des appareils
- Une connexion personnalisée aux couleurs de votre marque avec consentement UK GDPR et un historique d'audit complet
- Filtrage de contenu DNS Shield, certifié IWF et Friendly WiFi, avec SafeSearch activé par défaut
- Domaines de phishing et de logiciels malveillants bloqués au niveau de la couche DNS, le tout géré depuis le même tableau de bord
Ailleurs dans le secteur public, Shield bloque environ 241 000 menaces par semaine à l'hôpital St George's.
Découvrir le WiFi invité WiFi invité
Connectez-vous dans n'importe quel bâtiment ministériel, sans vous reconnecter
Les fonctionnaires se déplacent entre les sièges, les bureaux régionaux et les hubs partagés. Passpoint installe un profil lié à l'identité de chaque personne, de sorte que leur appareil rejoint automatiquement le réseau du personnel sur chaque site que vous gérez, chiffré dès la première connexion et sans portail captif.
- Les profils sont liés à l'identité, ils résistent donc à la rotation des adresses MAC d'iOS 18
- Les téléphones personnels sont intégrés en environ 60 secondes avec la Purple App
- Fonctionne sur des parcs mixtes : Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet
- Politique définie une seule fois dans un tableau de bord unique et appliquée à chaque bâtiment
 Passpoint
Ce qu'il faut pour le concevoir vous-même, et ce qu'il faut avec Purple
Tout ce qu'une équipe réseau ministérielle devrait autrement concevoir, accréditer et gérer, fourni sous forme de service sur le matériel dont vous disposez.
Éliminez simultanément le risque lié aux départs et la file d'attente des tickets WiFi
Purple retire l'authentification réseau de la liste des tâches de votre équipe. L'accès suit l'annuaire, chaque session est attribuable à une personne et un appareil nommés, et la plateforme détient déjà les certifications requises par votre assurance fournisseur.
Chiffres issus des données de la plateforme Purple et des conditions de service.
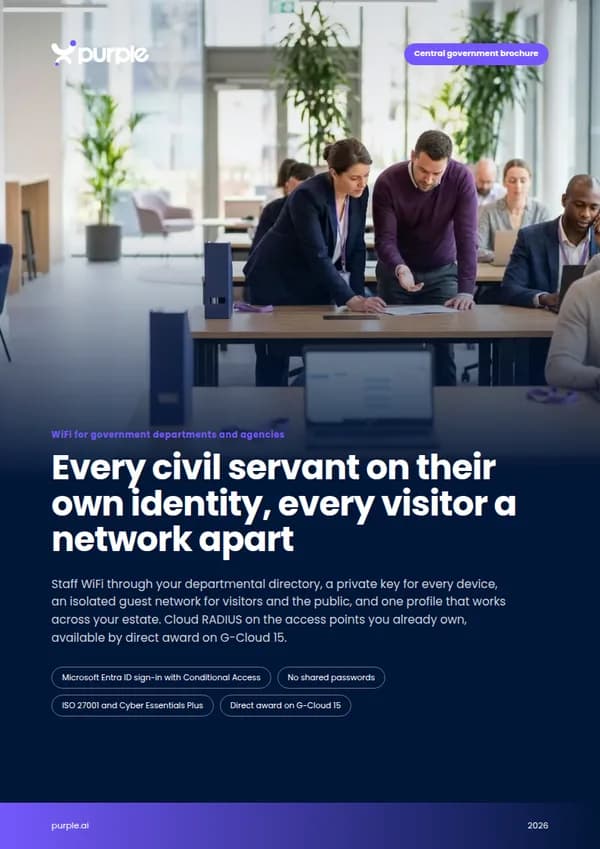
Brochure gratuite
Présentez cette page lors de votre prochaine réunion budgétaire
Retrouvez tout le contenu de cette page dans une brochure PDF de huit pages, prête à être partagée avec les personnes qui valident vos dépenses réseau.
Obtenir la brochure
Votre nom et votre e-mail suffisent. Le téléchargement s'affiche immédiatement.
Déployez sans nouveau matériel
- 1
Connectez votre annuaire
Liez Microsoft Entra ID, Okta ou Google Workspace. Les groupes de personnel, de prestataires et de personnel détaché se synchronisent via SCIM.
- 2
Pointez vos points d'accès vers Purple
Nous configurons les réseaux du personnel, des appareils et des visiteurs sur les points d'accès Cisco Meraki, HPE Aruba, Ruckus ou autres que vous possédez déjà.
- 3
Activez, bâtiment par bâtiment
Déployez avec notre équipe d'intégration, en commençant par le site où un mot de passe partagé présente le plus de risques.
Visualisez votre ministère sur une plateforme réseau unique
Parlez-nous de vos bâtiments, de votre annuaire et de vos exigences de conformité, et nous vous montrerons comment l'accès du personnel, des appareils et des visiteurs fonctionnerait sur votre matériel.
- Compatible avec Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet
- Attribution directe sur G-Cloud 15, ou via Softcat, Vodafone et MLL
- Certifié ISO 27001, Cyber Essentials Plus, conforme UK GDPR, région RADIUS au Royaume-Uni
Réserver une démo secteur public
Un appel de 30 minutes avec un expert des réseaux du secteur public.
Vos questions sur le WiFi du secteur public, nos réponses
Ce que les équipes informatiques, de sécurité et d'achats des ministères nous demandent le plus souvent
Devons-nous remplacer nos points d'accès ?
Non. Purple fonctionne sur les points d'accès que vous possédez déjà, notamment Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Il n'y a aucun serveur RADIUS sur site à installer.
Le personnel peut-il se connecter avec ses identifiants ministériels existants ?
Oui. Microsoft Entra ID, Okta, Google Workspace et JumpCloud se synchronisent via SCIM, et les annuaires SAML et LDAP sont également pris en charge. L'appartenance à un groupe détermine le VLAN et la politique attribués à chaque personne, et l'accès conditionnel de Microsoft Entra ID est respecté à chaque connexion.
Comment l'accès invité public est-il séparé des systèmes internes ?
Le trafic invité circule sur ses propres SSID et VLAN, isolés des réseaux du personnel et des appareils, afin que les visiteurs et les citoyens puissent se connecter sans aucun accès aux systèmes du ministère. Le filtrage de contenu DNS Shield bloque le phishing, les logiciels malveillants et les contenus nuisibles sur le réseau invité.
Quelles certifications de sécurité Purple détient-elle ?
Purple est certifiée ISO 27001, accréditée Cyber Essentials Plus et conforme au GDPR et à la CCPA, et n'a connu aucune violation de données depuis 2012. Shield, notre solution de filtrage de contenu DNS, est certifiée IWF et Friendly WiFi.
Pouvons-nous acheter Purple sans lancer d'appel d'offres ?
Oui. Purple est présente sur G-Cloud 15, qui court jusqu'en septembre 2030, ce qui permet à un ministère ou à une agence d'attribuer directement un marché depuis le catalogue. Les conditions sont pré-approuvées et étroitement alignées sur le contrat standard du secteur public, et les tarifs sont publics. Purple est également disponible via Softcat, Vodafone et MLL.
Que se passe-t-il lorsqu'un fonctionnaire ou un prestataire s'en va ?
Lorsque leur compte est désactivé dans votre annuaire, SCIM révoque automatiquement leur accès WiFi et leur certificat cesse de fonctionner. Les prestataires qui ne figurent pas dans l'annuaire peuvent recevoir des clés à durée limitée qui expirent d'elles-mêmes.
Où nos données sont-elles hébergées, et pouvons-nous prouver qui était sur le réseau ?
Purple dispose de régions RADIUS au Royaume-Uni, dans l'UE et aux États-Unis, et chaque session est enregistrée avec le nom de la personne, l'appareil, l'heure et le lieu, prête pour un audit ou un examen d'assurance de l'information.
Produits phares pour Administration centrale
Les composants de la plateforme Purple que la plupart des établissements Administration centrale déploient dès le premier jour.
Plateforme WiFi invité pour Administration centrale
Captive Portals, analyses et automatisation marketing en tant que couche cloud.
Logiciel de Captive Portal pour Administration centrale
Captive Portals modernes avec connexion via réseaux sociaux, SSO et consentement marketing.
WiFi sans mot de passe pour Administration centrale
EAP-TLS, iPSK et Passpoint - remplacez les mots de passe partagés par l'identité.
Solution recommandée pour Administration centrale
WiFi pour les équipes IT et réseau. Captive Portals cloud, RADIUS et analyses superposés à Cisco, Aruba, Juniper Mist, Meraki et Ubiquiti.
Voir WiFi pour les équipes IT et réseau →Related pillar guides
The topical pillars most relevant to Administration centrale. Each guide is the canonical hub for that area of the platform.
Secteurs d'activité connexes
D'autres secteurs verticaux utilisant la même plateforme Purple.
Speak to an expert
Tell us about your venues and we'll show you how Purple fits.