

एक SSID। इस पर मौजूद हर किसी के लिए एक अलग की (key)।
पारंपरिक WiFi एक ऐसा SSID है जिसमें एक ही पासवर्ड होता है जिसे हर कोई शेयर करता है। xPSK उन तकनीकों के समूह का नाम है जो सिंगल SSID को बनाए रखती हैं लेकिन हर व्यक्ति (या डिवाइस) को उनका अपना पासवर्ड देती हैं - प्रत्येक पासवर्ड अलग से जारी किया जाता है, अलग से निरस्त किया जाता है, और इसकी अपनी नेटवर्क पॉलिसी होती है। अलग-अलग हार्डवेयर वेंडर इसे iPSK, EasyPSK, MPSK, DPSK या PPSK कहते हैं।
हर व्यक्ति के लिए एक कुंजी, चाहे वे कोई भी हों
- स्टाफ, किरायेदार, छात्र, मेहमान, ठेकेदार, मरीज और छात्र प्रत्येक एक ही SSID पर अपनी खुद की कुंजी रखते हैं, इसलिए लीक होने के लिए कोई साझा पासफ़्रेज़ नहीं होता है
- कुंजियाँ Entra ID, Okta या Google Workspace में एक नामित पहचान से बंधी होती हैं, इसलिए नए शामिल होने वाले के पास बिना किसी टिकट के एक कुंजी होती है और बाहर जाने वाले के डिवाइस स्वचालित रूप से हट जाते हैं
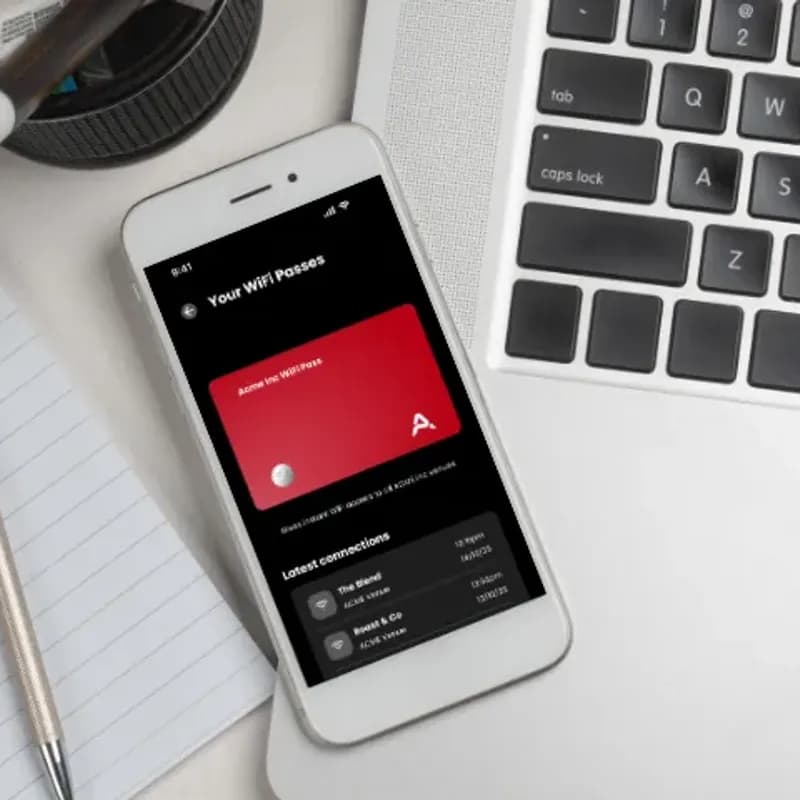
- लोग एक ब्रांडेड सेल्फ-सर्विस पोर्टल से अपनी खुद की कुंजी प्राप्त करते हैं, इसलिए आपकी टीम का कोई भी सदस्य मैन्युअल रूप से क्रेडेंशियल जारी नहीं करता है या प्रति डिवाइस टिकट का प्रबंधन नहीं करता है
- ठेकेदारों और आगंतुकों को बिना किसी MDM नामांकन और बिना कुछ इंस्टॉल किए एक समय-सीमित कुंजी मिलती है
हर डिवाइस के लिए एक कुंजी, जिसमें बिना ब्राउज़र वाले डिवाइस भी शामिल हैं
- प्रिंटर, सेंसर, डोर कंट्रोलर, कैमरे, EPOS, स्मार्ट टीवी, कंसोल, स्पीकर और AV किट सर्टिफिकेट के बजाय एक कुंजी के साथ जुड़ते हैं, जिससे xPSK उन डिवाइसों तक पहुंचता है जहां 802.1X नहीं पहुंच सकता
- प्रति कुंजी डिवाइस पर कोई सीमा नहीं है और कोई प्रति-डिवाइस लाइसेंस नहीं है, इसलिए नौ डिवाइस वाले व्यक्ति के पास भी दो डिवाइस वाले व्यक्ति के समान ही लाइसेंस होता है
- MAC बाइंडिंग एक कुंजी को उस डिवाइस से जोड़ती है जिसने पहली बार इसका उपयोग किया था, ताकि कोई कुंजी चुपचाप दूसरा साझा पासवर्ड न बन सके
- प्रत्येक कुंजी अपने स्वयं के VLAN में अपने स्वयं के फ़ायरवॉल नीति, बैंडविड्थ सीमा और भूमिका के साथ आती है, इसलिए IoT, स्टाफ, किरायेदार और अतिथि ट्रैफ़िक बिना मिले एक ही SSID साझा करते हैं
कोई भी स्थान, कोई भी वेंडर, एक क्लाउड RADIUS
- कार्यालय, build-to-rent, छात्र आवास, होटल, अस्पताल, स्कूल, स्टेडियम, रिटेल और को-वर्किंग सभी एक ही तरह से चलते हैं: एक SSID, प्रति व्यक्ति और प्रति डिवाइस एक कुंजी
- यह आपके पास पहले से मौजूद हार्डवेयर पर चलता है जिसमें Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet शामिल हैं, जिसमें किसी बदलाव या प्रतिस्थापन की आवश्यकता नहीं होती
- कुंजियाँ 99.9% अपटाइम SLA के साथ Purple के क्लाउड RADIUS में रखी जाती हैं, इसलिए रखरखाव के लिए कोई ऑन-साइट RADIUS सर्वर नहीं होता है और कोई प्रति-SSID कुंजी सीमा नहीं होती है
- प्रत्येक व्यक्ति, फ्लैट, किरायेदार या विभाग अपने स्वयं के Private Area Network में रहता है, इसलिए कोई भी पड़ोसी का टीवी, प्रिंटर या लैपटॉप नहीं देख सकता है
एक ही मैकेनिज्म, प्रत्येक वेंडर के लिए एक अलग नाम
xPSK एक अम्ब्रेला टर्म है। आपका वेंडर लगभग निश्चित रूप से इसे पहले से ही अपने नाम और अपने स्वयं के RADIUS एट्रिब्यूट्स के साथ प्रदान करता है। Purple एक ही क्लाउड RADIUS से इन सभी के साथ काम करता है, इसलिए एक मिश्रित एस्टेट हर जगह एक जैसा व्यवहार करता है।
Cisco (Catalyst)
Identity PSK, और इस पद्धति के लिए उद्योग का मानक शब्द। Purple वह RADIUS है जो प्रत्येक की (key) जारी करता है और उसका VLAN वापस करता है।
Cisco Meraki
Identity PSK, जिसका उपयोग अक्सर Meraki Cloud Authentication या RADIUS के साथ किया जाता है। Purple वही RADIUS है, जो Meraki Dashboard से प्रति कुंजी VLAN असाइन करता है।
Ruckus
Dynamic PSK। Ruckus ने इसकी शुरुआत की थी और यह उपयोगकर्ताओं के लिए जटिल कुंजियाँ जनरेट करता है। Purple इन्हें प्रति-कुंजी आइसोलेशन और VLAN राउटिंग के साथ API के माध्यम से प्रोविज़न करता है।
Extreme Networks
Private PSK, जो कार्यात्मक रूप से iPSK के समान है। Purple इन्हें ExtremeCloud IQ में प्रति उपयोगकर्ता, प्रति समूह या प्रति IoT डिवाइस क्लास के अनुसार जारी करता है।
Aruba (HPE)
Multiple PSK, जिसे कभी-कभी Cloud Auth MPSK भी कहा जाता है। Purple प्रत्येक कुंजी जारी करता है और इसे इसके अपने Aruba उपयोगकर्ता रोल और VLAN से मैप करता है।
Ubiquiti (UniFi)
Private PSK, जो UniFi इकोसिस्टम में एक नया फीचर है। Purple प्रत्येक कुंजी को प्रमाणित करता है और इसे एक ही ब्रॉडकास्ट SSID पर इसके अपने VLAN से मैप करता है।
Juniper Mist
Multi-PSK, जो क्लाउड-आधारित कुंजी प्रबंधन का उपयोग करता है। Purple प्रति-क्लाइंट भूमिकाओं के साथ Mist API पर कुंजियाँ प्रोविज़न करता है।
Cambium और Fortinet भी समर्थित हैं, साथ ही कोई भी अन्य सिस्टम जो RADIUS का उपयोग करता है। हमें बताएं कि आप क्या चलाते हैं और आपके किसी भी प्रतिबद्धता से पहले हम एट्रिब्यूट सेट की पुष्टि करेंगे।
क्या आप देखना चाहते हैं कि कुंजी कैसे जारी और निरस्त की जाती है?

xPSK से जुड़े अक्सर पूछे जाने वाले प्रश्न
xPSK क्या है?
xPSK प्रति-उपयोगकर्ता प्री-शेयर्ड कुंजियों के लिए एक व्यापक शब्द है: एक ऐसा नेटवर्क जहां हर व्यक्ति के पास सभी के द्वारा साझा किए जाने वाले एक पासफ़्रेज़ के बजाय एक ही SSID पर अपनी खुद की WiFi कुंजी होती है। वे अपने स्वामित्व वाले हर डिवाइस को उस एक कुंजी से कनेक्ट करते हैं। वेंडर इसे अलग-अलग नामों से पेश करते हैं, लेकिन इसकी कार्यप्रणाली समान है। RADIUS प्रत्येक कुंजी के लिए एक अद्वितीय पासफ़्रेज़ लौटाता है, साथ ही वह VLAN और पॉलिसी भी प्रदान करता है जिसमें उस कुंजी को जाना चाहिए।
xPSK, iPSK, DPSK, MPSK और PPSK में क्या अंतर है?
संरचनात्मक रूप से कोई अंतर नहीं है। ये एक ही क्षमता के लिए वेंडरों द्वारा दिए गए नाम हैं: Cisco Catalyst और Meraki पर iPSK और EasyPSK, Ruckus पर DPSK, Aruba और Juniper Mist पर MPSK, और Extreme Networks तथा Ubiquiti UniFi पर PPSK। RADIUS एट्रिब्यूट प्रत्येक वेंडर के अनुसार भिन्न होते हैं। Purple इन सभी के लिए एक ही क्लाउड RADIUS से कुंजियाँ जारी करता है, इसलिए एक मिश्रित एस्टेट को प्रत्येक कंट्रोलर के बजाय केवल एक बार कॉन्फ़िगर करना पड़ता है।
xPSK, WPA2/3-Enterprise और 802.1X से कैसे भिन्न है?
802.1X एक सर्टिफिकेट या डायरेक्टरी लॉगिन के साथ प्रमाणित करता है और जहां भी डिवाइस इसका समर्थन कर सकते हैं, यह एक अधिक मजबूत विकल्प है। xPSK एक कुंजी के साथ प्रमाणित करता है, यही कारण है कि यह उन डिवाइसों तक पहुंचता है जहां 802.1X नहीं पहुंच सकता: प्रिंटर, सेंसर, कंसोल, स्मार्ट टीवी और बिना MDM नामांकन वाले ठेकेदारों के लैपटॉप। अधिकांश एस्टेट दोनों चलाते हैं, जिसमें प्रबंधित एंडपॉइंट्स के लिए 802.1X और बाकी सभी चीजों के लिए xPSK का उपयोग किया जाता है।
क्या xPSK हमारे मौजूदा हार्डवेयर पर काम करता है?
हाँ। Purple हार्डवेयर-अज्ञेयवादी (hardware agnostic) है और आपके मौजूदा इंफ्रास्ट्रक्चर के ऊपर काम करता है, जिसमें Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet शामिल हैं। इसके लिए मौजूदा सेटअप को हटाने और बदलने की कोई आवश्यकता नहीं है।
उपयोगकर्ता को वास्तव में अपनी की (key) कैसे मिलती है?
एक ब्रांडेड सेल्फ-सर्विस पोर्टल के माध्यम से। उपयोगकर्ता खुद को ऑनबोर्ड करता है, अपनी की (key) प्राप्त करता है और अपने डिवाइस को अपने स्वयं के Private Area Network में जोड़ता है, जिससे आपकी टीम के किसी भी सदस्य को मैन्युअल रूप से क्रेडेंशियल जारी करने या हर प्रिंटर के लिए टिकट हल करने की आवश्यकता नहीं होती है। कीज़ (Keys) को आपकी डायरेक्टरी से स्वचालित रूप से भी प्रोविज़न किया जा सकता है, या ऐसे सिस्टम के लिए Purple API के माध्यम से जनरेट किया जा सकता है जिसके पास पहले से ही उपयोगकर्ता संबंध हैं।
जब कोई शामिल होता है, ट्रांसफर होता है या छोड़ता है तो क्या होता है?
ये तीनों प्रक्रियाएं स्वचालित हैं, क्योंकि की (key) किसी स्थान के बजाय एक पहचान (identity) से बंधी होती है। नए शामिल होने वाले व्यक्ति को Microsoft Entra ID, Okta या Google Workspace से SCIM के माध्यम से प्रोविज़न किया जाता है और उसे बिना किसी टिकट के अपनी की (key) मिल जाती है। ट्रांसफर होने वाले व्यक्ति की पहचान वही रहती है, इसलिए कमरा, बिल्डिंग या भूमिका बदलने पर भी उनका एक्सेस उनके साथ रहता है और कोई नई की (key) जारी नहीं की जाती है। छोड़ने वाले व्यक्ति का एक्सेस एक बार में ही रद्द कर दिया जाता है, और उनके द्वारा रजिस्टर्ड हर डिवाइस पूरे एस्टेट से हट जाता है।
क्या हम कितनी कीज़ (keys) या डिवाइस रख सकते हैं, इसकी कोई सीमा है?
नहीं। कीज़ (Keys) को एक्सेस पॉइंट कंट्रोलर के लोकल की-स्टोर के बजाय Purple के क्लाउड RADIUS में रखा जाता है, जहाँ से आमतौर पर प्रति-SSID की (key) सीमाएं तय होती हैं। इसलिए कीज़ की संख्या ऑन-बॉक्स की तरह कोई बाधा नहीं बनती है। प्रति की (key) डिवाइस की भी कोई सीमा नहीं है, और लाइसेंसिंग प्रति एक्सेस पॉइंट और प्रति वेन्यू (venue) होती है, जिसमें कोई प्रति-डिवाइस शुल्क या प्रति-प्रमाणीकरण (per-authentication) मीटर नहीं होता है। इसलिए नौ डिवाइस वाले उपयोगकर्ता के लिए भी लाइसेंसिंग वैसी ही होगी जैसी दो डिवाइस वाले के लिए होती है।
क्या होता है यदि कोई अपनी की (key) साझा करता है?
MAC बाइंडिंग एक की (key) को उस डिवाइस से जोड़ देती है जिसने सबसे पहले इसका उपयोग किया था, इसलिए यह चुपके से दूसरा साझा पासवर्ड नहीं बन सकती। कीज़ (Keys) में एक्सपायरी डेट भी हो सकती है, और पूरी साइट पर पासफ़्रेज़ को बदले बिना या किसी अन्य को डिस्कनेक्ट किए बिना किसी भी एक की (key) को स्वतंत्र रूप से रद्द किया जा सकता है।
क्या प्रत्येक की (key) का अपना VLAN और पॉलिसी हो सकती है?
हाँ। RADIUS की (key) के साथ VLAN (Tunnel-Type, Tunnel-Medium-Type और Tunnel-Private-Group-ID) वापस करता है, जिससे प्रत्येक की (key) अपने स्वयं के सेगमेंट में आ जाती है। फ़ायरवॉल पॉलिसी, बैंडविड्थ सीमाएं और उपयोगकर्ता भूमिकाएं भी प्रति की (key) लागू की जाती हैं, जिससे एक ही SSID बिना किसी मिश्रण के स्टाफ, किरायेदार (tenant), ठेकेदार (contractor) और IoT ट्रैफ़िक को संभाल सकता है।
xPSK कितना सुरक्षित और अनुपालनशील (compliant) है?
प्रत्येक की (key) एक साझा पासवर्ड के बजाय एक नामित पहचान (identity) से जुड़ी होती है, इसलिए प्रत्येक प्रमाणीकरण (authentication) जवाबदेह होता है और प्रत्येक निरस्तीकरण (revocation) सटीक होता है। Purple कभी भी उपयोगकर्ता के पासवर्ड संग्रहीत नहीं करता है, UK, EU और US में RADIUS क्षेत्रों को संचालित करता है, ISO 27001 प्रमाणित है और GDPR और CCPA अनुपालनशील है, और 2012 से अब तक इसमें कोई डेटा ब्रीच नहीं हुआ है।
अपने WiFi से अधिक लाभ उठाएं
हर डिवाइस के लिए एक की (key) के साथ नेटवर्क की योजना बनाने में आपकी मदद करने के लिए गाइड और वास्तविक परिणाम।
xPSK for your industry
See how xPSK works in venues like yours, and how Purple compares to alternatives.
प्रत्येक डिवाइस को उसकी अपनी की (key) दें
शुरू करने के लिए तैयार हैं? यह देखने के लिए कि xPSK आपके हार्डवेयर, आपकी इमारतों और आपके बजट में कैसे फिट बैठता है, किसी विशेषज्ञ से बात करें।