

Un único SSID. Una clave diferente para cada usuario.
El WiFi tradicional consiste en un único SSID con una contraseña que todos comparten. xPSK es el nombre de la familia de tecnologías que mantiene el SSID único pero asigna a cada persona (o dispositivo) su propia contraseña: cada una emitida por separado, revocada de forma independiente y con su propia política de red. Los diferentes proveedores de hardware lo denominan iPSK, EasyPSK, MPSK, DPSK o PPSK.
Una clave para cada persona, sea quien sea
- Los empleados, inquilinos, estudiantes, invitados, contratistas, pacientes y alumnos tienen su propia clave en el mismo SSID, por lo que no hay una contraseña compartida que pueda filtrarse
- Las claves se vinculan a una identidad nominal en Microsoft Entra ID, Okta o Google Workspace, por lo que las nuevas incorporaciones obtienen su clave sin necesidad de un ticket y los dispositivos de quienes se van se desconectan automáticamente
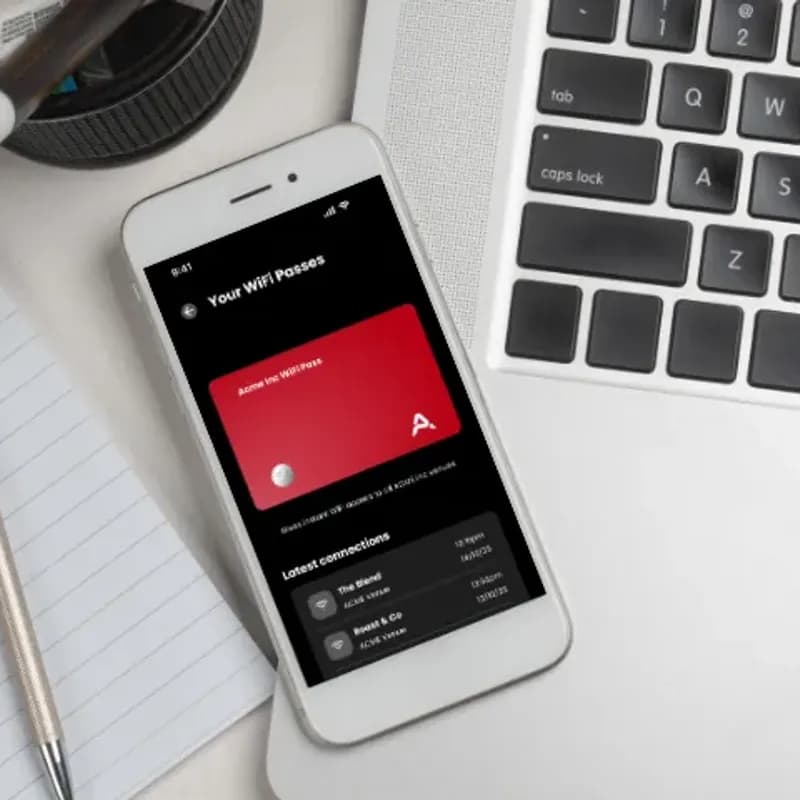
- Los usuarios obtienen su propia clave desde un portal de autoservicio personalizado, por lo que nadie de su equipo tiene que emitir credenciales manualmente ni gestionar un ticket por dispositivo
- Los contratistas y visitantes reciben una clave de duración limitada sin necesidad de registrarse en un MDM ni instalar nada
Una clave para cada dispositivo, incluidos los que no tienen navegador
- Impresoras, sensores, controladores de puertas, cámaras, EPOS, Smart TV, consolas, altavoces y equipos de AV se conectan con una clave en lugar de un certificado, que es como xPSK llega a los dispositivos a los que el protocolo 802.1X no puede acceder
- Sin límite de dispositivos por clave y sin licencias por dispositivo, por lo que una persona con nueve dispositivos requiere la misma licencia que una con dos
- La vinculación MAC asocia una clave al dispositivo que la usó por primera vez, evitando que una clave se convierta silenciosamente en una segunda contraseña compartida
- Cada clave se asigna a su propia VLAN con su propia política de firewall, límite de ancho de banda y rol, por lo que el tráfico de IoT, empleados, inquilinos e invitados comparte un único SSID sin mezclarse
Cualquier espacio, cualquier proveedor, un único RADIUS en la nube
- Oficinas, BTR, residencias de estudiantes, hoteles, hospitales, colegios, estadios, tiendas y espacios de coworking funcionan de la misma manera: un único SSID, una clave por persona y por dispositivo
- Funciona con el hardware que ya tiene de Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet, sin necesidad de reemplazar sus equipos
- Las claves se alojan en el RADIUS en la nube de Purple con un SLA de disponibilidad del 99,9 %, por lo que no hay que mantener ningún servidor RADIUS local ni existe un límite de claves por SSID
- Cada persona, apartamento, inquilino o departamento se encuentra en su propia red de área privada (Private Area Network), por lo que nadie puede ver la televisión, impresora o portátil de un vecino
El mismo mecanismo, un nombre diferente según el proveedor
xPSK es un término general. Es casi seguro que su proveedor ya lo incluya con su propio nombre y sus propios atributos RADIUS. Purple es compatible con todos ellos desde un único RADIUS en la nube, por lo que un entorno mixto se comporta de la misma manera en cualquier lugar.
Cisco (Catalyst)
Identity PSK, el término estándar del sector para este método. Purple es el RADIUS que emite cada clave y devuelve su VLAN.
Cisco Meraki
Identity PSK, a menudo utilizado con Cisco Meraki Cloud Authentication o RADIUS. Purple es ese RADIUS, que asigna la VLAN por clave desde el Cisco Meraki Dashboard.
Ruckus
Dynamic PSK. Ruckus fue pionero en esto y genera claves complejas para los usuarios. Purple las aprovisiona a través de la API con aislamiento por clave y enrutamiento de VLAN.
Extreme Networks
Private PSK, funcionalmente idéntico a iPSK. Purple las emite por usuario, por grupo o por clase de dispositivo IoT en ExtremeCloud IQ.
Aruba (HPE)
Multiple PSK, a veces denominado Cloud Auth MPSK. Purple emite cada clave y la asocia con su propio rol de usuario de Aruba y VLAN.
Ubiquiti (UniFi)
Private PSK, una función más reciente en el ecosistema UniFi. Purple autentica cada clave y la asocia con su propia VLAN en un único SSID de difusión.
Juniper Mist
Multi-PSK, que utiliza la gestión de claves basada en la nube. Purple aprovisiona las claves a través de la API de Mist con roles por cliente.
Cambium y Fortinet también son compatibles, además de cualquier otra solución que utilice RADIUS. Cuéntenos qué tecnología utiliza y confirmaremos el conjunto de atributos antes de que se comprometa a nada.
¿Quiere ver cómo se emite y se revoca una clave?

Preguntas frecuentes sobre xPSK
¿Qué es xPSK?
xPSK es un término general para referirse a las claves precompartidas por usuario: una red donde cada persona tiene su propia clave de WiFi en un único SSID, en lugar de una contraseña compartida por todos. Conectan todos sus dispositivos a esa única clave. Los proveedores lo ofrecen con diferentes nombres, pero el mecanismo es el mismo. RADIUS devuelve una contraseña única para cada clave, junto con la VLAN y la política en la que debe ubicarse dicha clave.
¿Cuál es la diferencia entre xPSK, iPSK, DPSK, MPSK y PPSK?
Ninguna a nivel estructural. Son nombres de proveedores para la misma función: iPSK y EasyPSK en Cisco Catalyst y Cisco Meraki, DPSK en Ruckus, MPSK en Aruba y Juniper Mist, y PPSK en Extreme Networks y Ubiquiti UniFi. Los atributos de RADIUS varían según el proveedor. Purple emite claves para todos ellos desde un único RADIUS en la nube, por lo que una infraestructura mixta se configura una sola vez en lugar de por cada controlador.
¿En qué se diferencia xPSK de WPA2/3-Enterprise y 802.1X?
802.1X se autentica con un certificado o un inicio de sesión de directorio, y es la opción más sólida siempre que los dispositivos lo admitan. xPSK se autentica con una clave, razón por la cual llega a los dispositivos que 802.1X no puede alcanzar: impresoras, sensores, consolas, smart TVs y portátiles de contratistas sin registro en MDM. La mayoría de las infraestructuras ejecutan ambos, con 802.1X para terminales gestionados y xPSK para todo lo demás.
¿Funciona xPSK en nuestro hardware existente?
Sí. Purple es independiente del hardware y se integra sobre su infraestructura existente, incluyendo Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Sin necesidad de reemplazar equipos.
¿Cómo obtiene realmente el usuario su clave?
A través de un portal de autoservicio personalizado. El usuario se registra por sí mismo, obtiene su propia clave y añade sus dispositivos a su propia red de área privada, por lo que nadie de su equipo tiene que emitir credenciales manualmente ni gestionar un ticket por cada impresora. Las claves también se pueden aprovisionar automáticamente desde su directorio o generar a través de la Purple API para sistemas que ya gestionen la relación con el usuario.
¿Qué ocurre cuando alguien se incorpora, se traslada o se va?
Los tres procesos son automáticos, porque la clave está vinculada a una identidad y no a un lugar. Las nuevas incorporaciones se aprovisionan a través de SCIM desde Microsoft Entra ID, Okta o Google Workspace, obteniendo su clave sin necesidad de abrir un ticket. Quien se traslada conserva la misma identidad, por lo que cambiar de sala, edificio o función mantiene su acceso sin tener que volver a emitir una clave. Al usuario que se va se le revoca el acceso una sola vez, y todos los dispositivos que haya registrado se desconectan en todas las instalaciones.
¿Existe un límite en el número de claves o dispositivos que podemos tener?
No. Las claves se almacenan en el RADIUS en la nube de Purple en lugar de en el almacenamiento local de claves del controlador del punto de acceso (que es de donde suelen proceder los límites de claves por SSID). Por tanto, el número de claves no es una limitación física del hardware. Tampoco hay límite de dispositivos por clave, y las licencias se pagan por punto de acceso y por establecimiento, sin costes adicionales por dispositivo ni tarifas por autenticación. Así, un usuario con nueve dispositivos requiere la misma licencia que uno con dos.
¿Qué pasa si alguien comparte su clave?
La vinculación de direcciones MAC asocia una clave al primer dispositivo que la utiliza, evitando que se convierta discretamente en una segunda contraseña compartida. Las claves también pueden tener una fecha de caducidad, y cualquier clave individual puede revocarse por separado sin necesidad de cambiar la contraseña en todo el centro ni desconectar a nadie más.
¿Puede cada clave tener su propia VLAN y política?
Sí. RADIUS devuelve la VLAN junto con la clave (Tunnel-Type, Tunnel-Medium-Type y Tunnel-Private-Group-ID), por lo que cada clave se asigna a su propio segmento. Las políticas de firewall, los límites de ancho de banda y los roles de usuario también se aplican por clave. Así es como un único SSID puede gestionar el tráfico de empleados, inquilinos, contratistas e IoT sin mezclarlos.
¿Qué nivel de seguridad y cumplimiento normativo ofrece xPSK?
Cada clave está vinculada a una identidad nominal en lugar de a una contraseña compartida, por lo que cada autenticación es atribuible y cada revocación es quirúrgica. Purple nunca almacena contraseñas de usuarios, opera regiones de RADIUS en el Reino Unido, la UE y EE. UU., cuenta con la certificación ISO 27001, cumple con el GDPR y la CCPA, y ha registrado cero brechas de datos desde 2012.
Saque más partido a su WiFi
Guías y resultados reales para ayudarle a planificar una red con una clave para cada dispositivo.
xPSK for your industry
See how xPSK works in venues like yours, and how Purple compares to alternatives.
Asigne a cada dispositivo su propia clave
¿Listo para empezar? Hable con un experto para ver cómo se adapta xPSK a su hardware, sus edificios y su presupuesto.