

单一 SSID。每个用户拥有专属密钥。
传统的 WiFi 是一个 SSID 配合一个供所有人共享的密码。xPSK 是一系列技术的统称,它保留了单一 SSID,但为每个人(或设备)提供专属密码 - 每个密码独立分发、独立撤销,并承载其专属的网络策略。不同的硬件厂商将其称为 iPSK、EasyPSK、MPSK、DPSK 或 PPSK。
无需现场访问即可完成租户变更
- 每位住户在入住当天都会获得一个密钥,并可将拥有的所有设备连接到该密钥,无需前台协助,也无需安装任何软件
- 退房时一键撤销密钥,使公寓在当天即可准备好迎接下一位租户
- 每位住户都处于独立的专用局域网(Private Area Network)中,因此无法看到邻居的电视、打印机或笔记本电脑
- 整栋大楼使用单一 SSID,每个密钥都归入其专属的 VLAN
一个周末即可完成全体新生入网
- 数百名新生通过品牌门户获取自己的密钥,无需在前台排队
- 游戏机、智能电视、打印机和音箱均可连接到同一个密钥,无需为每台设备单独提交工单
- 每个密钥连接的设备数量不设上限,拥有九台设备的学生与拥有两台设备的学生享有同等授权
- 学年末的密钥撤销只需在目录中执行一次操作,而无需在整个园区轮换密码
802.1X 无法覆盖的设备
- 打印机、传感器、门禁控制器和音视频设备使用密钥连接,而非证书
- 承包商可获得限时密钥,无需进行 MDM 注册,也无需安装任何软件
- 密钥与 Microsoft Entra ID、Okta 或 Google Workspace 中的身份绑定,因此离职员工的设备会自动断开连接
- 运行在 Purple 的云端 RADIUS 上,提供 99.9% 的在线率 SLA,无需维护本地 RADIUS 服务器
机制相同,各厂商命名不同
xPSK 是一个统称。您的设备厂商几乎肯定已经支持该功能,只是使用了自己的名称和 RADIUS 属性。Purple 通过统一的云端 RADIUS 支持所有这些协议,因此混合设备环境在任何地方的表现都完全一致。
Cisco (Catalyst)
Identity PSK,该方法的行业标准术语。Purple 作为 RADIUS 服务器,负责分发每个密钥并返回其 VLAN。
Cisco Meraki
Identity PSK,通常与 Meraki Cloud Authentication 或 RADIUS 配合使用。Purple 就是该 RADIUS,通过 Meraki Dashboard 为每个密钥分配 VLAN。
Ruckus
Dynamic PSK。Ruckus 率先推出了这一技术,并为用户生成复杂的密钥。Purple 通过 API 进行配置,实现单密钥隔离和 VLAN 路由。
Extreme Networks
Private PSK,在功能上与 iPSK 相同。Purple 在 ExtremeCloud IQ 中按用户、按组或按 IoT 设备类别分发密钥。
Aruba (HPE)
Multiple PSK,有时被称为 Cloud Auth MPSK。Purple 分发每个密钥,并将其映射到其专属的 Aruba 用户角色和 VLAN。
Ubiquiti (UniFi)
Private PSK,UniFi 生态系统中的一项较新功能。Purple 对每个密钥进行身份验证,并将其映射到单个广播 SSID 上的专属 VLAN。
Juniper Mist
Multi-PSK,使用基于云的密钥管理。Purple 通过 Mist API 进行密钥配置,并提供针对每个客户端的角色。
同时也支持 Cambium 和 Fortinet,以及任何其他支持 RADIUS 的设备。告诉我们您正在运行的系统,我们将在您做出任何决定之前为您确认属性集。
想看看密钥是如何分发和撤销的吗?

xPSK 常见问题
什么是 xPSK?
xPSK 是针对每个用户预共享密钥的统称:在这种网络中,每个人在单个 SSID 上都拥有自己专属的 WiFi 密钥,而不是所有人共享同一个密码。他们可以将自己拥有的所有设备连接到这一个密钥上。不同厂商的命名有所不同,但其机制是相同的。RADIUS 会为每个密钥返回一个唯一的密码,以及该密钥应归属的 VLAN 和策略。
xPSK、iPSK、DPSK、MPSK 和 PPSK 之间有什么区别?
结构上没有区别。它们是不同厂商对同一功能的称呼:Cisco Catalyst 和 Meraki 上的 iPSK 和 EasyPSK,Ruckus 上的 DPSK,Aruba 和 Juniper Mist 上的 MPSK,以及 Extreme Networks 和 Ubiquiti UniFi 上的 PPSK。不同厂商的 RADIUS 属性有所不同。Purple 通过同一个云 RADIUS 为所有这些设备分发密钥,因此混合环境只需配置一次,而无需针对每个控制器分别配置。
xPSK 与 WPA2/3-Enterprise 和 802.1X 有何不同?
802.1X 通过证书或目录登录进行身份验证,在设备支持的情况下是更安全的选择。xPSK 则通过密钥进行身份验证,这就是为什么它能覆盖 802.1X 无法支持的设备:打印机、传感器、控制台、智能电视以及未注册 MDM 的承包商笔记本电脑。大多数环境会同时运行这两者,将 802.1X 用于托管端点,而将 xPSK 用于其他所有设备。
xPSK 可以在我们现有的硬件上运行吗?
是的。Purple 兼容各种硬件,可直接叠加在您现有的基础设施之上,包括 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet。无需整体拆换。
用户实际上是如何获取其密钥的?
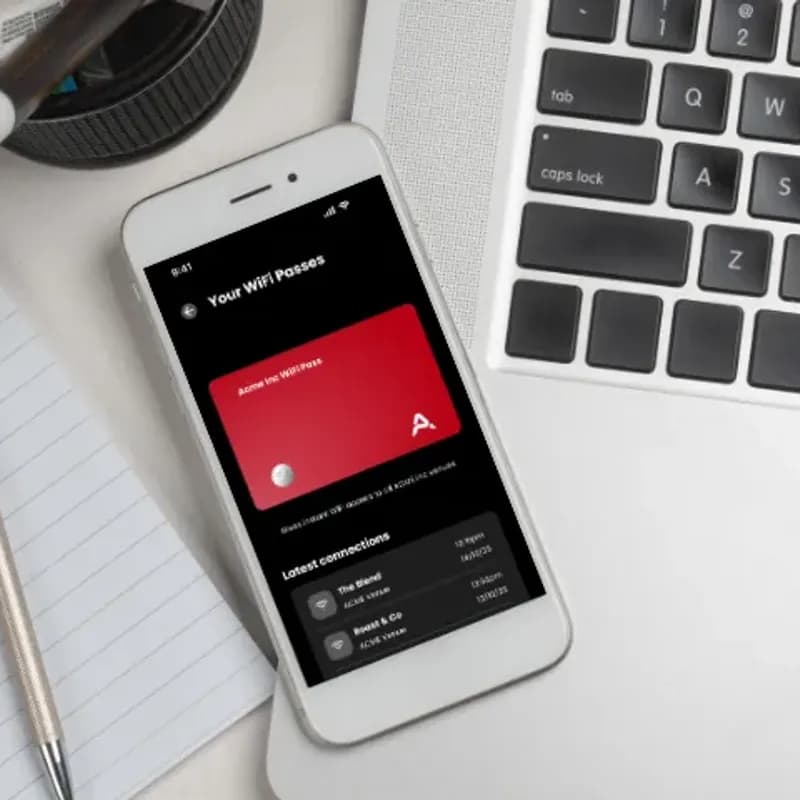
通过品牌专属的自助服务门户。用户可以自行入网、获取自己的密钥,并将设备添加到自己的专用局域网中。这样,您的团队无需手动分发凭据,也无需为每台打印机处理工单。密钥还可以从您的目录中自动配置,或者对于已拥有用户关系的系统,通过 Purple API 自动生成。
当有人入职、调动或离职时会发生什么?
这三种情况都是自动处理的,因为密钥绑定的是身份,而不是位置。新入职人员通过 SCIM 从 Microsoft Entra ID、Okta 或 Google Workspace 自动配置,无需提交工单即可获得密钥。调动人员保持相同的身份,因此更换房间、大楼或角色时,其访问权限会随之转移,无需重新发放密钥。离职人员的权限一经撤销,其注册过的所有设备都将在整个园区内自动下线。
我们的密钥或设备数量有限制吗?
没有限制。密钥存储在 Purple 的云端 RADIUS 中,而不是接入点控制器的本地密钥库中(这通常是每个 SSID 密钥上限的来源),因此密钥数量不会像本地设备那样受到限制。每个密钥对应的设备数量也没有上限,且许可按接入点和场所计费,不收取每台设备的额外费用,也不按认证次数计量。因此,拥有 9 台设备的用户与拥有 2 台设备的用户所需的许可完全相同。
如果有人分享了他们的密钥会怎么样?
MAC 绑定将密钥与首次使用该密钥的设备绑定,因此它不会悄悄变成第二个共享密码。密钥还可以设置有效期,任何单个密钥都可以单独撤销,而无需更改整个场所的密码或断开其他任何人的连接。
每个密钥可以拥有自己的 VLAN 和策略吗?
是的。RADIUS 会随密钥一起返回 VLAN(Tunnel-Type、Tunnel-Medium-Type 和 Tunnel-Private-Group-ID),因此每个密钥都会进入其专属的网络分段。防火墙策略、带宽限制和用户角色也基于每个密钥进行应用,这就是为什么一个 SSID 可以同时承载员工、租户、承包商和 IoT 流量而互不干扰的原因。
xPSK 的安全性和合规性如何?
每个密钥都绑定到具体的实名身份,而不是共享密码,因此每次认证都可追溯,每次撤销都能精准执行。Purple 从不存储用户密码,在英国、欧盟和美国运行 RADIUS 区域,已通过 ISO 27001 认证,并符合 GDPR 和 CCPA 合规要求。自 2012 年以来,未发生过任何数据泄露事件。
充分利用您的 WiFi
丰富的指南和真实成效,帮助您规划为每台设备配备专属密钥的网络。
xPSK for your industry
See how xPSK works in venues like yours, and how Purple compares to alternatives.
为每台设备配备专属密钥
准备好开始了吗?与专家交流,了解 xPSK 如何契合您的硬件、建筑和预算。