

无缝且安全的 WiFi 身份验证
Passpoint(也称为 Hotspot 2.0)将身份验证从登录页面转移到设备上。包含证书和自身凭据的配置文件使设备能够识别您的网络并通过 RADIUS 进行身份验证。随后,设备会自动连接,并在关联的瞬间进行加密。无需共享密码,无需强制门户,也无需更改您现有的接入点。
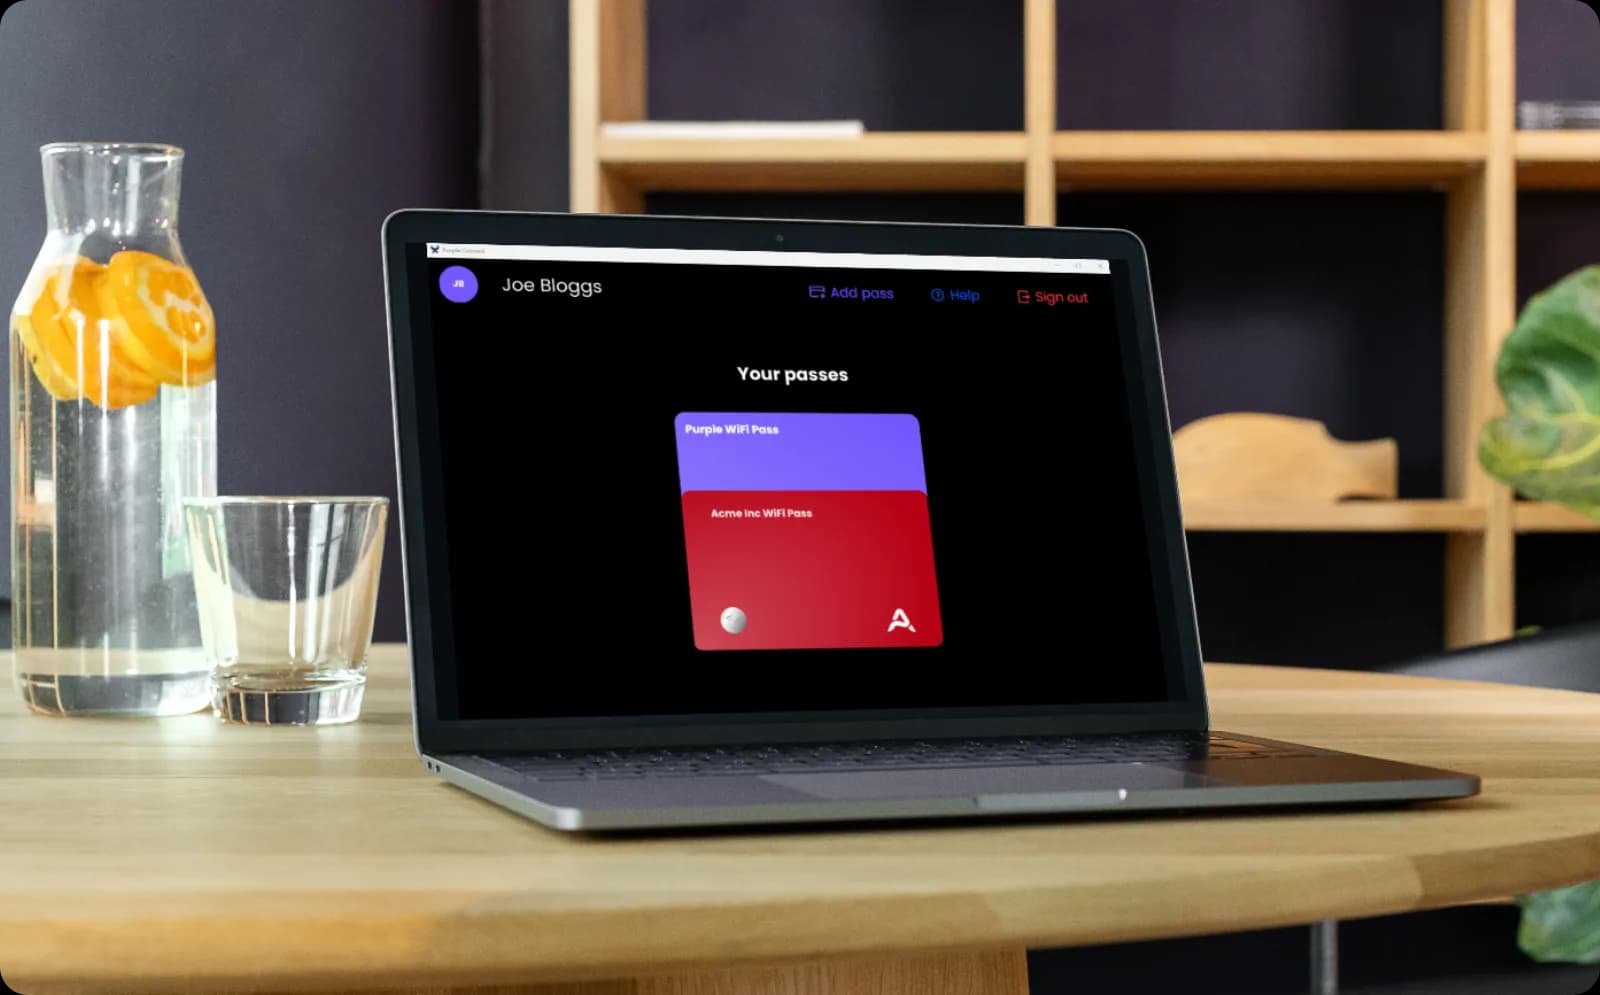
适用于每台员工设备的基于证书的身份验证
- 员工只需安装一次配置文件,即可在您运营的每个场所无缝连接,无需重复登录
- 相同的配置文件也适用于 BYOD,因此员工在个人手机上的身份验证方式与公司笔记本电脑完全相同
- Purple 将访问权限与您目录中的身份进行绑定。一旦注销离职员工,其注册的所有设备都将断开网络连接。
- 802.1X 和 WPA3-Enterprise 架构保持不变,共享网络上的每个用户都与其他用户相互隔离
访客只需验证一次,即可自动重新连接
- 可以通过 Purple App 或您自己的 App 安装 Passpoint 配置文件,然后在您运营的每个场所对设备进行身份验证
- 无需强制门户,无需注册表单,再次访问时无需重复身份验证
- 身份验证绑定到配置文件而非 MAC 地址,因此在 iOS 18 轮换 MAC 地址后,设备仍可保持可识别状态
- 回头率、停留时间和访问次数保持精准,通过 400 多个连接器输送第一方数据
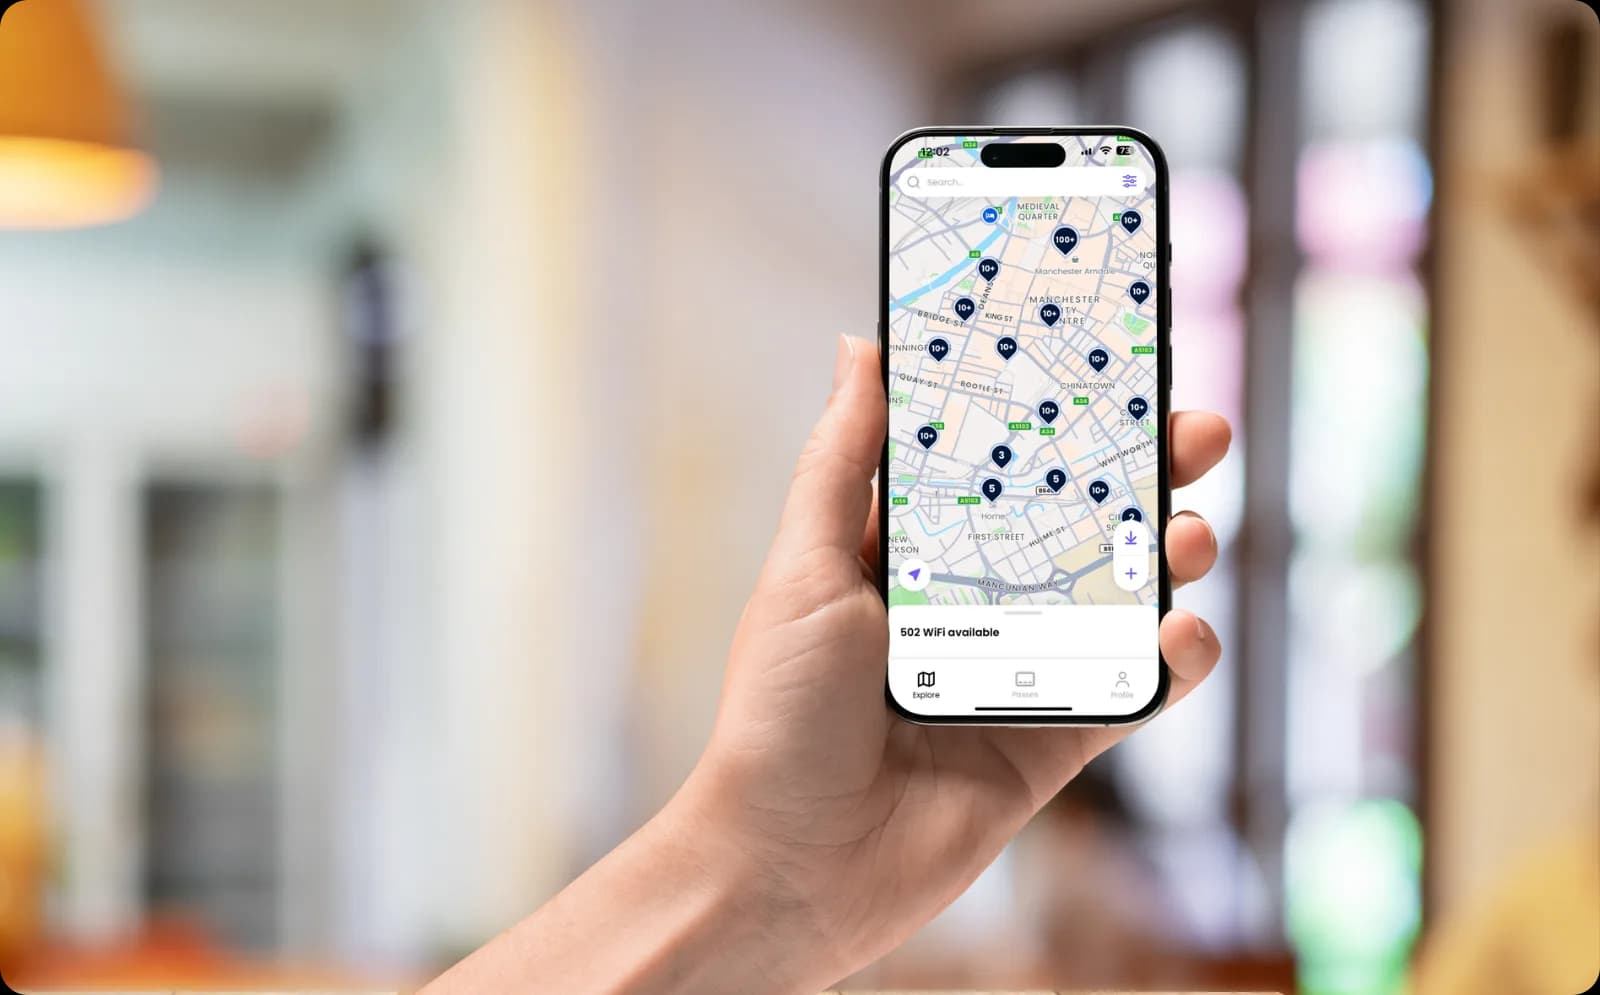
在 OpenRoaming 网络中实现无缝连接
- 通过在您的网络上启用 Passpoint 配置文件,通过 Purple 加入 OpenRoaming 网络
- 随后,设备即可在您自己的场所以及全球超过 500 万个热点的更广泛 OpenRoaming 网络中进行无缝身份验证
- 全程安全、无缝连接,从设备关联的瞬间起即进行加密,且无需在任何地方共享密码
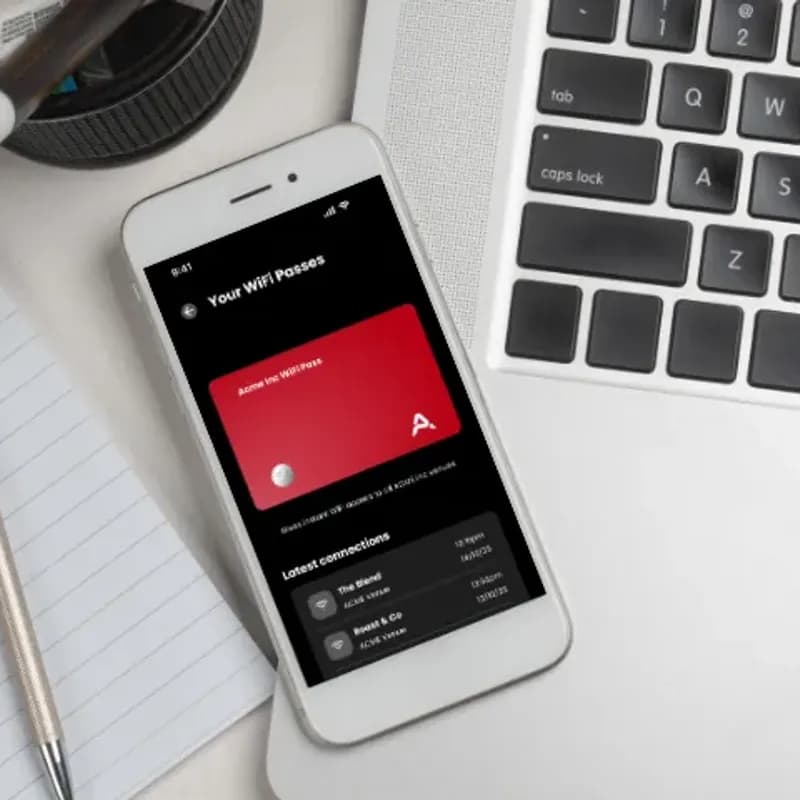
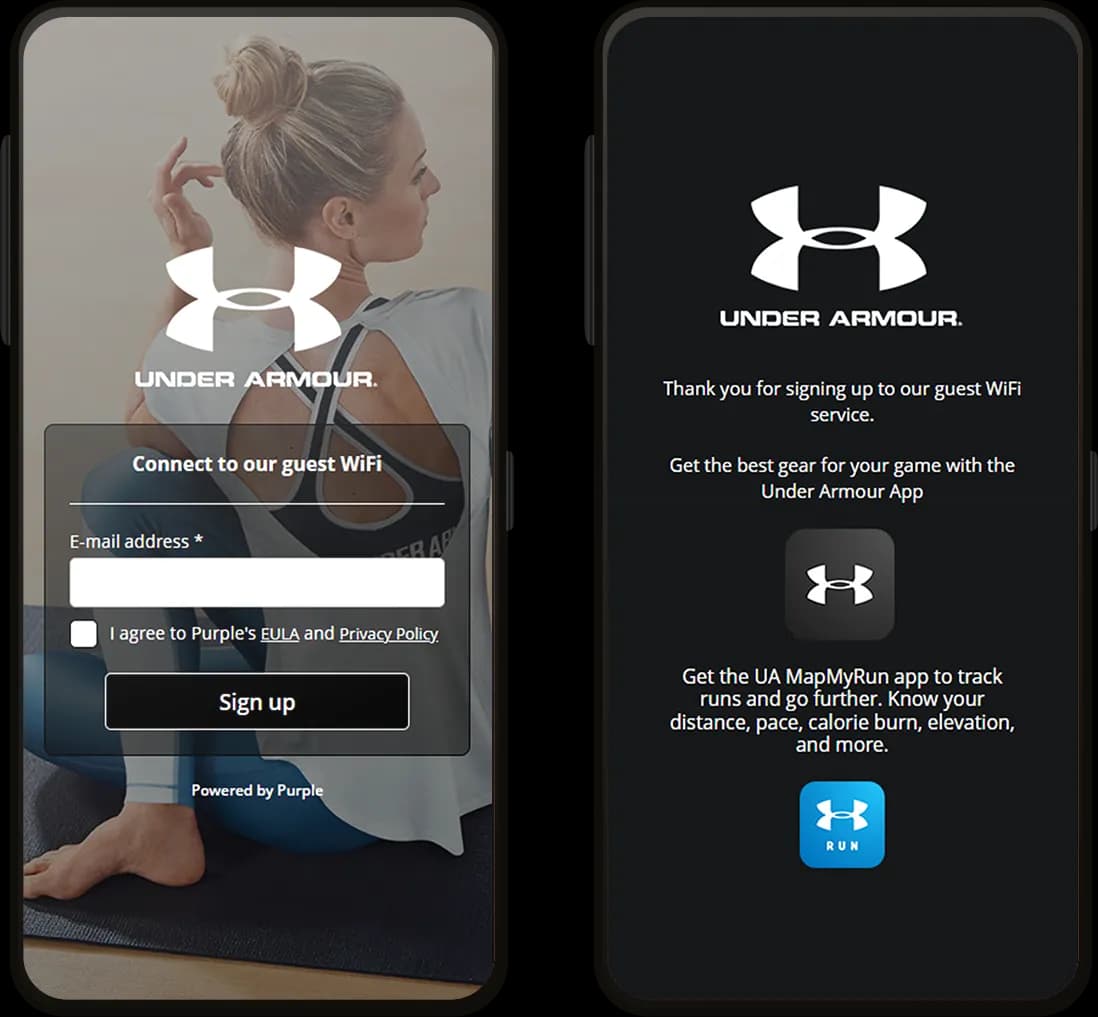
观看 Passpoint 对真实设备进行身份验证

Passpoint 常见问题
什么是 Passpoint?
Passpoint 是一项用于安全、自动 WiFi 接入的行业认证计划,它与 Hotspot 2.0 是同一种技术。该网络无需将用户引导至登录页面,而是在其设备上安装一个包含证书及其自身凭据的配置文件。随后,设备会自动识别网络,通过 RADIUS 进行身份验证并自动连接,且从加入那一刻起流量就会被加密。Purple 通过 SecurePass 提供 Passpoint。
Passpoint 与 Hotspot 2.0 相同吗?
是的。Hotspot 2.0 是技术规范的名称,而 Passpoint 是基于该规范构建的认证计划,因此在实践中这两个术语可以互换使用。如果厂商表示设备或接入点支持 Hotspot 2.0,那么它就可以与 Passpoint 协同工作。
配置文件是如何安装到设备上的?
这取决于设备的所有权。公司管理的笔记本电脑和手机会通过 MDM(使用 Intune 或 Jamf)静默接收。非 Purple 管理的设备则由用户自行安装,可以通过您自己的应用程序安装,也可以在一次性登录结束时安装。在这两种情况下,该操作只需进行一次,此后的每次连接都是自动的。
Passpoint 与 OpenRoaming 有何不同?
Passpoint 是一项允许设备自动加入网络的技术。OpenRoaming 是一个使用该技术的联盟,其中一个成员颁发的配置文件会被所有其他成员信任。仅凭 Passpoint 可以覆盖您自己的场所。加入 OpenRoaming 则可将覆盖范围扩展到全球超过 500 万个热点。Purple 运行在该联盟之上,因此两者均可使用。
Passpoint 是否能解决 MAC 地址随机化问题?
在很大程度上,是的。iOS 18 和 macOS 会轮换设备 MAC 地址,因此之前连接过网络的设备看起来就像是全新的,导致您的回头率数据偏低。Passpoint 对配置文件而非 MAC 地址进行身份验证,因此设备在下次访问时仍能被识别,从而确保回头率、停留时间和访问次数保持准确。
哪些设备支持 Passpoint?
当前的 iOS、iPadOS、macOS、Android 和 Windows 版本均支持该功能,这覆盖了绝大多数手机和笔记本电脑。没有浏览器且没有配置文件存储空间的设备(如游戏机和智能电视)无法使用它。这些设备将在相同的 SSID 上通过 iPSK 进行处理。
Passpoint 是否适用于我们现有的接入点?
是的,适用于任何支持 Passpoint 或 Hotspot 2.0 的硬件,包括当前的 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 设备。Purple 叠加在您已有的基础设施之上,因此无需拆除和更换。
与共享 WiFi 密码相比,Passpoint 的安全性如何?
安全性显著提高。共享密码对所有使用过它的人都是公开的,且无法针对单个人进行撤销,而开放网络传输的流量是未加密的。Passpoint 在 WPA2-Enterprise 或 WPA3-Enterprise 下为每个设备提供专属凭据,从连接那一刻起就对流量进行加密,并允许您在不影响其他人的情况下撤销单个用户的权限。Purple 已通过 ISO 27001 认证,符合 GDPR 和 CCPA 规范,且自 2012 年以来保持零数据泄露记录。
Passpoint for your industry
See how Passpoint works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
无需共享密码即可对每台设备进行身份验证
准备好开始了吗?联系专家,了解 Passpoint 如何适配您的场所、设备和现有接入点。