

अखंड आणि सुरक्षित WiFi ऑथेंटिकेशन
Passpoint, ज्याला Hotspot 2.0 म्हणून देखील ओळखले जाते, ऑथेंटिकेशन साइन-इन पेजवरून डिव्हाइसवर हलवते. सर्टिफिकेट आणि स्वतःचे क्रेडेंशियल्स असलेले प्रोफाइल डिव्हाइसला तुमचे नेटवर्क ओळखण्यास आणि RADIUS विरुद्ध ऑथेंटिकेट करण्यास अनुमती देते. त्यानंतर ते कनेक्ट झाल्याच्या क्षणापासून स्वयंचलितपणे, एन्क्रिप्टेड पद्धतीने कनेक्ट होते. कोणताही शेअर केलेला पासफ्रेज नाही, कोणतेही कॅप्टिव्ह पोर्टल नाही आणि तुम्ही आधीपासून ऑपरेट करत असलेल्या ॲक्सेस पॉइंट्समध्ये कोणताही बदल नाही.
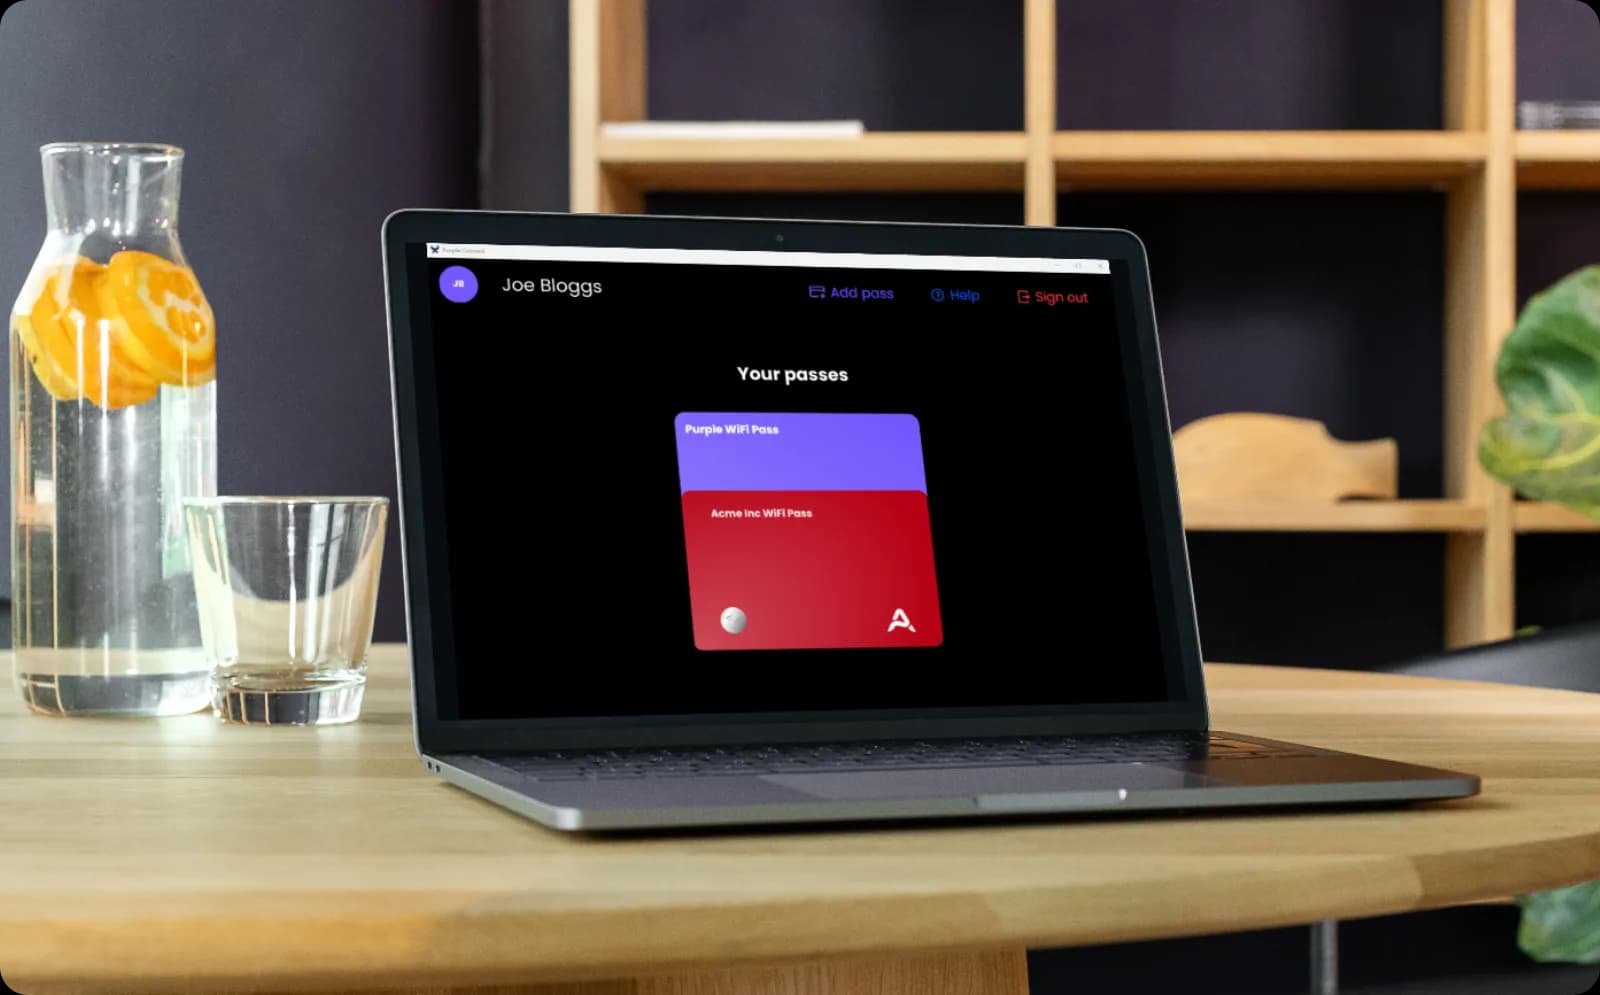
प्रत्येक कर्मचाऱ्याच्या डिव्हाइससाठी सर्टिफिकेट-आधारित ऑथेंटिकेशन
- कर्मचारी एकदा प्रोफाइल इंस्टॉल करतात, नंतर पुन्हा साइन-इन न करता तुम्ही ऑपरेट करत असलेल्या प्रत्येक साइटवर अखंडपणे कनेक्ट होतात
- तेच प्रोफाइल BYOD कव्हर करते, त्यामुळे कर्मचाऱ्याचा स्वतःचा फोन कंपनीच्या लॅपटॉपप्रमाणेच ऑथेंटिकेट होतो
- Purple तुमच्या डिरेक्टरीमधील ओळखीशी ॲक्सेस बाइंड करते. नोकरी सोडणाऱ्याचा ॲक्सेस एकदा रद्द करा आणि त्यांनी नोंदणी केलेले प्रत्येक डिव्हाइस नेटवर्कवरून काढून टाकले जाईल.
- 802.1X आणि WPA3-Enterprise आर्किटेक्चर अबाधित राहते, ज्यामध्ये प्रत्येक युझर शेअर केलेल्या नेटवर्कवरील इतर प्रत्येक युझरपासून वेगळा असतो
अभ्यागत एकदा ऑथेंटिकेट करतात, नंतर स्वयंचलितपणे पुन्हा कनेक्ट होतात
- Passpoint प्रोफाइल Purple App किंवा तुमच्या स्वतःच्या ॲपद्वारे इंस्टॉल केले जाऊ शकते, त्यानंतर तुम्ही ऑपरेट करत असलेल्या प्रत्येक साइटवर डिव्हाइस ऑथेंटिकेट होते
- कोणतेही कॅप्टिव्ह पोर्टल नाही, कोणताही नोंदणी फॉर्म नाही आणि पुन्हा भेट दिल्यावर पुन्हा ऑथेंटिकेशन करण्याची गरज नाही
- ऑथेंटिकेशन MAC ॲड्रेसऐवजी प्रोफाइलशी बाइंड होते, त्यामुळे iOS 18 ने तो रोटेट केल्यानंतरही डिव्हाइसेस ओळखण्यायोग्य राहतात
- परतीचे दर, ड्वेल टाइम आणि भेटींची संख्या अचूक राहते, जी 400 हून अधिक कनेक्टर्सद्वारे फर्स्ट-पार्टी डेटा फीड करते
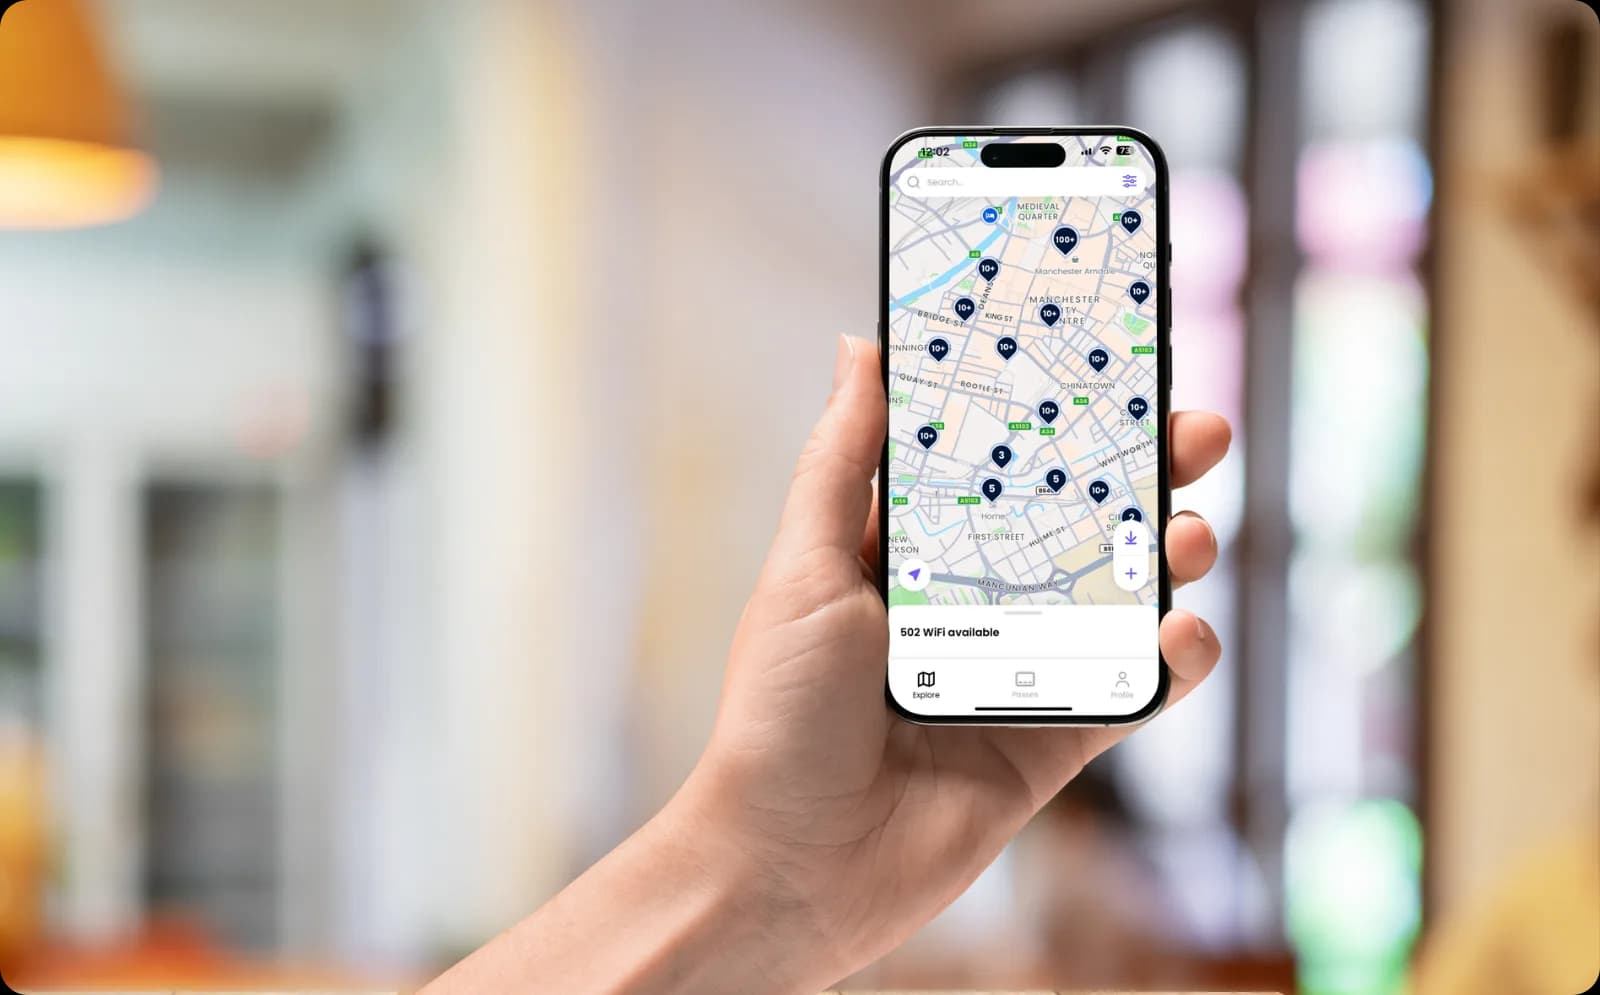
OpenRoaming नेटवर्कवर अखंड कनेक्शन्स
- तुमच्या नेटवर्कवर Passpoint प्रोफाइल सक्षम करून Purple द्वारे OpenRoaming नेटवर्कमध्ये सामील व्हा
- त्यानंतर डिव्हाइसेस तुमच्या स्वतःच्या साइट्सवर आणि जगभरातील 5 दशलक्षहून अधिक हॉटस्पॉट्सच्या विस्तृत OpenRoaming नेटवर्कवर अखंडपणे ऑथेंटिकेट होतात
- सर्वत्र सुरक्षित, अखंड कनेक्शन्स, डिव्हाइस कनेक्ट झाल्याच्या क्षणापासून एन्क्रिप्टेड आणि कुठेही शेअर केलेला पासवर्ड नाही
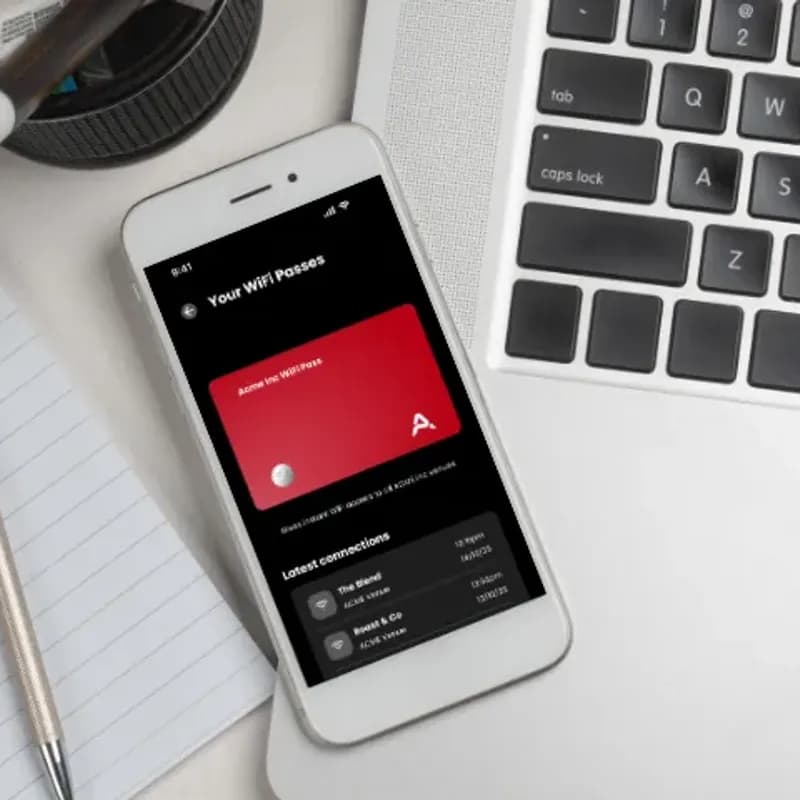
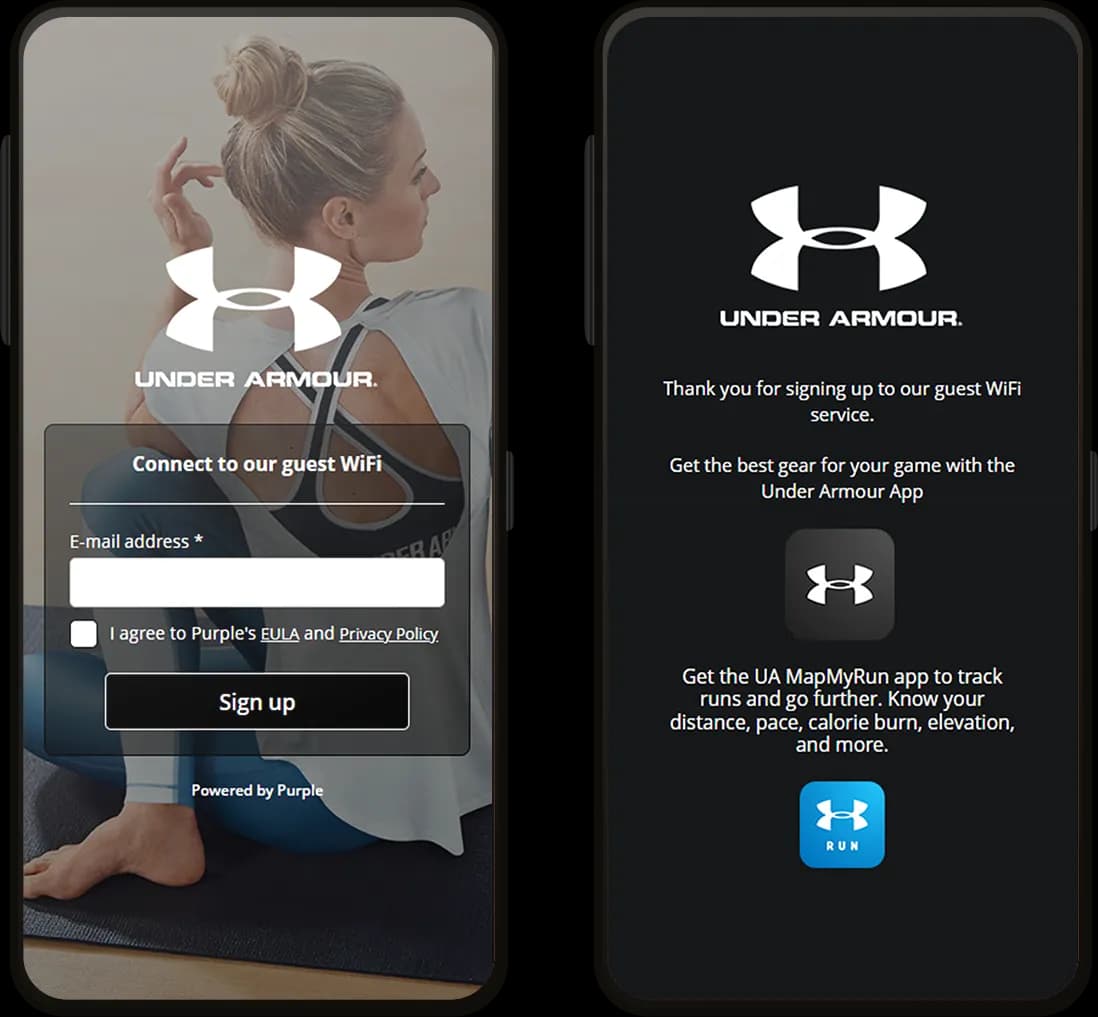
Passpoint लाइव्ह डिव्हाइस कसे ऑथेंटिकेट करते ते पहा

Passpoint बद्दल वारंवार विचारले जाणारे प्रश्न
Passpoint म्हणजे काय?
Passpoint हा सुरक्षित, स्वयंचलित WiFi ऑनबोर्डिंगसाठीचा एक उद्योग प्रमाणन कार्यक्रम आहे आणि तो Hotspot 2.0 सारखाच आहे. वापरकर्त्याला साइन-इन पृष्ठावर पाठवण्याऐवजी, नेटवर्क त्यांच्या डिव्हाइसवर एक प्रोफाइल स्थापित करते ज्यामध्ये प्रमाणपत्र आणि स्वतःचे क्रेडेंशियल असतात. त्यानंतर डिव्हाइस नेटवर्क ओळखते, RADIUS विरुद्ध प्रमाणीकरण करते आणि स्वतःहून कनेक्ट होते, ज्यामध्ये ते जोडल्या गेलेल्या क्षणापासून ट्रॅफिक एन्क्रिप्ट केले जाते. Purple हे SecurePass द्वारे Passpoint प्रदान करते.
Passpoint आणि Hotspot 2.0 एकच आहेत का?
होय. Hotspot 2.0 हे तांत्रिक तपशीलाचे नाव आहे आणि Passpoint हा त्यावर आधारित प्रमाणन कार्यक्रम आहे, त्यामुळे व्यवहारात हे दोन शब्द एकमेकांऐवजी वापरले जातात. जर एखादा विक्रेता म्हणत असेल की डिव्हाइस किंवा ॲक्सेस पॉइंट Hotspot 2.0 सक्षम आहे, तर ते Passpoint सोबत काम करेल.
डिव्हाइसवर प्रोफाइल कसे येते?
हे डिव्हाइस कोणाच्या मालकीचे आहे यावर अवलंबून असते. कंपनीद्वारे व्यवस्थापित लॅपटॉप आणि फोन ते Intune किंवा Jamf वापरून MDM द्वारे बॅकग्राउंडमध्ये प्राप्त करतात. ज्या डिव्हाइसेसचे व्यवस्थापन Purple करत नाही, ती एकतर तुमच्या स्वतःच्या ॲपद्वारे किंवा एकवेळच्या साइन-इनच्या शेवटी ते स्वतः स्थापित करतात. दोन्ही प्रकरणांमध्ये हे एकदाच घडते आणि त्यानंतरचे प्रत्येक कनेक्शन स्वयंचलित असते.
Passpoint हे OpenRoaming पेक्षा कसे वेगळे आहे?
Passpoint हे असे तंत्रज्ञान आहे जे डिव्हाइसला स्वयंचलितपणे नेटवर्कमध्ये सामील होऊ देते. OpenRoaming हे एक फेडरेशन आहे जे याचा वापर करते, जिथे एका सदस्याने जारी केलेल्या प्रोफाइलवर इतर प्रत्येक सदस्याद्वारे विश्वास ठेवला जातो. Passpoint स्वतःहून तुमच्या स्वतःच्या साइट्स कव्हर करते. OpenRoaming जोडल्याने त्याचा विस्तार जगभरातील ५० लाखांपेक्षा जास्त हॉटस्पॉट्सपर्यंत होतो. Purple या फेडरेशनवर चालते, त्यामुळे दोन्हीपैकी काहीही उपलब्ध आहे.
Passpoint हे MAC रँडमायझेशनच्या समस्येचे निराकरण करते का?
मोठ्या प्रमाणावर, होय. iOS 18 and macOS डिव्हाइसचे MAC पत्ते रोटेट करतात, त्यामुळे आधी नेटवर्कवर आलेले डिव्हाइस अगदी नवीन दिसते आणि तुमचा रिटर्न रेट कमी दिसतो. Passpoint हे MAC पत्त्याऐवजी प्रोफाइलचे प्रमाणीकरण करते, त्यामुळे डिव्हाइस त्याच्या पुढील भेटीदरम्यान देखील ओळखले जाते आणि रिटर्न रेट, ड्वेल टाइम आणि व्हिजिट काउंट अचूक राहतात.
कोणती डिव्हाइसेस Passpoint ला सपोर्ट करतात?
सध्याचे iOS, iPadOS, macOS, Android आणि Windows रिलीज या सर्वांना सपोर्ट करतात, ज्यामध्ये बहुतांश फोन आणि लॅपटॉपचा समावेश होतो. गेमिंग कन्सोल आणि स्मार्ट टीव्ही यांसारखी ब्राउझर नसलेली आणि प्रोफाइल स्टोअर नसलेली डिव्हाइसेस याचा वापर करू शकत नाहीत. ती डिव्हाइसेस त्याच SSID वर iPSK द्वारे हाताळली जातात.
Passpoint आमच्या सध्याच्या ॲक्सेस पॉइंट्सवर काम करते का?
होय, Passpoint किंवा Hotspot 2.0 सक्षम असलेल्या कोणत्याही हार्डवेअरवर हे काम करते, ज्यामध्ये सध्याचे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet किट समाविष्ट आहेत. Purple तुम्ही आधीच मालकी हक्क असलेल्या इन्फ्रास्ट्रक्चरवर काम करते, त्यामुळे जुने काढून नवीन बसवण्याची गरज पडत नाही.
शेअर केलेल्या WiFi पासवर्डच्या तुलनेत Passpoint किती सुरक्षित आहे?
लक्षणीयरीत्या अधिक सुरक्षित. शेअर केलेला पासफ्रेज तो वापरलेल्या प्रत्येकाला माहित असतो आणि तो एका व्यक्तीसाठी रद्द केला जाऊ शकत नाही, आणि ओपन नेटवर्क ट्रॅफिक अनएन्क्रिप्टेड पाठवते. Passpoint प्रत्येक डिव्हाइसला WPA2-Enterprise किंवा WPA3-Enterprise अंतर्गत स्वतःचे क्रेडेंशियल देते, कनेक्ट झाल्यापासून ट्रॅफिक एन्क्रिप्ट करते आणि इतरांना स्पर्श न करता एका व्यक्तीचा ॲक्सेस रद्द करण्याची परवानगी देते. Purple हे ISO 27001 प्रमाणित, GDPR आणि CCPA चे पालन करणारे आहे आणि २०१२ पासून येथे एकही डेटा लीक झालेला नाही.
तुमच्या WiFi मधून अधिक मिळवा
तुमच्या संपूर्ण इस्टेटमध्ये डिव्हाइस प्रमाणीकरणाचे नियोजन करण्यात मदत करण्यासाठी मार्गदर्शक आणि ग्राहकांचे निकाल.
Passpoint for your industry
See how Passpoint works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
सामायिक पासवर्डशिवाय प्रत्येक डिव्हाइस प्रमाणित करा
सुरू करण्यास तयार आहात? Passpoint तुमच्या साइट्स, तुमचे डिव्हाइसेस आणि तुमच्या सध्याच्या ॲक्सेस पॉइंट्ससाठी कसे योग्य ठरते हे पाहण्यासाठी तज्ञाशी बोला.