
三个安全网络。一个平台。无需共享密码。
访客通过品牌门户登录,员工通过 Microsoft Entra ID、Google Workspace 或 Okta 以个人身份登录,每台收银机、摄像头和打印机都拥有专属密钥。这一切均可在您现有的接入点上运行,并在云端进行身份验证,提供 99.999% 的正常运行时间 SLA。
- 通过云端 RADIUS 实现 802.1X
- Microsoft Entra ID、Google Workspace 和 Okta
- 为每台设备提供专属私钥
- 在您现有的接入点上运行
您运行的每个系统都有完善的身份验证。除了 WiFi。
您的团队花了数年时间为所有系统引入身份验证:电子邮件、财务、远程访问以及每个 SaaS 工具。然而 WiFi 却被遗漏了。一个密码,自设置之日起就被每个承包商和离职员工所知,且从未更改过 - 因为更改密码意味着需要重新配置每个站点上的每台设备。它是企业中最大的共享账户,通常体现在以下四个方面。
如今的典型现状
- 一个员工密码,写在后台办公室的便签纸上,并保存在每个离职员工的手机里
- 收银机、刷卡机、摄像头和打印机与笔记本电脑和手机处于同一网络中
- 承包商使用员工网络,且合同结束时无人将其移除
- 访客 WiFi 由第三方运营,且没有连接记录
使用 Purple 后
- 员工使用自己的目录账户登录,因此不存在密码泄露的风险
- 每台设备都获得专属密钥和 VLAN,可逐一撤销
- 承包商归入专属群组,访问权限更窄,一旦目录更新便立即被移除
- 访客通过隔离 SSID 上的品牌门户加入,且每个会话都会被记录
访客、员工和设备,各自运行在为其量身定制的网络上
每家企业的 WiFi 上都有相同的这三个群体,而一个共享密码无法为其中任何一个群体提供妥善服务。Purple 为每个群体提供专属网络,并将这三个网络背后的身份验证作为云服务运行。
以个人身份登录
通过 Purple 云端 RADIUS,基于 Microsoft Entra ID、Google Workspace 或 Okta 进行 802.1X 认证。一旦从目录中移除,即失去网络访问权限。
02 · 设备为每台设备提供专属私钥
xPSK 为收银机、刷卡机、摄像头和打印机提供专属的密钥和 VLAN。撤销其中一个密钥,完全不影响其他设备。
03 · 访客完全隔离的品牌门户
访客、客户和居民通过专属的 SSID 和 VLAN 接入,无法访问任何内部资源,且每次会话均有日志记录。
04 · Cloud RADIUS无需本地运行任何设备
Purple 在云端运行 RADIUS、证书和策略,提供 99.999% 的可用性 SLA。您的接入点、交换机和目录服务无需任何变动。
一个账号,登录邮箱、Teams 和 WiFi
员工使用日常工作的账号即可连接。Purple 通过 SCIM 与 Microsoft Entra ID、Google Workspace、Okta 和 JumpCloud 进行同步,并根据组群成员身份决定每个人获取的 VLAN、ACL 和带宽策略。在目录中禁用某个用户,其在所有场所的 WiFi 连接都将被切断,包括当前活动会话。
- 离职员工自动撤销权限,并通过 RADIUS Change of Authorization 强制结束当前活动会话
- 根据角色、部门或场所,将动态 VLAN、ACL 和带宽限制作为 RADIUS 属性返回
- 通过 Intune 或 Jamf Pro 将 EAP-TLS 证书推送到托管设备,无需安装任何应用程序
- 个人手机可在约 60 秒内通过 Purple App 完成配置,且两类设备均包含在同一份报告中
外包人员是用户,而非设备。他们拥有专属的目录组和更受限的访问权限,绝不与收银机共享网络。
探索员工 WiFi 员工
为所有无法登录的设备提供专属私钥
收银机、刷卡机、监控、打印机、智能电视、门禁控制器和传感器无法进行 802.1X 认证,因此它们通常只能共享一个永不更改的密钥。xPSK 为每台设备分配专属的密钥和 VLAN,并与首次使用的设备进行绑定。一旦某个摄像头被攻破,暴露的也只是单个密钥,您可以单独将其撤销。
- 撤销单个密钥,无需对网络中的所有设备重新配置密钥
- MAC 绑定将每个密钥与首次使用该密钥的设备进行锁定
- 支持您所用厂商的专有名称:Cisco 上的 iPSK、Ruckus 上的 DPSK、HPE Aruba 和 Juniper Mist 上的 MPSK,以及 Extreme 和 UniFi 上的 PPSK
- 无单设备许可费用,且每个密钥支持的设备数量不设上限
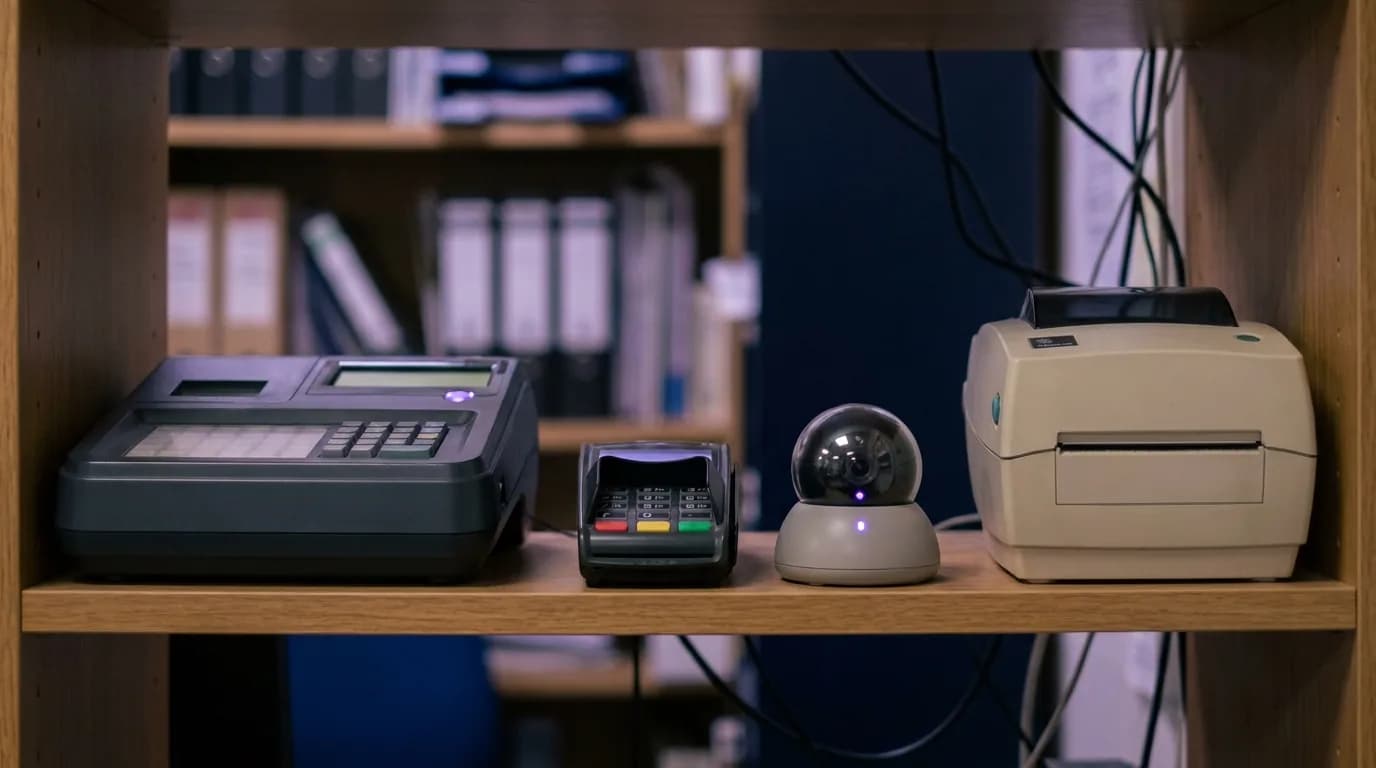 xPSK
安全团队也会批准的访客 WiFi
访客、客户和居民通过专属 SSID 和 VLAN 上的品牌强制门户进行连接,无法访问任何内部资源。每次会话都会记录设备、时间和位置,授权同意符合 UK GDPR 标准,营销团队无需接触您的网络即可获取所需数据。
- 隔离的访客 SSID 和 VLAN,具备客户端隔离和 DNS 内容过滤功能
- 八种登录方式,从一键社交登录到短信和凭证码
- 通过单一控制面板,为每个场所设置带宽限制、会话上限和公平使用规则
- 符合 UK GDPR 的授权同意和审计追踪,数据存储在英国、欧盟或美国地区
 访客
无需您维护补丁的 RADIUS 服务器
Purple 以云服务形式运行所有三个网络的身份验证,取代了本地 FreeRADIUS 或 NPS 及其带来的单点故障。接入点更新无需用户重新配置,每次连接的记录均已准备就绪,可随时供您的审计员、保险公司和 SIEM 使用。
- 99.999% 可用性 SLA,支持英国、欧盟和美国区域的多区域容灾备份
- 为您自动颁发、更新和吊销证书,无需运行证书颁发机构
- 每次连接均记录到具体人员或设备,并可导出至您的 SIEM
- 通过 ISO 27001 认证和 Cyber Essentials Plus,且自 2012 年以来实现零数据泄露
已经运行了 802.1X?Purple 能够解决其通常遗留的问题:只有在过期时才会失效的证书、使用共享密钥的无界面设备、连接到错误网络的承包商,以及由他人运行的访客 WiFi。
探索云 RADIUS 云 RADIUS
自主构建与使用 Purple 的对比
网络团队为运行基于身份的 WiFi 所需构建的一切,均可在您现有的硬件上以服务形式交付。
我们一直在不断寻找提升客户体验的新方法,而 Purple 恰好帮我们做到了这一点,同时还带来了客户洞察的额外优势
让 WiFi 不再产生工单
McDonald's 在其所有门店中运行 Purple,在每年 400 万次 WiFi 登录的情况下,将 IT 服务台请求减少了 80%,物理站点访问减少了 90%。相同的平台在 90 多个国家/地区运行着 80,000 多个场所。
数据源自 McDonald's 案例研究、Purple 平台数据及服务条款。
免费手册
将此页面带入您的下一次预算会议
本页面的所有内容已整合为一份 8 页的 PDF 手册,方便您与网络预算审批人员分享。
获取手册
只需提供您的姓名和电子邮件。下载链接将立即呈现。
在您所接受评估的标准中,明确规定了员工离职时必须终止其个人访问权限
共享的 WiFi 密码绝非可以推迟解决的‘非必要项’。它是一个随时可能被发现的安全隐患。
PCI DSS v4.0.1
要求 2.3.2:每当知晓无线密钥的人员离职时,必须更改无线密钥。如果使用共享密码,这意味着每次有人离职、每个站点、每次都需要更改。而使用 Purple,则无需更改共享密钥,且刷卡机位于其专属的加密网络中。
Cyber Essentials
Cyber Essentials 要求每个账号都必须归个人所有,并在其离职时予以注销。共享的 WiFi 密码无法满足这两点要求,而您的评估员对此心知肚明。
几天内即可在单个站点上线,无需数季度之久
- 1
45 分钟的设计会议
我们的工程师将与您的网络负责人一起,梳理您的接入点、SSIDs、身份提供商和设备,并规划这三个网络在您场所的落地方案。
- 2
单站点上线
我们这边的设置只需几小时。在您那边,只需在 Microsoft Entra ID、Google Workspace 或 Okta 中注册一个应用,您的现有网络将保持运行,同时新网络将并行运转。
- 3
全面推广
您已清楚掌握网络中的人员和设备情况。现在可以切换每个站点,彻底停用共享密码。每个接入点每年单一价格,即可覆盖访客、员工和设备。
定价
预约演示前查看价格
在一个页面上对比所有方案、包含功能及附加组件。无需与销售通话即可了解价格。
预约您的 45 分钟设计会议
请带上您的网络负责人。在 45 分钟内,我们的工程师将规划您的接入点、SSIDs、目录和设备,并向您展示这三个网络在您场所的具体落地方案。
- 适用于 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet
- 支持与 Microsoft Entra ID、Google Workspace、Okta 和 JumpCloud 的单点登录
- 通过 ISO 27001 认证,符合 Cyber Essentials Plus,符合 UK GDPR 规范
预约您的设计会议
与每周执行此流程的工程师进行 45 分钟的通话。
IT 团队的 WiFi 指南:常见问题解答
网络经理最常问我们的问题
为什么是三个 SSIDs 而不是一个?
因为每家企业的 WiFi 上都有三类群体,而一个共享密码无法妥善服务其中任何一类。访客通过专属 SSID 和 VLAN 上的品牌门户加入,与所有内部资源完全隔离。员工通过 802.1X 以个人身份加入,并通过 Purple 云端 RADIUS 针对 Microsoft Entra ID、Google Workspace 或 Okta 进行身份验证。收银机、刷卡机、摄像头和打印机则各获得其专属密钥。无需共享任何内容,且员工离职后无法保留访问权限。
更多 SSID 会降低网络速度吗?
不会。完整的设计包含三个网络:访客网络、员工网络以及使用独立密钥的设备网络。如果不使用单设备密钥,则为两个网络;在教育领域,加上 eduroam 则为四个。三个 SSID 完全在任何企业级接入点(AP)的处理能力之内,而且大多数场所最终广播的网络数量会比现在更少。我们的工程师会在设计会议中规划您的空口时间(airtime)和 SSID 布局。
我们已经运行了 802.1X。Purple 还能带来什么?
补齐 802.1X 通常遗留的所有短板。例如,因仅在到期时才失效而比人员离职存续更久的证书;收银机、打印机和摄像头等无法进行 802.1X 认证而只能使用共享密钥的设备;连接到错误网络的承包商;以及完全由他人运行的访客 WiFi。Purple 将每次连接与您的目录相关联,为无屏设备分配其专属密钥,隔离访客,并在您现有的接入点上将这一切作为云服务运行。
员工需要安装应用程序吗?
公司设备不需要。您的 IT 团队可以通过您的 MDM(例如 Intune 或 Jamf Pro)推送 WiFi 证书,设备无需安装任何应用程序即可连接。个人手机则使用 Purple App,两者的连接情况都会显示在同一个报告中。
它能与我们现有的接入点配合使用吗?
是的。Purple 是一个独立于硬件的云端覆盖层,运行在标准 RADIUS 之上。它支持 Cisco Meraki、Cisco Catalyst、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet。混合设备环境也完全没有问题,因此员工只需一次登录即可在每个站点使用。无需拆除任何设备,也无需购买新硬件。
这对满足 PCI DSS 有何帮助?
PCI DSS v4.0.1 要求 2.3.2 规定,每当知晓无线密钥的人员离职时,必须更改无线密钥。如果使用共享密码,这意味着每次有人离职时,每个站点都需要重新设置密钥。而使用 Purple,则没有需要更改的共享密钥:员工的访问权限随其目录账户的注销而终止,刷卡机则运行在拥有独立密钥的专属网络中。Purple 绝不接触付款卡数据。
它是如何计费的?
按每个接入点每年计费,一个价格涵盖访客、员工和设备。您可以先从一个站点开始,准确了解网络中的人员和设备,然后推广到所有场所。
深入了解
背后的产品
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
客户案例
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.