
Três redes seguras. Uma plataforma. Sem senhas compartilhadas.
Visitantes em um portal personalizado, colaboradores com login próprio através do Microsoft Entra ID, Google Workspace ou Okta, e cada caixa registradora, câmera e impressora com sua própria chave. Tudo nos pontos de acesso que você já possui, autenticado na nuvem com um SLA de 99,999% de uptime.
- 802.1X através de RADIUS na nuvem
- Microsoft Entra ID, Google Workspace e Okta
- Uma chave privada para cada dispositivo
- Funciona nos seus pontos de acesso existentes
Todos os seus sistemas têm identidade própria. Exceto o WiFi.
Sua equipe passou anos implementando identidade em tudo: e-mail, finanças, acesso remoto, todas as ferramentas SaaS. E depois há o WiFi. Uma única senha, conhecida por todos os prestadores de serviços e ex-colaboradores desde o dia em que foi definida, e que nunca é alterada porque mudá-la significa reconfigurar todos os dispositivos em todos os locais. É a maior conta compartilhada da empresa e geralmente se manifesta em quatro situações.
Uma infraestrutura típica hoje
- Uma única senha de colaboradores, anotada em um post-it no escritório e salva no telefone de cada ex-colaborador
- Caixas registradoras, maquininhas de cartão, câmeras e impressoras na mesma rede que notebooks e celulares
- Prestadores de serviços na rede de colaboradores, e ninguém os remove quando o contrato termina
- WiFi para visitantes gerenciado por terceiros, sem registro de quem se conectou
Com a Purple
- Os colaboradores fazem login com sua própria conta de diretório, eliminando o risco de vazamento de senhas
- Cada dispositivo recebe sua própria chave e VLAN, que podem ser revogadas individualmente
- Os prestadores de serviços ficam em um grupo próprio com acesso restrito, sendo removidos no momento em que o diretório é atualizado
- Os visitantes conectam-se através de um portal personalizado em um SSID isolado, com todas as sessões registradas
Visitantes, colaboradores e dispositivos, cada um na rede ideal para a sua função
Todas as empresas têm os mesmos três grupos no seu WiFi, e uma única senha compartilhada não atende a nenhum deles adequadamente. A Purple oferece a cada grupo a sua própria rede e executa a autenticação de todas as três como um serviço na nuvem.
Login com conta própria
802.1X integrado ao Microsoft Entra ID, Google Workspace ou Okta, através do RADIUS na nuvem da Purple. Saiu do diretório, perdeu o acesso à rede.
02 · DispositivosUma chave privada para cada dispositivo
O xPSK atribui a caixas, terminais de pagamento, câmaras e impressoras a sua própria chave e VLAN. Revogue uma sem afetar as restantes.
03 · VisitantesUm portal personalizado, totalmente isolado
Visitantes, clientes e residentes ligam-se ao seu próprio SSID e VLAN, sem acesso a recursos internos, e com registo de todas as sessões.
04 · Cloud RADIUSSem necessidade de infraestrutura local
A Purple opera o RADIUS, os certificados e as políticas na nuvem com um SLA de disponibilidade de 99,999%. Os seus pontos de acesso, switching e diretório permanecem inalterados.
Um único login para e-mail, Teams e WiFi
Os colaboradores ligam-se com a conta que já utilizam todos os dias. A Purple sincroniza com o Microsoft Entra ID, Google Workspace, Okta e JumpCloud através de SCIM, e a pertença a grupos decide qual VLAN, ACL e política de largura de banda cada pessoa recebe. Desative alguém no diretório e essa pessoa perde o acesso ao WiFi em todos os locais, incluindo sessões ativas.
- Revogação automática de ex-colaboradores, com sessões ativas terminadas por RADIUS Change of Authorization
- VLANs dinâmicas, ACLs e limites de largura de banda devolvidos como atributos RADIUS por função, departamento ou local
- Certificados EAP-TLS distribuídos para dispositivos geridos através do Intune ou Jamf Pro, sem necessidade de instalar aplicações
- Telemóveis pessoais integrados em cerca de 60 segundos com a Purple App, e ambos num único relatório
Os prestadores de serviços são pessoas, não dispositivos. Recebem o seu próprio grupo de diretório com acesso mais restrito e nunca partilham a rede com os caixas.
Explore o WiFi para colaboradores Colaboradores
Uma chave privada para tudo o que não consegue iniciar sessão
Caixas, terminais de pagamento, CCTV, impressoras, smart TVs, controladores de portas e sensores não suportam 802.1X, pelo que acabam por partilhar uma única chave que nunca muda. O xPSK atribui a cada dispositivo a sua própria chave e a sua própria VLAN, associada ao primeiro dispositivo que a utiliza. Uma câmara comprometida expõe apenas uma chave, que pode ser revogada individualmente.
- Revogue uma única chave sem ter de reconfigurar todos os dispositivos da infraestrutura
- A associação de MAC (MAC binding) vincula cada chave ao primeiro dispositivo que a utiliza
- Funciona sob o nome do seu fabricante: iPSK na Cisco, DPSK na Ruckus, MPSK na HPE Aruba e Juniper Mist, PPSK na Extreme e UniFi
- Sem licença por dispositivo e sem limite de dispositivos por chave
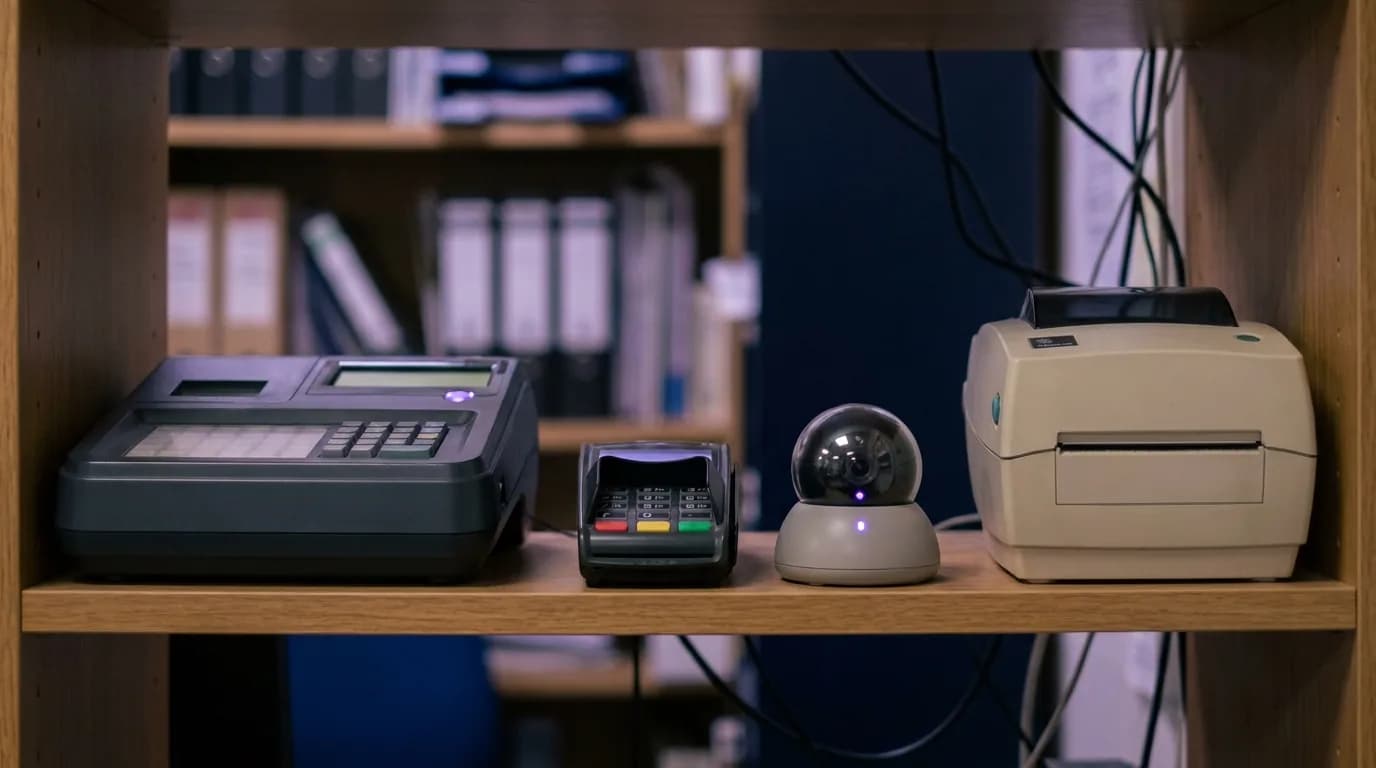 xPSK
WiFi para visitantes que a sua equipa de segurança vai aprovar
Visitantes, clientes e residentes ligam-se através de um portal cativo personalizado no seu próprio SSID e VLAN, sem acesso a recursos internos. Cada sessão é registada por dispositivo, hora e localização, o consentimento é recolhido em conformidade com a norma UK GDPR, e a equipa de marketing obtém os seus dados sem nunca tocar na sua rede.
- SSID e VLAN de visitantes isolados com isolamento de clientes e filtragem de conteúdos DNS
- Oito métodos de início de sessão, desde login social com um toque a SMS e códigos de voucher
- Limites de largura de banda, limites de sessão e regras de utilização responsável definidos por local a partir de um único painel
- Consentimento e registo de auditoria para o UK GDPR, com dados armazenados nas regiões do Reino Unido, UE ou EUA
 Visitantes
O servidor RADIUS que você nunca precisa atualizar
A Purple executa a autenticação para as três redes como um serviço em nuvem, substituindo o FreeRADIUS ou NPS local e o ponto único de falha associado a eles. As atualizações de pontos de acesso não exigem reconfiguração do usuário, e o registro de cada conexão fica pronto para seus auditores, seguradora e SIEM.
- SLA de uptime de 99,999% com failover multirregião, nas regiões do Reino Unido, UE e EUA
- Certificados emitidos, renovados e revogados para você, sem a necessidade de gerenciar uma autoridade certificadora
- Cada conexão é registrada associada a uma pessoa ou dispositivo identificado, exportável para o seu SIEM
- Certificação ISO 27001, Cyber Essentials Plus e zero violações de dados desde 2012
Já utiliza 802.1X? A Purple cobre o que geralmente fica para trás: certificados que só expiram no vencimento, dispositivos headless com chave compartilhada, prestadores de serviços na rede errada e WiFi para visitantes gerenciado por terceiros.
Explore o RADIUS na nuvem RADIUS na nuvem
O que é necessário para desenvolver isso internamente e o que é necessário com a Purple
Tudo o que uma equipe de rede precisaria estruturar para executar um WiFi baseado em identidade, entregue como serviço no hardware que você já possui.
Estamos continuamente buscando novas formas de melhorar a experiência do cliente, e a Purple nos ajudou a fazer exatamente isso, com o benefício adicional de insights sobre os clientes
O WiFi para de gerar chamados
O McDonald's utiliza a Purple em todas as suas unidades e reduziu as solicitações de suporte de TI em 80% e as visitas físicas aos locais em 90%, com quatro milhões de logins de WiFi por ano. A mesma plataforma atende mais de 80.000 locais em mais de 90 países.
Dados do estudo de caso do McDonald's, dados da plataforma Purple e termos de serviço.
Brochura gratuita
Leve esta página para a sua próxima reunião de orçamento
Tudo nesta página em uma brochura em PDF de oito páginas, pronta para compartilhar com os responsáveis pela aprovação dos gastos com a rede.
Obtenha a brochura
Só precisamos do seu nome e e-mail. O download fica disponível imediatamente.
O acesso individual que termina quando alguém sai está previsto nas normas pelas quais você é avaliado
Uma senha de WiFi compartilhada não é algo opcional que você possa adiar. É uma não conformidade prestes a acontecer.
PCI DSS v4.0.1
Requisito 2.3.2: as chaves sem fio devem ser alteradas sempre que qualquer pessoa que as conheça saia. Com uma senha compartilhada, isso significa cada pessoa que sai, cada local, todas as vezes. Com a Purple, não há chave compartilhada para alterar, e as máquinas de cartão ficam em sua própria rede com chave própria.
Cyber Essentials
O Cyber Essentials exige que cada conta pertença a uma única pessoa e seja removida quando ela sair. Uma senha de WiFi compartilhada falha em ambos os requisitos, e o seu auditor sabe disso.
Pesquisa sobre Violações de Segurança Cibernética do Reino Unido 2025
43% das empresas do Reino Unido sofreram violações ou ataques no último ano. Para médias empresas, o número é de 67%. Para grandes, 74%. Não deixe o WiFi como a porta que ninguém tranca.
Leia a pesquisa do governoAtivo em um local em dias, não em trimestres
- 1
Uma sessão de design de 45 minutos
Nosso engenheiro e o responsável pela sua rede analisam seus pontos de acesso, SSIDs, provedor de identidade e dispositivos, e mapeiam como as três redes se integram à sua infraestrutura.
- 2
Um local ativo
A configuração do nosso lado leva horas. Do seu, é apenas o registro de um aplicativo no Microsoft Entra ID, Google Workspace ou Okta, e sua rede existente continua ativa enquanto as novas funcionam em paralelo.
- 3
Implemente em todos os lugares
Você viu exatamente quem e o que está na sua rede. Migre todos os locais e elimine a senha compartilhada de vez. Um único preço por ponto de acesso por ano cobre visitantes, colaboradores e dispositivos.
Agende sua sessão de design de 45 minutos
Traga o responsável pela sua rede. Em 45 minutos, nosso engenheiro mapeia seus pontos de acesso, SSIDs, diretório e dispositivos, e mostra exatamente como as três redes se integram à sua infraestrutura.
- Funciona com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet
- Single sign-on com Microsoft Entra ID, Google Workspace, Okta e JumpCloud
- Certificação ISO 27001, Cyber Essentials Plus, em conformidade com o UK GDPR
Agende sua sessão de design
Uma chamada de 45 minutos com um engenheiro que realiza isso toda semana.
WiFi para equipes de TI: perguntas respondidas
O que os gerentes de rede mais nos perguntam
Por que três SSIDs em vez de um?
Porque toda empresa tem três grupos em seu WiFi, e uma única senha compartilhada não consegue atender a nenhum deles adequadamente. Os visitantes conectam-se por meio de um portal cativo personalizado em seu próprio SSID e VLAN, totalmente isolados de tudo o que é interno. Os colaboradores conectam-se como eles mesmos via 802.1X, autenticados no Microsoft Entra ID, Google Workspace ou Okta por meio do RADIUS na nuvem da Purple. Caixas registradoras, máquinas de cartão, câmeras e impressoras recebem, cada um, sua própria chave. Ninguém compartilha nada, e ninguém mantém o acesso após sair.
Mais SSIDs tornam a rede mais lenta?
Não. O design completo consiste em três redes: visitantes, colaboradores e dispositivos com suas próprias chaves. Se ignorar as chaves por dispositivo, passam a ser duas; na educação, o eduroam eleva para quatro. Três SSIDs estão bem dentro do que qualquer ponto de acesso corporativo suporta, e a maioria das infraestruturas acaba transmitindo menos redes do que transmite hoje. Nosso engenheiro mapeia seu airtime e layout de SSIDs na sessão de design.
Já utilizamos o 802.1X. O que o Purple adiciona?
Tudo o que o 802.1X normalmente deixa para trás. Certificados que duram mais do que a pessoa porque só expiram na data de validade. Caixas registradoras, impressoras e câmeras que não suportam o 802.1X e acabam em uma chave compartilhada. Prestadores de serviços na rede errada. WiFi para visitantes gerenciado por terceiros. O Purple vincula cada conexão ao seu diretório, fornece chaves próprias para dispositivos sem interface (headless), isola visitantes e executa tudo como um serviço em nuvem nos pontos de acesso que você já possui.
Os colaboradores precisam instalar um app?
Não nos dispositivos da empresa. Sua equipe de TI envia o certificado de WiFi por meio do seu MDM, como o Intune ou Jamf Pro, e eles se conectam sem a necessidade de qualquer app. Os celulares pessoais usam o Purple App, e ambos aparecem em um único relatório.
Ele funciona com nossos pontos de acesso existentes?
Sim. O Purple é uma sobreposição em nuvem independente de hardware sobre o RADIUS padrão. Ele funciona em Cisco Meraki, Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Ambientes mistos não são problema, de modo que os colaboradores têm um único login que funciona em qualquer local. Nada para substituir, nada para comprar.
Como isso ajuda com o PCI DSS?
O requisito 2.3.2 do PCI DSS v4.0.1 estabelece que as chaves sem fio devem ser alteradas sempre que alguém que as conheça saia da empresa. Com uma senha compartilhada, isso significa redefinir as chaves de cada local, toda vez que alguém sai. Com o Purple, não há chave compartilhada para alterar: o acesso dos colaboradores termina com sua conta de diretório, e as maquininhas de cartão ficam em sua própria rede criptografada por chave. O Purple nunca toca nos dados de cartões de pagamento.
Como funciona a precificação?
Por ponto de acesso por ano, e um único preço cobre visitantes, colaboradores e dispositivos. Comece com um local, veja exatamente quem e o que está na sua rede e, depois, implemente em todos os lugares.
Explore mais
Os produtos por trás disso
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
Casos de sucesso
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.