

Um único SSID. Uma chave diferente para cada usuário.
O WiFi tradicional é um único SSID com uma senha compartilhada por todos. xPSK é o nome da família de tecnologias que mantém o SSID único, mas dá a cada pessoa (or dispositivo) a sua própria senha - cada uma emitida e revogada individualmente, com a sua própria política de rede. Diferentes fabricantes de hardware chamam-lhe iPSK, EasyPSK, MPSK, DPSK ou PPSK.
Uma chave para cada pessoa, quem quer que seja
- Colaboradores, inquilinos, estudantes, visitantes, prestadores de serviços, pacientes e alunos têm a sua própria chave no mesmo SSID, eliminando o vazamento de senhas compartilhadas
- As chaves são vinculadas a uma identidade nominal no Microsoft Entra ID, Okta ou Google Workspace. Assim, quem entra recebe uma chave sem precisar abrir um chamado, e os dispositivos de quem sai são desconectados automaticamente
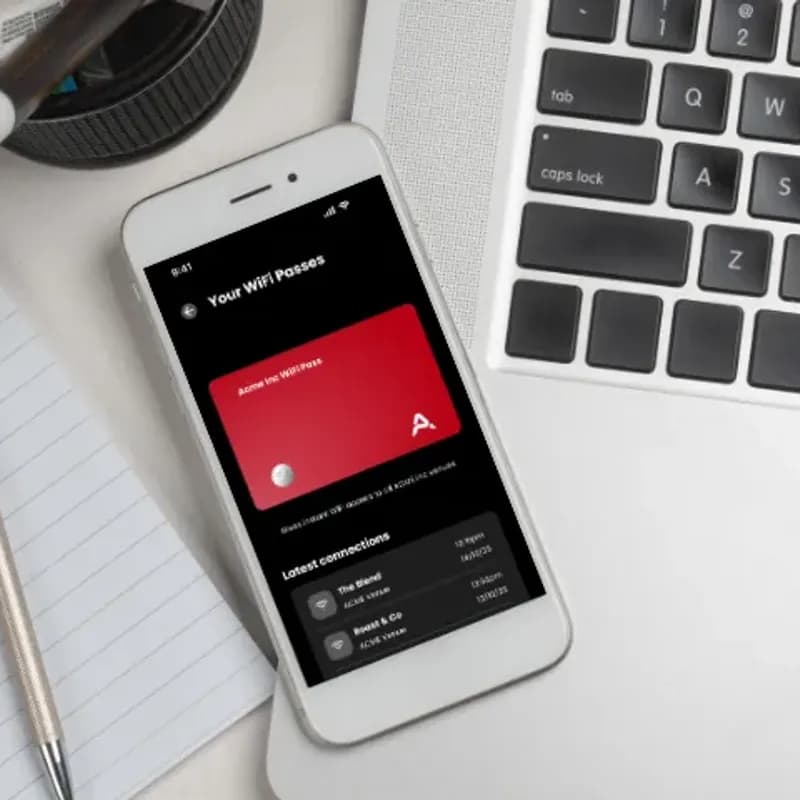
- Os usuários retiram a sua própria chave em um portal de autoatendimento personalizado. Assim, a sua equipe não precisa emitir credenciais manualmente nem gerenciar chamados para cada dispositivo
- Prestadores de serviços e visitantes recebem uma chave com limite de tempo, sem necessidade de registro em MDM ou instalação de aplicativos
Uma chave para cada dispositivo, incluindo aqueles sem navegador
- Impressoras, sensores, controladores de porta, câmeras, EPOS, smart TVs, consoles, alto-falantes e equipamentos de AV conectam-se com uma chave em vez de um certificado. É assim que o xPSK alcança os dispositivos que o 802.1X não consegue
- Sem limite de dispositivos por chave e sem licença por dispositivo. Assim, uma pessoa com nove dispositivos tem o mesmo licenciamento de quem tem apenas dois
- A associação de MAC vincula uma chave ao primeiro dispositivo que a utilizou, impedindo que ela se torne silenciosamente uma segunda senha compartilhada
- Cada chave é direcionada para sua própria VLAN com política de firewall, limite de banda e função específicos. Assim, o tráfego de IoT, colaboradores, inquilinos e visitantes compartilha o mesmo SSID sem se misturar
Qualquer local, qualquer fabricante, um único RADIUS na nuvem
- Escritórios, BTR, acomodações estudantis, hotéis, hospitais, escolas, estádios, varejo e co-workings funcionam da mesma forma: um único SSID, uma chave por pessoa e por dispositivo
- Funciona no hardware que você já possui da Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet, sem necessidade de substituição de equipamentos
- As chaves são armazenadas no RADIUS na nuvem da Purple com SLA de 99,9% de uptime, eliminando a manutenção de servidores RADIUS locais e o limite de chaves por SSID
- Cada pessoa, apartamento, inquilino ou departamento fica em sua própria Private Area Network, garantindo que ninguém consiga ver a TV, impressora ou notebook de um vizinho
O mesmo mecanismo, um nome diferente para cada fabricante
xPSK é um termo abrangente. O seu fabricante quase certamente já o oferece, sob o seu próprio nome e com os seus próprios atributos RADIUS. A Purple suporta todos eles a partir de um único RADIUS na nuvem, garantindo que uma infraestrutura mista funcione da mesma forma em qualquer lugar.
Cisco (Catalyst)
Identity PSK, o termo padrão do setor para este método. A Purple é o RADIUS que emite cada chave e retorna a sua VLAN.
Cisco Meraki
Identity PSK, frequentemente utilizado com Cisco Meraki Cloud Authentication ou RADIUS. A Purple é esse RADIUS, atribuindo a VLAN por chave a partir do Cisco Meraki Dashboard.
Ruckus
Dynamic PSK. A Ruckus foi pioneira nisso e gera chaves complexas para os usuários. A Purple as provisiona através da API com isolamento por chave e roteamento de VLAN.
Extreme Networks
Private PSK, funcionalmente idêntico ao iPSK. A Purple as emite por usuário, por grupo ou por classe de dispositivo IoT no ExtremeCloud IQ.
Aruba (HPE)
Multiple PSK, às vezes chamado de Cloud Auth MPSK. A Purple emite cada chave e a mapeia para sua própria função de usuário Aruba e VLAN.
Ubiquiti (UniFi)
Private PSK, um recurso mais recente no ecossistema UniFi. A Purple autentica cada chave e a mapeia para sua própria VLAN em um único SSID de transmissão.
Juniper Mist
Multi-PSK, usando gerenciamento de chaves baseado em nuvem. A Purple provisiona chaves através da API do Juniper Mist com funções por cliente.
A Cambium e a Fortinet também são suportadas, junto com qualquer outra solução compatível com RADIUS. Diga-nos o que você utiliza e confirmaremos o conjunto de atributos antes de você se comprometer com qualquer coisa.
Quer ver uma chave ser emitida e revogada?

Perguntas frequentes sobre xPSK
O que é xPSK?
xPSK é um termo genérico para chaves pré-compartilhadas por usuário: uma rede onde cada pessoa possui sua própria chave WiFi em um único SSID, em vez de uma única senha compartilhada por todos. Elas conectam todos os seus dispositivos a essa única chave. Os fabricantes a distribuem sob nomes diferentes, mas o mecanismo é o mesmo. O RADIUS retorna uma senha exclusiva para cada chave, junto com a VLAN e a política nas quais essa chave deve ser aplicada.
Qual é a diferença entre xPSK, iPSK, DPSK, MPSK e PPSK?
Nada estrutural. São nomes de fabricantes para a mesma funcionalidade: iPSK e EasyPSK no Cisco Catalyst e Cisco Meraki, DPSK na Ruckus, MPSK na Aruba e Juniper Mist, e PPSK na Extreme Networks e Ubiquiti UniFi. Os atributos RADIUS diferem por fabricante. A Purple emite chaves para todos eles a partir de um único RADIUS na nuvem, de modo que uma infraestrutura mista é configurada apenas uma vez, em vez de por controladora.
Como o xPSK se diferencia do WPA2/3-Enterprise e do 802.1X?
O 802.1X autentica com um certificado ou login de diretório e é a opção mais robusta sempre que os dispositivos forem compatíveis. O xPSK autentica com uma chave, e é por isso que ele alcança os dispositivos que o 802.1X não consegue: impressoras, sensores, consoles, smart TVs e notebooks de prestadores de serviço sem registro em MDM. A maioria das infraestruturas opera ambos, com 802.1X para endpoints gerenciados e xPSK para todo o resto.
O xPSK funciona em nosso hardware existente?
Sim. A Purple é agnóstica em relação ao hardware e se sobrepõe à infraestrutura que você já tem, incluindo Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Não é preciso trocar tudo.
Como o usuário recebe a chave, na prática?
Por meio de um portal de autoatendimento personalizado. O usuário faz o próprio onboarding, obtém a sua chave e adiciona os seus dispositivos à sua Private Area Network, de modo que ninguém da sua equipe precisa emitir credenciais manualmente nem atender um ticket para cada impressora. As chaves também podem ser provisionadas automaticamente a partir do seu diretório ou geradas pela API da Purple, para um sistema que já mantém o relacionamento com o usuário.
O que acontece quando alguém entra, muda de função ou sai?
Os três casos são automáticos, porque a chave está vinculada a uma identidade e não a um lugar. Quem entra é provisionado via SCIM a partir do Entra ID, Okta ou Google Workspace e recebe a chave sem abrir ticket. Quem muda mantém a mesma identidade, então trocar de sala, de prédio ou de função leva o acesso consigo e nenhuma chave é reemitida. Quem sai é revogado uma única vez, e todos os dispositivos que já registrou saem do ar em todo o parque.
Existe limite de quantas chaves ou dispositivos podemos ter?
Não. As chaves ficam no RADIUS em nuvem da Purple, e não no armazenamento local de chaves de uma controladora de pontos de acesso, que é a origem habitual dos limites de chaves por SSID. Por isso, a quantidade de chaves não é a restrição que costuma ser no equipamento. Também não há limite de dispositivos por chave, e o licenciamento é por ponto de acesso e por local, sem taxas por dispositivo e sem medição por autenticação, então um usuário com nove dispositivos é licenciado igual a um com dois.
O que acontece se alguém compartilhar a sua chave?
O vínculo de MAC associa a chave ao primeiro dispositivo que a usou, de modo que ela não se torna silenciosamente uma segunda senha compartilhada. As chaves também podem ter data de expiração, e qualquer chave individual pode ser revogada isoladamente, sem rotacionar uma senha em todo o local nem desconectar mais ninguém.
Cada chave pode ter a sua própria VLAN e política?
Sim. O RADIUS devolve a VLAN junto com a chave (Tunnel-Type, Tunnel-Medium-Type e Tunnel-Private-Group-ID), então cada chave chega ao seu próprio segmento. Política de firewall, limites de banda e perfis de usuário também são aplicados por chave, e é assim que um único SSID transporta tráfego de equipe, inquilinos, prestadores e IoT sem misturá-los.
Qual é o nível de segurança e conformidade do xPSK?
Cada chave está vinculada a uma identidade nomeada, e não a uma senha compartilhada, de modo que cada autenticação é atribuível e cada revogação é cirúrgica. A Purple nunca armazena senhas de usuários, opera regiões de RADIUS no Reino Unido, na UE e nos EUA, tem certificação ISO 27001, está em conformidade com o GDPR e a CCPA e não registrou nenhuma violação de dados desde 2012.
Aproveite mais o seu WiFi
Guias e resultados reais para ajudar a planejar uma rede com uma chave para cada dispositivo.
xPSK for your industry
See how xPSK works in venues like yours, and how Purple compares to alternatives.
Dê a cada dispositivo a sua própria chave
Pronto para começar? Fale com um especialista para ver como o xPSK se encaixa no seu hardware, nos seus prédios e no seu orçamento.