

WiFi zero-touch para todos os dispositivos gerenciados
Seu MDM instala o WiFi diretamente em cada dispositivo corporativo. Sem aplicativo, sem login e sem nenhuma ação do usuário. Dez minutos para configurar, uma única vez, para toda a organização.
Certificados para seu WiFi, enviados em minutos
Configure uma única vez. A partir daí, cada dispositivo distribuído já vem conectado.
Configure a Purple no seu MDM
Confie em dois certificados, adicione dois perfis. De cinco a dez minutos, uma única vez, para toda a organização.
O dispositivo solicita um certificado
Ele adota a política e aciona a Purple diretamente, carregando a identidade do usuário.
A Purple emite o certificado
Verificado primeiro em seu diretório, para que apenas colaboradores ativos recebam um.
O dispositivo se conecta
Ele se autentica no cloud RADIUS da Purple. O usuário não precisa fazer nada.
Nada para instalar e nenhuma rede de provisionamento para criar
- O notebook é entregue, o usuário faz login e já está no WiFi. Esse é o padrão que a TI já obtém de todas as outras ferramentas provisionadas pelo MDM.
- Sem login e sem instalação de credenciais em um dispositivo que a empresa já possui e confia.
- Sem o problema do ovo e da galinha. Enviar um aplicativo significa que o dispositivo precisa estar online antes de poder se conectar, exigindo a criação de uma rede de provisionamento prévia. Um perfil de certificado não precisa disso.
Uma chave privada que não pode ser extraída do dispositivo
- A chave privada é gerada no dispositivo e armazenada em seu hardware seguro, impedindo que o certificado seja copiado e reutilizado em outro lugar.
- Ninguém compartilha senhas. Uma senha compartilhada é conhecida por todos que já a usaram e não pode ser revogada para apenas uma pessoa.
- O acesso acompanha seu diretório. Ao desativar um ex-colaborador, o dispositivo dele não consegue mais acessar a rede.
- Junte-se ao maior cloud RADIUS do mundo. Clientes que operam seus próprios servidores RADIUS para isso podem aposentá-los, gerenciando tudo em um só lugar com revogação centralizada.
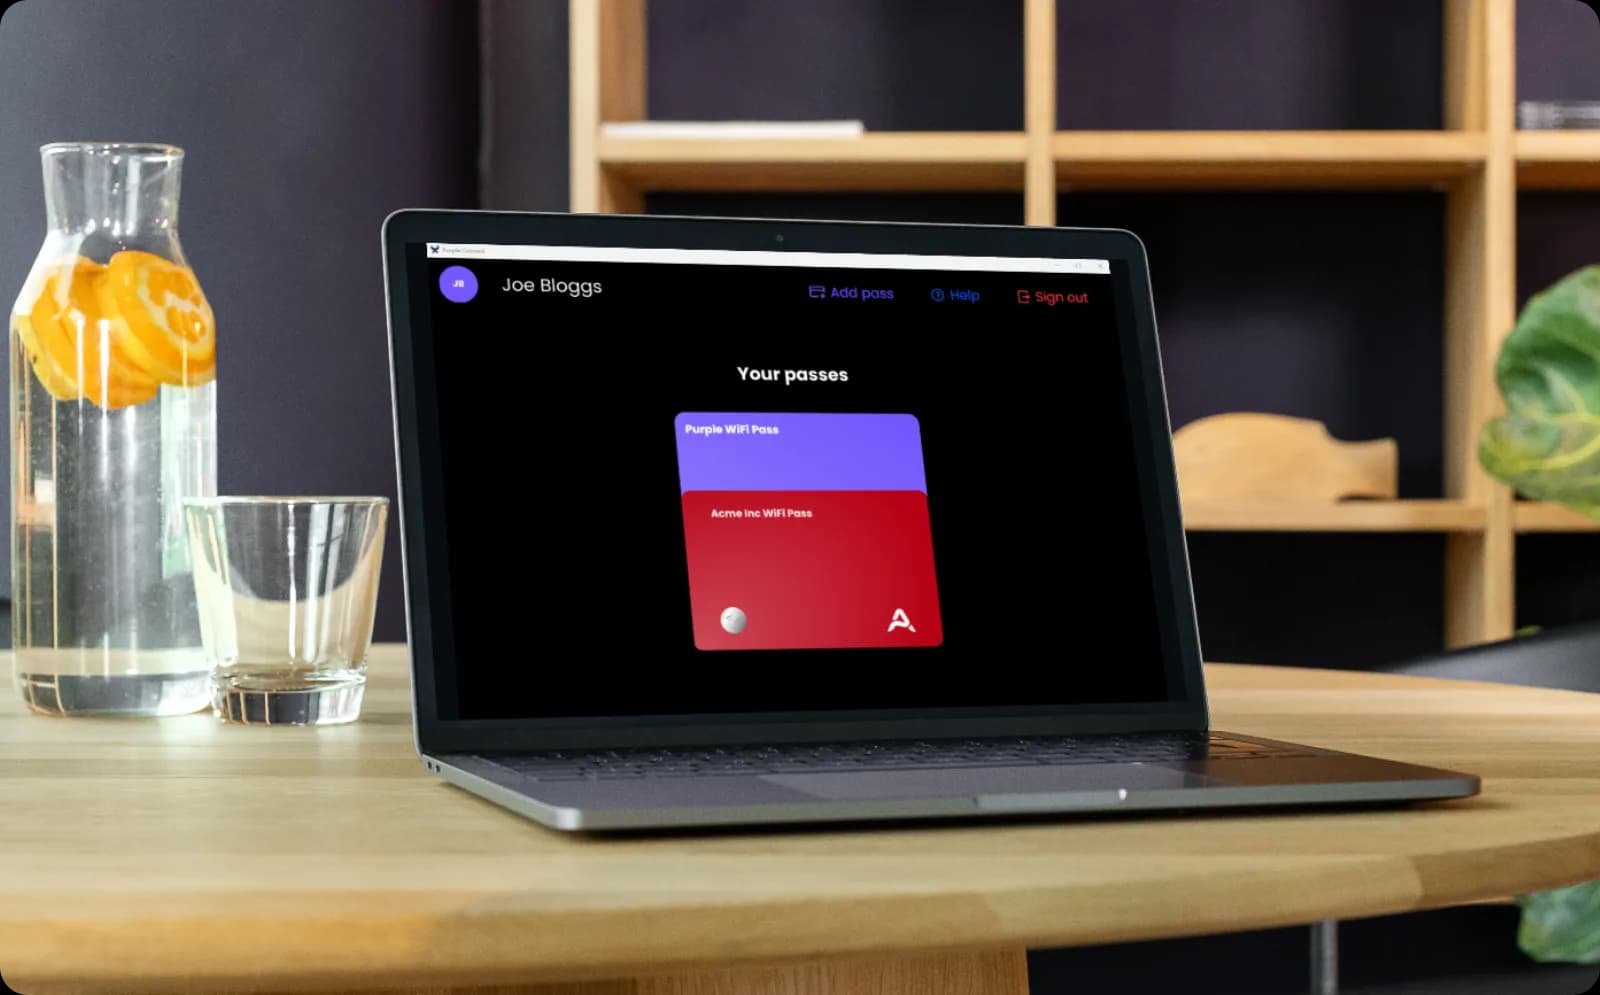
Ambos os métodos de conexão, um único SSID
- Dispositivos gerenciados recebem um certificado através do seu MDM. Dispositivos pessoais recebem um passe Passpoint através do Purple App.
- Ambos apontam para o mesmo RADIUS em nuvem em um único SSID. Ninguém quer uma solução com dois SSIDs.
- A divisão é deliberada. O Purple App tem pouco a fazer em um laptop Windows gerenciado pela empresa, e a grande maioria dos dispositivos gerenciados são laptops. No celular pessoal de alguém, ele é exatamente o mecanismo de entrega ideal.
Suportado desde o primeiro dia
A fase um abrange quatro sistemas. O mecanismo é o SCEP, que é um padrão aberto, portanto outros provavelmente funcionarão. Não os testamos, e essa é a resposta honesta: se você optar por prosseguir, faremos o trabalho de integração, e priorizamos com base nas necessidades dos clientes.
Microsoft Intune
Perfil de certificado mais perfil de WiFi, com um callback para o seu provedor de identidade a cada emissão, para que o certificado só seja gerado para quem ainda estiver no seu diretório.
JumpCloud
Dispositivo e identidade em um só lugar. A Purple emite o certificado, e a política do JumpCloud instala o perfil de WiFi em cada dispositivo registrado.
IRU, anteriormente Kandji
Gerenciamento de dispositivos Apple. Os perfis de certificado e WiFi são implantados por meio de blueprints, para que Macs, iPhones e iPads entrem na rede automaticamente.
Jamf Pro
Os mesmos dois perfis de configuração através do Jamf, cobrindo Macs, iPhones e iPads gerenciados em todas as unidades que você opera.
Microsoft e Intune são marcas registradas do grupo de empresas Microsoft. Jamf e Jamf Pro são marcas registradas da JAMF Software, LLC. JumpCloud é uma marca registrada da JumpCloud Inc. IRU e Kandji são marcas registradas de seus respectivos proprietários. Esta página não é endossada ou afiliada a nenhum deles.
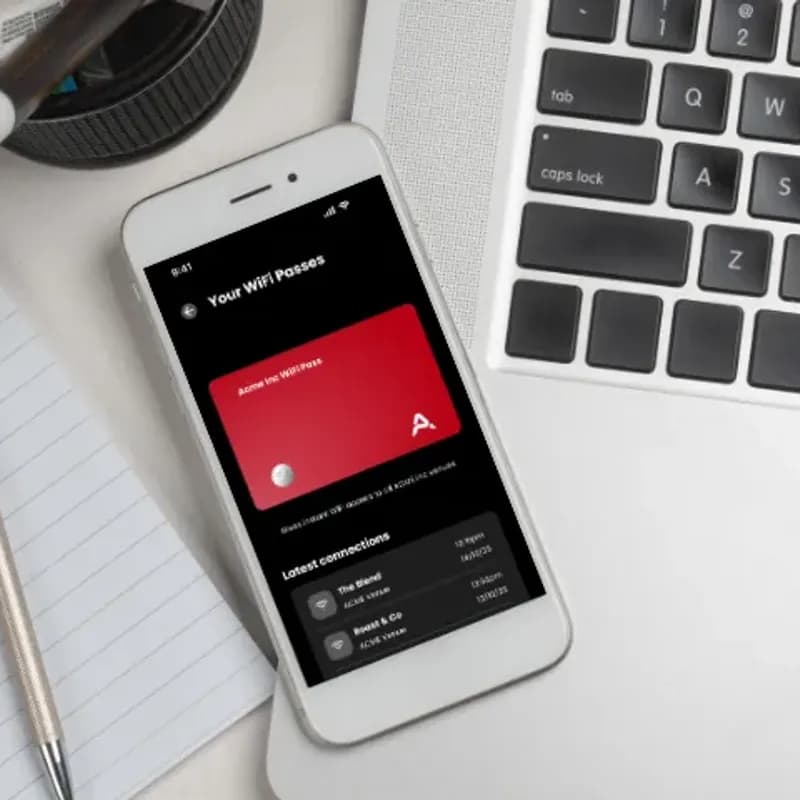
Veja um dispositivo gerenciado conectar-se sem que ninguém precise tocá-lo

Perguntas frequentes sobre WiFi baseado em certificado
O usuário precisa fazer alguma coisa?
Não. Esse é o objetivo principal. Eles fazem login no laptop que receberam e já estão no WiFi. Não há aplicativo para instalar nem etapa de login. Se uma demonstração ou documento mostrar alguém fazendo login, isso descreve o fluxo de BYOD, que é a rota separada para dispositivos pessoais.
Sinceramente, quanto tempo leva a configuração?
Cerca de 5 a 10 minutos no Microsoft Intune, uma única vez, para toda a organização: confie em dois certificados, adicione dois perfis. O Intune é o mais complexo dos sistemas que suportamos, portanto os outros são mais rápidos. Fornecemos um guia de configuração para cada provedor, porque um zero-touch que a TI não consegue configurar não é zero-touch.
Quais sistemas de gerenciamento de dispositivos vocês suportam?
A fase um abrange Microsoft Intune, JumpCloud, IRU (anteriormente Kandji) e Jamf Pro. O mecanismo é o SCEP, que é um padrão aberto, portanto outros sistemas provavelmente funcionarão, mas não os testamos. Se você usa outro sistema, fale conosco: faremos o trabalho de integração e priorizaremos com base nas necessidades dos clientes.
Podemos usar a nossa própria autoridade de certificação?
Não. O RADIUS da Purple autentica contra o backend da Purple, pelo que o certificado tem de ser emitido por nós. Na prática, isto raramente importa, porque os clientes que solicitam isto estão a tentar evitar gerir a sua própria infraestrutura de certificados, em vez de se envolverem ainda mais nela.
Isto substitui o nosso MDM?
Não. Nós fazemos o aprovisionamento através do seu sistema de gestão de dispositivos, não o substituímos. Se não tiver um MDM, a alternativa é a Purple App e o onboarding BYOD. Também não lemos dados do MDM atualmente, pelo que a Purple vê o endereço MAC do dispositivo, o número de série e os detalhes do certificado, e não o seu nome, proprietário, estado de conformidade ou sistema operativo.
O que acontece quando alguém sai?
O acesso segue o seu diretório. Desative a conta e o certificado deixa de autenticar, pelo que o dispositivo não volta a ligar-se à rede. A sincronização do diretório é executada aproximadamente de hora a hora, e a revogação aplica-se à próxima autenticação em vez de interromper uma sessão ativa. Para um dispositivo gerido, bastaria bloqueá-lo ou limpá-lo através do MDM.
A Purple verifica se o dispositivo está atualizado ou encriptado?
Não. A verificação de postura é tarefa do seu MDM e não estamos a tentar assumi-la. A Purple trata do onboarding, do ciclo de vida e da atribuição, parando antes do controlo do dispositivo.
Isto é mais ou menos seguro do que o que temos agora?
Mais seguro, no que realmente importa. A chave privada é gerada no dispositivo e guardada no seu hardware seguro, por isso, ao contrário de uma senha partilhada ou de um perfil copiado, não pode ser extraída e reutilizada noutro local. Cada certificado é emitido por dispositivo e pode ser revogado individualmente. A Purple possui certificação ISO 27001, está em conformidade com o GDPR e o CCPA, e tem registo de zero violações de dados desde 2012.
Aproveite ao máximo a sua rede para colaboradores
Guias e resultados de clientes para ajudar a planear o onboarding de dispositivos em todas as suas instalações.
WiFi baseado em certificado via MDM for your industry
See how WiFi baseado em certificado via MDM works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
Disponibilize WiFi em todos os dispositivos geridos que distribuir
Pronto para começar? Fale com um especialista sobre como configurar a Purple no seu sistema de gestão de dispositivos e sobre os sistemas e dispositivos que precisa de abranger.