

WiFi sin intervención para cada dispositivo gestionado
Su MDM instala WiFi directamente en cada dispositivo corporativo. Sin aplicaciones, sin inicio de sesión y sin que el usuario tenga que hacer nada. Diez minutos de configuración, una sola vez, para toda la organización.
Certificados para su WiFi, distribuidos en minutos
Configúrelo una vez. A partir de ese momento, cada dispositivo que entregue llegará ya conectado.
Configure Purple en su MDM
Confíe en dos certificados, añada dos perfiles. De cinco a diez minutos, una sola vez, para toda la organización.
El dispositivo solicita un certificado
Detecta la política y se comunica directamente con Purple, transmitiendo la identidad del usuario.
Purple lo emite
Se verifica primero con su directorio, por lo que solo las personas que aún trabajan en su empresa obtienen uno.
El dispositivo se conecta
Se autentica en el RADIUS en la nube de Purple. El usuario no tiene que hacer nada.
Nada que instalar y sin necesidad de crear una red de aprovisionamiento
- Se entrega el portátil, el usuario inicia sesión y ya está conectado al WiFi. Ese es el estándar que el departamento de TI ya obtiene de cualquier otra herramienta que aprovisione su MDM.
- Sin inicios de sesión ni instalación de pases en un dispositivo que la empresa ya posee y en el que ya confía.
- Sin el problema del huevo y la gallina. Distribuir una aplicación significa que el dispositivo debe estar en línea antes de poder conectarse, por lo que primero tendría que configurar una red de aprovisionamiento. Un perfil de certificado no requiere esto.
Una clave privada que no se puede extraer del dispositivo
- La clave privada se genera en el dispositivo y se almacena en su hardware seguro, por lo que el certificado no se puede copiar ni reutilizar en otro lugar.
- Nadie comparte contraseñas. Una contraseña compartida es conocida por todos los que la han usado alguna vez y no se puede revocar para una sola persona.
- El acceso sigue a su directorio, por lo que si deshabilita a un empleado que se marcha, su dispositivo no podrá volver a conectarse a la red.
- Únase al RADIUS en la nube más grande del mundo. Los clientes que utilicen sus propios servidores RADIUS para esto pueden retirarlos, gestionarlo todo en un solo lugar y seguir revocando de forma centralizada.
Ambos métodos de conexión, un solo SSID
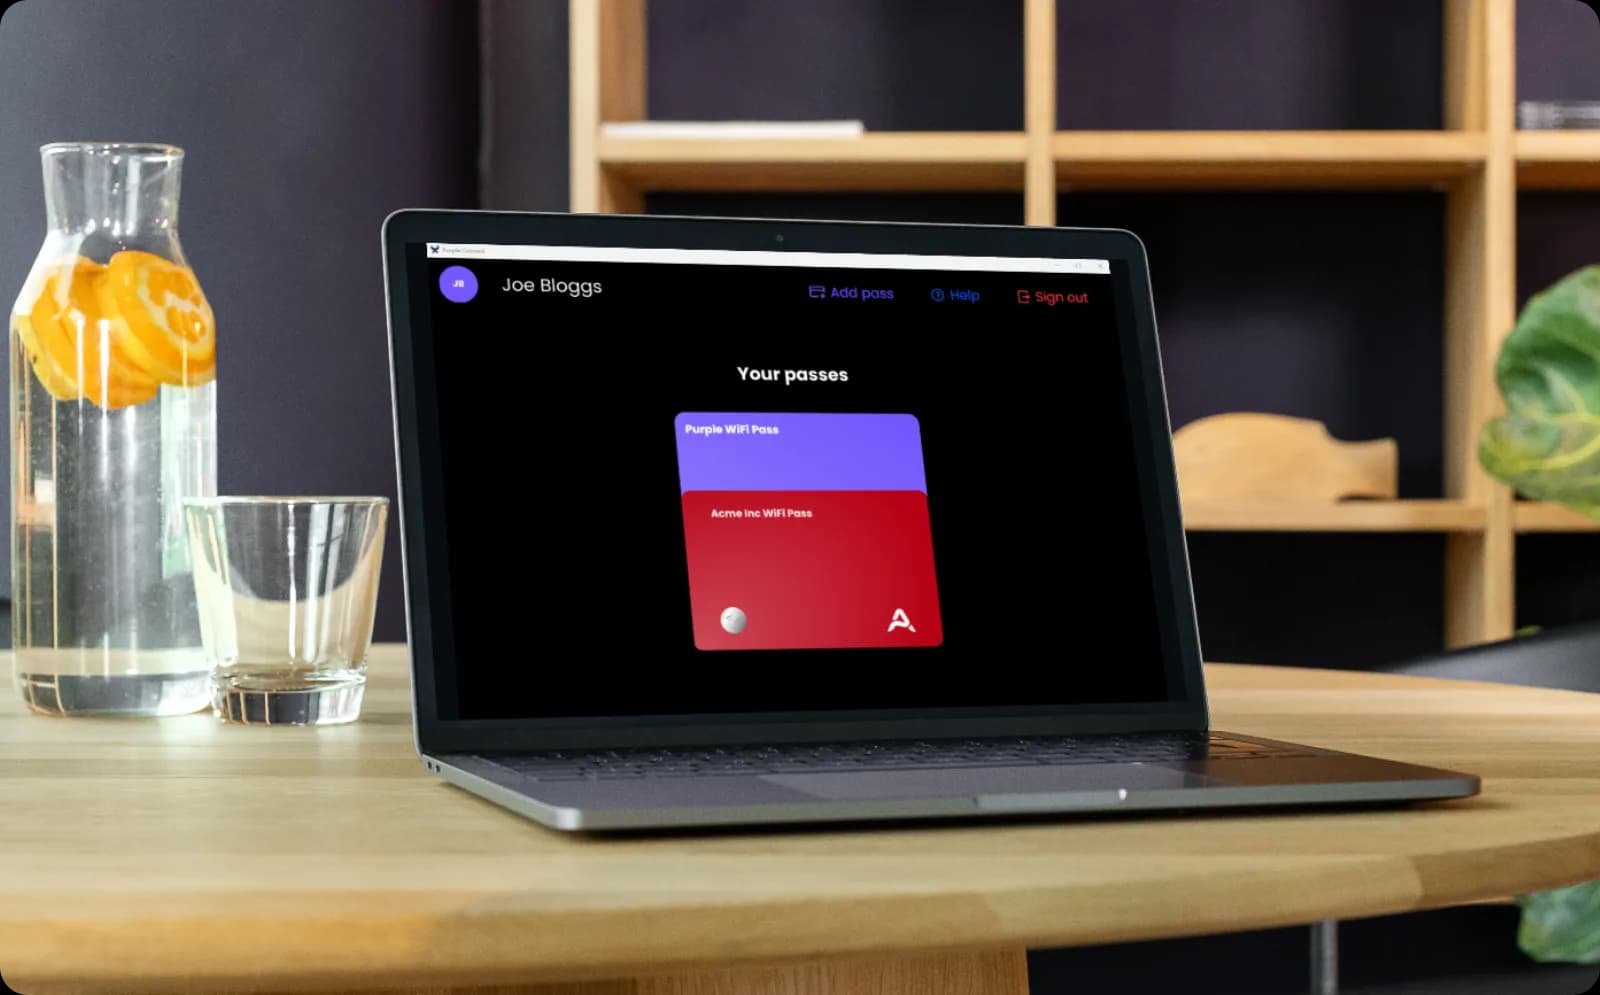
- Los dispositivos gestionados obtienen un certificado a través de su MDM. Los dispositivos personales obtienen un pase de Passpoint a través de la Purple App.
- Ambos apuntan al mismo RADIUS en la nube en un único SSID. Nadie quiere una solución de dos SSID.
- La división es deliberada. La Purple App tiene poco que hacer en un portátil Windows gestionado por la empresa, y la gran mayoría de los dispositivos gestionados son portátiles. En el teléfono personal de alguien, es exactamente el mecanismo de entrega adecuado.
Compatibilidad desde el primer día
La primera fase cubre cuatro sistemas. El mecanismo es SCEP, que es un estándar abierto, por lo que es probable que otros funcionen. No los hemos probado, y esa es la respuesta honesta: si decide continuar, realizaremos el trabajo de integración, y priorizamos en función de las necesidades del cliente.
Microsoft Intune
Perfil de certificado más perfil de WiFi, con una llamada de retorno a su proveedor de identidad en cada emisión para que solo se genere un certificado para alguien que aún esté en su directorio.
JumpCloud
Dispositivo e identidad en un solo lugar. Purple emite el certificado y la política de JumpCloud instala el perfil de WiFi en cada dispositivo registrado.
IRU, anteriormente Kandji
Gestión de dispositivos Apple. Los perfiles de certificado y WiFi se despliegan a través de blueprints, por lo que los Macs, iPhones e iPads se conectan a la red automáticamente.
Jamf Pro
Los mismos dos perfiles de configuración a través de Jamf, que cubren Macs, iPhones e iPads gestionados en cada uno de los centros que opera.
Microsoft e Intune son marcas comerciales del grupo de empresas Microsoft. Jamf y Jamf Pro son marcas comerciales de JAMF Software, LLC. JumpCloud es una marca comercial de JumpCloud Inc. IRU y Kandji son marcas comerciales de sus respectivos propietarios. Esta página no está respaldada ni afiliada a ninguno de ellos.
Vea cómo se conecta un dispositivo gestionado sin que nadie lo toque

Preguntas frecuentes sobre WiFi basado en certificados
¿Tiene que hacer algo el usuario?
No. Ese es precisamente el objetivo. Inician sesión en el portátil que se les entregó y ya están conectados a la WiFi. No hay ninguna aplicación que instalar ni ningún paso de inicio de sesión. Si una demostración o un documento muestran a alguien iniciando sesión, se está describiendo el flujo BYOD, que es la ruta independiente para dispositivos personales.
¿Cuánto tiempo lleva la configuración, sinceramente?
Entre 5 y 10 minutos en Microsoft Intune, una sola vez, para toda la organización: confiar en dos certificados y añadir dos perfiles. Intune es el más complejo de los sistemas que soportamos, por lo que los demás son más rápidos. Ofrecemos una guía de configuración para cada proveedor, porque un sistema zero-touch que el departamento de TI no puede configurar no es zero-touch.
¿Qué sistemas de gestión de dispositivos soportan?
La primera fase cubre Microsoft Intune, JumpCloud, IRU (anteriormente Kandji) y Jamf Pro. El mecanismo es SCEP, que es un estándar abierto, por lo que es probable que otros sistemas funcionen, pero no los hemos probado. Si utiliza otro sistema, díganoslo: realizaremos el trabajo de integración y priorizamos en función de las necesidades del cliente.
¿Can we use our own certificate authority?
No. El RADIUS de Purple se autentica contra el backend de Purple, por lo que el certificado debe ser uno emitido por nosotros. En la práctica, esto rara vez importa, porque los clientes que solicitan esto buscan evitar gestionar su propia infraestructura de certificados en lugar de complicarse más con ella.
¿Esto reemplaza nuestro MDM?
No. Realizamos el aprovisionamiento a través de su sistema de gestión de dispositivos, no lo reemplazamos. Si no tiene MDM, la alternativa es la Purple App y la incorporación BYOD. Tampoco leemos datos del MDM actualmente, por lo que Purple ve la dirección MAC del dispositivo, el número de serie y los detalles del certificado, no su nombre, propietario, estado de conformidad o sistema operativo.
¿Qué pasa cuando alguien se va?
El acceso sigue a su directorio. Al desactivar la cuenta, el certificado deja de autenticarse, por lo que el dispositivo no vuelve a conectarse a la red. La sincronización del directorio se realiza aproximadamente cada hora, y la revocación se aplica en la siguiente autenticación en lugar de cortar una sesión activa. Para un dispositivo gestionado, de todos modos lo bloquearía o restablecería a través del MDM.
¿Purple comprueba si el dispositivo está parcheado o cifrado?
No. La comprobación del estado de seguridad es tarea de su MDM y no pretendemos reemplazarla. Purple se encarga de la incorporación, el ciclo de vida y la atribución, y se detiene antes del control del dispositivo.
¿Es esto más o menos seguro que lo que tenemos ahora?
Más, en el aspecto más importante. La clave privada se genera en el dispositivo y se almacena en su hardware seguro, por lo que, a diferencia de una contraseña compartida o un perfil copiado, no se puede extraer ni reutilizar en otro lugar. Cada certificado se emite por dispositivo y se puede revocar de forma individual. Purple cuenta con la certificación ISO 27001, cumple con el GDPR y la CCPA, y ha tenido cero brechas de datos desde 2012.
Saque más partido a su red para empleados
Guías y resultados de clientes para ayudarle a planificar la incorporación de dispositivos en todas sus instalaciones.
WiFi basado en certificados vía MDM for your industry
See how WiFi basado en certificados vía MDM works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
Implemente WiFi en cada dispositivo gestionado que emita
¿Listo para empezar? Hable con un experto sobre cómo configurar Purple en su sistema de gestión de dispositivos y sobre los sistemas y dispositivos que necesita cubrir.