

WiFi zero-touch per ogni dispositivo gestito
Il tuo MDM installa direttamente il WiFi su ogni dispositivo aziendale. Nessuna app, nessun accesso e nessuna azione richiesta all'utente. Dieci minuti per la configurazione, una sola volta, per l'intera organizzazione.
Certificati per il tuo WiFi, distribuiti in pochi minuti
Configuralo una sola volta. Da quel momento in poi, ogni dispositivo consegnato sarà già connesso.
Configura Purple nel tuo MDM
Abilita l'attendibilità per due certificati, aggiungi due profili. Da cinque a dieci minuti, una sola volta, per l'intera organizzazione.
Il dispositivo richiede un certificato
Rileva la policy e contatta direttamente Purple, trasmettendo l'identità dell'utente.
Purple lo emette
Verificato prima rispetto alla tua directory, così solo chi lavora ancora per te ne riceve uno.
Il dispositivo si connette
Si autentica sul cloud RADIUS di Purple. L'utente non deve fare nulla.
Nulla da installare e nessuna rete di provisioning da creare
- Il laptop viene consegnato, l'utente effettua l'accesso ed è già connesso al WiFi. Questo è lo standard che l'IT ottiene già da qualsiasi altro strumento configurato tramite MDM.
- Nessun accesso e nessuna installazione di pass su un dispositivo che l'azienda già possiede e di cui si fida.
- Nessun problema dell'uovo e della gallina. Distribuire un'app significa che il dispositivo deve essere online prima di potersi connettere, richiedendo la creazione di una rete di provisioning. Con un profilo di certificato questo non serve.
Una chiave privata che non può essere estratta dal dispositivo
- La chiave privata viene generata sul dispositivo e conservata nel suo hardware sicuro, impedendo che il certificato venga copiato e riutilizzato altrove.
- Nessuno condivide una password. Una passphrase condivisa è nota a chiunque l'abbia usata e non può essere revocata per un singolo utente.
- L'accesso segue la tua directory: disabilitando un utente in uscita, il suo dispositivo non potrà più accedere alla rete.
- Unisciti al cloud RADIUS più grande del mondo. I clienti che gestiscono server RADIUS proprietari possono dismetterli, gestendo tutto in un unico posto e mantenendo la revoca centralizzata.
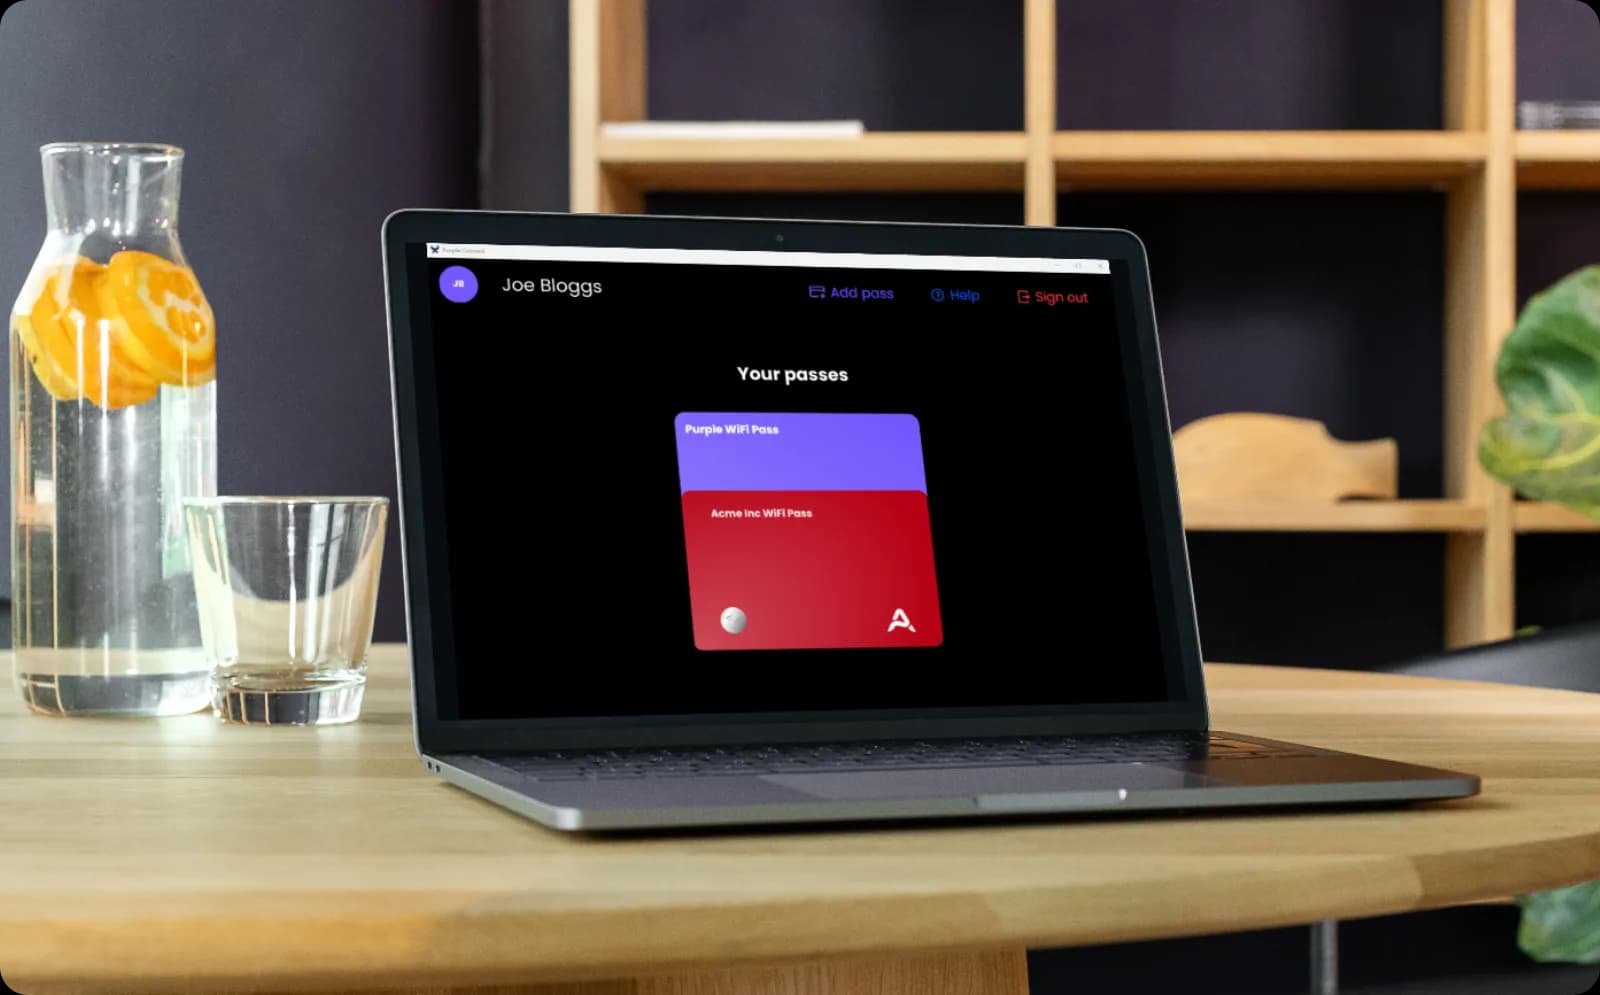
Entrambi i metodi di connessione, un unico SSID
- I dispositivi gestiti ottengono un certificato tramite il tuo MDM. I dispositivi personali ottengono un pass Passpoint tramite la Purple App.
- Entrambi puntano allo stesso RADIUS cloud su un unico SSID. Nessuno vuole una soluzione a due SSID.
- La separazione è intenzionale. La Purple App ha poco da fare su un laptop Windows gestito dall'azienda, e la stragrande maggioranza dei dispositivi gestiti sono laptop. Sul telefono personale di un utente, è esattamente il meccanismo di distribuzione ideale.
Supportati fin dal primo giorno
La prima fase copre quattro sistemi. Il meccanismo è SCEP, uno standard aperto, quindi è probabile che anche altri funzionino. Non li abbiamo testati, ed è questa la risposta onesta: se decidi di procedere, ci occuperemo dell'integrazione, dando priorità in base alle esigenze dei clienti.
Microsoft Intune
Profilo del certificato più profilo WiFi, con una chiamata di controllo al tuo provider di identità a ogni emissione, in modo che il certificato venga generato solo per chi è ancora presente nella tua directory.
JumpCloud
Dispositivo e identità in un unico posto. Purple emette il certificato e la policy di JumpCloud installa il profilo WiFi su ogni dispositivo registrato.
IRU, in precedenza Kandji
Gestione del parco dispositivi Apple. I profili del certificato e WiFi vengono distribuiti tramite blueprint, consentendo a Mac, iPhone e iPad di connettersi alla rete.
Jamf Pro
Gli stessi due profili di configurazione tramite Jamf, per coprire Mac, iPhone e iPad gestiti in ogni sede in cui operi.
Microsoft e Intune sono marchi registrati del gruppo di società Microsoft. Jamf e Jamf Pro sono marchi registrati di JAMF Software, LLC. JumpCloud è un marchio registrato di JumpCloud Inc. IRU e Kandji sono marchi registrati dei rispettivi proprietari. Questa pagina non è approvata da né affiliata a nessuno di essi.
Guarda un dispositivo gestito connettersi senza alcun intervento manuale

FAQ sul WiFi basato su certificati
L'utente deve fare qualcosa?
No. Il punto è proprio questo. Accedono al laptop aziendale assegnato e sono già connessi al WiFi. Non c'è alcuna app da installare né passaggi di accesso. Se una demo o un documento mostrano un utente che effettua l'accesso, si riferiscono al flusso BYOD, che è il percorso separato per i dispositivi personali.
Sinceramente, quanto tempo richiede la configurazione?
Circa 5-10 minuti in Microsoft Intune, una sola volta per l'intera organizzazione: basta considerare attendibili due certificati e aggiungere due profili. Intune è il più complesso tra i sistemi supportati, quindi gli altri sono ancora più rapidi. Forniamo una guida alla configurazione per ciascun provider, perché una soluzione zero-touch che l'IT non può configurare non è un vero zero-touch.
Quali sistemi di gestione dei dispositivi supportate?
La prima fase copre Microsoft Intune, JumpCloud, IRU (in precedenza Kandji) e Jamf Pro. Il meccanismo è SCEP, uno standard aperto, quindi è probabile che anche altri sistemi funzionino, ma non li abbiamo testati. Se utilizzi un'altra soluzione, faccelo sapere: ci occuperemo dell'integrazione, dando priorità in base alle esigenze dei clienti.
Possiamo usare la nostra autorità di certificazione?
No. Il RADIUS di Purple esegue l'autenticazione sul backend di Purple, quindi il certificato deve essere emesso da noi. In pratica questo raramente rappresenta un problema, perché i clienti che lo richiedono cercano di evitare la gestione di una propria infrastruttura di certificati, piuttosto che complicarla ulteriormente.
Questo sostituisce il nostro MDM?
No. Eseguiamo il provisioning tramite il tuo sistema di gestione dei dispositivi, non lo sostituiamo. Se non hai un MDM, il percorso alternativo prevede l'uso di Purple App e l'onboarding BYOD. Inoltre, attualmente non leggiamo i dati dall'MDM, quindi Purple vede l'indirizzo MAC del dispositivo, il numero di serie e i dettagli del certificato, non il nome, il proprietario, lo stato di conformità o il sistema operativo.
Cosa succede quando un utente lascia l'azienda?
L'accesso segue la tua directory. Disabilitando l'account, il certificato smette di autenticarsi, impedendo al dispositivo di riconnettersi alla rete. La sincronizzazione della directory avviene all'incirca ogni ora e la revoca si applica all'autenticazione successiva, anziché interrompere una sessione attiva. Per un dispositivo gestito, in ogni caso, procederesti al blocco o alla cancellazione dei dati tramite l'MDM.
Purple verifica se il dispositivo è aggiornato o crittografato?
No. Il posture checking è compito del tuo MDM e non intendiamo sostituirci ad esso. Purple si occupa di onboarding, ciclo di vita e attribuzione, fermandosi prima del controllo del dispositivo.
È più o meno sicuro di quello che abbiamo ora?
Più sicuro, sotto ogni aspetto fondamentale. La chiave privata viene generata sul dispositivo e conservata nel suo hardware sicuro, quindi, a differenza di una password condivisa o di un profilo copiato, non può essere sottratta e riutilizzata altrove. Ogni certificato viene emesso per singolo dispositivo ed è revocabile singolarmente. Purple è certificata ISO 27001, conforme a GDPR e CCPA, e vanta zero violazioni di dati dal 2012.
Ottieni di più dalla rete del tuo personale
Guide e risultati dei clienti per aiutarti a pianificare l'onboarding dei dispositivi in tutta la tua infrastruttura.
WiFi basato su certificati tramite MDM for your industry
See how WiFi basato su certificati tramite MDM works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
Attiva il WiFi su ogni dispositivo gestito che distribuisci
Pronto a iniziare? Parla con un esperto per configurare Purple nel tuo sistema di gestione dei dispositivi e per scoprire i sistemi e i dispositivi che possiamo coprire.