

हर प्रबंधित डिवाइस के लिए ज़ीरो-टच WiFi
आपका MDM सीधे हर कॉर्पोरेट डिवाइस पर WiFi इंस्टॉल कर देता है। कोई ऐप नहीं, कोई साइन-इन नहीं, और उपयोगकर्ता को कुछ भी करने की आवश्यकता नहीं है। पूरे संगठन के लिए केवल एक बार, सेटअप करने में दस मिनट।
आपके WiFi के लिए सर्टिफिकेट, मिनटों में भेजे गए
इसे एक बार सेटअप करें। उसके बाद आपके द्वारा जारी किया गया हर डिवाइस पहले से ही कनेक्टेड रहेगा।
अपने MDM में Purple सेटअप करें
दो सर्टिफिकेट पर भरोसा करें, दो प्रोफाइल जोड़ें। पूरे संगठन के लिए केवल एक बार, पांच से दस मिनट।
डिवाइस सर्टिफिकेट के लिए अनुरोध करता है
यह पॉलिसी को प्राप्त करता है और उपयोगकर्ता की पहचान के साथ सीधे Purple को कॉल करता है।
Purple इसे जारी करता है
पहले आपकी डायरेक्टरी से जांच की जाती है, ताकि केवल वही लोग इसे प्राप्त कर सकें जो अभी भी आपके लिए काम करते हैं।
डिवाइस कनेक्ट होता है
यह Purple के क्लाउड RADIUS से प्रमाणित होता है। उपयोगकर्ता को कुछ भी करने की आवश्यकता नहीं होती है।
इंस्टॉल करने के लिए कुछ भी नहीं, और बनाने के लिए कोई प्रोविज़निंग नेटवर्क नहीं
- लैपटॉप जारी किया जाता है, उपयोगकर्ता लॉग इन करता है, और वह WiFi पर आ जाता है। यह वही मानक है जो IT को उनके MDM द्वारा प्रोविज़न किए जाने वाले हर दूसरे टूल से पहले से ही मिलता है।
- जिस डिवाइस पर कंपनी का पहले से ही स्वामित्व और भरोसा है, उस पर कोई साइन-इन और कोई पास इंस्टॉल करने की आवश्यकता नहीं है।
- कोई असमंजस वाली स्थिति (चिकन-एंड-एग समस्या) नहीं। ऐप पुश करने का मतलब है कि डिवाइस को ऑनलाइन होने से पहले ऑनलाइन होना होगा, इसलिए आपको पहले एक प्रोविज़निंग नेटवर्क स्थापित करना होगा। सर्टिफिकेट प्रोफाइल के साथ ऐसा नहीं है।
एक प्राइवेट की (private key) जिसे डिवाइस से हटाया नहीं जा सकता
- प्राइवेट की डिवाइस पर ही जनरेट होती है और इसके सुरक्षित हार्डवेयर में रखी जाती है, इसलिए सर्टिफिकेट को इससे कॉपी करके कहीं और इस्तेमाल नहीं किया जा सकता।
- कोई भी पासवर्ड साझा नहीं करता है। एक साझा पासफ़्रेज़ उन सभी को पता होता है जिन्होंने कभी इसका उपयोग किया है और इसे किसी एक व्यक्ति के लिए रद्द नहीं किया जा सकता है।
- एक्सेस आपकी डायरेक्टरी का अनुसरण करता है, इसलिए नौकरी छोड़ने वाले को अक्षम (disable) कर दें और उनका डिवाइस नेटवर्क पर वापस नहीं आ पाएगा।
- दुनिया के सबसे बड़े क्लाउड RADIUS से जुड़ें। इसके लिए अपने खुद के RADIUS सर्वर चलाने वाले ग्राहक उन्हें हटा सकते हैं, सब कुछ एक ही स्थान पर प्रबंधित कर सकते हैं, और फिर भी केंद्रीय रूप से रद्द कर सकते हैं।
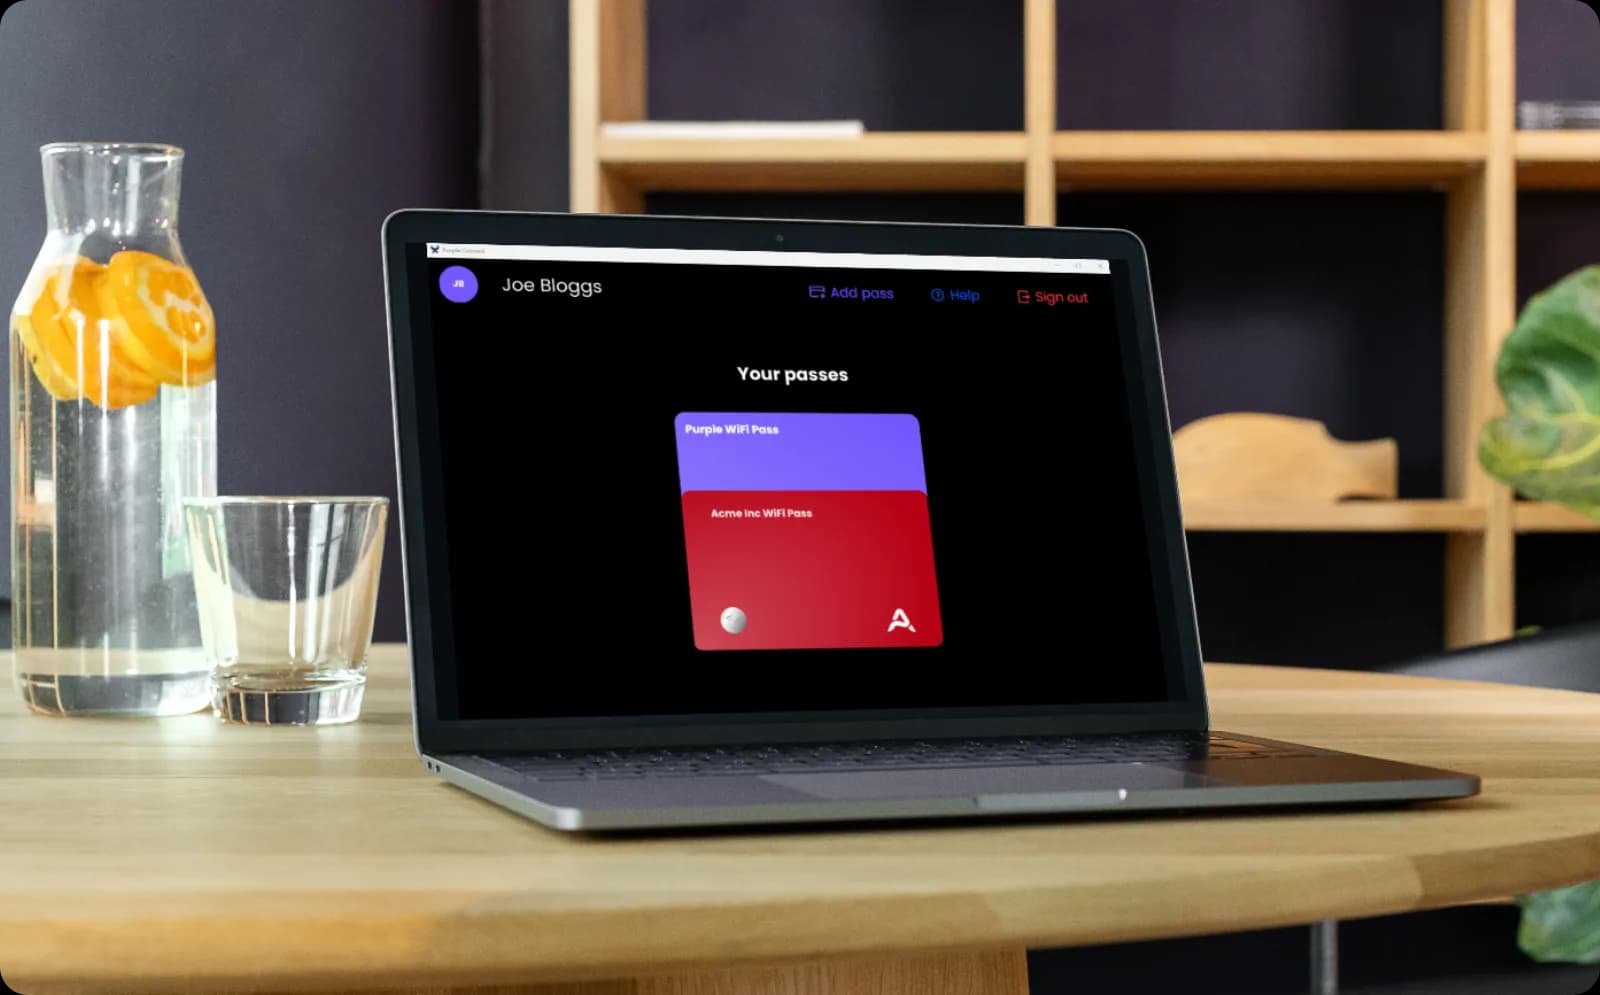
दोनों कनेक्शन विधियां, एक SSID
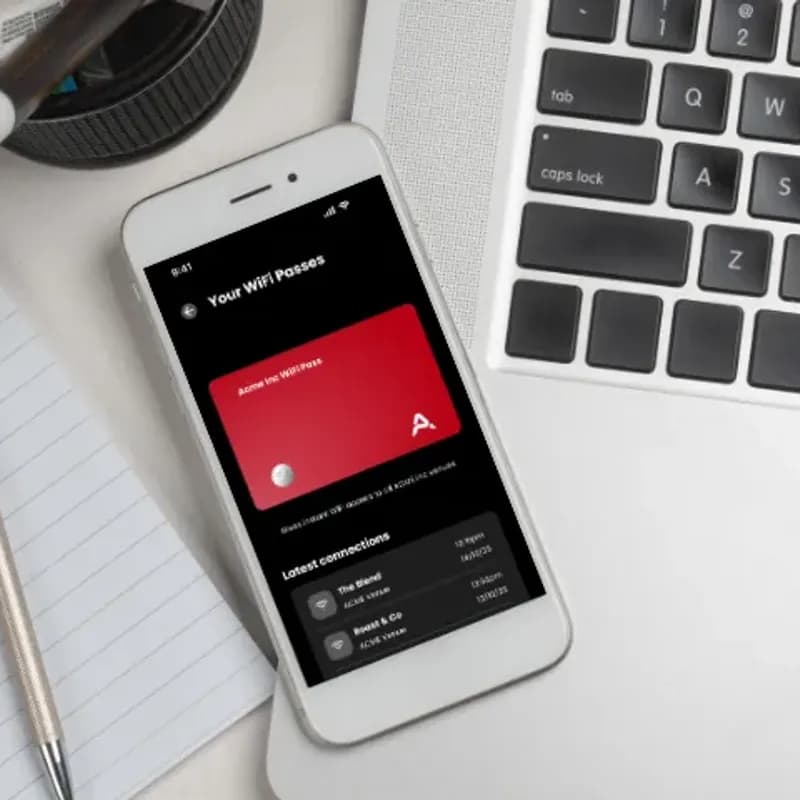
- प्रबंधित डिवाइस आपके MDM के माध्यम से एक प्रमाणपत्र प्राप्त करते हैं। व्यक्तिगत डिवाइस Purple app के माध्यम से एक Passpoint पास प्राप्त करते हैं.
- दोनों एक ही SSID पर एक ही क्लाउड RADIUS की ओर संकेत करते हैं। कोई भी दो-SSID समाधान नहीं चाहता।
- यह विभाजन जानबूझकर किया गया है। कंपनी द्वारा प्रबंधित Windows लैपटॉप पर Purple app का बहुत कम काम होता है, और अधिकांश प्रबंधित डिवाइस लैपटॉप ही होते हैं। किसी के अपने फोन पर, यह बिल्कुल सही डिलीवरी तंत्र है।
पहले दिन से समर्थित
पहले चरण में चार सिस्टम शामिल हैं। इसका तंत्र SCEP है, जो एक ओपन स्टैंडर्ड है, इसलिए अन्य सिस्टम के भी काम करने की संभावना है। हमने उनका परीक्षण नहीं किया है, और यही ईमानदारी भरा जवाब है: यदि आप आगे बढ़ना चुनते हैं तो हम इंटीग्रेशन का काम करेंगे, और हम ग्राहकों की आवश्यकता के आधार पर इसे प्राथमिकता देते हैं।
Microsoft Intune
प्रमाणपत्र प्रोफ़ाइल और WiFi प्रोफ़ाइल, हर बार जारी होने पर आपके आइडेंटिटी प्रोवाइडर को एक कॉलबैक के साथ, ताकि प्रमाणपत्र केवल उसी के लिए तैयार किया जाए जो अभी भी आपकी डायरेक्टरी में है।
JumpCloud
डिवाइस और पहचान एक ही स्थान पर। Purple प्रमाणपत्र जारी करता है, और JumpCloud पॉलिसी प्रत्येक नामांकित डिवाइस पर WiFi प्रोफ़ाइल इंस्टॉल करती है।
IRU, पूर्व में Kandji
Apple एस्टेट प्रबंधन। प्रमाणपत्र और WiFi प्रोफ़ाइल ब्लूप्रिंट के माध्यम से तैनात होते हैं, जिससे Macs, iPhones और iPads नेटवर्क पर आ जाते हैं।
Jamf Pro
Jamf के माध्यम से वही दो कॉन्फ़िगरेशन प्रोफ़ाइल, जो आपके द्वारा संचालित प्रत्येक साइट पर प्रबंधित Macs, iPhones और iPads को कवर करती हैं।
Microsoft और Intune, Microsoft कंपनियों के समूह के ट्रेडमार्क हैं। Jamf और Jamf Pro, JAMF Software, LLC के ट्रेडमार्क हैं। JumpCloud, JumpCloud Inc. का ट्रेडमार्क है। IRU और Kandji उनके संबंधित स्वामियों के ट्रेडमार्क हैं। यह पृष्ठ उनमें से किसी के द्वारा समर्थित या संबद्ध नहीं है।
बिना किसी के छुए एक प्रबंधित डिवाइस को कनेक्ट होते हुए देखें

प्रमाणपत्र-आधारित WiFi FAQs
क्या उपयोगकर्ता को कुछ भी करने की आवश्यकता है?
नहीं। यही तो मुख्य बात है। वे उन्हें जारी किए गए लैपटॉप में लॉग इन करते हैं और यह WiFi पर आ जाता है। कोई ऐप इंस्टॉल नहीं करना है और कोई साइन-इन चरण नहीं है। यदि कोई डेमो या दस्तावेज़ किसी को साइन इन करते हुए दिखाता है, तो वह BYOD फ्लो का वर्णन कर रहा है, जो व्यक्तिगत डिवाइसों के लिए अलग मार्ग है।
ईमानदारी से कहें तो, सेटअप में कितना समय लगता है?
पूरे संगठन के लिए एक बार, Microsoft Intune में लगभग 5 से 10 मिनट: दो प्रमाणपत्रों पर भरोसा करें, दो प्रोफ़ाइल जोड़ें। हमारे द्वारा समर्थित प्रणालियों में Intune सबसे जटिल है, इसलिए अन्य प्रणालियाँ अधिक तेज़ हैं। हम प्रत्येक प्रदाता के लिए एक सेटअप गाइड प्रदान करते हैं, क्योंकि ऐसा ज़ीरो-टच जिसे IT कॉन्फ़िगर नहीं कर सकता, वह ज़ीरो-टच नहीं है।
आप किन डिवाइस प्रबंधन प्रणालियों का समर्थन करते हैं?
पहले चरण में Microsoft Intune, JumpCloud, IRU (पूर्व में Kandji) और Jamf Pro शामिल हैं। इसका तंत्र SCEP है, जो एक ओपन स्टैंडर्ड है, इसलिए अन्य प्रणालियों के भी काम करने की संभावना है, लेकिन हमने उनका परीक्षण नहीं किया है। यदि आप कुछ और चलाते हैं, तो हमें बताएं: हम इंटीग्रेशन का काम करेंगे और हम ग्राहकों की आवश्यकता के आधार पर इसे प्राथमिकता देते हैं।
क्या हम अपने स्वयं के सर्टिफिकेट अथॉरिटी का उपयोग कर सकते हैं?
नहीं। Purple का RADIUS, Purple के बैकएंड के खिलाफ प्रमाणित करता है, इसलिए सर्टिफिकेट हमारे द्वारा जारी किया गया ही होना चाहिए। व्यावहारिक रूप से इसका शायद ही कोई प्रभाव पड़ता है, क्योंकि इसके बारे में पूछने वाले ग्राहक अपने स्वयं के सर्टिफिकेट इंफ्रास्ट्रक्चर को चलाने से बचना चाहते हैं, न कि उसमें और अधिक उलझना।
क्या यह हमारे MDM की जगह लेता है?
नहीं। हम आपके डिवाइस मैनेजमेंट सिस्टम के माध्यम से प्रोविज़न करते हैं, हम इसे रिप्लेस नहीं करते हैं। यदि आपके पास कोई MDM नहीं है, तो इसके बजाय Purple App और BYOD ऑनबोर्डिंग का रास्ता है। हम वर्तमान में MDM से डेटा रीड भी नहीं करते हैं, इसलिए Purple केवल डिवाइस का MAC एड्रेस, सीरियल नंबर और सर्टिफिकेट विवरण देखता है, उसका नाम, मालिक, कम्प्लायंस स्टेट या ऑपरेटिंग सिस्टम नहीं।
जब कोई छोड़कर जाता है तो क्या होता है?
एक्सेस आपकी डायरेक्टरी के अनुसार काम करता है। अकाउंट को डिसेबल करें और सर्टिफिकेट प्रमाणित करना बंद कर देता है, जिससे डिवाइस नेटवर्क पर वापस नहीं आ पाता है। डायरेक्टरी सिंक लगभग हर घंटे चलता है, और रिवोकेशन लाइव सेशन को काटने के बजाय अगले ऑथेंटिकेशन पर लागू होता है। वैसे भी एक मैनेज्ड डिवाइस के लिए आप इसे MDM के माध्यम से लॉक या वाइप कर सकते हैं।
क्या Purple यह जांचता है कि डिवाइस पैच किया गया है या एन्क्रिप्टेड है?
नहीं। पोस्चर चेकिंग आपके MDM का काम है और हम इसे लेने की कोशिश नहीं कर रहे हैं। Purple ऑनबोर्डिंग, लाइफसाइकल और एट्रिब्यूशन का काम करता है, और डिवाइस कंट्रोल से पहले रुक जाता है।
क्या यह हमारे वर्तमान सिस्टम की तुलना में अधिक सुरक्षित है या कम?
अधिक सुरक्षित, विशेष रूप से महत्वपूर्ण मामलों में। प्राइवेट की डिवाइस पर ही जनरेट होती है और उसके सुरक्षित हार्डवेयर में रखी जाती है, इसलिए किसी शेयर्ड पासवर्ड या कॉपी किए गए प्रोफाइल के विपरीत इसे चुराया नहीं जा सकता और न ही कहीं और उपयोग किया जा सकता है। प्रत्येक सर्टिफिकेट प्रति डिवाइस जारी किया जाता है और इसे स्वतंत्र रूप से रिवोक किया जा सकता है। Purple ISO 27001 प्रमाणित है, GDPR और CCPA अनुपालन करता है, और 2012 से अब तक इसमें कोई डेटा ब्रीच नहीं हुआ है।
अपने स्टाफ नेटवर्क से अधिक लाभ उठाएं
आपकी पूरी संपत्ति में डिवाइस ऑनबोर्डिंग की योजना बनाने में मदद करने के लिए गाइड और ग्राहकों के परिणाम।
MDM के माध्यम से सर्टिफिकेट-आधारित WiFi for your industry
See how MDM के माध्यम से सर्टिफिकेट-आधारित WiFi works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
आपके द्वारा जारी किए जाने वाले प्रत्येक मैनेज्ड डिवाइस पर WiFi सक्षम करें
शुरू करने के लिए तैयार हैं? अपने डिवाइस मैनेजमेंट सिस्टम में Purple सेटअप करने के बारे में, और उन सिस्टम और डिवाइसों के बारे में हमारे विशेषज्ञ से बात करें जिन्हें आप कवर करना चाहते हैं।