
हर लाउंज विज़िट को अपने लॉयल्टी प्रोग्राम के लिए फ़ायदेमंद बनाएं
एक ब्रांडेड लाउंज साइन-इन जो आपके लॉयल्टी प्रोग्राम को बढ़ाता है, ऐसे सवाल जिनका यात्री वास्तव में जवाब देते हैं, क्रू और ग्राउंड स्टाफ के लिए सिंगल साइन-ऑन, और ग्राउंड पर मौजूद हर डिवाइस के लिए एक प्राइवेट की। एक ही प्लेटफॉर्म, जो आपके लाउंज, क्रू रूम और ऑफिस में पहले से मौजूद एक्सेस पॉइंट्स पर काम करता है।
- ब्रांडेड लाउंज साइन-इन
- साइन-इन पर लॉयल्टी से जुड़े सवाल
- क्रू के लिए Microsoft Entra ID और Okta
- ग्राउंड डिवाइसेज के लिए xPSK
आपका लाउंज भौतिक रूप में आपका लॉयल्टी प्रोग्राम है। इसका WiFi आमतौर पर एक कार्ड पर लिखा पासवर्ड होता है।
लाउंज के मेहमान बोर्डिंग का इंतजार करते समय हाथ में फोन लेकर बैठते हैं, और WiFi पहली स्क्रीन होती है जिसे उनमें से हर कोई देखता है। पर्दे के पीछे, क्रू, ग्राउंड स्टाफ और सैकड़ों डिवाइसेज एक ही एस्टेट को शेयर करते हैं। अधिकांश एयरलाइंस इस पूरे सिस्टम को केवल एक बुनियादी ढांचे की तरह मानती हैं। यह गैप आमतौर पर चार जगहों पर दिखाई देता है।
आज का एक सामान्य एयरलाइन ग्राउंड एस्टेट
- रिसेप्शन पर एक कार्ड पर लिखा लाउंज WiFi पासवर्ड, और इसे किसने इस्तेमाल किया, इसके बारे में कोई जानकारी नहीं
- लॉयल्टी साइन-अप बार पर रखे एक लीफलेट के भरोसे
- क्रू और ग्राउंड स्टाफ एक ही की (key) शेयर करते हैं जो उनके जाने के बाद भी काम करती रहती है
- लाउंज के टिल (कैश रजिस्टर), प्रिंटर, डिस्प्ले और हैंडहेल्ड स्कैनर एक ही फ्लैट नेटवर्क पर
Purple के साथ
- आपके ब्रांड का एक साइन-इन पेज, जिसमें हर लाउंज गेस्ट के लिए UK GDPR सहमति रिकॉर्ड की जाती है
- साइन-इन पर एक वैकल्पिक सवाल। पाम बीच इंटरनेशनल एयरपोर्ट ने एयरलाइन लॉयल्टी मेंबरशिप के बारे में पूछा और दो महीनों में 112,451 जवाब मिले
- क्रू और ग्राउंड स्टाफ अपने खुद के Entra ID, Okta या Google Workspace अकाउंट से साइन इन करते हैं, जिसे उनके जाने पर हटा दिया जाता है
- हर डिवाइस की अपनी की (key) और VLAN, जिसे एक-एक करके हटाया जा सकता है
हर लाउंज गेस्ट, क्रू मेंबर और ग्राउंड पर मौजूद डिवाइस, प्रत्येक अपने सही नेटवर्क पर
लाउंज WiFi, लॉयल्टी इनसाइट, क्रू एक्सेस और डिवाइस सिक्योरिटी के लिए आमतौर पर चार अलग सप्लायर्स की जरूरत होगी। Purple इन्हें आपके लॉयल्टी, कस्टमर एक्सपीरियंस और IT टीमों के लिए एक ही डैशबोर्ड से संचालित करता है।
लाउंज के स्तर का एक बेहतरीन साइन-इन
मेंबर्स और डे-पास मेहमानों के लिए एक ब्रांडेड साइन-इन, सहमति वाले रिकॉर्ड आपके CRM में भेजे जाते हैं, और फ्रीक्वेंट फ्लायर्स के लिए Passpoint।
02 · लॉयल्टी और इनसाइटप्रोग्राम को बढ़ाएं, यात्रियों से प्रतिक्रिया पाएं
साइन-इन के समय लॉयल्टी प्रश्न और एक-प्रश्न वाले सर्वेक्षण, जिनका उत्तर उस पैमाने पर मिलता है जहां कोई भी सर्वेक्षण टीम नहीं पहुंच सकती।
03 · क्रू और ग्राउंड स्टाफकंपनी खाते के साथ साइन इन करें
Microsoft Entra ID, Okta या Google Workspace के माध्यम से सिंगल साइन-ऑन। शामिल होने वालों को एक्सेस मिलता है, छोड़ने वाले इसे खो देते हैं।
04 · ग्राउंड डिवाइसप्रत्येक डिवाइस के लिए एक प्राइवेट की
xPSK लाउंज टिल्स, प्रिंटर, डिस्प्ले और हैंडहेल्ड स्कैनर को उनकी अपनी की (key) और VLAN देता है।
एक लाउंज साइन-इन जो लाउंज का ही एक हिस्सा महसूस हो
सदस्य, डे-पास मेहमान और पार्टनर-एयरलाइन के यात्री ड्रिंक लेने से पहले WiFi कनेक्ट करने की कोशिश करते हैं। Purple उन्हें आपके ब्रांड के रंगों में एक ब्रांडेड साइन-इन प्रदान करता है और उस पल को सहमति वाले रिकॉर्ड्स में बदल देता है जिसका उपयोग आपकी लॉयल्टी टीम कर सकती है। HSBC मेक्सिको सिटी एयरपोर्ट पर अपने प्रायोजित Premier Lounge में इस रणनीति का उपयोग करता है, जहां उसने केवल एक महीने में अपने यात्रा बीमा पर 100% प्रतिक्रिया दर और $140,400 MXN के रिटर्न के साथ 2.6k सर्वेक्षण प्रतिक्रियाएं एकत्र कीं।
- LogicFlow प्रत्येक मेहमान को उनकी प्रतिक्रियाओं के अनुसार अगला चरण दिखाता है, जैसा कि HSBC का Premier Lounge अपने बीमा ऑफ़र के साथ करता है
- पूर्ण ऑडिट ट्रेल के साथ UK GDPR सहमति, और ईमेल पतों की रीयल-टाइम में जांच
- 400+ डेटा कनेक्टर्स के माध्यम से Salesforce, HubSpot, Braze, Airship या Iterable पर भेजे गए सहमति वाले रिकॉर्ड्स
- Passpoint और OpenRoaming लौटने वाले लगातार यात्रा करने वाले यात्रियों को स्वचालित रूप से कनेक्ट करते हैं, जो एसोसिएशन से ही एन्क्रिप्टेड होते हैं
Purple Shield DNS फ़िल्टरिंग हानिकारक कंटेंट को गेस्ट नेटवर्क से दूर रखती है। यह Manchester Airport Group के गेस्ट WiFi पर हर महीने 1.6 मिलियन अनुरोधों को ब्लॉक करती है।
गेस्ट WiFi एक्सप्लोर करें लाउंज मेहमान
जानें कि आपके यात्री कौन हैं, उन्हीं के शब्दों में
क्लिपबोर्ड सर्वेक्षण और उड़ान के बाद के ईमेल आपके यात्रियों के केवल एक छोटे हिस्से तक ही पहुँच पाते हैं। WiFi साइन-इन पर एक वैकल्पिक प्रश्न कनेक्ट करने वाले प्रत्येक व्यक्ति तक पहुँचता है। Palm Beach International Airport ने यात्रियों से यह पूछने के लिए एक एकल प्रश्न जोड़ा कि वे किस एयरलाइन लॉयल्टी प्रोग्राम से जुड़े हैं, और अपने पहले दो महीनों में 112,451 उत्तर एकत्र किए। Brussels South Charleroi Airport ने पूछा कि यात्री आगे कहाँ उड़ान भरना चाहते हैं और अपने एयरलाइन भागीदारों के लिए 86% प्रतिक्रिया दर के साथ 89,845 उत्तर प्राप्त किए।
- प्रोग्रेसिव प्रोफाइलिंग: लॉयल्टी सदस्यता, यात्रा के उद्देश्य या लाउंज के बारे में पूछें, प्रति विज़िट केवल एक प्रश्न
- केवल चुनिंदा स्थानों पर या निर्धारित तिथियों के बीच ही प्रश्न दिखाएं, जैसा कि Manchester Airport Group अपने प्रत्येक हवाई अड्डे पर प्रस्थान के लिए करता है
- प्रश्न स्वचालित रूप से अंग्रेजी, फ्रेंच या डच में दिखाए जाते हैं, जैसा कि Charleroi करता है
- उत्तर आपके बाकी फीडबैक के साथ रखे जाते हैं। Swissport WiFi साइन-इन को अपने Reputation.com सर्वेक्षण पर भेजता है, जिससे प्रत्येक प्रतिक्रिया एक ही स्थान पर पहुंचती है
Brussels South Charleroi Airport पारंपरिक सर्वेक्षण विधियों की तुलना में अपने WiFi सर्वेक्षणों से होने वाली बचत €2,695,350 बताता है।
फर्स्ट-पार्टी डेटा एक्सप्लोर करें लॉयल्टी
क्रू और ग्राउंड स्टाफ उस खाते से साइन इन करते हैं जो उनके पास पहले से है
क्रू रूम, रिपोर्ट सेंटर, इंजीनियरिंग हैंगर और एयरपोर्ट ऑफिस ऐसे लोगों से भरे होते हैं जो आते-जाते रहते हैं: नए शामिल होने वाले लोग, मौसमी ग्राउंड स्टाफ, ठेकेदार और अन्य बेस के क्रू। Purple SCIM के माध्यम से Microsoft Entra ID, Okta, Google Workspace और JumpCloud के साथ सिंक करता है, और ग्रुप सदस्यता यह तय करती है कि प्रत्येक व्यक्ति को कौन सा नेटवर्क और पॉलिसी मिलेगी। क्रू रूम की दीवार पर कोई साझा पासवर्ड नहीं होता है।
- खाता निष्क्रिय होने पर छोड़ने वालों का एक्सेस स्वचालित रूप से रद्द कर दिया जाता है, और प्रत्येक बार शामिल होने पर Entra ID Conditional Access का सम्मान किया जाता है
- क्रू, ग्राउंड हैंडलर, इंजीनियर और ऑफिस स्टाफ अपने स्वयं के नियमों के साथ अलग-अलग VLANs पर आते हैं
- कंपनी के iPads और लैपटॉप Intune, Jamf, Kandji या Hexnode के माध्यम से EAP-TLS सर्टिफिकेट प्राप्त करते हैं
- ठेकेदारों और आने वाले क्रू के लिए समय-सीमित कीज़, जिसके लिए किसी MDM की आवश्यकता नहीं होती है
प्रत्येक सेशन को एक नामित व्यक्ति, डिवाइस, समय और स्थान के विरुद्ध लॉग किया जाता है, इसलिए सुरक्षा या ऑडिट से जुड़े प्रश्न का उत्तर हमेशा उपलब्ध रहता है।
स्टाफ WiFi एक्सप्लोर करें क्रू और स्टाफ
ग्राउंड पर मौजूद उन सभी चीज़ों के लिए एक प्राइवेट की (key) जो साइन इन नहीं कर सकतीं
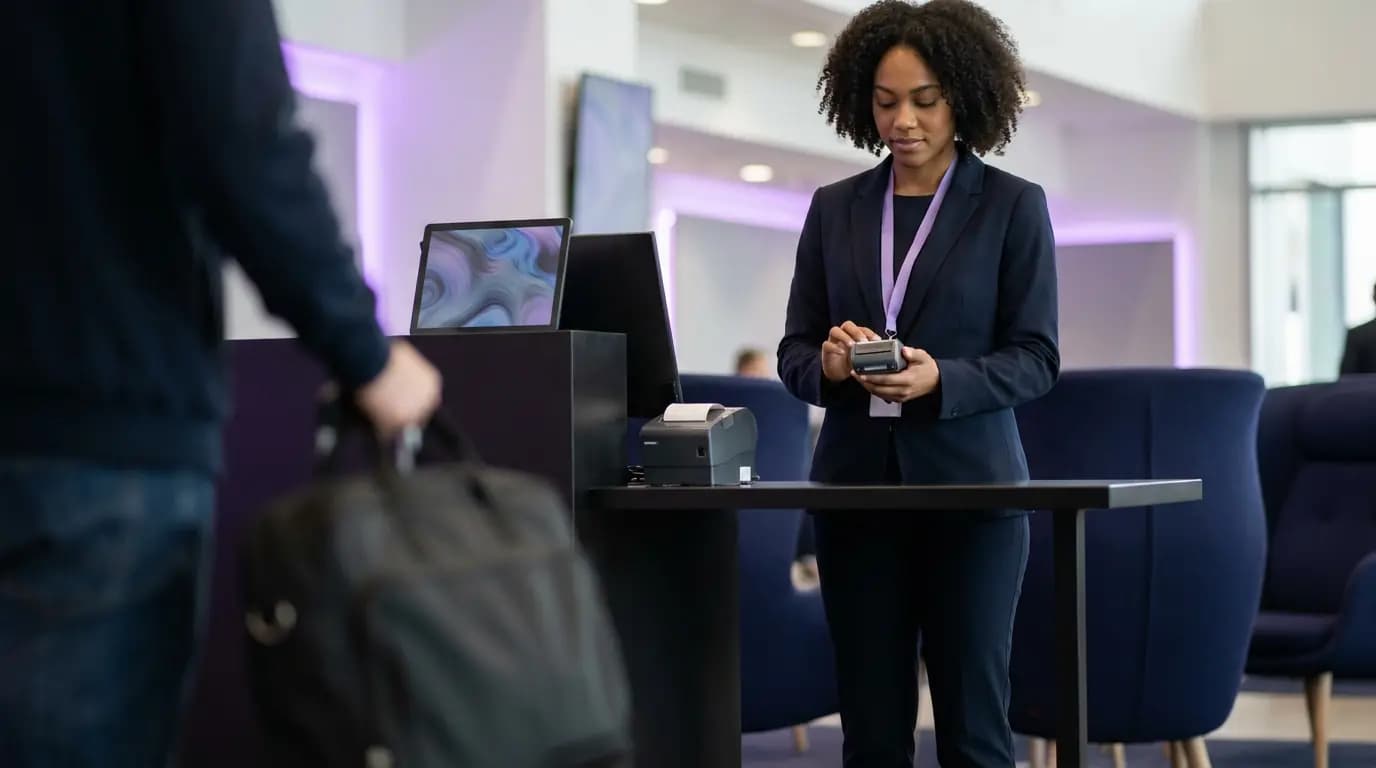
बोर्डिंग पास और बैग-टैग प्रिंटर, लाउंज टिल्स, फ़्लाइट इन्फ़ॉर्मेशन डिस्प्ले, कैमरे और डोर कंट्रोलर यूज़रनेम और पासवर्ड टाइप नहीं कर सकते। xPSK प्रत्येक को अपनी स्वयं की की (key) और अपना स्वयं का VLAN देता है, जिससे कोई की लीक होने पर केवल एक डिवाइस प्रभावित होता है, पूरा नेटवर्क नहीं।
- हर डिवाइस को री-की (re-key) किए बिना किसी एक की (key) को निरस्त करें
- MAC बाइंडिंग प्रत्येक की (key) को उसका उपयोग करने वाले पहले डिवाइस से जोड़ती है
- आपके वेंडर के नाम के तहत काम करता है: Cisco पर iPSK, Ruckus पर DPSK, HPE Aruba और Juniper Mist पर MPSK, Extreme और UniFi पर PPSK
- कोई प्रति-डिवाइस लाइसेंस नहीं और प्रति की (key) डिवाइसों की संख्या पर कोई सीमा नहीं
 xPSK
स्टैंडर्ड लाउंज और ग्राउंड WiFi आपको क्या देता है, और Purple आपको क्या देता है
एक्सेस पॉइंट वही रहते हैं। जो बदलता है वह यह है कि नेटवर्क आपको यात्रियों के बारे में क्या बताता है और यह किन चीज़ों को अलग रखता है।
पहले से लाइव हो चुके एयरपोर्ट और लाउंज के परिणाम
एयरपोर्ट, लाउंज और ग्राउंड सर्विसेज़ यात्रियों से उस पैमाने पर प्रतिक्रिया प्राप्त करने के लिए Purple का उपयोग करते हैं जहाँ तक कोई सर्वे टीम नहीं पहुँच सकती, और स्टाफ व डिवाइसों को ऐसे नेटवर्क पर रखते हैं जिसका उनकी IT टीमें पूरा समर्थन कर सकें।
Purple ग्राहक परिणामों (Palm Beach International Airport, HSBC Mexico और Brussels South Charleroi Airport) और Purple प्लेटफॉर्म डेटा के आंकड़े।
मुफ़्त ब्रोशर
अपनी अगली बजट मीटिंग में इस पेज को साथ ले जाएं
इस पेज पर मौजूद सभी जानकारी आठ पन्नों के PDF ब्रोशर के रूप में उपलब्ध है, जो आपके नेटवर्क खर्च को मंजूरी देने वाले लोगों के साथ साझा करने के लिए तैयार है।
ब्रोशर प्राप्त करें
हमें केवल आपके नाम और ईमेल की आवश्यकता है। डाउनलोड तुरंत उपलब्ध हो जाएगा।
नए हार्डवेयर के बिना लाइव हों
- 1
अपने एक्सेस पॉइंट्स को Purple पर इंगित करें
हम आपके लाउंज, क्रू रूम और कार्यालयों में पहले से मौजूद एक्सेस पॉइंट्स पर लाउंज, क्रू और स्टाफ, और डिवाइस नेटवर्क को कॉन्फ़िगर करते हैं।
- 2
अपने लाउंज साइन-इन को डिज़ाइन करें
लाउंज दर लाउंज अपनी ब्रांडिंग, वे प्रश्न जो आप पूछना चाहते हैं और वे ऑफ़र जो आप दिखाना चाहते हैं, सेट करें।
- 3
अपने सिस्टम कनेक्ट करें
सहमति प्राप्त रिकॉर्ड अपने लॉयल्टी CRM पर भेजें और Microsoft Entra ID, Okta या Google Workspace से क्रू और स्टाफ को सिंक करें।
अपने लाउंज और ग्राउंड एस्टेट को एक ही WiFi प्लेटफॉर्म पर देखें
हमें अपने लाउंज, क्रू बेस और ग्राउंड ऑपरेशन्स के बारे में बताएं और हम आपको दिखाएंगे कि लाउंज साइन-इन, लॉयल्टी प्रश्न, क्रू एक्सेस और डिवाइस कीज़ आपके हार्डवेयर पर कैसे काम करेंगे।
- Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet के साथ काम करता है
- Manchester Airport Group, Brussels South Charleroi Airport, Palm Beach International Airport और Swissport पर लाइव है
- ISO 27001 प्रमाणित, UK GDPR और CCPA अनुपालन, UK, EU और US में RADIUS क्षेत्र
एयरलाइन डेमो बुक करें
एयरपोर्ट और लाउंज नेटवर्क की जानकारी रखने वाले व्यक्ति के साथ 30 मिनट की कॉल।
एयरलाइन WiFi प्रश्न, उत्तर के साथ
एयरलाइन लॉयल्टी, ग्राहक अनुभव और IT टीमें हमसे सबसे अधिक क्या पूछती हैं
क्या आप इन-फ़्लाइट WiFi प्रदान करते हैं?
नहीं। Purple बोर्ड पर, या कहीं और इंटरनेट कनेक्शन की आपूर्ति नहीं करता है। हम जमीन पर, आपके लाउंज, क्रू रूम, कार्यालयों और हैंगर में मौजूद एक्सेस पॉइंट्स पर काम करते हैं, और हमारी भूमिका वहां से शुरू होती है जहां इंटरनेट कनेक्शन उन एक्सेस पॉइंट्स तक पहुंचता है।
क्या हमें अपने एक्सेस पॉइंट्स को बदलने की आवश्यकता है?
नहीं। Purple आपके पहले से स्वामित्व वाले एक्सेस पॉइंट्स पर चलता है, जिसमें Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet शामिल हैं। इंस्टॉल करने के लिए कोई ऑन-प्रिमाइसेस RADIUS सर्वर नहीं है।
हमारे लाउंज एक लाउंज ऑपरेटर द्वारा चलाए जाते हैं या एयरपोर्ट के नेटवर्क पर हैं। क्या इससे कोई फर्क पड़ता है?
नहीं। Purple हार्डवेयर-अज्ञेयवादी (hardware agnostic) है और मौजूदा इंफ्रास्ट्रक्चर के शीर्ष पर काम करता है, इसलिए यह वहां काम करता है जहां भी एक्सेस पॉइंट्स को Purple पर इंगित किया जा सकता है, चाहे उन्हें कोई भी चलाए। आपका ब्रांडेड साइन-इन, आपके प्रश्न और आपका CRM कनेक्शन आपका ही रहेगा।
क्या हम लाउंज मेहमानों से हमारे लॉयल्टी प्रोग्राम के बारे में पूछ सकते हैं?
हाँ। साइन-इन पर एक वैकल्पिक प्रश्न जोड़ें, जैसा कि Palm Beach International Airport ने किया था जब उसने यात्रियों से पूछा कि वे किस एयरलाइन लॉयल्टी प्रोग्राम से जुड़े हैं और दो महीनों में 112,451 उत्तर एकत्र किए। उत्तर और सहमति प्राप्त रिकॉर्ड 400+ डेटा कनेक्टर्स के माध्यम से आपके CRM में जाते हैं।
क्या आप Passpoint और OpenRoaming का समर्थन करते हैं?
हाँ। Passpoint प्रोफाइल लौटने वाले यात्रियों को एसोसिएशन से स्वचालित रूप से और एन्क्रिप्टेड रूप से कनेक्ट करते हैं, जिसमें कोई कैप्टिव पोर्टल नहीं होता है, और iOS 18 MAC एड्रेस रोटेशन के माध्यम से काम करना जारी रखते हैं। OpenRoaming के माध्यम से यही प्रोफाइल दुनिया भर में 5 मिलियन से अधिक हॉटस्पॉट पर काम करता है।
जब कोई क्रू मेंबर या ग्राउंड हैंडलर छोड़ता है तो क्या होता है?
जब उनका खाता Microsoft Entra ID, Okta या Google Workspace में अक्षम कर दिया जाता है, तो SCIM स्वचालित रूप से उनका WiFi एक्सेस रद्द कर देता है। वे दोबारा कनेक्ट नहीं कर सकते, और बदलने के लिए कोई साझा पासवर्ड नहीं है।
यात्री डेटा कहाँ रखा जाता है?
पूर्ण UK GDPR ऑडिट ट्रेल के साथ साइन-इन पर सहमति दर्ज की जाती है। Purple के पास UK, EU और US में RADIUS क्षेत्र हैं, यह ISO 27001 प्रमाणित, GDPR और CCPA अनुपालन है, और 2012 से अब तक इसमें कोई डेटा उल्लंघन नहीं हुआ है।
एयरलाइंस के लिए चुनिंदा उत्पाद
Purple प्लेटफॉर्म के वे हिस्से जिन्हें अधिकांश एयरलाइंस स्थल पहले दिन ही तैनात करते हैं।
एयरलाइंस के लिए गेस्ट WiFi प्लेटफॉर्म
क्लाउड ओवरले के रूप में Captive Portal, एनालिटिक्स और मार्केटिंग ऑटोमेशन।
एयरलाइंस के लिए Captive Portal सॉफ्टवेयर
सोशल लॉगिन, SSO और मार्केटिंग सहमति के साथ आधुनिक Captive Portal।
एयरलाइंस के लिए पासवर्डलेस WiFi
EAP-TLS, iPSK और Passpoint - साझा पासवर्ड को पहचान (identity) से बदलें।
एयरलाइंस के लिए अनुशंसित समाधान
मार्केटिंग टीमों के लिए WiFi. विज़िटर डेटा का मुद्रीकरण करने वाले स्थानों के लिए निर्मित फर्स्ट-पार्टी डेटा कैप्चर, फुटफॉल एनालिटिक्स और CRM-ट्रिगर ऑटोमेशन।
मार्केटिंग टीमों के लिए WiFi देखें →Related pillar guides
The topical pillars most relevant to एयरलाइंस. Each guide is the canonical hub for that area of the platform.
Guest WiFi
The master guide to delivering guest WiFi: models, layers, compliance, and how to choose a provider.
Captive portal
How the WiFi sign-in works, the eight authentication methods, and the join surface technical detail.
WiFi marketing
Turn captive portal sign-ins into consented first-party data, activated through your CRM and ESP.
संबंधित उद्योग
इसी Purple प्लेटफॉर्म पर चलने वाले अन्य वर्टिकल।
Speak to an expert
Tell us about your venues and we'll show you how Purple fits.