
तीन सुरक्षित नेटवर्क। एक प्लेटफॉर्म। कोई साझा पासवर्ड नहीं।
ब्रांडेड पोर्टल पर मेहमान, Microsoft Entra ID, Google Workspace या Okta के माध्यम से अपनी पहचान से साइन इन करने वाले कर्मचारी, और प्रत्येक टिल, कैमरा और प्रिंटर की अपनी कुंजी। यह सब आपके मौजूदा एक्सेस पॉइंट्स पर काम करता है, जो 99.999% अपटाइम SLA के साथ क्लाउड में प्रमाणित होता है।
- क्लाउड RADIUS के माध्यम से 802.1X
- Microsoft Entra ID, Google Workspace और Okta
- हर डिवाइस के लिए एक निजी कुंजी
- आपके मौजूदा एक्सेस पॉइंट्स पर चलता है
आपके द्वारा चलाए जाने वाले हर सिस्टम की उचित पहचान होती है। सिवाय WiFi के।
की टीम ने हर चीज़ पर पहचान लागू करने में सालों बिताए हैं: ईमेल, फाइनेंस, रिमोट एक्सेस, हर SaaS टूल। फिर आता है WiFi। एक पासवर्ड, जिसे सेट किए जाने के दिन से ही हर कॉन्ट्रैक्टर और जाने वाला कर्मचारी जानता है, और इसे कभी बदला नहीं जाता क्योंकि इसे बदलने का मतलब है हर साइट पर हर डिवाइस को फिर से कॉन्फ़िगर करना। यह व्यवसाय का सबसे बड़ा साझा अकाउंट है, और यह आमतौर पर चार जगहों पर दिखाई देता है।
आज का एक सामान्य एस्टेट
- स्टाफ का एक ही पासवर्ड, जो बैक ऑफिस में एक स्टिकी नोट पर और जाने वाले हर कर्मचारी के फोन में होता है
- टिल, कार्ड मशीन, कैमरे और प्रिंटर उसी नेटवर्क पर हैं जिस पर लैपटॉप और फोन हैं
- कॉन्ट्रैक्टर स्टाफ नेटवर्क पर होते हैं, और कॉन्ट्रैक्ट खत्म होने पर उन्हें कोई नहीं हटाता
- किसी अन्य द्वारा संचालित गेस्ट WiFi, जिसमें कौन कनेक्ट हुआ इसका कोई रिकॉर्ड नहीं होता
Purple के साथ
- कर्मचारी अपने खुद के डायरेक्टरी अकाउंट से साइन इन करते हैं, इसलिए पासवर्ड लीक होने का कोई खतरा नहीं होता
- हर डिवाइस को अपनी खुद की कुंजी और VLAN मिलता है, जिसे एक-एक करके रद्द किया जा सकता है
- कॉन्ट्रैक्टर सीमित एक्सेस के साथ अपने खुद के ग्रुप में रहते हैं, और डायरेक्टरी में निर्देश मिलते ही उन्हें हटा दिया जाता है
- मेहमान एक अलग SSID पर ब्रांडेड पोर्टल के माध्यम से जुड़ते हैं, और हर सेशन को लॉग किया जाता है
मेहमान, कर्मचारी और डिवाइस, प्रत्येक उस नेटवर्क पर जो विशेष रूप से उसी काम के लिए बना है
हर व्यवसाय के WiFi पर यही तीन ग्रुप होते हैं, और एक साझा पासवर्ड इनमें से किसी की भी ज़रूरत को ठीक से पूरा नहीं कर सकता। Purple प्रत्येक ग्रुप को उसका अपना नेटवर्क देता है, और तीनों के पीछे प्रमाणीकरण को क्लाउड सर्विस के रूप में चलाता है।
अपनी पहचान से साइन इन करें
Purple क्लाउड RADIUS के माध्यम से Microsoft Entra ID, Google Workspace या Okta के खिलाफ 802.1X। डायरेक्टरी छोड़ते ही नेटवर्क से बाहर।
02 · डिवाइसप्रत्येक डिवाइस के लिए एक निजी कुंजी
xPSK टिल्स, कार्ड मशीनों, कैमरों और प्रिंटरों को उनकी अपनी कुंजी और VLAN देता है। बाकी को प्रभावित किए बिना किसी एक को निरस्त करें।
03 · अतिथिएक ब्रांडेड पोर्टल, पूरी तरह से अलग
आगंतुक, ग्राहक और निवासी अपने स्वयं के SSID और VLAN पर जुड़ते हैं, जिससे कोई भी आंतरिक चीज़ सुलभ नहीं होती है, और प्रत्येक सत्र लॉग किया जाता है।
04 · क्लाउड RADIUSसाइट पर चलाने के लिए कुछ भी नहीं
Purple क्लाउड में 99.999% अपटाइम SLA के साथ RADIUS, प्रमाणपत्रों और नीतियों को संचालित करता है। आपके एक्सेस पॉइंट, स्विचिंग और डायरेक्टरी जैसे हैं वैसे ही रहते हैं।
ईमेल, Teams और WiFi के लिए एक लॉगिन
कर्मचारी उस खाते से जुड़ते हैं जिसका वे पहले से ही हर दिन उपयोग करते हैं। Purple SCIM के माध्यम से Microsoft Entra ID, Google Workspace, Okta और JumpCloud के साथ सिंक करता है, और समूह की सदस्यता यह तय करती है कि प्रत्येक व्यक्ति को कौन सा VLAN, ACL और बैंडविड्थ नीति मिलती है। डायरेक्टरी में किसी को अक्षम करें और वे हर साइट पर WiFi से बाहर हो जाते हैं, जिसमें लाइव सत्र भी शामिल हैं।
- RADIUS Change of Authorization द्वारा लाइव सत्रों को समाप्त करने के साथ, जाने वाले कर्मचारियों को स्वचालित रूप से निरस्त कर दिया जाता है
- भूमिका, विभाग या साइट के अनुसार RADIUS एट्रिब्यूट के रूप में डायनेमिक VLAN, ACL और बैंडविड्थ सीमाएं वापस की जाती हैं
- बिना किसी ऐप को इंस्टॉल किए, Intune या Jamf Pro के माध्यम से प्रबंधित डिवाइसों पर EAP-TLS प्रमाणपत्र भेजे जाते हैं
- Purple app के साथ लगभग 60 सेकंड में व्यक्तिगत फोन ऑनबोर्ड हो जाते हैं, और दोनों एक ही रिपोर्ट में दिखाई देते हैं
ठेकेदार लोग हैं, डिवाइस नहीं। उन्हें सीमित पहुंच के साथ अपना स्वयं का डायरेक्टरी समूह मिलता है, और वे कभी भी टिल्स के साथ नेटवर्क साझा नहीं करते हैं।
कर्मचारी WiFi एक्सप्लोर करें कर्मचारी
हर उस चीज़ के लिए एक निजी कुंजी जो साइन इन नहीं कर सकती
टिल्स, कार्ड मशीनें, CCTV, प्रिंटर, स्मार्ट टीवी, डोर कंट्रोलर और सेंसर 802.1X नहीं कर सकते हैं, इसलिए वे एक साझा कुंजी पर समाप्त होते हैं जो कभी नहीं बदलती है। xPSK प्रत्येक डिवाइस को उसकी अपनी कुंजी और उसका अपना VLAN देता है, जो इसका उपयोग करने वाले पहले डिवाइस से बाध्य होता है। एक प्रभावित कैमरा केवल एक कुंजी को उजागर करता है, और आप इसे अकेले ही निरस्त कर सकते हैं।
- परिसर के प्रत्येक डिवाइस को फिर से की किए बिना एक एकल कुंजी को निरस्त करें
- MAC बाइंडिंग प्रत्येक कुंजी को उसका उपयोग करने वाले पहले डिवाइस से जोड़ती है
- आपके वेंडर के नाम के तहत काम करता है: Cisco पर iPSK, Ruckus पर DPSK, HPE Aruba और Juniper Mist पर MPSK, Extreme और UniFi पर PPSK
- कोई प्रति-डिवाइस लाइसेंस नहीं और प्रति कुंजी डिवाइसों पर कोई सीमा नहीं
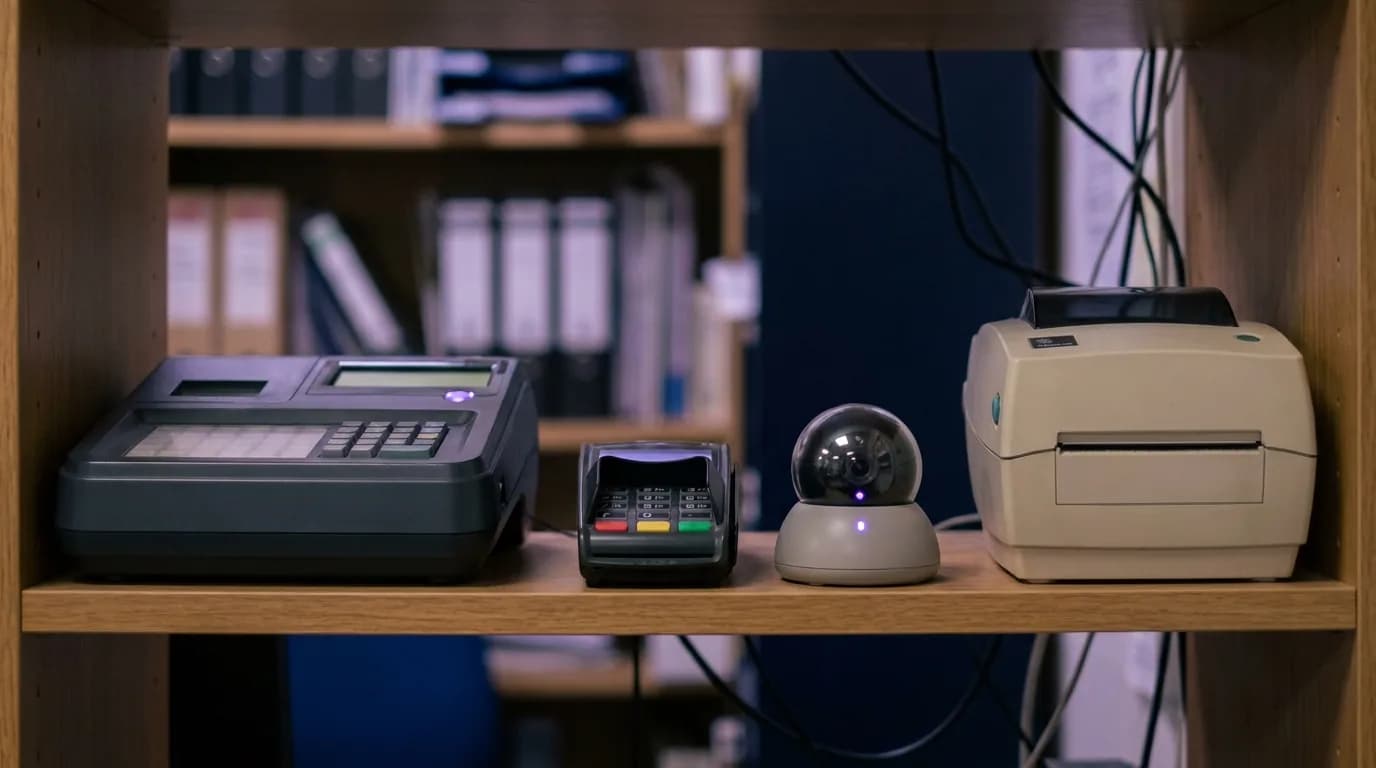 xPSK
अतिथि WiFi जिसे आपकी सुरक्षा टीम आसानी से मंजूरी दे देगी
आगंतुक, ग्राहक और निवासी अपने स्वयं के SSID और VLAN पर एक ब्रांडेड कैप्टिव पोर्टल के माध्यम से जुड़ते हैं, जिससे कोई भी आंतरिक चीज़ सुलभ नहीं होती है। प्रत्येक सत्र को डिवाइस, समय और स्थान के विरुद्ध लॉग किया जाता है, सहमति को UK GDPR मानक के अनुसार कैप्चर किया जाता है, और मार्केटिंग टीम को आपके नेटवर्क को छुए बिना उसका डेटा मिल जाता है।
- क्लाइंट आइसोलेशन और DNS कंटेंट फ़िल्टरिंग के साथ पृथक अतिथि SSID और VLAN
- साइन-इन के आठ तरीके, वन-टैप सोशल लॉगिन से लेकर SMS और वाउचर कोड तक
- एक ही डैशबोर्ड से प्रति स्थान के लिए निर्धारित बैंडविड्थ सीमाएं, सत्र सीमाएं और उचित-उपयोग नियम
- UK GDPR के लिए सहमति और ऑडिट ट्रेल, जिसमें डेटा UK, EU या US क्षेत्रों में रखा जाता है
 अतिथि
वह RADIUS सर्वर जिसे आपको कभी पैच नहीं करना पड़ेगा
Purple क्लाउड सेवा के रूप में तीनों नेटवर्क के लिए ऑथेंटिकेशन चलाता है, जो ऑन-प्रिमाइसेस FreeRADIUS या NPS और उसके साथ आने वाले सिंगल पॉइंट ऑफ़ फेल्योर (single point of failure) को बदल देता है। एक्सेस पॉइंट रीफ्रेश के लिए किसी यूज़र रीकॉन्फ़िगरेशन की आवश्यकता नहीं होती है, और हर कनेक्शन का रिकॉर्ड आपके ऑडिटर्स, आपके बीमाकर्ता और आपके SIEM के लिए तैयार रहता है।
- UK, EU और US क्षेत्रों में मल्टी-रीजन फ़ेलओवर के साथ 99.999% अपटाइम SLA
- आपके लिए सर्टिफिकेट जारी, रिन्यू और रिवोक किए जाते हैं, जिसमें कोई सर्टिफिकेट अथॉरिटी चलाने की आवश्यकता नहीं होती
- हर कनेक्शन को किसी नामित व्यक्ति या डिवाइस के नाम पर लॉग किया जाता है, जिसे आपके SIEM में एक्सपोर्ट किया जा सकता है
- ISO 27001 प्रमाणित, Cyber Essentials Plus, और 2012 से शून्य डेटा ब्रीच
पहले से ही 802.1X चला रहे हैं? Purple उन चीज़ों को कवर करता है जो आमतौर पर पीछे छूट जाती हैं: सर्टिफिकेट जो केवल एक्सपायरी पर समाप्त होते हैं, शेयर्ड की (shared key) पर हेडलेस किट, गलत नेटवर्क पर कॉन्ट्रैक्टर्स और किसी अन्य द्वारा संचालित गेस्ट WiFi।
क्लाउड RADIUS एक्सप्लोर करें Cloud RADIUS
इसे इन-हाउस बनाने में क्या लगता है, और Purple के साथ क्या लगता है
आइडेंटिटी-आधारित WiFi चलाने के लिए एक नेटवर्क टीम जो कुछ भी तैयार करेगी, वह सब आपके पास मौजूद हार्डवेयर पर एक सेवा के रूप में प्रदान किया जाता है।
हम लगातार ग्राहक अनुभव को बेहतर बनाने के नए तरीकों की तलाश कर रहे हैं, और Purple ने ग्राहक इनसाइट के अतिरिक्त लाभ के साथ हमें ठीक यही करने में मदद की है
WiFi से टिकट जनरेट होना बंद हो जाता है
McDonald's अपने पूरे एस्टेट में Purple चलाता है और सालाना चालीस लाख WiFi लॉगिन पर IT हेल्पडेस्क अनुरोधों को 80% और फिजिकल साइट विज़िट को 90% तक कम कर दिया है। यही प्लेटफॉर्म 90+ देशों में 80,000+ वेन्यू चलाता है।
McDonald's केस स्टडी, Purple प्लेटफ़ॉर्म डेटा और सेवा शर्तों के आंकड़े।
मुफ़्त ब्रोशर
अपनी अगली बजट मीटिंग में इस पेज को साथ ले जाएं
इस पेज पर मौजूद सभी जानकारी आठ पन्नों के PDF ब्रोशर के रूप में उपलब्ध है, जो आपके नेटवर्क खर्च को मंजूरी देने वाले लोगों के साथ साझा करने के लिए तैयार है।
ब्रोशर प्राप्त करें
हमें केवल आपके नाम और ईमेल की आवश्यकता है। डाउनलोड तुरंत उपलब्ध हो जाएगा।
व्यक्तिगत एक्सेस जो किसी के जाने पर समाप्त हो जाती है, उन मानकों में लिखी गई है जिनके आधार पर आपका मूल्यांकन किया जाता है
एक साझा WiFi पासवर्ड कोई ऐसी चीज़ नहीं है जिसे आप टाल सकें। यह एक ऐसी कमी है जो कभी भी सामने आ सकती है।
PCI DSS v4.0.1
आवश्यकता 2.3.2: जब भी वायरलेस कीज़ जानने वाला कोई व्यक्ति जाता है, तो उन्हें बदला जाना चाहिए। एक साझा पासवर्ड के साथ, इसका मतलब है हर जाने वाला व्यक्ति, हर साइट, हर बार। Purple के साथ बदलने के लिए कोई साझा की नहीं है, और कार्ड मशीनें अपने स्वयं के कीड नेटवर्क पर रहती हैं।
Cyber Essentials
Cyber Essentials उम्मीद करता है कि प्रत्येक खाता एक ही व्यक्ति का हो और उनके जाने पर उसे हटा दिया जाए। एक साझा WiFi पासवर्ड दोनों में विफल रहता है, और आपका असेसर यह जानता है।
UK साइबर सुरक्षा उल्लंघन सर्वेक्षण 2025
पिछले वर्ष में 43% UK व्यवसायों में ब्रीच या हमला हुआ था। मध्यम व्यवसायों के लिए यह 67% है। बड़े व्यवसायों के लिए, 74%। WiFi को ऐसा दरवाज़ा न छोड़ें जिसे कोई लॉक नहीं करता।
सरकारी सर्वेक्षण पढ़ेंतिमाहियों में नहीं, बल्कि कुछ ही दिनों में एक साइट पर लाइव करें
- 1
45 मिनट का डिज़ाइन सेशन
हमारे इंजीनियर और आपके नेटवर्क के ओनर आपके एक्सेस पॉइंट्स, SSIDs, आइडेंटिटी प्रोवाइडर और डिवाइसेस की जांच करते हैं, और मैप करते हैं कि ये तीन नेटवर्क आपके एस्टेट पर कैसे काम करेंगे।
- 2
एक साइट लाइव
हमारी ओर से सेटअप में कुछ घंटे लगते हैं। आपकी ओर से, यह Microsoft Entra ID, Google Workspace या Okta में केवल एक ऐप रजिस्ट्रेशन है, और जब नए नेटवर्क इसके साथ चलते हैं तो आपका मौजूदा नेटवर्क चालू रहता है।
- 3
इसे हर जगह रोल आउट करें
आपने ठीक से देख लिया है कि आपके नेटवर्क पर कौन और क्या है। हर साइट को स्विच करें और साझा पासवर्ड को हमेशा के लिए बंद कर दें। प्रति एक्सेस पॉइंट प्रति वर्ष की एक ही कीमत में मेहमान, कर्मचारी और डिवाइसेस शामिल हैं।
Pricing
See the price before you book a demo
Compare plans, what each one includes and the add-ons on one page. You do not need a sales call to see the numbers.
अपना 45 मिनट का डिज़ाइन सेशन बुक करें
अपने नेटवर्क के ओनर को साथ लाएं। 45 मिनट में हमारे इंजीनियर आपके एक्सेस पॉइंट्स, SSIDs, डायरेक्टरी और डिवाइसेस को मैप करते हैं, और आपको दिखाते हैं कि ये तीन नेटवर्क आपके एस्टेट पर कैसे काम करते हैं।
- Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet के साथ काम करता है
- Microsoft Entra ID, Google Workspace, Okta और JumpCloud के साथ सिंगल साइन-ऑन
- ISO 27001 प्रमाणित, Cyber Essentials Plus, UK GDPR अनुपालन
अपना डिज़ाइन सेशन बुक करें
एक इंजीनियर के साथ 45 मिनट की कॉल जो हर हफ्ते इसे चलाते हैं।
IT टीमों के लिए WiFi: प्रश्नों के उत्तर
नेटवर्क मैनेजर्स हमसे सबसे ज़्यादा क्या पूछते हैं
एक के बजाय तीन SSIDs क्यों?
क्योंकि हर व्यवसाय के WiFi पर तीन समूह होते हैं, और एक साझा पासवर्ड उनमें से किसी को भी ठीक से सेवा नहीं दे सकता है। मेहमान अपने स्वयं के SSID और VLAN पर एक ब्रांडेड पोर्टल के माध्यम से जुड़ते हैं, जो आंतरिक हर चीज़ से पूरी तरह से अलग होता है। कर्मचारी 802.1X पर स्वयं के रूप में जुड़ते हैं, जो Purple क्लाउड RADIUS के माध्यम से Microsoft Entra ID, Google Workspace या Okta के खिलाफ प्रमाणित होते हैं। टिल्स, कार्ड मशीनों, कैमरों और प्रिंटरों में से प्रत्येक को अपनी स्वयं की की मिलती है। कोई भी कुछ भी साझा नहीं करता है, और जाने के बाद किसी के पास एक्सेस नहीं रहता है।
क्या अधिक SSID नेटवर्क को धीमा कर देंगे?
नहीं। पूरा डिज़ाइन तीन नेटवर्क का है: मेहमान, कर्मचारी, और अपनी स्वयं की कुंजियों पर डिवाइस। प्रति-डिवाइस कुंजियों को छोड़ दें तो यह दो हैं; शिक्षा क्षेत्र में, eduroam इसे चार बना देता है। तीन SSID किसी भी एंटरप्राइज़ एक्सेस पॉइंट द्वारा आसानी से संभाले जा सकते हैं, और अधिकांश संपत्तियां आज की तुलना में कम नेटवर्क प्रसारित करती हैं। हमारे इंजीनियर डिज़ाइन सत्र में आपके एयरटाइम और SSID लेआउट को मैप करते हैं।
हम पहले से ही 802.1X चलाते हैं। Purple इसमें क्या जोड़ता है?
वह सब कुछ जो आमतौर पर 802.1X पीछे छोड़ देता है। वे सर्टिफिकेट जो व्यक्ति के जाने के बाद भी सक्रिय रहते हैं क्योंकि वे केवल अपनी समाप्ति तिथि पर ही समाप्त होते हैं। टिल, प्रिंटर और कैमरे जो 802.1X का उपयोग नहीं कर सकते और अंततः एक साझा कुंजी पर आ जाते हैं। गलत नेटवर्क पर ठेकेदार। पूरी तरह से किसी और द्वारा संचालित Guest WiFi। Purple हर कनेक्शन को आपकी डायरेक्टरी से जोड़ता है, हेडलेस किट को उसकी अपनी कुंजियाँ देता है, मेहमानों को अलग करता है, और इस पूरे सिस्टम को आपके पास पहले से मौजूद एक्सेस पॉइंट्स पर क्लाउड सर्विस के रूप में चलाता है।
क्या कर्मचारियों को कोई ऐप इंस्टॉल करने की आवश्यकता है?
कंपनी के डिवाइस पर नहीं। आपकी IT टीम आपके MDM (जैसे Intune या Jamf Pro) के माध्यम से WiFi सर्टिफिकेट भेजती है, और वे बिना किसी ऐप के कनेक्ट हो जाते हैं। व्यक्तिगत फोन Purple App का उपयोग करते हैं, और दोनों एक ही रिपोर्ट में दिखाई देते हैं।
क्या यह हमारे मौजूदा एक्सेस पॉइंट्स के साथ काम करता है?
हाँ। Purple मानक RADIUS पर एक हार्डवेयर-स्वतंत्र क्लाउड ओवरले है। यह Cisco Meraki, Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर चलता है। मिश्रित इन्फ्रास्ट्रक्चर में कोई समस्या नहीं है, इसलिए कर्मचारियों को एक ही लॉगिन मिलता है जो हर साइट पर काम करता है। न कुछ हटाने की जरूरत है, न कुछ खरीदने की।
यह PCI DSS में कैसे मदद करता है?
PCI DSS v4.0.1 की आवश्यकता 2.3.2 के अनुसार, जब भी वायरलेस कुंजियों को जानने वाला कोई व्यक्ति नौकरी छोड़ता है, तो कुंजियों को बदला जाना चाहिए। एक साझा पासवर्ड होने पर इसका मतलब है कि हर बार किसी के जाने पर हर साइट की कुंजियों को बदलना होगा। Purple के साथ बदलने के लिए कोई साझा कुंजी नहीं है: कर्मचारियों का एक्सेस उनके डायरेक्टरी अकाउंट के साथ ही समाप्त हो जाता है, और कार्ड मशीनें अपने स्वयं के कुंजी-सुरक्षित नेटवर्क पर काम करती हैं। Purple कभी भी भुगतान कार्ड डेटा को स्पर्श नहीं करता है।
इसकी कीमत कैसे तय की जाती है?
प्रति एक्सेस पॉइंट प्रति वर्ष, और एक ही कीमत में मेहमान, कर्मचारी और डिवाइस शामिल हैं। एक साइट से शुरुआत करें, ठीक से देखें कि आपके नेटवर्क पर कौन और क्या है, और फिर इसे हर जगह लागू करें।
और अधिक जानें
इसके पीछे के उत्पाद
- Staff WiFi802.1X against your directory, through Purple cloud RADIUS.
- xPSKA private key and VLAN for every device that cannot sign in.
- Cloud RADIUSThe RADIUS service, certificates and policy, run for you.
- Identity-based networkingWhy the fix is no shared password, not a better one.
- Hardware integrationsConfiguration guides for every supported access point vendor.
ग्राहकों की कहानियाँ
- McDonald's80% fewer IT helpdesk requests and 90% fewer physical site visits on 4m WiFi logins a year.
- BanorteBranch WiFi as an app growth channel: 5.7m customer journeys and 2m survey responses in 2025.
- Newcastle City Council2.3 million logins, an 88% authentication rate and free WiFi for 1,000 local SMEs.