

প্রতিটি ম্যানেজড ডিভাইসের জন্য জিরো-টাচ WiFi
আপনার MDM সরাসরি প্রতিটি কর্পোরেট ডিভাইসে WiFi সেট করে দেয়। কোনো অ্যাপ নেই, কোনো সাইন-ইন নেই এবং ব্যবহারকারীর কিছুই করার প্রয়োজন নেই। পুরো সংস্থার জন্য মাত্র একবার, দশ মিনিটে সেট আপ করুন।
আপনার WiFi-এর জন্য সার্টিফিকেট, কয়েক মিনিটে পুশ করা হয়
একবার সেট আপ করুন। এরপর থেকে আপনার দেওয়া প্রতিটি ডিভাইস ইতিমধ্যেই সংযুক্ত অবস্থায় থাকবে।
আপনার MDM-এ Purple সেট আপ করুন
দুটি সার্টিফিকেট ট্রাস্ট করুন, দুটি প্রোফাইল যোগ করুন। পুরো সংস্থার জন্য মাত্র একবার, পাঁচ থেকে দশ মিনিট।
ডিভাইসটি একটি সার্টিফিকেটের অনুরোধ করে
এটি পলিসিটি গ্রহণ করে এবং ব্যবহারকারীর পরিচয় বহন করে সরাসরি Purple-কে কল করে।
Purple এটি ইস্যু করে
প্রথমে আপনার ডিরেক্টরির সাথে মিলিয়ে দেখা হয়, যাতে কেবল যারা এখনও আপনার সংস্থায় কাজ করছেন তারাই এটি পান।
ডিভাইসটি সংযুক্ত হয়
এটি Purple-এর ক্লাউড RADIUS-এর সাথে প্রমাণীকরণ করে। ব্যবহারকারীকে কিছুই করতে হয় না।
ইনস্টল করার কিছু নেই এবং কোনো প্রোভিশনিং নেটওয়ার্ক তৈরি করার প্রয়োজন নেই
- ল্যাপটপটি দেওয়া হয়, ব্যবহারকারী লগ ইন করেন এবং এটি WiFi-এর সাথে যুক্ত হয়ে যায়। এটি সেই স্ট্যান্ডার্ড যা IT ইতিমধ্যেই তাদের MDM প্রোভিশন করা অন্য প্রতিটি টুল থেকে পেয়ে থাকে।
- কোম্পানির মালিকানাধীন এবং ইতিমধ্যেই বিশ্বস্ত একটি ডিভাইসে কোনো সাইন-ইন এবং কোনো পাস ইনস্টল করার প্রয়োজন নেই।
- কোনো জটিল চক্র নেই। একটি অ্যাপ পুশ করার অর্থ হলো ডিভাইসটি অনলাইন হওয়ার আগেই সেটিকে অনলাইন থাকতে হবে, যার জন্য আপনাকে প্রথমে একটি প্রোভিশনিং নেটওয়ার্ক তৈরি করতে হবে। একটি সার্টিফিকেট প্রোফাইলের ক্ষেত্রে এমন কিছুর প্রয়োজন হয় না।
একটি প্রাইভেট কী যা ডিভাইস থেকে সরানো যায় না
- প্রাইভেট কী-টি ডিভাইসেই তৈরি হয় এবং এর সুরক্ষিত হার্ডওয়্যারে সংরক্ষিত থাকে, তাই সার্টিফিকেটটি কপি করে অন্য কোথাও ব্যবহার করা যায় না।
- কেউ পাসওয়ার্ড শেয়ার করে না। একটি শেয়ার করা পাসফ্রেজ যারা এটি ব্যবহার করেছেন তাদের সবার জানা থাকে এবং কোনো একক ব্যক্তির জন্য এটি বাতিল করা যায় না।
- অ্যাক্সেস আপনার ডিরেক্টরি অনুসরণ করে, তাই কোনো চাকরি ছেড়ে দেওয়া কর্মীকে নিষ্ক্রিয় করলে তার ডিভাইস আর নেটওয়ার্কে প্রবেশ করতে পারবে না।
- বিশ্বের বৃহত্তম ক্লাউড RADIUS-এ যোগ দিন। যে গ্রাহকরা এর জন্য নিজস্ব RADIUS সার্ভার চালাচ্ছেন তারা সেগুলো বাদ দিতে পারেন, এক জায়গায় সবকিছু পরিচালনা করতে পারেন এবং তবুও কেন্দ্রীয়ভাবে বাতিল করতে পারেন।
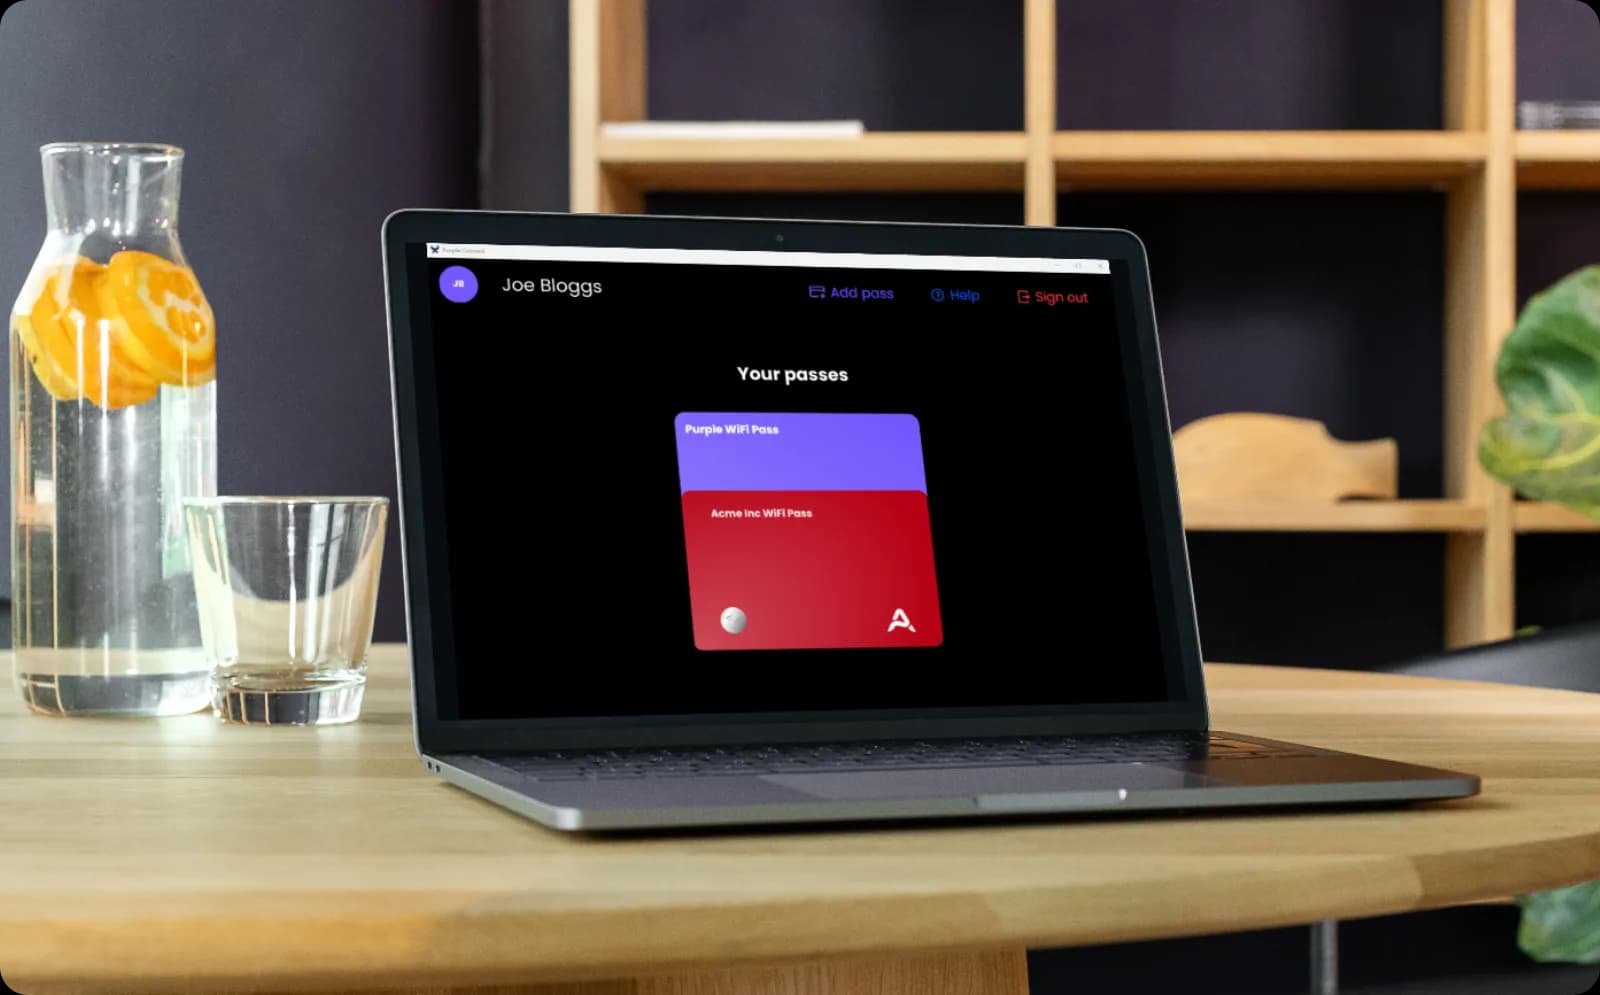
উভয় সংযোগ পদ্ধতি, একটি SSID
- ম্যানেজড ডিভাইসগুলো আপনার MDM-এর মাধ্যমে একটি সার্টিফিকেট পায়। ব্যক্তিগত ডিভাইসগুলো Purple app-এর মাধ্যমে একটি Passpoint পাস পায়।
- উভয়ই একটি একক SSID-তে একই ক্লাউড RADIUS-কে নির্দেশ করে। কেউ দুটি-SSID সমাধান চায় না।
- এই বিভাজনটি ইচ্ছাকৃত। কোম্পানির ম্যানেজড Windows ল্যাপটপে Purple app-এর তেমন কিছু করার থাকে না, এবং ম্যানেজড ডিভাইসগুলোর সিংহভাগই হলো ল্যাপটপ। কারও নিজস্ব ফোনের ক্ষেত্রে এটি একেবারে সঠিক ডেলিভারি মেকানিজম।
প্রথম দিন থেকেই সমর্থিত
প্রথম ধাপে চারটি সিস্টেম অন্তর্ভুক্ত রয়েছে। এর মেকানিজম হলো SCEP, যা একটি ওপেন স্ট্যান্ডার্ড, তাই অন্যান্য সিস্টেমগুলোও কাজ করার সম্ভাবনা রয়েছে। আমরা সেগুলো পরীক্ষা করিনি, এবং এটাই সত্য কথা: আপনি যদি এগিয়ে যেতে চান তবে আমরা ইন্টিগ্রেশনের কাজ করব, এবং আমরা গ্রাহকের চাহিদার ওপর ভিত্তি করে অগ্রাধিকার দিই।
Microsoft Intune
সার্টিফিকেট প্রোফাইল এবং WiFi প্রোফাইল, সাথে প্রতিটি ইস্যুর সময় আপনার আইডেন্টিটি প্রোভাইডারের কাছে একটি কলব্যাক পাঠানো হয় যাতে শুধুমাত্র আপনার ডিরেক্টরিতে থাকা ব্যক্তির জন্যই সার্টিফিকেট তৈরি হয়।
JumpCloud
ডিভাইস এবং আইডেন্টিটি এক জায়গায়। Purple সার্টিফিকেট ইস্যু করে, এবং JumpCloud পলিসি প্রতিটি এনরোল করা ডিভাইসে WiFi প্রোফাইল ইনস্টল করে।
Iru
Apple এস্টেট ম্যানেজমেন্ট। সার্টিফিকেট এবং WiFi প্রোফাইলগুলো ব্লুপ্রিন্টের মাধ্যমে ডিপ্লয় করা হয়, যার ফলে Macs, iPhones এবং iPads নেটওয়ার্কে যুক্ত হয়ে যায়।
Jamf Pro
Jamf-এর মাধ্যমে একই দুটি কনফিগারেশন প্রোফাইল, যা আপনার পরিচালিত প্রতিটি সাইটে ম্যানেজড Macs, iPhones এবং iPads-কে কভার করে।
Addigy
MSP এবং Mac-প্রধান IT টিমগুলোর জন্য Apple ডিভাইস ম্যানেজমেন্ট। সার্টিফিকেট এবং WiFi প্রোফাইলগুলো Addigy-এর মাধ্যমে ডেপ্লয় করা হয়, যার ফলে ব্যবহারকারীর কোনো কিছু না করেই পরিচালিত Mac, iPhone এবং iPad নেটওয়ার্কে যুক্ত হতে পারে।
Microsoft এবং Intune হলো Microsoft গ্রুপ অব কোম্পানিজের ট্রেডমার্ক। Jamf এবং Jamf Pro হলো JAMF Software, LLC-এর ট্রেডমার্ক। JumpCloud হলো JumpCloud Inc.-এর ট্রেডমার্ক। Iru এবং Addigy হলো তাদের নিজ নিজ মালিকদের ট্রেডমার্ক। এই পৃষ্ঠাটি তাদের কোনোটির দ্বারা অনুমোদিত বা তাদের সাথে সম্পর্কিত নয়।
কারও স্পর্শ ছাড়াই একটি ম্যানেজড ডিভাইস কীভাবে যুক্ত হয় তা দেখুন

সার্টিফিকেট-ভিত্তিক WiFi FAQs
ব্যবহারকারীকে কি আদৌ কিছু করতে হবে?
না। এটাই মূল বিষয়। তারা তাদের দেওয়া ল্যাপটপে লগ ইন করে এবং এটি WiFi-এ সংযুক্ত হয়ে যায়। কোনো অ্যাপ ইনস্টল করতে হয় না এবং কোনো সাইন-ইন ধাপ নেই। যদি কোনো ডেমো বা ডকুমেন্টে কাউকে সাইন ইন করতে দেখা যায়, তবে সেটি BYOD ফ্লো বর্ণনা করছে, যা ব্যক্তিগত ডিভাইসের জন্য আলাদা পথ।
সত্যি বলতে, সেটআপ করতে কতক্ষণ সময় লাগে?
পুরো সংস্থার জন্য একবার, Microsoft Intune-এ প্রায় ৫ থেকে ১০ মিনিট: দুটি সার্টিফিকেট ট্রাস্ট করুন, দুটি প্রোফাইল যোগ করুন। আমরা যে সিস্টেমগুলো সমর্থন করি তার মধ্যে Intune সবচেয়ে জটিল, তাই অন্যগুলো আরও দ্রুত হয়। আমরা প্রতিটি প্রোভাইডারের জন্য একটি সেটআপ গাইড প্রদান করি, কারণ যে জিরো-টাচ IT কনফিগার করতে পারে না তা আসলে জিরো-টাচ নয়।
আপনারা কোন ডিভাইস ম্যানেজমেন্ট সিস্টেমগুলো সমর্থন করেন?
আমরা Microsoft Intune, JumpCloud, Iru, Jamf Pro এবং Addigy সমর্থন করি। এর কার্যপদ্ধতি হলো SCEP, যা একটি ওপেন স্ট্যান্ডার্ড, তাই অন্যান্য সিস্টেমগুলোও কাজ করার সম্ভাবনা রয়েছে, তবে আমরা সেগুলো পরীক্ষা করিনি। আপনি যদি অন্য কোনো সিস্টেম ব্যবহার করেন তবে আমাদের জানান: আমরা ইন্টিগ্রেশনের কাজ করব এবং গ্রাহকের চাহিদার ওপর ভিত্তি করে আমরা এটিকে অগ্রাধিকার দেব।
আমরা কি আমাদের নিজস্ব সার্টিফিকেট অথরিটি ব্যবহার করতে পারি?
না। Purple-এর RADIUS, Purple-এর ব্যাকএন্ডের সাথে অথেন্টিকেট করে, তাই সার্টিফিকেটটি আমাদের ইস্যু করা হতে হবে। বাস্তবে এটি খুব কমই গুরুত্বপূর্ণ, কারণ যে গ্রাহকরা এটি চান তারা তাদের নিজস্ব সার্টিফিকেট ইনফ্রাস্ট্রাকচার পরিচালনা করা থেকে বাঁচতে চান, এর মধ্যে আরও জড়াতে চান না।
এটি কি আমাদের MDM প্রতিস্থাপন করে?
না। আমরা আপনার ডিভাইস ম্যানেজমেন্ট সিস্টেমের মাধ্যমে প্রোভিশন করি, আমরা এটিকে প্রতিস্থাপন করি না। আপনার যদি কোনো MDM না থাকে, তবে এর পরিবর্তে Purple App এবং BYOD অনবোর্ডিং ব্যবহার করতে হবে। আমরা বর্তমানে MDM থেকে ডেটা রিড করি না, তাই Purple ডিভাইসের MAC অ্যাড্রেস, সিরিয়াল নম্বর এবং সার্টিফিকেটের বিবরণ দেখতে পায়, এর নাম, মালিক, কমপ্লায়েন্স স্টেট বা অপারেটিং সিস্টেম নয়।
কেউ চলে গেলে কী ঘটে?
অ্যাক্সেস আপনার ডিরেক্টরি অনুসরণ করে। অ্যাকাউন্টটি নিষ্ক্রিয় করলে সার্টিফিকেট প্রমাণীকরণ বন্ধ করে দেয়, ফলে ডিভাইসটি আর নেটওয়ার্কে ফিরে আসতে পারে না। SCIM-এর মাধ্যমে, কেউ চলে যাওয়ার সাথে সাথেই আপনার আইডেন্টিটি প্রোভাইডার Purple-কে জানিয়ে দেয়, যার ফলে Purple-কে কোনো নির্দিষ্ট সময়সূচী অনুযায়ী পরীক্ষা করতে হয় না। একটি পরিচালিত ডিভাইসের জন্য আপনি যেকোনো উপায়ে MDM-এর মাধ্যমে এটিকে লক বা ওয়াইপ করতে পারেন।
Purple কি ডিভাইসটি প্যাচড বা এনক্রিপ্ট করা কিনা তা পরীক্ষা করে?
না। পোস্চার চেকিং আপনার MDM-এর কাজ এবং আমরা সেটি নেওয়ার চেষ্টা করছি না। Purple অনবোর্ডিং, লাইফসাইকেল এবং অ্যাট্রিবিউশন পরিচালনা করে এবং ডিভাইস কন্ট্রোলের আগে থেমে যায়।
এটি কি আমাদের বর্তমান ব্যবস্থার চেয়ে বেশি নাকি কম নিরাপদ?
গুরুত্বপূর্ণ দিক থেকে বিচার করলে, এটি বেশি নিরাপদ। প্রাইভেট কি ডিভাইসেই তৈরি হয় এবং এর সিকিউর হার্ডওয়্যারে সংরক্ষিত থাকে, তাই কোনো শেয়ার করা পাসওয়ার্ড বা কপি করা প্রোফাইলের মতো এটি চুরি করে অন্য কোথাও ব্যবহার করা সম্ভব নয়। প্রতিটি সার্টিফিকেট প্রতি ডিভাইসের জন্য ইস্যু করা হয় এবং এটি আলাদাভাবে বাতিল করা সম্ভব। Purple হলো ISO 27001 সার্টিফাইড, GDPR এবং CCPA কমপ্লায়েন্ট এবং ২০১২ সাল থেকে এখানে কোনো ডেটা ব্রিচ ঘটেনি।
আপনার স্টাফ নেটওয়ার্ক থেকে আরও বেশি সুবিধা পান
আপনার সম্পূর্ণ এস্টেট জুড়ে ডিভাইস অনবোর্ডিংয়ের পরিকল্পনা করতে সাহায্য করার জন্য গাইড এবং গ্রাহকদের সাফল্যের ফলাফল।
MDM-এর মাধ্যমে সার্টিফিকেট-ভিত্তিক WiFi for your industry
See how MDM-এর মাধ্যমে সার্টিফিকেট-ভিত্তিক WiFi works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
আপনার ইস্যু করা প্রতিটি ম্যানেজড ডিভাইসে WiFi যুক্ত করুন
শুরু করতে প্রস্তুত? আপনার ডিভাইস ম্যানেজমেন্ট সিস্টেমে Purple সেট আপ করার বিষয়ে এবং আপনার প্রয়োজনীয় সিস্টেম ও ডিভাইসগুলোর কভারেজ সম্পর্কে একজন বিশেষজ্ঞের সাথে কথা বলুন।