

একটি SSID। এতে থাকা প্রত্যেকের জন্য একটি আলাদা কি।
ঐতিহ্যবাহী WiFi হলো একটি পাসওয়ার্ড সহ একটি SSID যা সবাই শেয়ার করে। xPSK হলো এমন প্রযুক্তির একটি গ্রুপ যা একক SSID বজায় রাখে কিন্তু প্রতিটি ব্যক্তি (বা ডিভাইস)-কে তাদের নিজস্ব পাসওয়ার্ড দেয় - যার প্রতিটি আলাদাভাবে ইস্যু করা হয়, আলাদাভাবে বাতিল করা হয় এবং নিজস্ব নেটওয়ার্ক পলিসি বহন করে। বিভিন্ন হার্ডওয়্যার ভেন্ডর এটিকে iPSK, EasyPSK, MPSK, DPSK বা PPSK বলে থাকে।
প্রত্যেক ব্যক্তির জন্য একটি কী, তারা যেই হোন না কেন
- কর্মী, ভাড়াটে, শিক্ষার্থী, অতিথি, ঠিকাদার, রোগী এবং ছাত্র-ছাত্রী প্রত্যেকে একই SSID-এ তাদের নিজস্ব কী ব্যবহার করেন, তাই ফাঁস হওয়ার মতো কোনো শেয়ার করা পাসফ্রেজ থাকে না
- কীগুলি Microsoft Entra ID, Okta বা Google Workspace-এ একটি নির্দিষ্ট আইডেন্টিটির সাথে যুক্ত থাকে, তাই নতুন কেউ যুক্ত হলে কোনো টিকিট ছাড়াই কী পেয়ে যান এবং চলে যাওয়া ব্যক্তির ডিভাইসগুলি স্বয়ংক্রিয়ভাবে বিচ্ছিন্ন হয়ে যায়
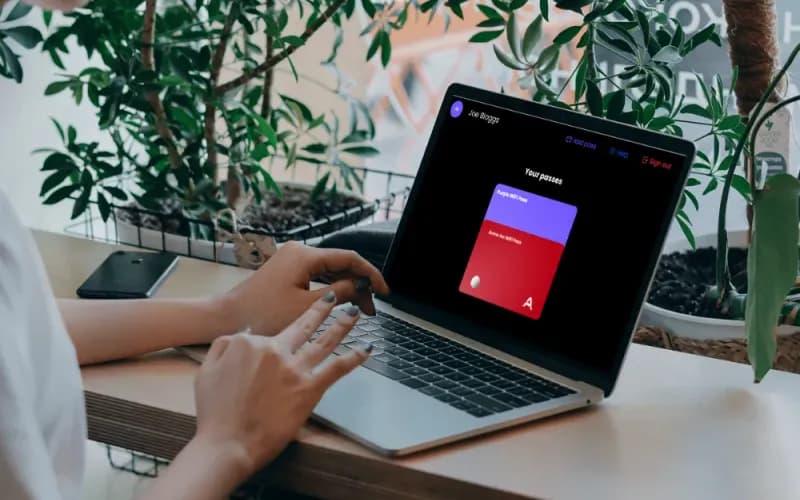
- ব্যবহারকারীরা একটি ব্র্যান্ডেড সেলফ-সার্ভিস পোর্টাল থেকে তাদের নিজস্ব কী সংগ্রহ করেন, তাই আপনার টিমের কাউকে ম্যানুয়ালি ক্রেডেনশিয়াল ইস্যু করতে হয় না বা প্রতিটি ডিভাইসের জন্য টিকিট হ্যান্ডেল করতে হয় না
- ঠিকাদার এবং দর্শনার্থীরা কোনো MDM এনরোলমেন্ট এবং কোনো কিছু ইনস্টল করার ঝামেলা ছাড়াই একটি নির্দিষ্ট সময়ের জন্য কী পান
প্রতিটি ডিভাইসের জন্য একটি কী, এমনকি ব্রাউজার নেই এমন ডিভাইসগুলির জন্যও
- প্রিন্টার, সেন্সর, ডোর কন্ট্রোলার, ক্যামেরা, EPOS, স্মার্ট টিভি, কনসোল, স্পিকার এবং AV কিট সার্টিফিকেটের পরিবর্তে একটি কী দিয়ে যুক্ত হয়, এভাবেই xPSK সেই ডিভাইসগুলিতে পৌঁছায় যেখানে 802.1X পারে না
- প্রতি কী-তে ডিভাইসের কোনো সীমা নেই এবং কোনো প্রতি-ডিভাইস লাইসেন্স নেই, তাই নয়টি ডিভাইস থাকা একজন ব্যক্তি দুটি ডিভাইস থাকা ব্যক্তির মতোই লাইসেন্স পান
- MAC বাইন্ডিং একটি কী-কে সেই ডিভাইসের সাথে যুক্ত করে যা এটি প্রথম ব্যবহার করেছিল, তাই একটি কী গোপনে দ্বিতীয় কোনো শেয়ার করা পাসওয়ার্ডে পরিণত হতে পারে না
- প্রতিটি কী নিজস্ব ফায়ারওয়াল পলিসি, ব্যান্ডউইথ সীমা এবং রোল সহ নিজস্ব VLAN-এ থাকে, তাই IoT, কর্মী, ভাড়াটে এবং অতিথিদের ট্রাফিক কোনো মিশ্রণ ছাড়াই একটি SSID শেয়ার করে
যেকোনো ভেন্যু, যেকোনো ভেন্ডর, একটি ক্লাউড RADIUS
- অফিস, build-to-rent, ছাত্রাবাস, হোটেল, হাসপাতাল, স্কুল, স্টেডিয়াম, রিটেল এবং কো-ওয়ার্কিং স্পেস সবই একইভাবে চলে: একটি SSID, প্রতি ব্যক্তি এবং প্রতি ডিভাইসের জন্য একটি কী
- Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet জুড়ে আপনার ইতিমধ্যে থাকা হার্ডওয়্যারে চলে, কোনো পরিবর্তন বা প্রতিস্থাপনের প্রয়োজন ছাড়াই
- কীগুলি 99.9% আপটাইম SLA সহ Purple-এর ক্লাউড RADIUS-এ সংরক্ষিত থাকে, তাই রক্ষণাবেক্ষণের জন্য কোনো অন-সাইট RADIUS সার্ভার থাকে না এবং প্রতি-SSID কী-এর কোনো সর্বোচ্চ সীমা থাকে না
- প্রতিটি ব্যক্তি, ফ্ল্যাট, ভাড়াটে বা বিভাগ নিজস্ব Private Area Network-এ থাকে, তাই কেউ প্রতিবেশীর টিভি, প্রিন্টার বা ল্যাপটপ দেখতে পায় না
একই মেকানিজম, প্রতিটি ভেন্ডরের জন্য আলাদা নাম
xPSK হলো একটি আমব্রেলা টার্ম। আপনার ভেন্ডর নিশ্চিতভাবেই ইতিমধ্যে এটি নিজস্ব নামে এবং নিজস্ব RADIUS অ্যাট্রিবিউটের সাথে সরবরাহ করে। Purple একটি একক ক্লাউড RADIUS থেকে এগুলোর সবকটির সাথে কাজ করে, তাই একটি মিশ্র এস্টেট সব জায়গায় একইভাবে আচরণ করে।
Cisco (Catalyst)
Identity PSK, এবং এই পদ্ধতির জন্য ইন্ডাস্ট্রি স্ট্যান্ডার্ড টার্ম। Purple হলো সেই RADIUS যা প্রতিটি কি ইস্যু করে এবং এর VLAN রিটার্ন করে।
Cisco Meraki
Identity PSK, যা প্রায়শই Meraki Cloud Authentication বা RADIUS-এর সাথে ব্যবহৃত হয়। Purple হলো সেই RADIUS, যা Meraki Dashboard থেকে প্রতি কী (key) অনুযায়ী VLAN অ্যাসাইন করে।
Ruckus
Dynamic PSK। Ruckus এটি প্রথম চালু করে এবং ব্যবহারকারীদের জন্য জটিল কী (key) তৈরি করে। Purple প্রতি কী (key) আইসোলেশন এবং VLAN রাউটিং সহ API-এর মাধ্যমে এগুলো প্রোভিশন করে।
Extreme Networks
Private PSK, যা কার্যকারিতার দিক থেকে iPSK-এর মতো। Purple এগুলোকে ExtremeCloud IQ-তে প্রতি ব্যবহারকারী, প্রতি গ্রুপ বা প্রতি IoT ডিভাইস ক্লাস অনুযায়ী ইস্যু করে।
Aruba (HPE)
Multiple PSK, যা কখনও কখনও Cloud Auth MPSK নামেও পরিচিত। Purple প্রতিটি কী (key) ইস্যু করে এবং এটিকে নিজস্ব Aruba ইউজার রোল এবং VLAN-এর সাথে ম্যাপ করে।
Ubiquiti (UniFi)
Private PSK, যা UniFi ইকোসিস্টেমের একটি নতুন ফিচার। Purple প্রতিটি কী (key) অথেন্টিকেট করে এবং একটি একক ব্রডকাস্ট SSID-এ এটিকে নিজস্ব VLAN-এর সাথে ম্যাপ করে।
Juniper Mist
Multi-PSK, যা ক্লাউড-ভিত্তিক কী (key) ম্যানেজমেন্ট ব্যবহার করে। Purple প্রতি ক্লায়েন্ট রোল সহ Mist API-এর মাধ্যমে কী (key) প্রোভিশন করে।
Cambium এবং Fortinet-ও সমর্থিত, সেই সাথে RADIUS সমর্থন করে এমন অন্য যেকোনো কিছু। আপনি কী ব্যবহার করছেন তা আমাদের জানান এবং কোনো কিছুতে প্রতিশ্রুতিবদ্ধ হওয়ার আগেই আমরা অ্যাট্রিবিউট সেটটি নিশ্চিত করব।
একটি কী (key) কীভাবে ইস্যু এবং রিভোক (বাতিল) করা হয় তা দেখতে চান?

xPSK সম্পর্কিত সাধারণ জিজ্ঞাসা (FAQs)
xPSK কী?
xPSK হলো প্রতি ব্যবহারকারীর প্রি-শেয়ার্ড কী (pre-shared keys)-এর একটি সাধারণ নাম: এমন একটি নেটওয়ার্ক যেখানে সবার সাথে শেয়ার করা একটি পাসফ্রেজের পরিবর্তে প্রতিটি ব্যক্তি একটি একক SSID-এ নিজস্ব WiFi কী (key) ব্যবহার করেন। তারা তাদের মালিকানাধীন প্রতিটি ডিভাইসকে সেই একটি কী-এর সাথে সংযুক্ত করেন। ভেন্ডররা এটিকে বিভিন্ন নামে বাজারজাত করে, তবে এর কার্যপ্রণালী একই। RADIUS প্রতিটি কী-এর জন্য একটি অনন্য পাসফ্রেজ রিটার্ন করে, সেই সাথে VLAN এবং পলিসি প্রদান করে যেখানে সেই কী-টি যুক্ত হওয়া উচিত।
xPSK, iPSK, DPSK, MPSK এবং PPSK-এর মধ্যে পার্থক্য কী?
কাঠামোগত কোনো পার্থক্য নেই। এগুলো একই ক্ষমতার জন্য বিভিন্ন ভেন্ডরের দেওয়া নাম: Cisco Catalyst এবং Meraki-তে iPSK ও EasyPSK, Ruckus-এ DPSK, Aruba এবং Juniper Mist-এ MPSK, এবং Extreme Networks ও Ubiquiti UniFi-তে PPSK। ভেন্ডর ভেদে RADIUS অ্যাট্রিবিউটগুলো ভিন্ন হয়। Purple একটি একক ক্লাউড RADIUS থেকে এই সবগুলোর জন্য কী (key) ইস্যু করে, তাই একটি মিশ্র নেটওয়ার্ক সেটআপ প্রতিটি কন্ট্রোলারের পরিবর্তে একবারই কনফিগার করতে হয়।
WPA2/3-Enterprise এবং 802.1X থেকে xPSK কীভাবে আলাদা?
802.1X একটি সার্টিফিকেট বা ডিরেক্টরি লগইনের মাধ্যমে অথেন্টিকেট করে এবং যেসব ডিভাইস এটি সমর্থন করতে পারে সেগুলোর জন্য এটি আরও শক্তিশালী বিকল্প। xPSK একটি কী (key) দিয়ে অথেন্টিকেট করে, যার কারণে এটি এমন সব ডিভাইসে পৌঁছাতে পারে যেখানে 802.1X পারে না: যেমন প্রিন্টার, সেন্সর, কনসোল, স্মার্ট টিভি এবং MDM এনরোলমেন্ট ছাড়া ঠিকাদারদের ল্যাপটপ। বেশিরভাগ নেটওয়ার্কই উভয়টিই ব্যবহার করে, যেখানে ম্যানেজড এন্ডপয়েন্টের জন্য 802.1X এবং বাকি সবকিছুর জন্য xPSK ব্যবহার করা হয়।
xPSK কি আমাদের বিদ্যমান হার্ডওয়্যারে কাজ করে?
হ্যাঁ। Purple হার্ডওয়্যার নিরপেক্ষ এবং এটি আপনার বিদ্যমান পরিকাঠামোর উপর কাজ করে, যার মধ্যে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet অন্তর্ভুক্ত রয়েছে। কোনো কিছু পরিবর্তন বা প্রতিস্থাপন করার প্রয়োজন নেই।
একজন ব্যবহারকারী আসলে কীভাবে তাদের কী পাবেন?
একটি ব্র্যান্ডেড সেলফ-সার্ভিস পোর্টালের মাধ্যমে। ব্যবহারকারী নিজেই অনবোর্ড করেন, নিজের কী সংগ্রহ করেন এবং তাদের নিজস্ব Private Area Network-এ তাদের ডিভাইসগুলো যুক্ত করেন। এর ফলে আপনার টিমের কাউকে ম্যানুয়ালি ক্রেডেনশিয়াল ইস্যু করতে হয় না বা প্রতিটি প্রিন্টারের জন্য টিকিট সমাধান করতে হয় না। আপনার ডিরেক্টরি থেকে কীগুলো স্বয়ংক্রিয়ভাবে সরবরাহ করা যেতে পারে, অথবা ব্যবহারকারীর সাথে ইতিমধ্যে সম্পর্ক রয়েছে এমন সিস্টেমের জন্য Purple API-এর মাধ্যমে তৈরি করা যেতে পারে।
কেউ যখন যোগ দেন, স্থান পরিবর্তন করেন বা চলে যান তখন কী ঘটে?
এই তিনটি প্রক্রিয়াই স্বয়ংক্রিয়, কারণ কীটি কোনো স্থানের পরিবর্তে একটি পরিচয়ের সাথে যুক্ত থাকে। নতুন কেউ যোগ দিলে Microsoft Entra ID, Okta বা Google Workspace থেকে SCIM-এর মাধ্যমে স্বয়ংক্রিয়ভাবে কী পেয়ে যান, কোনো টিকিটের প্রয়োজন হয় না। স্থান পরিবর্তনকারী ব্যক্তি একই পরিচয় বজায় রাখেন, তাই ঘর, ভবন বা ভূমিকা পরিবর্তন করলেও তাদের অ্যাক্সেস বজায় থাকে এবং কোনো নতুন কী ইস্যু করতে হয় না। চলে যাওয়া ব্যক্তির অ্যাক্সেস একবার বাতিল করলেই তার নিবন্ধিত প্রতিটি ডিভাইস পুরো নেটওয়ার্ক থেকে বিচ্ছিন্ন হয়ে যায়।
আমরা কতগুলো কী বা ডিভাইস রাখতে পারব তার কি কোনো সীমা আছে?
না। কীগুলো অ্যাক্সেস পয়েন্ট কন্ট্রোলারের লোকাল কী স্টোরের পরিবর্তে Purple-এর ক্লাউড RADIUS-এ সংরক্ষিত থাকে (যেখান থেকে সাধারণত প্রতি SSID-তে কী-এর সর্বোচ্চ সীমা নির্ধারিত হয়)। তাই অন-বক্সের মতো এখানে কী-এর সংখ্যা কোনো বাধা নয়। প্রতি কী-তে ডিভাইসের সংখ্যারও কোনো সীমা নেই। লাইসেন্সিং করা হয় প্রতি অ্যাক্সেস পয়েন্ট এবং প্রতি ভেন্যু অনুযায়ী, যেখানে প্রতি ডিভাইসের জন্য কোনো অতিরিক্ত ফি বা প্রতি অথেন্টিকেশনের জন্য কোনো চার্জ নেই। ফলে নয়টি ডিভাইস ব্যবহারকারী একজন ব্যবহারকারীর লাইসেন্স এবং দুটি ডিভাইস ব্যবহারকারী একজন ব্যবহারকারীর লাইসেন্স একই থাকে।
কেউ তাদের কী শেয়ার করলে কী হবে?
MAC বাইন্ডিং একটি কী-কে প্রথমবার ব্যবহৃত ডিভাইসের সাথে যুক্ত করে দেয়, তাই এটি গোপনে দ্বিতীয় কোনো শেয়ার করা পাসওয়ার্ডে পরিণত হতে পারে না। কীগুলোতে মেয়াদ শেষ হওয়ার তারিখও থাকতে পারে এবং পুরো সাইটের পাসফ্রেজ পরিবর্তন না করে বা অন্য কাউকে বিচ্ছিন্ন না করে যেকোনো একটি কী এককভাবে বাতিল করা যেতে পারে।
প্রতিটি কী-এর কি নিজস্ব VLAN এবং পলিসি থাকতে পারে?
হ্যাঁ। RADIUS কী-এর সাথে VLAN রিটার্ন করে (Tunnel-Type, Tunnel-Medium-Type এবং Tunnel-Private-Group-ID), তাই প্রতিটি কী তার নিজস্ব সেগমেন্টে পৌঁছায়। ফায়ারওয়াল পলিসি, ব্যান্ডউইথ সীমা এবং ব্যবহারকারীর ভূমিকাও প্রতি কী অনুযায়ী প্রয়োগ করা হয়। এভাবেই একটি মাত্র SSID কোনো মিশ্রণ ছাড়াই স্টাফ, ভাড়াটে, ঠিকাদার এবং IoT ট্রাফিক পরিচালনা করে।
xPSK কতটা নিরাপদ এবং কমপ্লায়েন্ট?
প্রতিটি কী একটি শেয়ার করা পাসওয়ার্ডের পরিবর্তে একটি নির্দিষ্ট পরিচয়ের সাথে যুক্ত থাকে, তাই প্রতিটি অথেন্টিকেশন ট্র্যাক করা যায় এবং যেকোনো অ্যাক্সেস সুনির্দিষ্টভাবে বাতিল করা সম্ভব। Purple কখনোই ব্যবহারকারীর পাসওয়ার্ড সংরক্ষণ করে না, UK, EU এবং US-এ RADIUS অঞ্চল পরিচালনা করে, এটি ISO 27001 সার্টিফাইড এবং GDPR ও CCPA কমপ্লায়েন্ট, এবং ২০১২ সাল থেকে এখানে কোনো ডেটা ব্রিচ হয়নি।
আপনার WiFi থেকে আরও বেশি সুবিধা পান
প্রতিটি ডিভাইসের জন্য একটি করে কী সহ নেটওয়ার্কের পরিকল্পনা করতে আপনাকে সাহায্য করার জন্য গাইড এবং বাস্তব ফলাফল।
xPSK for your industry
See how xPSK works in venues like yours, and how Purple compares to alternatives.
প্রতিটি ডিভাইসকে তার নিজস্ব কী দিন
শুরু করতে প্রস্তুত? xPSK কীভাবে আপনার হার্ডওয়্যার, আপনার ভবন এবং আপনার বাজেটের সাথে খাপ খায় তা দেখতে একজন বিশেষজ্ঞের সাথে কথা বলুন।