

Un unico SSID. Una chiave diversa per ogni utente.
Il WiFi tradizionale prevede un unico SSID con una sola password condivisa da tutti. xPSK è il nome della famiglia di tecnologie che mantiene il singolo SSID ma assegna a ogni persona (o dispositivo) la propria password, ciascuna rilasciata e revocata separatamente, e associata a una specifica policy di rete. I diversi fornitori di hardware la chiamano iPSK, EasyPSK, MPSK, DPSK o PPSK.
Una chiave per ogni persona, chiunque essa sia
- Personale, inquilini, studenti, ospiti, appaltatori, pazienti e alunni hanno ciascuno la propria chiave sullo stesso SSID, eliminando il rischio di fuga di una passphrase condivisa
- Le chiavi sono collegate a un'identità nominativa in Microsoft Entra ID, Okta o Google Workspace: i nuovi assunti ottengono una chiave senza aprire un ticket e i dispositivi di chi lascia l'azienda vengono disconnessi automaticamente
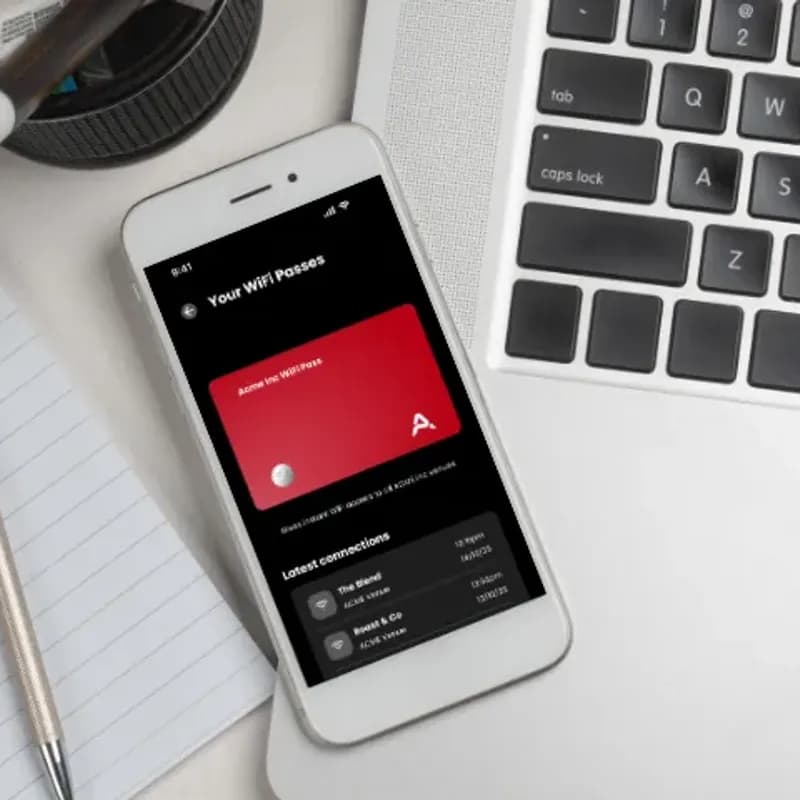
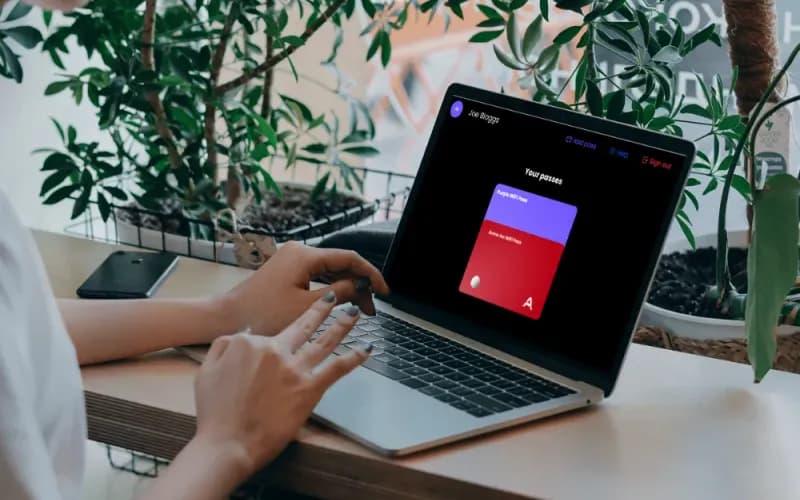
- Gli utenti ritirano la propria chiave da un portale self-service personalizzato, così il tuo team non deve rilasciare credenziali manualmente o gestire ticket per ogni dispositivo
- Collaboratori esterni e visitatori ricevono una chiave a tempo, senza necessità di registrazione MDM o installazione di software
Una chiave per ogni dispositivo, compresi quelli senza browser
- Stampanti, sensori, controller per porte, telecamere, EPOS, smart TV, console, altoparlanti e kit AV si connettono con una chiave anziché con un certificato: è così che xPSK raggiunge i dispositivi non supportati da 802.1X
- Nessun limite di dispositivi per chiave e nessuna licenza per singolo dispositivo: chi ha nove dispositivi ha la stessa licenza di chi ne ha due
- Il MAC binding associa una chiave al primo dispositivo che la utilizza, impedendo che diventi una seconda password condivisa a tua insaputa
- Ogni chiave è associata a una propria VLAN con policy firewall, limite di banda e ruolo dedicati, consentendo al traffico IoT, del personale, degli inquilini e degli ospiti di condividere lo stesso SSID in modo sicuro e separato
Qualsiasi sede, qualsiasi vendor, un unico RADIUS in cloud
- Uffici, BTR, alloggi per studenti, hotel, ospedali, scuole, stadi, spazi retail e co-working funzionano tutti allo stesso modo: un unico SSID, una chiave per persona e per dispositivo
- Funziona sull'hardware già in tuo possesso tra cui Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti, UniFi, Cambium, Extreme e Fortinet, senza necessità di sostituire l'infrastruttura
- Le chiavi sono memorizzate nel cloud RADIUS di Purple con uno SLA di uptime del 99,9%, eliminando la manutenzione di server RADIUS in loco e i limiti di chiavi per SSID
- Ogni persona, appartamento, inquilino o dipartimento dispone di una propria Private Area Network, impedendo a chiunque di vedere la TV, la stampante o il laptop dei vicini
Lo stesso meccanismo, un nome diverso per ogni fornitore
xPSK è un termine ombrello. Il tuo fornitore quasi certamente lo offre già, con un proprio nome e con i propri attributi RADIUS. Purple li supporta tutti da un unico cloud RADIUS, garantendo un comportamento uniforme anche in un'infrastruttura mista.
Cisco (Catalyst)
Identity PSK, ovvero il termine standard del settore per questo metodo. Purple è il RADIUS che rilascia ciascuna chiave e ne restituisce la VLAN.
Cisco Meraki
Identity PSK, spesso utilizzato con Cisco Meraki Cloud Authentication o RADIUS. Purple è quel RADIUS, che assegna la VLAN per chiave dalla Cisco Meraki Dashboard.
Ruckus
Dynamic PSK. Ruckus ne è stato il pioniere e genera chiavi complesse per gli utenti. Purple le fornisce tramite l'API con isolamento per chiave e routing VLAN.
Extreme Networks
Private PSK, funzionalmente identico a iPSK. Purple le emette per utente, per gruppo o per classe di dispositivi IoT in ExtremeCloud IQ.
Aruba (HPE)
Multiple PSK, a volte denominato Cloud Auth MPSK. Purple emette ciascuna chiave e la mappa al proprio ruolo utente Aruba e alla VLAN.
Ubiquiti (UniFi)
Private PSK, una funzionalità più recente nell'ecosistema UniFi. Purple autentica ciascuna chiave e la mappa sulla propria VLAN su un singolo SSID di trasmissione.
Juniper Mist
Multi-PSK, che utilizza la gestione delle chiavi basata su cloud. Purple fornisce le chiavi tramite l'API Mist con ruoli per client.
Anche Cambium e Fortinet sono supportati, insieme a qualsiasi altro sistema che utilizzi RADIUS. Comunicaci cosa utilizzi e confermeremo il set di attributi prima di qualsiasi impegno.
Vuoi vedere come viene emessa e revocata una chiave?

FAQ su xPSK
Cos'è xPSK?
xPSK è un termine ombrello per le chiavi pre-condivise per utente: una rete in cui ogni persona possiede la propria chiave WiFi su un singolo SSID, invece di una passphrase condivisa da tutti. Collegano ogni dispositivo in loro possesso a quella singola chiave. I fornitori la distribuiscono con nomi diversi, ma il meccanismo è lo stesso. RADIUS restituisce una passphrase univoca per ciascuna chiave, insieme alla VLAN e alla policy in cui tale chiave deve essere inserita.
Qual è la differenza tra xPSK, iPSK, DPSK, MPSK e PPSK?
Nulla di strutturale. Sono nomi commerciali per la stessa funzionalità: iPSK ed EasyPSK su Cisco Catalyst e Cisco Meraki, DPSK su Ruckus, MPSK su Aruba e Juniper Mist, e PPSK su Extreme Networks e Ubiquiti UniFi. Gli attributi RADIUS variano a seconda del fornitore. Purple emette le chiavi per tutti questi sistemi da un unico RADIUS cloud, consentendo di configurare un'infrastruttura mista una sola volta anziché per singolo controller.
In cosa differisce xPSK da WPA2/3-Enterprise e 802.1X?
L'autenticazione 802.1X avviene tramite un certificato o un login di directory ed è l'opzione più sicura per tutti i dispositivi che la supportano. xPSK si autentica con una chiave, motivo per cui raggiunge i dispositivi che l'802.1X non può supportare: stampanti, sensori, console, smart TV e laptop di collaboratori esterni senza registrazione MDM. La maggior parte delle infrastrutture utilizza entrambi, con l'802.1X per gli endpoint gestiti e xPSK per tutto il resto.
xPSK funziona sul nostro hardware esistente?
Sì. Purple è indipendente dall'hardware e si integra sopra la tua infrastruttura esistente, inclusi Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Nessuna sostituzione radicale richiesta.
In che modo l'utente ottiene effettivamente la propria chiave?
Attraverso un portale self-service personalizzato. L'utente esegue l'onboarding in autonomia, ritira la propria chiave e aggiunge i propri dispositivi alla propria Private Area Network, così nessuno nel tuo team dovrà rilasciare credenziali manualmente o gestire un ticket per ogni stampante. Le chiavi possono anche essere fornite automaticamente dalla tua directory o generate tramite l'API di Purple per i sistemi che gestiscono già l'anagrafica utenti.
Cosa succede quando un utente si unisce, si sposta o se ne va?
Tutte e tre le azioni sono automatiche, perché la chiave è legata a un'identità anziché a un luogo. Un nuovo utente viene configurato tramite SCIM da Microsoft Entra ID, Okta o Google Workspace e ottiene la chiave senza aprire alcun ticket. Chi si sposta mantiene la stessa identità, quindi il cambio di stanza, edificio o ruolo porta con sé l'accesso senza dover riemettere la chiave. Per chi se ne va, l'accesso viene revocato una sola volta e tutti i dispositivi registrati vengono disconnessi dall'intera infrastruttura.
C'è un limite al numero di chiavi o dispositivi che possiamo avere?
No. Le chiavi sono memorizzate nel cloud RADIUS di Purple anziché nell'archivio locale del controller dell'access point (da cui solitamente derivano i limiti di chiavi per SSID). Pertanto, il numero di chiavi non rappresenta un vincolo hardware. Non c'è alcun limite di dispositivi per chiave e la licenza si applica per access point e per sede, senza costi aggiuntivi per dispositivo o per autenticazione. Un utente con nove dispositivi richiede la stessa licenza di uno con due.
Cosa succede se qualcuno condivide la propria chiave?
Il MAC binding associa una chiave al dispositivo che l'ha utilizzata per primo, impedendo che diventi una seconda password condivisa. Le chiavi possono anche avere una data di scadenza e ogni singola chiave può essere revocata autonomamente, senza dover cambiare la passphrase dell'intera sede o disconnettere altri utenti.
Ogni chiave può avere la propria VLAN e la propria policy?
Sì. RADIUS restituisce la VLAN insieme alla chiave (Tunnel-Type, Tunnel-Medium-Type e Tunnel-Private-Group-ID), in modo che ogni chiave si attesti sul proprio segmento. Anche le policy del firewall, i limiti di banda e i ruoli utente vengono applicati per singola chiave. In questo modo, un unico SSID può gestire il traffico di personale, inquilini, appaltatori e IoT senza mai mescolarli.
Quanto è sicuro e conforme xPSK?
Ogni chiave è legata a un'identità nominativa anziché a una password condivisa, rendendo ogni autenticazione tracciabile e ogni revoca mirata. Purple non memorizza mai le password degli utenti, gestisce regioni RADIUS nel Regno Unito, nell'UE e negli Stati Uniti, è certificata ISO 27001, è conforme a GDPR e CCPA e non ha registrato alcuna violazione dei dati dal 2012.
Ottieni di più dal tuo WiFi
Guide e risultati reali per aiutarti a pianificare una rete con una chiave per ogni dispositivo.
xPSK for your industry
See how xPSK works in venues like yours, and how Purple compares to alternatives.
Assegna a ogni dispositivo la propria chiave
Pronto per iniziare? Parla con un esperto per scoprire come xPSK si adatta al tuo hardware, ai tuoi edifici e al tuo budget.