
数分钟内推送 WiFi 证书
一次设置,终身受用。此后分发的每台设备在送达时都已处于连接状态。
在您的 MDM 中设置 Purple
信任两个证书,添加两个配置文件。只需五到十分钟,一次性为整个组织完成设置。
设备请求证书
设备获取策略并直接调用 Purple,同时携带用户身份信息。
Purple 颁发证书
首先与您的目录进行比对,因此只有在职员工才能获得证书。
设备连接
设备向 Purple 的云 RADIUS 进行身份验证。用户无需进行任何操作。
无需安装任何内容,也无需构建配置网络
- 笔记本电脑分发后,用户登录即可连接 WiFi。这是 IT 部门从其 MDM 配置的其他工具中已获得的标准体验。
- 在公司已拥有且已信任的设备上,无需登录,也无需安装凭据。
- 没有“先有鸡还是先有蛋”的问题。推送应用程序意味着设备必须先上线才能联网,因此您必须先建立一个配置网络。而证书配置文件则不需要。
无法从设备中提取的私钥
- 私钥在设备上生成并保存在其安全硬件中,因此无法复制证书并在其他地方重复使用。
- 无需共享密码。共享密码会被所有使用过它的人知晓,且无法针对单个人进行撤销。
- 访问权限与您的目录同步,因此禁用离职员工的账号后,其设备将无法再次接入网络。
- 加入全球最大的云 RADIUS。为此运行自己的 RADIUS 服务器的客户可以将其停用,在同一处管理所有内容,并依然实现集中撤销。
两种连接方式,同一个 SSID
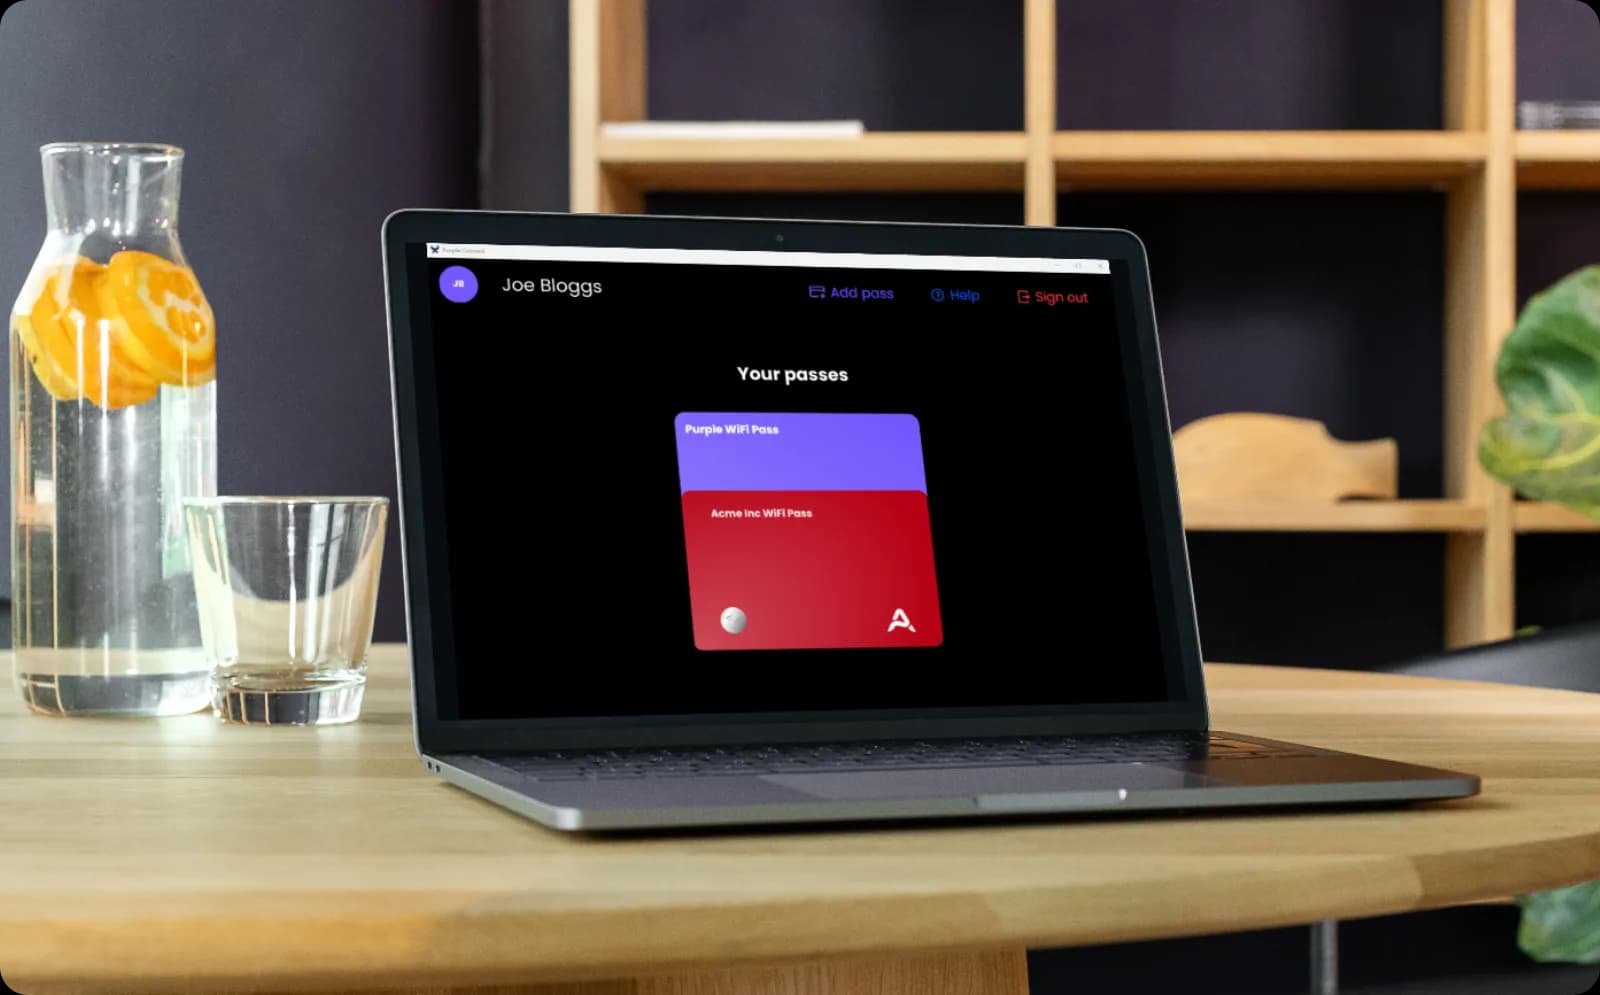
- 托管设备通过您的 MDM 获取证书。个人设备则通过 Purple App 获取 Passpoint 凭证。
- 两者在单个 SSID 上都指向同一个云 RADIUS。没有人想要双 SSID 解决方案。
- 这种划分是刻意设计的。Purple App 在公司托管的 Windows 笔记本电脑上几乎无事可做,而绝大多数托管设备都是笔记本电脑。但在个人的手机上,它正是最合适的交付机制。
从第一天起即提供支持
第一阶段涵盖四个系统。其机制是 SCEP(一种开放标准),因此其他系统也可能适用。坦白地说,我们还没有对它们进行测试:如果您选择继续,我们将进行集成工作,并根据客户需求确定优先级。
Microsoft Intune
证书配置文件加 WiFi 配置文件,每次颁发时都会回调您的身份提供商,因此只有仍存在于您的目录中的人员才能生成证书。
JumpCloud
设备与身份合二为一。Purple 颁发证书,而 JumpCloud 策略会在每台已注册的设备上安装 WiFi 配置文件。
IRU(前身为 Kandji)
Apple 设备群管理。证书和 WiFi 配置文件通过蓝图进行部署,因此 Macs、iPhones 和 iPads 能够直接接入网络。
Jamf Pro
通过 Jamf 部署相同的两个配置文件,覆盖您运营的每个站点中托管的 Macs、iPhones 和 iPads。
Microsoft 和 Intune 是 Microsoft 集团公司的商标。Jamf 和 Jamf Pro 是 JAMF Software, LLC 的商标。JumpCloud 是 JumpCloud Inc. 的商标。IRU 和 Kandji 是其各自所有者的商标。本页面未获得其中任何公司的认可,亦与其无任何关联。
见证托管设备在无人干预的情况下自动加入网络


基于证书的 WiFi 常见问题
用户需要进行任何操作吗?
不需要。这正是其核心优势所在。他们只需登录分发的笔记本电脑,即可自动连接 WiFi。无需安装任何 App,也无需执行登录步骤。如果演示或文档中显示有人正在登录,那描述的是 BYOD 流程,这是针对个人设备的独立途径。
坦白地说,设置需要多长时间?
在 Microsoft Intune 中,整个组织只需设置一次,大约需要 5 到 10 分钟:信任两个证书,添加两个配置文件。Intune 是我们支持的系统中最复杂的,因此其他系统会更快。我们为每个服务商都提供了设置指南,因为如果 IT 无法配置,那就称不上是“零接触”。
你们支持哪些设备管理系统?
第一阶段涵盖 Microsoft Intune、JumpCloud、IRU(前身为 Kandji)和 Jamf Pro。其机制是 SCEP(一种开放标准),因此其他系统也可能适用,但我们尚未对其进行测试。如果您使用的是其他系统,请告诉我们:我们将进行集成工作,并根据客户需求确定优先级。
我们能使用自己的证书颁发机构吗?
不能。Purple 的 RADIUS 会针对 Purple 的后端进行身份验证,因此证书必须是由我们颁发的。在实际操作中,这几乎没有影响,因为提出这一要求的客户通常是希望摆脱运行自己的证书基础设施,而不是更深地卷入其中。
这会取代我们的 MDM 吗?
不会。我们通过您的设备管理系统进行配置,而不是取代它。如果您没有 MDM,则可以通过 Purple App 和 BYOD 引导流程进行替代。目前我们也不会读取 MDM 的数据,因此 Purple 只能看到设备的 MAC 地址、序列号和证书详情,而看不到其名称、所有者、合规状态或操作系统。
有人离职时会发生什么?
访问权限与您的目录同步。禁用该账户后,证书将停止身份验证,因此该设备无法重新接入网络。目录同步大约每小时运行一次,吊销操作适用于下一次身份验证,而不是直接切断当前活动会话。对于托管设备,您无论如何都可以通过 MDM 对其进行锁定或擦除。
Purple 会检查设备是否已打补丁或已加密吗?
不会。状态检查是您的 MDM 的工作,我们并不打算取代它。Purple 负责引导、生命周期和归属管理,并在设备控制之前停止。
这比我们现在的方案更安全还是更不安全?
在关键方面更安全。私钥在设备上生成并保存在其安全硬件中,因此与共享密码或复制的配置文件不同,它无法被窃取并在其他地方重复使用。每个证书都是针对每个设备单独颁发的,并且可以单独吊销。Purple 已通过 ISO 27001 认证,符合 GDPR 和 CCPA 规范,且自 2012 年以来从未发生过数据泄露。
通过 MDM 实现的基于证书的 WiFi for your industry
See how 通过 MDM 实现的基于证书的 WiFi works in venues like yours, and how Purple compares to alternatives.
为您发放的每台托管设备配置 WiFi
准备好开始了吗?与专家联系,了解如何在您的设备管理系统中设置 Purple,以及您需要覆盖的系统和设备。