

Zero-Touch-WiFi für jedes verwaltete Gerät
Ihr MDM bringt WiFi direkt auf jedes Unternehmensgerät. Keine App, keine Anmeldung und kein Aufwand für den Nutzer. Einmalig in zehn Minuten für die gesamte Organisation eingerichtet.
Zertifikate für Ihr WiFi, in wenigen Minuten bereitgestellt
Einmal einrichten. Jedes neu ausgegebene Gerät ist ab diesem Zeitpunkt sofort verbunden.
Purple in Ihrem MDM einrichten
Zwei Zertifikaten vertrauen, zwei Profile hinzufügen. Einmalig fünf bis zehn Minuten für die gesamte Organisation.
Das Gerät fordert ein Zertifikat an
Es übernimmt die Richtlinie und kontaktiert Purple direkt unter Übermittlung der Benutzeridentität.
Purple stellt es aus
Zuerst mit Ihrem Verzeichnis abgeglichen, sodass nur aktive Mitarbeiter eines erhalten.
Das Gerät verbindet sich
Es authentifiziert sich am Cloud-RADIUS von Purple. Der Nutzer muss nichts tun.
Keine Installationen, kein Aufbau eines Bereitstellungsnetzwerks
- Der Laptop wird ausgegeben, der Nutzer meldet sich an und ist im WiFi. Das ist der Standard, den die IT bereits von jedem anderen über das MDM bereitgestellten Tool gewohnt ist.
- Keine Anmeldung und keine Pass-Installation auf einem Gerät, das dem Unternehmen bereits gehört und dem bereits vertraut wird.
- Kein Henne-Ei-Problem. Das Bereitstellen einer App erfordert, dass das Gerät online ist, bevor es online gehen kann - Sie müssten also zuerst ein Bereitstellungsnetzwerk aufbauen. Ein Zertifikatsprofil benötigt das nicht.
Ein privater Schlüssel, der nicht vom Gerät entwendet werden kann
- Der private Schlüssel wird auf dem Gerät generiert und in dessen sicherer Hardware gespeichert. So kann das Zertifikat nicht kopiert und an anderer Stelle wiederverwendet werden.
- Niemand teilt ein Passwort. Ein gemeinsam genutztes Passwort ist jedem bekannt, der es jemals verwendet hat, und kann nicht für eine einzelne Person widerrufen werden.
- Der Zugriff basiert auf Ihrem Verzeichnis. Wird ein ausscheidender Mitarbeiter deaktiviert, erhält sein Gerät keinen Zugriff mehr auf das Netzwerk.
- Nutzen Sie den weltweit größten Cloud-RADIUS. Kunden, die dafür eigene RADIUS-Server betreiben, können diese abschaffen, alles an einem Ort verwalten und dennoch zentral Berechtigungen entziehen.
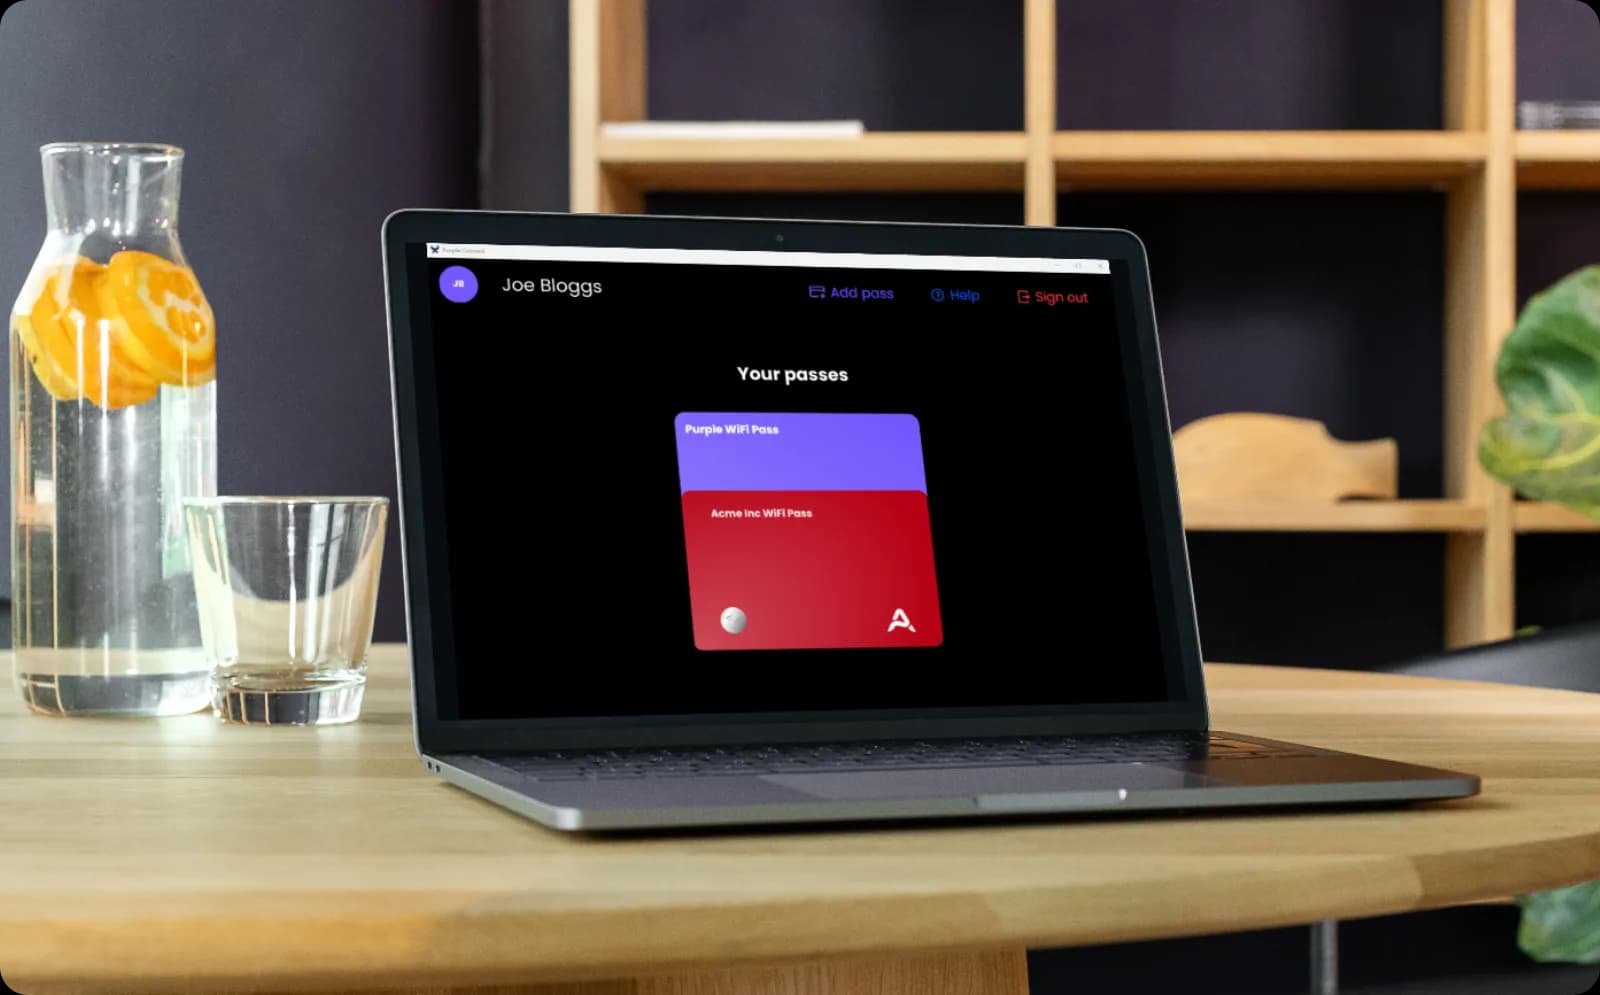
Beide Verbindungsmethoden, eine SSID
- Verwaltete Geräte erhalten ein Zertifikat über Ihr MDM. Private Geräte erhalten einen Passpoint-Pass über die Purple App.
- Beide verweisen auf denselben Cloud-RADIUS auf einer einzigen SSID. Niemand möchte eine Lösung mit zwei SSIDs.
- Die Aufteilung ist bewusst gewählt. Die Purple App hat auf einem vom Unternehmen verwalteten Windows-Laptop kaum etwas zu tun, und die überwiegende Mehrheit der verwalteten Geräte sind Laptops. Auf dem eigenen Smartphone ist sie genau der richtige Bereitstellungsmechanismus.
Vom ersten Tag an unterstützt
Phase eins deckt vier Systeme ab. Der Mechanismus ist SCEP, ein offener Standard, sodass andere Systeme wahrscheinlich ebenfalls funktionieren. Wir haben sie nicht getestet, und das ist die ehrliche Antwort: Wenn Sie fortfahren möchten, übernehmen wir die Integrationsarbeit. Dabei priorisieren wir nach Kundenbedarf.
Microsoft Intune
Zertifikatsprofil plus WiFi-Profil, mit einem Callback an Ihren Identitätsanbieter bei jeder Ausstellung, sodass ein Zertifikat nur für Personen erstellt wird, die noch in Ihrem Verzeichnis aktiv sind.
JumpCloud
Gerät und Identität an einem Ort. Purple stellt das Zertifikat aus, und die JumpCloud-Richtlinie installiert das WiFi-Profil auf jedem registrierten Gerät.
IRU, ehemals Kandji
Apple-Geräteverwaltung. Die Zertifikats- und WiFi-Profile werden über Blueprints bereitgestellt, sodass Macs, iPhones und iPads direkt im Netzwerk angemeldet sind.
Jamf Pro
Die gleichen zwei Konfigurationsprofile über Jamf, die verwaltete Macs, iPhones und iPads an jedem Ihrer Standorte abdecken.
Microsoft und Intune sind Marken der Microsoft-Unternehmensgruppe. Jamf und Jamf Pro sind Marken von JAMF Software, LLC. JumpCloud ist eine Marke von JumpCloud Inc. IRU und Kandji sind Marken ihrer jeweiligen Eigentümer. Diese Website wird von keinem dieser Unternehmen unterstützt und steht in keiner Verbindung zu ihnen.
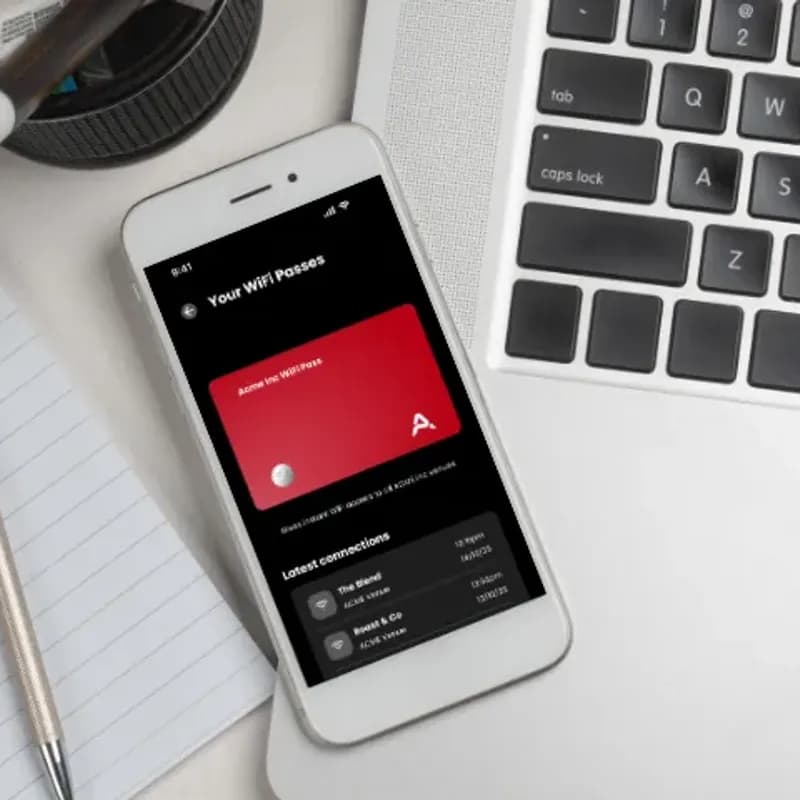
Erleben Sie, wie ein verwaltetes Gerät dem Netzwerk beitritt - ganz ohne manuelles Eingreifen

Häufige Fragen zu zertifikatsbasiertem WiFi
Muss der Benutzer überhaupt etwas tun?
Nein. Das ist der entscheidende Vorteil. Benutzer melden sich an ihrem ausgegebenen Laptop an und sind sofort im WiFi. Es muss keine App installiert werden und es gibt keinen Anmeldeschritt. Wenn in einer Demo oder einem Dokument eine Anmeldung gezeigt wird, beschreibt dies den BYOD-Ablauf, also den separaten Weg für private Geräte.
Wie lange dauert die Einrichtung wirklich?
Einmalig etwa 5 bis 10 Minuten in Microsoft Intune für die gesamte Organisation: zwei Zertifikaten vertrauen, zwei Profile hinzufügen. Intune ist das komplexeste der von uns unterstützten Systeme, die anderen sind also schneller eingerichtet. Wir liefern für jeden Anbieter eine Einrichtungsanleitung mit, denn eine Zero-Touch-Lösung, die von der IT nicht konfiguriert werden kann, ist kein echtes Zero-Touch.
Welche Geräteverwaltungssysteme unterstützen Sie?
Phase eins deckt Microsoft Intune, JumpCloud, IRU (ehemals Kandji) und Jamf Pro ab. Der Mechanismus ist SCEP, ein offener Standard, sodass andere Systeme wahrscheinlich ebenfalls funktionieren. Wir haben sie jedoch nicht getestet. Wenn Sie ein anderes System nutzen, lassen Sie es uns wissen: Wir übernehmen die Integrationsarbeit und priorisieren nach Kundenbedarf.
Können wir unsere eigene Zertifizierungsstelle nutzen?
Nein. Der RADIUS von Purple authentifiziert sich gegenüber dem Backend von Purple. Daher muss das Zertifikat von uns ausgestellt sein. In der Praxis spielt das selten eine Rolle. Kunden, die danach fragen, möchten meist den Betrieb einer eigenen Zertifikatsinfrastruktur vermeiden, anstatt sie weiter auszubauen.
Ersetzt dies unser MDM?
Nein. Wir stellen die Bereitstellung über Ihr Geräteverwaltungssystem bereit, wir ersetzen es nicht. Wenn Sie kein MDM haben, führt der Weg stattdessen über die Purple App und das BYOD-Onboarding. Wir lesen derzeit auch nicht aus dem MDM. Purple sieht daher die MAC-Adresse, die Seriennummer und die Zertifikatsdetails des Geräts, nicht aber dessen Namen, Besitzer, Compliance-Status oder Betriebssystem.
Was passiert, wenn jemand das Unternehmen verlässt?
Der Zugriff folgt Ihrem Verzeichnis. Deaktivieren Sie das Konto, stoppt die Authentifizierung des Zertifikats. Das Gerät gelangt nicht mehr ins Netzwerk. Die Verzeichnissynchronisierung läuft etwa stündlich. Der Widerruf gilt für die nächste Authentifizierung, anstatt eine aktive Sitzung zu unterbrechen. Ein verwaltetes Gerät würden Sie ohnehin über das MDM sperren oder löschen.
Prüft Purple, ob das Gerät gepatcht oder verschlüsselt ist?
Nein. Die Statusprüfung (Posture Checking) ist Aufgabe Ihres MDM. Wir wollen diese nicht ersetzen. Purple übernimmt Onboarding, Lebenszyklus und Zuordnung und stoppt vor der Gerätekontrolle.
Ist dies sicherer oder unsicherer als unsere aktuelle Lösung?
Sicherer, und zwar in den entscheidenden Punkten. Der private Schlüssel wird auf dem Gerät generiert und in dessen sicherer Hardware gespeichert. Im Gegensatz zu einem geteilten Passwort oder einem kopierten Profil kann er nicht entwendet und an anderer Stelle wiederverwendet werden. Jedes Zertifikat wird pro Gerät ausgestellt und ist einzeln widerrufbar. Purple ist ISO 27001-zertifiziert, GDPR- und CCPA-konform und verzeichnet seit 2012 null Datenpannen.
Holen Sie mehr aus Ihrem Mitarbeiternetzwerk heraus
Leitfäden und Kundenergebnisse, die Ihnen bei der Planung des Geräte-Onboardings in Ihrem gesamten Unternehmen helfen.
Zertifikatsbasiertes WiFi via MDM for your industry
See how Zertifikatsbasiertes WiFi via MDM works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
Bringen Sie WiFi auf jedes von Ihnen ausgegebene verwaltete Gerät
Bereit loszulegen? Sprechen Sie mit einem Experten über die Einrichtung von Purple in Ihrem Geräteverwaltungssystem sowie über die Systeme und Geräte, die Sie abdecken möchten.