

प्रत्येक मॅनेज्ड डिव्हाइससाठी झिरो-टच WiFi
तुमचे MDM थेट प्रत्येक कॉर्पोरेट डिव्हाइसवर WiFi सेट करते. कोणतेही ॲप नाही, साइन-इन नाही आणि वापरकर्त्याला काहीही करण्याची गरज नाही. संपूर्ण संस्थेसाठी फक्त एकदाच, सेटअप करण्यासाठी दहा मिनिटे.
तुमच्या WiFi साठी प्रमाणपत्रे, काही मिनिटांत पुश केली जातात
एकदाच सेटअप करा. त्यानंतर तुम्ही दिलेले प्रत्येक डिव्हाइस आधीच कनेक्ट केलेले असेल.
तुमच्या MDM मध्ये Purple सेटअप करा
दोन प्रमाणपत्रांवर विश्वास ठेवा (Trust), दोन प्रोफाइल जोडा. संपूर्ण संस्थेसाठी फक्त एकदाच, पाच ते दहा मिनिटे.
डिव्हाइस प्रमाणपत्राची विनंती करते
हे पॉलिसी स्वीकारते आणि वापरकर्त्याची ओळख घेऊन थेट Purple ला कॉल करते.
Purple ते जारी करते
आधी तुमच्या डिरेक्टरीमध्ये तपासले जाते, जेणेकरून केवळ तुमच्याकडे काम करणाऱ्या लोकांनाच ते मिळेल.
डिव्हाइस कनेक्ट होते
हे Purple च्या क्लाउड RADIUS द्वारे ऑथेंटिकेट होते. वापरकर्त्याला काहीही करावे लागत नाही.
इन्स्टॉल करण्यासाठी काहीही नाही आणि प्रोव्हिजनिंग नेटवर्क तयार करण्याची गरज नाही
- लॅपटॉप दिला जातो, व्यक्ती लॉग इन करते आणि तो WiFi वर कनेक्ट होतो. त्यांच्या MDM द्वारे प्रोव्हिजन केलेल्या इतर प्रत्येक टूलमधून IT ला आधीच मिळणारा हा एक मानक अनुभव आहे.
- कंपनीच्या मालकीच्या आणि आधीच विश्वासू असलेल्या डिव्हाइसवर कोणतेही साइन-इन नाही आणि कोणताही पास इन्स्टॉल करण्याची आवश्यकता नाही.
- कोणतीही 'कोंबडी आधी की अंडे' अशी समस्या नाही. ॲप पुश करण्याचा अर्थ असा आहे की डिव्हाइस ऑनलाइन येण्यापूर्वी ते ऑनलाइन असणे आवश्यक आहे, ज्यामुळे तुम्हाला आधी प्रोव्हिजनिंग नेटवर्क उभे करावे लागेल. प्रमाणपत्र प्रोफाइलला याची गरज नसते.
एक प्रायव्हेट की जी डिव्हाइसवरून काढली जाऊ शकत नाही
- प्रायव्हेट की डिव्हाइसवरच तयार केली जाते आणि त्याच्या सुरक्षित हार्डवेअरमध्ये ठेवली जाते, ज्यामुळे प्रमाणपत्र कॉपी करून इतरत्र वापरले जाऊ शकत नाही.
- कोणीही पासवर्ड शेअर करत नाही. शेअर केलेला पासफ्रेज तो वापरलेल्या प्रत्येकाला माहीत असतो आणि तो एका व्यक्तीसाठी रद्द करता येत नाही.
- ॲक्सेस तुमच्या डिरेक्टरीचे अनुसरण करतो, त्यामुळे नोकरी सोडणाऱ्या व्यक्तीला डिरेक्टरीमधून काढून टाकल्यास त्यांचे डिव्हाइस पुन्हा नेटवर्कवर येऊ शकत नाही.
- जगातील सर्वात मोठ्या क्लाउड RADIUS मध्ये सामील व्हा. यासाठी स्वतःचे RADIUS सर्व्हर चालवणारे ग्राहक ते बंद करू शकतात, सर्व काही एकाच ठिकाणी व्यवस्थापित करू शकतात आणि तरीही केंद्रीय पद्धतीने ॲक्सेस रद्द करू शकतात.
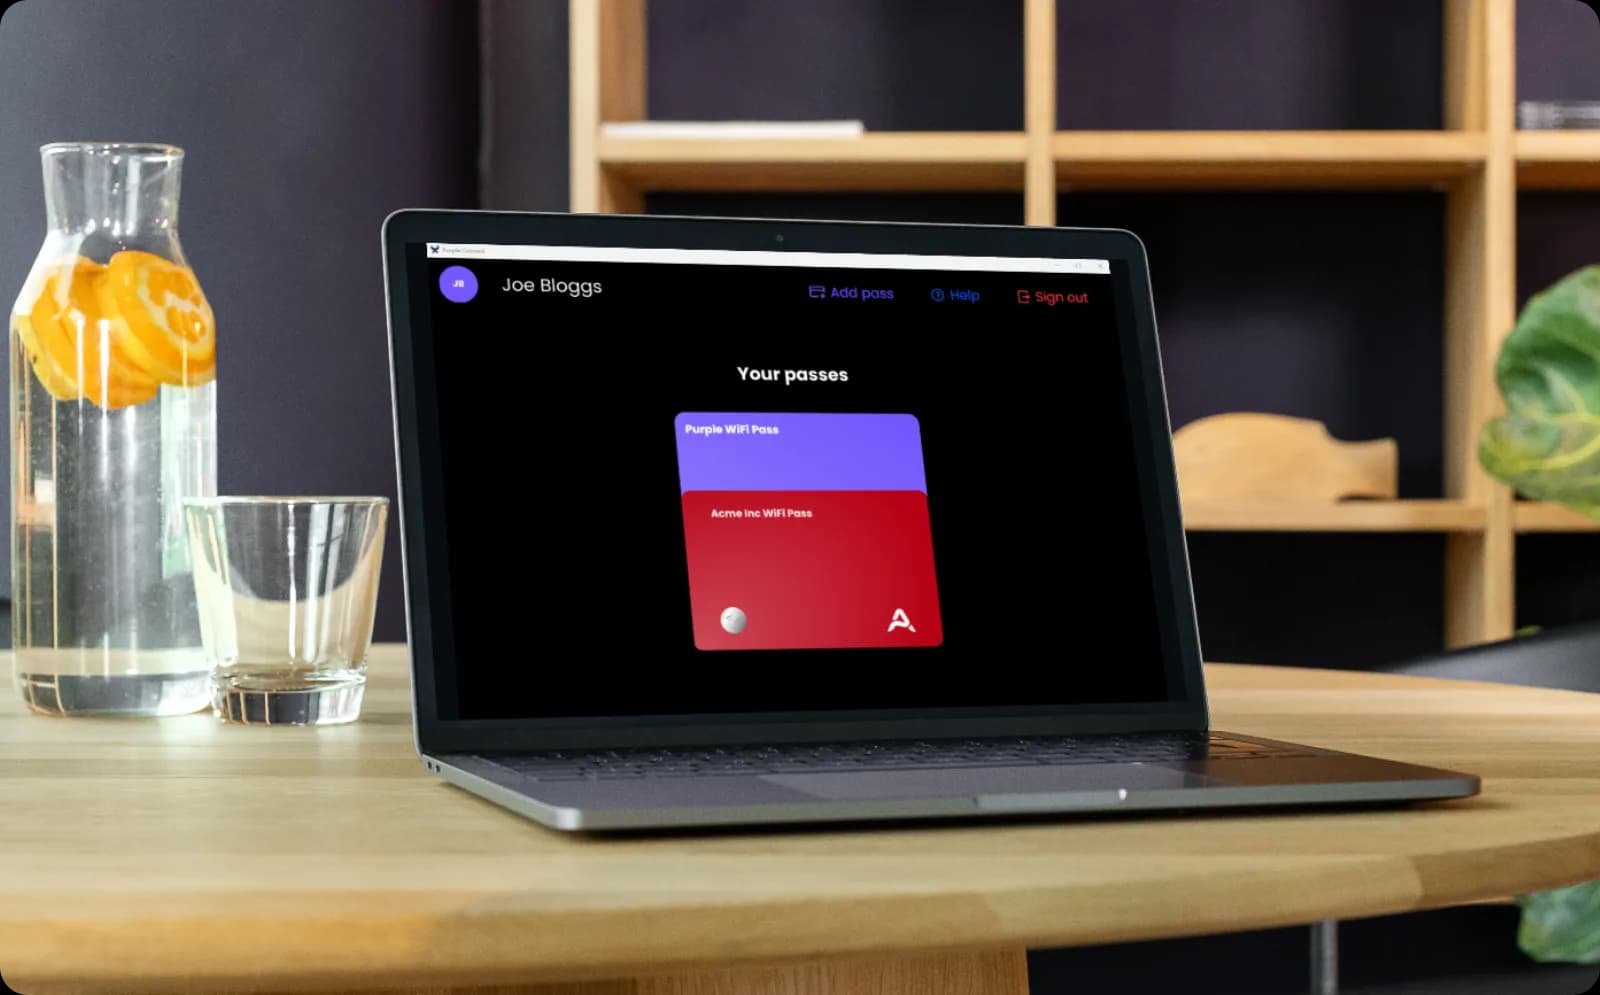
दोन्ही कनेक्शन पद्धती, एकच SSID
- मॅनेज्ड डिव्हाइसेसना तुमच्या MDM द्वारे सर्टिफिकेट मिळते. वैयक्तिक डिव्हाइसेसना Purple app द्वारे Passpoint पास मिळतो.
- दोन्ही एकाच SSID वरील एकाच क्लाउड RADIUS कडे निर्देश करतात. कोणालाही दोन-SSID सोल्यूशन नको असते.
- ही विभागणी जाणीवपूर्वक केली आहे. कंपनी-मॅनेज्ड Windows लॅपटॉपवर Purple app ला फारसे काही करायचे नसते, आणि मॅनेज्ड डिव्हाइसेसपैकी बहुतांश लॅपटॉप असतात. एखाद्याच्या स्वतःच्या फोनवर ही अगदी योग्य डिलिव्हरी यंत्रणा आहे.
पहिल्या दिवसापासून सपोर्टेड
पहिल्या टप्प्यात चार सिस्टीम्स समाविष्ट आहेत. याची यंत्रणा SCEP आहे, जे एक ओपन स्टँडर्ड आहे, त्यामुळे इतर सिस्टीम्स देखील काम करण्याची शक्यता आहे. आम्ही त्यांची चाचणी घेतलेली नाही, आणि हे प्रामाणिक उत्तर आहे: तुम्ही पुढे जाण्याचे निवडल्यास आम्ही इंटिग्रेशनचे काम करू, आणि आम्ही ग्राहकांच्या गरजेनुसार प्राधान्य देतो.
Microsoft Intune
सर्टिफिकेट प्रोफाइल अधिक WiFi प्रोफाइल, प्रत्येक वेळी इश्यू करताना तुमच्या आयडेंटिटी प्रोव्हाइडरला कॉलबॅक दिला जातो जेणेकरून केवळ तुमच्या डिरेक्टरीमध्ये असलेल्या व्यक्तीसाठीच सर्टिफिकेट तयार केले जाईल.
JumpCloud
डिव्हाइस आणि आयडेंटिटी एकाच ठिकाणी. Purple सर्टिफिकेट इश्यू करते, आणि JumpCloud पॉलिसी प्रत्येक एनरोल केलेल्या डिव्हाइसवर WiFi प्रोफाइल इन्स्टॉल करते.
IRU, पूर्वीचे Kandji
Apple इस्टेट मॅनेजमेंट. सर्टिफिकेट आणि WiFi प्रोफाइल्स ब्लूप्रिंट्सद्वारे डिप्लॉय होतात, जेणेकरून Macs, iPhones आणि iPads नेटवर्कवर येतात.
Jamf Pro
Jamf द्वारे समान दोन कॉन्फिगरेशन प्रोफाइल्स, जे तुम्ही ऑपरेट करत असलेल्या प्रत्येक साइटवरील मॅनेज्ड Macs, iPhones and iPads कव्हर करतात.
Microsoft आणि Intune हे Microsoft कंपन्यांच्या समूहाचे ट्रेडमार्क आहेत. Jamf आणि Jamf Pro हे JAMF Software, LLC चे ट्रेडमार्क आहेत. JumpCloud हा JumpCloud Inc. चा ट्रेडमार्क आहे. IRU आणि Kandji हे त्यांच्या संबंधित मालकांचे ट्रेडमार्क आहेत. हे पेज त्यांच्यापैकी कोणाशीही मान्यताप्राप्त किंवा संलग्न नाही.
कोणीही स्पर्श न करता मॅनेज्ड डिव्हाइस कनेक्ट होताना पहा

सर्टिफिकेट-आधारित WiFi FAQs
वापरकर्त्याला काही करावे लागेल का?
नाही. हाच तर मुख्य उद्देश आहे. त्यांना मिळालेल्या लॅपटॉपमध्ये ते लॉग इन करतात आणि तो WiFi वर कनेक्ट होतो. इन्स्टॉल करण्यासाठी कोणतेही ॲप नाही आणि साइन-इनची कोणतीही पायरी नाही. जर एखादा डेमो किंवा डॉक्युमेंट कोणाला साइन इन करताना दाखवत असेल, तर ते BYOD फ्लोचे वर्णन करत आहे, जो वैयक्तिक डिव्हाइसेससाठी स्वतंत्र मार्ग आहे.
प्रामाणिकपणे सांगायचे तर, सेटअपला किती वेळ लागतो?
संपूर्ण संस्थेसाठी एकदाच, Microsoft Intune मध्ये साधारण ५ ते १० मिनिटे: दोन सर्टिफिकेट्स ट्रस्ट करा, दोन प्रोफाइल्स जोडा. आम्ही सपोर्ट करत असलेल्या सिस्टीम्सपैकी Intune ही सर्वात गुंतागुंतीची आहे, त्यामुळे इतर सिस्टीम्स जलद आहेत. आम्ही प्रत्येक प्रोव्हाइडरसाठी सेटअप मार्गदर्शक पाठवतो, कारण जे IT कॉन्फिगर करू शकत नाही ते झिरो-टच असू शकत नाही.
तुम्ही कोणत्या डिव्हाइस मॅनेजमेंट सिस्टीम्सना सपोर्ट करता?
पहिल्या टप्प्यात Microsoft Intune, JumpCloud, IRU (पूर्वीचे Kandji) आणि Jamf Pro समाविष्ट आहेत. याची यंत्रणा SCEP आहे, जे एक ओपन स्टँडर्ड आहे, त्यामुळे इतर सिस्टीम्स देखील काम करण्याची शक्यता आहे, परंतु आम्ही त्यांची चाचणी घेतलेली नाही. तुम्ही इतर काही चालवत असल्यास, आम्हाला सांगा: आम्ही इंटिग्रेशनचे काम करू आणि आम्ही ग्राहकांच्या गरजेनुसार प्राधान्य देतो.
आम्ही आमची स्वतःची सर्टिफिकेट ऑथॉरिटी वापरू शकतो का?
नाही. Purple चे RADIUS हे Purple च्या बॅकएंडवर ऑथेंटिकेट होते, त्यामुळे सर्टिफिकेट आम्ही जारी केलेलेच असावे लागेल. व्यवहारात याचा क्वचितच फरक पडतो, कारण याची मागणी करणारे ग्राहक स्वतःची सर्टिफिकेट इन्फ्रास्ट्रक्चर चालवण्यापासून सुटका करून घेऊ इच्छितात, त्यात अधिक अडकण्याऐवजी.
हे आमच्या MDM ची जागा घेते का?
नाही. आम्ही तुमच्या डिव्हाइस मॅनेजमेंट सिस्टमद्वारे प्रोव्हिजन करतो, आम्ही त्याची जागा घेत नाही. तुमच्याकडे MDM नसल्यास, त्याऐवजी Purple ॲप आणि BYOD ऑनबोर्डिंग हा मार्ग आहे. आम्ही सध्या MDM कडून डेटा वाचत देखील नाही, त्यामुळे Purple ला डिव्हाइसचा MAC address, सिरियल नंबर आणि सर्टिफिकेट तपशील दिसतात, त्याचे नाव, मालक, कंप्लायन्स स्टेट किंवा ऑपरेटिंग सिस्टम नाही.
जेव्हा कोणी सोडून जाते तेव्हा काय होते?
ॲक्सेस तुमच्या डिरेक्टरीचे अनुसरण करतो. अकाउंट निष्क्रिय (disable) करा आणि सर्टिफिकेट ऑथेंटिकेट करणे थांबवते, ज्यामुळे डिव्हाइस पुन्हा नेटवर्कवर येत नाही. डिरेक्टरी सिंक साधारणपणे दर तासाला चालते, आणि रिव्होकेशन (revocation) थेट सुरू असलेले सेशन खंडित करण्याऐवजी पुढील ऑथेंटिकेशनला लागू होते. मॅनेज्ड डिव्हाइससाठी तुम्ही ते MDM द्वारे लॉक किंवा वाइप करू शकता.
डिव्हाइस पॅच केलेले आहे की एन्क्रिप्ट केलेले आहे हे Purple तपासते का?
नाही. पोश्चर चेकिंग (Posture checking) हे तुमच्या MDM चे काम आहे आणि आम्ही ते घेण्याचा प्रयत्न करत नाही. Purple ऑनबोर्डिंग, लाइफसायकल आणि ॲट्रिब्युशन करते आणि डिव्हाइस कंट्रोलच्या आधी थांबते.
हे आमच्याकडे सध्या असलेल्या व्यवस्थेपेक्षा जास्त सुरक्षित आहे की कमी?
महत्त्वाच्या बाबतीत विचार केल्यास, अधिक सुरक्षित. प्रायव्हेट की डिव्हाइसवरच जनरेट केली जाते आणि त्याच्या सुरक्षित हार्डवेअरमध्ये ठेवली जाते, त्यामुळे शेअर्ड पासवर्ड किंवा कॉपी केलेल्या प्रोफाइलसारखी ती चोरून इतरत्र वापरली जाऊ शकत नाही. प्रत्येक सर्टिफिकेट प्रति डिव्हाइस जारी केले जाते आणि ते स्वतंत्रपणे रिव्होक (रद्द) केले जाऊ शकते. Purple हे ISO 27001 प्रमाणित, GDPR आणि CCPA कंप्लायंट आहे, आणि २०१२ पासून येथे एकही डेटा ब्रीच झालेला नाही.
तुमच्या स्टाफ नेटवर्कचा अधिक फायदा घ्या
तुमच्या संपूर्ण एस्टेटमध्ये डिव्हाइस ऑनबोर्डिंगचे नियोजन करण्यात मदत करण्यासाठी मार्गदर्शक आणि ग्राहकांचे निकाल.
MDM द्वारे प्रमाणपत्र-आधारित WiFi for your industry
See how MDM द्वारे प्रमाणपत्र-आधारित WiFi works in venues like yours, and how Purple compares to alternatives.
Used in these industries
Compare alternatives
तुम्ही जारी करत असलेल्या प्रत्येक मॅनेज्ड डिव्हाइसवर WiFi उपलब्ध करा
सुरू करण्यास तयार आहात? तुमच्या डिव्हाइस मॅनेजमेंट सिस्टममध्ये Purple सेट करण्याबद्दल आणि तुम्हाला कव्हर करायच्या असलेल्या सिस्टम्स आणि डिव्हाइसेसबद्दल आमच्या तज्ञांशी बोला.